SparroWocky & SilentMoonwalk Technique: When Backdoor Spoofs Call Stack Disables EDROct 5, 2026·13 min read
SparroWocky & Kỹ Thuật SilentMoonwalk: Khi Backdoor Giả Mạo Call Stack Vô Hiệu Hóa EDROct 5, 2026·16 min read
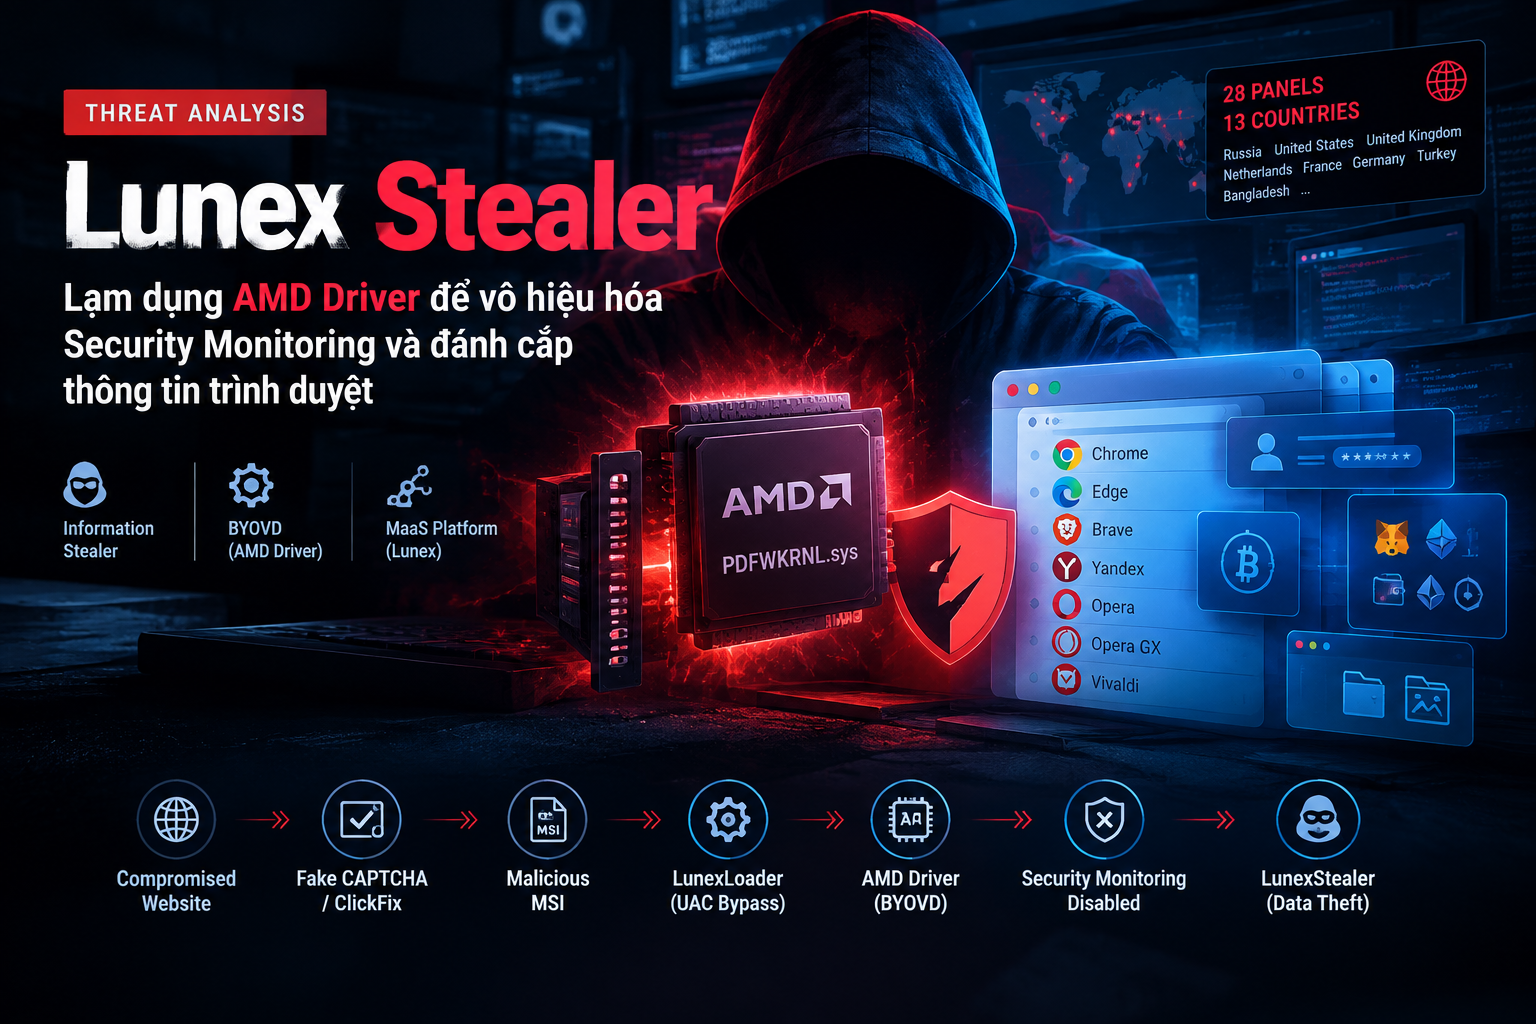
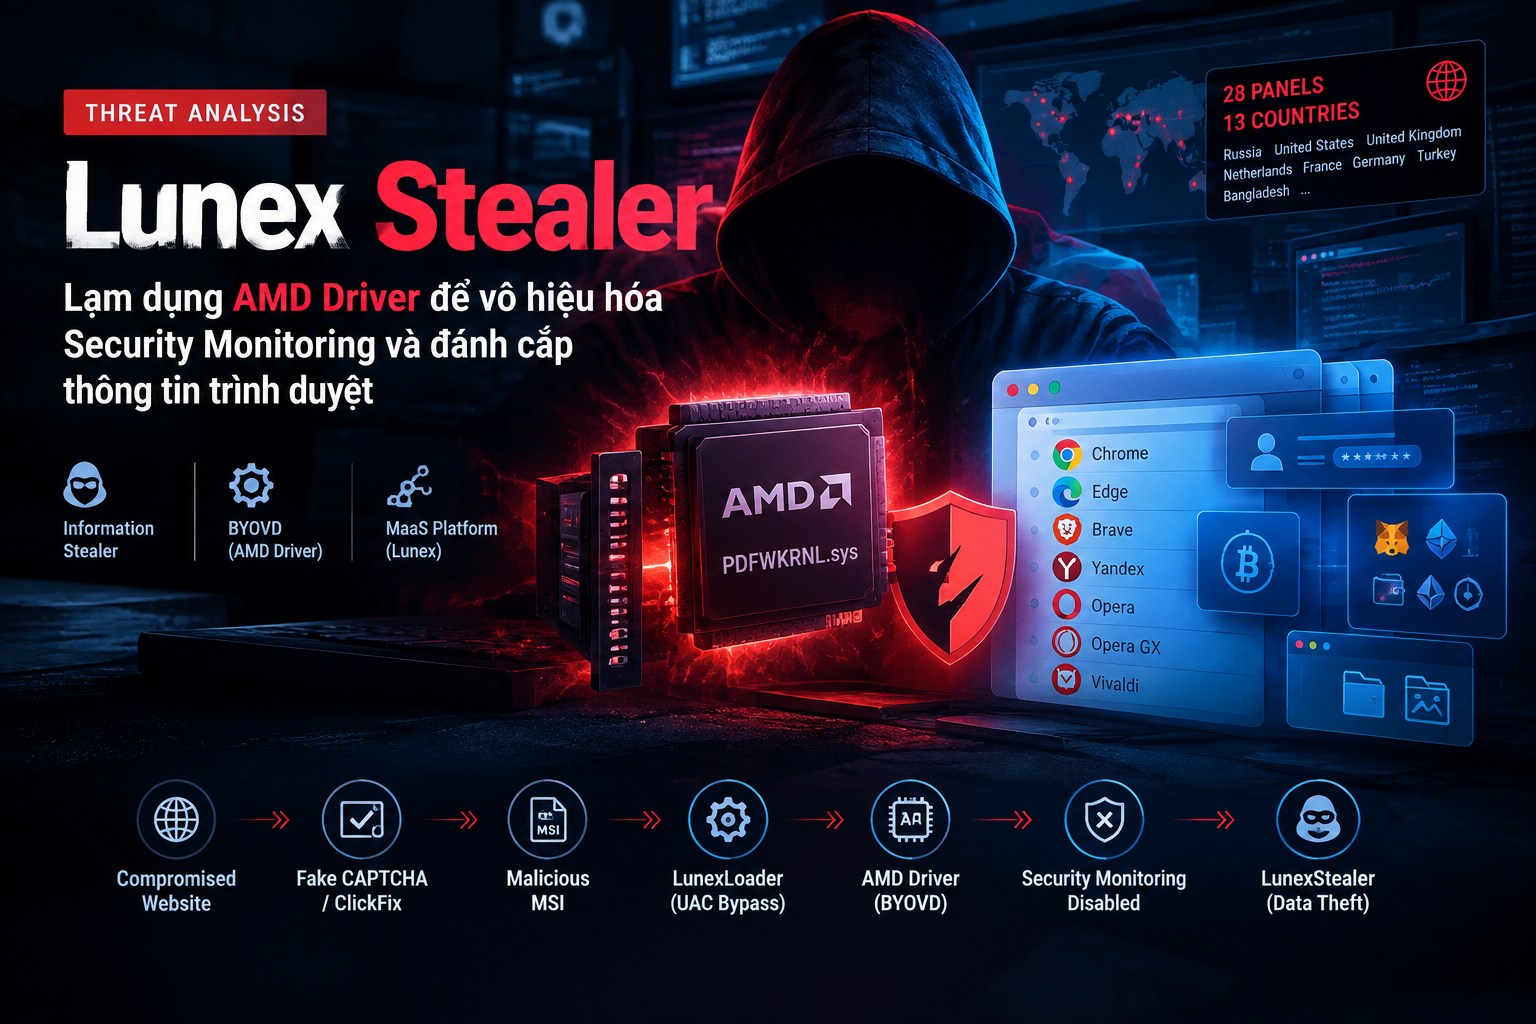
Cyber Security Warning: Lunex Stealer Malware Abuses AMD Drivers to Steal Business AccountsOverview Have you ever thought that attackers do not need to write complex lines of code to bypass EDR signatures? Instead, they apply the BYOVD (Bring Your Own Vulnerable Driver>) technique - carryinOct 5, 2026·12 min read
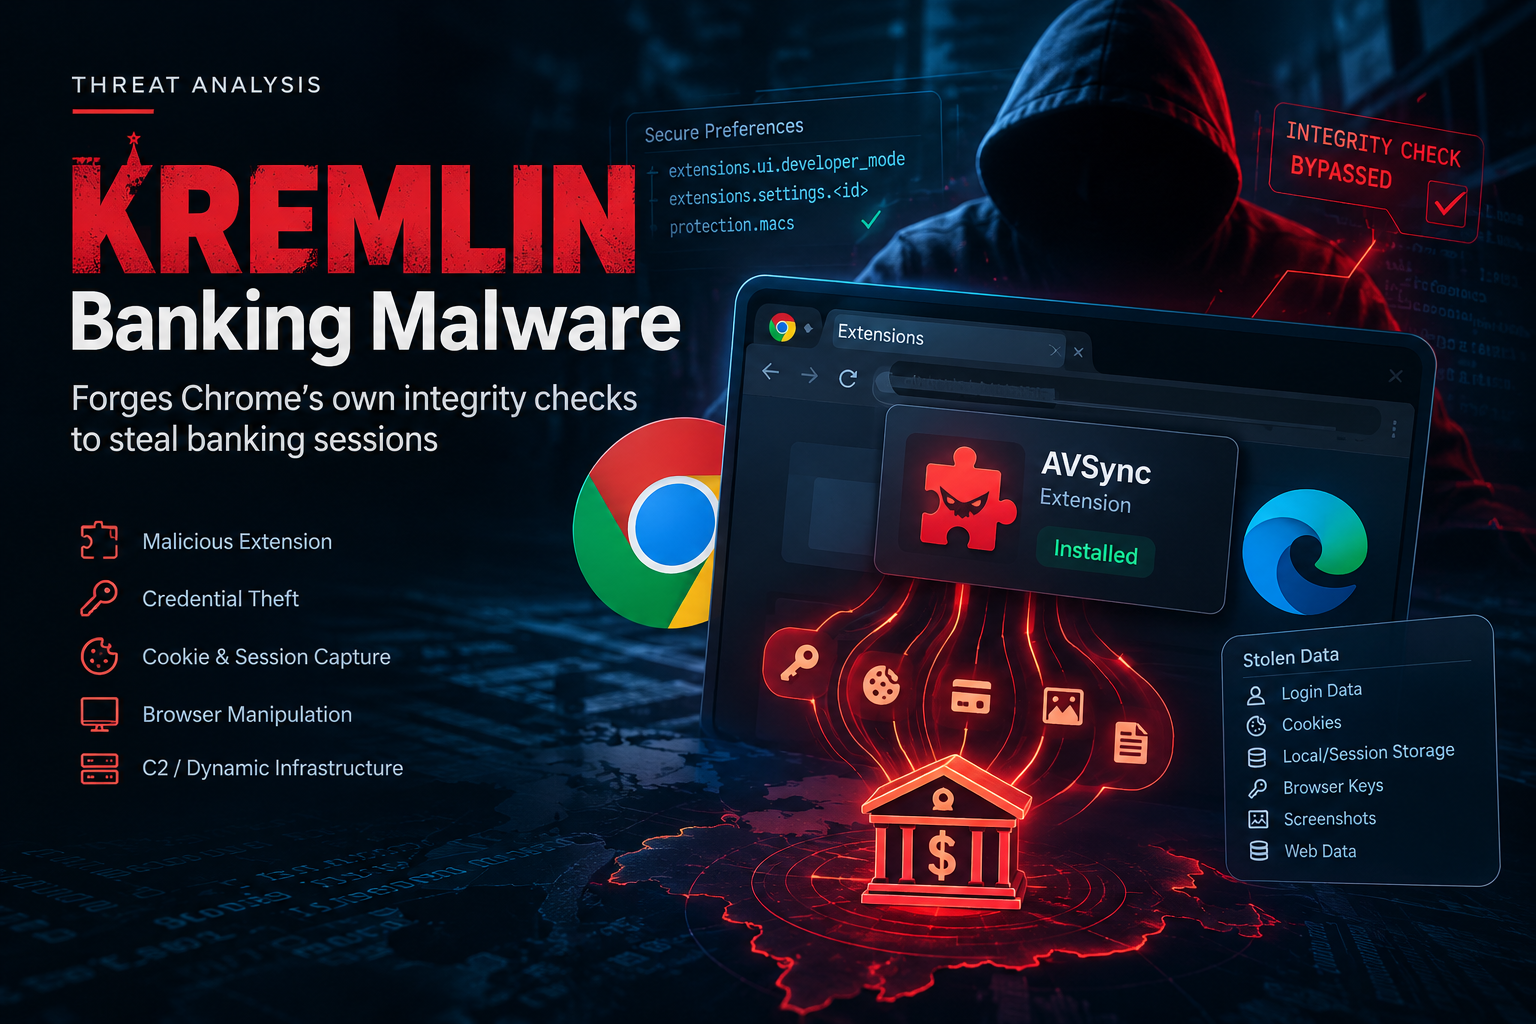
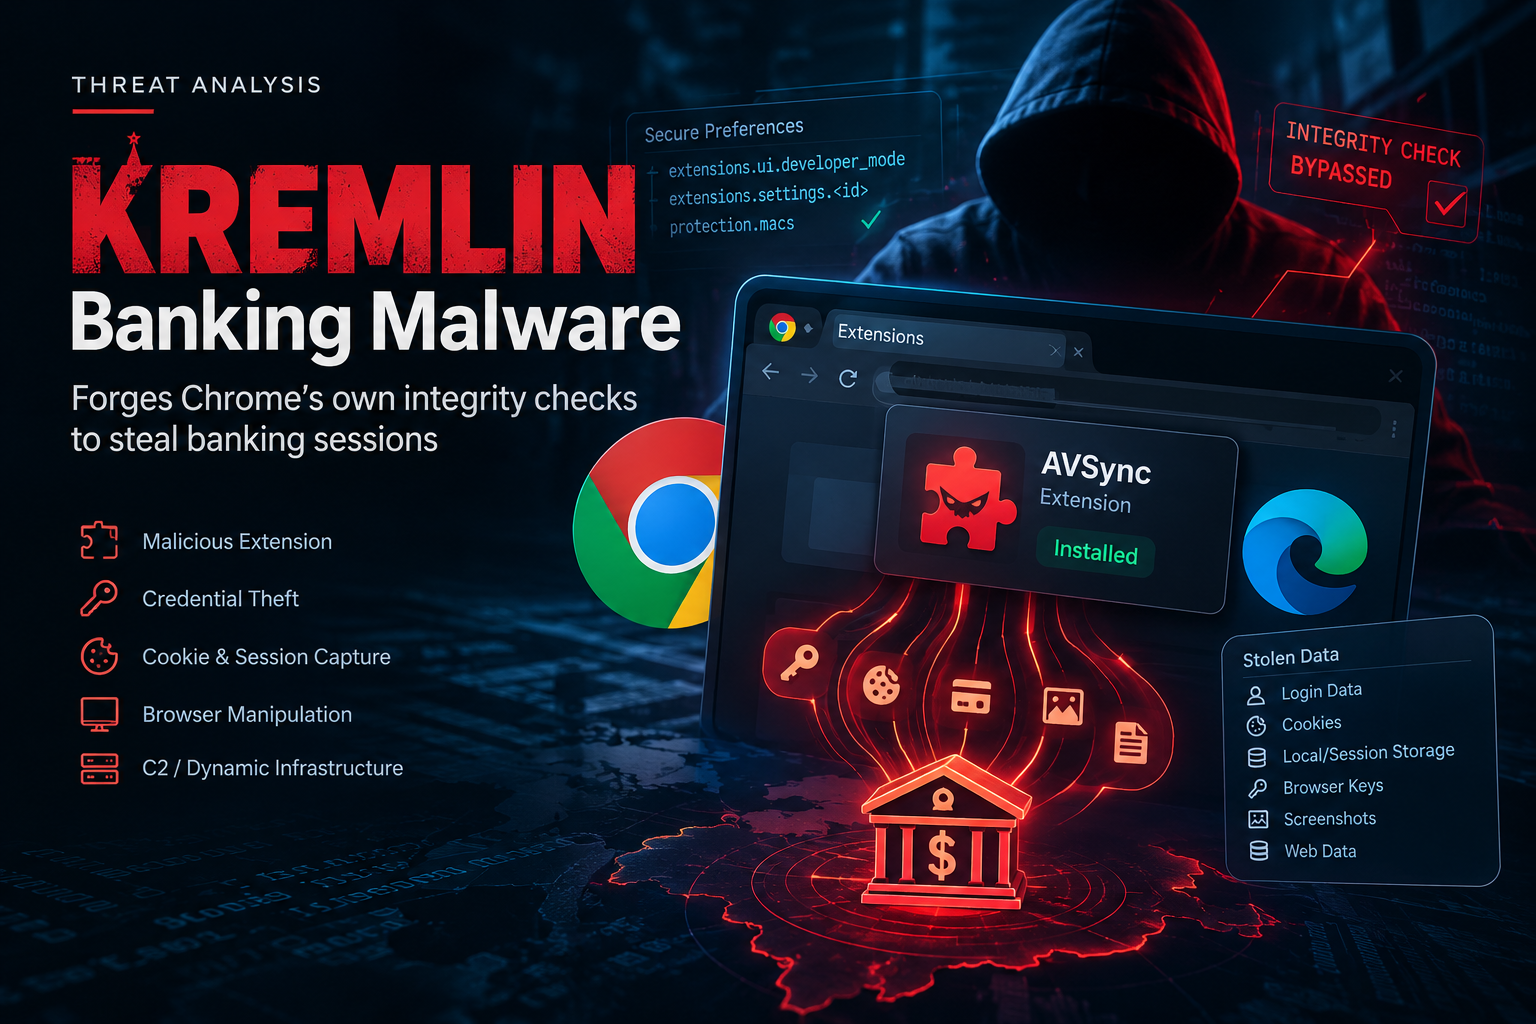
Bypassing Chrome & Edge's integrity checking mechanism: Technical analysis of KREMLIN banking malwareOct 5, 2026·11 min read
SilkParasite: bảy RAT, một hệ sinh thái, và dấu vết hạ tầng kéo về tận 2022Tóm tắt SilkParasite là nhãn Bitdefender đặt cho một chuỗi hoạt động gián điệp nhắm chính phủ và hạ tầng năng lượng tại Trung Á, quy kết China-nexus ở mức medium confidence. Điểm nổi bật không phải quOct 2, 2026·12 min read
Settra: khi ransomware dùng chính công cụ quản trị từ xa để ở lạiTóm tắt Settra là chủng ransomware xuất hiện từ tháng 6/2026, hoạt động theo mô hình tống tiền kép. Huntress cho biết chưa đủ bằng chứng để khẳng định đây là một hoạt động ransomware-as-a-service. ĐiềOct 2, 2026·9 min read
Vượt mặt cơ chế kiểm tra toàn vẹn của Chrome & Edge: Phân tích kỹ thuật mã độc ngân hàng KREMLINTóm Tắt Chiến Dịch Chuyện gì sẽ xảy ra nếu một mã độc có thể tự ý nạp extension vào Chrome hay Edge nhưng trình duyệt vẫn tin rằng đó là cấu hình chuẩn của hệ thống? Chiến dịch mã độc ngân hàng KREMLIOct 1, 2026·13 min read
Cảnh Báo An Ninh Mạng: Mã Độc Lunex Stealer Lạm Dụng Driver AMD Đánh Cắp Tài Khoản Doanh NghiệpTổng Quan Bạn có từng nghĩ rằng kẻ tấn công không cần viết những dòng code phức tạp để qua mặt signature EDR. Thay vào đó, chúng áp dụng kỹ thuật BYOVD (Bring Your Own Vulnerable Driver>) – mang theo Oct 1, 2026·15 min read
Lỗ hổng zero-day trên Check Point Security Management Server cho phép thực thi script tùy ý không cần xác thựcVừa qua, Check Point đã phát hành bản vá khẩn cấp cho lỗ hổng zero-day CVE-2026-93616 trong Security Management Server sau khi xác nhận lỗ hổng đã bị khai thác trong một số cuộc tấn công có chủ đích nSep 30, 2026·10 min read
SilkParasite: Seven RATs, One Ecosystem, and Infrastructure Tracing Back to 2022Summary SilkParasite is Bitdefender's label for an espionage cluster targeting government bodies and energy infrastructure across Central Asia, assessed as China-nexus at medium confidence. What standSep 29, 2026·9 min read