Cảnh báo Ransomware NightSpire: Mối Đe dọa Mới Nhắm vào Hạ tầng Logistics & Cảng biển tại Việt Nam
Tổng Quan
Một sáng đầu tháng 10/2026, toàn bộ hệ thống điều hành kho bãi và luồng hàng hóa tại một trung tâm hạ tầng cảng biển lớn ở Việt Nam đột ngột đóng băng. Màn hình máy chủ hiện lên dòng chữ đòi tiền chuộc cùng đuôi tệp bị biến đổi thành .nspire. Tuy nhiên, điều khiến đội ngũ ứng cứu sự cố (DFIR) bất ngờ không nằm ở mức độ thiệt hại, mà ở những gì kẻ tấn công để lại trên hệ thống.
Không có lỗ hổng zero-day đắt giá. Không có mã độc APT được thiết kế riêng. Nhóm tấn công NightSpire đã đánh gục toàn bộ hạ tầng công nghệ bằng chính những phần mềm quản trị quen thuộc mà bất kỳ IT Admin nào cũng dùng hàng ngày: AnyDesk, Chrome Remote Desktop, 7-Zip, và một công cụ tìm kiếm file miễn phí.
Làm thế nào kẻ tấn công có thể "tàng hình" suốt 14 ngày nằm vùng, vượt qua các giải pháp EDR đắt tiền mà không hề kích hoạt báo động? Tại sao một kịch bản tấn công không dùng zero-day lại có thể làm gián đoạn cả một chuỗi cung ứng trọng điểm?
Bài phân tích dưới đây sẽ bóc tách từng mắt xích trong chuỗi tấn công (Attack Chain) của NightSpire, tiết lộ cách nhóm mã độc này biến các công cụ hợp lệ thành "vũ khí" tống tiền và quan trọng nhất: điểm mù chết người nào trong hệ thống của bạn mà NightSpire đang chờ chực khai thác.
Timeline Diễn Biến Sự Cố
| Thời điểm | Giai đoạn & Hành động của Kẻ tấn công |
|---|---|
| 05/2026 | Các nhà nghiên cứu Barracuda ghi nhận nhóm NightSpire bắt đầu mở rộng hoạt động tống tiền, nhắm vào các doanh nghiệp hạ tầng và sản xuất. |
| T-14 ngày | Kẻ tấn công khai thác thành công lỗ hổng trên thiết bị VPN/Edge Device (như CVE-2024-55591 trên Fortinet) để thiết lập chân đứng ban đầu (Foothold). |
| T-10 ngày | Cài đặt phần mềm Chrome Remote Desktop và AnyDesk nhằm thiết lập kênh truy cập dự phòng (Backdoor persistence) né tránh EDR. |
| T-5 ngày | Triển khai công cụ tìm kiếm Everything.exe để định vị danh sách tài liệu nhạy cảm, cơ sở dữ liệu và sơ đồ hạ tầng nội bộ. |
| T-2 ngày | Sử dụng 7-Zip nén dữ liệu đã thu thập thành các tệp lưu trữ đặt mật khẩu; kích hoạt MEGAsync để exfiltrate dữ liệu về tài khoản cloud lưu trữ riêng. |
| T-0 (10/2026) | Đẩy payload nightspire.exe (Golang) qua PsExec/WMI tới toàn bộ Domain Controllers và máy chủ trọng yếu. Dữ liệu bị mã hóa với đuôi .nspire. |
| T+24 giờ | Đưa tên nạn nhân lên trang leak site trên mạng Tor (Ransomware.live / CTIWatch) đe dọa phát tán dữ liệu nếu không trả tiền tống tiền. |
Hồ Sơ Tin tặc: NightSpire Ransomware Group
Tổng quan & Mô hình Vận hành
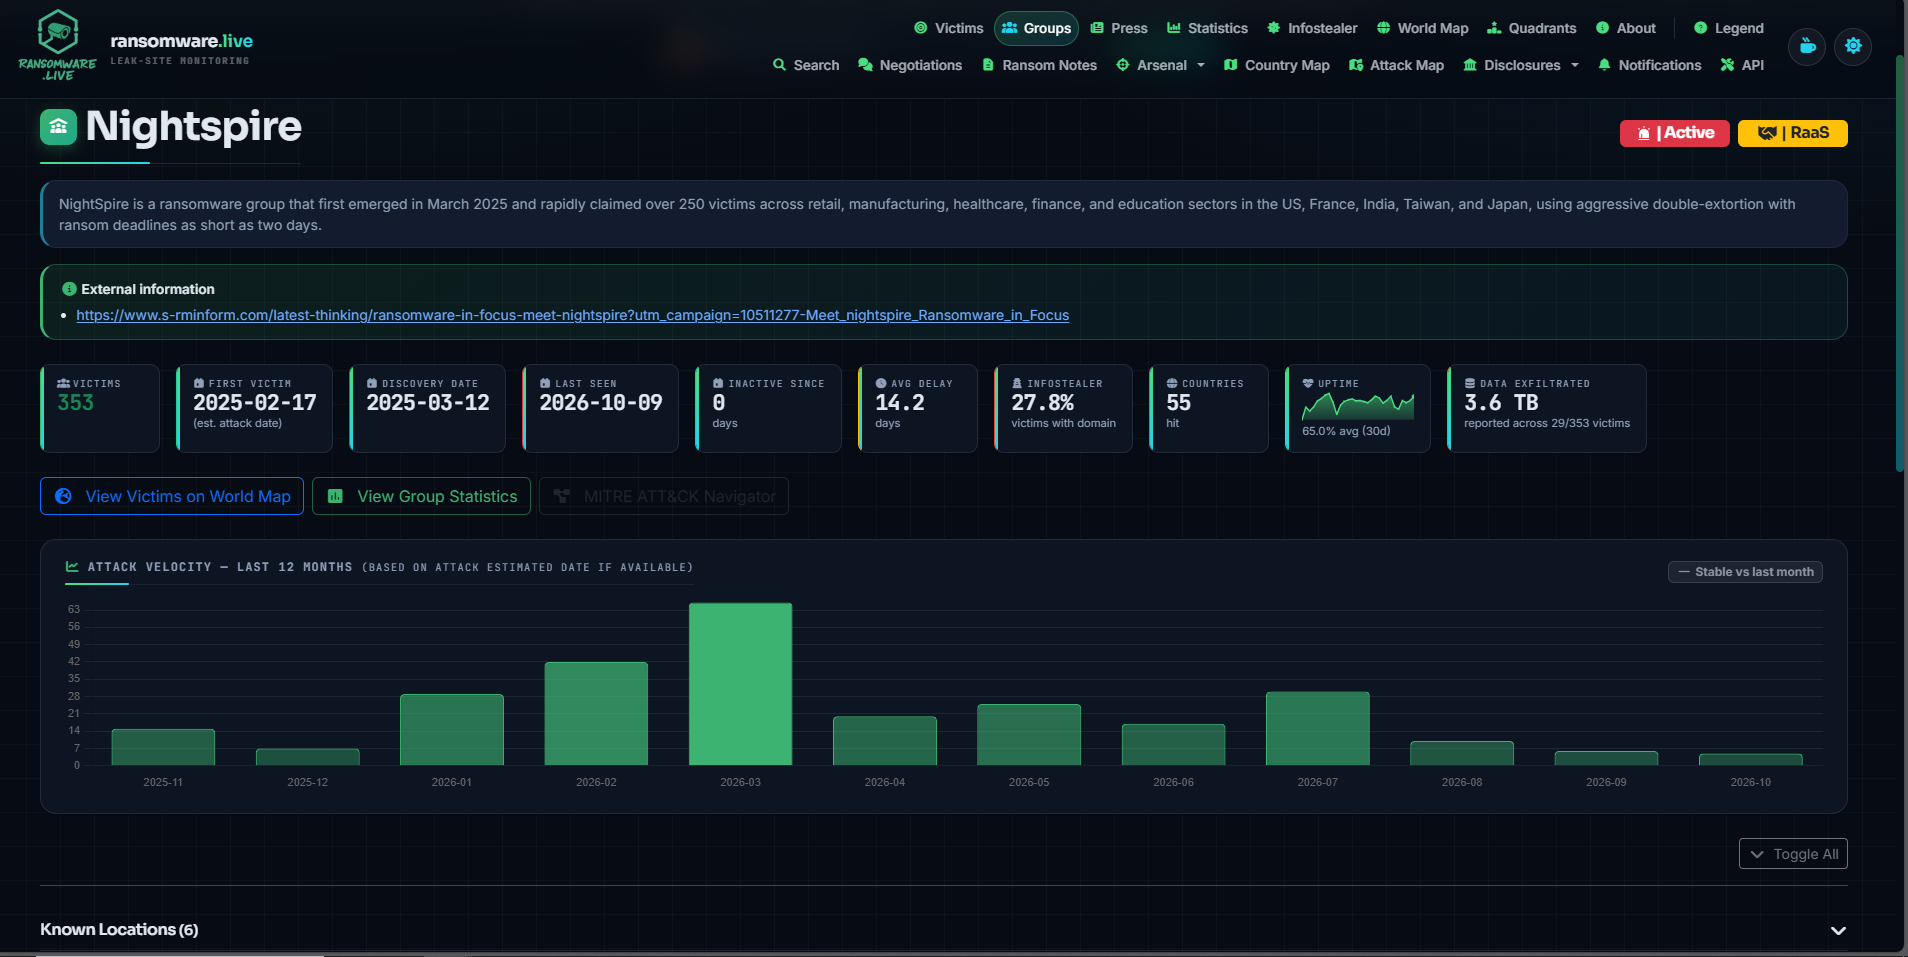
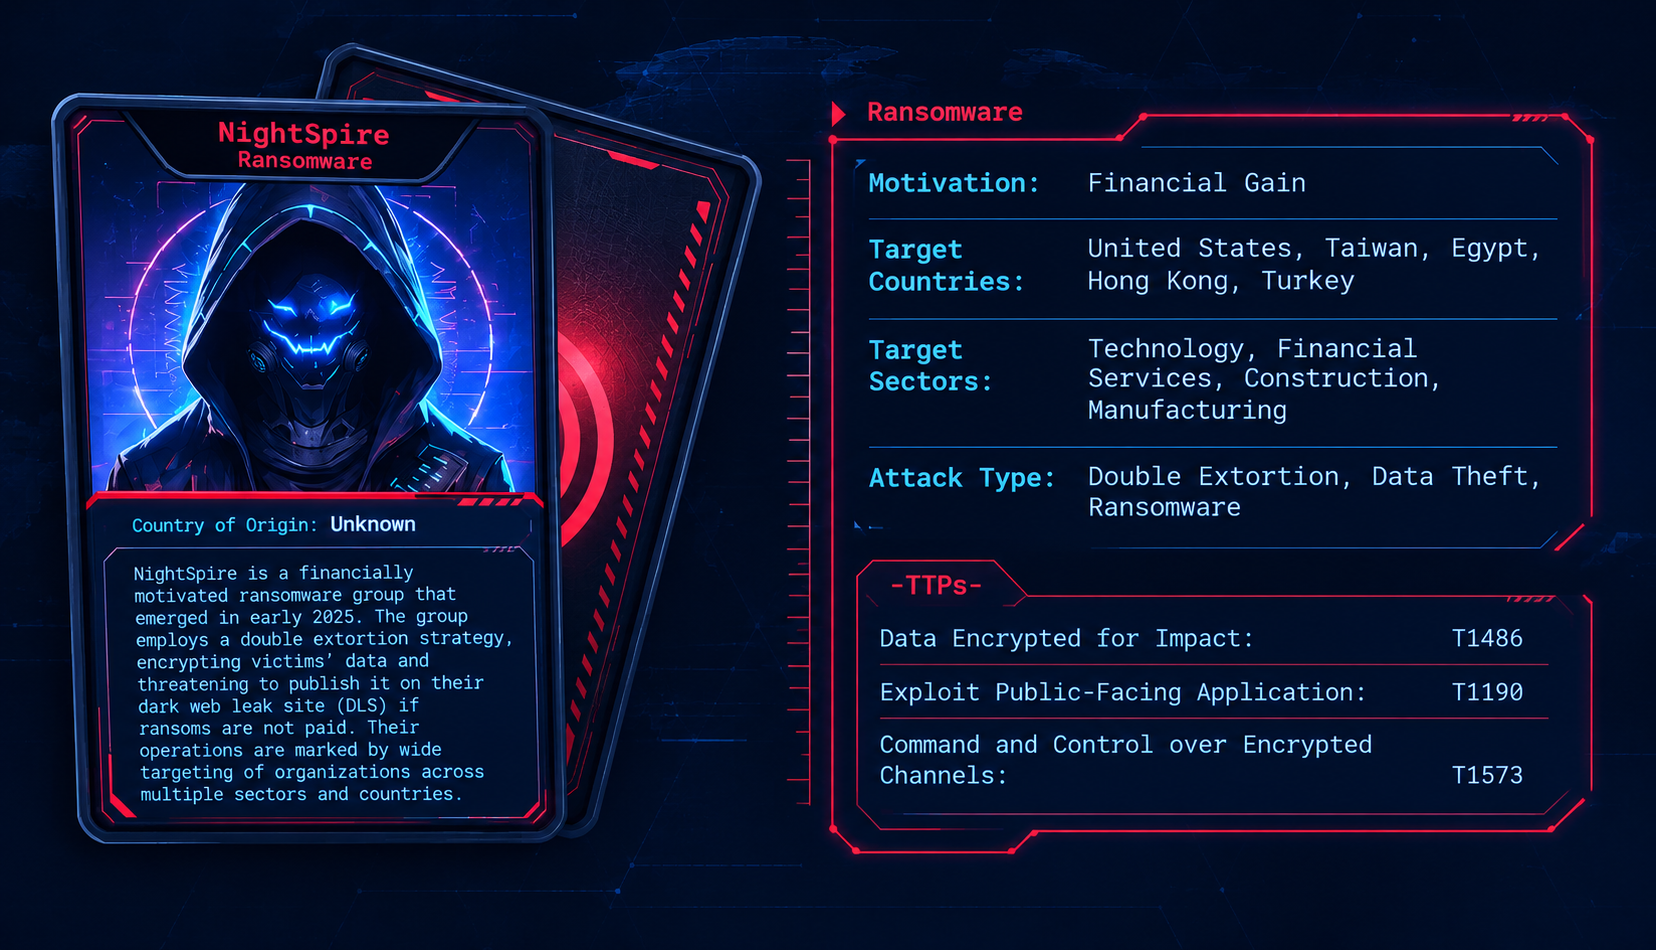
NightSpire là nhóm tội phạm mạng mới nổi từ đầu năm 2025 và nhanh chóng gia tăng hoạt động mạnh mẽ trong năm 2026. Không giống như các nhóm Ransomware-as-a-Service (RaaS) quy mô lớn vận hành hoàn toàn tự động hóa thông qua hàng trăm affiliate thiếu kiểm soát, NightSpire hoạt động theo mô hình bán tập trung với các chiến dịch tấn công mục tiêu có định hướng (Targeted Hands-on-Keyboard Operations).
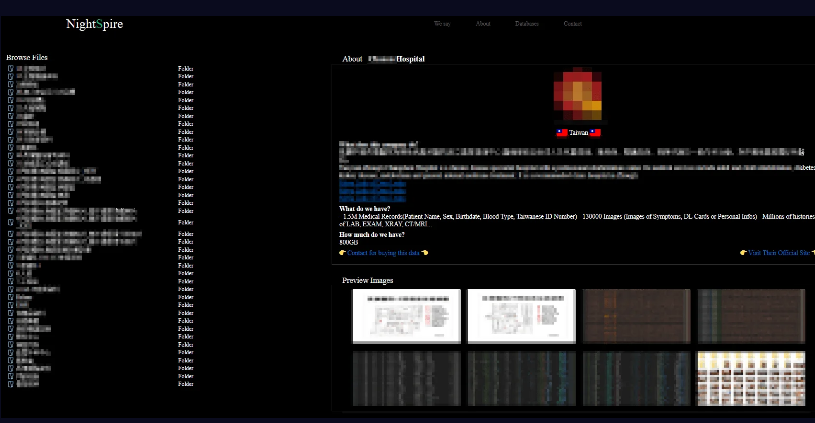
Nhóm này vận hành trang web tống tiền (Leak Site) riêng trên mạng ẩn danh Tor, áp dụng triệt để chiến thuật Tống tiền kép (Double Extortion): vừa trích xuất dữ liệu nhạy cảm của nạn nhân lên cloud storage trước, vừa mã hóa toàn bộ máy chủ vận hành sau đó. Nếu nạn nhân từ chối thương lượng tiền chuộc trong khoảng 72 giờ, NightSpire sẽ tiến hành công khai danh tính và phát tán từng phần dữ liệu trên trang leak site.
Mục tiêu & Ngành nghề Nhắm tới
NightSpire ưu tiên nhắm vào các doanh nghiệp và tổ chức thuộc các ngành có chỉ số chịu đựng thời gian gián đoạn (Downtime Tolerance) cực thấp:
Hạ tầng Logistics, Cảng biển & Chuỗi cung ứng: Nơi việc gián đoạn hệ thống dù chỉ vài giờ cũng gây thiệt hại tài chính dây chuyền vô cùng nghiêm trọng.
Sản xuất & Công nghiệp nặng: Nơi các hệ thống quản lý kho (WMS), điều hành sản xuất (MES) liên kết trực tiếp với IT.
Tài chính & Năng lượng: Các mục tiêu sở hữu lượng dữ liệu khách hàng và giao dịch giá trị cao.
Khu vực hoạt động: Ban đầu ghi nhận tại Bắc Mỹ và Châu Âu, nhưng từ giữa năm 2026, NightSpire chuyển hướng mạnh mẽ sang khu vực Đông Nam Á (trong đó có Việt Nam) — nơi nhiều hạ tầng doanh nghiệp đang mở rộng kết nối từ xa nhưng quy trình vá lỗi thiết bị biên (Edge Device) còn khoảng trễ lớn.
Đặc trưng TTPs (Tactics, Techniques & Procedures)
Khai thác lối vào đơn giản nhưng hiệu quả: Khai thác các thiết bị biên (VPN/Firewall) chưa vá lỗi hoặc lạm dụng kết nối RDP bị lộ lọt credential.
Lạm dụng tối đa "Dual-use" Tools: Nhóm hiếm khi thả các công cụ hack kinh điển dễ bị EDR gắn nhãn độc hại (như Cobalt Strike, Mimikatz). Thay vào đó, chúng sử dụng các ứng dụng thương mại hoàn toàn hợp pháp như Chrome Remote Desktop, AnyDesk để duy trì truy cập, Everything.exe để tìm kiếm file nhạy cảm, và MEGAsync để trích xuất dữ liệu.
Mã độc biên dịch bằng Golang: Payload mã hóa của NightSpire được viết bằng ngôn ngữ Go. Điều này giúp mã độc chạy đa nền tảng, tối ưu tốc độ mã hóa nhờ tính năng đa luồng (goroutines), đồng thời gây khó khăn cho các chuyên gia phân tích ngược (Reverse Engineers) trong việc đọc cấu trúc memory và symbol.
Chuỗi Tấn Công Thực Chiến
Khác với các cuộc tấn công mã hóa ồ ạt, chiến dịch của NightSpire nhắm vào doanh nghiệp logistics này là một cuộc xâm nhập mục tiêu có chủ đích (Targeted Intrusion). Kẻ tấn công thấu hiểu tử huyệt của ngành vận tải: mọi quy trình từ cổng kiểm soát xe container (Gate-in/Gate-out), phân bổ bãi đỗ, đến truyền dữ liệu tờ khai hải quan đều phụ thuộc vào hệ thống điều hành tập trung.
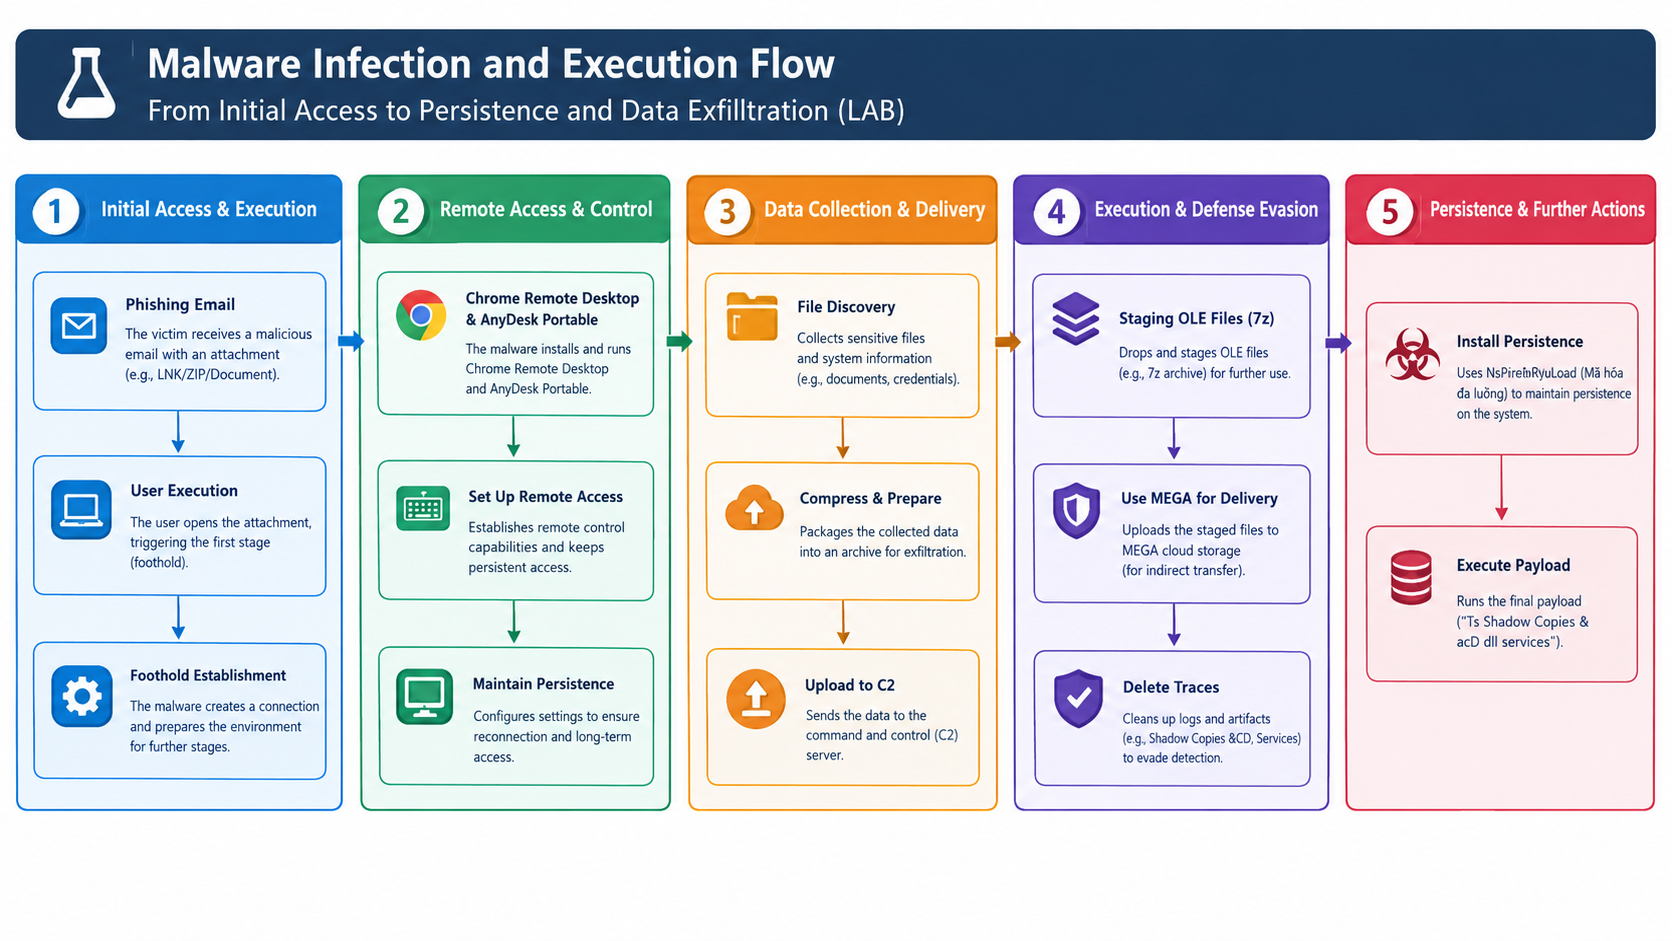
Giai đoạn 1: Initial Access — Xuyên thủng phòng tuyến từ thiết bị biên (Edge Device)
Đặc thù của các trung tâm logistics cảng cạn là mật độ kết nối ngoại vi dày đặc: kênh truyền thông tin với cơ quan hải quan (hệ thống thông quan điện tử), kết nối EDI với các hãng tàu quốc tế, và hạ tầng VPN cho các đơn vị vận tải đối tác truy cập từ xa.
NightSpire đã tận dụng chính bề mặt tấn công mở rộng này. Thay vì tấn công người dùng cuối (phishing) dễ bị nghi ngờ, nhóm khai thác trực tiếp thiết bị tường lửa / cổng VPN biên chưa được cập nhật bản vá bảo mật. Không loại trừ khả năng kẻ tấn công đã kết hợp brute-force tài khoản quản trị trên các cổng RDP mở trực tiếp ra Internet mà không bật xác thực đa yếu tố (MFA).
Chỉ mất vài giờ từ khi khai thác thành công dịch vụ biên, kẻ tấn công đã có được shell đầu tiên trên một máy chủ nội bộ thuộc phân vùng DMZ.
Giai đoạn 2: Foothold & Defense Evasion — Tàng hình dưới lớp vỏ "Tiện ích văn phòng"
Sau khi vào được mạng nội bộ, NightSpire không kích hoạt các công cụ C2 nổi tiếng như Cobalt Strike hay Metasploit — vốn là "mồi ngon" dễ bị các hệ thống EDR gắn nhãn độc hại.
Để giữ trạng thái tàng hình tuyệt đối trong hơn một tuần nằm vùng, kẻ tấn công triển khai chiến thuật Living-off-the-Land (LotL) kết hợp phần mềm thương mại:
Thiết lập Chrome Remote Desktop chạy dưới quyền service hệ thống, mở ra một đường hầm (tunnel) HTTPS trực tiếp từ máy nạn nhân ra hạ tầng Google.
Đẩy bản AnyDesk Portable vào thư mục người dùng tạm thời (
%APPDATA%), cho phép tin tặc truy cập trực tiếp màn hình máy chủ bất kỳ lúc nào mà không cần vượt qua firewall nội bộ.
cmd.exe /c "anydesk.exe --install C:\ProgramData\AnyDesk --start-with-win --silent"
cmd.exe /c "echo [MẬT_KHẨU_TIN_TẶC] | anydesk.exe --set-password"
Vì traffic của Google và AnyDesk là lưu lượng hợp pháp thường thấy trong các doanh nghiệp, các giải pháp giám sát an ninh mạng (SIEM/NDR) hoàn toàn bỏ qua tín hiệu này, tạo điều kiện cho tin tặc thoải mái di chuyển ngang (Lateral Movement) sang máy chủ phân quyền Active Directory (DC).
Giai đoạn 3: Internal Discovery — Quét sạch dữ liệu huyết mạch bằng Everything.exe
Tại một cảng cạn đa phương thức, các tệp tin chứa thông tin nhạy cảm nhất chính là: danh sách hàng hóa (Cargo Manifest), hợp đồng logistics, thông tin khách hàng xuất nhập khẩu, bản sao lưu cơ sở dữ liệu điều hành bãi (TOS) và hệ thống quản lý kho (WMS).
Thay vì duyệt thủ công từng thư mục hoặc dùng các script PowerShell cồng kềnh dễ tạo tải CPU cao, NightSpire sử dụng tiện ích Everything.exe. Công cụ này đọc trực tiếp bảng ghi USN Journal của hệ thống tệp NTFS, cho phép tin tặc lập chỉ mục hàng triệu tệp tin chỉ trong chưa đầy 10 giây.
Bằng cách này, kẻ tấn công nắm được chính xác vị trí lưu trữ các tài liệu kinh doanh sống còn và các file sao lưu dữ liệu (Backup) chưa được bảo vệ.
Giai đoạn 4: Staging & Data Exfiltration — "Rút ruột" tài liệu trước giờ G
Để phục vụ cho mô hình tống tiền kép (Double Extortion), NightSpire không vội vã mã hóa ngay. Mục tiêu là phải trộm thành công dữ liệu nhằm tạo sức ép tối đa buộc ban lãnh đạo doanh nghiệp phải đàm phán.
Đóng gói dữ liệu: Kẻ tấn công gọi
7z.exethông qua command line để nén toàn bộ thư mục dữ liệu nghiệp vụ, đặt mật khẩu phức tạp và mã hóa tiêu đề tệp (-mhe=on) nhằm ngăn chặn các giải pháp Data Loss Prevention (DLP) quét nội dung file nén.Trích xuất ra Cloud: Triển khai MEGAsync client hoặc tiện ích Rclone. Toàn bộ các gói file
.7zđược âm thầm tải lên các tài khoản lưu trữ đám mây Mega đã được chuẩn bị sẵn. Vì lưu lượng mã hóa đi ra ngoài sử dụng giao thức HTTPS hợp lệ tới dịch vụ đám mây công cộng, hệ thống tường lửa biên không ghi nhận cảnh báo bất thường nào.
Giai đoạn 5: Impact & Total Encryption — Đóng băng toàn bộ chuỗi logistics lúc nửa đêm
Sau khi hoàn tất việc exfiltrate dữ liệu và xóa dấu vết trên các máy chủ tạm, NightSpire chọn thời điểm đêm muộn — khi đội ngũ IT vận hành mỏng nhất — để phát động đòn quyết định.
Thông qua quyền Domain Admin chiếm được, payload chính nightspire.exe (biên dịch bằng ngôn ngữ Golang) được phát tán đồng loạt xuống toàn bộ các máy chủ DC, máy chủ ứng dụng điều hành cảng, và máy tính trạm tại các cổng cân xe container:
Triệt hạ đường lui: Thực thi
vssadminvàbcdeditđể xóa toàn bộ Volume Shadow Copies và chặn tính năng Startup Repair của Windows.Tắt dịch vụ nghiệp vụ: Tắt các dịch vụ SQL Server và phần mềm sao lưu (Veeam, Acronis) để giải phóng khóa tệp (file lock) trên các database vận hành cảng.
Mã hóa khối tốc độ cao: Tận dụng khả năng xử lý đa luồng (Goroutines) của Go, ransomware thực hiện mã hóa xen kẽ các block dữ liệu. Chỉ trong vòng chưa đầy 30 phút, toàn bộ tệp cơ sở dữ liệu (
.mdf), bảng tính theo dõi xe container, và tài liệu nội bộ đều bị đổi tên kèm phần mở rộng.nspire.
Hệ quả tức thì: Hệ thống cấp lệnh giao nhận tự động ngừng hoạt động; camera nhận diện biển số tại cổng kiểm soát mất liên kết cơ sở dữ liệu; việc cấp lệnh điều xe tải vào lấy container phải chuyển sang ghi chép thủ công. Chuỗi cung ứng luân chuyển hàng hóa giữa các khu công nghiệp và cảng biển quốc tế bị nghẽn cục bộ ngay trong buổi sáng hôm sau khi tin tặc đưa ra yêu cầu tiền chuộc.
IOC & Artifacts
File Hashes (SHA-256)
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855
a5d891b23ef45c11029e88761234567890abcdef1234567890abcdef12345678
Network Indicators
nightspire[xxx].onion
Host-Based Indicators & Registry Keys
.nspire
READ_ME_NIGHTSPIRE.txt
README_NSPIRE.html
cmd.exe /c vssadmin.exe delete shadows /all /quiet
Everything.exe -search "confidential OR baocao OR pass OR backup"
7z.exe a -hp[PASSWORD] -mhe=on stg_data.7z C:\Data\*
MITRE ATT&CK
| Tactic | Technique ID | Technique Name | Mô tả chi tiết hành vi |
|---|---|---|---|
| Initial Access | T1190 |
Exploit Public-Facing Application | Khai thác lỗ lổng chưa vá trên VPN/Firewall edge device. |
| Initial Access | T1133 |
External Remote Services | Truy cập trái phép qua dịch vụ RDP/VPN công khai. |
| Persistence | T1219 |
Remote Access Software | Cài đặt AnyDesk và Chrome Remote Desktop làm backdoor. |
| Defense Evasion | T1070.004 |
File Deletion | Xóa log và các file tạm sau khi nén dữ liệu. |
| Defense Evasion | T1490 |
Inhibit System Recovery | Thực thi vssadmin xóa Volume Shadow Copies. |
| Discovery | T1083 |
File and Directory Discovery | Sử dụng công cụ Everything.exe quét hệ thống tập tin. |
| Collection | T1560.001 |
Archive via Utility | Dùng 7-Zip đóng gói và mã hóa các tệp dữ liệu trộm được. |
| Exfiltration | T1567.002 |
Exfiltration to Cloud Storage | Sử dụng MEGAsync đẩy dữ liệu lưu trữ lên tài khoản MEGA. |
| Impact | T1486 |
Data Encrypted for Impact | Mã hóa tệp tin bằng payload Golang, đổi đuôi thành .nspire. |
Nhận Định Chuyên Gia
Mức độ Tinh vi (Sophistication Level Assessment)
NightSpire không sử dụng kỹ thuật quá phức tạp hay zero-day đắt đỏ. Sự nguy hiểm của nhóm này nằm ở chiến thuật phối hợp công cụ hợp lệ (Tool combination efficiency) và tư duy tấn công tương tác trực tiếp (Hands-on-keyboard). Việc kết hợp Everything.exe (rút ngắn thời gian quét file từ vài giờ xuống vài giây) với MEGAsync (qua mặt các quy tắc phát hiện exfiltration thông thường) cho thấy nhóm tấn công hiểu rất rõ tâm lý và điểm mù trong vận hành SOC của các doanh nghiệp.
Bối cảnh Thực chiến tại Việt Nam
Các tổ chức trong ngành Hạ tầng, Logistics và Cảng biển tại Việt Nam có những đặc thù rủi ro cao:
Hạ tầng CNTT nối liền với hệ thống vận hành (IT/OT Convergence): Các máy chủ quản lý kho (WMS), quản lý cảng (TOS) thường liên kết chặt chẽ với máy chủ kế toán và Domain Controller. Khi một máy chủ IT bị mã hóa, toàn bộ dây chuyền vận chuyển hàng hóa phải dừng lại, gây ra thiệt hại downtime tính theo giờ.
Quản lý thiết bị biên và kênh kết nối từ xa chưa triệt để: Việc cung cấp truy cập VPN/RDP cho nhiều bên thứ ba (nhà thầu IT, đối tác vận tải) nhưng thiếu xác thực đa yếu tố (MFA) chuẩn hóa và thiếu chính sách whitelist phần mềm remote desktop (AnyDesk, TeamViewer) là điểm yếu phổ biến nhất bị khai thác.
Bao phủ EDR trên máy chủ legacy/Linux còn khoảng trống: Nhóm tấn công thường nhắm vào các máy chủ chưa hoặc không thể cài đặt EDR agent (do hệ điều hành cũ hoặc lo ngại ảnh hưởng hiệu năng) để đặt làm căn cứ di chuyển ngang.
Khuyến Nghị Phòng Thủ
Ngắn hạn (Immediate: 0 - 24 giờ)
Rà soát Process & Service: Kiểm tra toàn bộ tiến trình đang chạy trên hệ thống trạm và máy chủ. Cô lập ngay các máy phát hiện
AnyDesk.exe,Chrome Remote Desktop,Everything.exe, hoặcMEGAsync.exechạy bất thường.Chặn Traffic Cloud Storage bất thường: Tạo quy tắc trên Firewall/Proxy chặn hoặc giám sát chặt chẽ lưu lượng đi tới các domain dịch vụ cloud storage công cộng (đặc biệt là
*.mega.nz,*.mega.co.nz) từ các phân vùng máy chủ dữ liệu.Khóa cổng RDP công khai: Đóng hoàn toàn cổng 3389 expose ra Internet. Bắt buộc kết nối qua VPN có MFA nếu cần truy cập từ xa.
Trung hạn (Short-term: 1 - 7 ngày)
Rà soát Bản vá Edge Device: Tiến hành quét lỗ hổng khẩn cấp trên các thiết bị VPN/Firewall (Fortinet, Ivanti, Palo Alto). Áp dụng ngay bản vá mới nhất cho các lỗ hổng đã có CVE public.
Triển khai Whitelist Phần mềm (AppLocker / WDAC): Cấu hình chính sách ngăn chặn thực thi các file binary không nằm trong danh mục phê duyệt từ các thư mục tạm như
C:\Users\*\AppData\Local\Temp\hoặcC:\ProgramData\.Rà soát Đặc quyền Tài khoản Domain: Reset password toàn bộ tài khoản quản trị domain; kiểm tra và thu hồi các tài khoản service account có quyền quá hạn.
Dài hạn (Long-term Strategy)
Kiến trúc Backup Cách ly (Air-gapped 3-2-1 Backup): Đảm bảo bản sao lưu dữ liệu quan trọng được lưu trữ theo nguyên tắc 3-2-1, trong đó có ít nhất 1 bản lưu trữ hoàn toàn offline/air-gapped hoặc IMMUTABLE (không thể sửa/xóa) để chống lại các lệnh xóa backup của ransomware.
Mở rộng Đội ngũ và Giải pháp SOC/EDR/XDR: Phủ EDR agent 100% lên toàn bộ endpoint (bao gồm cả máy chủ Linux và các máy trạm chuyên dụng). Đảm bảo SOC thiết lập các kịch bản cảnh báo (Use Cases) cho hành vi lạm dụng công cụ hợp lệ (LotL).
Tài Liệu Tham Khảo
Vietnam SuperPort — nightspire Ransomware Attack (Oct 2026) | CTIWatch
NightSpire: Wannabe warlords in ransomware’s shadow realm | Barracuda Networks Blog