Lịch phỏng vấn giả ở Meta: trang Calendly nhái lấy cả mật khẩu lẫn mã 2FA theo thời gian thực
Tóm tắt
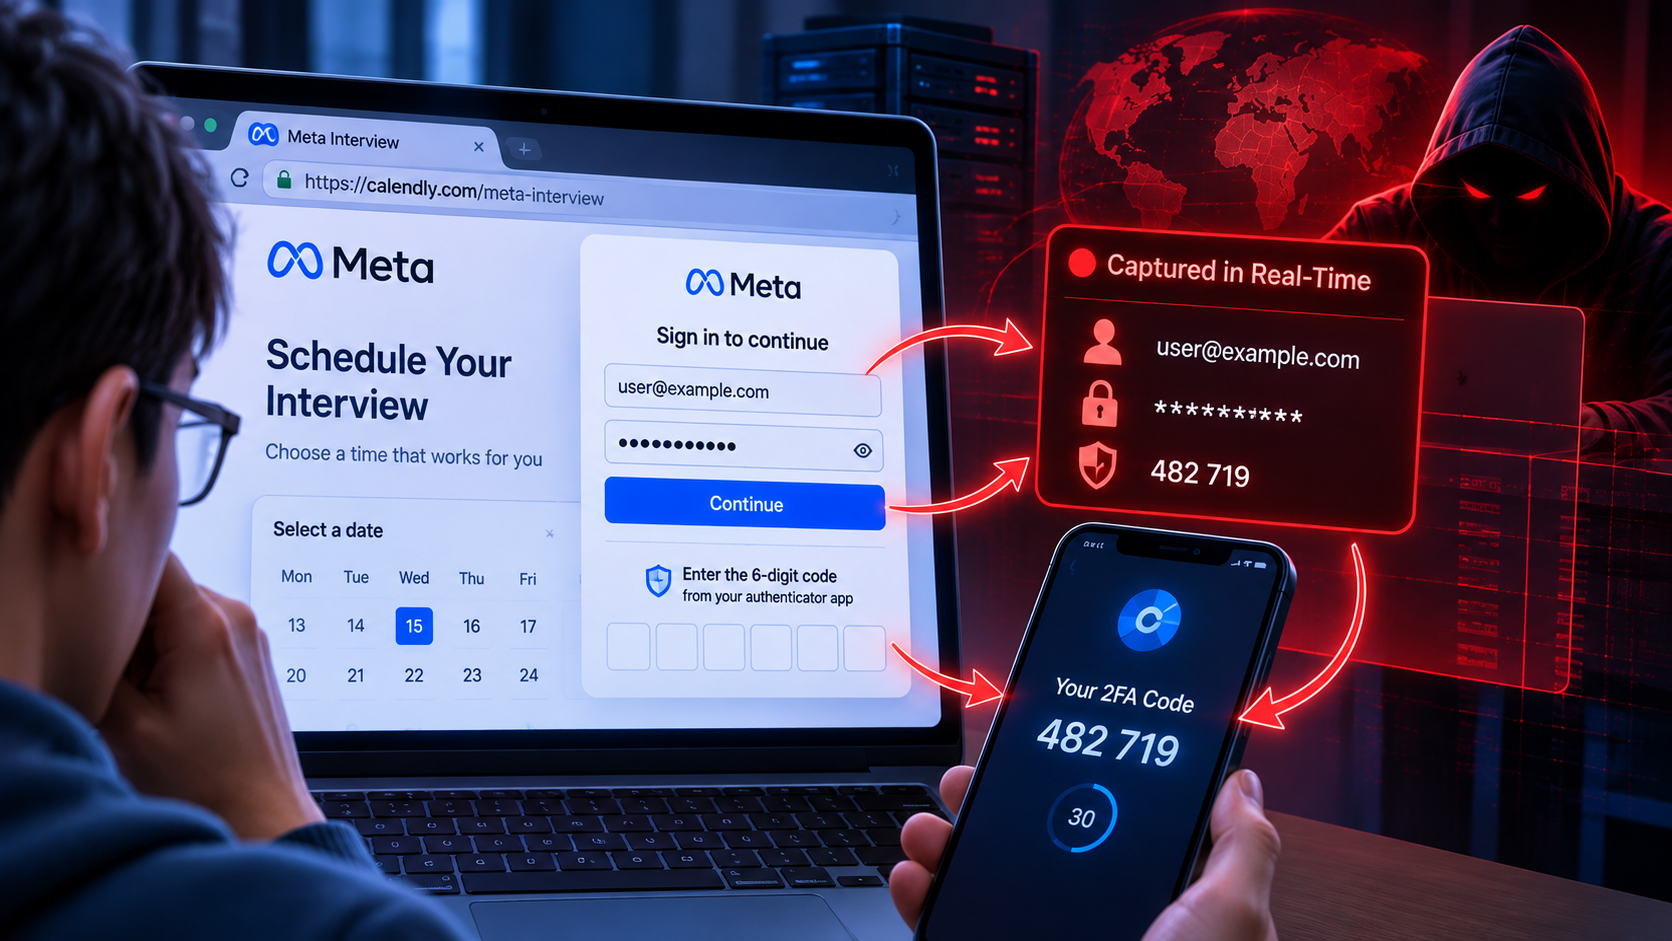
Malwarebytes phát hiện một loạt website giả trang đặt lịch Calendly cho buổi phỏng vấn việc làm tại Meta. Nạn nhân chọn khung giờ cho cuộc gọi 30 phút với "recruiter", điền thông tin cá nhân, vượt qua thứ trông như một CAPTCHA, rồi được yêu cầu đăng nhập Facebook. Sau đó trang xin tiếp tài khoản Google, với lý do "để bảo mật".
Điểm khiến chiến dịch này đáng chú ý không nằm ở trang giả, mà ở chỗ nó không dừng lại sau khi lấy mật khẩu. Trang liên tục hỏi server của kẻ tấn công xem phải hiển thị màn hình nào tiếp theo, trong khi kẻ tấn công đăng nhập vào Facebook và Google thật ở phía sau. Mã 2FA mà nạn nhân gõ vào được dùng ngay trước khi hết hạn.
Hành động ưu tiên:
- Chuyển sang passkey hoặc khóa bảo mật phần cứng cho tài khoản Facebook Business, Google Workspace và mọi tài khoản quản trị fanpage hay tài khoản quảng cáo. Đây là biện pháp duy nhất trong bài không bị relay kiểu này.
- Rà soát ngay nếu nhân viên từng nhập thông tin vào một trang đặt lịch phỏng vấn: đổi mật khẩu từ thiết bị tin cậy, đăng xuất toàn bộ phiên, kiểm tra quy tắc chuyển tiếp thư trong Gmail và quyền quản trị trên các fanpage công ty.
Vì sao vỏ bọc Calendly hiệu quả
Calendly là công cụ đặt lịch rất phổ biến, và recruiter dùng nó để hẹn phỏng vấn. Bấm link, chọn giờ, gõ tên và email là chuỗi thao tác người ta làm mà không nghĩ ngợi: không phải tạo tài khoản, không phải tải gì về.
Chính sự quen thuộc đó là lớp ngụy trang. Đến lúc trang hỏi một thứ bất thường, nạn nhân đã chọn giờ và đưa thông tin rồi. Đi nốt một bước nữa dễ hơn là bắt đầu nghi ngờ toàn bộ quy trình mình vừa làm.
Thêm vào đó là yếu tố tâm lý rất cụ thể. Với người đã gửi hết đơn ứng tuyển này tới đơn khác mà không có hồi âm, một lời mời phỏng vấn ở Meta đúng là thứ họ đang mong. Sự phấn khích, cộng với nỗi sợ bỏ lỡ một cơ hội hiếm, đẩy người ta đi nhanh thay vì dừng lại kiểm tra ai thực sự gửi cái link đó.
Và còn một điểm nữa: người tìm việc vốn đã quen chia sẻ thông tin cá nhân cho người lạ. Đưa tên, email, số điện thoại cho một recruiter chưa từng gặp là chuyện bình thường khi ứng tuyển, nên một form hỏi đúng những thứ đó không gợi lên cảnh báo nào.
Chuỗi sáu bước
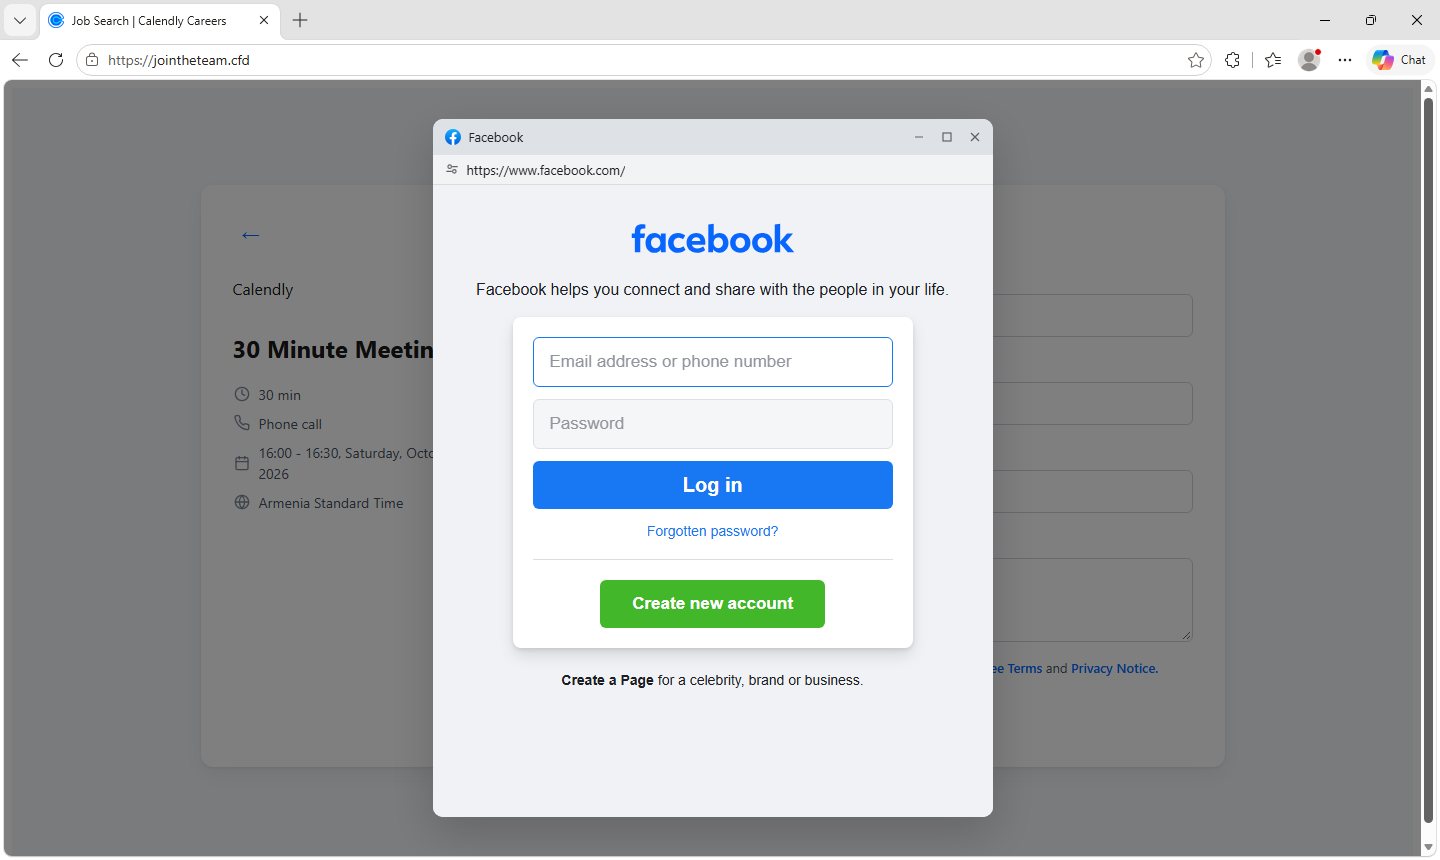
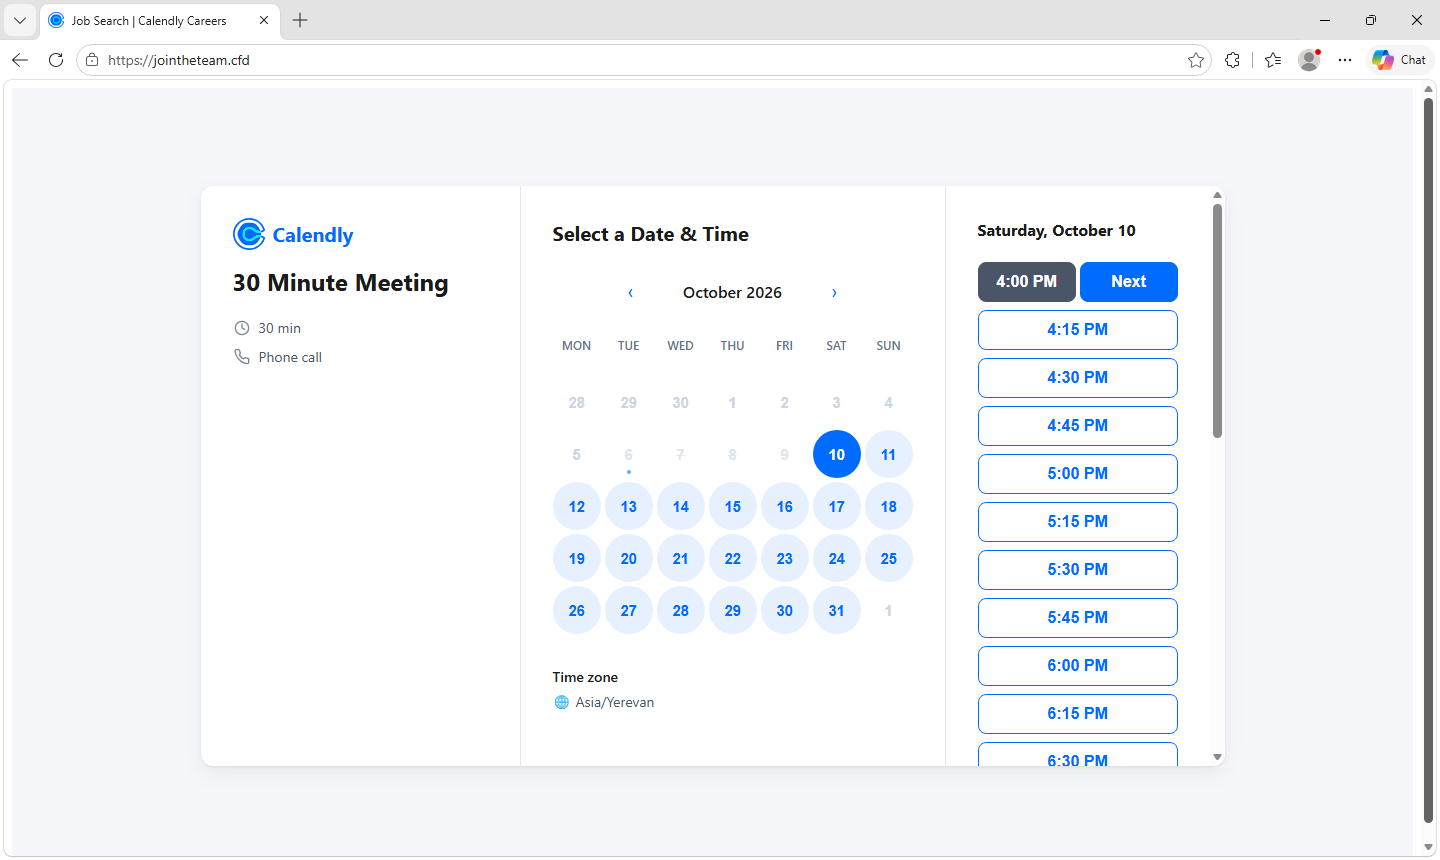
- Trang đặt lịch giả. Nhái màn hình booking của Calendly, tiêu đề "Calendly | Meta Careers", có lịch tháng, bộ chọn múi giờ và một cuộc gọi 30 phút. Chi tiết đáng chú ý: các khung giờ trống được nạp từ server của kẻ tấn công, nên lịch trông đúng như lịch thật của một recruiter đang bận.
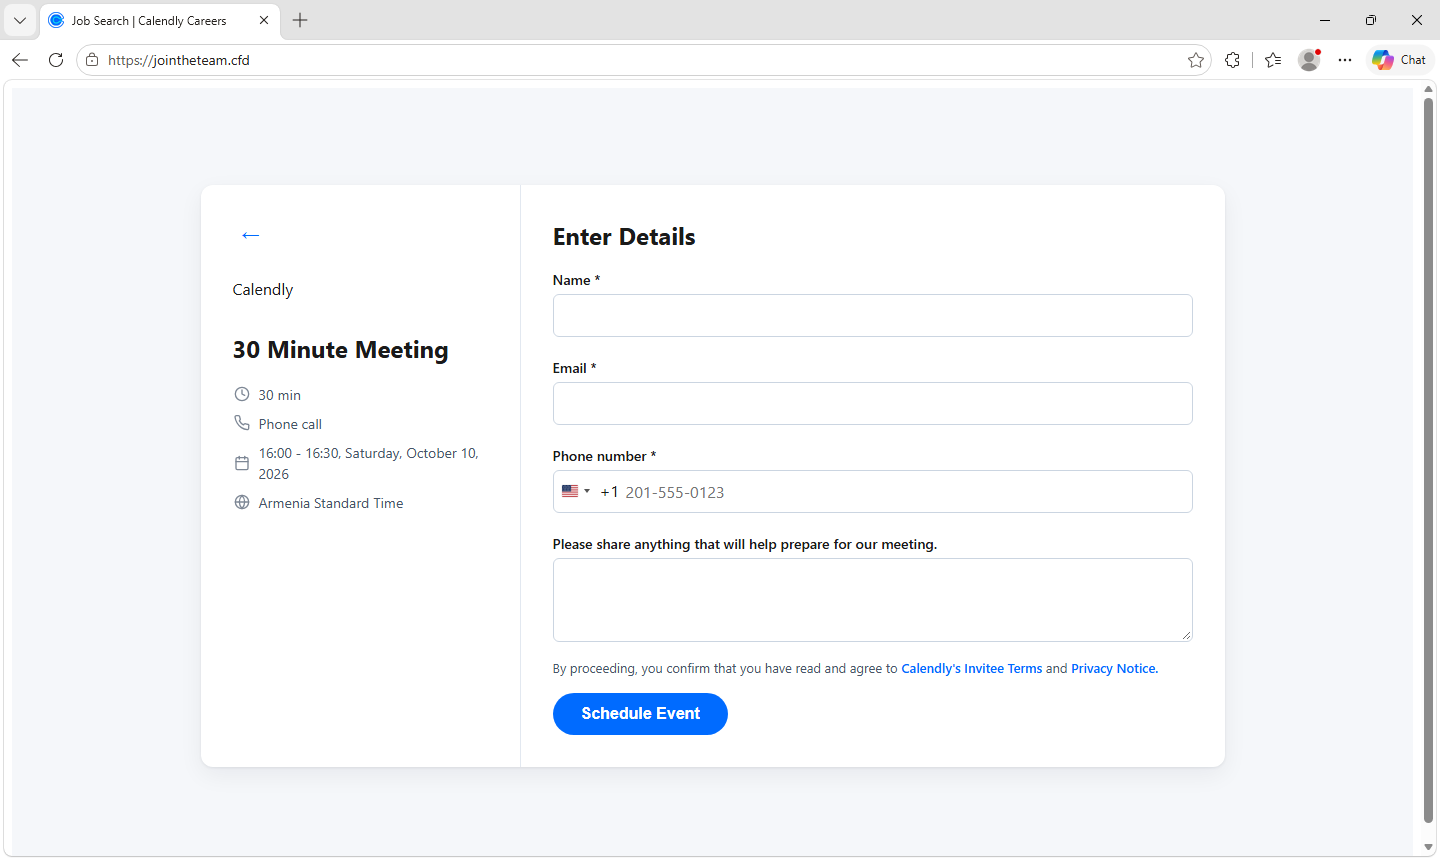
- Form thông tin. Hỏi tên, email, số điện thoại, cộng thêm "bất cứ điều gì giúp chuẩn bị cho buổi gặp".
- CAPTCHA giả. Một lưới ảnh yêu cầu "Select all images with…". Nó vừa làm trang trông đáng tin hơn, vừa có thể chặn các scanner bảo mật tự động nhìn thấy những gì diễn ra sau đó.
- Đăng nhập Facebook giả. Một cửa sổ bên trong trang nhái lại màn hình đăng nhập Facebook, và tự vẽ cả thanh địa chỉ hiển thị một địa chỉ Facebook, để trông như pop-up thật của trình duyệt. Bản nhái có đủ cả thông báo lỗi thật kiểu "The login information you entered is incorrect." Trang còn mời nạn nhân đăng ký một "Career Profile".
- Mã bảo mật Facebook. Nếu tài khoản có bật 2FA, trang hỏi mã từ app xác thực, tin nhắn, WhatsApp hoặc email.
- Bắc cầu sang Google. Trang nói "Facebook requires you to sign in to the Gmail address" gắn với tài khoản. Để yêu cầu nghe vô hại hơn, nó thêm câu trấn an rằng "Facebook sẽ không chia sẻ dữ liệu nào với tài khoản Google của bạn". Các màn hình Google giả, cũng dưới một thanh địa chỉ tự vẽ, xin mật khẩu rồi xin tiếp bất cứ thứ gì Google hỏi: một cú chạm vào prompt trên điện thoại, mã Google Authenticator, mã SMS, hoặc địa chỉ email khôi phục.
Cuối cùng là xác nhận giả: trang báo đã gửi lời mời lịch và nạn nhân sẽ nhận phản hồi trong 90 phút. Đúng như Malwarebytes viết, đến lúc người ta bắt đầu thấy nghi thì kẻ tấn công có thể đã ở bên trong tài khoản rồi.
Cách vượt 2FA: AiTM điều phối thủ công
Phần lớn trang phishing lấy xong mật khẩu là dừng. Trang này đi tiếp.
Trong suốt thời gian nạn nhân còn ở trên trang, nó liên tục hỏi server của kẻ tấn công xem phải hiển thị màn hình nào tiếp theo. Cơ chế đó cho phép kẻ tấn công thử mật khẩu vừa lấy trên Facebook thật ngay lập tức:
- Nếu Facebook hỏi mã, trang giả hỏi đúng mã đó, và kẻ tấn công dùng nó trước khi hết hạn.
- Nếu mã không dùng được, trang chỉ hiện "Incorrect code. Please try again."
- Với Google, nếu Google đẩy một sign-in prompt về điện thoại nạn nhân, trang giả bảo họ "tap Yes", tức là phê duyệt cho phiên đăng nhập của kẻ tấn công.
Nạn nhân nhìn thấy trang giả, còn kẻ tấn công đăng nhập vào dịch vụ thật ở phía sau.
Điều này không có nghĩa là nên tắt 2FA. Mã và prompt vẫn làm việc chiếm tài khoản khó hơn rất nhiều, nên phải giữ. Nhưng một mã gõ vào trang giả, hoặc một prompt phê duyệt cho phiên đăng nhập của người khác, vẫn mở cửa cho kẻ tấn công.
Passkey và khóa bảo mật phần cứng tương thích thì khác, vì chúng gắn với website thật, nên một trang giả như thế này không relay được. Nhưng lợi thế đó biến mất nếu người dùng chọn phương án dự phòng bằng mật khẩu và mã rồi đưa những thứ đó cho kẻ tấn công.
Dấu hiệu của một bộ kit dùng lại được
Malwarebytes chỉ ra ba đặc điểm trong mã cho thấy đây không phải một trang dựng một lần:
- Số phiên bản
0.8.0 - Logging lỗi chi tiết
- Một "campaign key" được gửi kèm trong mọi message về server của kẻ tấn công
Ba thứ cộng lại là chân dung của một kit có hỗ trợ phân tách nhiều chiến dịch, tức là được thiết kế để chạy nhiều đợt khác nhau cùng lúc và phân biệt được dữ liệu của từng đợt.
Endpoint thu thập dữ liệu đặt trên AWS API Gateway, vùng Singapore (ap-southeast-1). Trong mã còn sót lại một comment viết bằng tiếng Việt, dịch ra là "Đổi key ở đây khi deploy lên production". Malwarebytes nói rõ và rất đúng mực: vùng hosting lẫn ngôn ngữ của một comment đều không xác lập được ai đứng sau hay họ hoạt động ở đâu, và bài này giữ nguyên mức đó.
Hạ tầng và cách đặt tên domain
Cả 11 domain đều theo đúng một mẫu: chữ join ghép với một từ mang hơi hướng tuyển dụng, chẳng hạn joinhire, joinquest, jointheteam, trên ba TLD là .cfd, .info và .works.
Điểm quan trọng: không domain nào nhắc tới Calendly hay Meta. Đây là thiết kế có chủ đích, vì những cái tên trung tính như vậy tái sử dụng được cho mồi nhử mang tên công ty khác mà không cần đăng ký domain mới.
Nhận định
Đây là AiTM, nhưng theo kiểu rẻ hơn. Các bộ kit AiTM quen thuộc như Evilginx hay Tycoon2FA hoạt động như reverse proxy, đứng giữa và chuyển tiếp toàn bộ phiên. Kit này thì chỉ là một trang nhái cộng một kênh điều phối: trang hỏi server xem hiện màn hình nào, người hoặc script phía sau tự đăng nhập vào dịch vụ thật. Kết quả tương đương về mặt vượt 2FA, nhưng chi phí xây dựng thấp hơn nhiều và dấu vết hạ tầng cũng mỏng hơn, vì không có proxy nào đứng giữa để lộ ra.
Việc nối tiếp từ Facebook sang Google mới là phần đáng lo nhất. Lấy được tài khoản Facebook đã đủ giá trị, nhất là khi tài khoản đó gắn với fanpage hoặc tài khoản quảng cáo. Nhưng tài khoản Google là chìa khóa reset mật khẩu của gần như mọi dịch vụ khác đăng ký bằng email đó. Kẻ tấn công hiểu rõ điều này, và lý do "Facebook yêu cầu" được dựng lên chỉ để làm bước nhảy đó trông tự nhiên.
CAPTCHA giả đóng hai vai cùng lúc. Với nạn nhân, nó là tín hiệu "trang này nghiêm túc". Với bên phòng thủ, nó là rào chặn scanner tự động không nhìn được các bước phía sau, nên trang có thể sống lâu hơn trong các hệ thống quét URL.
Thanh địa chỉ tự vẽ là kỹ thuật cũ nhưng vẫn hiệu quả. Đây chính là browser-in-the-browser, và nó vẫn hoạt động vì người dùng được dạy "nhìn thanh địa chỉ" mà không được dạy "nhìn thanh địa chỉ thật của trình duyệt". Một dấu hiệu đơn giản mà Malwarebytes nêu rất đáng phổ biến lại: một cửa sổ đăng nhập không kéo ra ngoài trang web được thì nó là một phần của trang, không phải cửa sổ trình duyệt.
Mẫu đặt tên domain nói lên ý định mở rộng. Mười một domain trung tính trên ba TLD giá rẻ, không gắn thương hiệu nào, nghĩa là cùng một hạ tầng có thể xoay sang mồi nhử tuyển dụng của bất kỳ công ty nào khác chỉ bằng việc đổi nội dung trang.
Liên hệ Việt Nam
- Tài khoản Facebook gắn với fanpage và tài khoản quảng cáo là mục tiêu rất nóng tại Việt Nam. Chiếm fanpage doanh nghiệp để chạy quảng cáo bẩn, đổi tên trang hoặc tống tiền chủ sở hữu đã là mô hình quen thuộc nhiều năm. Một chiến dịch lấy được cả mật khẩu lẫn 2FA của admin fanpage là mối đe dọa trực tiếp với doanh nghiệp vừa và nhỏ.
- Nhân viên thường dùng chung một tài khoản Google cho cả việc cá nhân lẫn công việc. Khi tài khoản đó mất, rủi ro không dừng ở hộp thư cá nhân mà kéo theo cả tài liệu, lịch và các dịch vụ đã đăng ký bằng email đó.
- Mồi nhử tuyển dụng rất hợp bối cảnh hiện nay. Thị trường lao động ngành công nghệ biến động khiến lời mời phỏng vấn từ một công ty lớn trở thành thứ nhiều người đang chờ.
- Người dùng Việt Nam quen với quy trình đặt lịch qua link. Calendly và các công cụ tương tự được dùng phổ biến trong tuyển dụng và tư vấn, nên thao tác này không gây nghi ngờ.
- Và một lưu ý cho đội TI: comment tiếng Việt trong mã kit là chỉ dấu đáng ghi nhận khi theo dõi, nhưng như Malwarebytes nhấn mạnh, nó không đủ để kết luận về nguồn gốc. Nên ghi lại như một quan sát, không nên dẫn lại thành khẳng định.
Khuyến nghị
Với người dùng cá nhân
- Kiểm tra địa chỉ, đừng tin giao diện. Link đặt lịch Calendly trực tiếp dùng
calendly.com, dù form hợp lệ cũng có thể được nhúng trên website khác. Một domain tuyển dụng lạ là lý do để xác minh lời mời qua kênh độc lập. - Không bao giờ đưa mật khẩu Facebook cho một trang đặt lịch. Hẹn một cuộc gọi không đòi hỏi bạn giao mật khẩu mạng xã hội cho recruiter.
- Nhìn vào thanh địa chỉ thật của trình duyệt. Các cửa sổ đăng nhập giả này tự vẽ thanh địa chỉ riêng. Nếu một cửa sổ đăng nhập không kéo ra ngoài trang web được, nó là một phần của trang chứ không phải cửa sổ riêng.
- Xác minh cả recruiter lẫn vị trí tuyển dụng. Vào thẳng trang tuyển dụng chính thức của công ty. Việc tin tuyển dụng có thật không chứng minh người đang liên hệ với bạn đại diện cho công ty đó.
- Không chia sẻ mã và không phê duyệt prompt bất ngờ. Chỉ nhập mã trên dịch vụ thật, cho một lần đăng nhập do chính bạn khởi tạo.
- Dùng passkey hoặc khóa bảo mật nơi nào có thể, và cảnh giác khi một trang đẩy bạn về phương án mật khẩu cộng mã.
Với đội bảo mật doanh nghiệp
- Bắt buộc passkey hoặc khóa phần cứng cho nhóm tài khoản rủi ro cao: quản trị Google Workspace, admin fanpage công ty, người quản lý tài khoản quảng cáo. Với nhóm này, nên tắt luôn phương án dự phòng bằng SMS nếu chính sách cho phép.
- Đưa mồi nhử tuyển dụng vào nội dung đào tạo nhận thức. Phần lớn chương trình hiện nay tập trung vào hóa đơn giả và email nội bộ giả, trong khi lời mời phỏng vấn nhắm vào nhân viên ở trạng thái tâm lý hoàn toàn khác.
- Giám sát đăng nhập bất thường trên tài khoản Google Workspace ngay sau một lần đổi mật khẩu hoặc một chuỗi MFA challenge liên tiếp, vì đó là dấu vết của AiTM đang chạy.
- Rà soát định kỳ danh sách quản trị viên fanpage và tài khoản quảng cáo, gỡ quyền của người đã nghỉ việc và của tài khoản cá nhân không còn cần thiết.
- Nạp IOC ở mục dưới vào bộ lọc web và DNS, và cân nhắc giám sát riêng các TLD giá rẻ như
.cfdtrong log truy cập, vì tỷ lệ lạm dụng ở nhóm này rất cao. - Có sẵn quy trình xử lý khi nhân viên báo đã nhập thông tin: đổi mật khẩu từ thiết bị tin cậy, đăng xuất toàn bộ phiên, kiểm tra lại phương thức bảo mật cùng email và số điện thoại khôi phục, rà soát quy tắc chuyển tiếp và bộ lọc trong Gmail, và đổi mật khẩu ở mọi nơi đã dùng lại mật khẩu đó.
IOC
Theo công bố của Malwarebytes ngày 14/10/2026.
Domain phishing
joinconnect[.]cfd
joinconnect[.]works
joinhire[.]cfd
joinhire[.]info
joinquest[.]cfd
joinquest[.]info
joinquest[.]works
jointhetalent[.]cfd
jointhetalent[.]info
jointhetalent[.]works
jointheteam[.]cfd
Endpoint thu thập dữ liệu
rkrt01c0mc[.]execute-api[.]ap-southeast-1[.]amazonaws[.]com
Dấu hiệu nhận diện bộ kit
Phien ban kit:    0.8.0
Tham so:          campaign key gui kem moi message ve server
Mau dat ten:      join<tu lien quan tuyen dung> tren .cfd / .info / .works
Tieu de trang:    "Calendly | Meta Careers"
Hanh vi trang:    khung gio trong duoc nap tu server cua ke tan cong
                  CAPTCHA gia dang luoi anh truoc buoc dang nhap
                  cua so dang nhap tu ve thanh dia chi (browser-in-the-browser)
                  trang polling server de quyet dinh man hinh tiep theo
Tài liệu tham khảo
- Malwarebytes (Stefan Dasic) — Fake Calendly "Meta Careers" pages steal Facebook and Google logins (14/10/2026): https://www.malwarebytes.com/blog/threat-intel/2026/10/fake-calendly-meta-careers-pages-steal-facebook-and-google-logins
Comments
Join the discussionNo comments yet. Be the first to comment.