SparroWocky & Kỹ Thuật SilentMoonwalk: Khi Backdoor Giả Mạo Call Stack Vô Hiệu Hóa EDR
Tổng Quan
Khi các nhà nghiên cứu an ninh mạng phân tích bộ nhớ của một máy chủ chính phủ bị xâm nhập tại Mỹ La-tinh, họ tìm thấy vần thơ vô nghĩa Jabberwocky của Lewis Carroll nằm lặng lẽ bên trong một đoạn mã C++ tinh vi. Đó không phải là một trò đùa của hacker. Nó là chữ ký đánh dấu sự xuất hiện của SparroWocky – vũ khí ngầm thế hệ mới do nhóm APT khét tiếng FamousSparrow (Trung Quốc) phát triển.
Chỉ trong vòng vài tháng, FamousSparrow đã âm thầm khai tử "người tiền nhiệm" SparrowDoor để dồn toàn bộ nguồn lực vào một chiến dịch gián điệp quy mô lớn: 90% mục tiêu bị tấn công là các cơ quan chính phủ khu vực Mỹ La-tinh, trong đó có cơ quan nắm quyền quyết định trong vụ tranh chấp thương mại cảng biển chiến lược tại Kênh đào Panama.
Điều gì khiến SparroWocky trở nên nguy hiểm đến mức làm "tề liệt" khả năng quan sát của các hệ thống EDR hàng đầu hiện nay? Làm thế nào một mã độc có thể khiến EDR tin rằng hành vi rút cạn dữ liệu của nó chỉ là một hiệu ứng làm mờ cửa sổ Windows (AnimateWindow) hợp pháp? Bài phân tích dưới đây sẽ bóc tách toàn bộ "hộp đen" kỹ thuật của SparroWocky.
FamousSparrow - Nhóm Tin Tặc Khét Tiếng
FamousSparrow là ai?
FamousSparrow là nhóm tác chiến mạng chuyên nghiệp được xác định có liên kết với Trung Quốc, duy trì các chiến dịch gián điệp tinh vi từ ít nhất năm 2019 đến nay. Nhóm này được giới phân tích an ninh mạng nhận diện nhờ việc độc quyền phát triển và vận hành hai dòng backdoor nâng cao: SparrowDoor (giai đoạn 2021–2025) và bản nâng cấp thế hệ mới SparroWocky (từ giữa năm 2025).
Về mặt định danh tình báo, nghiên cứu từ Trend Micro cho thấy FamousSparrow có sự trùng lặp rất lớn về hạ tầng C2, đối tượng mục tiêu và chuỗi TTPs với nhóm Earth Estries. Bên cạnh đó, dù truyền thông quốc tế như Wall Street Journal từng đề cập mối liên hệ giữa FamousSparrow và Salt Typhoon – nhóm APT bị cáo buộc xâm nhập hạ tầng nghe lén viễn thông Mỹ, các tổ chức nghiên cứu độc lập như ESET vẫn lựa chọn theo dõi hai nhóm này riêng biệt do chưa ghi nhận đủ sự trùng lặp chỉ số kỹ thuật (IOCs) trực tiếp.
Lịch Sử Hoạt Động & Sự Tiến Hóa
Sự phát triển của FamousSparrow được chia thành 3 giai đoạn chiến lược rõ rệt:
Giai đoạn 1 (2019 – Đầu 2021): Định hình mục tiêu & Chuỗi khách sạn toàn cầu
- Trong giai đoạn đầu xuất hiện, FamousSparrow gây chú ý bằng các chiến dịch gián điệp tinh vi nhắm vào chuỗi khách sạn hạng sang quốc tế. Động cơ của nhóm trong giai đoạn này là theo dõi hành trình di chuyển, lịch trình lưu trú và thông tin cá nhân của các quan chức chính phủ, doanh nhân cao cấp và các đoàn ngoại giao quốc tế.
Giai đoạn 2 (2021 – Nửa đầu 2025): Bùng nổ qua ProxyLogon & SparrowDoor
- Tháng 3/2021, FamousSparrow trở thành một trong những nhóm APT đầu tiên tận dụng thành công lỗ hổng Zero-day nguy hiểm ProxyLogon (CVE-2021-26855) trên Microsoft Exchange Server chỉ vài giờ sau khi thông tin bị rò rỉ.
Giai đoạn 3 (Nửa sau 2025 – Nay): Đổi trục Mỹ La-tinh & Kỷ nguyên SparroWocky
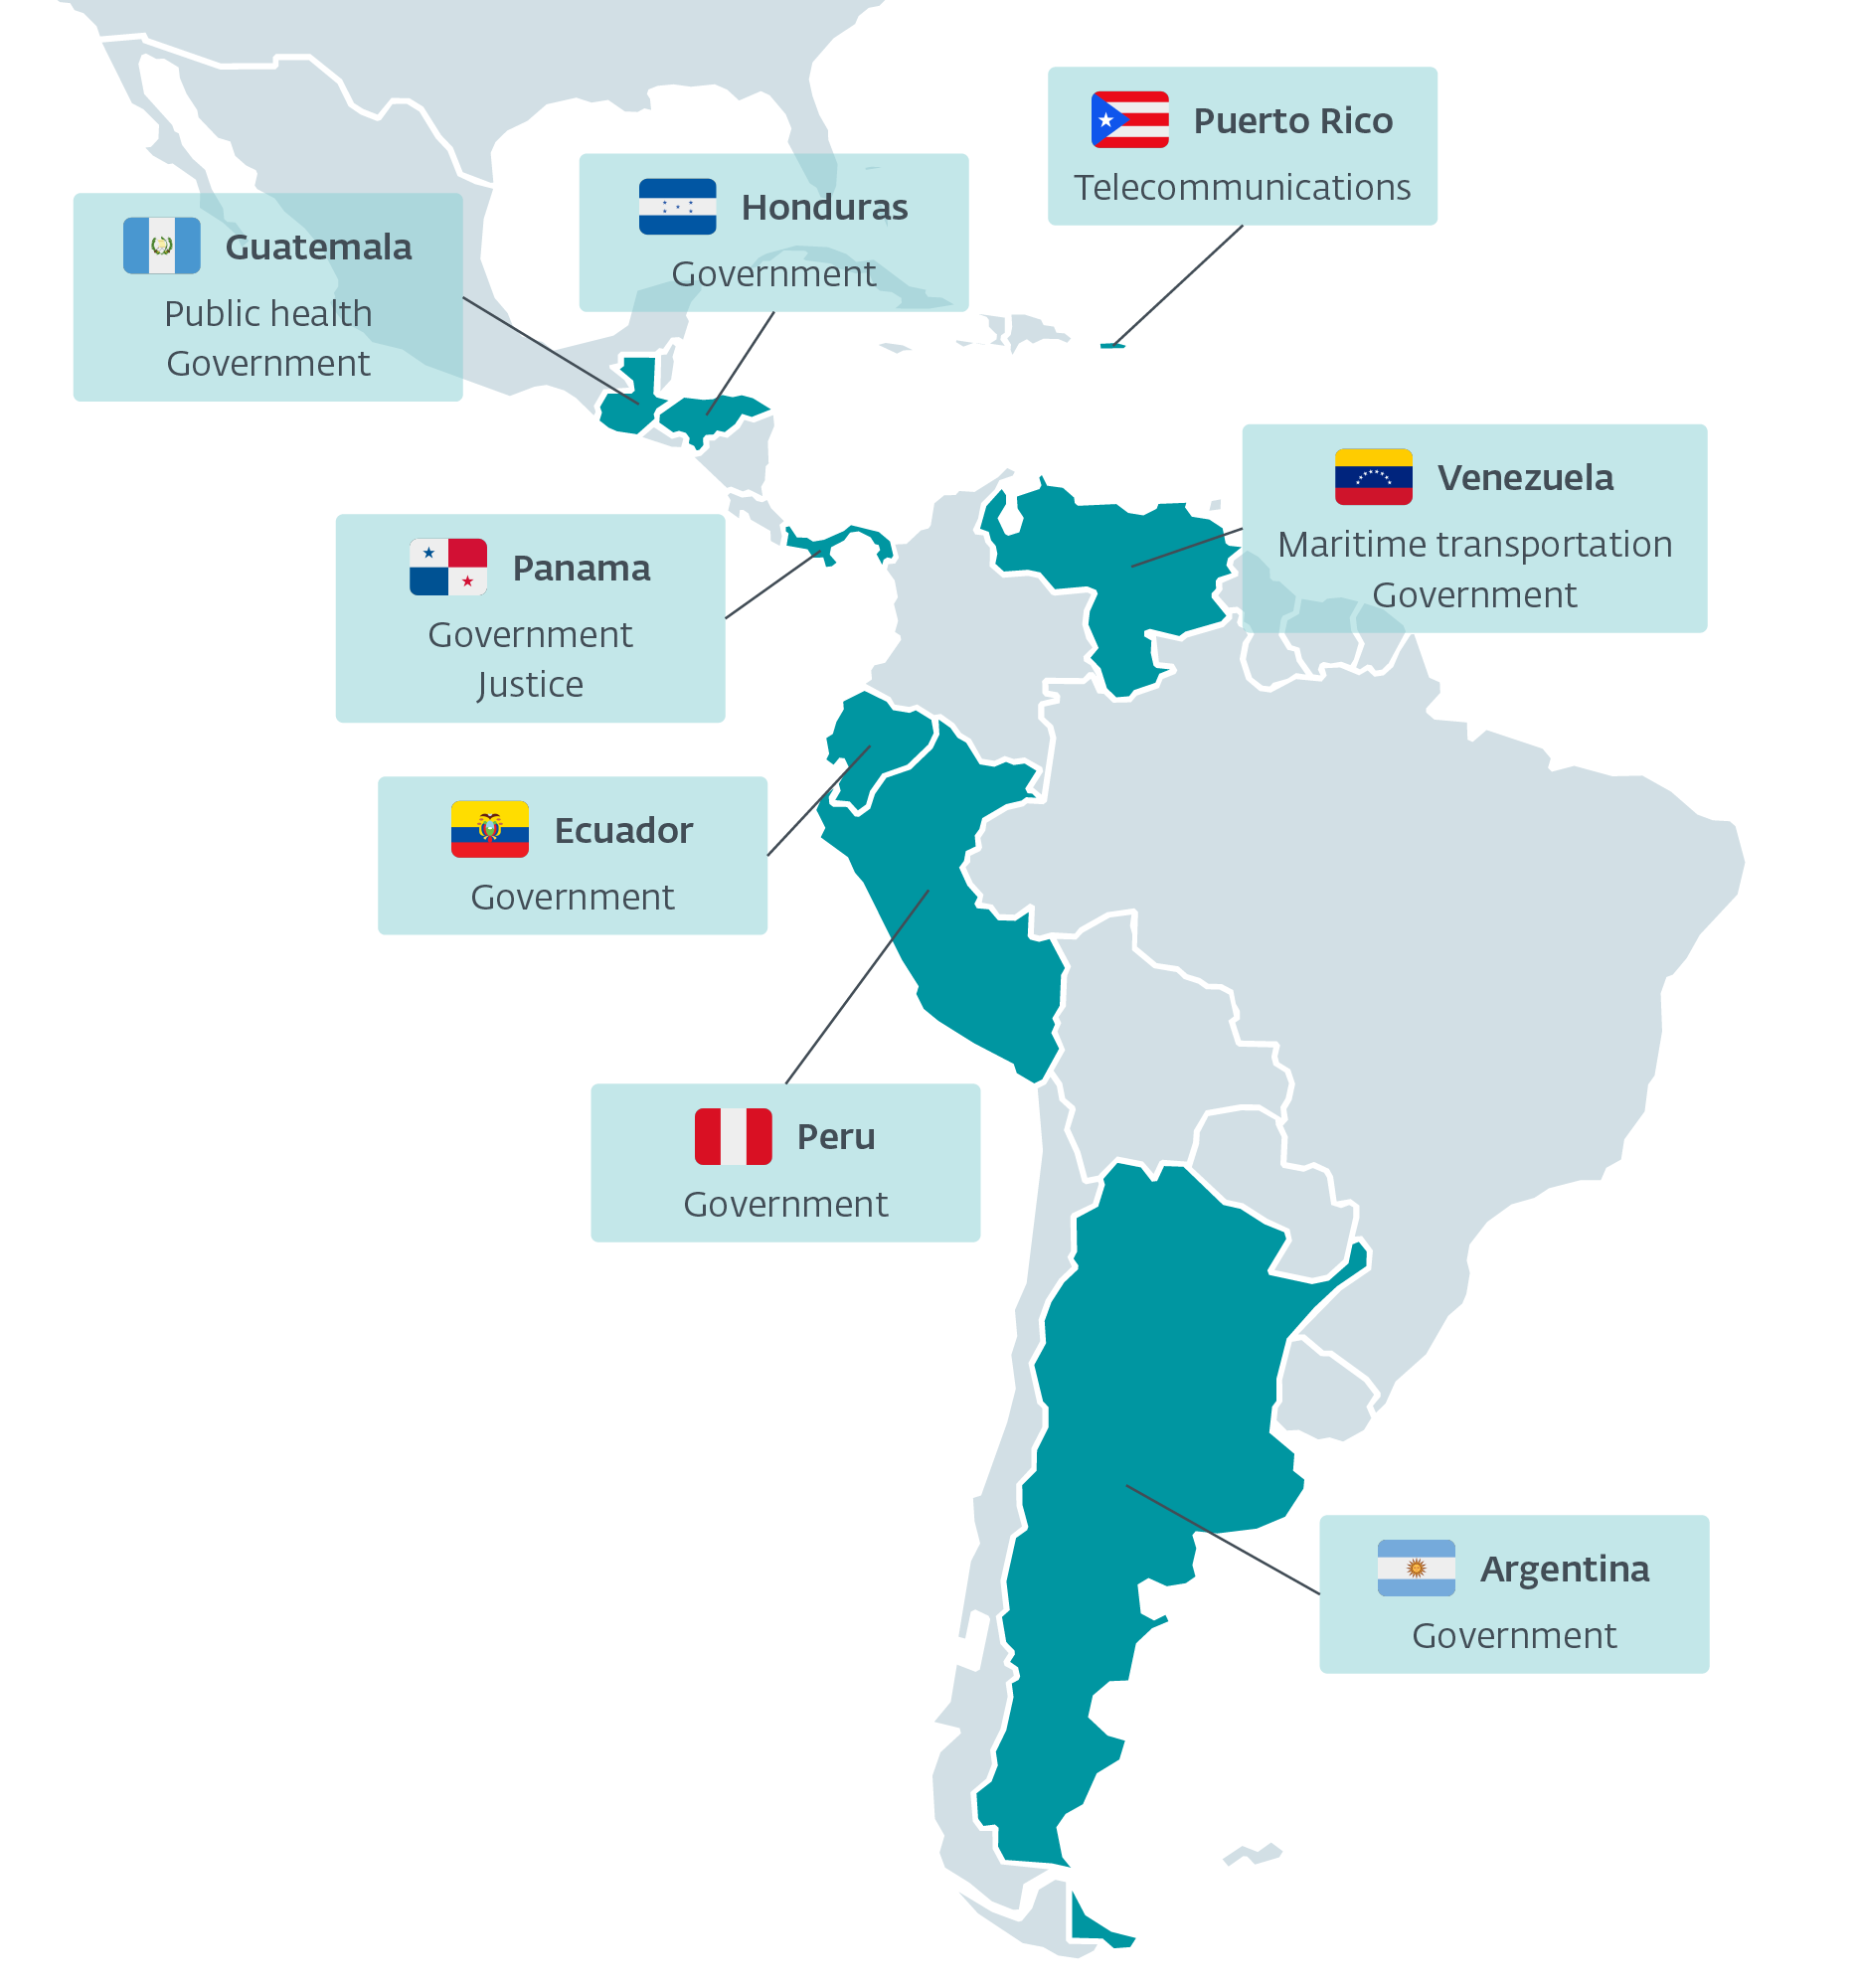
- Từ tháng 7/2025, FamousSparrow bất ngờ thay đổi chiến lược, dành tới 90% tần suất tấn công nhắm vào 8 quốc gia Mỹ La-tinh (Argentina, Ecuador, Guatemala, Honduras, Panama, Peru, Puerto Rico, Venezuela).
Bảng Timeline Sự Kiện Chi Tiết
| Thời Gian | Sự Kiện / Giai Đoạn | Vũ Khí & Kỹ Thuật (TTPs) | Mục Tiêu & Tác Động Thực Tế |
|---|---|---|---|
| 2019 | Khởi động hoạt động | Mã độc tùy biến sơ khai, công cụ reconnaissance cơ bản | Nhắm vào các chuỗi khách sạn 5 sao quốc tế nhằm thu thập thông tin lưu trú của quan chức và đoàn ngoại giao |
| 03/2021 | Bùng nổ qua Zero-day Exchange | Exploitation ProxyLogon (CVE-2021-26855) + Backdoor SparrowDoor (v1) | Xâm nhập hàng loạt máy chủ Exchange của chính phủ, cơ quan quốc tế, tổ chức tư vấn và hãng luật toàn cầu |
| 2021 – 2024 | Vận hành quy mô toàn cầu | SparrowDoor (v2/v3) + DLL Side-loading + Tool mã nguồn mở (Mimikatz, Nbtscan, Cobalt Strike) | Mở rộng gián điệp mạng sang Châu Âu, Bắc Mỹ, Châu Á và Trung Đông |
| 07/2025 | Đổi trục chiến lược sang Mỹ La-tinh | Chuẩn bị hạ tầng C2 mới (Kaopu Cloud, LightNode, Cogent...) | 90% mục tiêu chuyển hướng sang Mỹ La-tinh (Argentina, Ecuador, Guatemala, Panama, Peru...) |
| 08/2025 | Triển khai SparroWocky lần đầu | Trident Loader (Side-loading qua winfsp-x64.dll / DukeQt.dll) + Thả SparroWocky qua SparrowDoor |
Bắt đầu chiến dịch thử nghiệm và thay thế dần backdoor SparrowDoor cũ |
| 17/11/2025 | Biên dịch SparroWocky v1.8 | SilentMoonwalk (Stack Spoofing) + COFF Loader (BOF Execution) + PEB LDR_DATA_TABLE_ENTRY Forging |
Mẫu v1.8 sở hữu đầy đủ kỹ thuật qua mặt EDR/AV bộ nhớ nâng cao |
| Cuối 2025 – Đầu 2026 | Tấn công hạ tầng chiến lược | SparroWocky v1.8 (C2 TLS/RC4, Chụp ảnh màn hình Diffing 500ms, TCP Reverse Proxy) | Tấn công cơ quan chính phủ Panama liên quan đến tranh chấp quyền khai thác các cảng biển chiến lược tại Kênh đào Panama |
| 17/09/2026 | ESET công bố báo cáo | Phân tích chi tiết mã nguồn, kỹ thuật trốn soát và bộ IOCs đầy đủ | ESET Research chính thức xác nhận SparroWocky đã hoàn toàn thay thế SparrowDoor |
Phân Tích Chuỗi Tấn Công
Giai đoạn 1: Đột nhập ban đầu (Initial Access)
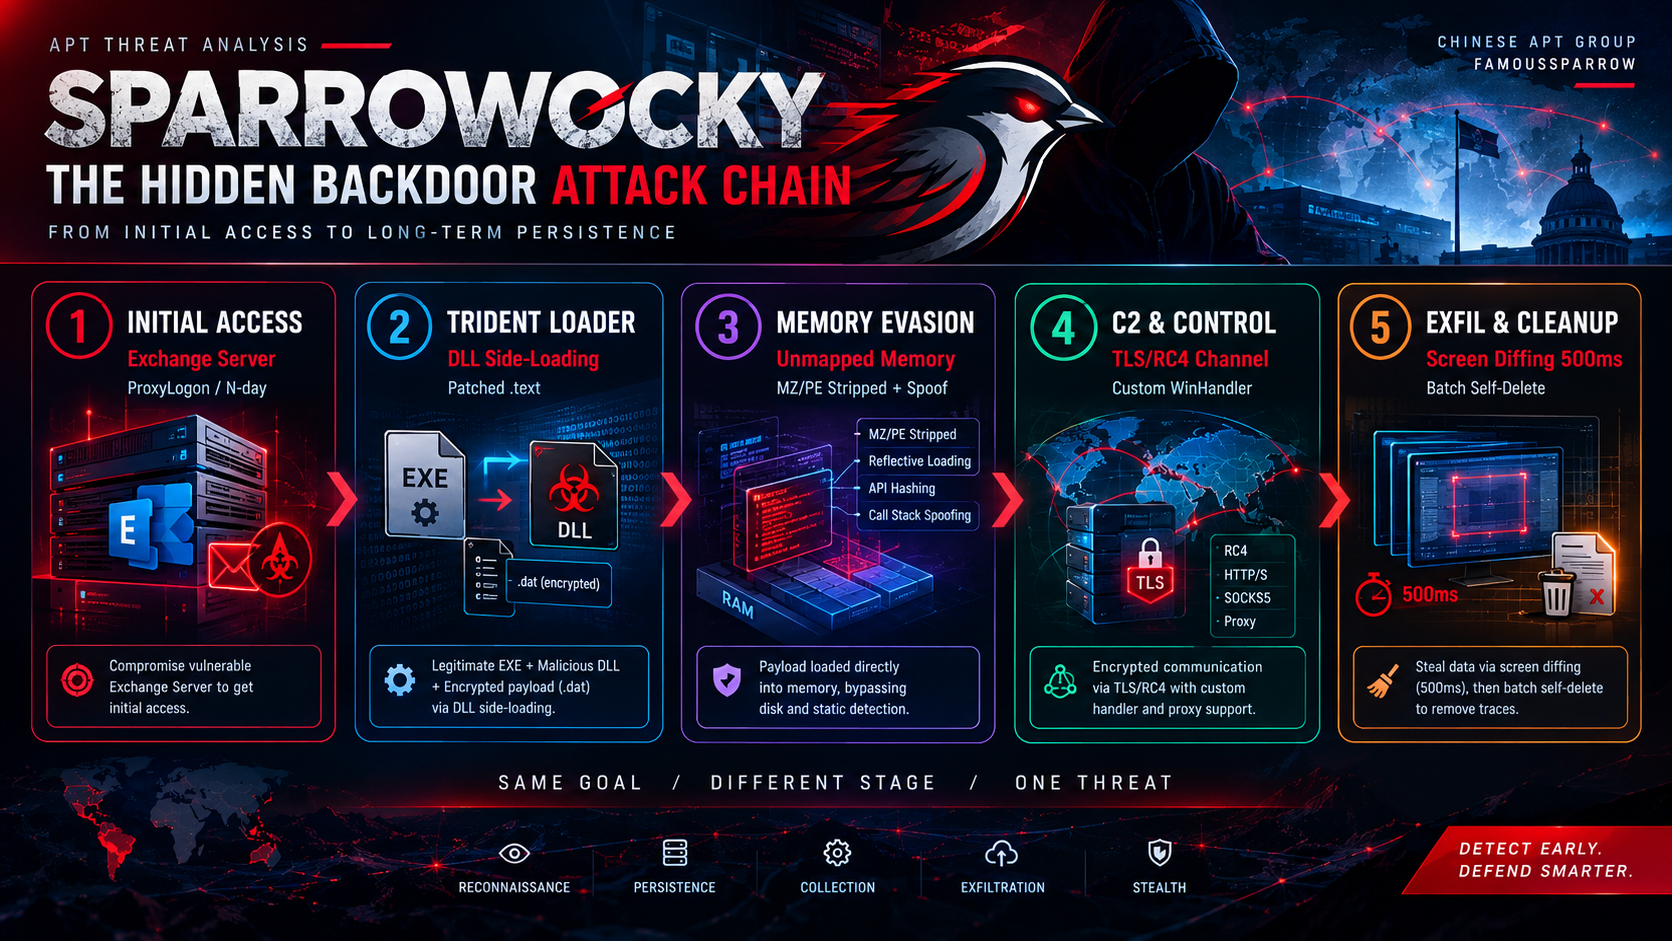
FamousSparrow không lãng phí thời gian vào các chiến dịch Phishing tràn lan. Nhóm tập trung rà quét các lỗ hổng đã được công bố (N-day) hoặc lỗ hổng Zero-day trên các máy chủ Microsoft Exchange exposed trực tiếp ra Internet. Lợi dụng quyền truy cập ban đầu từ Exchange Server, kẻ tấn công chiếm quyền thực thi lệnh và bắt đầu leo thang đặc quyền trong mạng nội bộ.
Giai đoạn 2: Nạp mã độc qua Trident Loader (Defense Evasion)
Thay vì thả trực tiếp file thực thi .exe độc hại – vốn rất dễ bị giải pháp Endpoint phát hiện, kẻ tấn công sử dụng kỹ thuật Trident Loader (mô hình bộ ba tệp tin):
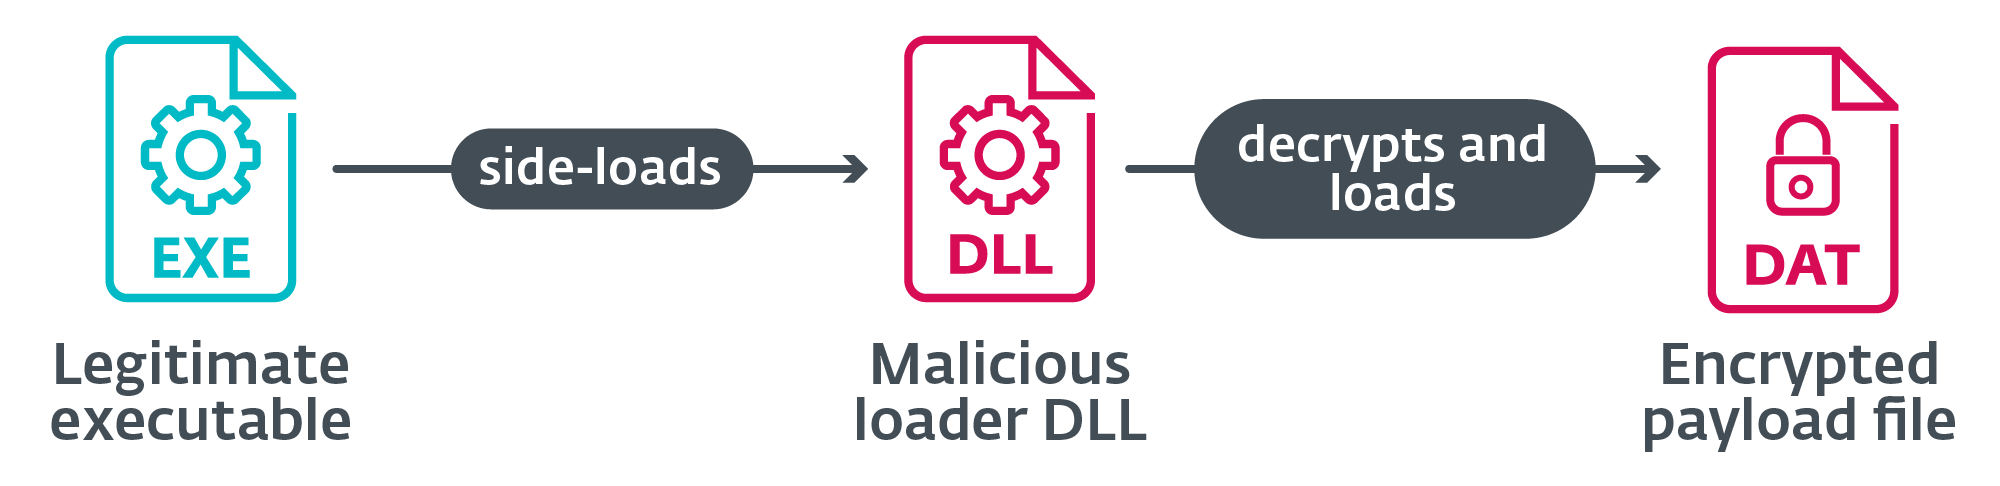
Một tệp thực thi hợp lệ hệ thống.
Một tệp thư viện DLL chuẩn bị patch lại vùng mã
.text.Tệp dữ liệu mã hóa
.datchứa cấu hình và nhân mã độc SparroWocky.
Giai đoạn 3: Nạp ẩn trong bộ nhớ & Xóa dấu vết (Execution & In-Memory Stealth)
DLL bị patch sẽ tiến hành giải mã tệp .dat. Trước khi đưa SparroWocky vào bộ nhớ RAM (Reflective Loading), nạp mã độc tiến hành xóa bỏ toàn bộ các ký tự Magic Header MZ và PE. Kỹ thuật này khiến các công cụ quét bộ nhớ tự động không thể nhận diện đây là một file thực thi PE. Đồng thời, mã độc kích hoạt kỹ thuật SilentMoonwalk để che giấu vết gọi hàm API (Call Stack Spoofing).
Giai đoạn 4: Điều khiển & Mở rộng (Command & Control)
SparroWocky khởi tạo kênh truyền mã hóa TLS (thông qua thư viện Mbed TLS) tới máy chủ C2. Mã độc hỗ trợ cơ chế vượt Proxy doanh nghiệp (HTTP Negotiate/Basic và SOCKS5). Hacker có thể đẩy xuống các module Beacon Object File (BOF) để thu thập thông tin, nhân bản Access Token của người dùng khác (WTSEnumerateSessionsW), hoặc biến máy nạn nhân thành một TCP Reverse Proxy (PortmapReverseServer) để xâm nhập sâu hơn vào mạng nội bộ.
Giai đoạn 5: Thu thập dữ liệu & Tự hủy (Exfiltration & Cleanup)
Mã độc sở hữu cơ chế theo dõi màn hình cực kỳ tiết kiệm băng thông: gửi 1 ảnh JPG gốc, sau đó cứ 500ms chỉ gửi phần thay đổi (diff blocks) kèm tọa độ pixel. Khi hoàn thành nhiệm vụ hoặc nhận lệnh rút lui, SparroWocky tự động gỡ bỏ persistence (Windows Service / Registry) và thực thi một tệp .bat để xóa sạch toàn bộ tệp tin vết trên ổ đĩa.
Phân Tích Kỹ Thuật Chi Tiết (Technical Deep-Dive)
Kiến trúc Trident Loader & Giải mã Payload
Điểm tinh vi trong mô hình Trident Loader của FamousSparrow là kẻ tấn công không tạo mới một DLL độc hại hoàn toàn, mà lạm dụng tệp DLL hợp lệ hệ thống (ví dụ: winfsp-x64.dll hoặc DukeQt.dll).
Patch vùng mã
.text: Hacker chỉnh sửa trực tiếp vùng mã thực thi.textcủa DLL hợp lệ, thay đổi địa chỉ EntryPoint để trỏ tới đoạn mã Loader độc hại. Vì hầu hết metadata và danh sách hàm export của DLL giữ nguyên, các hệ thống Sandbox tĩnh dễ bị đánh lừa rằng đây là tệp tin hệ thống sạch.Cấu trúc tệp Payload
.dat: Tệp chứa mã độc mã hóa có định dạng header tùy biến:Magic Header (4 bytes):
0x11328712dùng để xác minh định dạng tệp.Config Size (4 bytes) & Payload Size (4 bytes): Độ dài dữ liệu cấu hình và mã độc.
RC4 Key (16 bytes): Khóa giải mã RC4 đặt tại offset
0x0C.
Reflective Loading xóa Header: Sau khi giải mã bằng khóa RC4, Loader nhận được payload PE của SparroWocky. Lúc này, các byte nhận dạng
MZ(0x4D 0x5A) vàPE(0x50 0x45) đã bị xóa bỏ hoàn toàn. Loader tự map các Section của PE trực tiếp vào bộ nhớ RAM mà không ghi đứt xuống ổ đĩa, giúp trốn soát tuyệt đối các công cụ Memory Dump dựa trên Pattern Matching.
Cấu trúc Configuration của SparroWocky
Dữ liệu cấu hình của SparroWocky sau khi解 mã RC4 là một chuỗi ký tự được phân cách bằng dấu Tab (\t). Cấu hình này được parse và lưu trữ trong bộ nhớ dưới dạng một Struct dữ liệu quản lý toàn bộ hành vi mạng và tính năng duy trì ẩn nấp (Persistence).
| Trường Cấu Hình | Giá Trị Mẫu | Phân Tích Kỹ Thuật |
|---|---|---|
| C&C IP Address | 216.238.110[.]120 |
Địa chỉ IP máy chủ điều khiển C2. |
| C&C Port | 443 |
Cổng dịch vụ (thường giả mạo cổng HTTPS 443 hoặc 8080). |
| Connection Retry | 10 |
Thời gian chờ kết nối lại (giây). Sau lần thử đầu, mã độc ngẫu nhiên hóa thời gian này để tránh bị phát hiện qua tần số mạng (Jitter). |
| Proxy Type | 0 |
0: Tự dùng cấu hình Proxy hệ thống/Kết nối trực tiếp. |
1: HTTP Proxy (Hỗ trợ xác thực Basic hoặc NTLM/Negotiate). |
||
2: SOCKS5 Proxy (Hỗ trợ Anonymous hoặc User/Pass). |
||
| Persistence Type | 1 |
1: Tạo Windows Service. |
2: Ghi Registry Run Key. |
||
| Service Config | ProcAuditManager |
Tên dịch vụ, tên hiển thị và mô tả giả mạo một tính năng kiểm toán tiến trình hệ thống (Tracks process creation, termination...). |
| Registry Config | SnapCart |
Tên giá trị nạp tự động trong SOFTWARE\Microsoft\Windows\CurrentVersion\Run (HKLM hoặc HKCU tùy đặc quyền). |
Các Kỹ Thuật Qua Mặt EDR & Trốn Soát Memory (Anti-Analysis)
SparroWocky được trang bị bộ kỹ thuật lẩn tránh chuyên sâu mà hiếm dòng mã độc nào hội tụ đủ:
SilentMoonwalk (Call Stack Spoofing): Giả mạo Call Stack về kernel32.dll (Vô hiệu hóa EDR Tracing)
Che giấu Thread Start Address qua
AnimateWindow: Masking lpStartAddress của Thread về API đồ họa hợp lệHost Process Camouflage & Giả mạo PEB
LDR_DATA_TABLE_ENTRY: Nạp file .mui và tự chế cấu trúc LDR_DATA_TABLE_ENTRY giảKhả năng nạp và chạy Beacon Object Files (BOF): Nạp và chạy trực tiếp file Cobalt Strike BOF bọc Stack Spoof
IOC
Hash File
3209689E509205CCDB7E49062B7B407DDC23CAC1
52C6646759CF6037BB17466203631C4BD794532F
99E7070B5AF24A0FE1E6FEBE5954B03CB385E91F
44F0A22B143B79FA760BF31E14C8FFF714C8A2A1
9AA9FF61BC63CCAB9074FE837F39C980CA9DDC8C
Network
38.54.57[.]17
38.60.197[.]55
38.60.209[.]106
38.60.224[.]51
38.60.224[.]235
38.60.241[.]65
38.60.241[.]127
38.60.241[.]193
77.111.101[.]40
91.148.134[.]115
130.94.101[.]82
140.99.164[.]199
149.104.87[.]228
149.104.90[.]203
216.238.92[.]2
216.238.105[.]53
216.238.110[.]120
216.238.121[.]164
Mapping MITRE ATT&CK Framework
| Tactic | Technique ID | Technique Name | Mô Tả Hành Vi Của SparroWocky |
|---|---|---|---|
| Resource Dev | T1583.003 |
Virtual Private Server | Mua VPS từ Kaopu Cloud, LightNode, Cogent làm C2. |
T1587.001 |
Malware | Tự phát triển SparroWocky và Trident Loader tùy biến. | |
| Initial Access | T1190 |
Exploit Public-Facing App | Khai thác lỗ hổng Microsoft Exchange Server (ProxyLogon/N-day). |
| Execution | T1059.003 |
Windows Command Shell | Thực thi lệnh hệ thống qua cmd.exe (Opcode 0x17). |
T1569.002 |
Service Execution | Khởi chạy dịch vụ Windows độc lập cho persistence. | |
T1106 |
Native API | Sử dụng trực tiếp Native Windows APIs cho các hành vi ngầm. | |
T1559 |
Inter-Process Comm | Dùng Mutex/Shared Memory ngắt trùng lặp tiến trình. | |
| Persistence | T1547.001 |
Registry Run Keys | Ghi Registry autostart tại HKLM/HKCU (SnapCart). |
T1543.003 |
Windows Service | Tạo dịch vụ hệ thống giả mạo ProcAuditManager. |
|
| Defense Evasion | T1574.001 |
DLL Side-Loading | Lạm dụng DLL side-loading qua winfsp-x64.dll / DukeQt.dll. |
T1134.002 |
Create Process with Token | Nhân bản Access Token của Session khác bằng CreateProcessAsUserW. |
|
T1140 |
Deobfuscate Info | Giải mã file cấu hình và payload .dat bằng thuật toán RC4. |
|
T1480.002 |
Mutual Exclusion | Dùng Mutex ngắt các instance SparroWocky đang chạy cũ. |
Nhận Định Chuyên Gia
Tiến hóa hạ tầng và xu hướng mã độc APT Trung Quốc
Sự xuất hiện của SparroWocky đánh dấu bước ngoặt quan trọng trong tư duy lập trình của nhóm FamousSparrow. Nếu như trước đây các nhóm APT có xu hướng thả mã độc mã nguồn mở (như Cobalt Strike Beacon) dưới dạng file thực thi độc lập bên cạnh backdoor chính, thì giờ đây FamousSparrow đã nhúng trực tiếp mã nguồn mở (COFF Loader, MinHook, Mbed TLS) vào trong tệp nguồn C++ riêng.
Điều này cho phép hacker tận dụng sức mạnh linh hoạt của hệ sinh thái module BOF (Beacon Object File) mà không cần để lại dấu vết của các framework thương mại dễ bị EDR gắn nhãn (signature-based detection).
Thách thức đối với hệ thống phòng thủ EDR tại Việt Nam
Kỹ thuật SilentMoonwalk (Call Stack Spoofing) kết hợp với Masking Thread Start Address (AnimateWindow) và Xóa Magic Bytes (MZ/PE) tác động trực tiếp vào điểm yếu của đa số các giải pháp EDR thương mại đang triển khai tại thị trường Việt Nam.
Hầu hết các SOC hiện nay phụ thuộc vào hai cơ chế cảnh báo chính:
Phát hiện vết gọi hàm bất thường (Stack Walk Anomaly).
Quét vùng nhớ Unmapped Executable Memory (Memory Inspection).
Khi SparroWocky giả mạo vết gọi hàm xuất phát từ kernel32.dll hợp lệ và gán luồng thực thi vào AnimateWindow, hệ thống EDR chuẩn signature/behavior cơ bản sẽ bỏ qua (báo động giả / false negative).
Nguy cơ dịch chuyển TTPs sang khu vực Đông Nam Á
Mặc dù đợt tấn công hiện tại của SparroWocky đang dồn lực 90% vào khu vực Mỹ La-tinh nhằm phục vụ mục đích thu thập tình báo địa chính trị, các nhóm APT Trung Quốc (đặc biệt là các nhóm có liên kết như Earth Estries hay Salt Typhoon) có lịch sử chia sẻ hạ tầng, kỹ thuật và công cụ cho nhau. Việc đưa kỹ thuật Stack Spoofing và BOF Loading vào mã độc thương mại riêng sẽ sớm lan sang các chiến dịch tấn công nhắm vào cơ quan chính phủ và hạ tầng trọng yếu tại Đông Nam Á cũng như Việt Nam.
Khuyến Nghị Phòng Thủ & Ứng Phó
Các tổ chức doanh nghiệp và trung tâm SOC nên lập tức triển khai quy trình phòng thủ 3 cấp độ:
Tức thì (Immediate: 0 - 24 giờ)
Threat Hunting IOCs: Quét toàn bộ chỉ số IOCs (Hashes, IPs, Mutex
MyMutexName, ServiceProcAuditManager, Named Pipe\\.\pipe\ccpipe) trên hệ thống SIEM/EDR.Rà soát Microsoft Exchange: Kiểm tra danh sách các máy chủ Exchange public-facing, đảm bảo đã cài đặt đầy đủ các bản vá bảo mật mới nhất từ Microsoft.
Ngắn hạn (Short-term: 1 - 7 ngày)
Săn tìm DLL Side-loading: Thiết lập rule giám sát hành vi ghi/nạp các DLL bất thường tại các thư mục ứng dụng hệ thống (đặc biệt là các DLL bị patch như
winfsp-x64.dll,DukeQt.dll).Memory Hunting for BOF/COFF Execution: Cấu hình EDR/Memory Scanner quét các vùng nhớ Executable không có backing file trên đĩa cứng (Unbacked Executable Memory), đặc biệt là các luồng có trạng thái tạo bởi
CreateThreadnhưng trỏ tới các API đồ họa (AnimateWindow).
Dài hạn (Long-term: Chiến lược)
Nâng cấp EDR hỗ trợ Advanced Stack Inspection: Trang bị các giải pháp EDR/XDR nâng cao có khả năng phân tích sâu cấu trúc Frame Pointer/Unwind Info của Call Stack thay vì chỉ đọc địa chỉ Return Address đơn thuần.
Áp dụng AppLocker / WDAC: Triển khai chính sách Windows Defender Application Control (WDAC) ở chế độ Enforce để chặn việc thực thi DLL chưa được ký số (unsigned DLLs) trong hệ thống.
Tài Liệu Tham Khảo
Chinese hackers use SparroWocky malware in govt espionage attacks
Beware the SparroWock: The backdoor that bites, the commands that catch
Dark Web Scanner: What SparroWocky Reveals About Espionage | DarknetSearch