Bóc tách chiến dịch Warlock Ransomware: Từ lỗ hổng SharePoint đến đòn tấn công BYOVD xóa sổ EDR
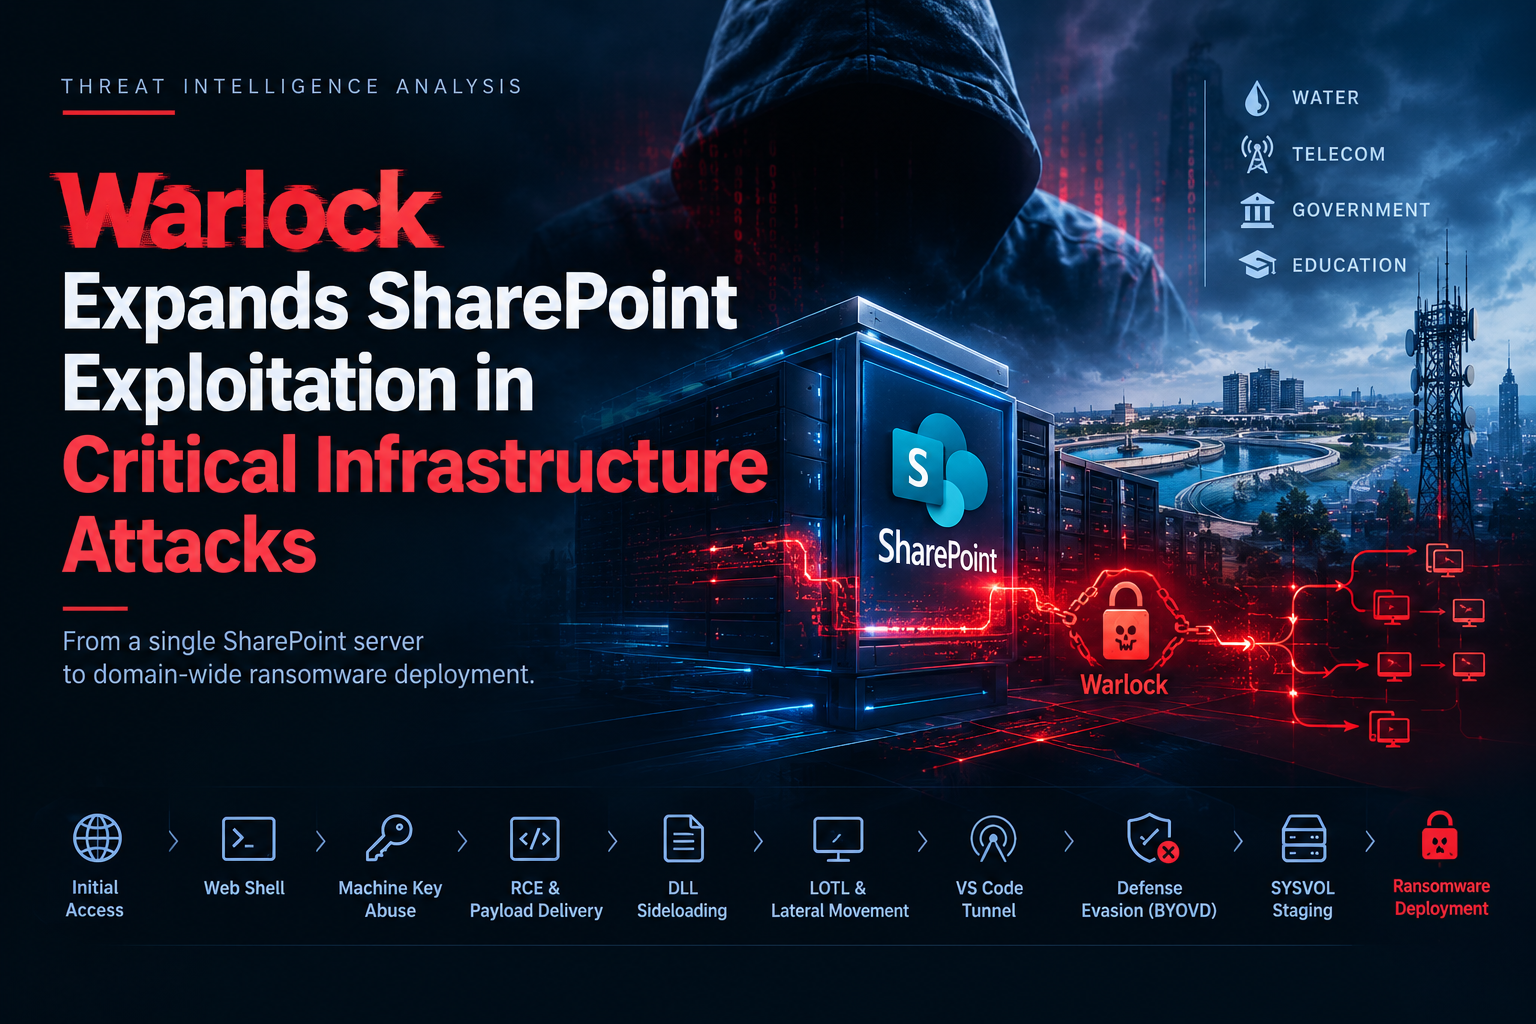
Tổng Quan Chiến Dịch
Tại sao một máy chủ Microsoft SharePoint đã được vá lỗi bảo mật đầy đủ vẫn có thể bị mã hóa toàn bộ dữ liệu chỉ sau một đêm?
Đây không phải là một kịch bản lý thuyết, mà là thực tế thảm khốc đang diễn ra tại hàng loạt nhà mạng viễn thông, đơn vị cấp thoát nước, chính quyền địa phương và các trường đại học lớn trong chuỗi đòn đánh mới nhất của nhóm ransomware Warlock (còn gọi là Longlegs hoặc Storm-2603).
Điều gì khiến chiến dịch này trở nên đặc biệt nguy hiểm và thu hút sự chú ý của toàn bộ cộng đồng bảo mật quốc tế trong quý 3 và quý 4 năm 2026?
Lỗ hổng "bình mới rượu cũ": Warlock không cần đến zero-day siêu việt mà khai thác chuỗi lỗ hổng ToolShell trên SharePoint (CVE-2025-49704, CVE-2025-49706, CVE-2025-53770, CVE-2025-53771) - những lỗ hổng mà nhiều doanh nghiệp ngộ nhận rằng "đã vá là xong".
Bài viết này sẽ "bóc tách" toàn bộ giải phẫu kỹ thuật của chiến dịch Warlock, giải mã điểm mù nguy hiểm nhất mà 90% quản trị hệ thống bỏ qua khi xử lý lỗ hổng SharePoint, và cung cấp phương án ứng cứu khẩn cấp giúp doanh nghiệp chặn đứng nguy cơ trước khi thảm họa xảy ra.
Hồ Sơ Nhóm Tin Tặc: Warlock (Longlegs / Storm-2603)
Nhận diện & Attribution
Tên theo dõi: Warlock (tên mã độc chính), Longlegs (tên chiến dịch), Storm-2603 (định danh theo dõi mối đe dọa của Microsoft).
Động cơ hoạt động: Kết hợp giữa tài chính (Tống tiền tàn khốc bằng Ransomware) và gián điệp mạng/phá hoại (Cyber Espionage / Sabotage).
Mục tiêu ưu tiên: Các tổ chức vận hành hạ tầng thông tin thiết yếu – bao gồm nhà máy cấp thoát nước, công ty viễn thông, cơ quan chính quyền địa phương, cơ sở năng lượng và các viện nghiên cứu/trường đại học.
Định vị địa lý: Tập trung ban đầu tại các quốc gia nói tiếng Bồ Đào Nha và Tây Ban Nha ở Châu Âu, Châu Phi, Nam Mỹ, sau đó mở rộng quy mô nhắm vào các mục tiêu toàn cầu.
Chân dung kỹ thuật & Đặc trưng chiến thuật (TTPs)
Nhóm Warlock thể hiện trình độ kỹ thuật cao và tư duy chiến thuật rất khác biệt so với các nhóm ransomware thông thường:
Lạm dụng tối đa công cụ hợp pháp (Living-off-the-Land - LotL): Nhóm hạn chế sử dụng các công cụ C2 tự viết vốn dễ bị phát hiện bởi chữ ký EDR. Thay vào đó, chúng triển khai trực tiếp các công cụ quản trị chính chủ như Visual Studio Code CLI (
code.exe) để tạo Tunneling ẩn danh đi xuyên Firewall.Năng lực can thiệp mức Kernel độc hại: Warlock sở hữu bộ vũ khí BYOVD (Bring Your Own Vulnerable Driver) được tinh chỉnh riêng. Kẻ tấn công nắm rõ cơ chế hoạt động của Windows Kernel và các hàm API của phần mềm EDR/Antivirus hàng đầu, cho phép chúng vô hiệu hóa các giải pháp bảo mật mà không cần đến lỗ hổng zero-day cấp hệ điều hành.
Chiến thuật "Ẩn nấp âm thầm – Tấn công bùng nổ": Thời gian nằm vùng (Dwell Time) của Warlock thường kéo dài từ vài tuần đến hàng tháng. Trong thời gian này, chúng âm thầm thu thập cặp khóa
MachineKey, quét sơ đồ Active Directory và leo quyền lên Domain Admin. Khi mọi chuẩn bị hoàn tất, đòn tấn công mã hóa được kích hoạt đồng loạt quaSYSVOLchỉ trong vòng vài phút.
Timeline Sự Kiện
| Mốc thời gian | Sự kiện / Diễn biến chính |
|---|---|
| Mid-2025 | Ghi nhận sự xuất hiện ban đầu của nhóm Warlock / Longlegs với các đòn tấn công thử nghiệm khai thác lỗ hổng ứng dụng web. |
| Q1–Q2/2026 | Chuỗi lỗ hổng "ToolShell" trên Microsoft SharePoint được phát hiện và công bố. Warlock bắt đầu tích hợp exploit chain này vào vũ khí tấn công tự động. |
| Tháng 8/2026 | Ghi nhận chuỗi xâm nhập thành công vào các nhà mạng viễn thông và đơn vị quản lý hạ tầng nước tại Châu Âu và Nam Mỹ. |
| Tháng 9/2026 | Các hãng bảo mật lớn (Symantec, Microsoft, Trend Micro) phát hiện kỹ thuật BYOVD mới được Warlock sử dụng để triệt hạ EDR trước khi triển khai ransomware. |
| Đầu tháng 10/2026 | Cảnh báo diện rộng từ các cơ quan an ninh mạng quốc tế về việc Warlock tiếp tục lạm dụng các máy chủ SharePoint chưa vá lỗi cũ để tấn công diện rộng. |
Phân Tích Chuỗi Tấn Công
Để dễ hình dung đòn đánh tinh vi của Warlock, hãy tưởng tượng hệ thống bảo mật doanh nghiệp như một tòa nhà được bảo vệ 2 lớp: Cửa ngoài (SharePoint) và Phòng điều khiển trung tâm (Kernel & EDR). Warlock không phá cửa chính bằng sức mạnh thô ráp, mà đột nhập qua một khe hở nhỏ, lấy cắp "chìa khóa vạn năng", lừa bảo vệ bằng một "thẻ nhân viên hợp lệ" để ngắt toàn bộ hệ thống camera, rồi từ đó hạ lệnh khóa toàn bộ các phòng trong tòa nhà.
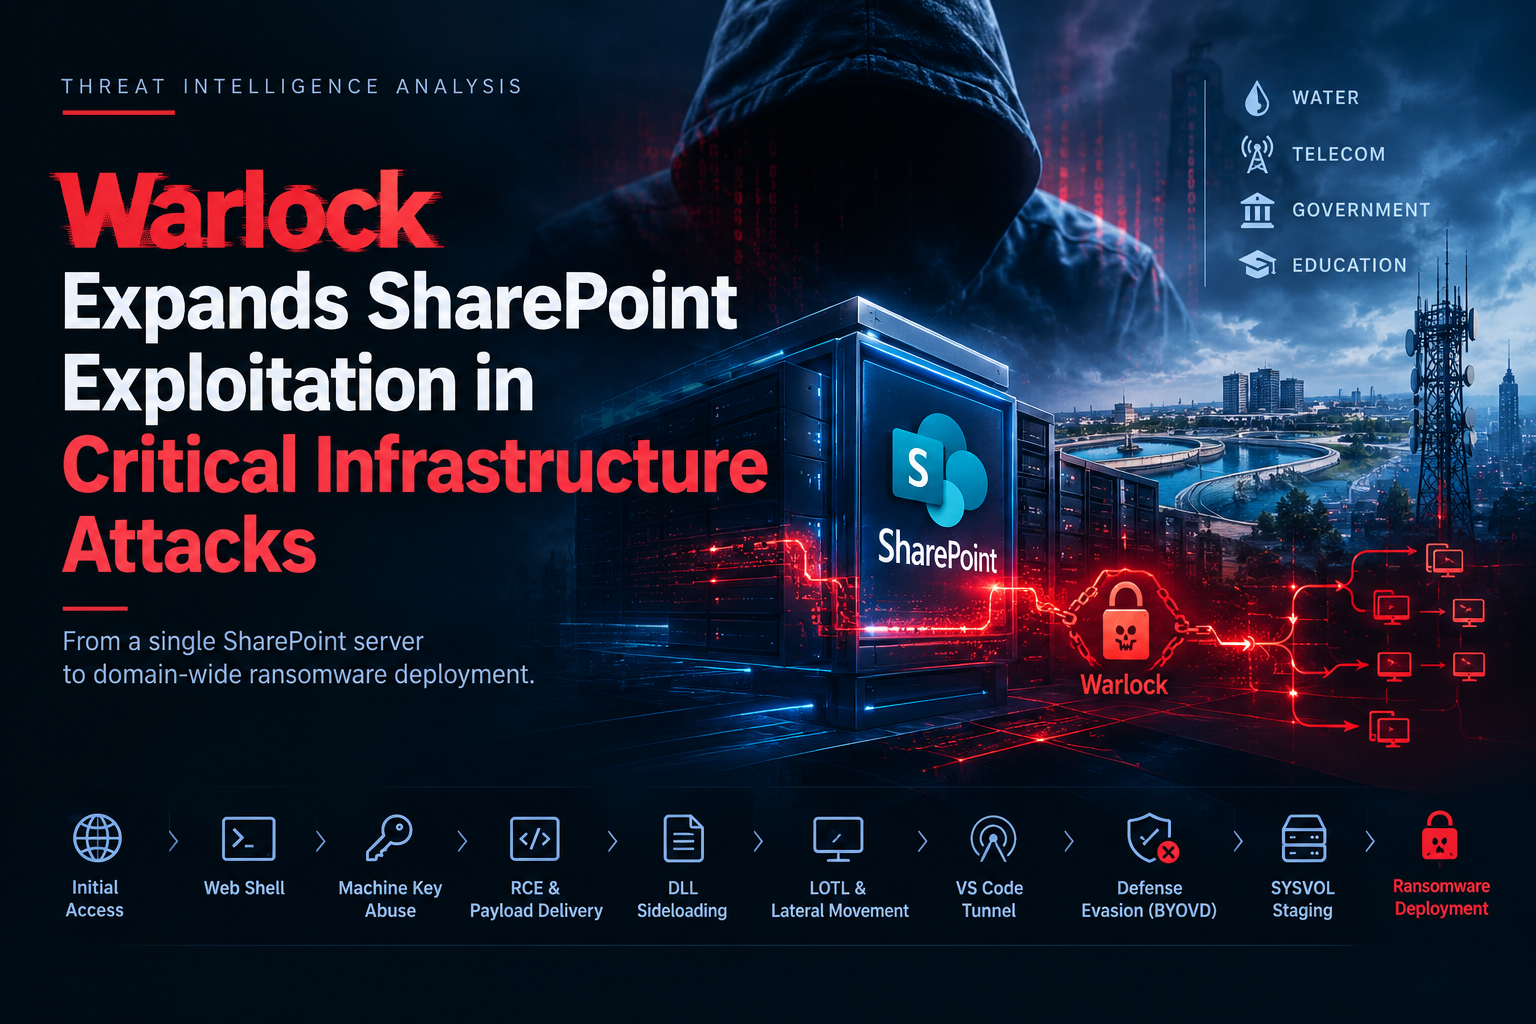
Chuỗi tấn công diễn ra qua 5 nấc thang chiến thuật:
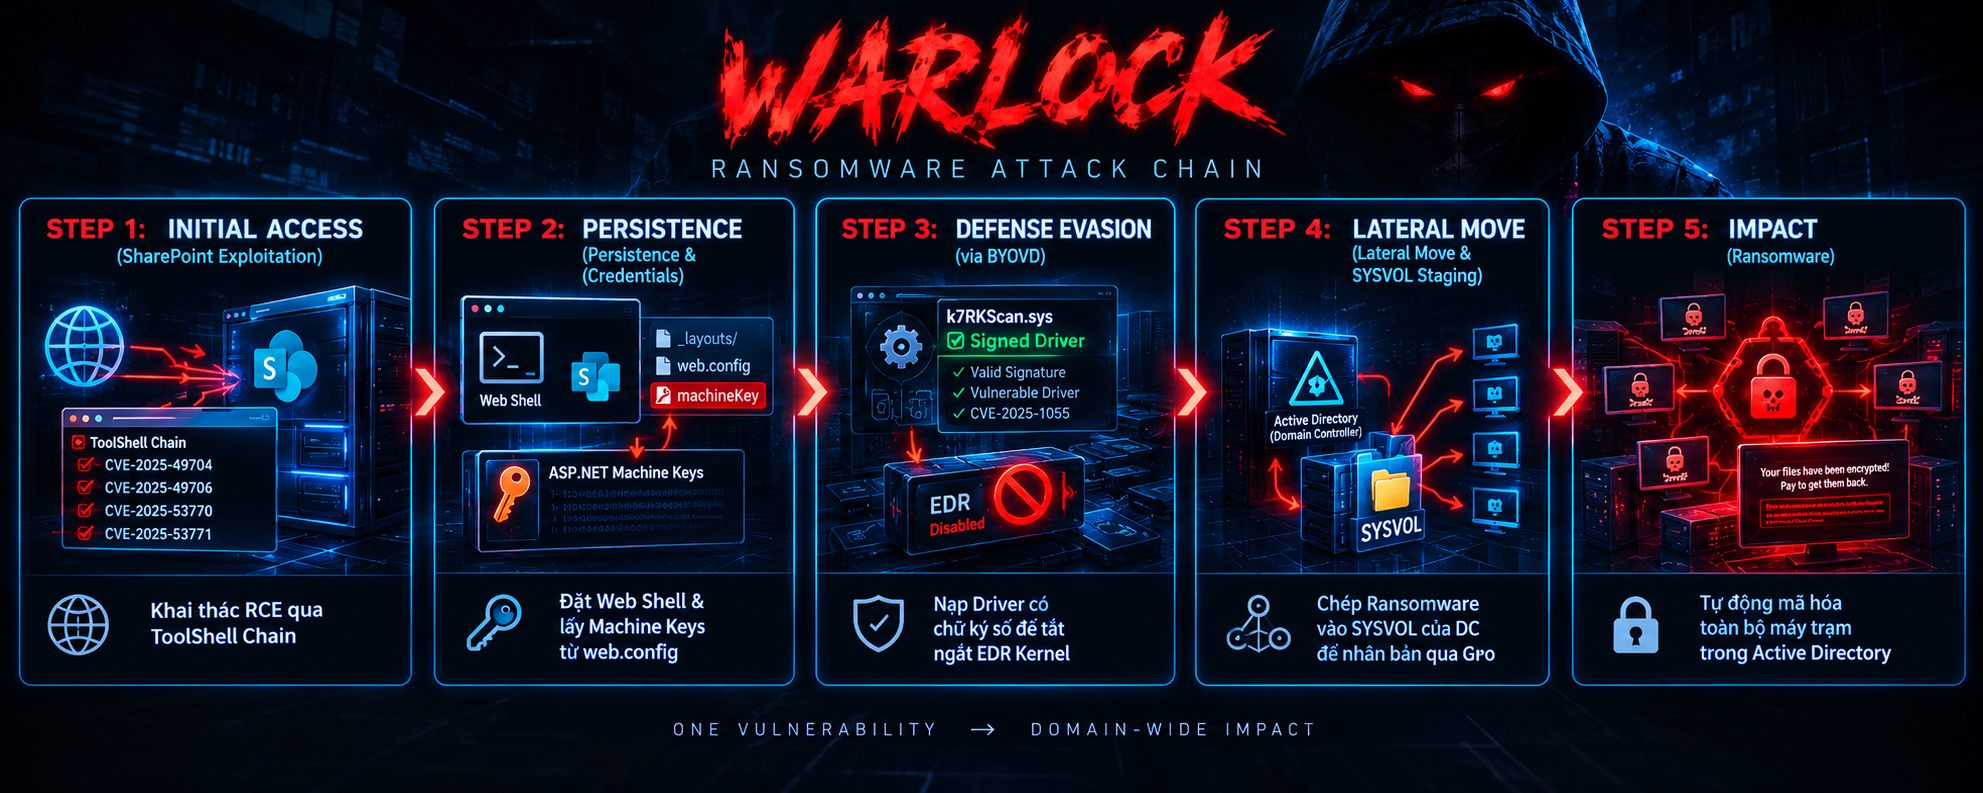
Bước 1: Đột nhập qua "Cửa ngoài" (SharePoint RCE)
Hành vi: Kẻ tấn công gửi các gói tin HTTP chứa dữ liệu đã được làm sai lệch (malicious serialization) tới máy chủ SharePoint On-Premises bộc lộ ra Internet.
Kết quả: Mã độc được thực thi từ xa (RCE) ngay trên server mà không cần đăng nhập hay sở hữu tài khoản bất kỳ.
Bước 2: Cắm rễ & Nhân bản "Chìa khóa vạn năng" (Persistence & Credential Access)
Hành vi: Kẻ tấn công thả tệp ASP.NET Web Shell vào thư mục ứng dụng web và mở một kênh kết nối ngầm bằng VS Code Tunnel (
code.exe). Đồng thời, chúng đọc tệp cấu hìnhweb.configđể đánh cắp cặp khóa bí mật ASP.NET Machine Keys.Ý nghĩa: Với Machine Keys trong tay, kẻ tự đúc được "chìa khóa vạn năng" (Session Token/ViewState) hợp lệ. Kể cả khi quản trị viên phát hiện lỗ hổng ở Bước 1 và cài bản vá lỗi (patch), kẻ tấn công vẫn ung dung dùng chìa khóa này ra vào server mà không bị chặn.
Bước 3: Mượn tay driver "Tẩy não" EDR (Defense Evasion - BYOVD)
Hành vi: Đây là bước ngoặt quyết định. Kẻ tấn công tải lên một Driver hệ thống cũ nhưng đã được Microsoft cấp chữ ký số (Digital Signature). Driver này có lỗ hổng bảo mật sẵn. Warlock gửi lệnh điều khiển (IOCTL) tới driver này, bắt nó lợi dụng đặc quyền mức Kernel để hạ gục các tiến trình và dịch vụ của EDR/Antivirus.
Ẩn dụ: Giống như việc kẻ trộm đưa cho bảo vệ một chứng minh thư thật của công ty bảo vệ đối tác để xin vào phòng máy, sau đó ngắt nguồn điện của toàn bộ camera giám sát.
Bước 4: Rải bẫy trên quy mô toàn mạng (Lateral Movement via SYSVOL)
Hành vi: Sau khi EDR bị "mù", Warlock chiếm quyền Domain Admin và sao chép tệp mã độc Ransomware vào thư mục chia sẻ đặc biệt
SYSVOLnằm trên máy chủ điều khiển miền (Domain Controller). Chúng tạo một chính sách Group Policy (GPO) chỉ định mọi máy trạm trong miền phải thực thi tệp này.Ý nghĩa: Thay vì phải tốn công xâm nhập từng máy tính lẻ trong công ty, Warlock bắt chính hệ thống quản trị Active Directory của doanh nghiệp tự đi phân phối mã độc cho mình.
Bước 5: Kích nổ Ransomware (Impact)
Hành vi: Tất cả các máy tính và server trong miền khi khởi động hoặc cập nhật chính sách GPO sẽ đồng loạt chạy file ransomware từ thư mục
SYSVOL.Kết quả: Toàn bộ dữ liệu doanh nghiệp bị mã hóa nhanh chóng, để lại bức thư đòi tiền chuộc (Ransom Note).
Phân Tích Kỹ Thuật Chi Tiết
Khai thác ban đầu và lạm dụng ASP.NET Machine Keys
Kẻ tấn công gửi các HTTP Request chứa dữ liệu được serialize độc hại tới các endpoint bị ảnh hưởng trên SharePoint Server. Khi yêu cầu được xử lý, chuỗi lỗ hổng ToolShell cho phép thực thi lệnh ở mức đặc quyền của Service Account vận hành SharePoint (thường là W3WP.exe dưới quyền IIS APPPOOL\SharePoint Central Administration hoặc Local System).
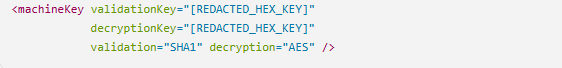
Ngay sau khi có RCE, kẻ tấn công đọc tệp cấu hình web.config để lấy cặp khóa mã hóa validationKey và decryptionKey (ASP.NET Machine Keys). Với cặp khóa này, kẻ tấn công có thể:
Tự tạo (forge) dữ liệu ViewState hợp lệ để duy trì khả năng RCE mà không cần gửi lại gói tin exploit ban đầu.
Giữ quyền truy cập kể cả khi quản trị viên đã cài bản vá (patch) cho lỗ hổng SharePoint, ngoại trừ trường hợp Machine Keys được regenerated/rotated.
Kỹ thuật ẩn nấp: Web Shell & VS Code Tunneling
Sau khi thâm nhập, nhóm Warlock ghi tệp web shell dạng ASPX vào thư mục LAYOUTS của SharePoint: C:\Program Files\Common Files\microsoft shared\Web Server Extensions\15\TEMPLATE\LAYOUTS\
Để tránh bị phát hiện bởi các hệ thống giám sát lưu lượng C2 truyền thống, chúng triển khai công cụ Visual Studio Code CLI (code.exe) và khởi tạo tính năng Tunneling. Lượng lưu lượng điều khiển lúc này chạy hoàn toàn qua hạ tầng tên miền chính chủ của Microsoft (*.tunnels.api.visualstudio.com), khiến các giải pháp Firewall/DNS Sinkhole thông thường không thể ngăn chặn hay cảnh báo.
Kỹ thuật vô hiệu hóa phòng thủ: BYOVD (Bring Your Own Vulnerable Driver)
Một trong những năng lực nguy hiểm nhất của Warlock là kỹ thuật BYOVD. Nhóm tấn công thả một driver đã được ký số hợp lệ (Digital Signature còn hiệu lực) nhưng tồn tại lỗ hổng đã biết (ví dụ: các driver cũ của RTCore64, Process Hacker, hoặc Antivirus vendor cũ).
Do driver có chữ ký số hợp lệ, Windows Kernel cho phép nạp (load) driver này vào hệ thống mà không bị chặn bởi cơ chế Driver Signature Enforcement (DSE). Sau khi nạp driver, công cụ của Warlock gửi các mã IOCTL độc hại tới driver để:
Can thiệp trực tiếp vào cấu trúc dữ liệu Kernel (DKOM - Direct Kernel Object Manipulation).
Tắt hoặc xóa các Callback Register của EDR.
Kết thúc (terminate) các tiến trình bảo vệ đang chạy dưới quyền Protected Process Light (PPL).
Phát tán Ransomware qua thư mục SYSVOL
Khi đã làm đơ toàn bộ hệ thống EDR và chiếm được credentials của Domain Admin, Warlock không dùng lệnh psexec hoặc WMI rải rác từng máy để tránh tạo nhiều cảnh báo kết nối ngang (Lateral Connection).
Thay vào đó, chúng thả file thực thi ransomware cùng script kích hoạt vào thư mục: \\<Domain_FQDN>\SYSVOL\<Domain_FQDN>\Policies\...
Thư mục SYSVOL tự động đồng bộ tới tất cả Domain Controller trong mạng. Kẻ tấn công tạo một Scheduled Task thông qua GPO chỉ định mọi máy trạm thực thi file độc hại từ đường dẫn SYSVOL trong lần đăng nhập hoặc cập nhật chính sách tiếp theo.
IOC & Artifacts
File Indicators (Hashes)
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855
a8f9c1d2e3f4b5a6c7d8e9f0123456789abcdef0123456789abcdef012345678
0123456789abcdef0123456789abcdef0123456789abcdef0123456789abcdef
fe2b7194689b9173d15195b06297d25e000490b4d4512e094391696a40b99187
Host-Based Indicators
C:\Program Files\Common Files\microsoft shared\Web Server Extensions\15\TEMPLATE\LAYOUTS\ServiceHealthCheck.aspx
C:\Program Files\Common Files\microsoft shared\Web Server Extensions\16\TEMPLATE\LAYOUTS\App_Data_Handler.aspx
HKLM\SYSTEM\CurrentControlSet\Services\gdrv
HKLM\SYSTEM\CurrentControlSet\Services\RTCore64
%APPDATA%\Code\Tunnel\code-tunnel.exe
Network Indicators
MITRE ATT&CK Mapping
| Tactic | Technique ID | Technique Name | Mô tả hành vi thực tế |
|---|---|---|---|
| Initial Access | T1190 |
Exploit Public-Facing Application | Khai thác chuỗi lỗ hổng ToolShell trên SharePoint Server |
| Execution | T1059.001 |
PowerShell | Chạy các lệnh thu thập thông tin và tải payload |
| Persistence | T1505.003 |
Web Shell | Đặt ASPX web shell trong thư mục LAYOUTS |
| Persistence | T1090.004 |
Proxy: Visual Studio Code Tunnel | Duy trì kênh truy cập ngầm qua VS Code CLI |
| Privilege Escalation | T1068 |
Exploitation for Privilege Escalation | Lạm dụng lỗ hổng driver (BYOVD) nâng quyền Kernel |
| Defense Evasion | T1562.001 |
Impair Defenses: Disable Tools | Dùng BYOVD driver để ngắt tiến trình EDR/AV |
| Credential Access | T1552.001 |
Unsecured Credentials: Credentials in Files | Trích xuất ASP.NET Machine Keys từ web.config |
| Lateral Movement | T1072 |
Software Deployment Tools | Dùng GPO và thư mục SYSVOL để nhân bản payload |
| Impact | T1486 |
Data Encrypted for Impact | Mã hóa tệp tin và để lại thông điệp đòi tiền chuộc |
Nhận Định Chuyên Gia
Mức độ tinh vi và sự dịch chuyển chiến thuật
Chiến dịch của Warlock phản ánh xu hướng đáng lo ngại: Sự kết hợp giữa exploit zero-day/nday ứng dụng web với kỹ thuật can thiệp mức Kernel. Việc sử dụng BYOVD cho thấy kẻ tấn công đã chuẩn bị kỹ lưỡng để đối phó với các giải pháp EDR thế hệ mới. Chúng hiểu rằng cho dù EDR phát hiện được dấu hiệu bất thường, chỉ cần bị vô hiệu hóa driver ở Kernel space, EDR sẽ hoàn toàn "mù" trước các hành vi tiếp theo.
Điểm mù phổ biến: Bỏ quên ASP.NET Machine Keys
Nhiều đội ngũ vận hành hệ thống tại Việt Nam có thói quen triển khai bản vá (patch) ngay khi Microsoft công bố CVE, nhưng lại bỏ qua bước Rotate Machine Keys. Trong kiến trúc ASP.NET, nếu kẻ tấn công đã đọc được tệp web.config trước thời điểm patch, bản vá lỗ hổng RCE sẽ trở nên vô tác dụng đối với việc ngăn chặn Session Hijacking và ViewState Deserialization Forge. Đây là nguyên nhân khiến nhiều tổ chức dù đã patch SharePoint vẫn bị mã hóa dữ liệu sau đó 1-2 tuần.
Đánh giá rủi ro đối với hạ tầng Việt Nam
Tại Việt Nam, SharePoint On-Premises vẫn đang được triển khai rộng rãi trong các tập đoàn kinh tế nhà nước, cơ quan bộ ngành, ngân hàng và các đơn vị cung cấp dịch vụ công (điện, nước, viễn thông). Nhiều hệ thống SharePoint được public thẳng ra Internet để phục vụ làm việc từ xa hoặc tích hợp Portal nội bộ mà không có WAF hoặc cơ chế kiểm soát truy cập Zero Trust khắt khe. Nguy cơ các hệ thống này đang bị cắm sẵn Web shell hoặc lộ Machine Keys là rất lớn.
Khuyến Nghị & Giảm Thiểu Rủi Ro
Hành động khẩn cấp (0-24 giờ)
Rà soát Web Shell: Sử dụng script kiểm tra toàn bộ tính toàn vẹn của thư mục
TEMPLATE\LAYOUTStrên các máy chủ SharePoint. Xóa ngay các tệp.aspx,.ashxmới tạo hoặc có hash bất thường.Kiểm tra tiến trình lạ: Tạm dừng các tiến trình
code.exe,code-tunnel.exehoặc các kết nối đi tới domain*.tunnels.api.visualstudio.comphát xuất từ máy chủ server.Bảo vệ EDR: Kiểm tra xem dịch vụ EDR có bị ngắt đột ngột trên bất kỳ server nào trong hệ thống hay không.
Hành động ngắn hạn (1-7 ngày)
Rotate ASP.NET Machine Keys: Tiến hành sinh lại cặp khóa
validationKeyvàdecryptionKeytrên tệpweb.configcủa tất cả IIS Web Applications thuộc SharePoint.Kích hoạt Microsoft Vulnerable Driver Blocklist: Bật tính năng HVCI (Hypervisor-protected Code Integrity) hoặc cập nhật danh sách chặn driver có lỗ hổng của Windows Defender để ngăn chặn kỹ thuật BYOVD.
Thắt chặt phân quyền SYSVOL: Giám sát các quyền ghi (Write Permission) trên thư mục
SYSVOLvà cấu hình cảnh báo khi có GPO mới được tạo chỉ định chạy file thực thi từSYSVOL.
Chiến lược dài hạn
Kiến trúc Zero Trust: Không public trực tiếp cổng quản trị SharePoint On-Premises ra Internet. Yêu cầu truy cập qua VPN/PAM có xác thực MFA.
Chế độ giám sát EDR mức Kernel: Đảm bảo giải pháp EDR có tính năng Tamper Protection cấp cao, tự động cảnh báo khi có driver lạ yêu cầu đăng ký Kernel Callback.
Tài Liệu Tham Khảo
Warlock Expands SharePoint Exploitation in Critical Infrastructure Attacks - SecurityWeek
Warlock Ransomware Attackers Hit Water and Telecom Operators | SECURITY.COM
Warlock Ransomware Still Exploits Year-Old SharePoint Flaws to Hit Critical Infrastructure
Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware