Lỗ hổng zero-day trên Cisco Catalyst SD-WAN Manager đang bị khai thác tích cực
Vừa qua, Cisco đã phát hành cảnh báo khẩn và bản vá khẩn cấp cho lỗ hổng zero-day CVE-2026-76504 trong Cisco Catalyst SD-WAN Manager - nền tảng quản lý tập trung cho toàn bộ hạ tầng SD-WAN của tổ chức sau khi xác nhận lỗ hổng đang bị khai thác tích cực trong thực tế. Lỗ hổng phát sinh do xử lý sai URI encoding trong HTTP request, cho phép kẻ tấn công không cần xác thực vượt qua authentication control và truy cập API với quyền admin. Cisco PSIRT phát hiện khai thác thực tế trong tháng 09/2026 thông qua một case hỗ trợ kỹ thuật từ khách hàng. Được biết CVE-2026-76504 là lỗ hổng SD-WAN zero-day thứ năm bị khai thác trong thực tế kể từ đầu năm 2026, trong bối cảnh CISA đã bổ sung tổng cộng tám CVE Cisco SD-WAN vào danh sách Known Exploited Vulnerabilities chỉ trong năm nay, một tín hiệu rõ ràng rằng kẻ tấn công đang nhắm mục tiêu có hệ thống vào nền tảng này.
Thông tin chi tiết
Định danh lỗ hổng: CVE-2026-76504
Điểm CVSS(3.1): 9.8
Mức độ nghiêm trọng: CRITICAL – Cực kỳ nghiêm trọng
Mô tả: CVE-2026-76504 là lỗ hổng authentication bypass trong thành phần quản lý phiên xác thực API (API session-based authentication management) của Cisco Catalyst SD-WAN Manager. Lỗ hổng phát sinh do SD-WAN Manager xử lý sai URI encoding trong HTTP request: một ký tự được mã hóa theo cách khác trong request có thể khiến authentication rule bảo vệ một API endpoint cụ thể bị bỏ qua hoàn toàn. Kẻ tấn công từ xa không cần xác thực gửi HTTP request tuỳ chỉnh tới API của SD-WAN Manager, request này vượt qua authentication check và được xử lý như thể đến từ tài khoản admin. Từ đó, kẻ tấn công có toàn quyền truy cập API admin mà không cần bất kỳ credential nào, có thể đọc và sửa đổi cấu hình SD-WAN trên toàn bộ fabric, bao gồm routing policy, security policy, và network segmentation của tổ chức. Cisco xác nhận không có workaround nào khả dụng ngoài việc nâng cấp phiên bản.
Phiên bản bị ảnh hưởng và bản vá:
| Phiên bản bị ảnh hưởng | Bản vá yêu cầu |
|---|---|
| 20.9.x | 20.9.10.1 |
| 20.12.x | 20.12.8.2 |
| 20.15.x | 20.15.6.1 |
| 20.18.x | 20.18.4.1 |
| 26.1.x | 26.1.2.1 |
| 26.2.x | 26.2.1 |
| SD-WAN Cloud Managed | 20.15.605 (tự động, không cần hành động từ khách hàng) |
Năm SD-WAN zero-day trong năm 2026 - Pattern đáng lo ngại
CVE-2026-76504 không đứng riêng lẻ. Đây là lần thứ năm một lỗ hổng Cisco SD-WAN bị khai thác thực tế trong năm 2026, và CISA đã bổ sung tổng cộng tám Cisco SD-WAN CVE vào KEV catalog chỉ trong năm nay:
| CVE | Điểm CVSS | Thời điểm khai thác xác nhận | Mô tả |
|---|---|---|---|
| CVE-2026-20127 | 10.0 | Công bố tháng 02/2026; khai thác từ 2023 | Auth bypass qua DTLS peering trong SD-WAN Manager/Controller |
| CVE-2026-20182 | 10.0 | Tháng 05/2026 | Auth bypass trong Catalyst SD-WAN Controller |
| CVE-2026-20245 | 7.8 | Tháng 06/2026 | SD-WAN Manager |
| CVE-2026-20262 | 6.5 | Tháng 06/2026 | SD-WAN Manager |
| CVE-2026-76504 | 9.8 | Tháng 09/2026 | Auth bypass API trong SD-WAN Manager (lỗ hổng hiện tại) |
Cisco Catalyst SD-WAN Manager là gì và tại sao lỗ hổng này quan trọng?
Cisco Catalyst SD-WAN Manager (trước đây là SD-WAN vManage) là nền tảng orchestration và quản lý tập trung cho toàn bộ hạ tầng Software-Defined Wide Area Network của tổ chức. Từ một giao diện duy nhất, SD-WAN Manager cho phép quản trị viên quản lý tới 6.000 SD-WAN device đồng thời, bao gồm thiết lập và phân phối routing policy, security policy, Quality of Service (QoS), network segmentation, VPN configuration, và telemetry monitoring trên toàn bộ WAN fabric trải rộng qua nhiều chi nhánh, data center, và cloud environment.
Đây chính là lý do CVE-2026-76504 nguy hiểm hơn những gì điểm CVSS 9.8 có thể diễn đạt. Một SD-WAN Manager bị compromise không chỉ mất đi một server quản lý mà cho phép kẻ tấn công có toàn quyền kiểm soát toàn bộ logic định tuyến và bảo mật của mạng doanh nghiệp. Như một chuyên gia của Network World nhận định: "CVSS 9.8 cho board biết rằng lỗ hổng nghiêm trọng, nhưng không cho họ biết rằng phạm vi ảnh hưởng có thể là toàn bộ WAN." Kẻ tấn công với quyền admin API của SD-WAN Manager có thể: thay đổi routing policy để chuyển hướng traffic qua hệ thống do chúng kiểm soát; sửa đổi hoặc xóa security policy trên tất cả branch; cô lập hoặc làm gián đoạn kết nối của bất kỳ site nào trong fabric; và thu thập dữ liệu telemetry và network intelligence để chuẩn bị cho các cuộc tấn công tiếp theo.
Lỗ hổng bắt nguồn từ một lỗi xử lý URI encoding, loại lỗi có vẻ đơn giản nhưng thực tế rất khó phát hiện trong quá trình review code. Khi web server hoặc API handler nhận HTTP request, nó cần decode URI-encoded characters (ví dụ: %2F cho /, %20 cho space) trước khi xử lý. Nếu authentication check được thực hiện trên chuỗi chưa decode trong khi routing hoặc path matching được thực hiện trên chuỗi đã decode (hoặc ngược lại), kẻ tấn công có thể craft request vượt qua authentication path mà vẫn được route đến endpoint được bảo vệ. Đây là lớp lỗ hổng "path normalization confusion" đã tồn tại trong nhiều hệ thống web trong nhiều thập kỷ và vẫn tiếp tục xuất hiện.
Pattern liên tiếp của các zero-day SD-WAN trong năm 2026 cho thấy một điều rõ ràng: threat actor cộng đồng đang tập trung nghiên cứu Cisco SD-WAN một cách có hệ thống. CVE-2026-20127 đã bị khai thác từ năm 2023 nhưng chỉ được phát hiện và công bố tháng 02/2026. CVE-2026-76504 được phát hiện qua support case khách hàng chứ không phải qua proactive security research gợi ý nhiều lỗ hổng có thể đang bị khai thác im lặng trước khi được phát hiện.
Tổng quát quá trình khai thác CVE-2026-76504
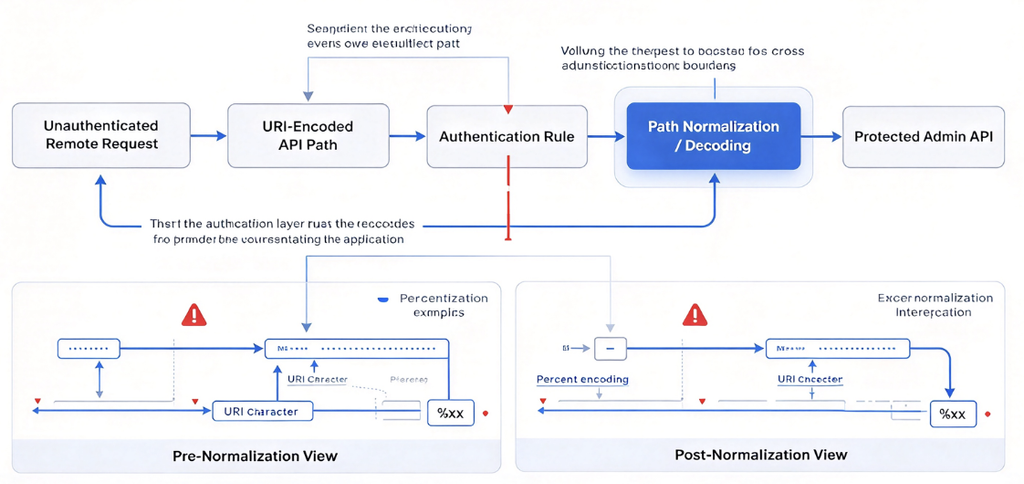
Quá trình khai thác có thể được chia thành các giai đoạn sau:
Thu thập thông tin (Reconnaissance)
Mục tiêu: xác định các Cisco Catalyst SD-WAN Manager instance bị lộ Internet hoặc tiếp cận được từ mạng bên ngoài.
Hành động: kẻ tấn công quét Internet tìm SD-WAN Manager web interface (HTTPS port 8443 hoặc 443). Fingerprint phiên bản từ HTTP response header, login page, hoặc API response. Xác nhận phiên bản nằm trong dải bị ảnh hưởng trước khi exploit.
Craft HTTP Request với URI Encoding Bypass (Payload Construction)
Kẻ tấn công phân tích authentication mechanism của SD-WAN Manager API — cụ thể là cách các API endpoint được bảo vệ bởi authentication rule.
Craft một HTTP request trong đó URI path hoặc parameter chứa ký tự được mã hóa đặc biệt (percent-encoded) khiến authentication check bị skip trong khi API endpoint vẫn được route và xử lý bình thường.
Bypass Authentication và Truy cập Admin API (Exploitation)
Gửi crafted HTTP request tới SD-WAN Manager mà không có bất kỳ credential nào.
Authentication rule của endpoint bị vượt qua do lỗi xử lý URI encoding.
Server xử lý request như thể đến từ admin user — trả về API response với đầy đủ quyền admin.
Kẻ tấn công có thể lặp lại với các API endpoint khác nhau để mở rộng phạm vi truy cập.
Khám phá và Thu thập Thông tin (Discovery)
Từ admin API access, kẻ tấn công đọc toàn bộ cấu hình SD-WAN fabric: device inventory, topology map, routing policy, security policy, VPN configuration.
Thu thập credential và secret được lưu trong SD-WAN Manager — API key, device authentication credential.
Lập bản đồ chi tiết về WAN topology của tổ chức: số lượng site, loại device, kết nối giữa các site.
Hậu khai thác (Post-Exploitation)
Thay đổi routing policy để chuyển hướng traffic qua hệ thống do kẻ tấn công kiểm soát — phục vụ traffic interception hoặc man-in-the-middle.
Sửa đổi hoặc xóa security policy để mở đường cho các cuộc tấn công tiếp theo vào mạng nội bộ.
Làm gián đoạn kết nối của một hoặc nhiều branch site — tấn công Denial-of-Service có chủ đích.
Triển khai thay đổi policy xuống tất cả 6.000 device trong fabric đồng loạt.
Sử dụng quyền truy cập SD-WAN fabric để lateral movement vào các mạng chi nhánh và data center.
Khuyến nghị & Khắc phục
Cisco đã phát hành bản vá và không có workaround nào khả dụng. Đội ngũ FPT Threat Intelligence khuyến nghị người dùng và quản trị viên cần cân nhắc thực hiện ngay các hành động sau:
Cập nhật bản vá khẩn cấp: nâng cấp ngay Cisco Catalyst SD-WAN Manager lên phiên bản đã vá tương ứng theo release train đang sử dụng (xem bảng phiên bản ở trên). Không có cấu hình nào hoặc firewall rule nào có thể thay thế hoàn toàn cho bản vá.
Hạn chế truy cập Internet ngay lập tức (Interim Mitigation): trong khi chờ nâng cấp, Cisco khuyến nghị restrict truy cập SD-WAN Manager từ các mạng không tin cậy. Cụ thể: chặn inbound access đến port quản trị (8443, 443) của SD-WAN Manager từ Internet công cộng tại firewall perimeter. Chỉ cho phép truy cập từ trusted management network hoặc qua VPN/bastion host.
Rà soát log cho dấu hiệu khai thác: Cisco khuyến nghị xem xét log của SD-WAN Manager để tìm hoạt động đáng ngờ liên quan đến
j_security_checkendpoint, đây là endpoint xử lý session authentication bị ảnh hưởng bởi CVE-2026-76504. Tìm kiếm các request tới đây từ IP không nhận dạng, đặc biệt là request với URI encoding bất thường (chuỗi%trong path parameter).Mở case TAC nếu nghi ngờ bị xâm phạm: nếu phát hiện dấu hiệu khai thác, Cisco khuyến nghị:
Thu thập admin-tech file bằng lệnh:
request admin-techMở Severity 3 TAC case với Cisco, tham chiếu CVE-2026-76504
Cung cấp admin-tech file cho Cisco TAC để phân tích forensic
Kiểm tra toàn bộ SD-WAN configuration sau khi vá: vì kẻ tấn công có quyền admin API, cần xem xét toàn bộ cấu hình SD-WAN Manager để phát hiện thay đổi trái phép. So sánh với baseline cấu hình sạch (trước thời điểm khai thác xác nhận): routing policy, security policy, device configuration template, và user account.
Tham khảo
BleepingComputer – Cisco warns of new SD-WAN authentication bypass zero-day exploited in attacks
SecurityWeek – Cisco Patches Exploited Catalyst SD-WAN Zero-Day Vulnerability
CybersecurityNews – Cisco SD-WAN Manager Authentication 0-day Vulnerability Actively Exploited
Cisco Security Advisory – cisco-sa-sdwan-webauth-xr8beuuU (CVE-2026-76504)