CVE-2026-41709: Khi lỗ hổng CVSS 2.7 trên VMware ESXi trở thành Zero-Day đắt giá của APT
Tóm Tắt Rủi Ro
Điều gì nguy hiểm hơn một lỗ hổng RCE CVSS 10.0 đang bị khai thác ầm ĩ ngoài Internet? Câu trả lời của các chuyên gia điều tra số là: Một lỗ hổng CVSS 2.7 cho phép tin tặc tàng hình hoàn toàn trên máy chủ ảo hóa cốt lõi.
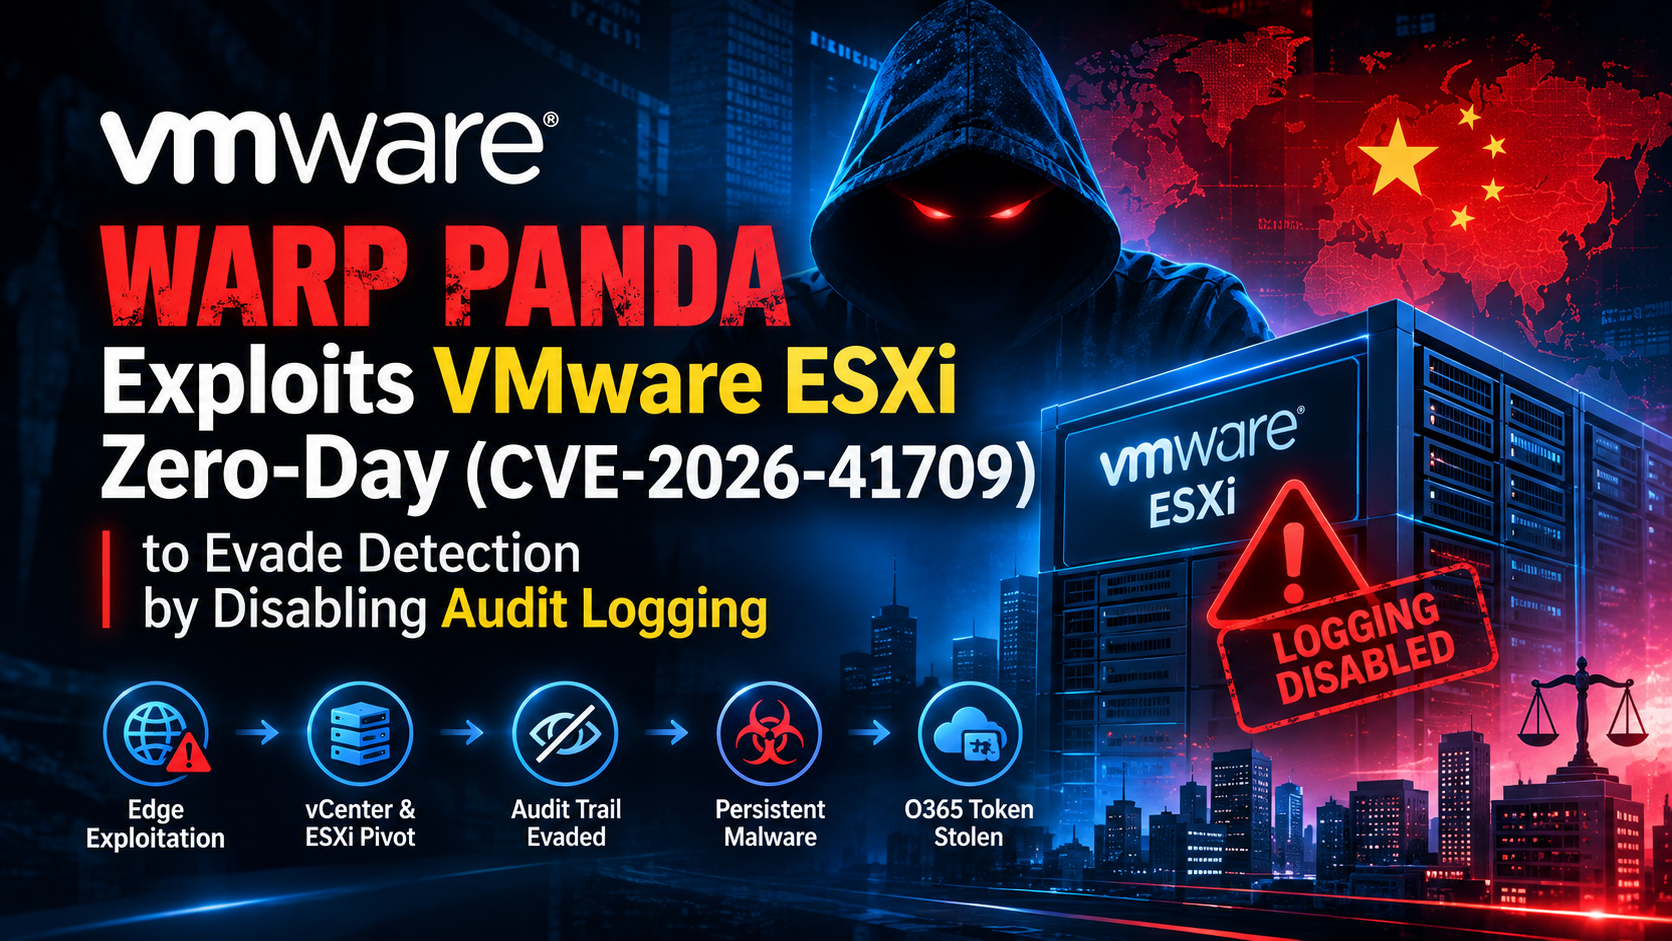
Khi CISA đưa CVE-2026-41709 vào danh mục KEV sau phát hiện của CrowdStrike, giới bảo mật mới vỡ lẽ về một chiến dịch zero-day âm thầm kéo dài suốt nhiều tháng của nhóm Warp Panda. Kẻ tấn công không cần phá hoại hệ thống; chúng cần sự vô hình. Bằng cách dập tắt toàn bộ cơ chế ghi nhật ký của ESXi ngay từ nhân hệ thống, mọi dấu vết xâm nhập nhắm vào máy chủ Domain Controller hay cơ sở dữ liệu quan trọng đều bị xóa sạch trước khi kịp truyền tới SOC.
Liệu hệ thống của bạn có đang là nạn nhân trong trạng thái "bình yên giả tạo"? Kẻ tấn công đã vượt qua các cơ chế phòng thủ như thế nào và làm sao để phát hiện một cuộc xâm nhập khi chính các tệp log đều trắng trơn? Câu trả lời nằm trong các phần phân tích kỹ thuật và bộ quy tắc phát hiện chuyên sâu dưới đây.
Bối Cảnh Kỹ Thuật
Lỗ hổng CVE-2026-41709 phát sinh từ cơ chế ghi nhật ký (logging subsystem) nội tại của VMware ESXi, dẫn đến việc thiếu sót ghi nhận các thao tác quản trị nhạy cảm.
- CVE ID: CVE-2026-41709
- CVSS v3.1: 2.7 (Low) — Vector:
CVSS:3.1/AV:L/AC:L/PR:H/UI:N/S:U/C:N/I:L/A:N(theo Broadcom và NVD) - CWE: CWE-778 (Insufficient Logging)
- CISA KEV: Bổ sung ngày 28/10/2026; Hạn chót xử lý bắt buộc cho các cơ quan liên bang (FCEB): 11/11/2026
- Điều kiện khai thác: Kẻ tấn công cần có quyền quản trị viên (Admin/Root) cục bộ trên ESXi host hoặc thông qua phiên điều khiển vCenter đã bị thỏa hiệp.
- Vectơ tấn công: Local access (thực thi thông qua ESXi Shell, vSphere API, hoặc host management services). Không yêu cầu tương tác của người dùng (
UI:N).
Phiên Bản Ảnh Hưởng
| Dòng sản phẩm | Phiên bản bị ảnh hưởng | Phiên bản đã khắc phục (Fixed Build) | Link cập nhật / Tải bản vá |
|---|---|---|---|
| VMware ESXi 8.0 | Bản 8.0 chưa cập nhật | ESXi80U3j-25429389 trở lên |
Broadcom Advisory & ESXi 8.0 Patch |
| VMware ESXi 9.0 | Dòng 9.0.x | ESXi-9.0.2.0100-25595025 trở lên |
Broadcom Advisory & ESXi 9.0 Patch |
| VMware ESXi 9.1 | Dòng 9.1.x | ESXi-9.1.0.0-25370933 trở lên |
Broadcom Advisory & ESXi 9.1 Patch |
| VMware Cloud Foundation (VCF) | Phiên bản 5.x (< 5.2.4) | VMware Cloud Foundation 5.2.4 |
VCF 5.2.4 Release & Patch Download |
| VMware vSphere Foundation (VVF) | Phiên bản 9.0.x / 9.1.x | Đi kèm theo các bản build ESXi tương ứng | vSphere Foundation Advisory & Fixes |
| VMware Telco Cloud Platform | Phiên bản 5.0.x / 5.1.x | Bản cập nhật tích hợp build ESXi80U3j-25429389 |
Telco Cloud Platform Release Advisory |
Dòng Thời Gian Sự Kiện
| Mốc thời gian | Sự kiện |
|---|---|
| Đầu năm 2026 | Warp Panda khai thác âm thầm CVE-2026-41709 như một zero-day nhằm giảm khả năng giám sát của SOC tại các tổ chức mục tiêu. |
| 29/07/2026 | Broadcom phát hành bản tin bảo mật vá CVE-2026-41709 cùng CVE-2026-59309 (Auth Bypass) và CVE-2026-59310 (vCenter Directory Traversal / RCE). |
| Tháng 8 - 9/2026 | Chiến dịch khai thác hàng loạt nhắm vào các máy chủ vCenter tiếp xúc Internet qua CVE-2026-59310 để triển khai SSH reverse shell. |
| 28/10/2026 | CrowdStrike công bố báo cáo mối đe dọa ngành pháp lý; CISA lập tức bổ sung CVE-2026-41709 vào KEV catalog. |
| 11/11/2026 | Hạn chót của CISA yêu cầu toàn bộ cơ quan FCEB phải hoàn tất cập nhật bản vá. |
Phân Tích Threat Actor
Nhóm tấn công đứng sau việc vũ khí hóa CVE-2026-41709 không phải là một nhóm tin tặc tài chính thông thường, mà là Warp Panda - một trong những đơn vị tác chiến mạng tinh vi và kiên trì nhất thuộc mạng lưới gián điệp mạng có liên kết với Trung Quốc (China-nexus APT).
Nguồn gốc, định danh tình báo và mục tiêu chiến lược
Warp Panda được cộng đồng tình báo an ninh mạng toàn cầu theo dõi dưới nhiều tên gọi tùy theo quy ước của từng hãng nghiên cứu:
- CrowdStrike: Định danh là
Warp Panda. - Mandiant / Google Cloud: Ban đầu theo dõi dưới tên cụm mối đe dọa chưa phân loại
UNC5221, sau đó nâng cấp thành mối đe dọa thường trực mang tênArmory Castle. - Microsoft Threat Intelligence: Theo dõi dưới tên
Clay Typhoon. - Các tổ chức TI khác: Còn được biết đến với tên gọi
VerdantBamboo.
Mục tiêu hoạt động: Warp Panda tập trung chủ yếu vào hoạt động thu thập tin tức tình báo chiến lược dài hạn. Các lĩnh vực bị nhóm nhắm tới bao gồm các cơ quan chính phủ, tập đoàn viễn thông, công nghệ cao, quốc phòng và đặc biệt là ngành dịch vụ pháp lý (Legal Sector) tại Hoa Kỳ.
Theo báo cáo 2026 Legal Threat Landscape Report của CrowdStrike, các công ty luật hàng đầu là mục tiêu thu thập tình báo cực kỳ đắt giá. Việc thâm nhập vào các tổ chức này cho phép đối tượng tiếp cận kho tài liệu tuyệt mật về các thương vụ sáp nhập & mua lại (M&A) tầm cỡ quốc tế, chiến lược kiện tụng thương mại, tài sản sở hữu trí tuệ, và thông tin nội bộ của hàng loạt tập đoàn khách hàng lớn.
Đặc trưng tác chiến: Từ Edge Appliance đến Hypervisor và Cloud
- Săn lùng và vũ khí hóa Zero-Day trên thiết bị mạng biên (Edge Devices).
- Chiến thuật "Căn cứ ngầm" trên tầng Ảo hóa (Living in the Hypervisor).
- Triệt tiêu khả năng kiểm toán thay vì xóa log thủ công.
- Đánh cắp danh tính đám mây và duy trì quyền truy cập vĩnh cửu.
Kho vũ khí và hệ sinh thái mã độc độc quyền
| Tên mã độc | Loại hình / Chức năng | Cơ chế hoạt động & Điểm đặc biệt |
|---|---|---|
| BRICKSTORM | Backdoor / C2 Implant | Mã độc cửa sau nhắm vào vCenter và ESXi, hỗ trợ duyệt cây thư mục, thao tác tệp, thực thi lệnh tùy ý và thiết lập kênh điều khiển C2 mã hóa ngụy trang lưu lượng hợp pháp. |
| SharpStorm | Post-Exploitation Framework | Bộ công cụ viết bằng C#/.NET chuyên dùng để trinh sát nội bộ, thu thập thông tin xác thực từ tiến trình và hỗ trợ dịch chuyển ngang. |
| TetanusStorm | Stealth Backdoor | Cửa sau bí mật cài cắm trên các dịch vụ nền của hypervisor, hỗ trợ kết nối ngược (reverse connection) qua giao thức mạng tùy chỉnh. |
| DualGauge & GuestConduit | Inter-VM Communication Implants | Các module chuyên biệt cho phép vượt ranh giới hypervisor (guest-to-host hoặc host-to-guest), cho phép máy chủ ESXi điều khiển hoặc trích xuất dữ liệu từ các máy ảo khách mà không cần kết nối mạng trực tiếp. |
| SAWFLY & BARECLAW | Remote Access Implants | Mã độc được Mandiant ghi nhận trong chiến dịch khai thác BeyondTrust zero-day (CVE-2026-102764), giúp duy trì kết nối bền bỉ qua các phiên hỗ trợ từ xa. |
Cơ Chế Kỹ Thuật & Khai Thác
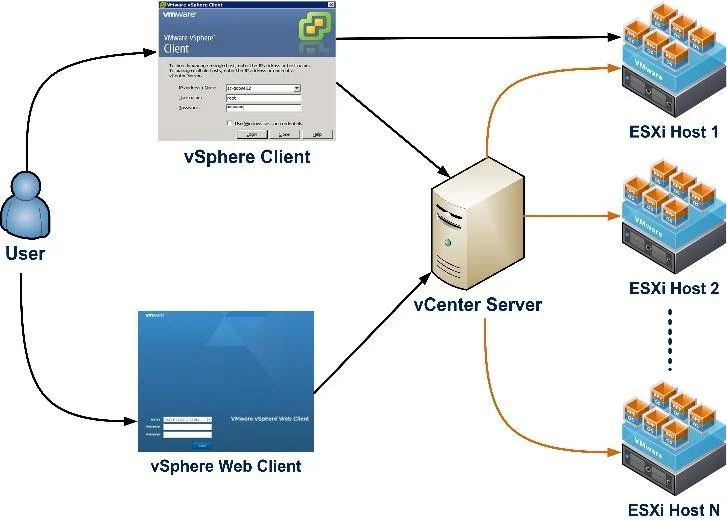
Trong hoạt động bình thường của kiến trúc vSphere, mọi hành động cấu hình hay can thiệp vào máy ảo trên máy chủ ESXi đều được phân bổ vào các luồng log cốt lõi:
hostd.log: Quản lý tiến trình host agent, ghi nhận vòng đời máy ảo (power-on, snapshot, reconfigure vRAM/vCPU, console session).vpxa.log: Giao tiếp giữa host ESXi và vCenter Server agent.shell.log: Lịch sử các lệnh thực thi thông qua giao diện ESXi Shell (BusyBox/Ash).auth.log: Nhật ký xác thực người dùng, phiên PAM, và SSH logons.syslog.log: Các sự kiện hạt nhân VMkernel và daemon hệ thống.
CVE-2026-41709 cho phép kẻ tấn công sở hữu quyền quản trị kích hoạt các thao tác hệ thống nhất định thông qua những nhánh hàm không kích hoạt cơ chế trigger ghi log của hostd và vpxa. Khi khai thác thành công, các lệnh tương tác với hạ tầng máy ảo và hệ điều hành hypervisor vẫn hoàn thành với mã trả về thành công (exit code 0), nhưng hoàn toàn vắng bóng trong các file log cục bộ lẫn luồng log đẩy ra Syslog.
Lỗ hổng này không cung cấp khả năng leo thang đặc quyền (Privilege Escalation) hay thực thi mã từ xa (RCE). Giá trị cốt lõi của nó là xóa mờ tầm nhìn kiểm toán (Audit Trail Erasure). Nó biến giai đoạn hậu khai thác (post-exploitation) vốn rất ồn ào trên hệ thống thành một chuỗi thao tác hoàn toàn tàng hình trước các bộ giải mã (parsers) và quy tắc tương quan (correlation rules) của SIEM.
Chuỗi Tấn Công
- Thâm nhập ban đầu (Initial Access): Khai thác các thiết bị mạng biên phơi nhiễm Internet qua lỗ hổng zero-day để chiếm shell ban đầu mà không kích hoạt EDR.
- Xâm nhập vùng ảo hóa (Lateral Movement to Virtualization): Dò quét mạng nội bộ, đánh cắp thông tin xác thực quản trị vSphere thông qua bộ nhớ tiến trình hoặc cấu hình kết nối, từ đó pivot sang hệ thống quản trị trung tâm vCenter.
- Triệt tiêu dấu vết bằng CVE-2026-41709: Ngay khi có quyền admin trên máy chủ ESXi, nhóm kích hoạt CVE-2026-41709 để đưa hệ thống ghi nhật ký vào trạng thái "mù tạm thời", đảm bảo các bước triển khai tiếp theo không bị phát hiện.
- Cài cắm mã độc bền vững (Persistence): Triển khai mã độc BRICKSTORM và các gói VIB unsigned mức độ
CommunitySupported, sửa đổi file/etc/rc.local.d/local.shnhằm duy trì quyền kiểm soát kể cả khi máy chủ khởi động lại. - Thu thập dữ liệu và cắm chốt đám mây (Exfiltration & Cloud Persistence): Thu thập các bản sao máy ảo (VMDK), trích xuất cloud tokens để truy cập hòm thư Outlook và tài liệu Teams của các luật sư cấp cao; đăng ký thiết bị MFA giả mạo để duy trì quyền kiểm soát vĩnh viễn.
MITRE ATT&CK Mapping
| Tactic | Technique ID | Technique Name | Mô tả hành vi trong chiến dịch |
|---|---|---|---|
| Defense Evasion | T1562.008 |
Impair Defenses: Disable or Modify Cloud Logs | Khai thác CVE-2026-41709 nhằm ngăn chặn ESXi sinh log tác vụ |
| Defense Evasion | T1070 |
Indicator Removal | Triệt tiêu các chứng cứ kỹ thuật trên hệ thống tệp và subsystem logging |
| Execution | T1059.004 |
Command and Scripting Interpreter: Unix Shell | Chạy lệnh tương tác thông qua BusyBox ash shell và esxcli |
| Persistence | T1546 |
Event Triggered Execution | Chèn script thực thi độc hại vào /etc/rc.local.d/local.sh |
| Persistence | T1543 |
Create or Modify System Process | Cài đặt gói VIB trái phép (CommunitySupported) trên ESXi |
| Persistence | T1556.006 |
Modify Authentication Process: Multi-Factor Authentication | Đăng ký thiết bị MFA giả mạo trên tài khoản Microsoft 365 |
| Credential Access | T1528 |
Steal Application Access Token | Đánh cắp cloud session token để truy cập tài nguyên O365 |
| Lateral Movement | T1021.004 |
Remote Services: SSH | Dịch chuyển ngang giữa các máy chủ ESXi và jump host qua kết nối SSH |
Nhận Định Chuyên Gia
Khi tiếp cận thông báo ban đầu của Broadcom vào tháng 7/2026, phần lớn các tổ chức vận hành hệ thống đều bỏ qua CVE-2026-41709 bởi nhãn phân loại "Low Severity" cùng điểm số 2.7 khiêm tốn. Tuy nhiên, góc nhìn của các nhóm tấn công cấp quốc gia (Nation-State APT) hoàn toàn trái ngược với tư duy định lượng điểm số CVSS truyền thống.
Thứ nhất, nghịch lý điểm số CVSS trong môi trường ảo hóa: Công thức tính toán CVSS đánh giá dựa trên tác động trực tiếp tại chỗ (Direct Impact) và gán trọng số thấp cho các lỗ hổng đòi hỏi quyền quản trị có sẵn (PR:H). Nhưng trên thực tế tác chiến, rào cản lớn nhất của một chiến dịch gián điệp mạng không phải là giành quyền kiểm soát, mà là thời gian duy trì quyền truy cập ẩn danh (Dwell Time). Một lỗ hổng cho phép thực thi mã từ xa (RCE) thường rất ồn ào, dễ bị chặn bởi EDR hoặc Network Anomaly Detection. Ngược lại, một lỗ hổng dập tắt log ở tầng hypervisor là công cụ hoàn hảo để kẻ tấn công biến một cuộc đột nhập thành sự hiện diện vĩnh cửu.
Thứ hai, "Vùng tối" tầng Hypervisor: Các máy chủ ESXi là nền móng vận hành của toàn bộ máy chủ dịch vụ cốt lõi (Domain Controller, Database, PKI, Backup Server). Tuy nhiên, đây lại là thành phần mỏng manh nhất về mặt giám sát phòng thủ. Quản trị viên không thể cài đặt các EDR agent tiêu chuẩn trực tiếp lên nhân VMkernel của ESXi. Khi cơ chế đẩy log bị can thiệp bởi CVE-2026-41709, toàn bộ đội ngũ SOC rơi vào tình trạng "mù cảm biến" hoàn toàn.
Thứ ba, Bối cảnh thực tế tại các doanh nghiệp Việt Nam: Qua kinh nghiệm giám sát và ứng cứu sự cố tại các khách hàng thuộc khối Ngân hàng, Chứng khoán và Doanh nghiệp lớn tại Việt Nam, chúng tôi nhận thấy nhiều đơn vị vẫn để máy chủ ESXi lưu trữ log phân mảnh cục bộ trên phân vùng /var/log của host thay vì chuyển tiếp tập trung. Quy trình quản lý cấu hình và kiểm toán tính toàn vẹn (integrity audit) của các file startup hay danh sách gói VIB hầu như chưa được tự động hóa. Khi tin tặc đã kiểm soát vCenter hoặc máy trạm của quản trị viên hạ tầng, toàn bộ trung tâm dữ liệu ảo hóa đứng trước nguy cơ bị chiếm quyền hoàn toàn mà không để lại bất kỳ cảnh báo nào trên màn hình SOC.
Khuyến Nghị Hành Động
Khẩn cấp (0 - 24 giờ)
- Kiểm tra phiên bản máy chủ ESXi: Thực thi lệnh
vmware -vltrên toàn bộ cụm host để rà soát các phiên bản chưa được cập nhật bản build vá lỗi (ESXi 8.0 <ESXi80U3j-25429389). - Kích hoạt Remote Syslog tập trung: Bắt buộc cấu hình đẩy nhật ký
hostd,vpxa,shellvàauthvề hệ thống SIEM/Syslog server biệt lập mà tài khoản quản trị ảo hóa không có quyền chỉnh sửa. - Vô hiệu hóa ESXi Shell và dịch vụ SSH: Đưa máy chủ về trạng thái Lockdown Mode; chỉ mở cổng SSH trong các khung giờ bảo trì có phê duyệt thay đổi (Change Request).
Ngắn hạn (1 - 7 ngày)
- Cập nhật bản vá chính thức từ Broadcom: Triển khai nâng cấp các cụm ESXi và VMware Cloud Foundation lên các bản build an toàn theo hướng dẫn nhà sản xuất.
- Triển khai luật giám sát Log-Gap: Đưa quy tắc KQL / SIEM săn tìm hiện tượng sụt giảm lưu lượng log đột ngột vào hệ thống giám sát thời gian thực 24/7.
- Rà soát tính toàn vẹn hệ thống: Thực hiện kiểm toán toàn bộ gói VIB chưa có chữ ký nhà sản xuất và đối chiếu nội dung file
/etc/rc.local.d/local.shvới cấu hình mẫu chuẩn. - Kiểm tra thiết bị xác thực MFA: Kiểm tra danh sách thiết bị MFA đã đăng ký trên hệ thống quản lý định danh đám mây (Entra ID / M365) nhằm phát hiện các thiết bị lạ đăng ký ngoài quy trình.
Dài hạn (Kiến trúc & Quy trình)
- Thiết lập phân vùng mạng Out-of-Band cho Management Plane: Toàn bộ giao diện quản trị vCenter, ESXi management network và cổng IPMI/iLO phải được cô lập tuyệt đối khỏi mạng văn phòng và mạng Internet.
- Tách biệt danh tính quản trị: Nghiêm cấm sử dụng chung tài khoản Active Directory của Domain Admin cho hạ tầng vSphere. Quản trị viên ảo hóa phải sử dụng tài khoản độc lập có bảo vệ xác thực đa yếu tố phần cứng (FIDO2/U2F).
- Áp dụng Zero Trust Network Access (ZTNA): Giảm thiểu tối đa việc phơi nhiễm các thiết bị VPN gateway và edge appliance ra môi trường Internet công cộng nhằm triệt tiêu điểm xâm nhập đầu tiên của các nhóm APT.
Tài Liệu Tham Khảo
[VulnRadar] CRITICAL: CVE-2026-41709 · Issue #265 · RogoLabs/VulnRadar-Demo
Chinese Hackers Quietly Used Low-Severity ESXi Logging Flaw as Zero-Day - SecurityWeek
China-Linked Hackers Exploited VMware ESX Zero-Day to Reduce Audit Trail Visibility
Comments
Join the discussionNo comments yet. Be the first to comment.