Phân tích mã độc uCreator: Ảo hóa Android đánh cắp 2FA Telegram
Tổng Quan
Một thiết bị Android hoàn toàn nguyên bản, không hề bẻ khóa (non-root), không một chuỗi khai thác zero-day triệu đô, các ứng dụng Telegram hay WeChat vẫn hoạt động mượt mà không chút dấu vết giật lag. Thế nhưng, mật khẩu bảo mật hai lớp (2FA) vừa nhập đã bị đánh cắp ở dạng văn bản rõ (cleartext) ngay trước khi thuật toán mã hóa kịp kích hoạt; toàn bộ phiên tài khoản bị âm thầm nhân bản sang một "nông trại điện thoại đám mây"; và luồng camera trước bị đánh tráo tinh vi để qua mặt các bài kiểm tra sinh trắc học eKYC ngân hàng.
Đó chính là cách uCreator (tên mã nội bộ: YingGai - 萤改) — một nền tảng gián điệp thuê tháng (Spyware-as-a-Service) vừa bị phát hiện vào tháng 10/2026 — đang âm thầm thao túng hàng loạt ứng dụng nhắn tin và ví điện tử phổ biến tại châu Á như Telegram, WeChat, GCash, MoMo và Zalo. Thay vì vẽ màn hình giả mạo (overlay) dễ bị phát giác như các trojan ngân hàng truyền thống, uCreator đã làm điều đó như thế nào chỉ bằng công nghệ ảo hóa mã nguồn mở?
Và điều kinh ngạc hơn cả: Làm thế nào một "công xưởng mã độc" được xây dựng theo chuẩn doanh nghiệp quy mô lớn — vận hành bằng kiến trúc Spring Cloud, Kafka, RocketMQ cùng thuật toán "Dưỡng nick" (养号) tinh vi đánh lừa mọi thuật toán chống gian lận — lại tự bóc trần toàn bộ bí mật của 36 kỹ sư phát triển chỉ sau một sơ suất ngớ ngẩn trên máy chủ GitLab? Các phần phân tích kỹ thuật và dịch ngược chi tiết dưới đây sẽ giải mã toàn bộ câu trả lời.
Bối Cảnh & Mô Hình Thương Mại Spyware-as-a-Service (MaaS)
Khác với các chiến dịch gián điệp có chủ đích (APT) do nhà nước tài trợ vốn sử dụng các chuỗi khai thác zero-day đắt đỏ, uCreator đại diện cho làn sóng thương mại hóa công cụ gián điệp phục vụ tội phạm tài chính. Thuật ngữ mà nhóm phát triển sử dụng xuyên suốt trong mã nguồn là "Quần khống" (群控 - Mass Control) — một khái niệm ban đầu dùng trong tự động hóa tiếp thị mạng xã hội tại Trung Quốc, nhưng đã bị biến tướng thành nền tảng quản lý thiết bị nạn nhân ở quy mô công nghiệp.
Hệ thống được thiết kế theo kiến trúc đa người thuê (multi-tenant architecture):
- Nhà cung cấp gốc (Platform Vendor): Chịu trách nhiệm bảo trì khung ảo hóa, liên tục cập nhật các module hook cho từng ứng dụng mục tiêu khi các nhà phát triển phát hành phiên bản mới, duy trì hạ tầng lõi và cổng điều khiển.
- Bên thuê / Đại lý (Resellers & Merchants): Các nhóm tội phạm mạng thuê lại quyền truy cập vào console điều khiển trên nền web hoặc ứng dụng desktop Windows (
uip.exe). Mỗi hành động gửi xuống thiết bị được gắn nhãn định danh khách hàng (merchant_id), cho phép từng nhóm tội phạm độc lập quản lý nhóm thiết bị và dữ liệu nạn nhân của riêng mình. - Mục đích khai thác: Thu thập mã OTP, đánh cắp mật khẩu 2FA, giả mạo dữ liệu camera trước nhằm qua mặt quy trình định danh khách hàng điện tử (eKYC liveness check) tại các ngân hàng số và ví điện tử, từ đó thực hiện hành vi chiếm đoạt tài khoản (Account Takeover - ATO) và rửa tiền.
Dòng Thời Gian Phát Triển & Dấu Vết Tiến Hóa (2014 – 2026)
- Năm 2014: Ghi nhận gói ứng dụng Android mang tên
com.ucreator.autotool, phục vụ các tác vụ macro tự động hóa căn bản trên thiết bị. - Giai đoạn 2016 – 2019: Xuất hiện các bộ công cụ điều khiển chạy trên Windows liên kết với tên miền
ucreater.com, được ký số bằng chứng chỉ Authenticode hợp lệ của doanh nghiệp Trung Quốc. - Tháng 09/2021: Nhãn sản phẩm di động "YingGai" xuất hiện chính thức trong các tài liệu và kho lưu trữ của nhóm phát triển.
- Năm 2024: Đợt bùng phát các mẫu phân tích trong nghiên cứu: binary
uip.exeđược biên dịch từ tháng 2 đến tháng 12/2024; các bản Telegram sửa đổi xuất hiện vào tháng 7 và tháng 11/2024; module WeChat sandboxva_vxhoàn thiện vào tháng 12/2024. Cổng đăng ký giấy phép mạng Trung Quốc (ICP) của máy chủ C2qianxuncc.cnmang số hiệu 湘ICP备2024061212号 được cấp trong năm này. - Tháng 03/2026: Xuất hiện client chứa container "洋葱盒子" (Onion Box, gói
com.ucreator.va_yjb_client). - Tháng 10/2026: Nhà nghiên cứu Ovi phát hiện máy chủ GitLab phơi bày công khai, giải mã cấu trúc microservices và chuỗi commit của đội ngũ phát triển.
Phân Tích Kỹ Thuật Chuyên Sâu
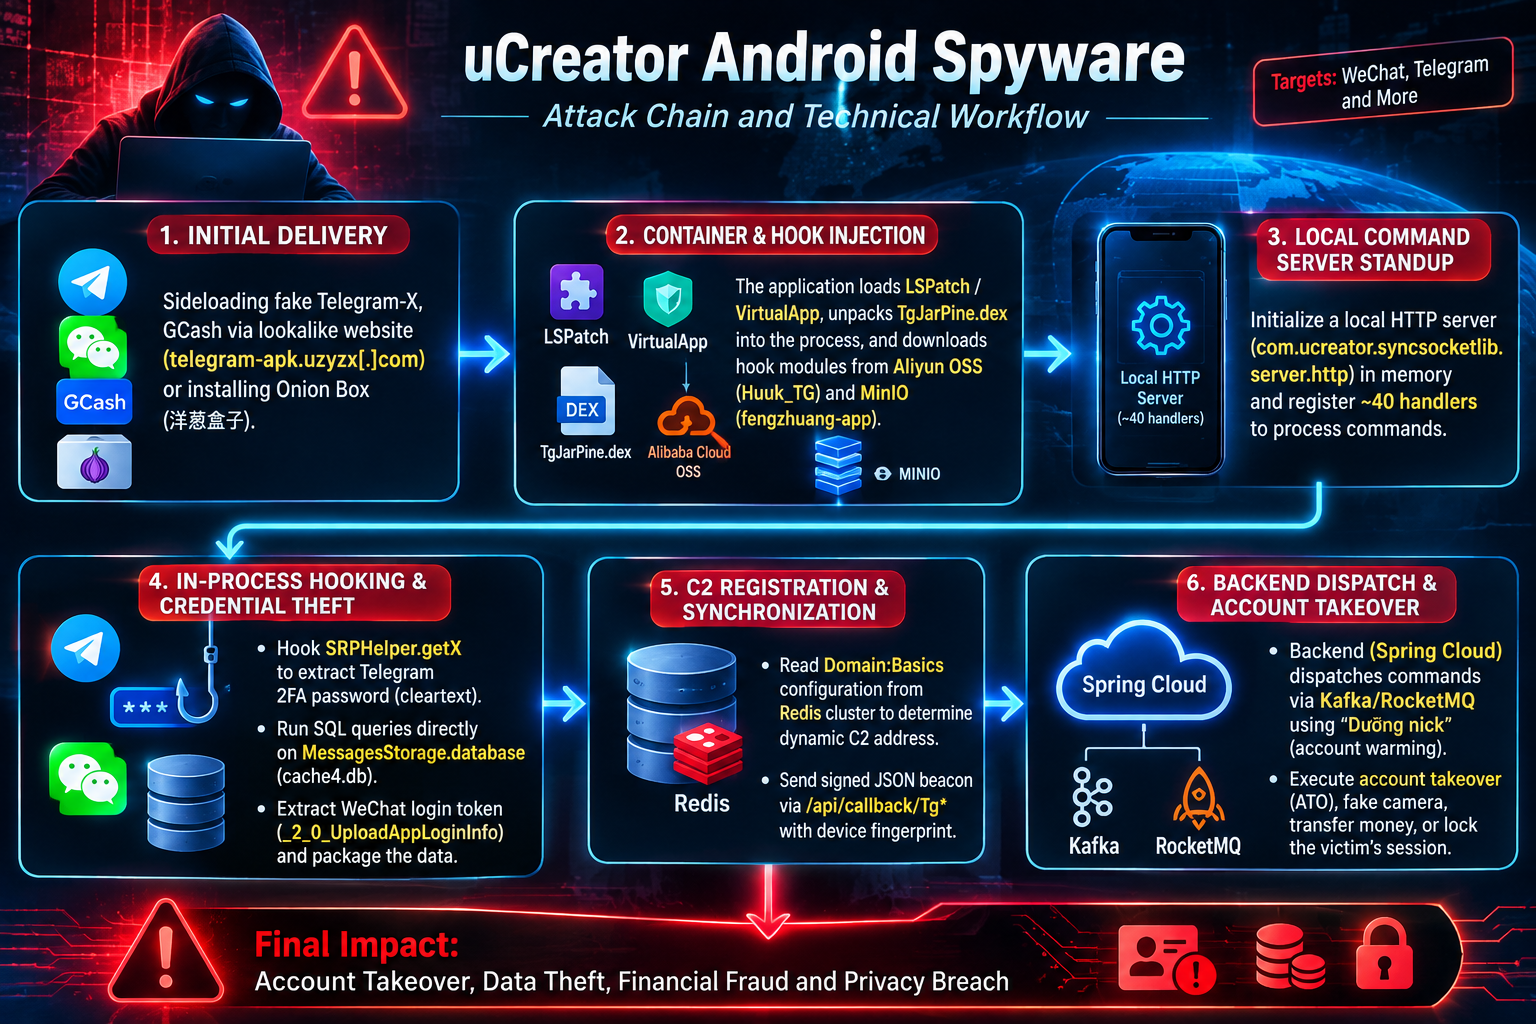
Cơ chế xâm nhập & Tái đóng gói ứng dụng (Repackaging & In-Process Instrumentation)
Nạn nhân không cài đặt một ứng dụng mang tên "mã độc gián điệp". Kẻ tấn công lừa người dùng tải về các phiên bản được sửa đổi (trojanized/repackaged) của các ứng dụng chính thức như Telegram-X, Telegram-Web, WeChat hoặc GCash thông qua các trang web mạo danh như telegram-apk.uzyzx[.]com hoặc các liên kết tải ngoài.
Khi người dùng cài đặt và khởi chạy, ứng dụng độc hại thực tế là một vỏ bọc (wrapper) đã được tích hợp bộ khung LSPatch (phiên bản không cần root của Xposed Framework). Điểm đặc biệt là tệp APK gốc của nhà sản xuất vẫn được giữ nguyên vẹn và lưu trữ tạm thời tại đường dẫn:
/data/data/<package_name>/cache/lspatch/origin/*.apk
Sự hiện diện của tệp APK tại đường dẫn này chính là một chữ ký nhận diện (host-based signature) quan trọng giúp các giải pháp an ninh di động phát hiện thiết bị đã bị can thiệp. Thay vì đóng gói sẵn mã độc nặng nề vào tệp cài đặt ban đầu, APK tái đóng gói chỉ đóng vai trò là trình nạp mỏng (thin loader). Mã nguồn can thiệp chuyên biệt cho từng ứng dụng được nạp động từ tệp tài nguyên assets/TgJarPine.dex hoặc tải về từ các máy chủ lưu trữ đối tượng (Object Storage) như Alibaba Cloud OSS hoặc MinIO khi có kết nối mạng.
Công nghệ ảo hóa: So sánh uCreator và GodFather Trojan
Để làm rõ mức độ nguy hiểm và sự tiến hóa của uCreator, cần đặt nó lên bàn cân so sánh với GodFather — một trong những trojan ngân hàng khét tiếng từng được hãng bảo mật Zimperium ghi nhận về việc sử dụng công nghệ ảo hóa.
Trong khi GodFather khởi chạy ứng dụng ngân hàng bên trong một container ảo rồi vẽ một lớp giao diện giả mạo (phishing overlay) đè lên trên để lừa nạn nhân nhập thông tin đăng nhập, thì uCreator hoàn toàn không sử dụng bất kỳ lớp overlay nào. Mã độc thâm nhập thẳng vào không gian địa chỉ bộ nhớ của tiến trình hợp lệ thông qua XposedBridge.hookAllMethods, sử dụng cơ chế phản chiếu Java (reflection) để thao tác với các lớp đối tượng nội bộ của ứng dụng mục tiêu. Điều này đồng nghĩa với việc mã độc hoạt động với đầy đủ quyền hạn, mã định danh và chứng chỉ tin cậy mà hệ điều hành Android cấp phát cho ứng dụng hợp lệ đó.
Pine Engine & Thử nghiệm tương thích trên Android 16/17 (Hidden-API Bypass)
Trọng tâm của kỹ thuật can thiệp không cần root là Pine Engine — một thư viện hook inline dành riêng cho máy ảo Android Runtime (ART). Tuy nhiên, kể từ Android 9 (Pie), Google đã siết chặt chính sách hạn chế truy cập vào các giao diện khung nội bộ không thuộc SDK chính thức (non-SDK / hidden APIs). Để hoạt động, các công cụ ảo hóa phải vượt qua cơ chế Hidden-API Enforcement thông qua hai cách:
- Gọi phương thức ẩn
VMRuntime.setHiddenApiExemptionsđể đăng ký danh sách miễn trừ tại thời điểm chạy. - Can thiệp trực tiếp vào thư viện tầng thấp
libart.so, cụ thể là hàmart::hiddenapi::ShouldDenyAccessToMember.
Trong bài thử nghiệm thực tế của nhà nghiên cứu Ovi trên thiết bị Google Pixel 10 Pro chạy bản dựng phát triển Android 17 (API 37), mẫu uCreator mới nhất (ký ngày 29/07/2026) đã gặp lỗi tương thích và không thể kích hoạt.
Nguyên nhân do đội ngũ phát triển Android đã thay đổi chữ ký hàm (function signature) trong mã nguồn ART, bổ sung tham số Handle<mirror::Class>, khiến quy trình phân giải tên biểu tượng C++ bị biến đổi (name mangling). Mã nguồn Pine cũ tích hợp trong uCreator tìm kiếm biểu tượng theo mẫu chuỗi cũ nên thất bại trong việc định vị hàm kiểm soát.
Máy chủ điều khiển nhúng trong tiến trình (In-App Local Command Server)
Thay vì duy trì một vòng lặp kiểm tra tác vụ (polling loop) cồng kềnh như các mã độc RAT truyền thống, uCreator triển khai một kiến trúc vi dịch vụ ngay bên trong ứng dụng nạn nhân. Mã độc khởi tạo một máy chủ HTTP cục bộ thông qua gói thư viện:
com.ucreator.syncsocketlib.server.http
Máy chủ này tích hợp một bảng thanh ghi điều phối (HandlerRegistry), quản lý khoảng 40 bộ xử lý (handlers) được phân loại theo các đầu số chức năng. Kẻ tấn công thông qua kênh truyền Redis hoặc proxy chuyển tiếp có thể gửi các yêu cầu HTTP mang dữ liệu định dạng JSON; máy chủ nội vi sẽ tiếp nhận và thực thi ngay trong ngữ cảnh tiến trình.
Mỗi handler được khai báo dưới dạng một đối tượng Enum kế thừa giao diện HttpHandler. Khi hàm handleRequest nhận lệnh, nó sẽ phân tích tham số, khởi tạo đối tượng nghiệp vụ tương ứng (*_UcRequest), thực thi lệnh và tuần tự hóa kết quả trả thẳng về nội dung phản hồi HTTP.
Đánh cắp 2FA Telegram & Can thiệp SQLite Database qua Reflection
Phân hệ can thiệp vào Telegram (gói dịch ngược com.ucreator.tgjar) bộc lộ sự am hiểu sâu sắc về kiến trúc nội tại của Telegram Android Client:
1. Đánh cắp mật khẩu 2FA điện toán đám mây (Cloud Password)
Giao thức xác thực hai bước của Telegram sử dụng thuật toán SRP (Secure Remote Password Protocol) nhằm đảm bảo mật khẩu người dùng không bao giờ được gửi qua mạng ở dạng rõ. Tuy nhiên, uCreator không cố gắng giải mã trên đường truyền mà đặt hook trực tiếp tại hàm:
org.telegram.messenger.SRPHelper.getX(byte[] passwordBytes, byte[] salt, byte[] g)
Đây là hàm nội bộ của Telegram được gọi để tính toán chứng minh toán học cho mật khẩu 2FA. Bằng việc hook hàm này, mã độc lấy trực tiếp tham số mật khẩu ở dạng văn bản rõ (cleartext) ngay trước khi nó được băm và đưa vào thuật toán SRP. Mật khẩu sau đó được ghi âm thầm vào SharedPreferences của ứng dụng để chuẩn bị chuyển về máy chủ C2.
2. Chiếm quyền kiểm soát phiên & Đuổi người dùng gốc
Thông qua tập hợp các lớp trung gian phản chiếu (reflect.mirror.org.telegram.), mã độc truy cập vào bề mặt API TL_account_ của Telegram để:
- Liệt kê và hủy các phiên đăng nhập khác của nạn nhân (TL_account_resetAuthorization).
- Thay đổi hoặc xác nhận số điện thoại liên kết với tài khoản.
- Kích hoạt các lớp nghiệp vụ khóa người dùng như Uc_Business_RefuseLogin và Uc_Business_Frozen nhằm đẩy phiên của nạn nhân ra khỏi ứng dụng trong khi giữ phiên của kẻ tấn công tiếp tục sống.
3. Thực thi truy vấn SQL trực tiếp vào cơ sở dữ liệu cache4.db
Handler mã số 101 (Db_MessagesStorageRawQuery) tiếp nhận một chuỗi truy vấn SQL thuần túy từ máy chủ điều khiển mà hoàn toàn không có danh sách trắng lọc lệnh (whitelist). Phương thức kiểm tra isParamLegal() chỉ kiểm tra xem chuỗi có rỗng hay không và đối chiếu số lượng dấu hỏi chấm ? với mảng selectionArgs.
Thông qua lớp RequestHelper, mã độc nắm giữ trực tiếp handle đối tượng MessagesStorage.database, gọi thẳng các hàm cấp thấp queryFinalized, byteBufferValue và TLdeserialize. Đây chính là đường ống mà chính Telegram sử dụng để đọc tệp cơ sở dữ liệu nội bộ cache4.db. Toàn bộ tin nhắn mã hóa đầu cuối hoặc lưu cục bộ khi đang mở trong phiên đều bị trích xuất trọn vẹn.
Phân Hệ WeChat (va_vx): Thu Thập Định Danh & Quy Trình Nhân Bản Tài Khoản
Trái ngược với phân hệ Telegram vốn tập trung can thiệp sâu vào lịch sử trò chuyện cục bộ, phân hệ tấn công WeChat (chứa các thành phần định danh * va_vx) lại theo đuổi mục tiêu tối hậu: Chiếm đoạt hoàn toàn tài khoản (Account Cloning).
Mẫu mã độc chạy WeChat bên trong một sandbox ảo hóa độc lập dựa trên VirtualApp. Quy trình tấn công diễn ra qua 4 bước:
- Lấy Token
- Đóng gói
- Exfiltration
- Nhân bản
Trong mẫu phân tích, các nhà nghiên cứu không tìm thấy dấu hiệu mã độc giải mã cơ sở dữ liệu mã hóa WCDB/SQLCipher của WeChat. Điều này chứng minh kẻ tấn công không cần đọc lén tin nhắn trên máy nạn nhân; chúng chỉ cần đánh cắp toàn bộ bộ nhớ đệm định danh và dữ liệu xác thực, đưa về hạ tầng cloud-phone để đăng nhập song song một phiên WeChat hoàn toàn đồng nhất với nạn nhân. Đi kèm với đó, tệp kịch bản xuất danh bạ contacts.vcf sẽ vét sạch danh sách liên hệ để phục vụ các kịch bản lừa đảo mạo danh tiếp theo.
Phân Tích Rò Rỉ Mã Nguồn Máy Chủ C2: Kiến Trúc Spring Cloud & Cơ Chế 'Dưỡng Nick'
Bước đột phá lớn nhất trong cuộc điều tra của Ovi và Jurre đến từ việc phát hiện một máy chủ GitLab của nhóm phát triển bị cấu hình sai, phơi bày ra Internet công cộng trong khi các hạ tầng máy chủ C2 khác đều được thiết lập tường lửa chỉ cho phép các IP trong danh sách trắng (IP whitelist).
Hệ thống backend là một đàn microservice đồ sộ chạy bằng Spring Cloud:
- Luồng dữ liệu lệnh: Khi quản trị viên ra lệnh trên giao diện web, yêu cầu REST được tạo ra kèm
merchant_id. Lệnh được đẩy vào cụm Apache Kafka, sau đó một dịch vụ cầu nối chuyển tiếp sang Apache RocketMQ. Tại đây, hệ thống tự động phân loại tác vụ dành cho tài khoản WeChat cá nhân hay WeCom doanh nghiệp, đồng thời gán nhãn thời gian trễ (delay timer). - Hạ tầng phân phối: Lệnh từ RocketMQ vượt qua ranh giới tin cậy để truyền đến các thiết bị di động bị lây nhiễm hoặc các cụm điện thoại đám mây (cloud-phone cluster) đặt tại thành phố Trường Sa (Changsha).
- Cơ chế 'Dưỡng nick' (养号 - Account Cultivation): Nhóm phát triển đã tích hợp một hệ thống điều phối cấu hình dựa trên Alibaba Nacos và Redis. Hệ thống này áp đặt các cửa sổ hoạt động theo giờ, hạn ngạch tương tác ngẫu nhiên hàng ngày và ngân sách hành vi (behavior budget) cho từng tài khoản bị chiếm đoạt. Bằng cách điều tiết tốc độ kết bạn, tần suất gửi tin và giãn cách thời gian truy vấn, mạng lưới này khiến lưu lượng độc hại trông giống hệt như hành vi bấm tay của người thật, từ đó qua mặt các hệ thống phát hiện bất thường và kiểm soát rủi ro tự động của Tencent hay Telegram.
Hạ Tầng Mạng & Dấu Vết
Hạ tầng mạng & Luồng C2
Hạ tầng của uCreator được bố trí theo mô hình phân tầng nhiều lớp kết hợp giữa các nhà cung cấp đám mây lớn tại Trung Quốc:
- Lõi điều khiển: Đặt chủ yếu trên Alibaba Cloud (Aliyun) và Huawei Cloud, gắn với các tên miền chính
qianxuncc.cn,videoflow.cn, và các máy chủ proxyops*.cn. Phía trước là cổng đảo ngược Tengine Gateway và hạ tầng máy chủ điều khiển điện thoại đám mây viết bằng.NET Ocelot, kết hợp các node phát luồng video thời gian thực SRS/RTMP. - Kênh truyền điều khiển & Lưu trữ: Sử dụng 3 cụm Redis phân tán và 2 điểm cuối MQTT để duy trì kết nối hai chiều với thiết bị. Hai kho lưu trữ Aliyun OSS chính là
kfpt(chứa các bản cập nhật hook và dữ liệu đánh cắp) vàops-yunguan. - Cơ chế phân giải C2 động: Thiết bị di động không cố định một domain C2 duy nhất. Khi khởi động, nó đọc khóa Redis
Domain:Basicsđể lấy địa chỉ máy chủ callback mới nhất, lưu vào bộ nhớ đệm và chỉ dùng địa chỉ hardcoded làm phương án dự phòng. Khi các domain phân phối nhưqianxunlbs.comhayuzyzx.combị cơ quan chức năng hoặc cộng đồng an ninh gắn cờ dẫn đến vô hiệu hóa (NXDOMAIN), máy chủ lõi vẫn hoạt động an toàn.
Dấu vết
- Công ty TNHH Khoa học Kỹ thuật Do Sáng Hồ Nam (湖南由创科技有限公司 - Hunan Youchuang Technology Co., Ltd.): Liên kết với thương hiệu
ucreater.comvà namespacecom.ucreator.*. Chứng chỉ số TLS tự ký tìm thấy trên máy chủ C2videoflow.cnmang trường định danh tổ chức rõ ràng:O=湖南由创科技有限责任公司. - Công ty TNHH Hữu hạn Mạng Tốc Khải Trường Sa (长沙速凯网络有限责任公司 - Changsha Sukai Network Co., Ltd.): Doanh nghiệp đứng tên đăng ký giấy phép mạng chính thức của chính phủ Trung Quốc (ICP) cho tên miền máy chủ C2 cốt lõi
qianxuncc.cn. - Công ty TNHH Thương mại Điện tử Trác Kình Trường Sa (长沙卓擎电子商务有限公司 - Changsha Zhuoqing E-commerce Co., Ltd.): Thực thể đứng tên ký số chứng chỉ Authenticode của DigiCert trên tệp thực thi bảng điều khiển Windows
uip.exe.
Ma Trận Kỹ Thuật MITRE ATT&CK Mapping
| Giai đoạn (Tactic) | Mã kỹ thuật | Tên kỹ thuật | Mô tả hành vi thực tế của uCreator |
|---|---|---|---|
| Initial Access | T1476 | Deliver Malicious App via Other Means | Phân phối APK đóng gói lại qua sideloading, web mạo danh telegram-apk.uzyzx[.]com |
| Execution | T1646 | User Execution | Đánh lừa người dùng cài đặt và cấp quyền cho bản Telegram/WeChat trojanized |
| Persistence | T1402 | Component Hijacking | Sử dụng VirtualApp và LSPatch để duy trì quyền can thiệp vào vòng đời ứng dụng |
| Defense Evasion | T1444 | Masquerade as Legitimate Application | Giữ nguyên tệp APK gốc trong thư mục cache, giả mạo icon và tên ứng dụng chính thức |
| Defense Evasion | T1406 | Obfuscated Files or Information | Tải mã hook nhị phân TgJarPine.dex lúc runtime từ MinIO và Aliyun OSS |
| Credential Access | T1417 | Input Capture | Hook SRPHelper.getX đánh cắp mật khẩu 2FA cleartext; trích xuất WeChat login token |
| Credential Access | T1539 | Steal Web Session Cookie | Trích xuất token phiên đăng nhập, cookie và cache xác thực tài khoản |
| Discovery | T1418 | Application Discovery | Liệt kê danh sách các ứng dụng đã cài đặt trên máy thông qua lệnh Get_Packages |
| Discovery | T1430 | Location Tracking | Thu thập thông tin định vị địa lý và địa chỉ mạng của thiết bị |
| Collection | T1432 | Access Contact List | Vét cạn danh bạ nạn nhân qua handler Get_Phone_Contacts và tệp contacts.vcf |
| Collection | T1412 | Capture SMS Messages | Lén đọc tin nhắn SMS và OTP qua handler Sms_ReadSmsLatest |
| Collection | T1533 | Data from Local System | Truy vấn trực tiếp cơ sở dữ liệu nội vi SQLite (cache4.db) qua handler mã 101 |
| Command & Control | T1437 | Application Layer Protocol | Giao tiếp máy chủ qua JSON REST API ký số trên nền HTTPS, Redis Pub/Sub và MQTT |
| Command & Control | T1584.005 | Dynamic DNS / Redis Bus | Phân giải domain C2 linh hoạt thông qua khóa Redis Domain:Basics |
| Exfiltration | T1041 | Exfiltration Over C2 Channel | Nén dữ liệu ứng dụng và tải lên kho lưu trữ đối tượng đám mây Aliyun OSS |
IOCs
File Hash
- 2fc4bad71eda25b9022ea7cb090d6419911ecd67e50e746b418f8a617a980301
- 0142749a159be3e41d28f910eebf28b577a282880bd0c2383bd7404189f4ff94
- dcec9640271a782553599197bcb85367971a5bb4aa84c3787d1e49a3f4f9420e
- 805834e6b8c12e180117a1816b48e387c33b53520f5a91cbf858441dc895e717
- a90e3ab2b5cf306439a378faf7107a89196116ad7ee4ad5791c2ba8839ba21c4
- f82ac2c525d1ed82e57b3f27ae689aeda46875a893ca4c42876b3166ba66bb20
- 99c5be579d218acfd2c7e2662528e7ad32a1a605d8efd1da732c13931bc30c4c
- 9c8b147f76312e651faabb1411a3270efca984dd8f33bd8ded3ea611c7c583a1
Malicious Domain
- videoflow[.]cn
- hw.android.videoflow[.]cn
- hpncallback.gold5play[.]com
- hpncallback.qianxunlbs[.]com
- telegram-apk.uzyzx[.]com
- s5.ips5[.]cn
- kfpt.oss-cn-hangzhou.aliyuncs[.]com
- paas.minio.opsapi[.]cn
- r-bp1jehsclgbuu48m7tpd.redis.rds.aliyuncs[.]com
IP
- 121.37.194[.]194
- 43.225.141[.]209
- 159.138.237[.]10
- 159.138.229[.]12
URL
- s5.ips5[.]cn/api/socks5/getGlobalS5Resource
- kfpt.oss-cn-hangzhou.aliyuncs[.]com/android/app/YingGai/
- paas.minio.opsapi[.]cn/fengzhuang-app/
Nhận Định Chuyên Gia FPT IS SOC
Sự chuyển dịch mô hình: Từ khai thác OS sang khai thác User-Space
Trước đây, các dòng spyware cấp cao (như Pegasus hay Predator) phụ thuộc vào chuỗi zero-day phức tạp để thoát khỏi sandbox của hệ điều hành và leo thang quyền root. uCreator chứng minh rằng kẻ tấn công không cần root thiết bị vẫn có thể đạt được quyền kiểm soát tương đương spyware quốc gia. Bằng cách tái đóng gói hoặc lôi kéo người dùng chạy ứng dụng mục tiêu trong một container ảo hóa (LSPatch/VirtualApp), mã độc nằm cùng một không gian người dùng (user-space), đọc trực tiếp bộ nhớ đã giải mã và thao tác trên cơ sở dữ liệu sống của ứng dụng.
Mối đe dọa trực diện tới hệ sinh thái OTT & Fintech tại Việt Nam
Trong danh sách ứng dụng mục tiêu mà mã nguồn uCreator hỗ trợ, bên cạnh WeChat và Telegram, nhóm nghiên cứu đã định danh sự hiện diện của Zalo và MoMo — hai ứng dụng nhắn tin và thanh toán số có thị phần lớn nhất tại Việt Nam, bên cạnh GCash, LINE, KakaoTalk và Viber. Việc mã độc tích hợp module giả mạo luồng dữ liệu camera trước cho thấy đích ngắm rõ ràng là vượt qua các bài kiểm tra thực thể sống (liveness check) trong quy trình eKYC ngân hàng. Đây là mắt xích cực kỳ nguy hiểm, có thể dẫn tới việc mở tài khoản ngân hàng rác hàng loạt hoặc xác thực giao dịch chuyển tiền trái phép trên thiết bị nạn nhân.
Quy chuẩn công nghiệp hóa tội phạm mạng (Industrialized Crimeware)
Sự kết hợp giữa Spring Cloud, Kafka, RocketMQ và hệ thống quản lý 'Dưỡng nick' (养号) phản ánh trình độ tổ chức chuyên nghiệp của các nhóm phát triển mã độc ngầm. Kẻ tấn công không vận hành thủ công mà áp dụng các phương pháp kỹ thuật phần mềm doanh nghiệp: điều tiết lưu lượng theo hạn ngạch, mô phỏng hành vi người dùng tự nhiên để tránh bị hệ thống chống gian lận (Fraud Detection) của nền tảng khóa tài khoản.
Khuyến Nghị Phòng Thủ
Dành cho Người dùng cá nhân & Cán bộ nhân viên
- Nguyên tắc vàng: Tuyệt đối không cài đặt APK từ các nguồn không chính thống. Chỉ cài đặt ứng dụng từ Google Play Store. Vô hiệu hóa tính năng "Cài đặt ứng dụng từ nguồn không xác định" (Install Unknown Apps) trong cài đặt thiết bị.
- Cảnh giác với các phiên bản "Mod", "Bản mở khóa tính năng", "Bản chống xóa tin nhắn": Đây là kênh dẫn dụ phổ biến nhất để đối tượng lừa người dùng cài đặt bản đóng gói lại chứa LSPatch.
- Rà soát danh sách phiên bản đăng nhập thường xuyên: Trong ứng dụng Telegram (
Settings -> Devices) hoặc Zalo/WeChat, kiểm tra định kỳ các thiết bị lạ đang duy trì phiên hoạt động. Nếu phát hiện dấu hiệu bất thường, lập tức chọn "Terminate all other sessions" và đổi mật khẩu tài khoản. - Kích hoạt tính năng Google Play Protect: Đảm bảo Play Protect luôn bật để quét định kỳ các tệp nhị phân có hành vi hook runtime.
Dành cho Quản trị viên Doanh nghiệp & Đội ngũ SOC
Khuyến nghị Khẩn cấp (Immediate: 0 – 24 giờ)
- Rà quét mạng (Network Block & Hunt): Đưa toàn bộ danh sách tên miền C2 (*.videoflow.cn, *.qianxuncc.cn, .gold5play.com, .qianxunlbs.com, .uzyzx.com) và các địa chỉ IP (121.37.194.194, 43.225.141.209, 159.138.237.10, 159.138.229.12) vào danh sách chặn trên hệ thống tường lửa (Next-Gen Firewall), Secure Web Gateway (SWG) và DNS Sinkhole.
- Truy vết thiết bị di động doanh nghiệp: Sử dụng giải pháp EMM/MDM quét tìm sự tồn tại của các đường dẫn đặc trưng: /data/data//cache/lspatch/origin/ hoặc phát hiện gói cài đặt com.ucreator., com.uckj.
Khuyến nghị Ngắn hạn (Short-term: 1 – 7 ngày)
- Chính sách BYOD & Quản lý thiết bị di động: Cấm tuyệt đối việc sử dụng các thiết bị đã bị can thiệp nạp rom tùy biến hoặc cho phép sideloading truy cập vào hệ thống email và mạng nội bộ doanh nghiệp.
- Giám sát lưu lượng bất thường từ phân vùng mạng Wi-Fi: Thiết lập luật cảnh báo trên hệ thống NDR/SIEM đối với các kết nối TCP ra cổng lạ (
65531,32115,26379) trỏ về hạ tầng đám mây công cộng (Aliyun/Huawei Cloud).
Khuyến nghị Dài hạn dành cho Nhà phát triển Ứng dụng Di động (Mobile App Developers)
- Triển khai kỹ thuật chống ảo hóa (Anti-Virtualization & Anti-Dual-Open): Ứng dụng cần tích hợp mã kiểm tra xem nó có đang thực thi bên trong không gian ảo hóa như VirtualApp, DualSpace hay ParallelSpace hay không (kiểm tra đường dẫn dữ liệu cá nhân, kiểm tra danh sách
RunningAppProcessInfo). - Phát hiện Hook Framework (Anti-Hooking Detection): Kiểm tra sự hiện diện của các thư viện hook phổ biến trong bộ nhớ (
XposedBridge,Pine,Frida,LSPosed) thông qua việc đọc tệp/proc/self/maps. - Ràng buộc toàn vẹn chữ ký APK (Signature Verification): Thực hiện kiểm tra chéo chữ ký chứng chỉ đóng gói APK tại runtime với giá trị băm lưu trữ an toàn trên máy chủ để phát hiện ngay lập tức nếu ứng dụng bị giải nén và tái đóng gói bằng LSPatch.
Tài Liệu Tham Khảo
uCreator Android Spyware Steals Telegram 2FA & Clones WeChat | Aviatrix Threat Research
Researchers Uncover Rentable Android Spyware uCreater Targeting WeChat and Telegram
Comments
Join the discussionNo comments yet. Be the first to comment.