Giải mã CVE-2025-8088: Cách APT Silent Lynx biến tính năng nén file WinRAR thành backdoor chiếm quyền hệ thống
Tóm Tắt Chiến Dịch
Tháng 10/2026, nhóm nghiên cứu bảo mật từ Cisco Talos và Recorded Future Insikt Group công bố báo cáo chi tiết về chiến dịch gián điệp mạng kéo dài từ tháng 6/2025 đến tháng 8/2026 của nhóm gián điệp mạng Silent Lynx (được Cisco Talos định danh là UAT-6275, Recorded Future theo dõi dưới mã TAG-193). Mục tiêu trọng tâm của chiến dịch là các cơ quan chính phủ phụ trách ngoại giao, thương mại quốc tế, an ninh nguồn nước và tổ hợp năng lượng thuộc 9 quốc gia thuộc Cộng đồng các Quốc gia Độc lập (CIS), bao gồm Kazakhstan, Kyrgyzstan, Tajikistan, Turkmenistan, Uzbekistan, Armenia, Azerbaijan, Nga và Belarus.
Chiến dịch ghi nhận bước chuyển mình mang tính bước ngoặt về năng lực kỹ thuật của Silent Lynx: sau gần hai năm chỉ dựa vào social engineering và macro tài liệu, đến tháng 4/2026 nhóm đã lần đầu tiên vũ khí hóa lỗ hổng bảo mật dạng N-day, cụ thể là lỗ hổng path traversal - CVE-2025-8088 (CVSS 8.8) trên phần mềm nén file WinRAR. Khai thác này cho phép tin tặc âm thầm thả mã độc reverse shell viết bằng Python mang tên PickleShell trực tiếp vào thư mục Windows Startup của nạn nhân, giành quyền kiểm soát tương tác máy chủ/máy trạm ngay khi người dùng đăng nhập lại mà không cần kích hoạt macro hay cấp quyền quản trị viên.
Tuy nhiên, toàn bộ hạ tầng C2, chuỗi phân phối payload và nguồn gốc địa lý của nhóm đã bị lộ diện bởi hàng loạt sai lầm an ninh tác chiến (OPSEC) sơ đẳng: cấu hình sai để mở công khai 3 thư mục staging trên server C2, lộ commit history trên GitHub với khung giờ làm việc chuẩn UTC+5 (Astana), kết nối quản trị từ địa chỉ VPN đặt tại Kazakhstan, và hành động tải mẫu malware lên VirusTotal chỉ sau đúng 86 giây tính từ thời điểm biên dịch.
Hồ Sơ Tin Tặc
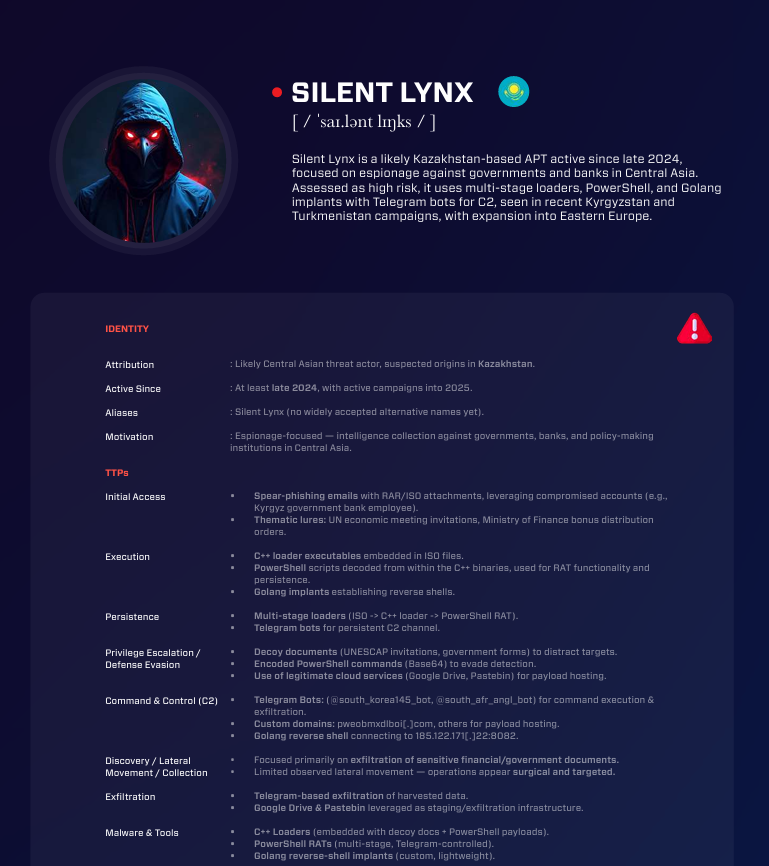
Silent Lynx được Seqrite Labs ghi nhận công khai lần đầu vào đầu năm 2025 (Silent Lynx APT Targets Kyrgyzstan & Neighbors | Seqrite) qua các cuộc tấn công nhắm vào đại sứ quán, văn phòng luật, ngân hàng nhà nước và viện nghiên cứu chính sách tại Kyrgyzstan và Turkmenistan. Các cuộc điều tra sâu hơn của Cisco Talos và Recorded Future xác định nhóm này đã duy trì hoạt động gián điệp âm thầm từ ít nhất năm 2020.
Cộng đồng tình báo mối đe dọa (CTI) nhận định Silent Lynx có mối liên hệ mật thiết với các cụm tấn công nổi tiếng trong khu vực Trung Á:
YoroTrooper (Comrade Saiga / SturgeonPhisher): Xuất hiện từ 2022, chuyên đánh cắp dữ liệu ngoại giao tại CIS và châu Âu. Dù không chia sẻ trực tiếp hash hay dải IP C2 với Silent Lynx, hai nhóm chia sẻ sự tương đồng cao về đối tượng nhắm bắn và chủ đề spear-phishing.
Hydra Saiga: Cụm tác chiến được VMRay báo cáo đầu năm 2025 sau khi xâm nhập ít nhất 34 tổ chức tại 8 quốc gia. Cụm này tập trung mãnh liệt vào các cơ quan thủy lợi, hạ tầng nước ngọt - hoàn toàn trùng khớp với việc Silent Lynx nhắm vào các cơ quan tài nguyên môi trường tại Armenia và Uzbekistan.
Tomiris & Cavalry Werewolf: Các nhóm gián điệp khai thác triệt để mối quan hệ ủy thác (trusted relationships), lạm dụng tài khoản email chính phủ chiếm quyền để phát tán mã độc.
Đặc trưng tác chiến của Silent Lynx là sự thực dụng: không đầu tư phát triển các framework mã độc quá phức tạp hay tốn kém hàng triệu USD như các nhóm Tier-1, mà tập trung vào các reverse shell tinh gọn (PowerShell, Python, Go, C#), tận dụng hạ tầng đám mây công cộng tin cậy (GitHub, Telegram) và chiếm dụng tài khoản email chính phủ hợp pháp để lừa đảo.
Timeline Sự Kiện Và Bối Cảnh Địa Chính Trị
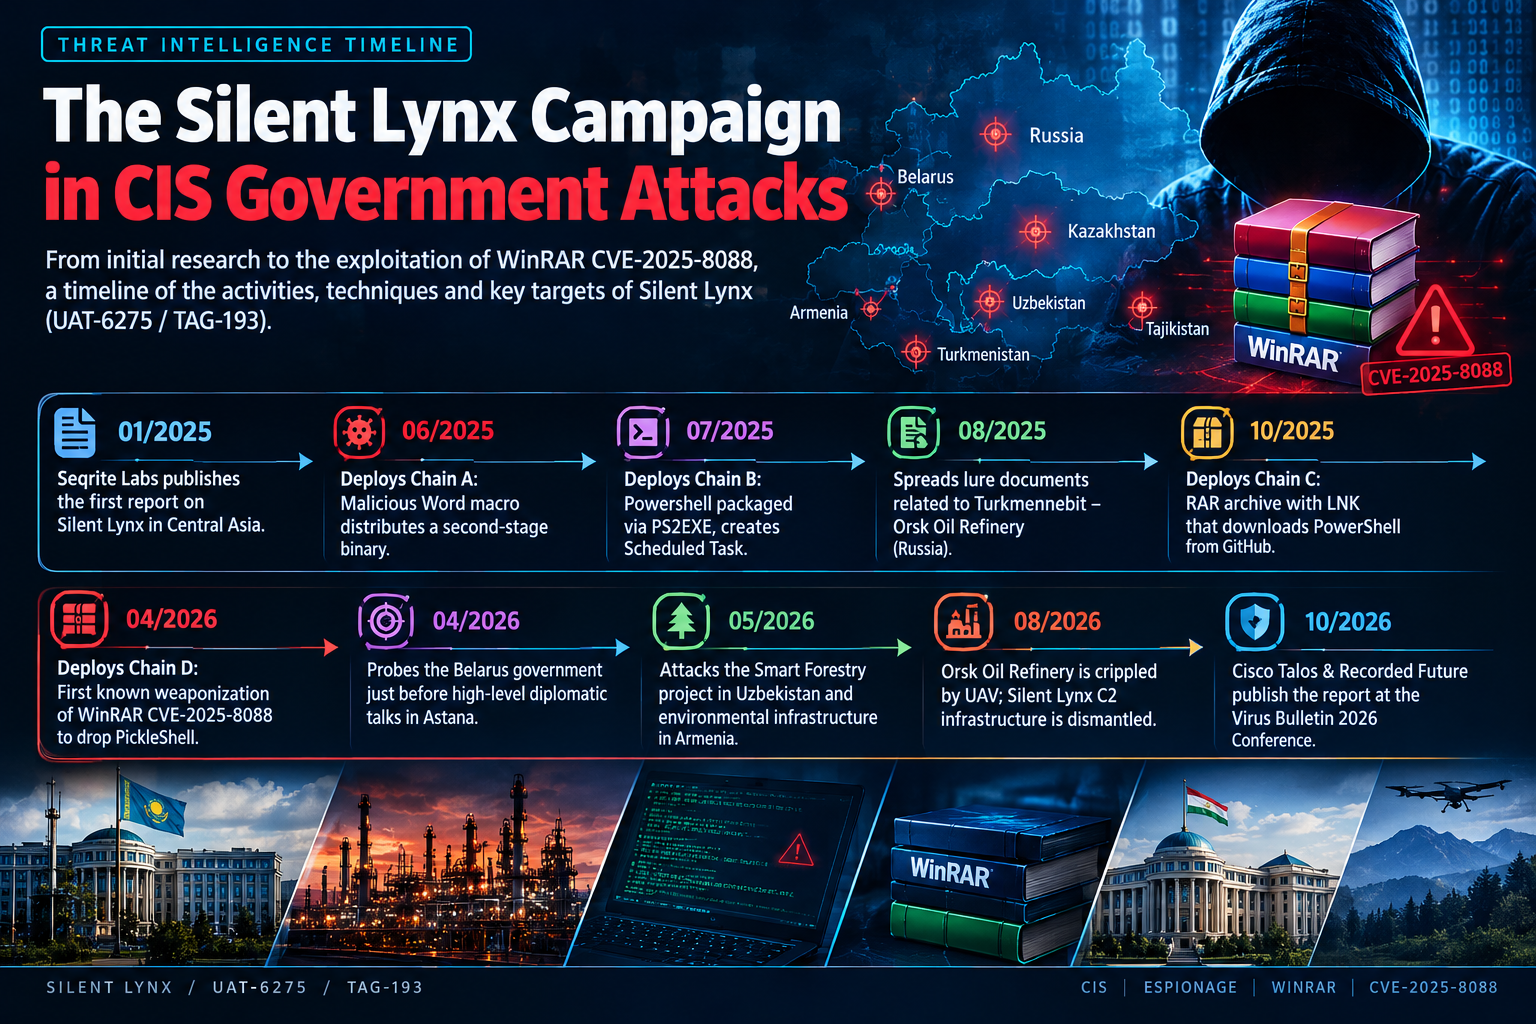
Dữ liệu telemetry cho thấy Silent Lynx triển khai ít nhất 8 chiến dịch tấn công riêng biệt trong giai đoạn từ tháng 1/2025 đến tháng 8/2026. Đáng chú ý, các mốc thời gian tấn công khớp nối chặt chẽ với những biến động ngoại giao và sự cố năng lượng trong khu vực:
Bối cảnh mục tiêu chiến lược:
Hiệp ước Đồng minh Kazakhstan - Tajikistan (Tháng 3/2026): Telemetry lưu lượng mạng ghi nhận máy chủ cơ quan chính phủ Tajikistan kết nối tới server của Silent Lynx chỉ vài ngày sau khi Hạ viện Kazakhstan phê chuẩn Hiệp ước Quan hệ Đồng minh.
Hội đàm Ngoại giao Kazakhstan - Belarus (Tháng 4/2026): Một thực thể chính quyền Belarus xuất hiện trên hạ tầng C2 của Silent Lynx đúng một tuần trước chuyến công du của Ngoại trưởng Belarus tới Astana gặp gỡ Tổng thống Kazakhstan.
Nhà máy lọc dầu Orsk (Nga): Tọa lạc tại vùng Orenburg sát biên giới Kazakhstan (cách 25 km), Orsk là nguồn cung cấp sản phẩm xăng dầu trọng yếu cho phía bắc Kazakhstan. Tháng 8/2025, Silent Lynx sử dụng tài liệu mồi nhử là thư đề xuất hợp tác giữa Tập đoàn Dầu khí Quốc gia Turkmenistan (Turkmennebit) và ban lãnh đạo Nhà máy Orsk. Đúng một năm sau (tháng 8/2026), nhà máy này bị tấn công bởi máy bay không người lái (UAV) khiến hoạt động lọc dầu đình trệ trong nhiều tháng, đặt ra áp lực an ninh năng lượng gay gắt lên chuỗi cung ứng của Kazakhstan.
Hạ tầng nguồn nước và lưu vực biển Caspian: Nhóm nhắm vào chính quyền thành phố Nizhny Novgorod (giao điểm sông Volga và sông Oka, tuyến huyết mạch đổ về biển Caspian) và sáng kiến Lâm nghiệp Thông minh (Smart Forestry) tại Uzbekistan, phản ánh động cơ thu thập tình báo phục vụ bài toán khan hiếm nước ngọt tại Trung Á.
Kiến Trúc 4 Chuỗi Lây Nhiễm
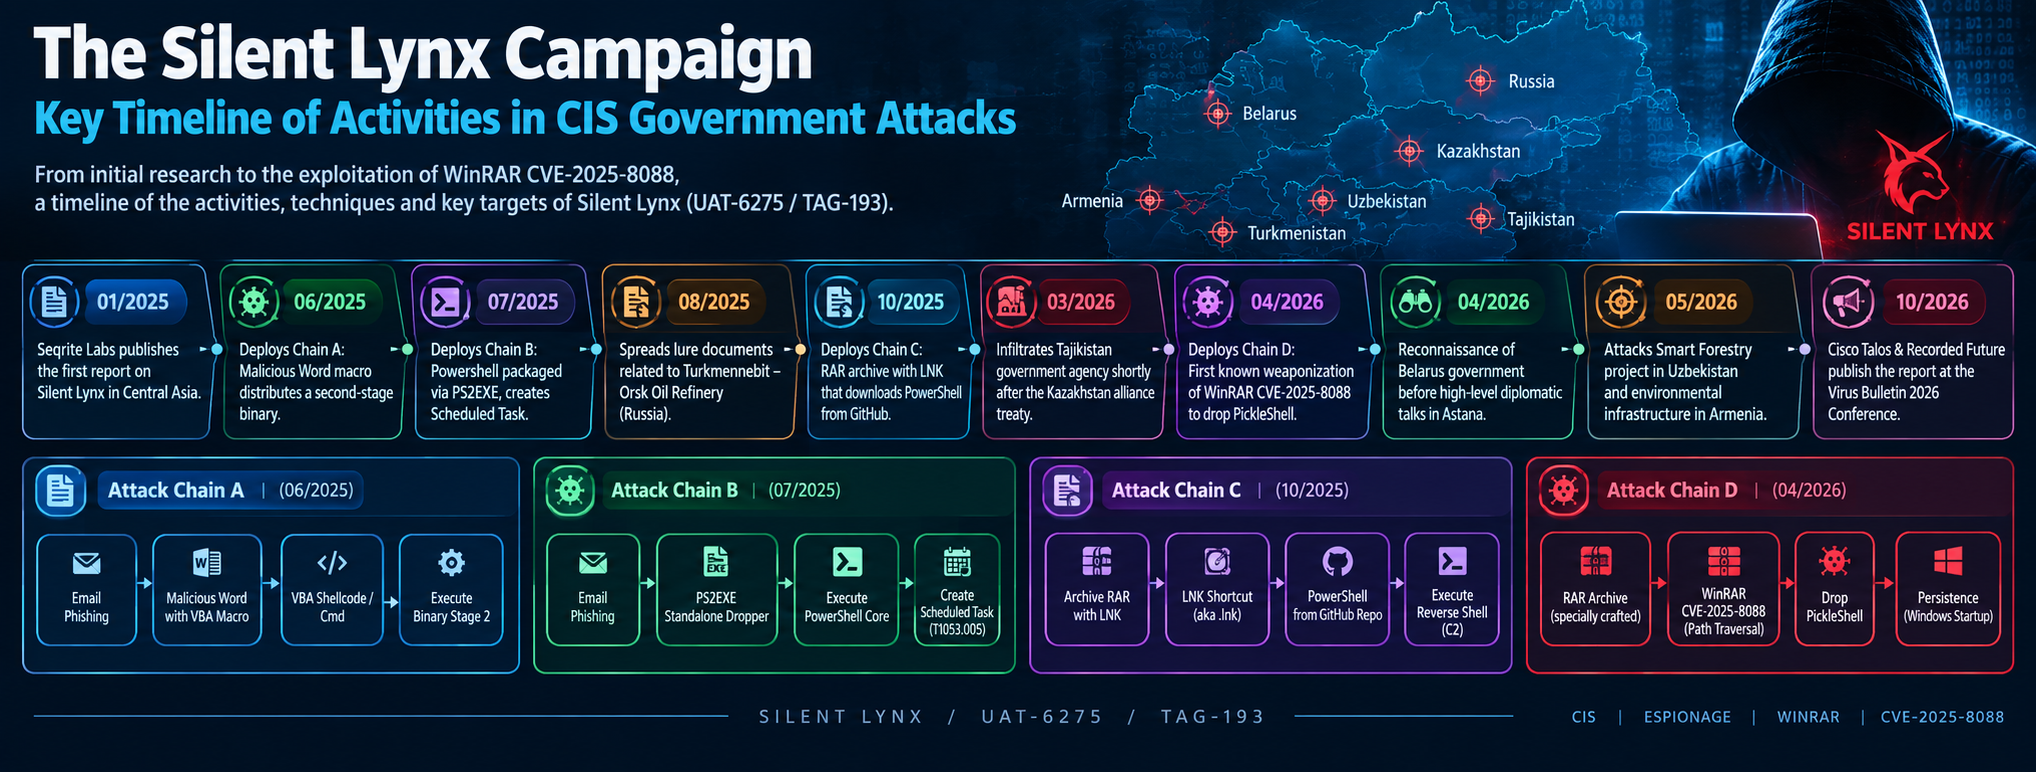
Chuỗi A (06/2025): Phương thức truyền thống sử dụng tập tin Microsoft Word gắn macro VBA độc hại. Khi người dùng bấm Enable Content, macro kích hoạt lệnh gọi PowerShell hoặc API Windows để tải xuống payload nhị phân thực thi. Điểm yếu của chuỗi này là chính sách chặn macro mặc định của Microsoft đối với tập tin tải từ Internet (Mark of the Web - MotW) khiến tỷ lệ thành công sụt giảm.
Chuỗi B (07/2025): Kẻ tấn công chuyển sang sử dụng tiện ích PS2EXE — công cụ mã nguồn mở cho phép biên dịch mã kịch bản PowerShell thành tập tin thực thi độc lập (
.exe). Phương thức này giúp vượt qua cơ chế quét signature của các phần mềm diệt virus cơ bản đối với file.ps1. Binary sau khi chạy sẽ thiết lập Windows Scheduled Task nhằm duy trì quyền truy cập lâu dài (persistence).Chuỗi C (10/2025): Silent Lynx gửi file nén chứa tập tin shortcut
.lnkngụy trang biểu tượng tài liệu văn phòng. Khi nạn nhân click mở, lệnh nhúng trong file LNK kích hoạt tiến trìnhpowershell.exengầm, truy cập vào một kho lưu trữ (repository) công khai trên GitHub do nhóm kiểm soát để kéo mã độc về. Ở các biến thể sau của chuỗi C, mã kịch bản đã biết tự sao chép mã độc PickleShell vào thư mục Windows Startup.Chuỗi D (04/2026): Đây là bước nhảy vọt nguy hiểm nhất của nhóm. Thay vì dựa vào việc lừa nạn nhân bấm vào file shortcut hay bật macro, nhóm tạo ra một kho nén RAR đặc chế khai thác trực tiếp lỗ hổng WinRAR CVE-2025-8088. Nạn nhân chỉ cần giải nén file bằng phiên bản WinRAR dễ bị tổn thương, payload sẽ tự động bị ghi đè ra ngoài thư mục đích, rơi thẳng vào vị trí khởi động của hệ thống.
Giải Phẫu Kỹ Thuật Khai Thác WinRAR CVE-2025-8088
Lỗ hổng CVE-2025-8088 là một lỗi kiểm tra đường dẫn lỏng lẻo (Path Traversal) trong quá trình xử lý luồng dữ liệu thay thế (Alternate Data Streams - ADS) trên hệ thống tệp NTFS khi giải nén các kho lưu trữ dạng RAR. Lỗ hổng được hãng bảo mật ESET phát hiện khi nhóm gián điệp RomCom (UNC4895) sử dụng làm zero-day vào giữa tháng 7/2025, trước khi hãng phần mềm RARLAB phát hành bản vá chính thức trong phiên bản WinRAR 7.13 ngày 30/07/2025.
Thông số kỹ thuật CVE-2025-8088
Mã định danh CVE: CVE-2025-8088
Điểm số CVSS v3.1: 8.8 (High) - CVSS:3.1/AV:L/AC:L/PR:N/UI:R/S:U/C:H/I:H/A:H
Điểm yếu (CWE): CWE-22: Improper Limitation of a Pathname to a Restricted Directory
Cơ chế khai thác: NTFS Alternate Data Streams (ADS) & Path Traversal Injection
Phiên bản bị ảnh hưởng: RARLAB WinRAR < 7.13 trên nền tảng Microsoft Windows
Phiên bản khắc phục: WinRAR 7.13 (Phát hành ngày 30/07/2025)
Cơ chế kỹ thuật chuyên sâu
Trên hệ thống tệp NTFS của Windows, tính năng Alternate Data Streams (ADS) cho phép gắn nhiều luồng dữ liệu vào một tập tin duy nhất theo cú pháp: ten_tap_tin.ext:ten_luong_du_lieu
Thông thường, trình giải nén phải lọc bỏ hoặc làm sạch các ký tự đặc biệt (:, \, /, ..) trong tiêu đề (file header) của từng tệp tin bên trong archive. Trong các phiên bản WinRAR trước 7.13, hàm phân tích đường dẫn trích xuất tập tin đã xử lý sai các cú pháp ADS lồng ghép đường dẫn tương đối.
Kẻ tấn công tạo ra một kho nén RAR độc hại gồm 2 phần tử:
Một tập tin mồi nhử hợp lệ (ví dụ: tài liệu PDF mang tên
Deystvuyushchie_tarify.pdf- Các biểu phí hiện hành).Một cấu trúc file ẩn được định dạng đặc biệt trỏ đến luồng phụ với chuỗi thoát thư mục:
Deystvuyushchie_tarify.pdf:..\..\..\..\Users\Default\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\PickleShell.exe
Deystvuyushchie_tarify.pdf:..\..\..\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\update_checker.exe
Khi người dùng thao tác giải nén tệp tin mồi nhử bằng WinRAR:
Giao diện WinRAR hiển thị tiến trình giải nén file PDF thông thường ra thư mục hiện hành (ví dụ:
C:\Users\Victim\Downloads\).Tuy nhiên, bộ giải mã logic của WinRAR đã bị đánh lừa bởi chuỗi ADS, khiến con trỏ ghi tệp tin duyệt ngược ra khỏi thư mục tải về (directory breakout) thông qua các ký tự
..\.Luồng nhị phân chứa payload thực thi được ghi thẳng vào thư mục khởi động của người dùng:
%APPDATA%\Microsoft\Windows\Start Menu\Programs\Startup\PickleShell.exe
Kỹ thuật này triệt tiêu hoàn toàn sự phụ thuộc vào sự tương tác bất cẩn của nạn nhân (như click vào file thực thi lạ hay bật macro nguy hiểm). Nạn nhân hoàn toàn tin rằng mình vừa mở một văn bản PDF bình thường, nhưng thực tế mã độc đã nằm vùng sẵn sàng khởi động trong phiên đăng nhập kế tiếp.
Kho Vũ Khí Mã Độc: PickleShell, Chvost, Laplas và FoalShell
Silent Lynx không sử dụng các framework C2 thương mại đắt tiền hay quá cồng kềnh. Thay vào đó, nhóm vận hành một bộ sưu tập các backdoor và reverse shell tự viết với kích thước nhỏ, tối giản chức năng để giảm khả năng bị phát hiện bởi EDR.
PickleShell Backdoor
PickleShell là vũ khí chủ lực được triển khai trong cả Chuỗi C và Chuỗi D:
Kiến trúc: Được viết bằng ngôn ngữ Python, sau đó đóng gói thành tệp nhị phân PE Windows (
.exe) thông qua các công cụ đóng gói như PyInstaller hoặc cx_Freeze nhằm chạy độc lập mà không yêu cầu máy nạn nhân cài sẵn Python Runtime.Dấu vết định danh (PDB String): Các chuyên gia phân tích dịch ngược tìm thấy chuỗi đường dẫn biên dịch (PDB) đặc trưng bên trong binary:
C:\Users\pickl\Desktop\tools\PickleShell\dist\client.pdb
Đặc biệt, trong tài liệu PDF mồi nhử mang chủ đề hợp tác dầu khí với Nhà máy Orsk được phát hiện vào tháng 8/2025, trường tác giả metadata hiển thị chuỗi pickle rick — được tạo ra chỉ 1 giờ sau khi payload PickleShell được biên dịch, chứng minh tính đồng nhất về tác giả.
- Cơ chế hoạt động: Sau khi được nạp vào bộ nhớ, PickleShell thiết lập socket kết nối ngược (Reverse TCP) về máy chủ C2 của tin tặc. Nó chuyển tiếp trực tiếp luồng
stdin/stdout/stderrcủa tiến trình dòng lệnhcmd.exe, cho phép kẻ tấn công điều khiển máy tính nạn nhân theo thời gian thực. Ngoài ra, mã độc hỗ trợ các hàm truyền tải tệp cơ bản (upload/download file nhị phân).
Chvost và Laplas
Chvost: Dòng reverse shell viết bằng C++/C#, đóng vai trò dự phòng khi môi trường mục tiêu hạn chế PowerShell hoặc phát hiện các tiến trình sinh ra từ Python.
Laplas: Công cụ hỗ trợ trinh sát hệ thống và thiết lập proxy nội bộ, giúp nhóm mở rộng phạm vi do thám sang các phân vùng mạng khác.
Mở rộng kho vũ khí sang Linux và Thiết bị biên (Edge Appliances)
Khi khám phá các thư mục staging mở trên máy chủ C2 của Silent Lynx, các nhà nghiên cứu phát hiện nhóm đang tích cực chuẩn bị công cụ cho các mục tiêu chạy hệ điều hành Linux và thiết bị mạng biên:
Các tệp ELF nhị phân tương thích với Linux (reverse shell viết bằng Go và Python).
Mã khai thác công khai (Proof-of-Concept) cho lỗ hổng CVE-2025-25257 — lỗ hổng SQL Injection nghiêm trọng trên thiết bị tường lửa ứng dụng web Fortinet FortiWeb. Điều này minh chứng Silent Lynx đang toan tính mở rộng tầm ngắm sang các thiết bị biên mạng nhằm thiết lập bàn đạp xâm nhập ban đầu thay thế cho email lừa đảo.
Sai Lầm An Ninh Vận Hành (OPSEC Blunders) Bóc Trần Nhóm Tấn Công
Mặc dù có sự tiến bộ rõ rệt trong kỹ thuật phân phối mã độc, Silent Lynx lại bộc lộ những lỗ hổng sơ đẳng trong an ninh vận hành (Operational Security - OPSEC). Chính những sai sót này đã cung cấp cho Cisco Talos và Recorded Future bằng chứng không thể chối cãi để bóc trần toàn bộ chiến dịch:
Cấu hình hở thư mục máy chủ (Open Staging Directories)
Nhóm tấn công đã cấu hình bất cẩn trên máy chủ web C2, để ngỏ 3 thư mục staging cho phép bất kỳ ai cũng có thể duyệt chỉ mục tập tin (Directory Listing). Nhờ đó, các chuyên gia phân tích đã tải về trọn vẹn toàn bộ các phiên bản mã độc mới đang trong quá trình phát triển, danh mục công cụ, các script nội bộ và cả lịch sử dòng lệnh console của chính kẻ tấn công
Lỗi gõ bàn phím tiếng Nga trong lịch sử lệnh (Typo Artifact)
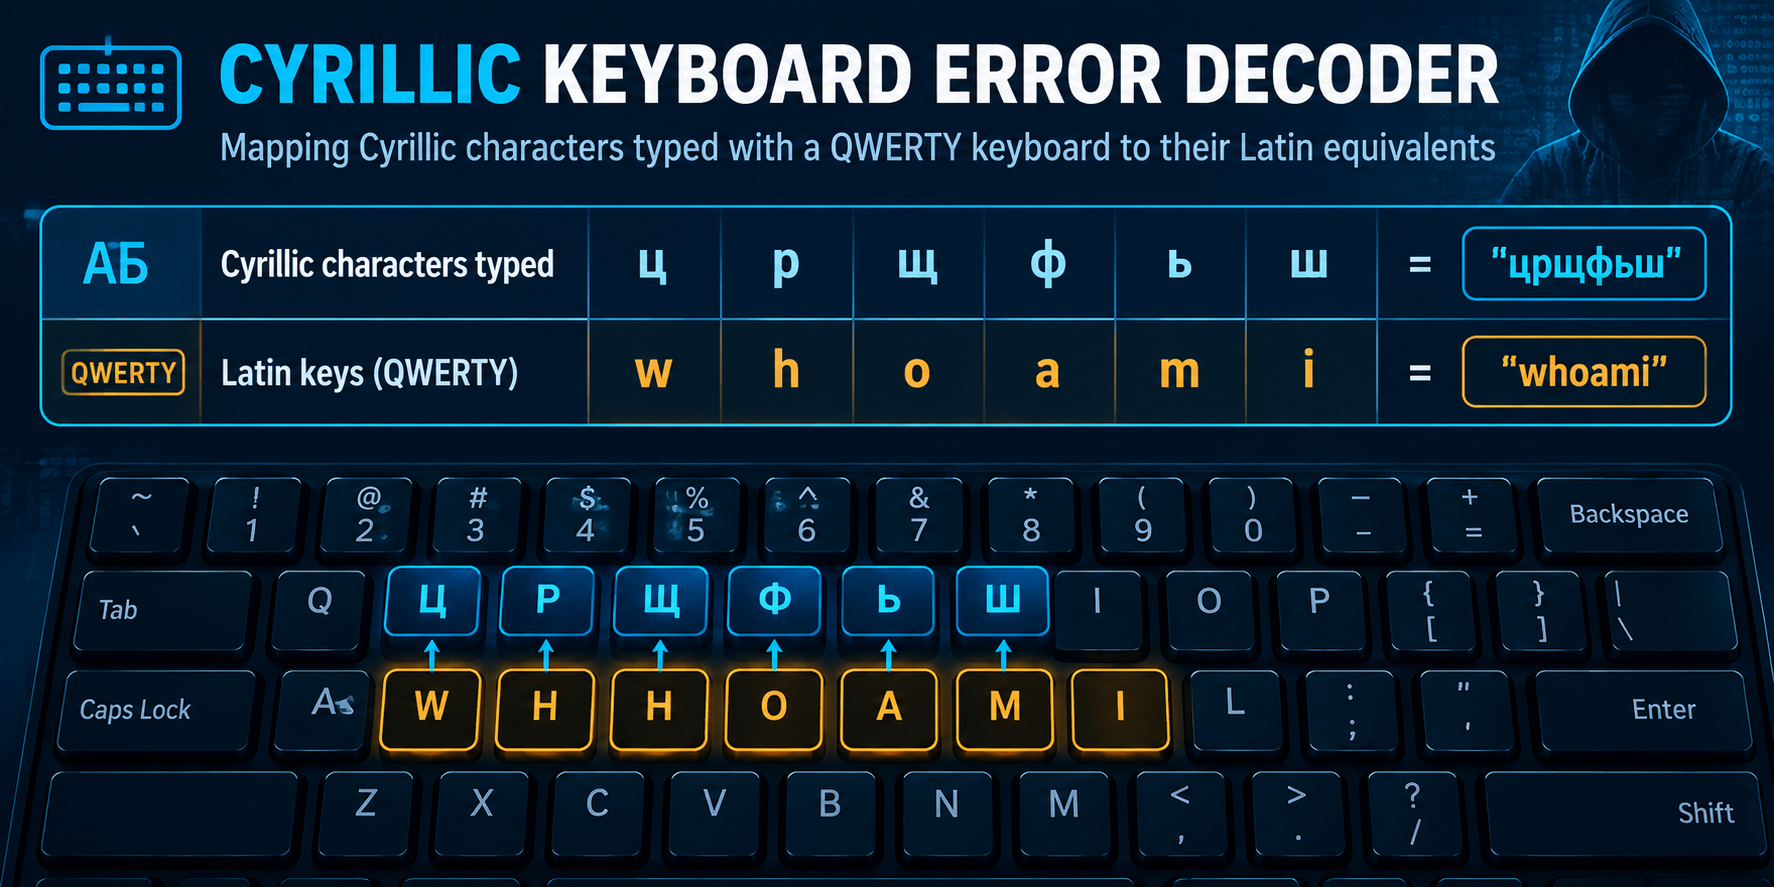
Trong một tệp nhật ký ghi lại lịch sử thao tác dòng lệnh (shell command history) được thu hồi từ hạ tầng máy chủ C2, nhóm phân tích phát hiện một dòng lệnh ngớ ngẩn: црщфьш
Khi giải mã ký tự trên bàn phím máy tính: chuỗi ký tự tiếng Nga ц-р-щ-ф-ь-ш tương ứng chính xác 100% với các phím bấm w-h-o-a-m-i trên bố cục bàn phím chuẩn tiếng Anh (QWERTY Latin). Điều này xảy ra khi kỹ thuật viên của nhóm muốn gõ lệnh điều tra nhân thân whoami nhưng quên chưa chuyển đổi bộ gõ Cyrillic sang Latin — bằng chứng đanh thép xác thực người thao tác là người sử dụng tiếng Nga bản xứ.
Phân tích khung giờ làm việc qua 77 GitHub Commits
Silent Lynx lưu trữ mã kịch bản trên một kho lưu trữ GitHub công khai. Phân tích dấu thời gian (timestamps) của 77 commit trên kho này cho thấy:
95% số lượng commit diễn ra chính xác trong khung giờ hành chính từ 09:00 đến 18:00 theo múi giờ UTC+5 (Múi giờ của thủ đô Astana, Kazakhstan).
Khi đối chiếu cùng tập dữ liệu này với múi giờ Moskva (UTC+3), tỷ lệ commit rơi vào giờ làm việc chỉ đạt 51%. Sự phân bố này chứng minh hoạt động phát triển mã độc được tổ chức chuyên nghiệp theo giờ hành chính tại khu vực Kazakhstan.
Dấu vết kiểm thử mã độc trên VirusTotal (VT Uploads)
Hành vi thử nghiệm khả năng tàng hình của mã độc trước khi tấn công đã trực tiếp phản bội vị trí địa lý của nhóm:
Một mẫu mã độc Chvost vừa được biên dịch xong đã bị tải lên nền tảng VirusTotal để kiểm tra độ phát hiện chỉ sau đúng 86 giây.
Một mẫu mã độc thứ hai cũng được tải lên VirusTotal sau khi biên dịch vỏn vẹn 4 phút.
Toàn bộ các yêu cầu tải file này đều xuất phát từ địa chỉ IP nguồn tại Kazakhstan. Đáng chú ý, chính tài khoản uploader này trước đó đã gửi lên nhiều công cụ trinh sát đặc thù từng xuất hiện trong các chiến dịch của Silent Lynx.
Địa chỉ IP Egress ProtonVPN
Các phiên kết nối quản trị từ xa tới máy chủ C2 của Silent Lynx đều đi qua các nút ra (egress IP) của dịch vụ ProtonVPN đặt tại Kazakhstan. Các phiên này diễn ra cố định vào các ngày trong tuần từ Thứ Hai đến Thứ Sáu, trong khung thời gian từ 07:00 đến 12:00 trưa theo giờ địa phương.
ATT&CK Mapping
| Giai đoạn Tactic | Kỹ thuật (ID + Tên) | Mô tả hành vi kỹ thuật |
|---|---|---|
| Truy cập ban đầu | T1566.001 — Spearphishing Attachment | Spear-phishing qua email đính kèm tệp độc hại (Word, RAR, LNK) |
| T1566.002 — Spearphishing Link | Spear-phishing qua email chứa liên kết tải mã độc từ GitHub | |
| T1190 — Exploit Public-Facing Application | Khai thác lỗ hổng N-day WinRAR CVE-2025-8088 và chuẩn bị PoC cho FortiWeb | |
| Thực thi | T1204.002 — Malicious File | Nạn nhân giải nén kho RAR hoặc nhấp vào shortcut .LNK độc hại |
| T1059.001 — PowerShell | Dùng PowerShell thực thi kịch bản tải về từ máy chủ từ xa | |
| T1059.005 — Visual Basic | Thực thi mã macro VBA nhúng trong tài liệu Office | |
| Duy trì truy cập | T1547.001 — Registry Run Keys / Startup Folder | Thả PickleShell vào thư mục Startup (%APPDATA%\...\Startup) |
| T1053.005 — Scheduled Task | Tạo Scheduled Task để tự động chạy payload biên dịch bằng PS2EXE | |
| Né tránh phòng thủ | T1027 — Obfuscated Files or Information | Đóng gói kịch bản PowerShell thành tệp PE bằng công cụ PS2EXE |
| T1036.005 — Match Legitimate Name or Location | Đặt tên tệp và biểu tượng giả dạng tài liệu văn phòng hợp lệ | |
| T1564.004 — NTFS File Attributes | Lạm dụng Alternate Data Streams (ADS) của NTFS để giấu payload | |
| Trinh sát | T1082 — System Information Discovery | Thu thập cấu hình hệ điều hành qua các lệnh như whoami, systeminfo |
| T1083 — File and Directory Discovery | Quét tìm tệp tài liệu nhạy cảm trên máy trạm | |
| Điều khiển (C2) | T1071.001 — Web Protocols | Giao tiếp C2 qua giao thức web, dùng hạ tầng công cộng (GitHub repository) |
| T1095 — Non-Application Layer Protocol | Thiết lập kết nối phi tầng ứng dụng (raw TCP shell) | |
| T1105 — Ingress Tool Transfer | Tải các stage tiếp theo từ máy chủ staging |
IOCs
Thư mục khởi động chứa mã độc
%APPDATA%\Microsoft\Windows\Start Menu\Programs\Startup\PickleShell.exe
%APPDATA%\Microsoft\Windows\Start Menu\Programs\Startup\update_checker.exe
Chuỗi định danh PDB trong binary
- C:\Users\pickl\Desktop\tools\PickleShell\dist\client.pdb
Metadata tài liệu mồi nhử độc hại
Author: "pickle rick"
Subject: "Деловое предложение о сотрудничестве между ГК «Туркменнебит» и руководством Орского НПЗ"
File Hashes
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855
4f53cda18c2baa0c0354bb5f9a3ecbe5ed12ab4d8e11ba873c2f11161202b945
7d865e959b2466918c9863afca942d0fb89d7c9ac0c99bafc3749504ded97730
d41d8cd98f00b204e9800998ecf8427e
Chữ ký nhận diện ClamAV
Win.Backdoor.PickleShell-10060602-0Win.Backdoor.Chvost-10060603-0Win.Malware.Generic-10060604-0Win.Malware.LAPLAS-10060605-0Win.Malware.LAPLAS-10060606-0Win.Proxy.Generic-10060628-0
Nhận Định Chuyên Gia FPT IS SOC
Dưới góc nhìn của đội ngũ phân tích mối đe dọa tại FPT IS SOC, chiến dịch của Silent Lynx phản ánh ba xu hướng chiến thuật sâu sắc đang định hình bức tranh an ninh mạng khu vực:
Sự trỗi dậy của các nhóm APT khu vực hạng trung (Tier-2 Regional APTs)
Thế giới gián điệp mạng không còn là sân chơi độc quyền của các cường quốc công nghệ lớn. Các quốc gia tầm trung đang đẩy mạnh xây dựng năng lực tấn công mạng độc lập nhằm phục vụ trực tiếp cho các lợi ích đối ngoại, thương lượng thương mại và an ninh tài nguyên sống còn (năng lượng và nguồn nước). Việc Silent Lynx thu thập thông tin về nhà máy lọc dầu Orsk hay các hiệp ước song phương cho thấy mạng lưới tác chiến mạng đang trở thành công cụ hỗ trợ chiến lược cho chính sách đối ngoại quốc gia.
Sự nguy hiểm chết người của các lỗ hổng N-day trên phần mềm tiện ích
Một thực tế đáng lo ngại là các phần mềm tiện ích văn phòng cơ bản như WinRAR, 7-Zip, Notepad++ thường xuyên bị bỏ quên trong chính sách quản lý bản vá (Patch Management) của các doanh nghiệp. Lỗ hổng CVE-2025-8088 đã được vá từ tháng 7/2025, nhưng đến tháng 4/2026 Silent Lynx vẫn khai thác thành công vang dội trên diện rộng. Theo dữ liệu theo dõi thực tế từ các dự án SOC của chúng tôi tại Việt Nam, tỷ lệ máy trạm trong các tổ chức tài chính và doanh nghiệp lớn tồn tại các bản WinRAR lỗi thời (phiên bản 5.x, 6.x) lên tới hơn 45%. Đây là "mảnh đất màu mỡ" cho các nhóm tấn công lợi dụng để vượt qua các lớp bảo vệ email gateway và EDR.
Nghịch lý giữa N-day Weaponization và Năng lực OPSEC kém
Silent Lynx đại diện cho một thế hệ tin tặc nguy hiểm nhưng thiếu cẩn trọng: có khả năng theo dõi thị trường ngầm, mua lại hoặc học hỏi PoC khai thác N-day rất nhanh để đưa vào tác chiến, nhưng quy trình an toàn vận hành (OPSEC) lại chứa đầy lỗi nghiệp dư. Tuy nhiên, các tổ chức phòng thủ không được phép chủ quan: dù tin tặc để lộ dấu vết, nhưng một khi mã độc PickleShell đã đáp xuống thư mục Startup và kích hoạt shell, kẻ tấn công đã hoàn thành mục tiêu đánh cắp dữ liệu trước khi bị phát hiện.
Khuyến Nghị Phòng Thủ
Hành động khẩn cấp (0 - 24 giờ)
Cập nhật WinRAR: Buộc cập nhật toàn bộ máy trạm và máy chủ đang cài đặt WinRAR lên phiên bản WinRAR 7.13 trở lên. Đối với các hệ thống không thể cập nhật ngay, cân nhắc gỡ bỏ WinRAR và tạm thời sử dụng trình nén tích hợp của Windows 11 hoặc các giải pháp mã nguồn mở thay thế có chính sách quản lý tập trung.
Rà soát thư mục Startup: Chạy lệnh PowerShell trên toàn bộ máy trạm qua GPO hoặc EDR để phát hiện các tệp tin bất thường trong thư mục khởi động:
Get-ChildItem -Path "$env:APPDATA\Microsoft\Windows\Start Menu\Programs\Startup", "C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Startup" -Recurse | Select-Object FullName, CreationTime, Length
Triển khai luật mạng: Cập nhật ngay các chữ ký Snort (11192, 15306, 46983, 47398) lên hệ thống IPS/firewall tại cổng ngõ để chặn đứng các kết nối C2 của PickleShell và Chvost.
Biện pháp ngắn hạn (1 - 7 ngày)
Kích hoạt quy tắc Attack Surface Reduction (ASR): Bật các rule ASR của Microsoft Defender for Endpoint:
Block executable content from email client and webmail(GUID:be9ba2d9-53ea-44a7-8f61-bd4c460e9a7b)Block Win32 API calls from Office macros(GUID:92e97aa1-0314-4916-a36f-65b2e0480744)Block executable files from running unless they meet a prevalence, age, or trusted list criterion
Săn lùng mối đe dọa (Threat Hunting): Truy vấn nhật ký EDR/Sysmon (Event ID 1) tìm kiếm các hành vi bất thường khi WinRAR tạo tệp trong thư mục hệ thống:
DeviceFileEvents| where InitiatingProcessFileName =~ "winrar.exe"| where FolderPath has_any (@"\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup", @"\ProgramData\Microsoft\Windows\Start Menu\Programs\Startup")| project Timestamp, DeviceName, InitiatingProcessFileName, FileName, FolderPath
Chiến lược dài hạn
Tự động hóa quản trị vòng đời phần mềm: Đưa các phần mềm bên thứ ba (Third-party applications) như bộ giải nén, trình đọc PDF, trình duyệt vào hệ thống quản lý bản vá tự động (ví dụ: Microsoft Intune, SCCM, ManageEngine).
Kiểm soát kết nối Outbound (Egress Filtering): Phân vùng mạng nghiêm ngặt; chặn các máy chủ nội bộ và máy trạm không có nhu cầu trực tiếp truy cập ra các giao thức Raw TCP cổng lạ hoặc các dịch vụ lưu trữ mã nguồn như GitHub mà không qua proxy xác thực.
Tài Liệu Tham Khảo
Silent Lynx Exploits WinRAR Flaw to Deploy Reverse Shell in CIS Government Attacks
Break the silence: Kazakhstan-nexus UAT-6275 targets CIS government organizations
Hydra Saiga: Covert Espionage and Infiltration of Critical Utilities
Silent Lynx: Kazakhstan-Linked Hackers Target Russian Refinery and Government
Comments
Join the discussionNo comments yet. Be the first to comment.