Lừa đảo Google Calendar sử dụng proxy trực tiếp vượt MFA
Chiến dịch lừa đảo qua Google Calendar dùng proxy trực tiếp để vượt MFA và đánh cắp phiên đăng nhập
Từ giữa tháng 8/2026, một chiến dịch lừa đảo đã lạm dụng lời mời Google Calendar để đánh cắp phiên làm việc của người dùng Google Workspace. Kẻ tấn công đặt reverse proxy trực tiếp trước trang đăng nhập Google, chuyển tiếp thông tin và yêu cầu xác thực hai bước theo thời gian thực. Toàn bộ chuỗi phát tán mượn uy tín hạ tầng của Google và bộ lọc Cloudflare Turnstile. Nhờ đó, các tên miền mồi giữ trạng thái danh tiếng sạch suốt nhiều tuần đầu hoạt động.
Tóm tắt tổng quan
Từ giữa tháng 8/2026, một chiến dịch dùng framework Nyasher đã gửi hàng chục nghìn thư mời lịch độc hại tới người dùng Google Workspace (Material Security riêng khách hàng của mình đã chặn 68.676 thư). Kẻ tấn công không khai thác lỗ hổng phần mềm hay zero-day nào trên Google. Chúng dùng reverse proxy trung gian để đánh cắp thông tin đăng nhập và chuyển tiếp phản hồi xác thực hai bước.
Rủi ro lớn nhất là việc đối tượng chiếm đoạt trực tiếp phiên làm việc (session cookie) đang hoạt động. Với phiên Google hợp lệ, kẻ tấn công có thể đọc hộp thư Gmail, truy cập tài liệu Google Drive và âm thầm tự cấp quyền OAuth cho ứng dụng thứ ba. Kẻ tấn công không cần bẻ mật khẩu hay vượt MFA thêm lần nào nữa khi đã có phiên.
Hành động cấp thiết nhất là quản trị viên cần siết chặt chính sách tự động nhận lời mời lịch trong Workspace. Đồng thời, tổ chức phải bắt buộc chuyển đổi các tài khoản trọng yếu sang dùng passkey hoặc khóa bảo mật vật lý FIDO2.
Lời mời lịch đến tay nạn nhân thế nào
Cổng lọc thư điện tử truyền thống thường bị vượt qua khi kẻ tấn công chuyển sang khai thác ứng dụng lịch. Nạn nhân nhận được lời mời sự kiện Google Calendar gửi từ hộp thư bị chiếm của một đối tác quen thuộc. Lời mời đôi khi được gửi qua BCC. Vì hộp thư gửi có lịch sử trao đổi thật với nạn nhân, các nguồn đánh giá danh tiếng không có lý do để gắn cờ (theo Material).
Tiêu đề sự kiện xoay quanh các chủ đề hành chính quen thuộc để giảm nghi ngờ: thông báo tin nhắn thoại, hồ sơ mời thầu (RFP/RFI), trát triệu tập của tòa án hoặc nhắc nợ đến hạn. Sự kiện xuất hiện trực tiếp trong ứng dụng lịch trên máy tính và điện thoại.
Liên kết trong lời mời hầu hết thuộc về chính Google. Phổ biến nhất là dịch vụ chuyển hướng www.google.com/url?q=, giấu đích đến thực sự trong tham số truy vấn. Một số đợt gửi dùng dịch vụ rút gọn share.google hoặc trỏ vào tệp PDF trên Google Drive. Một biến thể khác lạm dụng liên kết thông báo giao dịch của Intuit. Tại thời điểm kiểm tra, tên miền, chứng chỉ TLS và điểm số danh tiếng đều thuộc về các dịch vụ tin cậy.
Vì sao không công cụ nào báo động
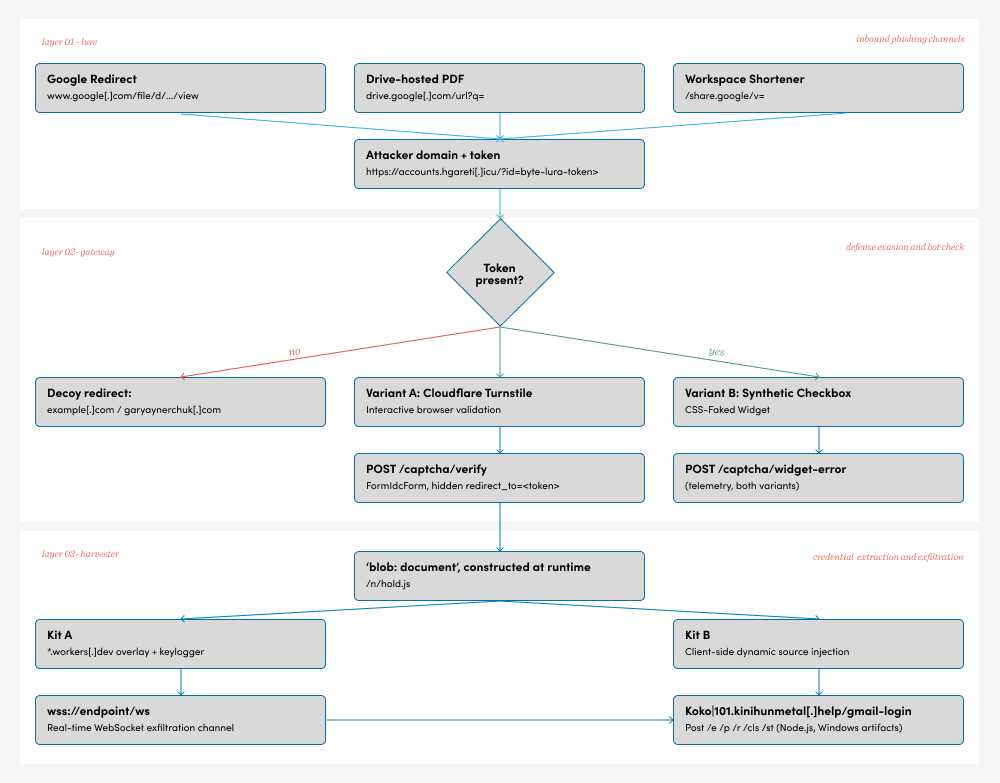
Cơ chế đánh giá danh tiếng chỉ kiểm tra quyền sở hữu tên miền và lịch sử lưu trữ trước đó. Kẻ tấn công đã vượt qua cơ chế này nhờ mô hình ba lớp tách biệt:
Lớp thứ nhất là hạ tầng của Google. Liên kết mang tên miền và chứng chỉ chính thức của Google, nằm trên mọi danh sách cho phép của các giải pháp bảo mật.
Lớp thứ hai là cổng kiểm soát trung gian. Nạn nhân được chuyển tới tên miền mồi kèm mã token 4 byte định danh. Nếu thiếu token, máy chủ chuyển hướng người dùng sang trang web vô hại như example.com. Khi có token, hệ thống bật thử thách Cloudflare Turnstile (tiện ích thật hoặc hộp kiểm giả bằng CSS) để chặn bot quét tự động.
Lớp thứ ba là trang thu thập mật khẩu dựng trong bộ nhớ. Sau khi vượt qua Turnstile, mã JavaScript sẽ dựng giao diện đăng nhập giả lập trong bộ nhớ trình duyệt dưới dạng blob: document. Do không tồn tại dưới dạng URL trên máy chủ, các công cụ quét proxy không thể lập chỉ mục hay phân tích. Theo Material Security, các trang này chưa từng bị công cụ bảo mật nào quét được.
 .png align="center")
Hình 1: Ba lớp bảo vệ hạ tầng tấn công từ redirector của Google đến trang dựng trong bộ nhớ.
Kẻ tấn công xây dựng hạ tầng theo nguyên tắc mua để vứt bỏ. Chúng sử dụng 9 tên miền mồi trên 5 nhà đăng ký, phần lớn chỉ đăng ký vài ngày trước khi dùng. Điểm cuối nhận dữ liệu được dựng trước từ 1 đến 20 ngày. Đáng chú ý, một chứng chỉ wildcard được cấp trước khi tên miền đăng ký khoảng 46 phút (theo Material Security). Chi phí thay thế một tên miền bị chặn chỉ tốn vài USD.
Proxy trực tiếp: vì sao MFA dạng mã và duyệt không đủ
Nhiều tổ chức tin rằng việc bật xác thực đa yếu tố (MFA) sẽ bảo vệ an toàn cho tài khoản. Chiến dịch này chứng minh nhận định đó không còn đúng với các phương thức xác thực hai bước truyền thống. Kẻ tấn công dựng reverse proxy trực tiếp nằm giữa trình duyệt của nạn nhân và Google. Khi nạn nhân nhập mật khẩu, proxy chuyển tiếp dữ liệu tới Google. Khi Google yêu cầu xác thực hai bước, máy chủ proxy lại lấy đúng giao diện đó đưa về cho nạn nhân.
Mọi phương thức MFA dựa trên mã số hoặc phê duyệt đều bị chuyển tiếp:
- Mã số gửi qua tin nhắn SMS hoặc cuộc gọi thoại.
- Mã xác thực biến đổi theo thời gian (TOTP) từ các ứng dụng Authenticator.
- Lời nhắc chạm số trên màn hình điện thoại (Google Tap-Yes). Nạn nhân thấy số trùng khớp và bấm xác nhận.
- Quy trình khôi phục tài khoản qua điện thoại và luồng đăng nhập của tài khoản chưa bật MFA.
Toàn bộ quá trình xác thực diễn ra trên phiên do kẻ tấn công giám sát. Khi nạn nhân hoàn tất bước xác thực, phiên đăng nhập hợp lệ được tạo trong chính luồng mà kẻ tấn công đang theo dõi.
Khung Nyasher chia quy trình thành hai bộ công cụ ở mức cấp cao:
- Kit A: Vận hành dưới dạng worker trên Cloudflare Workers. Bộ công cụ tải giao diện Google nguyên bản và chèn trường nhập liệu vô hình để ghi thao tác bàn phím, gửi dữ liệu qua WebSocket.
- Kit B: Vận hành dưới dạng máy chủ proxy Man-in-the-Middle. Ứng dụng được đóng gói từ Node.js bằng công cụ pkg chạy trên Windows để chuyển tiếp trạng thái đăng nhập tới Google.
Khác biệt căn bản giữa xác thực hai bước truyền thống và passkey nằm ở tính ràng buộc tên miền. Chuẩn FIDO2 và passkey dùng cặp khóa mật mã gắn chặt với tên miền hiển thị trên thanh địa chỉ. Trình duyệt chỉ gửi khóa khi tên miền máy chủ khớp với dịch vụ đã đăng ký. Do proxy nằm trên tên miền khác (ví dụ hostvipxfl[.]com theo whitepaper), trình duyệt không đưa ra bằng chứng xác thực cho tên miền đó, nên kiểu chuyển tiếp này không lấy được phiên [Inference].
Lưu ý: Mã nguồn bộ công cụ có sẵn nhánh chưa hoàn thiện cho Microsoft 365 gồm đường dẫn stylesheet và chuỗi tiêu đề. Các nhánh này hiện chưa hoạt động và chưa ghi nhận cuộc tấn công thực tế nào vào Microsoft 365. Đây hoàn toàn là dự đoán của Material Security về hướng mở rộng tiếp theo.
Operation CloudFire
Cuối tháng 9/2026, Material Security đã phát động chiến dịch can thiệp mang tên Operation CloudFire nhằm chủ động vô hiệu hóa hạ tầng của kẻ tấn công. Đội nghiên cứu của Material phân tích URL gateway và backend ngay khi thư đang được gửi, rồi báo cáo hạ tầng đó qua hệ thống tiếp nhận vi phạm (abuse) của Cloudflare. Khi đội abuse của Cloudflare xác thực trang trung gian giả và trang đăng nhập Google bị proxy phía sau, họ gắn trang cảnh báo lừa đảo (phishing interstitial) lên các đích đó. Người dùng nhấp vào liên kết sẽ thấy màn hình cảnh báo thay vì trang lừa đảo.
Số liệu một tháng triển khai Operation CloudFire:
- Hệ thống đã chặn 68.676 thư mời độc hại.
- Phân tích thành công 2.112 đường dẫn URL độc hại duy nhất.
- Gỡ bỏ 897 tên miền độc hại duy nhất.
- Ghi nhận 8.570 địa chỉ thư điện tử bị chiếm, trải rộng trên 6.354 tên miền gốc (root domain).
Lưu ý: Toàn bộ số liệu trên là số liệu tự công bố của Material Security từ nhóm khách hàng đồng ý chia sẻ dữ liệu viễn trắc. Không có ước tính độc lập nào về số lượng tài khoản thực tế bị xâm nhập.
Nhịp gửi thư bám theo giờ hành chính tại Mỹ.
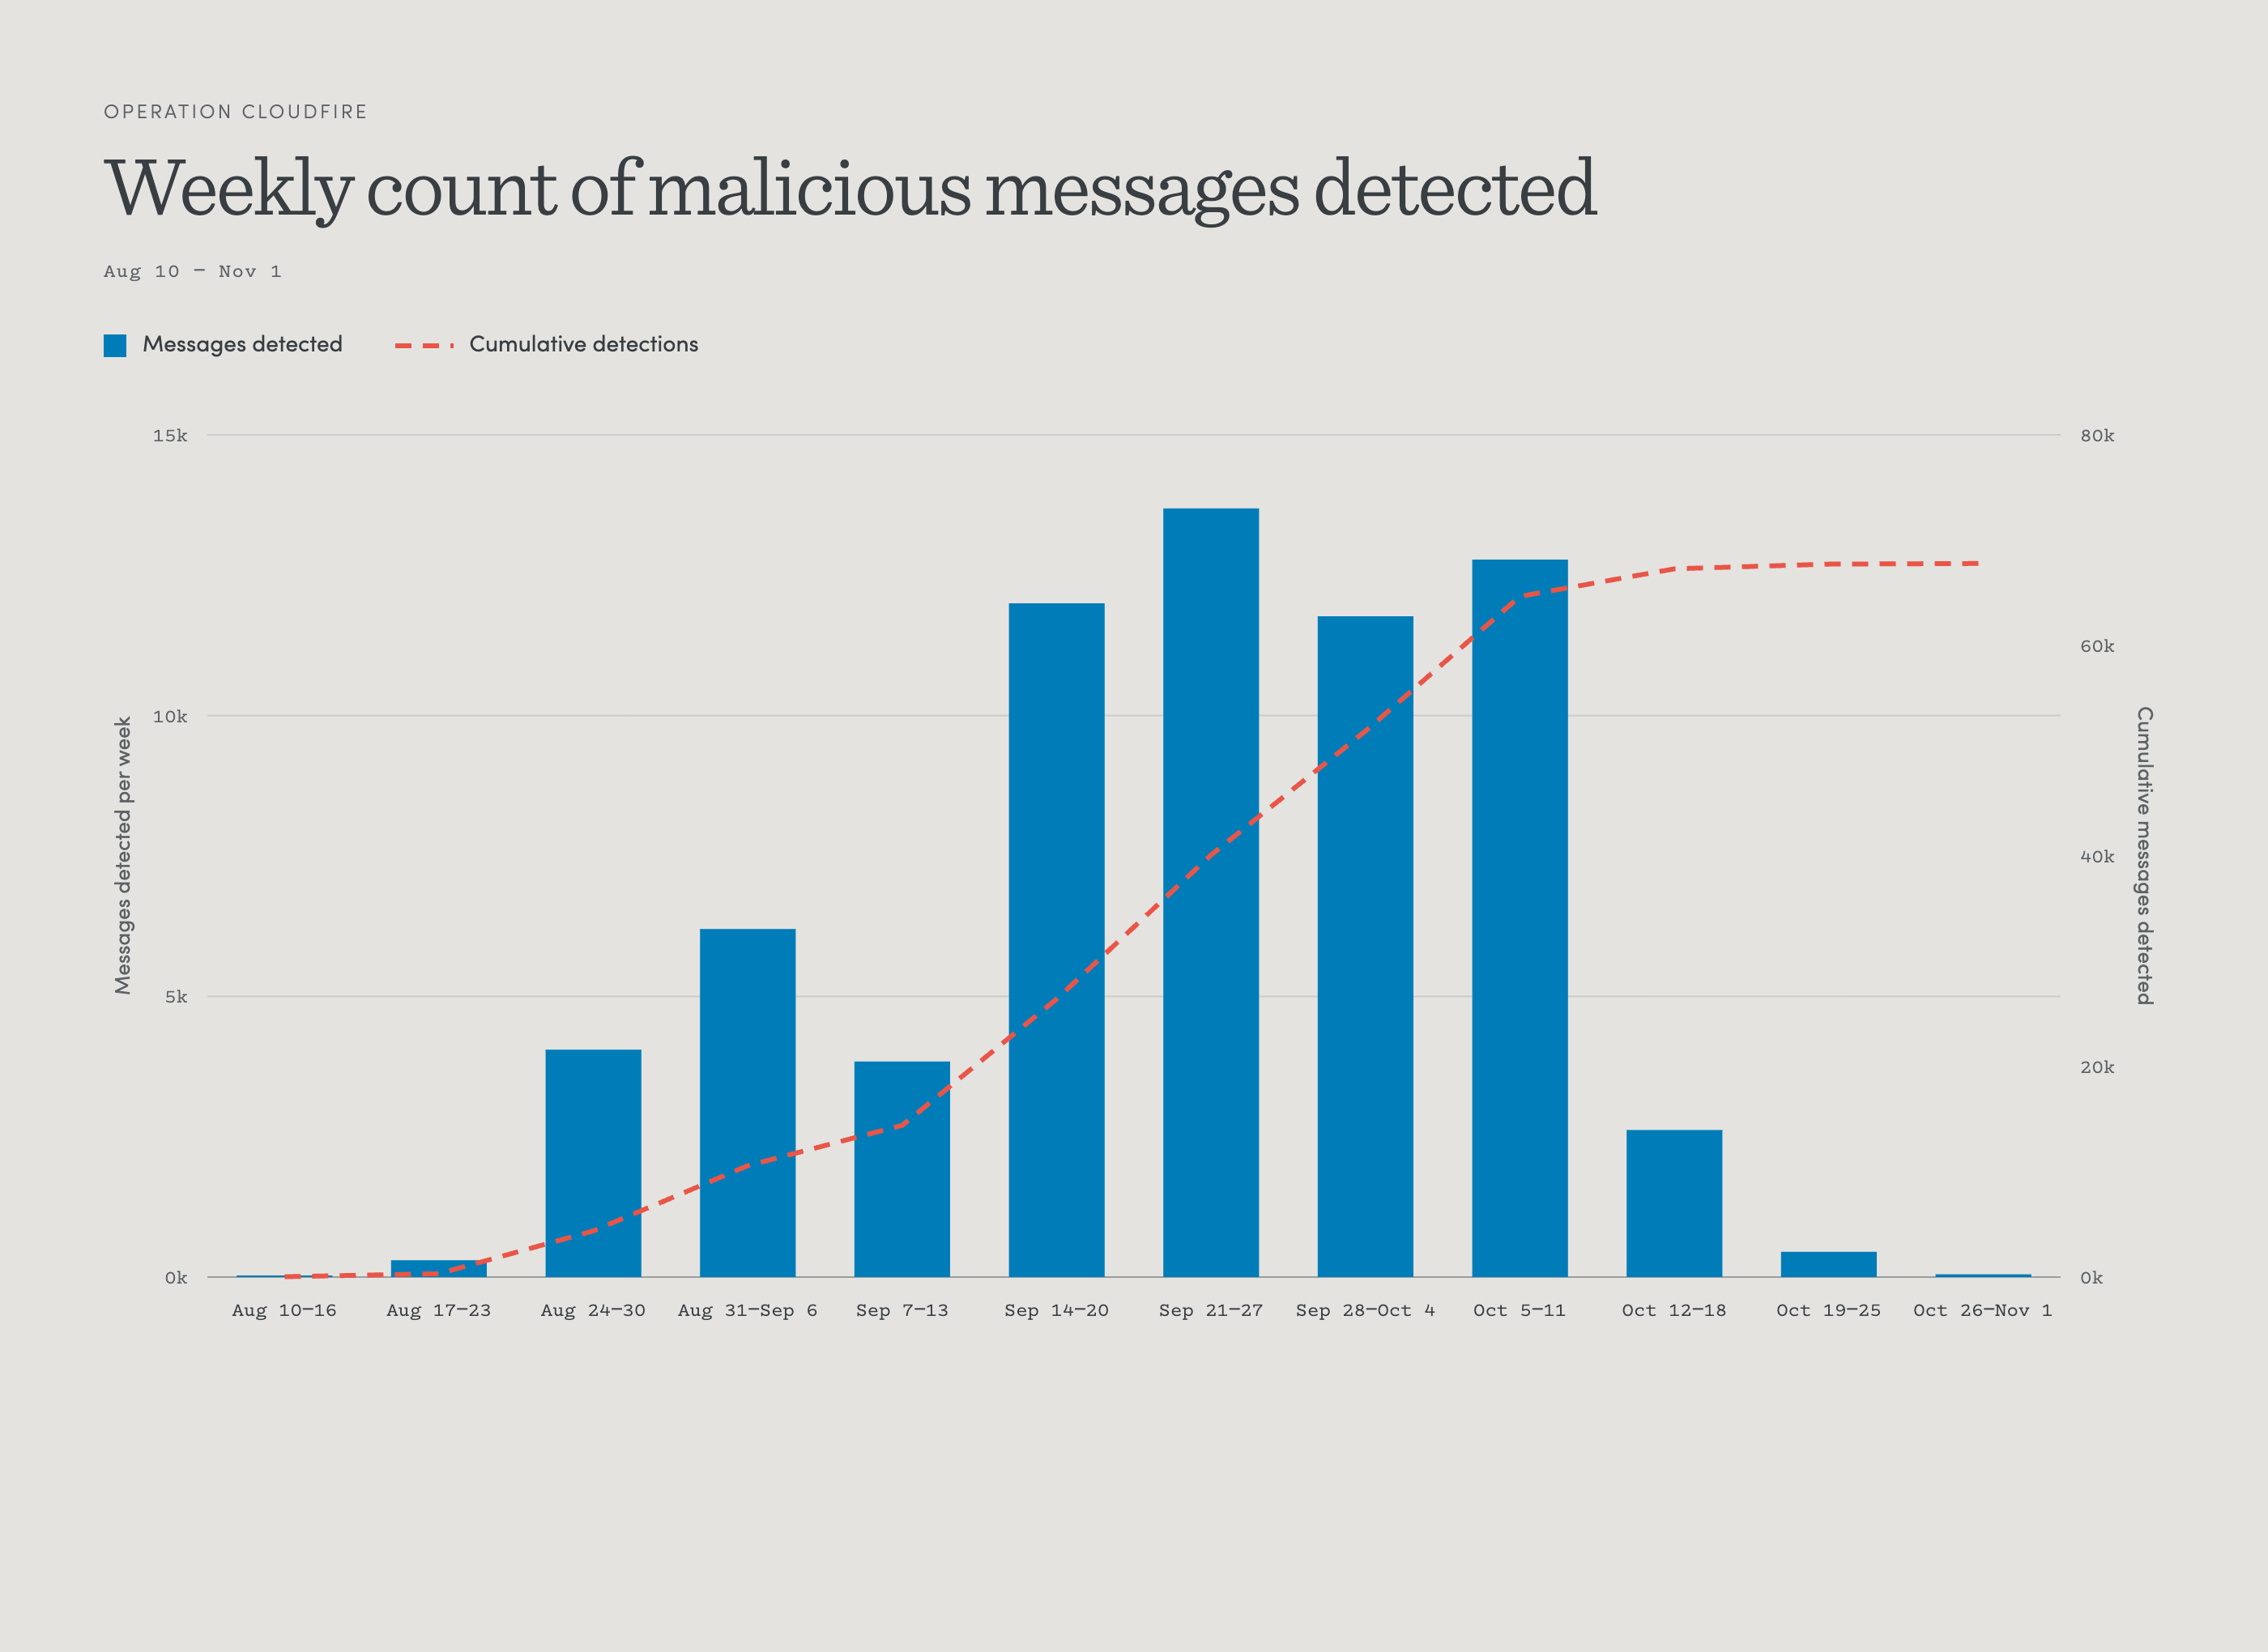
Hình 2: Số lượng thư độc hại được Material phát hiện theo từng tuần.
Tuần cao điểm nhất của chiến dịch diễn ra từ ngày 21/09 đến 27/09/2026 với khoảng 13.700 thư bị phát hiện, trước khi giảm mạnh từ giữa tháng 10.

Hình 3: Phân bố phát hiện theo khung giờ và các ngày trong tuần.
Bản đồ nhiệt ghi nhận 97,7% số vụ phát hiện rơi vào các ngày từ thứ Hai đến thứ Sáu. Trong đó, 47,9% lưu lượng tập trung từ 8 giờ sáng đến 12 giờ trưa theo múi giờ Thái Bình Dương (PT). Thời điểm phát tán cao nhất là 10 giờ sáng thứ Ba, chiếm 3,22% tổng lượng phát hiện.

Hình 4: Số lượng và tuổi đời tên miền độc hại suy giảm trong chiến dịch.
Trong giai đoạn 27/09–23/10, số lượng và tuổi đời tên miền độc hại giảm dần. Material cũng thấy chủ đề mồi chuyển từ lời mời lịch sang lời mời chia sẻ tệp và tài liệu Google. Hoạt động của nhóm có vẻ đã phân tán và chiến dịch tạm lắng xuống, dù Material Security nhận định đây chưa phải hồi kết.
Timeline
Bảng dưới đây tổng hợp các mốc thời gian chính của chiến dịch lừa đảo qua Google Calendar.
| Thời gian | Sự kiện |
|---|---|
| 02/2026 | Khung tấn công Nyasher lần đầu được mô tả công khai trong các báo cáo kỹ thuật. |
| 03/06/2026 | Tên miền backend lâu dài sommiedo[.]site được đăng ký tại Namecheap, phục vụ 4 chiến dịch. |
| 14/08/2026 | Google ra mắt tính năng kiểm soát quyền tự động thêm lời mời lịch cho quản trị viên Workspace. |
| Giữa 08/2026 | Chiến dịch lừa đảo lạm dụng Google Calendar và proxy trực tiếp bắt đầu hoạt động. |
| Đầu 09/2026 | Theo Material, đến tuần đầu tháng 9 đây rõ ràng là một chiến dịch lớn hơn nhiều so với ban đầu. |
| Giữa 09/2026 | Các tên miền mồi vẫn sạch trên mọi nguồn đánh giá danh tiếng thương mại mà Material kiểm tra. |
| 21–27/09/2026 | Tuần lễ cao điểm nhất của chiến dịch, ghi nhận khoảng 13.700 thư mời độc hại bị phát hiện. |
| Cuối 09/2026 | Material Security mở Operation CloudFire, báo cáo hạ tầng qua kênh abuse của Cloudflare. |
| 10/2026 | Material Security công bố báo cáo phân tích toàn diện về phương thức đánh cắp phiên qua Google Calendar. |
| Giữa 10/2026 | Hoạt động gửi lời mời lịch giảm mạnh, đối tượng đổi mồi sang chia sẻ tệp Drive và phân tán hạ tầng. |
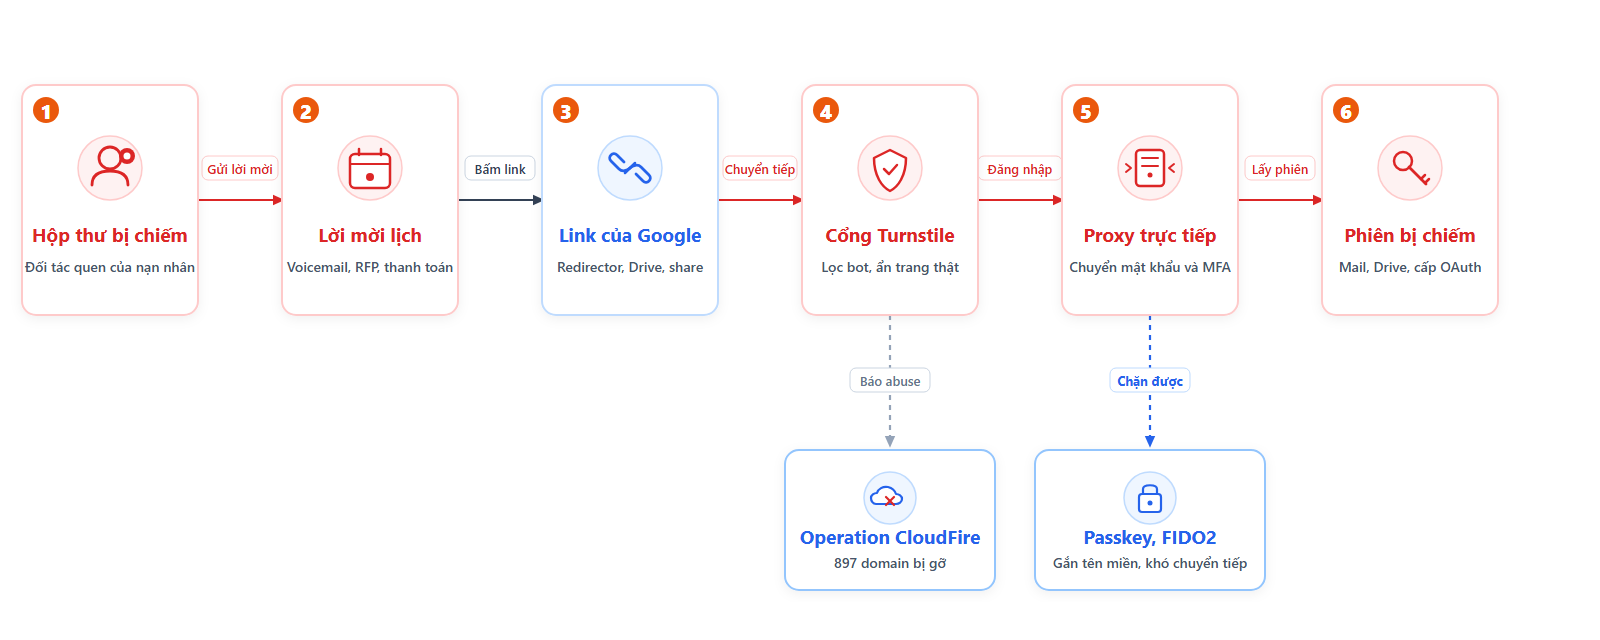
Hình 5: Chuỗi tấn công qua lời mời Google Calendar và cơ chế chuyển tiếp xác thực.
IOCs (Indicators of Compromise)
# Tên miền mồi và cổng trung gian (lớp 1 sang lớp 2)
accounts.hgareti[.]icu
hxxps://accounts.hgareti[.]icu/?id=<token>

# Máy chủ proxy đích của Kit B (proxy origin)
kinihunmetal[.]help
101.kinihunmetal[.]help
101.kinihunmetal[.]help/gmail-login

# Hạ tầng nạp mã độc Kit A trên Cloudflare Workers
*.workers[.]dev
# Tên miền mồi câu và cổng Turnstile (Lure & Gateway)
biddingselection[.]com              # Namecheap (2026-09-11), có thiết lập hộp thư
gcheckonline[.]live                 # Namecheap (2026-09-11), cổng Turnstile
voicenotemail[.]sbs                 # Dynadot (2026-09-03), cổng Turnstile
hostvipxfl[.]com                    # Dynadot (2026-09-01), cổng Turnstile và loader Kit B
northernstatemechanical[.]com       # 1domainregistry (2026-09-08), trỏ trực tiếp
world-invitedocument[.]com          # Cloudflare (2026-08-19), gắn nameserver sau 1 giây
facilitiesolution[.]com             # Hostinger (2026-02-13), chuyển nameserver sang Cloudflare 2026-08-17
corneriglen[.]vu                    # Chứng chỉ cấp ngày 2026-08-07, điểm vào Kit A
myconsultingconstructionvoice[.]us  # Chứng chỉ cấp ngày 2026-09-09, đã dừng hoạt động

# Máy chủ lưu trữ thành phần Kit A
attached-copy-7tgi.w-swjsii.workers[.]dev  # Cấp ngày 2026-08-13, container thu thập dữ liệu

# Máy chủ tiếp nhận dữ liệu đánh cắp (Receiving Endpoints)
sommiedo[.]site                     # Namecheap (2026-06-03), backend bền vững qua 4 chiến dịch
gold.sommiedo[.]site                # Máy chủ WebSocket tiếp nhận dữ liệu của Kit A
zyellop[.]online                    # Namecheap (2026-09-05)
qwqeq.zyellop[.]online              # Máy chủ tiếp nhận dữ liệu
burswel[.]sbs                       # NameSilo (2026-09-07), chứng chỉ riêng từ Sectigo
bucking[.]top                       # NameSilo (2026-06-28), kích hoạt trong đợt sóng mới
longling[.]sbs                      # NameSilo (2026-07-22), điểm cuối cũ đã bị thay thế

# Địa chỉ IP chuyển hướng công khai
89.106.200[.]1                      # IP của northernstatemechanical[.]com (dịch vụ edge.redirect.pizza)

# Biểu mẫu ngụy trang hợp lệ (Decoy - Không chặn)
form.jotform[.]com/260456798964376  # Nạn nhân bị chuyển tới trang này khi máy chủ proxy gặp lỗi
Detection & Hunting
Giám sát lưu lượng mạng và DNS
Truy vấn tìm kiếm kết nối tới các tên miền độc hại cần được thiết lập trên SIEM hoặc nhật ký proxy.
Giám sát hộp thư và lời mời sự kiện
Hệ thống cần rà soát các lời mời lịch từ bên ngoài có những dấu hiệu sau:
- Lời mời sự kiện chứa liên kết chuyển hướng www.google.com/url?q= trỏ tới tên miền mới đăng ký (ngưỡng ví dụ: dưới 30 ngày; Material ghi nhận phần lớn domain mồi được đăng ký vài ngày trước khi dùng).
- Lời mời sự kiện gửi qua BCC hoặc gửi đồng loạt từ người gửi bên ngoài.
- Tiêu đề sự kiện chứa các cụm từ: thông báo tin nhắn thoại mới, hồ sơ mời thầu (RFP/RFI), trát triệu tập, hoặc nhắc nợ đến hạn.
Giám sát nhật ký kiểm toán Google Workspace
Khi nghi ngờ người dùng đã bấm liên kết, chuyên viên cần kiểm tra nhật ký kiểm toán. Truy cập Admin console > Báo cáo > Kiểm tra và điều tra (Audit and investigation) [cần kiểm tra theo phiên bản Workspace].
Các dấu hiệu bất thường cần tập trung rà soát gồm:
- Sự kiện đăng nhập thành công từ địa chỉ IP lạ hoặc vị trí bất thường ngay sau khi bấm liên kết trong lịch.
- Các lệnh cấp quyền OAuth mới cho ứng dụng thứ ba, đặc biệt là quyền truy cập Gmail và Google Drive.
- Thay đổi bất thường đối với phương thức xác thực hoặc số điện thoại khôi phục tài khoản.
- Quy tắc tự động chuyển tiếp thư mới xuất hiện trong tài khoản người dùng.
Dấu hiệu nhận biết hành vi theo tài liệu whitepaper
Tài liệu whitepaper nêu hai dấu hiệu hành vi đặc trưng:
- Khi proxy phản hồi một URL tải dữ liệu, mã JavaScript trên trình duyệt sẽ thử lại 5 lần liên tiếp cách nhau đúng 500 ms để chờ máy chủ khởi động. Hiện tượng này tạo ra cụm 5 yêu cầu HTTP liên tiếp từ cùng một người dùng.
- Khi relay của Kit A không phản hồi, giải mã lỗi hoặc gặp lỗi khác, trình duyệt nạn nhân bị điều hướng tới một biểu mẫu vô hại trên Jotform tại địa chỉ form.jotform[.]com/260456798964376.
Nhận định
Từ góc độ phân tích của chúng tôi, chiến dịch lừa đảo qua Google Calendar phản ánh những bước chuyển dịch chiến thuật đáng chú ý.
Ứng dụng lịch đang là một điểm mù phòng thủ trong nhiều doanh nghiệp. Các tổ chức đầu tư nhiều nguồn lực để bảo vệ cổng mail gateway, nhưng lại xem lịch làm việc đơn thuần là ứng dụng năng suất. Khi một sự kiện xuất hiện trên lịch cá nhân, người dùng thường mất cảnh giác vì tin rằng đó là lịch họp công việc. Kẻ tấn công đã khai thác tâm lý chủ quan này để xâm nhập.
Các hệ thống đánh giá danh tiếng truyền thống đã bộc lộ rõ giới hạn. Khi kẻ tấn công mượn tên miền và chứng chỉ số của Google làm lớp ngụy trang đầu tiên, các công cụ quét tĩnh đều không phát hiện được bất thường. Tên miền sạch chỉ có giá trị tại thời điểm mua. Phương pháp danh tiếng khó theo kịp hạ tầng dùng một lần mà theo Material, kẻ tấn công chỉ mất vài USD và một buổi chiều để thay thế.
Cần phân biệt rõ ràng giữa xác thực hai bước thông thường và xác thực chống tấn công lừa đảo. Việc áp dụng MFA dạng mã OTP hay xác nhận trên điện thoại không còn bảo đảm an toàn trước reverse proxy trực tiếp. Khi kẻ tấn công làm trung gian luồng đăng nhập, mọi mã xác thực do người dùng cung cấp đều bị chuyển tiếp nguyên vẹn.
Chi phí của kẻ tấn công thấp trong khi hạ tầng được thay thế nhanh. Framework Nyasher đã được mô tả công khai từ tháng 2 nhưng vẫn được dùng tiếp, cho thấy việc công bố không làm nhóm này dừng lại [Inference].
Đội ngũ bảo mật cần giữ cái nhìn thận trọng trước các số liệu do nhà cung cấp giải pháp công bố. Số liệu hàng chục nghìn thư hay hàng trăm tên miền bị gỡ phản ánh một phần thực tế, nhưng chúng gắn liền với tập khách hàng riêng của nhà cung cấp và mang tính chất thương mại.
Các nguồn không có số liệu riêng cho Việt Nam. Theo đánh giá của chúng tôi, tổ chức nào dùng Google Workspace với MFA qua SMS hoặc ứng dụng xác thực, và để lời mời lịch tự thêm theo mặc định, nên coi kịch bản này là rủi ro trực tiếp [Inference].
Khuyến nghị
Để phòng chống nguy cơ lộ phiên qua kênh lịch, chúng tôi khuyến nghị các biện pháp kỹ thuật sau:
Tinh chỉnh cấu hình Google Workspace Admin Console
Từ ngày 14/08/2026, Google cho phép kiểm soát quyền tự động thêm sự kiện vào lịch theo từng đơn vị tổ chức (OU). Quản trị viên cần vào Admin console và đặt chính sách chỉ tự động thêm lời mời từ những người gửi mà người dùng đã từng phản hồi qua email. Cấu hình này giúp ngăn chặn lời mời tự động xuất hiện từ người lạ, dù cần lưu ý chính sách có thể mất tới 24 giờ để có hiệu lực.
Bắt buộc chuyển đổi sang Passkey và khóa bảo mật FIDO2
Tổ chức cần áp dụng bắt buộc passkey hoặc khóa bảo mật phần cứng chuẩn FIDO2 cho toàn bộ tài khoản quản trị và nhân sự phụ trách tài chính, nhân sự. Quản trị viên có thể bật chính sách giới hạn passkey chỉ chấp nhận khóa bảo mật vật lý, giảm mạnh rủi ro bị proxy trung gian chuyển tiếp bước xác thực [Inference].
Triển khai Device Bound Session Credentials (DBSC)
Cân nhắc tham gia chương trình thử nghiệm mở rộng DBSC của Google trên máy trạm dùng trình duyệt Chrome và hệ điều hành Windows. DBSC sử dụng mật mã phần cứng để khóa chặt phiên làm việc với thiết bị gốc. Nhờ vậy, cookie phiên bị đánh cắp khó dùng lại trên thiết bị khác. DBSC đang là beta và chỉ có trên Chrome cho Windows, nên chưa phủ toàn bộ thiết bị của doanh nghiệp.
Thiết lập chính sách truy cập theo ngữ cảnh (Context-Aware Access)
Tùy theo phiên bản Google Workspace đang sử dụng, quản trị viên cần thiết lập quy tắc truy cập theo ngữ cảnh. Chính sách này kiểm tra tình trạng thiết bị và vị trí mạng trước khi cấp quyền truy cập, ngăn kẻ tấn công sử dụng phiên làm việc từ các địa chỉ lạ.
Xây dựng quy trình phản ứng và xử lý tài khoản khẩn cấp
Đội ngũ an toàn thông tin cần chuẩn bị kịch bản phản ứng nhanh khi phát hiện dấu hiệu lộ phiên. Quy trình phải bảo đảm khả năng thu hồi phiên tức thì, hủy bỏ các quyền OAuth trái phép và đặt lại tài khoản của nạn nhân trong thời gian sớm nhất. Khung thời gian xử lý trong vòng 1 giờ là đề xuất của nhà cung cấp Material Security. Doanh nghiệp cần điều chỉnh cho phù hợp với quy trình vận hành nội bộ.
Đào tạo nhận thức an toàn thông tin cho người dùng
Tổ chức các buổi tập huấn giúp nhân viên nhận biết lời mời sự kiện bất thường. Người dùng cần được hướng dẫn không nhấp vào liên kết lạ trong lịch, luôn đối chiếu người gửi và chủ động báo cho đội ngũ SOC khi nhận được sự kiện mập mờ.
Theo dõi phòng ngừa đối với môi trường Microsoft 365
Đối với tổ chức vận hành môi trường công nghệ hỗn hợp hoặc dùng Microsoft 365, quản trị viên cần theo dõi các cảnh báo từ các hãng bảo mật uy tín. Kẻ tấn công đã chuẩn bị sẵn khung giao diện Microsoft và có thể kích hoạt nhánh tấn công này khi dựng lại hạ tầng.
Tài liệu tham khảo
- Material Security, Reputation Says It's Fine: How Calendar Invites and a Live MFA Proxy Steal Google Sessions, tháng 10/2026.
https://material.security/resources/reputation-says-its-fine-how-calendar-invites-and-a-live-mfa-proxy-steal-google-sessions - Material Security, 897 Domains Later: How Operation CloudFire Burned the Calendar Invite Campaign, tháng 10/2026.
https://material.security/resources/897-domains-later-how-operation-cloudfire-burned-the-calendar-invite-campaign - Material Security, Two toolkits, one gate: Credential Phishing Whitepaper, tháng 09/2026.
https://content.material.security/hubfs/Material Security Site CMS/CalendarInviteWhitepaper-sep2026.pdf - Material Security, Danh sách tên miền bị triệt phá trong Operation CloudFire, Google Sheet công khai.
https://docs.google.com/spreadsheets/d/1cwMo6ZsM3FAN2YvgInYu4Madg69SZIQANjuWUV4aIxQ/edit?usp=sharing - BleepingComputer, Google Calendar phishing campaign hijacks sessions, bypasses MFA (nội dung tài trợ do Material Security biên soạn).
https://www.bleepingcomputer.com/news/security/google-calendar-phishing-campaign-hijacks-sessions-bypasses-mfa/ - CloudNews, Google Calendar Phishing Bypasses MFA on Workspace, David Carrero (dẫn tài liệu cấu hình Google Workspace).
https://cloudnews.tech/google-calendar-phishing-campaign-bypasses-mfa-to-hijack-workspace-sessions/
Comments
Join the discussionNo comments yet. Be the first to comment.