Lỗ hổng leo thang đặc quyền FalconFlank trên CrowdStrike Falcon Sensor cho phép người dùng thấp quyền đạt SYSTEM shell
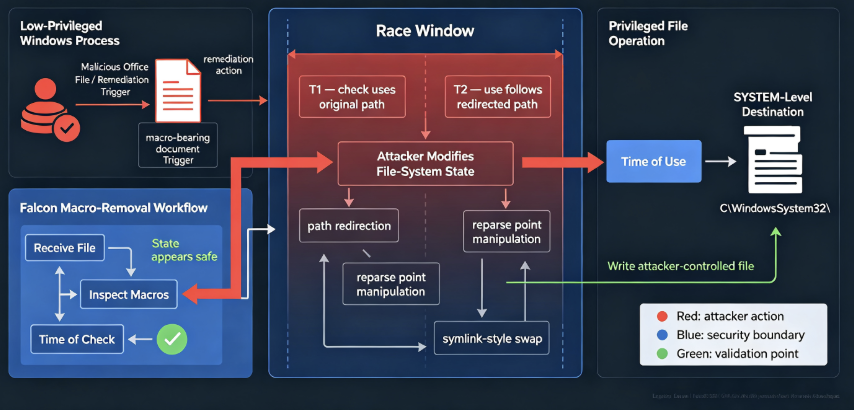
Vừa qua, nhà nghiên cứu bảo mật ẩn danh có biệt danh "Chaotic Eclipse" (còn được biết đến với tên MSNightmare, Nightmare-Eclipse, INFINITE NIGHTMARE) đã công bố mã khai thác proof-of-concept hoạt động đầy đủ trên GitHub cho một lỗ hổng leo thang đặc quyền cục bộ (LPE) trong CrowdStrike Falcon Sensor for Windows, được đặt tên FalconFlank. Lỗ hổng lợi dụng tính năng tự động xóa macro độc hại trong tệp Microsoft Office của Falcon, một tính năng phải chạy với quyền SYSTEM để thực hiện công việc của nó và biến chính cơ chế bảo vệ endpoint thành con đường leo thang đặc quyền cho kẻ tấn công. Lỗ hổng được gán định danh chính thức CVE-2026-40058 ngày 15/09/2026.
Thông tin chi tiết
Định danh lỗ hổng: CVE-2026-40058
Điểm CVSS(3.1): 8.8
Mức độ nghiêm trọng: HIGH – Nghiêm trọng cao
Mô tả: CVE-2026-40058 là lỗ hổng leo thang đặc quyền cục bộ (Local Privilege Escalation - LPE) trong CrowdStrike Falcon Sensor for Windows. Lỗ hổng khai thác tính năng "Microsoft Office File Suspicious Macro Removal" của Falcon, tính năng tự động quét và xóa macro độc hại trong các tệp Office. Vì phải xử lý tệp có thể chứa nội dung không tin cậy và cần quyền ghi vào các vị trí được bảo vệ trên hệ thống, tính năng này hoạt động với quyền NT AUTHORITY\SYSTEM. Kẻ tấn công đã có quyền người dùng thấp (low-privilege local user) lợi dụng luồng xử lý tin cậy này thông qua kết hợp các kỹ thuật: thao túng named pipe, reparse point, và DLL planting. Cụ thể, lỗ hổng liên quan đến scheduled task MareBackup do Falcon cài đặt, task này chạy với quyền SYSTEM và nạp DLL trong quá trình thực thi. Kẻ tấn công có thể thay thế (plant) một DLL độc hại vào đường dẫn mà task này nạp, khiến mã của kẻ tấn công được thực thi dưới quyền SYSTEM, sinh ra command prompt SYSTEM từ một tài khoản người dùng thông thường.
Phiên bản bị ảnh hưởng: CrowdStrike Falcon Sensor for Windows trên Windows 11 25H2 (fully patched) và Windows Server 2025 (xác nhận bởi researcher); phạm vi ảnh hưởng đầy đủ đang được CrowdStrike điều tra
Bản vá: Chưa có bản vá chính thức tại thời điểm công bố; CrowdStrike đang điều tra và đã phát hành hướng dẫn giảm thiểu tạm thời qua cổng hỗ trợ nội bộ
CrowdStrike Falcon là nền tảng bảo mật endpoint (EDR/XDR) hàng đầu thế giới, được triển khai rộng rãi trong các tổ chức tài chính, chính phủ, y tế, và doanh nghiệp lớn. Falcon Sensor là agent chạy thường trực trên mỗi endpoint Windows với quyền kernel-level để thực hiện real-time monitoring, threat detection, và automated remediation. Đây chính là lý do Falcon là mục tiêu hấp dẫn đặc biệt: không chỉ vì Falcon được cài trên hầu hết endpoint quan trọng nhất của tổ chức, mà còn vì kiến trúc của nó yêu cầu quyền đặc biệt cao để hoạt động, tạo ra attack surface có đặc quyền mà kẻ tấn công muốn khai thác.
FalconFlank đặt ra một nghịch lý bảo mật đáng lo ngại: tính năng xóa macro độc hại của Falcon phải chạy với quyền SYSTEM để hoàn thành nhiệm vụ bảo vệ endpoint, nhưng chính quyền cao đó trở thành vũ khí khi kẻ tấn công có thể điều hướng luồng thực thi của nó. Đây là lỗi kiến trúc mang tính cấu trúc, không phải lỗi code đơn giản: cơ chế remediation tin cậy cần xử lý dữ liệu không tin cậy, và đường dẫn code đặc quyền đó có thể bị kiểm soát bởi kẻ tấn công có foothold ban đầu.
Điểm đặc biệt quan trọng về tác động thực tế: mặc dù FalconFlank là lỗ hổng leo thang đặc quyền cục bộ (LPE), có giá trị rất cao trong chuỗi tấn công thực tế. Kẻ tấn công thường đạt được foothold ban đầu qua phishing, macro độc hại, hoặc exploitation ứng dụng với quyền thấp. FalconFlank cung cấp bước thứ hai dễ dàng và đáng tin cậy: từ low-privilege user lên SYSTEM, điều này xảy ra ngay trên endpoint đang được bảo vệ bởi chính CrowdStrike Falcon. Với SYSTEM privilege, kẻ tấn công có thể dump LSASS để thu credential, disable hoặc tamper với Falcon sensor, và thiết lập persistence ở mức kernel.
FalconFlank cũng mang một thông điệp quan trọng hơn về ngành bảo mật: đây là lỗ hổng thứ ba trong vòng năm tuần do cùng một researcher nhắm vào các sản phẩm EDR hàng đầu (Microsoft Defender và CrowdStrike Falcon). Pattern này cho thấy community đang tập trung nghiên cứu attack surface của chính các công cụ bảo vệ và các tổ chức không thể coi EDR là lớp phòng thủ "miễn nhiễm" trong kiến trúc zero-trust của mình. Một điểm đáng lo ngại về quy trình: vì không có coordinated disclosure, CrowdStrike không có thời gian chuẩn bị bản vá trước khi PoC lan rộng; và vì CVE không được gán ngay lập tức, các hệ thống vulnerability management chỉ dựa vào CVE feed sẽ không nhận được cảnh báo về FalconFlank trong giai đoạn đầu.
Tổng quát quá trình khai thác FalconFlank (CVE-2026-40058)
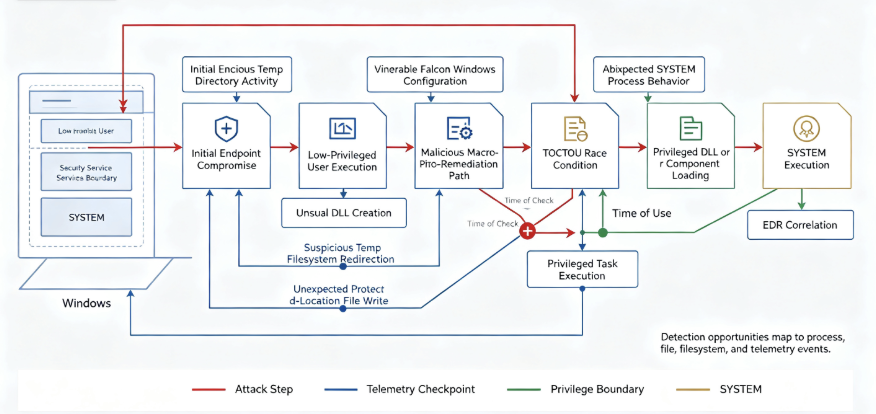
Quá trình khai thác có thể được chia thành các giai đoạn sau:
Giành quyền truy cập ban đầu (Initial Foothold)
Mục tiêu: có được tài khoản người dùng thấp quyền trên endpoint chạy CrowdStrike Falcon Sensor.
Hành động: kẻ tấn công giành foothold ban đầu qua phishing, macro-laced Office document, khai thác ứng dụng, hoặc lateral movement từ hệ thống khác trong mạng. Đây là điều kiện tiên quyết duy nhất, quyền thấp nhất (standard user) trên host là đủ.
Chuẩn bị DLL độc hại và Reparse Point (Preparation)
Kẻ tấn công tạo một DLL được thiết kế đặc biệt chứa payload leo thang đặc quyền.
Sử dụng reparse point (Windows symbolic link / junction point) để thiết lập đường dẫn chỉ đến DLL độc hại tại vị trí mà Falcon's macro remediation hoặc MareBackup scheduled task sẽ nạp.
Kỹ thuật reparse point cho phép kẻ tấn công kiểm soát "đường đi" của file resolution mà không cần quyền ghi trực tiếp vào thư mục có đặc quyền.
Kích hoạt Luồng Remediation Tin cậy (Trigger)
Kẻ tấn công kích hoạt hoặc chờ tính năng "Microsoft Office File Suspicious Macro Removal" của Falcon được kích hoạt, có thể bằng cách đặt tệp Office bình thường vào vị trí được giám sát để Falcon tự động scan.
Falcon's macro remediation process khởi chạy với quyền SYSTEM để kiểm tra tệp.
DLL Planting và Thực thi SYSTEM (Privilege Escalation)
Thông qua cơ chế reparse point đã thiết lập và thao túng named pipe, MareBackup scheduled task của Falcon (chạy dưới SYSTEM) nạp DLL từ đường dẫn do kẻ tấn công kiểm soát.
DLL độc hại được thực thi với quyền NT AUTHORITY\SYSTEM.
Kết quả: kẻ tấn công nhận được command prompt SYSTEM, quyền cao nhất trên Windows host.
Hậu khai thác (Post-Exploitation)
Với quyền SYSTEM, kẻ tấn công có toàn quyền kiểm soát endpoint.
Dump LSASS memory để thu thập credential: NTLM hash, Kerberos ticket, plaintext password trong bộ nhớ.
Disable, unload, hoặc tamper với CrowdStrike Falcon sensor, biến công cụ bảo vệ thành mục tiêu bị vô hiệu hóa.
Thiết lập persistence ở mức kernel (driver, bootkit) mà không bị Falcon phát hiện sau khi sensor bị compromise.
Lateral movement sang các host khác trong mạng sử dụng credential thu thập được.
Truy cập và đánh cắp dữ liệu nhạy cảm từ host với toàn quyền đọc/ghi filesystem.
Khuyến nghị & Khắc phục
Chưa có bản vá chính thức, CrowdStrike đang điều tra và đã phát hành hướng dẫn giảm thiểu tạm thời. Đội ngũ FPT Threat Intelligence khuyến nghị người dùng và quản trị viên cần cân nhắc thực hiện ngay các hành động sau:
Áp dụng biện pháp giảm thiểu tạm thời ngay lập tức: CrowdStrike khuyến nghị thực hiện đồng thời hai thay đổi cấu hình:
Tắt policy "Microsoft Office File Suspicious Macro Removal" trong Falcon console, đây là tính năng bị lạm dụng trực tiếp trong FalconFlank.
Đảm bảo policy "Cloud Anti-malware for Microsoft Office Files" đang được bật để duy trì khả năng phát hiện macro độc hại qua cloud analysis, thay thế cho local remediation.
Truy cập tech alert chi tiết của CrowdStrike qua cổng hỗ trợ tại support.crowdstrike.com (yêu cầu tài khoản).
Theo dõi bản vá chính thức: CrowdStrike đang điều tra và sẽ phát hành bản vá trong phiên bản Falcon Sensor update. Theo dõi Falcon release notes và CrowdStrike customer advisory portal để cài đặt ngay khi bản vá có sẵn. Sau khi bản vá được phát hành, có thể bật lại tính năng macro remediation nếu cần.
Không coi biện pháp tạm thời là đủ: Tắt local macro remediation loại bỏ attack vector nhưng giảm một lớp bảo vệ cục bộ. Đảm bảo cloud detection được bật và hoạt động bình thường để bù đắp. Đánh giá có bao nhiêu endpoint trong fleet đang kích hoạt tính năng này và mức độ rủi ro macro trong môi trường.
Giám sát hành vi đặc trưng của FalconFlank: Thiết lập detection rules để phát hiện các dấu hiệu khai thác:
Tiến trình non-SYSTEM tạo named pipe bất thường liên quan đến Falcon process.
Reparse point hoặc symlink được tạo trỏ đến DLL trong đường dẫn liên quan đến Falcon hoặc MareBackup.
Scheduled task MareBackup nạp DLL từ đường dẫn không phải CrowdStrike default.
Child process bất thường spawn từ tiến trình Falcon với quyền SYSTEM, đặc biệt là cmd.exe, powershell.exe, hoặc process tương tự.
Tăng cường giám sát LSASS và credential: Vì SYSTEM privilege là bước đệm cho credential dumping, tăng cường giám sát LSASS access từ các tiến trình không được phép, đặc biệt trên các endpoint có người dùng không tin cậy hoặc môi trường đa người dùng.
Rà soát các lỗ hổng EDR anh em: FalconFlank là lỗ hổng thứ ba trong cùng lớp "security tool privilege escalation" từ cùng researcher trong năm tuần. Đánh giá tác động của RoguePlanet (CVE-2026-50656) và ShieldBreak (CVE-2026-69414) trên Microsoft Defender nếu tổ chức sử dụng song song hoặc từng dùng Defender. Xu hướng này có thể chưa dừng lại, chuẩn bị sẵn sàng cho các disclosure tiếp theo từ cùng researcher.
Xem xét lại mô hình bảo mật defense-in-depth: FalconFlank là lời nhắc nhở rằng không có sản phẩm bảo mật nào "miễn nhiễm" với lỗ hổng. Kiến trúc zero-trust phải bao gồm assumption rằng chính các security tool cũng có thể bị compromise, thiết kế containment, monitoring, và response plan cho kịch bản EDR bị khai thác.
Tham khảo
BleepingComputer – New CrowdStrike 'FalconFlank' Zero-Day Grants SYSTEM Privileges
eSecurityPlanet – CrowdStrike Investigates FalconFlank Zero-Day as PoC Reaches SYSTEM
Penligent AI – CVE-2026-40058: CrowdStrike Falcon Windows Privilege Escalation Risk
Cyber Kendra – FalconFlank Zero-Day Hits CrowdStrike Falcon Sensor