Lỗ hổng VMware vCenter cho phép vượt qua xác thực, bị nhóm APT khai thác từ tháng 9/2026
1. Thông tin tổng quan
Ngày 19/11/2026, Broadcom phát hành bản tin bảo mật VMSA-2026-0009 (cập nhật ngày 20/11/2026), vá CVE-2026-123890. Đây là lỗ hổng vượt qua xác thực (authentication bypass) trong thành phần VMware Directory Service của vCenter Server, điểm CVSS 9.8. Theo Rapid7, kẻ tấn công chỉ cần truy cập mạng tới vCenter, không cần thông tin đăng nhập, là có thể truy cập hệ thống dưới quyền Administrator. Broadcom không đưa ra biện pháp giảm thiểu tạm thời nào. Theo The Hacker News, Broadcom xếp việc vá lỗi này vào diện "emergency change" (thay đổi khẩn cấp) theo ITIL.
Lỗ hổng do Mandiant báo cáo. Theo Google Threat Intelligence Group (GTIG) và Mandiant, ARMORY CASTLE (trước đây là UNC5221), một nhóm gián điệp bị nghi có liên hệ với Trung Quốc, đã khai thác lỗ hổng này như một zero-day từ đầu tháng 9/2026, hơn hai tháng trước khi có bản vá. Nhóm này dùng lỗ hổng để chiếm quyền quản trị vCenter. Từ đó chúng xâm nhập các máy chủ ESXi và đánh cắp dữ liệu từ ổ đĩa của các máy ảo.
Ngày 20/11/2026, CISA đưa CVE-2026-123890 vào danh mục KEV. Theo SecurityOnline, các cơ quan liên bang Mỹ phải khắc phục trước ngày 23/11/2026.
2. Thông tin chi tiết
- Định danh lỗ hổng: CVE-2026-123890
- Điểm CVSS(3.1): 9.8
- Mức độ nghiêm trọng: CRITICAL
- Mô tả: Lỗi vượt qua xác thực trong VMware Directory Service, dịch vụ quản lý danh tính và đăng nhập tập trung (SSO) của vCenter. Kẻ tấn công chỉ cần truy cập mạng tới vCenter, không cần tài khoản hay mật khẩu, là có thể lấy được phiên đăng nhập của tài khoản quản trị cao nhất
administrator@vsphere.local. Với quyền này, kẻ tấn công kiểm soát được toàn bộ hạ tầng ảo hóa do vCenter quản lý. - Điều kiện khai thác:
- Truy cập mạng tới vCenter. Theo Google, lỗi nằm ở dịch vụ
rpc_srp_verifiertrên cổng 2012, là giao diện RPC điều khiển của vCenter SSO. - Không cần xác thực, không cần người dùng tương tác. Theo FAQ của Broadcom, lỗi tồn tại dù có dùng Enhanced Linked Mode (ELM) hay không.
- Truy cập mạng tới vCenter. Theo Google, lỗi nằm ở dịch vụ
- Phiên bản bị ảnh hưởng:
| Sản phẩm | Phiên bản bị ảnh hưởng | Bản vá |
|---|---|---|
| VMware Cloud Foundation / vSphere Foundation | 9.1.x.x | 9.1.1.0200 |
| VMware Cloud Foundation / vSphere Foundation | 9.0.x.x | 9.0.2.0200 |
| VMware vCenter Server | 8.0 | 8.0 U3m |
| VMware vCenter Server | 7.0 (hết hỗ trợ chung từ 02/10/2025) | Liên hệ Broadcom (khách hàng có hợp đồng extended support) |
| VMware Cloud Foundation | 5.x | 5.2.5 (hướng dẫn vá: KB88287) |
| VMware Telco Cloud Platform | 3.0, 4.x, 5.0.x, 5.1.x, 5.2 | Theo KB463116 |
| VMware Telco Cloud Infrastructure | 3.0 | Theo KB463116 |
| vSphere 6.5, 6.7 | Đã hết hỗ trợ, không được đánh giá, được coi là bị ảnh hưởng | Không có bản vá |
- Tình trạng khai thác:
- Đã bị khai thác như zero-day từ đầu tháng 9/2026 bởi ARMORY CASTLE (theo GTIG và Mandiant).
- CISA đưa vào danh mục KEV ngày 20/11/2026.
- Theo Google, công cụ khai thác BONESAW của nhóm nhắm tới vCenter Server 7.x và 8.x.
Lỗ hổng xuất phát từ đâu?
vCenter Server là phần mềm quản lý tập trung của nền tảng ảo hóa VMware vSphere. Qua vCenter, quản trị viên điều khiển toàn bộ máy chủ ESXi và máy ảo của doanh nghiệp. Vì vậy, chiếm được vCenter gần như đồng nghĩa với chiếm được cả trung tâm dữ liệu ảo hóa.
Để đăng nhập, vCenter dùng giao thức Secure Remote Password (SRP-6a). Giao thức này cho phép hai bên thống nhất một khóa phiên bí mật mà không cần gửi mật khẩu qua mạng. Theo Google, lỗi nằm ở cách dịch vụ rpc_srp_verifier tạo định danh: nó dùng UUID phiên bản 1, vốn được sinh từ thời gian nên đoán trước được. Nhờ đó, kẻ tấn công lấy được khóa phiên qua kênh DCE/RPC mà không cần mật khẩu, rồi có được phiên đăng nhập quản trị. Có thể hình dung như một khách sạn cấp mã phòng theo giờ check-in: ai biết giờ là đoán được mã.
Theo Google, lỗ hổng này khác với CVE-2026-59309 được vá tháng 7/2026. CVE-2026-59309 là lỗi vượt qua token xác thực LDAP trên cổng 389/636. Broadcom cũng khẳng định trong FAQ rằng CVE-2026-123890 là "a new and distinct issue" (một lỗi mới và riêng biệt), nên hệ thống đã vá CVE-2026-59309 vẫn cần cài bản vá mới này. Thực tế, Google ghi nhận nhóm tấn công đã khai thác thành công một vCenter đã vá CVE-2026-59309.
Tác động có thể gây ra
- Chiếm quyền quản trị vCenter: Kẻ tấn công có phiên
administrator@vsphere.local, tạo được tài khoản quản trị riêng và bật SSH trên vCenter. - Giả mạo danh tính: Theo Google, công cụ của nhóm tấn công lấy được khóa ký SAML của vCenter để giả mạo token đăng nhập (Golden SAML), vượt qua cả MFA.
- Chiếm máy chủ ESXi và đánh cắp dữ liệu máy ảo: Từ vCenter, nhóm tấn công đăng nhập vào ESXi với quyền root, đọc trực tiếp ổ đĩa máy ảo và lấy cơ sở dữ liệu Active Directory (NTDS) cùng các registry hive.
- Duy trì truy cập lâu dài: Nhóm cài nhiều backdoor trên các appliance Linux, vCenter và ESXi, khó phát hiện vì các thiết bị này thường không có EDR.
Vì sao lỗ hổng này đáng chú ý?
- Đã bị khai thác thực tế: Lỗ hổng bị một nhóm APT dùng như zero-day hơn hai tháng trước khi có bản vá, và đã nằm trong danh mục KEV của CISA.
- Không có biện pháp giảm thiểu: Broadcom không công bố workaround, nên cài bản vá là cách duy nhất.
- Bản vá cũ không bảo vệ được: vCenter đã vá CVE-2026-59309 hồi tháng 7 vẫn bị khai thác.
- Mục tiêu giá trị cao: vCenter là "control plane" của hạ tầng ảo hóa. Theo Google, nhóm tấn công đã dùng hai zero-day và ba bộ malware chuyên biệt trong cùng một chiến dịch, cho thấy "significant resources" (nguồn lực rất lớn) đứng sau.
- Phiên bản cũ khó vá: vSphere 6.5 và 6.7 đã hết hỗ trợ. vCenter 7.0 chỉ có bản vá qua hợp đồng extended support.
3. Quá trình khai thác
Theo báo cáo của Google Threat Intelligence Group và Mandiant, chuỗi tấn công của ARMORY CASTLE có thể chia thành 4 giai đoạn với 9 bước như sau. Các bước 1–3 diễn ra trước khi khai thác CVE-2026-123890.
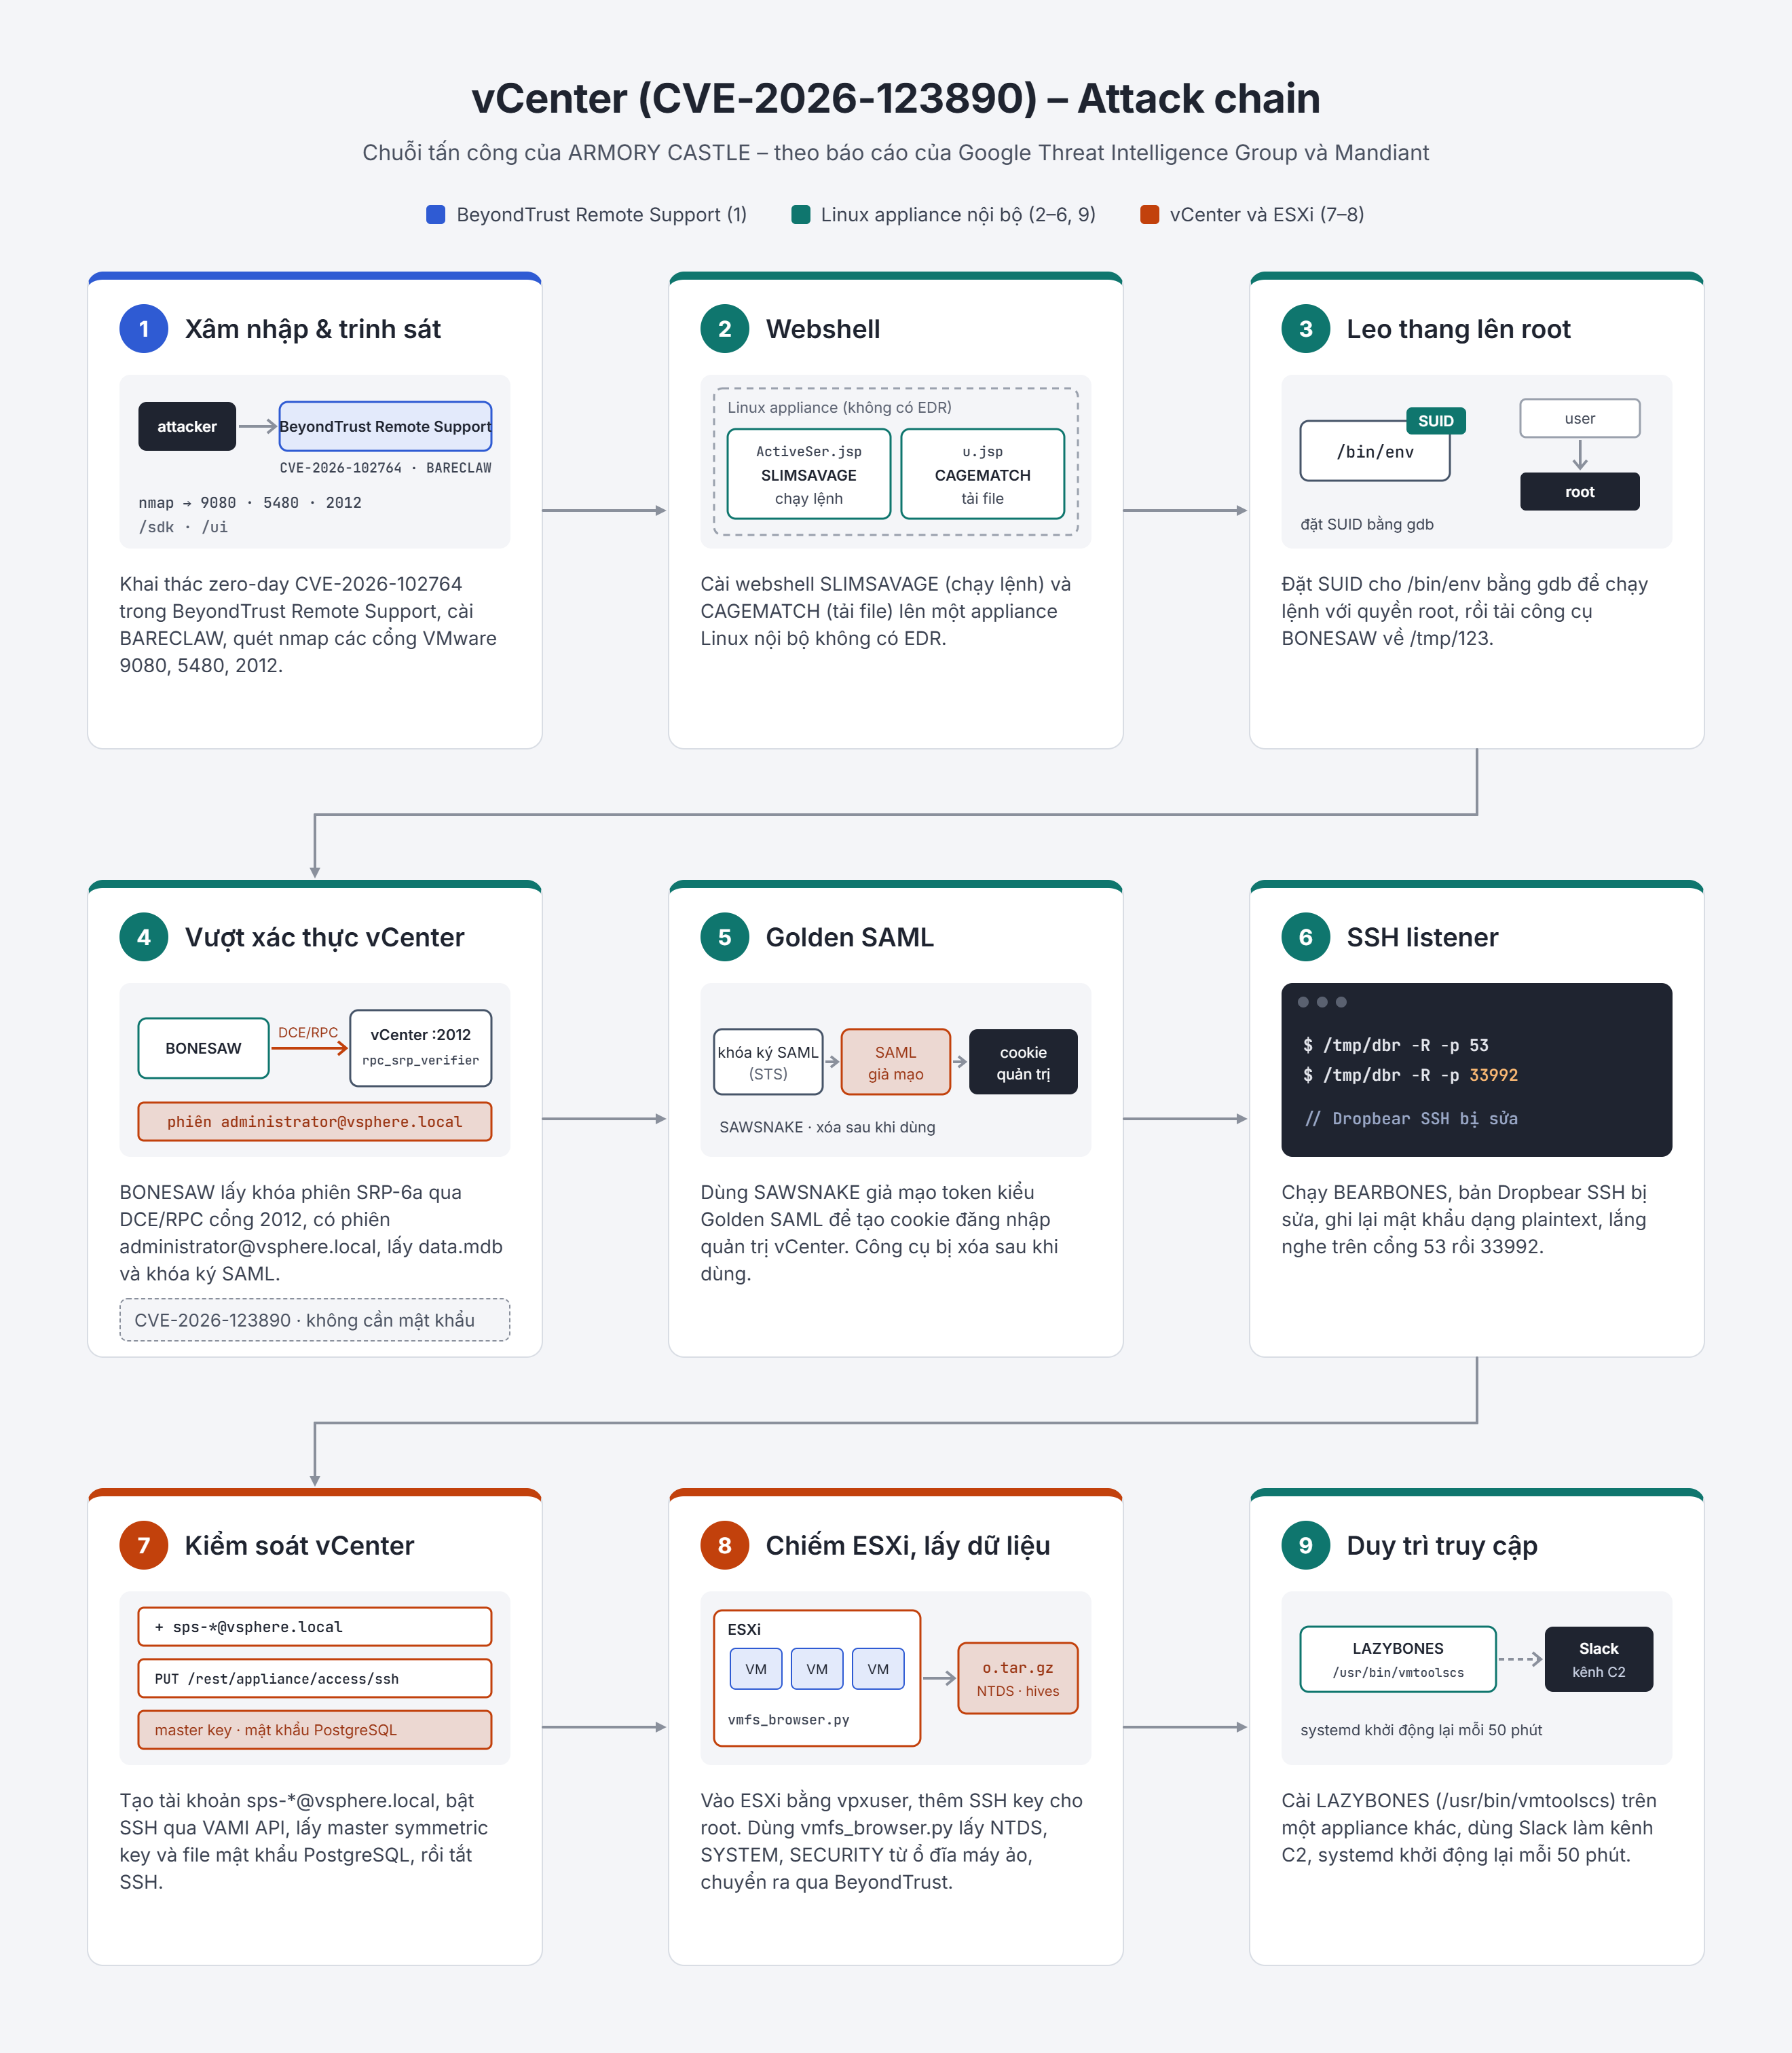
Giai đoạn 1: BeyondTrust Remote Support
- Bước 1: Xâm nhập ban đầu và trinh sát
- Mục tiêu: Có chỗ đứng đầu tiên và tìm vCenter trong mạng.
- Hành động: Khai thác zero-day trong BeyondTrust Remote Support (CVE-2026-102764), cài công cụ tunneling BARECLAW, rồi quét nmap các cổng VMware 9080, 5480, 2012 và các URI
/sdk,/ui.
Giai đoạn 2: Linux appliance nội bộ
- Bước 2: Tạo chỗ đứng bằng webshell
- Hành động: Cài webshell SLIMSAVAGE (
ActiveSer.jsp) để chạy lệnh và CAGEMATCH (u.jsp) để tải file lên một appliance Linux không có EDR.
- Hành động: Cài webshell SLIMSAVAGE (
- Bước 3: Leo thang lên root
- Hành động: Đặt SUID cho
/bin/envbằnggdb, cho phép chạy lệnh với quyền root, rồi tải công cụ BONESAW về/tmp/123.
- Hành động: Đặt SUID cho
- Bước 4: Khai thác CVE-2026-123890 bằng BONESAW
- Mục tiêu: Có phiên quản trị vCenter mà không cần mật khẩu.
- Hành động: BONESAW khai thác lỗi làm lộ khóa phiên SRP-6a qua DCE/RPC trên cổng 2012.
- Kết quả: Có phiên
administrator@vsphere.local. BONESAW lấy LMDB (/storage/db/vmware-vmdir/data.mdb), trích xuất khóa ký SAML của STS, tạo machine account backdoor qua vmdir và gán quyền Global Administrator trên thư mục gốc của vCenter.
- Bước 5: Giả mạo token bằng SAWSNAKE
- Hành động: Dùng SAWSNAKE giả mạo token kiểu Golden SAML để tạo cookie đăng nhập quản trị vCenter. Công cụ bị xóa sau khi dùng.
- Bước 6: Mở SSH listener bằng BEARBONES
- Hành động: Chạy BEARBONES (Dropbear SSH bị sửa, ghi lại mật khẩu dạng plaintext) tại
/tmp/dbr, lắng nghe trên cổng 53 rồi 33992.
- Hành động: Chạy BEARBONES (Dropbear SSH bị sửa, ghi lại mật khẩu dạng plaintext) tại
Giai đoạn 3: vCenter và ESXi
- Bước 7: Kiểm soát vCenter và đánh cắp credential
- Hành động: Tạo tài khoản quản trị cục bộ
sps-<REDACTED>@vsphere.local. Bật SSH qua VAMI API (PUT /rest/appliance/access/ssh, cổng 5480), đăng nhập SSH, lấy vCenter master symmetric key và file mật khẩu PostgreSQL, rồi tắt SSH.
- Hành động: Tạo tài khoản quản trị cục bộ
- Bước 8: Chiếm ESXi và đánh cắp dữ liệu máy ảo
- Hành động: Đăng nhập ESXi Host Client bằng
vpxuser, SSH với quyền root, thêm SSH key vàoauthorized_keys. Dùngvmfs_browser.pytrích xuấtNTDS, các registry hiveSYSTEM,SECURITYvà dữ liệudnstừ ổ đĩa máy ảo, nén thànho.tar.gztrong thư mục ẩn.atrên VMFS. File được tải ra quascpvà chuyển ra ngoài qua appliance BeyondTrust, sau đó thư mục ẩn bị xóa.
- Hành động: Đăng nhập ESXi Host Client bằng
Giai đoạn 4: Linux appliance thứ hai
- Bước 9: Duy trì truy cập bằng LAZYBONES
- Hành động: Cài LAZYBONES (
/usr/bin/vmtoolscs), backdoor dùng Slack làm kênh C2, mã hóa AES-256-CTR. Một service systemd khởi động lại nó mỗi 50 phút.
- Hành động: Cài LAZYBONES (
Lưu ý: Đây là chuỗi tấn công thực tế mà Google ghi nhận trong một vụ xâm nhập cụ thể. Bản thân CVE-2026-123890 chỉ cần truy cập mạng tới vCenter. Nếu cổng quản trị vCenter bị phơi ra ngoài, kẻ tấn công có thể không cần các bước 1–3.
4. Khuyến nghị & Khắc phục
Đội ngũ FPT Threat Intelligence khuyến nghị người dùng và quản trị viên cần cân nhắc thực hiện các hành động sau:
- Cập nhật khẩn cấp vCenter lên bản đã vá theo bảng ở mục 2: 9.1.1.0200, 9.0.2.0200, 8.0 U3m hoặc VCF 5.2.5. Theo FAQ của Broadcom:
- Bản cập nhật không cài được qua vCenter Quick Patch.
- Trong lúc cập nhật, các máy ảo và container vẫn chạy, nhưng vSphere Client và các công cụ quản lý khác tạm thời không dùng được.
- Một số thao tác mã hóa với Standard Key Provider (mã hóa mới, xoay vòng khóa) tạm thời không thực hiện được khi vCenter offline. Các workload đã mã hóa, vSphere HA và vSAN vẫn hoạt động bình thường.
- Lưu ý lộ trình nâng cấp: Theo FAQ của Broadcom, bản vCenter 8.0 U3m và 9.0.2.0200 có hạn chế "Back-in-Time", chặn việc nâng cấp lên VCF 9.1.1 sau đó. Đơn vị đang có kế hoạch lên 9.1.1 nên nâng vCenter lên 9.1.1 trước rồi mới vá, hoặc chờ một thời gian ngắn để lên VCF 9.1.2. Ma trận tương thích xem tại KB 67077.
- Với vCenter 7.0: liên hệ Broadcom nếu có hợp đồng extended support. Với vSphere 6.5 và 6.7: lên kế hoạch nâng cấp lên phiên bản còn được hỗ trợ.
- Vá cả các thiết bị bị dùng làm điểm vào trong chuỗi tấn công, đặc biệt BeyondTrust Remote Support (CVE-2026-102764, bản vá BT26-05).
- Hạn chế truy cập mạng tới vCenter. Theo Google, nên coi vCenter là control plane. Dùng Privileged Access Workstation và áp dụng chính sách mặc định chặn mọi kết nối vào (default-deny), chỉ mở whitelist cho TCP 443, 2012, 22 và 5480 từ các nguồn được phép. Google khuyến nghị dùng VCSA Hardening & Logging Tool để đặt rule iptables độc lập với VAMI và đẩy log kết nối bị chặn về SIEM, vì firewall của VAMI có thể bị kẻ tấn công có quyền VAMI tắt đi. Cần thử nghiệm và tuân thủ quy trình change control trước khi áp dụng.
- Rà soát dấu hiệu xâm nhập theo hướng dẫn của Google:
- Các lệnh quét nmap từ máy nội bộ tới cổng 2012, 5480, 9080, 443.
- Request
PUT /rest/appliance/access/sshtrên VAMI. - Tài khoản SSO hoặc tài khoản quản trị cục bộ mới, đặc biệt dạng
sps-*@vsphere.local. - SSH public key lạ trong
authorized_keyscủa root trên ESXi. - Thay đổi SUID trên
/bin/env. - Lệnh
curl -o /tmp/...,ssh -i /tmp/123.key,scp -d -thoặc-ftới thư mục ẩn trên VMFS. - Việc dùng
vmfs_browser.py, hoặc file nén chứaNTDS/registry hive trên ESXi. - Lưu lượng ra Slack bất thường từ các máy chủ, appliance.
- Rà soát các IOC ở mục 5 trên hệ thống và log mạng.
- Nếu phát hiện dấu hiệu bị xâm nhập: vì nhóm tấn công đã lấy khóa ký SAML, master key của vCenter và NTDS, chỉ cài bản vá là không đủ. Cần thực hiện quy trình ứng phó sự cố đầy đủ, bao gồm thay các khóa và thông tin xác thực bị lộ.
5. Danh sách IOC
Theo báo cáo của Google Threat Intelligence Group và Mandiant, các IOC liên quan tới chiến dịch của ARMORY CASTLE gồm các giá trị dưới đây. Google cho biết danh sách đầy đủ nằm trong GTI Collection dành cho người dùng đã đăng ký.
File
| Giá trị | Mô tả |
|---|---|
ActiveSer.jsp |
Webshell SLIMSAVAGE (chạy lệnh) |
u.jsp |
Webshell CAGEMATCH (tải file) |
/tmp/123 |
BONESAW – công cụ khai thác CVE-2026-123890 |
/tmp/sss |
SAWSNAKE – công cụ Golden SAML |
/tmp/dbr |
BEARBONES – backdoor Dropbear SSH |
/usr/bin/vmtoolscs |
LAZYBONES – backdoor dùng Slack làm C2 |
Mạng (nghi là hạ tầng obfuscation của nhóm tấn công)
| Giá trị | Mô tả |
|---|---|
103[.]147[.]251[.]5 |
IP |
103[.]190[.]38[.]3 |
IP |
118[.]174[.]128[.]34 |
IP |
118[.]174[.]128[.]36 |
IP |
118[.]174[.]128[.]38 |
IP |
176[.]9[.]89[.]66 |
IP |
185[.]71[.]15[.]109 |
IP |
220[.]121[.]128[.]41 |
IP |
222[.]108[.]77[.]44 |
IP |
61[.]216[.]56[.]127 |
IP |
81[.]45[.]89[.]43 |
IP |
IOC mạng đã được defang.
Khác
| Giá trị | Mô tả |
|---|---|
SSH-2.0-pulsesecure_ |
Banner SSH của BEARBONES, xuất hiện trên các cổng cao bất thường |
sps-<REDACTED>@vsphere.local |
Mẫu tên tài khoản quản trị cục bộ do nhóm tấn công tạo trên vCenter |
Google cũng công bố các rule YARA để săn tìm công cụ của nhóm: G_Hunting_Webshell_SLIMSAVAGE_1, G_Hunting_Webshell_CAGEMATCH_1, G_Hunting_Utility_SAWSNAKE_2, G_Hunting_Utility_BONESAW_2, G_Hunting_Backdoor_BEARBONES_1, G_Hunting_Backdoor_LAZYBONES_1.
6. Tham khảo
- Broadcom – Security Advisory VMSA-2026-0009
- Broadcom – VMSA-2026-0009: Questions & Answers
- Google Cloud – ARMORY CASTLE Exploits vSphere
- Rapid7 – CVE-2026-123890: Critical authentication bypass in VMware vCenter
- The Hacker News – Critical VMware vCenter Flaw (CVSS 9.8)
- The Hacker News – China-Linked Hackers Exploit Critical VMware vCenter Zero-Day to Gain Admin Access and Steal Data
- SecurityOnline – CISA Adds 4 Exploited Flaws to KEV: VMware vCenter, SAP NetWeaver, Cisco Expressway, Apache Roller
Comments
Join the discussionNo comments yet. Be the first to comment.