Node2Shell: Lỗi trong Node.js mở đường cho hacker thực thi mã từ xa
Lỗ hổng Node2Shell (CVE-2026-111497) xuất phát từ bộ giải nén Brotli tích hợp trong Node.js. Lỗ hổng cho phép kẻ tấn công từ xa không cần xác thực gây sập tiến trình, rò rỉ bộ nhớ hoặc thực thi mã tùy ý khi ứng dụng giải nén dữ liệu độc hại. Ngày 27/10/2026, CISA đưa mã này vào danh mục KEV sau khi ghi nhận bằng chứng khai thác thực tế. Quản trị viên cần kiểm kê dịch vụ, nâng cấp bản vá an toàn và khởi động lại tiến trình ngay.
Tóm tắt tổng quan
Ngày 21/10/2026, dự án Node.js phát hành bản vá khẩn cấp cho lỗ hổng Node2Shell (CVE-2026-111497) trong bộ giải nén Brotli đi kèm. Lỗ hổng cho phép kẻ tấn công từ xa không cần xác thực làm sập tiến trình, lộ bộ nhớ hoặc thực thi mã tùy ý khi giải nén luồng dữ liệu độc hại.
Rủi ro kinh doanh là đáng kể đối với mọi dịch vụ Node.js gọi API bên ngoài, xử lý phản hồi webhook qua hàm fetch(), hoặc nhận dữ liệu tải lên được nén bằng Brotli. Mức độ cấp bách tăng mạnh khi ngày 27/10/2026, CISA đưa CVE-2026-111497 vào danh mục KEV dựa trên bằng chứng khai thác thực tế.
Hành động quan trọng nhất: Quản trị viên cần nâng cấp Node.js lên phiên bản an toàn (22.23.4, 24.22.1, 26.12.1), khởi động lại tiến trình worker và xây dựng lại container image để loại bỏ hoàn toàn decoder cũ khỏi bộ nhớ.
Chi tiết lỗ hổng
Lỗ hổng CVE-2026-111497 là lỗi ghi ngoài vùng nhớ (out-of-bounds write) trong bộ giải nén Brotli đi kèm Node.js, kích hoạt khi giải nén dữ liệu Brotli sai định dạng; hậu quả theo ghi nhận của Node.js gồm sập tiến trình, lộ bộ nhớ hoặc thực thi mã từ xa. Lỗ hổng gắn với điểm yếu CWE-252 và CWE-787.
Kẻ tấn công từ xa không cần xác thực tài khoản. Kẻ tấn công chỉ cần gửi luồng dữ liệu Brotli tới vị trí ứng dụng giải nén.
Imperva cho biết "Node2Shell" là tên Imperva Red Team đặt cho phân tích của họ; Aikido gọi đây là tên đang lan truyền và sau đó dùng thêm tên "HTTP2Shell" khi phạm vi ảnh hưởng mở rộng sang nhiều thư viện HTTP.
Điểm số nghiêm trọng theo các tổ chức
Các tổ chức an toàn thông tin đánh giá CVE-2026-111497 với nhiều thang điểm khác nhau. Đội ngũ phân tích tổng hợp đầy đủ các mức điểm công bố:
| Đơn vị đánh giá | Điểm số và mức độ | Thang đo | Ghi chú từ nguồn |
|---|---|---|---|
| Google (CNA cấp CVE) | 9.2 (Critical) | CVSS v4.0 | Google là bên cấp CVE (theo THN). |
| Node.js | High | Thang mức độ của Node.js | Theo advisory Node.js. |
| Red Hat | 8.1 (Important) | Nguồn không nêu | Theo THN. |
| Microsoft | 8.1 (High) | Nguồn không nêu | Chấm cho .NET (theo THN). |
Các phiên bản Node.js bị ảnh hưởng
Đợt cập nhật ngày 21/10/2026 của Node.js xử lý 10 CVE (gồm 4 high, 3 medium, 3 low). Mã CVE-2026-111497 là 1 trong 4 lỗi mức high.
| Nhánh phiên bản | Trạng thái hỗ trợ | Phiên bản an toàn đã vá | Khuyến nghị hành động |
|---|---|---|---|
| Node.js 26.x | Current | 26.12.1 | Nâng cấp ngay lên phiên bản vá. |
| Node.js 24.x | Long-Term Support (LTS) | 24.22.1 | Nâng cấp ngay lên phiên bản vá. |
| Node.js 22.x | Long-Term Support (LTS) | 22.23.4 | Nâng cấp ngay lên phiên bản vá. |
| 25.x, 23.x, 20.x và cũ hơn | End of Life (EOL) | Không có bản vá | Chuyển đổi khẩn cấp sang nhánh LTS còn hỗ trợ. |
Node.js cài từ kho gói distro (Debian, Ubuntu, Fedora, RHEL, Alpine) có thể dùng thư viện Brotli của hệ thống. Khi đó bản vá đến qua gói brotli của distro, quản trị viên cần xem advisory từ nhà phân phối.
Container pin tag cũ (như node:24.22.0 hay node:22.23.3-alpine) vẫn lỗi dù rebuild; bắt buộc phải đổi tag sang bản mới. Tiến trình đang chạy giữ decoder cũ trong bộ nhớ tới khi được restart. Bản thông cáo của Node.js không đưa ra giải pháp giảm thiểu tạm thời nào.
Ảnh hưởng và các đường tấn công
Node.js chỉ bị lộ khi thật sự giải nén dữ liệu Brotli do kẻ tấn công kiểm soát. Nếu dữ liệu nén chỉ đi qua mà không bị giải nén, lỗi không phát sinh.
Có ba đường tiếp xúc chính đưa dữ liệu vào bộ giải nén:
- Phía Client tiếp nhận phản hồi mạng: Hàm
fetch()tích hợp của Node.js tự động giải nén response mang tiêu đềContent-Encoding: br. Một máy chủ độc hại hoặc API bị chiếm quyền có thể tấn công ứng dụng client qua response. Các dịch vụ gọi webhook hoặc gọi URL do người dùng nhập là mục tiêu điển hình. - Phía Server tiếp nhận phần thân yêu cầu: Framework Express 5 và body-parser 2.x tự giải nén body có
Content-Encoding: brkhi parser được cấu hình (nhưraw(),json()). Máy chủ HTTP Node.js nguyên bản thuần túy không tự giải nén body Brotli. - Mã nguồn gọi trực tiếp module giải mã: Ứng dụng gọi hàm
brotliDecompresshoặccreateBrotliDecompresstừ modulenode:zlibvới dữ liệu không tin cậy.
Client độc hại có thể chiếm server chưa vá nhận dữ liệu nén. Ngược lại, server độc hại có thể chiếm client chưa vá tự giải nén dữ liệu mạng (ví dụ curl --compressed).
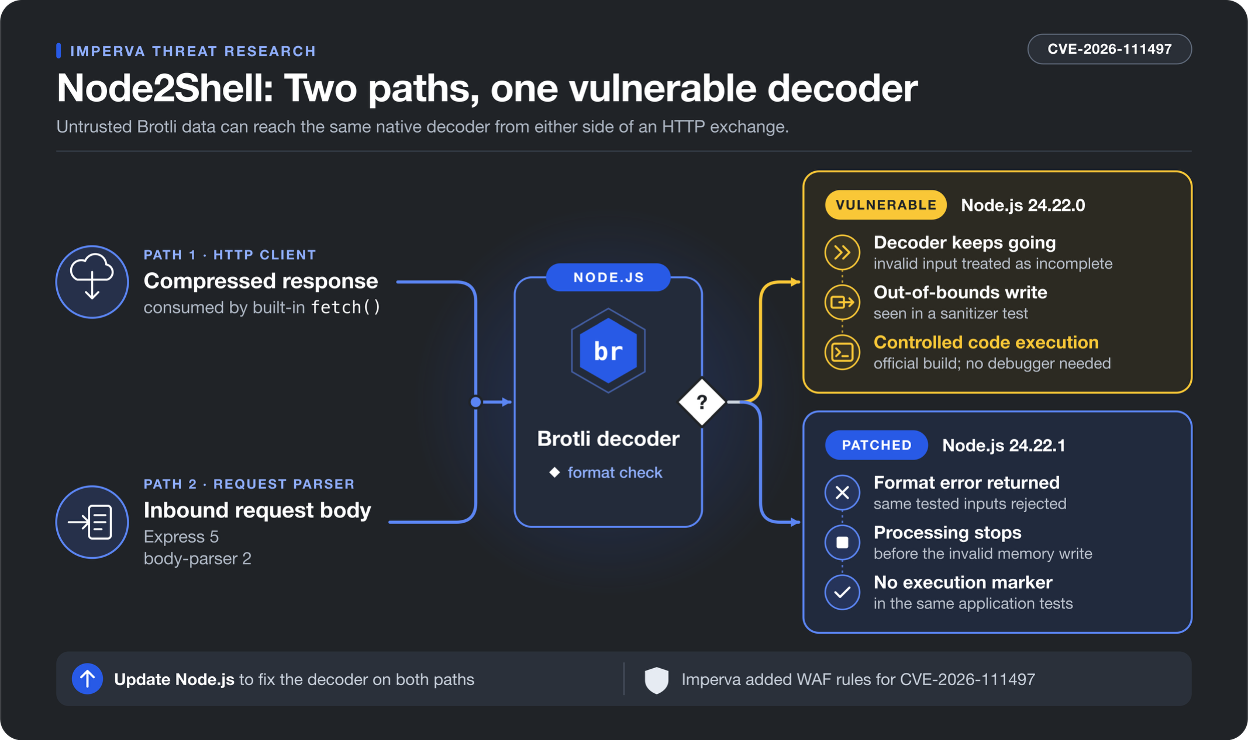
Hình 1: Hai đường tiếp xúc của Node2Shell (phản hồi tải về qua fetch() và yêu cầu gửi tới Express 5 / body-parser 2) cùng đi vào bộ giải nén Brotli.
Timeline sự kiện và sơ đồ diễn biến
Diễn biến phát hiện và xử lý lỗ hổng Node2Shell ghi nhận rủi ro thay đổi nhanh chóng:
| Mốc thời gian | Sự kiện kỹ thuật và cập nhật an ninh | Nguồn ghi nhận |
|---|---|---|
| 27/02/2026 | Thay đổi sửa lỗi vào mã nguồn Brotli (commit 0ed4268a), khi đó chưa ai biết đây là lỗ hổng. | Aikido, THN (dẫn OpenAI) |
| 21/10/2026 | Node.js và Google phát hành bản vá; Vercel bổ sung quy tắc tường lửa bảo vệ. | Node.js, Aikido, THN |
| 22/10/2026 | Imperva chạy được mã trong lab trên bản dựng Node.js 24.22.0 Linux arm64 sau nhiều lần thử; exploit không công bố. PoC công khai đầu tiên chỉ chạy trên bản dựng thử nghiệm bị làm yếu cố ý. | Imperva, Aikido |
| 23/10/2026 | CISA đánh giá mức độ khai thác "none" và tự động hóa "no"; Red Hat nêu chưa có PoC công khai đáng tin cậy. Debian 13 cập nhật gói brotli; PYSEC tạo bản ghi cho Python. | THN (dẫn CISA, Red Hat) |
| 24/10/2026 | The Hacker News phân tích phạm vi lan rộng ngoài Node.js; Amazon Linux 2023 phát hành bản vá cho brotli và Node.js 24; Ruby gem brotli ra mắt bản 0.9.1. | THN |
| 25/10/2026 | Microsoft phát hành bản vá ngoài chu kỳ cho .NET; Cloudflare thêm 2 rule managed WAF (mặc định chỉ ghi log); JFrog phát hiện lỗ hổng lan sang FFmpeg, ClickHouse, Apache Arrow. | THN |
| 27/10/2026 | CISA đưa CVE-2026-111497 vào danh mục KEV dựa trên bằng chứng khai thác thực tế; hạn xử lý cho cơ quan liên bang Mỹ là 10/11/2026. | CISA KEV, Rescana (dẫn cảnh báo CISA) |
(Bản vá Bun 1.4.4 không có ngày phát hành cụ thể trong tài liệu nguồn nên không đặt vào bảng timeline).
Dưới đây là sơ đồ luồng tiếp xúc và ranh giới xử lý của bộ giải nén trước và sau khi áp dụng bản vá:
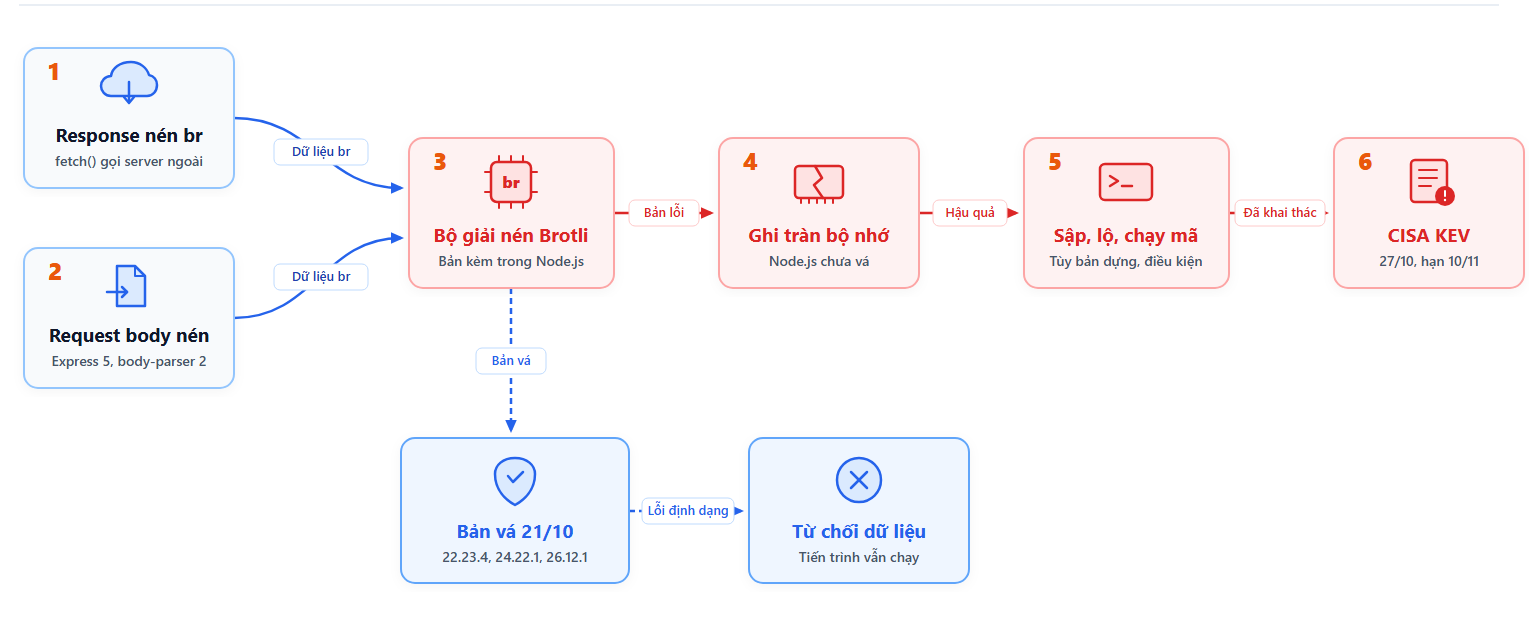
Hình 2: Sơ đồ luồng tiếp xúc của lỗ hổng Node2Shell từ dữ liệu mạng đến bộ giải nén Brotli và trạng thái xử lý sau bản vá.
Phạm vi mở rộng ngoài hệ sinh thái Node.js
Do bộ giải nén Brotli viết bằng C là thư viện dùng chung phổ biến, lỗ hổng xuất hiện trên hàng loạt sản phẩm khác:
| Sản phẩm / Thành phần | Phiên bản bị ảnh hưởng | Phiên bản đã sửa | Điều kiện phơi nhiễm cụ thể |
|---|---|---|---|
| Google Brotli (thư viện C) | 1.0.3 đến 1.2.0 | 1.0.10, 1.1.1, 1.2.1 | Ứng dụng giải nén dữ liệu Brotli không tin cậy. |
| Bun | 1.4.3 trở xuống | 1.4.4 | Nhận response fetch() có br hoặc dùng node:zlib. |
| Microsoft .NET | 8.0, 9.0, 10.0; 11.0 preview trước RC3 | 8.0.33, 9.0.22, 10.0.14, 11.0 RC3 | Chỉ khi bật Brotli trong ASP.NET Core request decompression, HttpClient, hoặc gọi API Brotli với dữ liệu không tin cậy. |
| Envoy | 1.39.2, 1.38.5, 1.37.7, 1.36.11 | 1.40.0, 1.39.3, 1.38.6, 1.37.8, 1.36.12 | Chỉ khi cấu hình bộ giải nén Brotli decompressor. |
| Istio | 1.31.0–1.31.1, 1.30.0–1.30.5, 1.29.0–1.29.8 | 1.31.2, 1.30.6, 1.29.9 | Chỉ khi bật tính năng giải nén Brotli. |
| Python Brotli | 1.2.0 trở xuống | 1.2.1 | Gói được cài và HTTP client tự giải nén luồng br. |
| Python brotlicffi | 1.2.0.x trở xuống | 1.2.1.0 | Gói được cài và HTTP client tự giải nén luồng br. |
| cdxgen | Bản binary/image độc lập 13.4.0, 12.8.8 trở xuống | 13.5.0, 12.8.9 | Công cụ quét đầu vào không tin cậy. |
Lưu ý cho Python và Dependabot
Với Python, khi cài gói Brotli hoặc brotlicffi, các client HTTP như requests, urllib3, httpx, aiohttp sẽ tự giải nén response br. Ứng dụng có thể bị phơi nhiễm dù không trực tiếp import thư viện.
Bản ghi CVE gán cho kho Google Brotli chứ không mang tên gói PyPI. GitHub Advisory chưa liệt kê gói, nên Dependabot có thể không cảnh báo. Bản ghi PYSEC-2026-4322 và PYSEC-2026-4323 đã thêm ngày 23/10, đội ngũ kỹ thuật cần kiểm tra thủ công.
Thông tin từ Microsoft .NET
Ngày 25/10/2026, Microsoft phát hành bản vá ngoài chu kỳ cho .NET. Advisory của Microsoft nêu rõ .NET Framework không bị ảnh hưởng.
Microsoft đánh giá lỗi có thể gây lộ thông tin, DoS hoặc nâng quyền; advisory không liệt kê RCE. Ứng dụng .NET dạng self-contained hoặc NativeAOT phải build và xuất bản lại vì decoder liên kết tĩnh vào file thực thi.
Phát hiện từ JFrog
Nghiên cứu ngày 25/10 của JFrog cho thấy diện ảnh hưởng lan sang nhiều công cụ xử lý dữ liệu:
- FFmpeg: Phơi nhiễm qua
libjxl(JPEG XL) dùng Brotli giải nén metadata. JFrog chiếm được luồng điều khiển của chương trình bằng một ảnh dựng sẵn nhưng cho biết cần thêm nhiều công sức mới thành chạy mã; JFrog không báo bản vá riêng cho FFmpeg. - ClickHouse: Giải nén Brotli trong request body, file
.brvà Parquet. JFrog làm sập máy chủ bằng request ~23 MB (lỗi DoS). Bản backport đưa Brotli 1.2.1 vào nhánh 26.9 đã gộp ngày 26/10. - Apache Arrow C++: Nhúng Brotli 1.0.9, phơi nhiễm khi đọc file Parquet hoặc Arrow IPC; chưa có bản sửa tới 26/10.
- pyarrow: Gói Python này rơi vào vòng lặp vô hạn và chiếm dụng CPU với input 534 byte (lỗi DoS).
Một số đường tiếp xúc bắt đầu từ file dữ liệu tĩnh thay vì HTTP request. Chặn Content-Encoding: br tại tường lửa biên không bảo vệ được luồng xử lý file này.
Cập nhật trên các distro Linux
Tiến độ phát hành bản vá khác nhau theo từng hệ điều hành:
- Debian: Debian 13 sửa ngày 23/10 (bản
1.1.0-2+deb13u1); Debian 12 sửa qua bản1.0.9-2+deb12u1. - Amazon Linux 2023: Đã phát hành bản cập nhật cho
brotlivànodejs24 ngày 24/10. - openSUSE: Bản Tumbleweed đã hoàn tất cập nhật.
- SUSE Linux Enterprise 15: Bản cập nhật Node.js 22 còn trong giai đoạn testing tính đến 26/10.
- Ubuntu: Duy trì trạng thái "needs evaluation" cho
brotlivànodejstính đến 26/10.
Detection & Threat Hunting
Phòng thủ Node2Shell kết hợp giữa rà soát phiên bản tài sản tĩnh và giám sát hành vi luồng mạng, máy chủ.
Các câu lệnh kiểm kê tài sản phục vụ SOC
Quản trị viên sử dụng các lệnh sau để xác định phiên bản phần mềm có nguy cơ:
1. Kiểm tra phiên bản Node.js máy chủ và container:
# Kiểm tra phiên bản trên máy chủ hoặc máy trạm
node --version

# Kiểm tra phiên bản Node.js bên trong Docker image
docker run --rm <image_name> node --version

# Liệt kê Docker image đang chạy trên máy chủ
docker ps --format '{{.Image}}'
2. Rà soát cấu hình phân tích gói tin trong mã nguồn:
# Kiểm tra Express và body-parser trong dự án Node.js
npm ls express body-parser

# Tìm hàm giải nén Brotli trong mã nguồn ứng dụng
grep -rnE 'createBrotliDecompress|brotliDecompress' --include=*.js --include=*.ts --exclude-dir=node_modules .

# Rà soát thư mục phụ thuộc nếu cần thiết
grep -rnE 'createBrotliDecompress|brotliDecompress' node_modules/
3. Kiểm tra gói thư viện Python và gói hệ điều hành:
# Kiểm tra thư viện giải nén Brotli trên Python
pip show brotli brotlicffi

# Kiểm tra gói brotli trên Debian hoặc Ubuntu
dpkg -l | grep -i brotli

# Kiểm tra gói brotli trên RHEL, Fedora hoặc Amazon Linux
rpm -qa | grep -i brotli
Behavioral Hunting
Lưu ý hiện tượng sập tiến trình bất thường hoặc lỗi decoder đơn thuần chưa đủ để kết luận về một cuộc tấn công. Đội ngũ SOC cần tập trung săn lùng 3 chỉ dấu sau:
- Yêu cầu HTTP có tiêu đề bất thường: Xuất hiện request mang
Content-Encoding: brgửi tới endpoint vốn không tiếp nhận dữ liệu nén. - Tiến trình sập liên tục: Tiến trình
nodehoặcbunbị crash đột ngột nhiều lần trong khoảng thời gian ngắn mà không có lỗi logic rõ ràng. - Tiến trình sinh shell hoặc lệnh tải file: Tiến trình
nodesinh tiến trình con là shell (sh,bash,dash) hoặc công cụ tải tệp (curl,wget).
Quy tắc phát hiện Sigma
Quy tắc Sigma sau hỗ trợ phát hiện hành vi khi Node.js hoặc Bun khởi tạo shell hoặc công cụ tải file trên Linux:
title: Suspicious Process Spawning from Node or Bun Runtime
id: 09f415fc-0e07-4db3-b046-d16fc596ede2
status: experimental
description: Phát hiện tiến trình Node.js hoặc Bun khởi tạo trình thông dịch shell hoặc tiện ích tải mạng, dấu hiệu nghi vấn thực thi mã sau khai thác CVE-2026-111497.
references:
  - https://nodejs.org/en/blog/vulnerability/october-2026-security-releases
  - https://www.imperva.com/blog/node2shell-from-brotli-data-to-remote-code-execution/
author: FPT IS CSC - Threat Intelligence
date: 2026-11-04
tags:
  - attack.execution
  - attack.t1059.004
logsource:
  category: process_creation
  product: linux
detection:
  selection_parent:
    ParentImage|endswith:
      - '/node'
      - '/bun'
  selection_child:
    Image|endswith:
      - '/sh'
      - '/bash'
      - '/dash'
      - '/curl'
      - '/wget'
  condition: selection_parent and selection_child
falsepositives:
  - Các script trong package.json được gọi qua npm run hoặc npx trong CI/CD
  - Công cụ build tự động hoặc tác vụ bảo trì dùng module child_process hợp lệ
  - Module quản trị hệ điều hành nội bộ được ứng dụng sử dụng có chủ đích
level: medium
Truy vấn giám sát mạng trên Splunk (SPL)
Truy vấn sau hỗ trợ săn lùng các yêu cầu chứa tiêu đề nén Brotli qua log Proxy hoặc WAF:
(index=proxy OR index=waf) (http_method=POST OR http_method=PUT)
| search http_content_encoding="br" OR http_content_encoding="*, br*" OR http_content_encoding="br,*"
| stats count min(_time) as first_seen max(_time) as last_seen by src_ip, dest_host, uri_path, http_content_encoding, http_user_agent
| sort - count
Ghi chú: Tên trường và index là placeholder; cần chỉnh theo schema log thực tế và chưa được chạy thử trên SIEM thật.
Truy vấn giám sát hành vi trên Microsoft Defender (KQL)
Truy vấn sau hỗ trợ phát hiện tiến trình con sinh ra từ Node hoặc Bun:
DeviceProcessEvents
| where InitiatingProcessFileName in~ ("node", "bun")
| where FileName in~ ("sh", "bash", "dash", "curl", "wget")
| project Timestamp, DeviceName, InitiatingProcessFileName, InitiatingProcessCommandLine, FileName, ProcessCommandLine, AccountName
| sort by Timestamp desc
Ghi chú: Cú pháp KQL mang tính chất định hướng và chưa kiểm thử trực tiếp trên môi trường Defender thật.
Nhận định
Phân tích sâu về sự cố Node2Shell mang lại nhiều nhận định quan trọng:
Thứ nhất, nguy cơ từ thư viện mã nguồn mở dùng chung tạo chuỗi vá kéo dài. Lỗi nằm ở thư viện C Brotli khiến việc sửa chữa không thể đồng bộ. Mỗi sản phẩm như Node.js, Bun, .NET, Envoy hay các bản phân phối Linux phải tự đóng gói hoặc backport bản vá. Sự phân tán này có thể để lại khoảng trống kéo dài nhiều tuần cho các hệ thống phụ thuộc [Inference]; tính tới 26/10, Ubuntu vẫn để trạng thái "needs evaluation" và Apache Arrow chưa có bản sửa.
Thứ hai, sự chậm trễ trong việc nhận diện bản chất an ninh của đoạn mã sửa lỗi. Mã sửa lỗi thực tế đã vào dự án Brotli từ ngày 27/02/2026 qua commit 0ed4268a. Theo OpenAI, lúc đó chưa ai biết thay đổi này vá một lỗ hổng. Hậu quả là gần 8 tháng không có bản phát hành Brotli nào mang bản sửa đến người dùng.
Thứ ba, tốc độ thay đổi rủi ro diễn ra rất nhanh. Chỉ trong 4 ngày, trạng thái CVE-2026-111497 đã đảo chiều: từ mức đánh giá khai thác "none" của CISA ngày 23/10 đến việc chính CISA đưa vào KEV ngày 27/10. Đội ngũ an ninh không thể chủ quan dựa vào việc thiếu PoC công khai ban đầu để trì hoãn vá lỗi.
Thứ tư, giới hạn phòng thủ của tường lửa ứng dụng web (WAF). Đường tiếp xúc qua phản hồi do ứng dụng tự fetch() nằm ngoài tầm kiểm soát của WAF biên. Khi ứng dụng chủ động kết nối ra ngoài, luồng phản hồi đi thẳng vào bộ giải nén mà không qua lọc chiều vào. Nâng cấp chính runtime là biện pháp bảo vệ duy nhất cho đường này.
Thứ năm, Node2Shell và PHP2Shell phản ánh xu hướng rủi ro dịch chuyển xuống tầng runtime. Cả hai lỗ hổng trong tháng 10/2026 đều nằm ở môi trường thực thi thay vì mã nguồn ứng dụng. Theo đánh giá của chúng tôi, chỉ quét mã ứng dụng (SAST) sẽ bỏ sót loại rủi ro này nếu không kiểm kê phiên bản runtime trong từng host và image [Inference].
Thứ sáu, AI đang tham gia vào việc tìm lỗi. Lỗi này do nhóm OpenAI Codex Security báo cho Node.js, và Imperva nhận định AI có thể đẩy nhanh cả việc tìm lỗi lẫn viết exploit. Khoảng thời gian an toàn giữa công bố và vá vì vậy có thể ngắn lại [Inference].
Về bối cảnh Việt Nam [Inference], Node.js rất phổ biến cho hệ thống cổng API và vi dịch vụ xử lý webhook đối tác. Thói quen pin tag image base cũ trong Dockerfile hoặc trì hoãn khởi động lại dịch vụ có thể khiến hệ thống vẫn phơi nhiễm dù đã "cập nhật" [Inference].
Khuyến nghị phòng thủ toàn diện
Tổ chức cần áp dụng lộ trình phòng thủ đa tầng để xử lý nguy cơ:
Hành động khẩn cấp (Immediate: 0 - 24 giờ)
- Nâng cấp phiên bản Node.js máy chủ:
- Cập nhật Node.js lên các phiên bản an toàn: 26.12.1, 24.22.1, hoặc 22.23.4.
- Bắt buộc khởi động lại dịch vụ để nạp decoder mới vào bộ nhớ RAM.
- Cập nhật và xây dựng lại container image:
- Thay đổi tag trong
Dockerfilesang phiên bản an toàn (nhưnode:24.22.1-alpine). - Xây dựng lại toàn bộ image và triển khai lại container trên môi trường vận hành.
- Thay đổi tag trong
- Cập nhật các thành phần liên quan:
- Nâng cấp Bun lên bản 1.4.4 trở lên.
- Với .NET, áp dụng bản vá 8.0.33, 9.0.22, 10.0.14 hoặc 11.0 RC3; build lại ứng dụng NativeAOT và self-contained.
- Nâng cấp Envoy, Istio hoặc cập nhật gói Python
Brotli/brotlicffilên 1.2.1 theo bảng khuyến cáo. - Cập nhật gói
brotlicủa hệ điều hành trên các máy chủ Linux.
Biện pháp giảm thiểu tạm thời (Stopgap Measures)
Khi chưa thể nâng cấp ngay, tổ chức áp dụng các biện pháp tình thế sau (không thay thế cho bản vá):
Chặn yêu cầu nén tại thiết bị biên: Chặn yêu cầu HTTP chứa tiêu đề
Content-Encoding: brtại Reverse Proxy Nginx:# Chặn tạm thời yêu cầu mang tiêu đề nén Brotli # Cần kiểm thử trước vì có thể ảnh hưởng client hợp lệ if ($http_content_encoding ~* "br") { return 415; }Tắt cơ chế tự giải nén tại client: Hạn chế tự động giải nén response bên ngoài nếu có thể. Với Python, gỡ gói
Brotli/brotlicffiđể client lùi về gzip hoặc deflate.Lưu ý về Accept-Encoding và WAF: Xóa
brkhỏiAccept-Encodinglà không đủ vì server vẫn có thể gửi Brotli. Chặn ở biên không che được response ứng dụng tự fetch.Bật rule WAF của nhà cung cấp: Cloudflare thêm 2 rule managed WAF nhưng mặc định chỉ ghi log; quản trị viên cần chủ động đổi sang block sau khi kiểm tra lưu lượng hợp lệ.
Chiến lược trung và dài hạn (Long-term)
- Quản lý SBOM toàn diện: Tích hợp công cụ trích xuất SBOM bao gồm cả runtime và thư viện nhúng trong container image.
- Thiết lập SLA vá lỗi cho tầng Runtime: Quy định rõ khung thời gian xử lý khẩn cấp khi phát sinh lỗ hổng an toàn bộ nhớ trong môi trường thực thi.
- Kế hoạch thoát khỏi phiên bản EOL: Lập lộ trình nâng cấp các hệ thống chạy Node.js 20.x, 23.x hoặc 25.x lên các nhánh LTS hiện hành vì các nhánh cũ không có bản vá.
11. Tài liệu tham khảo
- Node.js Security Team (21/10/2026), Wednesday, October 21, 2026 Security Releases.
URL: https://nodejs.org/en/blog/vulnerability/october-2026-security-releases - Imperva Red Team (22/10/2026), Node2Shell: From Brotli Data to Remote Code Execution.
URL: https://www.imperva.com/blog/node2shell-from-brotli-data-to-remote-code-execution/ - Aikido Security (22/10/2026, cập nhật 27/10/2026), Node2Shell: Node.js Brotli vulnerability allows remote code execution (CVE-2026-111497) and the fix.
URL: https://www.aikido.dev/blog/node2shell-nodejs-brotli-rce-cve-2026-111497 - The Hacker News (24/10/2026, cập nhật 26/10/2026), Brotli Decoder Flaw Behind Node.js RCE Also Affects Bun, Python and Other Widely Used Software.
URL: https://thehackernews.com/2026/10/brotli-decoder-flaw-behind-nodejs-rce.html - CISA (27/10/2026), Known Exploited Vulnerabilities Catalog.
URL: https://www.cisa.gov/known-exploited-vulnerabilities-catalog - Rescana (cập nhật sau 27/10/2026), Node2Shell: Node.js Brotli Flaw CVE-2026-111497 Added to CISA KEV, dùng để đối chiếu nội dung cảnh báo CISA.
URL: https://www.rescana.com/post/nodejs-cve-2026-111497-node2shell-brotli-rce-october-2026 - MITRE Corporation, MITRE ATT&CK Framework.
URL: https://attack.mitre.org/
Comments
Join the discussionNo comments yet. Be the first to comment.