PHP2Shell: Botnet Mirai mở rộng hoạt động khai thác lỗ hổng PHP
Tóm tắt nhanh: Lỗ hổng PHP2Shell gồm hai mã CVE-2026-109618 và CVE-2026-109619 (CVSS v4.0 9.2) cho phép thực thi mã từ xa không cần xác thực trên engine PHP. Các hãng bảo mật đã ghi nhận nỗ lực dùng PHP2Shell để cài botnet Potassium (họ Mirai), nhưng tính tới 23/10 chưa có vendor nào xác nhận ca xâm nhập thành công. Thách thức phòng thủ lớn nhất là 110 triệu cài đặt PHP đã hết hạn hỗ trợ (EOL). Quản trị viên cần kiểm kê, cập nhật bản vá và khởi động lại tiến trình worker ngay.
Tóm tắt tổng quan
Ngày 21/10/2026, đội ngũ phát triển PHP phát hành bản vá khẩn cấp cho hai lỗ hổng CVE-2026-109618 và CVE-2026-109619 mang tên PHP2Shell. Cả hai lỗi đều đạt mức điểm CVSS v4.0 9.2, cho phép thực thi mã từ xa không cần xác thực trên các máy chủ web xử lý yêu cầu mạng.
Rủi ro với doanh nghiệp là lớn: theo Qualys, 73% cài đặt PHP có phiên bản xác định nằm trên tài sản hướng Internet. Lỗ hổng nằm ở engine PHP, nên mọi ứng dụng chạy trên bản chưa vá đều bị ảnh hưởng, và đã có chứng minh đọc được bộ nhớ worker, nơi có thể chứa mật khẩu, token và API key. Tuy nhiên, tính tới 23/10 chưa hãng nào xác nhận ca xâm nhập thành công; thiệt hại hiện hữu chủ yếu do nhiều tổ chức tắt hệ thống để phòng ngừa.
Hành động quan trọng nhất: Quản trị viên phải kiểm kê PHP trên mọi máy chủ công khai và cập nhật lên bản vá an toàn. Ngay sau đó, bắt buộc khởi động lại tiến trình worker như PHP-FPM hoặc Apache để nạp bản vá vào bộ nhớ.
Bối cảnh kỹ thuật và phạm vi ảnh hưởng
PHP2Shell là định danh chung cho hai lỗ hổng nằm trực tiếp trong engine PHP, tồn tại trên mọi phiên bản chưa vá từ 5.4 trở đi theo Sansec. Do lỗi thuộc tầng engine lõi, các cửa hàng Magento, Shopware hay WooCommerce vẫn bị ảnh hưởng dù mã nguồn của chính chúng sạch (theo Sansec).
| Mã lỗ hổng | CVSS v4.0 | Mô tả cấp cao từ nguồn | Nguồn công bố |
|---|---|---|---|
| CVE-2026-109618 | 9.2 (Critical) | Hỏng bộ nhớ khi xử lý tình huống hết bộ nhớ. | Qualys, Arctic Wolf |
| CVE-2026-109619 | 9.2 (Critical) | Dùng lại state toàn cục của request sau khi bộ nhớ đã được giải phóng. | Qualys, Arctic Wolf |
Các nguồn còn nhắc tới khả năng đọc được bộ nhớ worker mà không cần xác thực. Arctic Wolf gắn khả năng này với CVE-2026-109619, còn Sansec gắn với CVE-2026-109618; chúng tôi không phân xử mà chỉ ghi nhận cả hai cách mô tả. Với phòng thủ, kết luận như nhau: cả hai lỗi đều cần vá.
Bản vá chính thức chỉ được cung cấp cho bốn nhánh còn trong vòng đời hỗ trợ upstream:
| Nhánh PHP | Phiên bản vá upstream | Trạng thái hỗ trợ |
|---|---|---|
| PHP 8.5 | 8.5.12 | Còn hỗ trợ chính thức |
| PHP 8.4 | 8.4.27 | Còn hỗ trợ chính thức |
| PHP 8.3 | 8.3.36 | Còn hỗ trợ chính thức |
| PHP 8.2 | 8.2.35 | Còn hỗ trợ chính thức |
| PHP 8.1 trở xuống | Không có bản phát hành upstream | Đã hết hạn (EOL); PHP team chỉ cấp source patch giới hạn cho 7.4, 8.0, 8.1 |
Về mô hình triển khai, PHP security team đánh giá Apache mod_php có rủi ro cao nhất. Các mô hình PHP-FPM, php-cgi, FrankenPHP, LiteSpeed và thiết bị nhúng PHP cũng thuộc diện bị ảnh hưởng.
Nhiều bản phân phối Linux thực hiện vá bằng phương pháp backport và giữ nguyên số phiên bản gốc (như 8.1.34). Quản trị viên bắt buộc phải kiểm tra changelog gói thay vì chỉ nhìn số phiên bản. Đáng chú ý, hình ảnh Docker chính thức của PHP không có bản vá cho 8.1 trở xuống.
Timeline sự kiện và sơ đồ diễn biến
Quá trình phát hiện, rò rỉ và diễn biến ứng phó với lỗ hổng PHP2Shell diễn ra qua các mốc thời gian sau:
| Thời điểm | Sự kiện ghi nhận | Chi tiết bối cảnh |
|---|---|---|
| 08/2026 | Phát hiện lỗ hổng | Wiz, OpenAI và Calif phát hiện lỗi trong engine PHP (theo SecurityWeek). Sansec ghi Calif báo PHP ngày 11/08 và Wiz ngày 24/08. Theo OpenAI (dẫn bởi Arctic Wolf), nhóm Patch the Planet dùng mô hình AI kết hợp chuyên gia thẩm định. |
| 17/10/2026 | Nỗ lực khai thác đầu tiên | Amazon phát hiện nỗ lực khai thác đầu tiên (theo SecurityWeek). |
| 20/10/2026 | Chi tiết lỗ hổng bị lộ | Chi tiết bị lộ trên mạng và watchTowr xác nhận khả năng thực thi mã (theo Sansec). Mã CVE bị lộ khiến PHP phát hành bản vá sớm một ngày (theo SecurityWeek). |
| 21/10 07:43 UTC | Lưu lượng tấn công sớm | Cloudflare ghi nhận lưu lượng tấn công sớm trước giờ phát hành bản vá (theo Sansec). |
| 21/10 14:00 UTC | Phát hành bản vá khẩn cấp | Đội ngũ bảo mật PHP phát hành bản vá cho bốn nhánh, sớm hơn một ngày so với kế hoạch. |
| 21/10/2026 | Tạm dừng dịch vụ để phòng ngừa | Một số website chính phủ, trường học, bệnh viện ở châu Âu ngừng hoạt động. Chính phủ Anh báo 32 dịch vụ không khả dụng và 4 dịch vụ khả dụng một phần, chủ yếu do biện pháp phòng ngừa trong lúc vá (theo SecurityWeek). Sansec ghi thêm các site Hà Lan như Tweakers, Hạ viện, NCSC. |
| 22/10/2026 | Điều chỉnh nhận định | Sansec cập nhật, rút dự báo khai thác ồ ạt (theo SecurityWeek). |
| 23/10/2026 | Trạng thái giám sát | Tính tới sáng 23/10, CISA chưa đưa hai CVE vào danh mục KEV (theo SecurityWeek). |
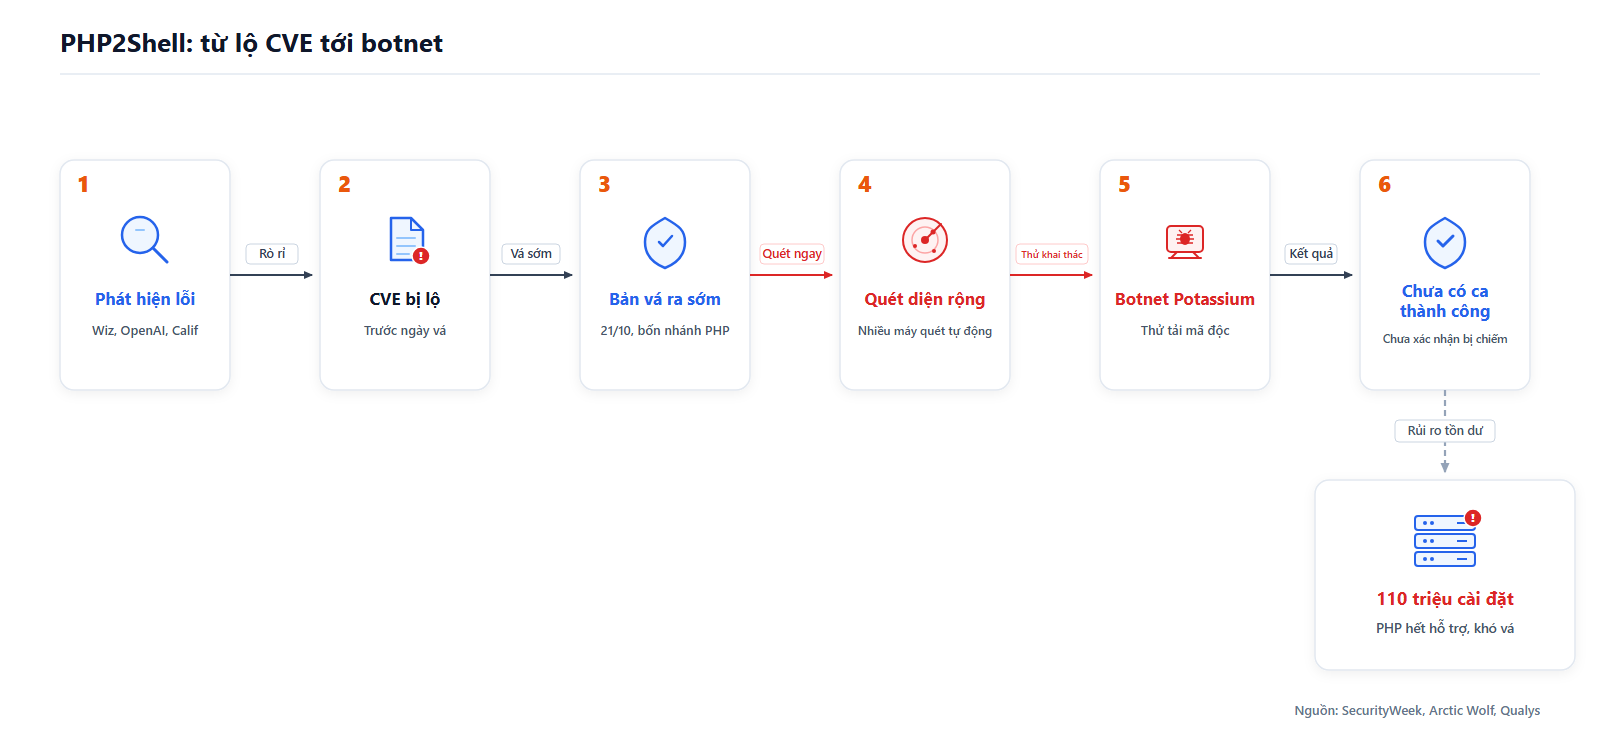
Hình 1: Sơ đồ diễn biến sự kiện PHP2Shell từ thời điểm phát hiện đến hoạt động botnet.
flowchart LR
    A["1. Phát hiện lỗi"] -->|"Rò rỉ"| B["2. CVE bị lộ"]
    B -->|"Vá sớm"| C["3. Bản vá ra sớm"]
    C -->|"Quét ngay"| D["4. Quét diện rộng"]
    D -->|"Thử khai thác"| E["5. Botnet Potassium"]
    E -->|"Kết quả"| F["6. Chưa có ca thành công"]
    F -.->|"Rủi ro tồn dư"| G["110 triệu máy EOL"]
Báo cáo quan sát từ các tổ chức an ninh mạng
Dưới đây là tổng hợp quan sát kỹ thuật từ các đơn vị an ninh mạng quốc tế:
| Nguồn công bố | Quan sát và nhận định chính | Ghi chú |
|---|---|---|
| Sophos | Ghi nhận nỗ lực cài đặt botnet Potassium nhưng cuộc tấn công đã bị chặn, mã độc chưa tới đích. Sophos cho rằng kẻ tấn công cũng đang gặp khó khăn; đội nghiên cứu của họ thấy việc xây exploit hoạt động là khó, kể cả khi có AI hỗ trợ. | Đã đính chính báo cáo trước đó từng nêu xâm nhập thành công (theo SecurityWeek). |
| Arctic Wolf | Quét diện rộng và thử nghiệm xác thực lệnh. Liên kết hai binary Potassium với máy chủ chứa payload nhưng dữ liệu không cho thấy request PHP2Shell đã tải hay chạy mã độc. | Một số request gắn mác PHP2Shell nhưng dùng kỹ thuật cũ, không chứng minh khai thác CVE. |
| Hunt.io | Quy lưu lượng PHP2Shell cho một botnet kiểu Mirai hoạt động từ ít nhất 05/2026, vừa thêm lỗ hổng vào cách lây lan. Phân tích máy chủ kẻ tấn công bị lộ thư mục: 10 vòng tấn công, 123 máy chủ (khoảng 57 máy chạy PHP), không máy nào bị khai thác. | Chưa xác nhận compromise; không vendor nào báo cáo (theo SecurityWeek). |
| Sansec | Cập nhật ngày 22/10: Rút dự báo khai thác diện rộng sau 15 phút. Khai thác cần hiểu rõ máy chủ và điều kiện cụ thể; PoC công khai thất bại trên cấu hình mặc định. | Cung cấp quy tắc cấu hình web server tạm thời. |
| VulnCheck | Công bố có exploit hoạt động trên cấu hình production, không công khai. Xác nhận hàng trăm repo PoC trên GitHub đa phần không hợp lệ. | Chỉ cung cấp cho khách hàng dịch vụ Initial Access Intelligence của VulnCheck (theo SecurityWeek). |
| SOCRadar | Phát hiện bộ công cụ khai thác thử nghiệm trên máy chủ kẻ tấn công để lộ thư mục; chuỗi này chỉ hoạt động trên cấu hình hiếm gặp. Kẻ tấn công nhận diện khoảng 20 site và thăm dò sâu 11 site, không site nào đạt điều kiện. | Tính tới 22/10 chưa thấy bằng chứng có shell trên site nào (theo SecurityWeek). |
| Wordfence | Các cuộc tấn công vẫn tiếp diễn nhưng chưa có compromise nào được biết. | Theo SecurityWeek. |
Phân tích botnet Mirai Potassium
Potassium là biến thể botnet phát sinh từ dòng Mirai, được Synthient phát hiện lần đầu vào tháng 03/2026. Theo Hunt.io (qua SecurityWeek), một botnet kiểu Mirai hoạt động từ ít nhất tháng 05/2026 vừa thêm hai lỗ hổng này vào cách lây lan.
Arctic Wolf Labs liên kết hai tệp nhị phân của Potassium với máy chủ lưu trữ payload PHP2Shell:
- Bản ARM (215 KB): Biên dịch cho router, camera giám sát và đầu ghi DVR.
- Bản x86-64 (175 KB): Biên dịch cho máy chủ Linux và thiết bị phần cứng nhỏ.
Hai mẫu nhị phân chia sẻ cùng khóa mã hóa 32-byte và nonce 12-byte, chứng minh chúng bắt nguồn từ cùng một builder. Giá trị này dùng để mã hóa tên miền C2, đường dẫn tệp và danh sách tiến trình mục tiêu. Arctic Wolf xác định có remote shell ở bản x86-64; bản ARM chưa thấy.
Potassium sở hữu 24 vector tấn công, chủ yếu phục vụ phát động từ chối dịch vụ (DDoS). Các vector gồm các nhóm chính:
- Nhóm UDP flood: Gửi UDP thô, UDP hex, UDP bypass và vòng lặp socket trên từng mục tiêu.
- Nhóm TCP flood: Gửi cờ SYN, ACK, PSH+ACK, cờ hỗn hợp (tcpmix) và giữ mở kết nối socket.
- Nhóm mạng lớp dưới: Sử dụng lưu lượng ICMP flood và đóng gói GRE.
- Nhóm dịch vụ chuyên biệt: HTTP flood đường dẫn ngẫu nhiên, OpenVPN flood, cùng lưu lượng nhắm vào máy chủ game FiveM và Minecraft.
Hai tệp nhị phân chứa cấu hình phân giải C2 qua Ethereum Name Service (ENS) với hai tên miền .eth, bảy cổng RPC công khai và 32 khóa bản ghi text. Tuy nhiên, tính năng ENS đang bị tắt trong cả hai mẫu. Theo Arctic Wolf, nếu biến thể sau bật tính năng này, việc triệt phá sẽ khó hơn vì không còn phụ thuộc registrar và DNS; đội phòng thủ sẽ phải chặn đồng thời các tên ENS, hạ tầng RPC và IP C2 được phân giải.
Hiện tại, mối liên kết giữa Potassium và PHP2Shell còn lỏng lẻo: dữ liệu của Arctic Wolf không cho thấy các request PHP2Shell đã tải hoặc chạy hai binary này, và nỗ lực mà Sophos phân tích đã bị chặn trước khi mã độc tới hệ thống đích.
Hiện trạng phơi nhiễm và độ trễ cập nhật
Qualys phân tích dữ liệu ẩn danh của hơn 10.000 khách hàng và ghi nhận bức tranh phơi nhiễm sau:
| Tiêu chí khảo sát | Số lượng ghi nhận | Tỷ lệ | Ý nghĩa thực tế |
|---|---|---|---|
| Tổng cài đặt gói PHP | 167 triệu | 100% | Quy mô hiện diện rất lớn trên hạ tầng toàn cầu. |
| Cài đặt biết rõ phiên bản | 156 triệu | ~93% tổng (tính toán) | Tập mẫu có thể phân loại vòng đời hỗ trợ. |
| Cài đặt trên tài sản hướng Internet | ≈114 triệu (tính từ 73% × 156 triệu) | 73% | Nằm trong tầm tiếp cận từ Internet. |
| Chạy nhánh còn hỗ trợ (8.2 – 8.5) | 44 triệu | 28% | Có bản vá chính thức nhưng chưa được áp dụng. |
| Chạy phiên bản EOL (5.4 – 8.1) | 110 triệu | 71% | Không có bản vá từ php.net; đối mặt rủi ro lâu dài. |
| Được vá trong 12 giờ đầu | 199.000 | — | Tốc độ cập nhật ban đầu rất chậm. |
Điểm đáng lo ngại nhất là 110 triệu cài đặt (71%) đang chạy các phiên bản PHP đã hết hạn hỗ trợ. Với nhóm này, "vá lỗi" đồng nghĩa với việc phải nâng cấp toàn diện ứng dụng hoặc dùng bản backport của các bản phân phối Linux và dịch vụ hỗ trợ mở rộng. Chỉ có 199.000 cài đặt được vá trong 12 giờ đầu, để lại khoảng trống an ninh rất lớn.
IOCs (Indicators of Compromise)
# SHA-256 (2 binary Potassium)
e2529d4afa39ae4db2eb05d5176317c906289abf09660c75bdeec43e54c55aa3
0c5486f06620e26e316f4b33f318b0d646d5e1133789331aa2fed012360d1486

# URL payload
hxxp://92.118.112[.]100/nfs-setup
hxxp://92.118.112[.]100/mountpoint
hxxp://45.115.26[.]26:8000/cCmono

# IP
92.118.112[.]100
45.198.224[.]169
5.175.189[.]76
45.115.26[.]26

# Domain C2
thunder[.]godofthunder[.]st
hackattackkaboom[.]botlesscucks[.]st
Phát hiện và săn lùng mối đe dọa (Detection & Threat Hunting)
Đội ngũ SOC cần tập trung phát hiện hành vi thực thi bất thường trên máy chủ thay vì chỉ theo dõi lưu lượng mạng bên ngoài.
Lệnh kiểm kê phiên bản và changelog trên Linux
Thực thi các lệnh sau trên máy chủ để xác định phiên bản và kiểm tra gói cập nhật:
# Kiểm tra phiên bản PHP CLI
php -v

# Kiểm tra phiên bản PHP-FPM
php-fpm -v
# Hoặc kiểm tra nhánh cụ thể
php-fpm8.3 -v

# Kiểm tra module mod_php trên Apache
apachectl -M 2>/dev/null | grep -i php
# RHEL / AlmaLinux / Rocky Linux:
httpd -M 2>/dev/null | grep -i php
Tra cứu mã CVE trong changelog gói cài đặt theo khuyến nghị của Sansec:
# Debian / Ubuntu (thay 8.1 bằng phiên bản đang dùng)
zgrep CVE-2026-109618 /usr/share/doc/php8.1-common/changelog.Debian.gz

# RHEL / AlmaLinux / Rocky Linux
rpm -q --changelog php-common | grep CVE-2026-109618
Quy tắc Sigma phát hiện tiến trình con bất thường
Quy tắc Sigma phát hiện tiến trình worker web sinh tiến trình shell hoặc tiện ích mạng:
title: PHP Web Worker Spawning Download or Shell Utility With PHP2Shell IOC
id: 39791137-99fe-4f07-8877-2ec63ef6e6e9
status: experimental
description: Detects a PHP web worker (php-fpm, php-cgi, mod_php under apache2/httpd, LiteSpeed) spawning wget, curl or a shell whose command line contains infrastructure IOCs from the Potassium payload delivery attempts reported during PHP2Shell activity.
references:
    - https://arcticwolf.com/resources/blog/php2shell-critical-php-vulnerabilities-enable-unauthenticated-remote-code-execution/
author: FPT IS CSC - Threat Intelligence
date: 2026-10-31
tags:
    - attack.execution
    - attack.t1059.004
    - attack.command-and-control
    - attack.t1105
logsource:
    category: process_creation
    product: linux
detection:
    selection_parent_fpm:
        ParentImage|contains: 'php-fpm'
    selection_parent_other:
        ParentImage|endswith:
            - '/apache2'
            - '/httpd'
            - '/php-cgi'
            - '/lsphp'
            - '/litespeed'
    selection_child:
        Image|endswith:
            - '/wget'
            - '/curl'
            - '/sh'
            - '/bash'
            - '/dash'
    selection_ioc:
        CommandLine|contains:
            - '92.118.112.100'
            - '45.198.224.169'
            - '5.175.189.76'
            - '45.115.26.26'
            - 'thunder.godofthunder.st'
            - 'hackattackkaboom.botlesscucks.st'
    condition: 1 of selection_parent_* and selection_child and selection_ioc
falsepositives:
    - Rất hiếm; chỉ phát sinh nếu một ứng dụng hợp lệ chủ động kết nối tới đúng các địa chỉ IOC
level: high
---
title: PHP Web Worker Spawning Download or Shell Utility
id: f6490fd2-25bc-43d3-aaf2-69a93b687e2c
status: experimental
description: Broad hunting rule for a PHP web worker (php-fpm, php-cgi, mod_php under apache2/httpd, LiteSpeed) spawning wget, curl or a shell. Needs a per-application baseline before use as an alert.
references:
    - https://arcticwolf.com/resources/blog/php2shell-critical-php-vulnerabilities-enable-unauthenticated-remote-code-execution/
    - https://sansec.io/research/php2shell
author: FPT IS CSC - Threat Intelligence
date: 2026-10-31
tags:
    - attack.execution
    - attack.t1059.004
    - attack.command-and-control
    - attack.t1105
logsource:
    category: process_creation
    product: linux
detection:
    selection_parent_fpm:
        ParentImage|contains: 'php-fpm'
    selection_parent_other:
        ParentImage|endswith:
            - '/apache2'
            - '/httpd'
            - '/php-cgi'
            - '/lsphp'
            - '/litespeed'
    selection_child:
        Image|endswith:
            - '/wget'
            - '/curl'
            - '/sh'
            - '/bash'
            - '/dash'
    condition: 1 of selection_parent_* and selection_child
falsepositives:
    - Ứng dụng web hợp lệ gọi tiện ích hệ thống qua exec/system (CMS gọi curl, xử lý ảnh, tạo PDF)
    - Cron hoặc tác vụ bảo trì kích hoạt qua giao diện quản trị web
level: medium
Lưu ý: Rule thứ nhất (khớp IOC) cần được xử lý khẩn cấp. Rule thứ hai rộng hơn nên cần baseline theo từng ứng dụng trước khi bật cảnh báo.
Truy vấn Splunk SIEM (SPL)
Truy vấn đối chiếu kết nối ra ngoài và truy vấn DNS tới hạ tầng IOC:
(index=proxy OR index=firewall OR index=dns)
(
    "92.118.112.100" OR "45.198.224.169" OR "5.175.189.76" OR "45.115.26.26"
    OR "thunder.godofthunder.st" OR "hackattackkaboom.botlesscucks.st"
)
| eval ioc_matched=coalesce(dest_ip, query, url)
| stats count earliest(_time) as first_seen latest(_time) as last_seen values(src_ip) as internal_sources by index, sourcetype, ioc_matched
(Ghi chú: Tên trường và chỉ mục như index, dest_ip, query mang tính chất placeholder tham khảo).
Khuyến nghị phòng thủ toàn diện
Đội ngũ chuyên gia khuyến nghị lộ trình phòng thủ theo ba giai đoạn:
Hành động tức thì (Immediate: 0 – 24 giờ)
Kiểm kê máy chủ: Rà soát ngay toàn bộ máy chủ web PHP kết nối trực tiếp Internet.
Cập nhật bản vá chính thức:
- Nâng cấp lên 8.5.12, 8.4.27, 8.3.36 hoặc 8.2.35.
- Với bản phân phối Linux: Cập nhật gói từ kho chính thức và xác nhận có mã CVE trong changelog.
Bắt buộc khởi động lại dịch vụ: Sau khi vá, phải restart PHP-FPM hoặc Apache để nạp thư viện mới:
systemctl restart php8.3-fpm
systemctl restart apache2
Tên dịch vụ phụ thuộc bản phân phối:
php-fpmvàhttpdtrên RHEL/AlmaLinux/Rocky;php8.x-fpmvàapache2trên Debian/Ubuntu.Biện pháp tạm thời (nếu chưa thể vá ngay — Sansec / PHP):
Chặn multipart/form-data tại web server: Với Nginx:
if ($http_content_type ~* "multipart/form-data") {
    return 403;
}
Áp dụng:
nginx -t && systemctl reload nginx.Với Apache:
RewriteEngine On
RewriteCond %{HTTP:Content-Type} multipart/form-data [NC]
RewriteRule ^ - [F]
Áp dụng:
systemctl reload apache2.Lưu ý: Cấu hình này làm hỏng tính năng upload tệp và ảnh. Một số đơn hàng có thể bị lỗi, cần kiểm thử giao dịch ngay và gỡ bỏ luật sau khi vá PHP.
Tắt session upload progress: Đặt
session.upload_progress.enabled = 0trongphp.ini(mod_php) hoặcphp_admin_flag[session.upload_progress.enabled] = offtrong pool PHP-FPM. Lưu ý Gina Peter Banyard cảnh báo chỉ tắt upload progress là không đủ. Không khuyến nghị gỡ bỏ memory limit (memory_limit = -1) vì nguy cơ cạn RAM.Nếu không thể vá hoặc chặn, cân nhắc hạn chế truy cập công khai hoặc cô lập dịch vụ.
Biện pháp trung hạn (Short-term: 1 – 7 ngày)
- Egress Filtering: Chặn kết nối ra ngoài trực tiếp từ tài khoản worker web (
www-data,apache) tới IP lạ. - Bật rule WAF của nhà cung cấp: Cloudflare đã báo có lưu lượng tấn công, kể cả nỗ lực né tránh (theo Qualys). WAF chỉ là lớp bổ trợ, không thay thế bản vá.
- Rà soát thành phần nhúng: Kiểm tra thiết bị mạng và phần mềm đóng gói sẵn có nhúng PHP.
- Theo dõi Censys: Giám sát tình trạng phơi nhiễm trên dashboard
https://php2shell.censys.com/.
Chiến lược dài hạn (Long-term)
- Lộ trình thoát EOL: Xây dựng kế hoạch nâng cấp dứt điểm các hệ thống chạy PHP 8.1 trở xuống lên nhánh hỗ trợ.
- Quản lý bản vá: Thiết lập SLA vá lỗ hổng nghiêm trọng (CVSS > 9.0) trong 24 đến 48 giờ.
- Giám sát EDR: Theo dõi liên tục tiến trình con sinh ra từ web server trên toàn bộ máy chủ Linux.
12. Tài liệu tham khảo
- SecurityWeek (23/10/2026), Eduard Kovacs, Mirai Botnet Operators Join PHP2Shell Attacks as ASLR Bypass Exploits Emerge:
https://www.securityweek.com/mirai-botnet-operators-join-php2shell-attacks-as-aslr-bypass-exploits-emerge/ - Arctic Wolf Labs (22/10/2026), PHP2Shell: Critical PHP Vulnerabilities Enable Unauthenticated Remote Code Execution:
https://arcticwolf.com/resources/blog/php2shell-critical-php-vulnerabilities-enable-unauthenticated-remote-code-execution/ - Qualys Threat Research Unit (20/10/2026), PHP2Shell: Find, Mitigate, and Patch Now:
https://blog.qualys.com/vulnerabilities-threat-research/2026/10/20/php-announces-critical-security-release-for-two-vulnerabilities - Sansec Forensics Team (21/10/2026), PHP2Shell: PHP RCE (CVE-2026-109618, CVE-2026-109619):
https://sansec.io/research/php2shell - Censys, PHP2Shell Vulnerability Dashboard:
https://php2shell.censys.com/ - MITRE ATT&CK Framework, Enterprise Matrix:
https://attack.mitre.org/
Comments
Join the discussionNo comments yet. Be the first to comment.