Phantom Deal: khi NDA chính là payload
Tóm tắt
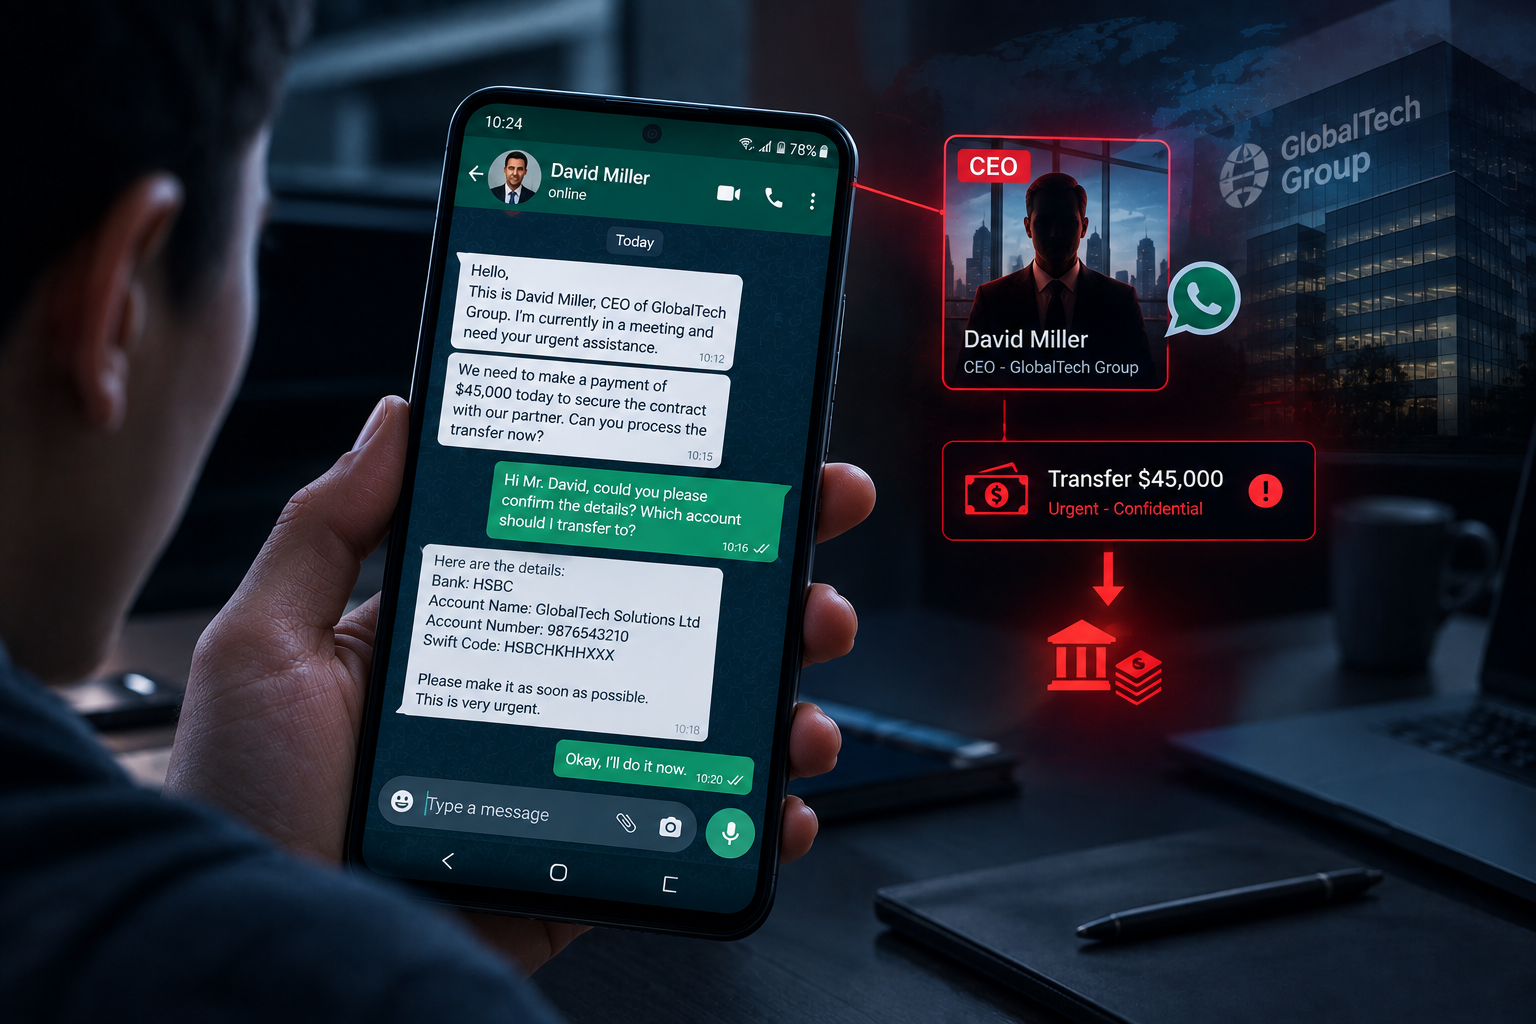
Nó bắt đầu bằng một tin nhắn WhatsApp vô hại:
"Hi David, I hope you are well. Are you at the office?"
Người gửi tự nhận là một lãnh đạo thật của Gen đặt tại Dublin. Hồ sơ dùng đúng tên, đúng ảnh và một số điện thoại Ireland. Tin nhắn mở đầu không nhắc tới tiền, không nhắc tới gấp gáp, không nhắc tới thương vụ nào cả. Nó chỉ nhằm xác định người nhận có mặt và có sẵn sàng trả lời hay không.
Nó kết thúc bằng một yêu cầu chuyển 626.735,45 EUR tới một công ty ở Hong Kong.
Ở giữa hai điểm đó là một NDA giả mang thương hiệu PwC. Và đây là điểm quan trọng nhất của toàn bộ chiến dịch: NDA không phải tài liệu hỗ trợ cho câu chuyện. Nó là payload.
Gen Digital gọi chiến dịch này là Phantom Deal, công bố ngày 02/09/2026. Khi lần theo dấu vết từ tài liệu, họ tìm thấy thêm bốn cá nhân khác đã nhận NDA gần như giống hệt — với công ty, cố vấn và câu chuyện thương vụ khác nhau, nhưng cấu trúc, quy tắc liên lạc và dấu vân tài liệu thì giống nhau đến mức đáng chú ý.
Điều làm chiến dịch này đáng viết với một đội SOC: không có malware, không có tệp đính kèm độc hại, không có hộp thư doanh nghiệp bị chiếm quyền. Gen nói thẳng — một đội bảo mật chỉ tìm mã độc hoặc link đáng ngờ sẽ bỏ lỡ toàn bộ chiến dịch này.
Hành động ưu tiên: rà lại xem quy trình phê duyệt thanh toán của tổ chức có cho phép bất kỳ ai — kể cả CEO hay thành viên hội đồng quản trị — bỏ qua bước xác minh bằng lý do bảo mật giao dịch hay không.
Vì sao NDA là payload
Tài liệu pháp lý giả là chuyện thường gặp trong gian lận doanh nghiệp. Nhưng trong Phantom Deal, NDA đóng vai trò quan trọng hơn nhiều so với việc chỉ làm câu chuyện thương vụ trông đáng tin.
Nó thiết lập bộ luật mà nạn nhân được kỳ vọng phải tuân theo.
Tài liệu này giới thiệu một thương vụ mua bán bí mật, áp một chế độ bảo mật nghiêm ngặt, đặt một ngày công bố công khai rất gần — và quan trọng nhất, yêu cầu mọi liên lạc phải diễn ra qua WhatsApp và email cá nhân.
Hãy đọc kỹ điều đó một lần nữa.
Trong hoàn cảnh bình thường, một chỉ thị yêu cầu tránh hệ thống của công ty và loại đồng nghiệp ra khỏi một giao dịch lớn là dấu hiệu cảnh báo hiển nhiên đến mức không cần đào tạo cũng nhận ra. Bên trong câu chuyện hư cấu do NDA tạo ra, cùng hành vi đó được trình bày như một nghĩa vụ pháp lý.
Gen mô tả ý đồ này chính xác: kẻ tấn công đang cố biến chính văn hóa bảo mật thông tin của công ty thành vũ khí chống lại công ty đó.
Nạn nhân được khuyến khích không liên hệ đồng nghiệp, không thảo luận giao dịch qua kênh thông thường, và không xác minh chỉ thị với Legal, Finance, Treasury, Compliance hay Corporate Development. Một người coi NDA là thật sẽ ngày càng bị cô lập khỏi đúng những đồng nghiệp có khả năng thách thức câu chuyện.
Đó là lý do Gen đặt tiêu đề báo cáo như vậy, và tiêu đề đó xứng đáng: NDA không phải phụ kiện của cuộc tấn công. Nó là payload.
Chuỗi tấn công
Tin nhắn WhatsApp mở đầu từ danh tính mạo danh thứ nhất — một lãnh đạo nội bộ có thật, với đúng ảnh, đúng tên và số điện thoại mang mã vùng quốc gia phù hợp.
Cuộc gọi đầu tiên — và là điểm gãy. David làm trong đội pháp chế của Gen và biết người đang bị mạo danh. Số điện thoại lạ đã gây nghi ngờ; cuộc gọi xác nhận điều đó: giọng nói không khớp.
Danh tính mạo danh thứ hai xuất hiện. Lần này kẻ tấn công mạo danh một chuyên gia có thật của PwC, và yêu cầu mục tiêu cung cấp địa chỉ email cá nhân. Gen nhấn mạnh: yêu cầu đó không hề ngẫu nhiên.
NDA giả mang thương hiệu PwC được gửi tới, thiết lập chế độ bảo mật và ép kênh liên lạc như mô tả ở trên. Nạn nhân được cho biết giao dịch sẽ công khai vào 19/06/2026 — NDA được đưa ra chỉ vài ngày trước đó. Cửa sổ ngắn đó vừa tạo áp lực, vừa cung cấp sẵn lời giải thích cho việc không thể thảo luận rộng rãi hơn.
Chỉ thị thanh toán. Cố vấn giả yêu cầu Avast Software s.r.o. chuyển tiền thay mặt NortonLifeLock Ireland Limited. Số tiền chính xác tới từng xu: 626.735,45 EUR. Người hưởng là một công ty ở Hong Kong, khoản thanh toán được mô tả là "Advance Retainer for Professional Services", và tài liệu ghi rằng số tiền sẽ được hạch toán như một khoản phải thu liên công ty, hoàn lại khi thương vụ chính thức công bố.
Theo dõi và đòi bằng chứng. Kẻ tấn công liên tục hỏi xác nhận đã chuyển tiền chưa, đòi SWIFT MT103, rồi đòi thêm số UETR.
Câu chuyện được xây trên lịch sử có thật
Kẻ tấn công đã nghiên cứu lịch sử của Gen. Câu chuyện thương vụ tham chiếu Avast Software và NortonLifeLock Ireland Limited, dựa trên việc NortonLifeLock thực sự mua lại Avast năm 2022 và sau đó tạo ra Gen Digital.
Tên gọi quen thuộc, quan hệ doanh nghiệp từng tồn tại thật, và một giao dịch liên công ty nghe hoàn toàn hợp lý với một người đang làm việc dưới áp lực và ràng buộc bí mật.
Đây không phải tin nhắn chung chung gửi cho hàng nghìn nhân viên. Câu chuyện đã được may đo cho đúng mục tiêu.
Nhưng việc nhắm mục tiêu thì tinh vi, còn khâu thực thi thì không hoàn hảo. David nhanh chóng phát hiện mâu thuẫn trong lời giải thích vì sao Avast lại phải thanh toán thay mặt NortonLifeLock Ireland Limited. Nền tảng pháp lý và sự quen thuộc với quy trình giao dịch nội bộ khiến những lỗ hổng đó dễ nhận ra hơn.
Gen kết luận thẳng thắn về điểm này, và đó là điều đáng lo: một câu chuyện thanh toán mạch lạc hơn có thể đã khiến chính bộ kịch bản đó nguy hiểm hơn đáng kể.
MT103 và UETR: chi tiết đắt nhất về mặt vận hành
Sau khi chỉ thị thanh toán được gửi đi, giọng điệu thay đổi.
Kẻ tấn công bắt đầu liên tục hỏi xác nhận việc chuyển tiền đã hoàn tất chưa. Mục tiêu được yêu cầu cung cấp một SWIFT MT103 — thông điệp ngân hàng dùng làm bằng chứng rằng một giao dịch chuyển tiền quốc tế đã được thực hiện.
"I need a swift MT103, it's an official proof of wire transfer to attached to the package."
Sau đó, khi nhận được thứ trông như một email xác nhận, hắn phàn nàn rằng link không mở được và đòi tài liệu dưới dạng PDF. Rồi hắn thêm một yêu cầu nữa: xác nhận phải chứa số UETR — mã tham chiếu duy nhất dùng để theo dõi một khoản thanh toán qua mạng SWIFT.
Gen phân tích rất chính xác ý nghĩa của hai yêu cầu này: chúng xác nhận mục tiêu của kẻ tấn công. Chúng muốn bằng chứng rằng dòng tiền đang di chuyển, và thông tin cần thiết để giám sát việc chuyển tiền — nhằm giảm khoảng thời gian mà công ty hoặc ngân hàng còn có thể can thiệp.
Đây là chi tiết tôi cho là có giá trị hành động cao nhất trong toàn bộ báo cáo, và Gen đưa nó thẳng vào khuyến nghị: nhân viên tham gia vào quy trình thanh toán cần được đào tạo để nhận ra yêu cầu MT103, UETR và các dữ liệu xác nhận khác là một phần của chuỗi lừa đảo, chứ không đơn thuần là thủ tục hành chính theo sau giao dịch.
Trong hầu hết các chương trình đào tạo nhận thức hiện nay, giai đoạn "sau khi đã chuyển tiền" hoàn toàn không được đề cập. Nhưng đó chính là giai đoạn mà kẻ tấn công cần sự hợp tác nhiều nhất — và cũng là giai đoạn cuối cùng mà tổ chức còn cơ hội nhận ra vấn đề và gọi ngân hàng.
Phản công: canary token và bài học đọc dữ liệu
Khi David đã xác định đây là lừa đảo, mục tiêu chuyển từ xác minh sang thu thập tình báo. Phối hợp với đội nghiên cứu của Gen, anh tiếp tục cuộc trao đổi trong khi đội kiểm soát nội dung được gửi đi và theo dõi cách chiến dịch phản ứng.
Họ chuẩn bị hai thứ:
Một bản sao kê tài khoản giả, hiển thị khoản thanh toán được yêu cầu và số dư còn lại của công ty. Tài liệu chứa một marker ẩn có thể xác định nó có được mở trên hệ thống được bảo vệ bởi sản phẩm của Gen hay không.
Một email xác nhận giả kiểu Citibank, chứa số tiền, người hưởng và mã tham chiếu thanh toán đúng như kẻ tấn công mong đợi, kèm một link để xem chi tiết đầy đủ. Link đó không dẫn tới thông tin ngân hàng thật — nó chứa một canary token cho phép đội nghiên cứu ghi nhận thời điểm nó được mở. Khi kẻ tấn công báo rằng link không hoạt động, đội Gen gợi ý rằng có thể VPN của hắn gây ra vấn đề và đề nghị hắn tắt đi. Các lần truy cập tiếp theo diễn ra chỉ trong vài phút sau đó.
Con số, và cách đọc nó cho đúng
Token ghi nhận 49 HTTP request từ 43 địa chỉ IP trong 24 ngày.
Đây là chỗ mà tôi muốn dừng lại, vì cách Gen trình bày số liệu này là một bài học cho bất kỳ ai làm việc với canary token.
Gen nói rõ ngay lập tức: phần lớn hoạt động trong những phút đầu đến từ scanner tự động, dịch vụ đám mây và các hệ thống phân tích redirect, nên con số thô không đại diện cho 49 hành động của kẻ tấn công.
Sau khi lọc nhiễu đó, dữ liệu còn lại cho thấy tương tác lặp lại qua VPN, dịch vụ proxy và một số kết nối internet không phải hosting. Một số lượt truy cập cách nhau hàng giờ hoặc hàng ngày và dùng profile trình duyệt khác nhau — hành vi khớp với một người quay lại link và cố lấy thông tin thanh toán đã được hứa hẹn.
Và Gen cũng nêu thẳng giới hạn: dữ liệu mạng giúp họ tách được traffic của scanner, hạ tầng proxy và các lần truy cập thủ công lặp lại, nhưng không đủ để quy kết chiến dịch. Một số lượt truy cập về sau đến từ dải ISP thông thường, nhưng những kết nối đó chỉ cho biết traffic thoát ra ở đâu, không nhất thiết là nơi kẻ lừa đảo đang ở.
Kết luận thận trọng nhất mà dữ liệu cho phép: có sự truy cập thủ công lặp lại từ một người liên quan tới hoạt động lừa đảo, kể cả rất lâu sau thời điểm khoản chuyển tiền lẽ ra đã hoàn tất.
Từ một vụ việc tới cả chiến dịch
Cuộc tương tác có kiểm soát cho Gen tầm nhìn vào nỗ lực lừa đảo đang diễn ra. Nhưng chính NDA giả mới cho họ thứ khác: một bộ dấu vân tài liệu để đi săn.
Dùng cấu trúc, câu chữ và các định danh nhúng trong tài liệu, đội nghiên cứu tìm thấy bốn mẫu NDA khác gắn với những cá nhân bị nhắm khác.
Nạn nhân rất đa dạng về ngành nghề: những người giữ vị trí cấp cao trong private equity, tài chính công nghiệp, bán hàng, khai khoáng và năng lượng. Với mỗi người trong số đó, một câu chuyện mua bán hoặc đầu tư chiến lược đều đủ hợp lý để biện minh cho việc bắt đầu trao đổi.
Thương hiệu cố vấn cũng thay đổi: một số tài liệu mạo danh PwC, số khác dùng thương hiệu KPMG hoặc Ogier. Gen nêu rõ điều cần nhấn mạnh: không có dấu hiệu nào cho thấy bất kỳ hãng nào trong số này bị xâm phạm hay có liên quan tới chiến dịch. Tên và danh tính của họ đang bị lạm dụng để làm tài liệu trông hợp pháp.
Nhưng bất chấp thương hiệu khác nhau, các tài liệu theo về cơ bản cùng một trình tự các mục và tái sử dụng cùng ngôn ngữ pháp lý. Tất cả đều áp chế độ bảo mật, đều hướng liên lạc về WhatsApp và email cá nhân, và đều đặt một khoảng thời gian ngắn giữa ngày ký NDA và ngày công bố công khai được cho là sắp tới.
Chúng cũng chứa cùng một định danh số bất thường trong các tài liệu được gán cho những hãng khác nhau và chuẩn bị cho những người nhận không liên quan. Gen giải thích đây là loại residue thường gặp khi tội phạm tái sử dụng template tài liệu: tên, ngày tháng, logo và mã tham chiếu giao dịch có thể được thay đổi, trong khi những thành phần ít nhìn thấy hơn thì không ai đụng tới.
Cấu trúc lặp lại này cho thấy kẻ tấn công không xây dựng từng chiến dịch từ đầu. Chúng đã phát triển một bộ công cụ gian lận M&A tái sử dụng được, có thể điều chỉnh cho những con người và những công ty khác nhau.
Giới hạn cần giữ nguyên
Gen trình bày rất rõ ranh giới của bằng chứng, và đây là điều đáng học khi viết báo cáo nội bộ:
Với vụ việc tại Gen, họ quan sát được trọn vẹn chuỗi — từ liên hệ WhatsApp tới yêu cầu thanh toán và đòi xác nhận MT103. Với bốn mục tiêu còn lại, họ tìm thấy các tài liệu NDA độc hại mang cùng câu chuyện cốt lõi và cùng dấu vân tài liệu, nhưng không quan sát được giai đoạn thanh toán về sau.
Tổng hợp lại, bằng chứng chỉ tới một chiến dịch gian lận theo chủ đề M&A rộng hơn được xây quanh cùng một bộ câu chuyện và công cụ tài liệu. Nhưng nó không chứng minh rằng mọi mục tiêu đều nhận chỉ thị thanh toán giống hệt, hay mọi tài liệu đều do cùng một cá nhân vận hành.
Sự trớ trêu ở phần kết
Gen kết bài bằng một quan sát đáng giữ nguyên.
Sau khi dành nhiều ngày xây dựng một câu chuyện xoay quanh sự tin cậy, bí mật và gấp gáp, một người liên quan tới hoạt động lừa đảo đã nhiều lần tương tác với email xác nhận thanh toán giả mà đội Gen đặt trước mặt hắn.
Và ở tầng sâu hơn: NDA được tạo ra để giữ cho chiến dịch nằm trong bí mật. Chính ngôn ngữ, cấu trúc và các định danh bị tái sử dụng của nó cuối cùng lại giúp phơi bày chiến dịch đằng sau.
Điều gì đã cứu Gen
Luis Corrons, Security Evangelist tại Gen và đồng tác giả báo cáo, nêu hai điều David làm đúng:
Thứ nhất, anh xác minh con người thay vì tin vào danh tính hiển thị trên màn hình. Số điện thoại lạ gây nghi ngờ; cuộc gọi xác nhận nghi ngờ đó.
Thứ hai, anh hiểu một giao dịch hợp lệ trông như thế nào. Điều đó cho phép anh nhận ra rằng lời giải thích về khoản thanh toán không hợp lý — dù câu chuyện bao quanh nó được dựng khá kỹ.
Và đây là câu đáng đưa thẳng vào nội dung đào tạo:
Đừng chỉ hỏi người đó có vẻ hợp lệ hay không. Hãy hỏi quy trình mà họ đang yêu cầu bạn làm theo có hợp lệ hay không.
Kèm theo đó là một điểm thực tế mà Corrons nêu rõ, và tôi muốn giữ nguyên vì nó dễ bị hiểu sai: với phần lớn nhân viên, khi đã nghi ngờ, bước đúng tiếp theo là báo cáo, không phải tiếp tục tương tác với kẻ lừa đảo. Việc "chơi tiếp" trong trường hợp này là quyết định có kiểm soát của một đội nghiên cứu bảo mật, không phải hành vi nên khuyến khích với nhân viên thông thường.
Corrons nói thêm một điều đáng đưa vào văn hóa tổ chức: kể cả khi bạn báo cáo và hóa ra đó là giao dịch hợp lệ, công ty vẫn sẽ đánh giá cao việc bạn cẩn trọng.
Nhận định
Đây là tấn công vào quy trình, không phải vào lỗ hổng kỹ thuật.
Gen viết rõ điều này, và nó là câu quan trọng nhất với một đội SOC: chiến dịch được thiết kế để gây ra một thất bại quy trình chứ không phải khai thác một lỗ hổng kỹ thuật. Tội phạm cố thuyết phục mục tiêu rằng việc bỏ qua các kiểm soát thông thường là cần thiết để bảo vệ một thương vụ bí mật.
Hệ quả rất cụ thể: không có gì để phát hiện bằng công cụ hiện có. Không có hash để chặn, không có domain để đưa vào blocklist, không có tệp đính kèm để sandbox, không có đăng nhập bất thường để cảnh báo. Chiến dịch không đi qua hệ thống của công ty — đó chính là mục đích của NDA.
Dấu hiệu xuất hiện sớm hơn nhiều so với tài khoản Hong Kong. Gen nêu điểm này rất gọn: việc giữ một giao dịch doanh nghiệp nhạy cảm trên WhatsApp và email cá nhân tự nó đã đủ để yêu cầu xác minh độc lập. Không cần chờ tới lúc có số tiền và số tài khoản.
Về nghịch lý an ninh qua che giấu. Corrons bác bỏ hướng phản ứng bản năng — gỡ bớt thông tin khỏi internet. Kẻ tấn công dùng tên, ảnh, chức danh và lịch sử thương vụ, mà phần lớn là thông tin công khai hợp pháp và trong nhiều trường hợp cần phải công khai.
Lập luận thay thế của ông đáng đưa vào chiến lược: giả định tội phạm có thể tìm hiểu rất nhiều về tổ chức của bạn. Phòng thủ phải là kể cả một người đã trinh sát xuất sắc vẫn không thể thuyết phục một nhân viên bỏ qua xác minh và kiểm soát thanh toán.
Hai chiều của M&A như một bề mặt tấn công. Phantom Deal giả mạo một thương vụ. Nhưng M&A thật cũng mang rủi ro theo hướng khác: khi một công ty mua công ty khác, nó không chỉ thừa kế tài sản và con người mà hấp thụ toàn bộ dấu chân số — endpoint, credential, hệ thống cũ, và trong nhiều trường hợp cả lỗ hổng đang ẩn hoặc một vụ xâm phạm chưa được phát hiện. Cả hai loại rủi ro chia sẻ cùng một điều kiện thuận lợi: văn hóa bí mật bao quanh M&A, thứ vừa hạn chế số người biết, vừa hạn chế số người có thể đặt câu hỏi.
Và một nhận xét về chỗ đứng của chiến dịch này trong lịch sử lừa đảo. Advance-fee fraud là trò cũ nhất trong sách. Có một lập luận nổi tiếng của một nhà nghiên cứu Microsoft rằng sự lộ liễu của lừa đảo kiểu "Nigerian Prince" là có chủ đích: bằng cách gửi email khiến tất cả trừ những người cả tin nhất thấy kỳ quặc, kẻ lừa đảo để nạn nhân tự chọn mình và cải thiện tỷ lệ true positive.
Phantom Deal đảo ngược hoàn toàn logic đó. Nó không lọc — nó nhắm chính xác một người, với câu chuyện được may đo dựa trên lịch sử doanh nghiệp có thật. Corrons tóm tắt hệ quả: "Scams are becoming so convincing that even the most trained eye can have trouble spotting them."
Hai mươi năm trước, lỗi ngữ pháp là bộ lọc. Bây giờ thì không còn nữa.
Liên hệ Việt Nam
Điểm quan trọng nhất là một quy tắc của Gen không áp dụng nguyên xi được ở Việt Nam.
Gen khuyến nghị: "Việc thay đổi kênh liên lạc, đặc biệt từ hệ thống công ty sang tài khoản cá nhân, cần kích hoạt kiểm tra bổ sung." Trong bối cảnh châu Âu, đây là một tín hiệu mạnh — chuyển một cuộc thảo luận công việc quan trọng sang WhatsApp cá nhân là điều bất thường.
Ở Việt Nam thì không. Chuyển trao đổi công việc sang Zalo cá nhân là chuyện hoàn toàn bình thường, kể cả với lãnh đạo, kể cả với nội dung quan trọng, kể cả trong các tổ chức có hệ thống email và chat nội bộ đầy đủ. Tín hiệu này bị bão hòa tới mức mất giá trị cảnh báo.
Hệ quả thực tế: nếu áp nguyên quy tắc của Gen, nó sẽ hoặc bị bỏ qua vì quá nhiều false positive, hoặc không được áp dụng. Trọng tâm cần chuyển sang điểm kiểm soát khác — không phải kênh liên lạc, mà là yêu cầu thanh toán. Quy tắc phù hợp hơn với bối cảnh trong nước: mọi chỉ thị thanh toán, bất kể đến qua kênh nào và từ ai, phải được xác minh qua một kênh liên lạc được thiết lập độc lập — số điện thoại lấy từ danh bạ nội bộ, không phải số nằm trong chính cuộc trao đổi đó.
Văn hóa cấp bậc làm tăng rủi ro. Gen nhấn mạnh các quy tắc phải áp dụng như nhau kể cả khi yêu cầu đến từ CEO, thành viên hội đồng quản trị, hay một người mà người nhận đã quen biết. Trong môi trường doanh nghiệp Việt Nam, việc một nhân viên cấp trung chất vấn yêu cầu từ lãnh đạo cấp cao là hành động đòi hỏi nhiều can đảm hơn so với nhiều nền văn hóa khác. Nếu quy trình không bảo vệ người đặt câu hỏi, sẽ không ai đặt câu hỏi.
Cấu trúc công ty con là mục tiêu rất hợp lý. Phantom Deal khai thác đúng mô hình "công ty A thanh toán thay mặt công ty B trong cùng tập đoàn" — và đó chính xác là cấu trúc của hàng loạt công ty con của tập đoàn nước ngoài đang hoạt động tại Việt Nam. Ở những tổ chức này, giao dịch liên công ty là chuyện thường ngày, người phê duyệt tại Việt Nam thường không nắm đầy đủ bối cảnh của công ty mẹ, và việc "trụ sở yêu cầu" là một lý do ít khi bị chất vấn.
Thêm vào đó, hoạt động M&A tại Việt Nam ngày càng sôi động, nghĩa là câu chuyện nền mà Phantom Deal dựa vào ngày càng đáng tin hơn, không kém.
Khuyến nghị
Chỉ thị thanh toán phải được xác minh qua một kênh được thiết lập độc lập, không phải qua thông tin liên hệ được cung cấp trong chính giao dịch đó — đây là quy tắc quan trọng nhất và nó không phụ thuộc vào kênh liên lạc nào đang được dùng.
Không lãnh đạo, cố vấn hay thành viên hội đồng quản trị nào được phép bỏ qua kiểm soát thanh toán bằng WhatsApp, Zalo, email cá nhân hay một tuyên bố về tính bảo mật của giao dịch — và quy trình phải bảo vệ người đặt câu hỏi.
Đào tạo nhân viên thanh toán nhận ra yêu cầu MT103, UETR và các dữ liệu xác nhận khác là một phần của chuỗi lừa đảo, không phải thủ tục hành chính thông thường — đây là giai đoạn mà hầu hết chương trình đào tạo hiện nay bỏ trống.
Thiết lập đường leo thang rõ ràng cho Legal, Finance, Treasury và Corporate Development khi có yêu cầu giao dịch bất thường, và đảm bảo nhân viên biết rằng báo cáo một giao dịch hóa ra hợp lệ vẫn là hành vi được ghi nhận.
Liên hệ cố vấn bên ngoài bằng thông tin từ danh bạ đã được xác minh bất cứ khi nào danh tính hoặc chỉ thị của họ có điểm đáng ngờ — không dùng số điện thoại hay email xuất hiện trong cuộc trao đổi.
Với công ty con của tập đoàn nước ngoài: yêu cầu xác nhận hai chiều cho mọi giao dịch liên công ty bất thường, qua kênh của tập đoàn chứ không qua liên hệ cá nhân — đây là đúng cấu trúc mà chiến dịch này nhắm vào.
Tài liệu tham khảo
Gen Digital — The NDA Was the Payload: Inside Phantom Deal, a Fake Acquisition Fraud Campaign, Martin Chlumecký và Luis Corrons (02/09/2026) — báo cáo gốc
Dark Reading — Large Enterprises Targeted in Fake Merger & Acquisition Scams, Nate Nelson (03/09/2026)
Dark Reading — The Hidden Cybersecurity Risks of M&A, Denny LeCompte — rủi ro kế thừa trong M&A thật
Dark Reading — Will Generative AI Kill the Nigerian Prince Scam?, Nate Nelson — bối cảnh về advance-fee fraud và lập luận "lỗi ngữ pháp là bộ lọc"
Microsoft Research — Why do Nigerian Scammers Say They are from Nigeria? — nghiên cứu gốc về cơ chế tự chọn lọc nạn nhân