ARTEX: công cụ pentest AI bị dùng tấn công các doanh nghiệp tài chính
Cuối tháng 9 năm 2026, một chiến dịch tấn công sử dụng công cụ kiểm thử xâm nhập tự động ARTEX kết hợp nhiều mô hình ngôn ngữ lớn đã đánh cắp dữ liệu tại hàng loạt tổ chức tài chính Hàn Quốc. Theo báo chí Hàn Quốc, kẻ tấn công không chạm vào hệ thống ngân hàng lõi mà xuyên qua các dịch vụ ngoại vi kém bảo vệ, được cho là dùng AI để dò số định danh khách hàng. Đợt xâm nhập để lộ sai lầm vận hành nghiêm trọng khi máy chủ kẻ tấn công công khai toàn bộ cấu hình, lịch sử chỉ huy và dấu vết hạ tầng.
1. Tổng quan chiến dịch
Ngày 07/10/2026, bộ phận Tình báo Mối đe dọa CrowdStrike công bố báo cáo về chiến dịch tấn công nhắm vào hàng loạt định chế tài chính tại Hàn Quốc. Vụ việc diễn ra từ cuối tháng 9 đến đầu tháng 10 năm 2026, dẫn tới rò rỉ dữ liệu khách hàng.
Sự xuất hiện của công cụ pentest tự động dạng đại lý AI mã nguồn mở như ARTEX đã hạ thấp đáng kể rào cản kỹ thuật của kẻ tấn công. Theo báo Kyunghyang, các vụ rò rỉ diễn ra trong 4 ngày (27–30/09) tại ít nhất 6 tổ chức, và cơ quan chức năng cho rằng thủ phạm là cùng một cá nhân hoặc nhóm. Kẻ tấn công không chạm vào hệ thống ngân hàng lõi. Thay vào đó, chúng xuyên qua các dịch vụ web ngoại vi như cổng tra cứu cho môi giới hoặc ứng dụng hỗ trợ nội bộ.
Hành động cấp thiết nhất cho các tổ chức tài chính hiện nay là cô lập hoặc đưa vào diện kiểm soát truy cập nghiêm ngặt đối với mọi dịch vụ web và API ngoại vi đang mở trực tiếp ra Internet. Đồng thời, đội ngũ vận hành cần áp dụng ngay cơ chế giới hạn tần suất yêu cầu và xác thực bắt buộc trước khi xử lý truy vấn tham số.
2. Timeline sự kiện
Các mốc thời gian dưới đây tổng hợp quá trình phát triển của công cụ ARTEX, chuỗi tấn công tại Hàn Quốc và các động thái xử lý từ cơ quan quản lý:
| Thời điểm | Sự kiện ghi nhận | Chi tiết kỹ thuật |
|---|---|---|
| 26/07/2026 | ARTEX xuất hiện trên GitHub | Dự án mã nguồn mở do nhà phát triển có bí danh "Autumn-27" phát hành dưới dạng hệ thống kiểm thử xâm nhập tự động đa đại lý dựa trên LLM. |
| 03/09/2026 | Đạt giải nhất cuộc thi bảo mật | ARTEX giành vị trí quán quân trong số 150 đội tham dự cuộc thi tấn công - phòng thủ an ninh mạng do Baidu tổ chức tại Trung Quốc. |
| 24/09/2026 | Bản cập nhật mã nguồn cuối cùng | Nhà phát triển phát hành phiên bản mới nhất của ARTEX lên kho lưu trữ GitHub trước khi các vụ việc diễn ra. |
| 27–30/09/2026 | Đợt rò rỉ dữ liệu ngân hàng | Hàng loạt tổ chức tài chính Hàn Quốc (Shinhan, KB Kookmin, Hana, Busan, Yegaram, Welcome Savings, Hyundai Capital) bị xâm nhập, theo báo Kyunghyang. |
| Cuối 09 – Đầu 10/2026 | Khung thời gian hoạt động | Giai đoạn hoạt động của chiến dịch do CrowdStrike Intelligence theo dõi và ghi nhận thông qua dấu vết hạ tầng. |
| 02/10/2026 | Phát hiện chuỗi định danh ARTEX | Giám đốc Trung tâm Bảo mật Genians (Moon Jong-hyun) phát hiện chuỗi tiêu đề HTML "ARTEX-自主渗透試控制台" trên máy chủ tham gia tấn công. |
| 04/10/2026 | Báo chí Hàn Quốc đưa tin và họp khẩn | Báo Kyunghyang đăng tải chi tiết các vụ rò rỉ; Ủy ban Dịch vụ Tài chính Hàn Quốc (FSC) triệu tập cuộc họp khẩn toàn ngành tài chính. |
| 07/10/2026 | CrowdStrike công bố báo cáo kỹ thuật | Phân tích chi tiết hạ tầng hai máy chủ, việc sử dụng Claude Code, ARTEX và các mô hình ngôn ngữ lớn hỗ trợ tấn công. |
| 08/10/2026 | ARTEX chuyển sang đóng mã nguồn | Autumn-27 tuyên bố hành vi lạm dụng đi ngược mục đích nghiên cứu, quyết định ngừng cập nhật và chuyển dự án thành mã nguồn đóng (theo THN). |
3. Sơ đồ chuỗi tấn công (Kill Chain Flow)
Luồng hoạt động của chiến dịch thể hiện sự kết hợp giữa công cụ điều khiển đại lý AI, hạ tầng trung gian và việc khai thác các điểm cuối ngoại vi:
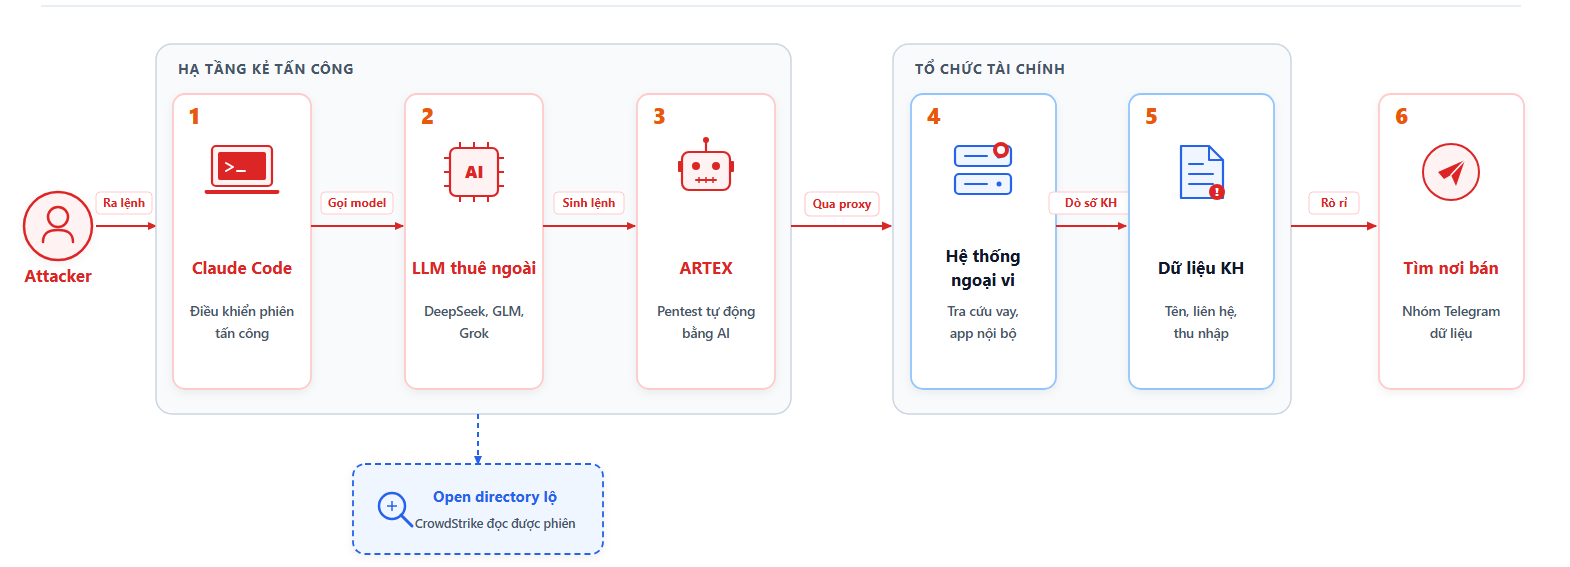
Hình 1: Chuỗi tấn công của chiến dịch ARTEX
flowchart LR
    A["Attacker"] -->|"Ra lệnh"| B["Claude Code"]
    B -->|"Gọi model"| C["LLM thuê ngoài"]
    C -->|"Sinh hành động"| D["ARTEX Agent"]
    B -.->|"Lộ thư mục mở"| E["CrowdStrike phát hiện"]
    D -->|"Qua proxy"| F["Hệ thống ngoại vi ngân hàng"]
    F -->|"Dò số khách hàng"| G["Dữ liệu khách hàng"]
    G -->|"Tìm nơi tiêu thụ"| I["Nhóm Telegram bán dữ liệu"]
4. Phân tích kỹ thuật chuyên sâu
Bản chất của ARTEX và sự dịch chuyển từ đánh giá bảo mật sang vũ khí
ARTEX được thiết kế như một hệ thống kiểm thử xâm nhập tự động đa đại lý (multi-agent autonomous penetration system) vận hành trên nền tảng các mô hình ngôn ngữ lớn. Dự án được đưa lên GitHub vào ngày 26/07/2026 bởi tác giả mang bí danh "Autumn-27". Mục tiêu ban đầu của công cụ là phục vụ hoạt động diễn tập đội đỏ (red team) và đánh giá an ninh nội bộ, tự động tìm kiếm khiếm khuyết trong hệ thống trước khi kẻ xấu khai thác. Năng lực thực chiến của ARTEX từng được chứng minh vào ngày 03/09/2026 khi vượt qua khoảng 150 đội để giành giải nhất trong cuộc thi tấn công - phòng thủ do Baidu tổ chức.
Tuy nhiên, tính chất lưỡng dụng (dual-use) của các công cụ an ninh mã nguồn mở đã bộc lộ rõ nét. Bản cập nhật mới nhất của ARTEX được đưa lên GitHub vào ngày 24/09/2026. Chỉ ba ngày sau, vào ngày 27/09/2026, các dấu vết xâm nhập đầu tiên tại KB Kookmin Bank bắt đầu xuất hiện. Theo đánh giá của chúng tôi, kẻ tấn công dùng ARTEX để tự động hoá phần lớn khâu thăm dò và dò dữ liệu, thay vì viết script thủ công [Inference]. CrowdStrike không mô tả chi tiết từng thao tác ARTEX đã thực hiện.
Kiến trúc hai máy chủ và chuỗi điều phối đa mô hình LLM
Dấu vết kỹ thuật do CrowdStrike thu thập cho thấy kẻ tấn công thiết lập một kiến trúc vận hành gồm hai máy chủ riêng biệt nhằm phân tách chức năng:
Máy chủ đặt tại Hong Kong đóng vai trò hạ tầng chính. Các open directory trên máy chủ này chứa lịch sử phiên Claude Code, file cấu hình ARTEX và file memory của Claude. CrowdStrike không công bố địa chỉ IP này. Máy chủ thứ hai tại 38.244.50[.]120 chạy phiên bản ARTEX, theo CrowdStrike nhiều khả năng là nơi thực hiện các vụ tấn công vào Hàn Quốc.

Hình 2: Kiến trúc hạ tầng của chiến dịch, dựng lại từ mô tả trong báo cáo CrowdStrike. Nét đứt xanh là đường CrowdStrike lần ra hạ tầng qua các open directory.
Về mặt mô hình, phiên bản ARTEX trên máy chủ 38.244.50[.]120 sử dụng DeepSeek v4.1-flash làm backend suy luận chủ đạo. Kẻ tấn công nhiều khả năng (likely) kết nối tới DeepSeek thông qua một dịch vụ ủy quyền và bán lại API có tên miền xcai[.]pro. Ngoài ra, kẻ tấn công dùng thêm GLM-5.3 (Zhipu AI) và Grok 4.6 cho các phiên Claude Code khác. Việc kết hợp nhiều nhà cung cấp mô hình cùng các cổng bán lẻ API cho thấy toan tính nhằm tối ưu hóa chi phí vận hành và giảm thiểu nguy cơ bị khóa tài khoản diện rộng khi lưu lượng quét phát sinh đột biến [Inference].
Sai lầm OPSEC: Thư mục mở phơi bày toàn bộ phiên điều khiển
Điểm mấu chốt giúp hoạt động tình báo của CrowdStrike bóc trần toàn bộ chiến dịch xuất phát từ sai lầm an ninh vận hành (OPSEC) rất cơ bản của kẻ tấn công. Trên máy chủ 38.244.50[.]120, dịch vụ web tại cổng 18899 đã để lộ thư mục mở (open directory). Trong thư mục này tồn tại tệp tài liệu Markdown tại đường dẫn http[:]//38.244.50[.]120:18899/.claude/CLAUDE.md.
Tệp tin này chứa các chỉ dẫn bằng tiếng Trung quy định cách thức mô hình ngôn ngữ phải tiến hành các hoạt động kiểm thử xâm nhập. Đáng chú ý, tài liệu này ghi lại địa chỉ IP của máy chủ hạ tầng chính đặt tại Hong Kong. Khi truy xuất tiếp máy chủ Hong Kong, CrowdStrike phát hiện thêm các thư mục mở khác chứa toàn bộ lịch sử phiên Claude Code, tệp cấu hình của ARTEX và các tệp bộ nhớ (memory files) của Claude. Theo CrowdStrike, các file này cho thấy kẻ tấn công nhắm vào tổ chức tài chính Hàn Quốc từ cuối 09 tới đầu 10/2026, và các mục tiêu trùng với những tổ chức được báo chí nêu.
Hệ thống mục tiêu và kỹ thuật vét cạn tham số trên dịch vụ ngoại vi
CrowdStrike không nêu tên nạn nhân và cho biết số tổ chức bị ảnh hưởng chưa được xác nhận. Theo báo Kyunghyang dẫn nguồn cơ quan tài chính Hàn Quốc, các vụ rò rỉ do xâm nhập từ bên ngoài diễn ra từ ngày 27 đến 30/09/2026. Trong số đó có các ngân hàng thương mại lớn gồm Shinhan Bank, KB Kookmin Bank, Hana Bank, BNK Busan Bank, cùng các định chế khác như Yegaram Savings Bank, Welcome Savings Bank, Hyundai Capital và 2 đơn vị tài chính cho vay ngang hàng (P2P).
Thiệt hại nặng nhất được ghi nhận tại Shinhan Bank với 25.727 mục thông tin cá nhân bị đánh cắp, bao gồm họ tên, thông tin liên lạc, mức thu nhập hàng năm và hạn mức vay được phê duyệt. Tại KB Kookmin Bank và Hana Bank, số lượng khách hàng bị lộ lần lượt là 119 và 89 người. Welcome Savings Bank cũng ghi nhận hơn 2.200 bản ghi dữ liệu khách hàng doanh nghiệp bị rò rỉ.
Theo báo Kyunghyang, kẻ tấn công nhắm vào các hệ thống nội bộ, ngoại vi có mức bảo vệ thấp hơn, thay vì internet banking và mobile banking của khách hàng. CEO công ty bảo mật Stealien được báo dẫn lời cho rằng hệ thống chính an toàn vì có xác thực ngoài ID/mật khẩu, còn hệ thống ngoại vi thì không. Tại Shinhan Bank, điểm xâm nhập là dịch vụ tra cứu tiến độ khoản vay dành cho các môi giới tài chính. Tại KB Kookmin Bank, hệ thống bị xâm nhập là dịch vụ hỗ trợ công việc trên thiết bị di động dành cho nhân viên nội bộ.
Theo báo Kyunghyang dẫn lời cơ quan chức năng, phương thức tấn công được cho là đã sử dụng AI để tự động hóa kỹ thuật vét cạn (brute-force). Cụ thể, kẻ tấn công được cho là nhập các giá trị ngẫu nhiên vào trường tham số của dịch vụ tra cứu nhằm dò tìm các mã định danh khách hàng hợp lệ. Khi tìm được mã hợp lệ, kẻ tấn công lấy tiếp các thông tin khác như số liên lạc.
Hành vi hậu khai thác: Tìm kiếm thị trường ngầm tiêu thụ dữ liệu
Nhật ký phiên Claude Code thu giữ từ máy chủ Hong Kong còn cho thấy kẻ tấn công đã tính tới việc bán dữ liệu. Kẻ tấn công đã đặt câu hỏi trực tiếp cho mô hình về các địa chỉ và diễn đàn mà giới tội phạm mạng thường dùng để rao bán dữ liệu rò rỉ có nguồn gốc từ Hàn Quốc.
Ngoài ra, kẻ này còn yêu cầu AI hỗ trợ tìm kiếm các nhóm Telegram chuyên mua bán dữ liệu tài chính tại thị trường Hàn Quốc. Chi tiết này củng cố đánh giá của CrowdStrike về động cơ tài chính. Dữ liệu bao gồm thu nhập và hạn mức vay là nguồn tài nguyên đặc biệt nguy hiểm nếu bị các đường dây tội phạm lợi dụng để thiết kế các kịch bản lừa đảo vay vốn mạo danh ngân hàng.
Dấu vết cá nhân trong prompt tạo hồ sơ nghiên cứu viên
Trong một phiên làm việc với Claude Code, người dùng đã yêu cầu mô hình tạo giúp một bản sơ yếu lý lịch (CV) dưới danh nghĩa "nhà nghiên cứu bảo mật". Điểm đặc biệt là bản tóm tắt này liệt kê các gạch đầu dòng nêu rõ kết quả thu được từ các hoạt động kiểm thử liên quan đến ARTEX.
CrowdStrike tìm thấy thông tin cá nhân trong một prompt yêu cầu tạo CV 'nhà nghiên cứu bảo mật' liệt kê kết quả tấn công, nhưng chưa thể xác nhận; chúng tôi không đăng lại các thông tin này. Việc xuất hiện các chi tiết danh tính trong câu lệnh có thể là dấu vết bất cẩn của kẻ tấn công, nhưng cũng không loại trừ khả năng đây là thông tin của người khác bị đưa vào [Inference]. Trên thực tế, chủ tài khoản Telegram được nhắc tới trong câu lệnh đã lên tiếng phủ nhận mọi sự liên quan vào ngày 08/10/2026.
Đánh giá nguồn gốc và các giới hạn gán danh tính
CrowdStrike Intelligence đưa ra đánh giá với độ tin cậy trung bình (MODERATE confidence) rằng kẻ tấn công nhiều khả năng là người nói tiếng Trung và có động cơ tài chính. Nhận định này căn cứ vào việc kẻ tấn công sử dụng công cụ ARTEX được phát triển tại Trung Quốc và các prompt tiếng Trung quan sát được.
Mặc dù vậy, việc gán danh tính cho một nhóm tin tặc cụ thể vẫn chưa thể thực hiện. Đại diện Viện An ninh Tài chính Hàn Quốc (FSI) nhấn mạnh rằng quốc tịch của kẻ tấn công không thể được xác định chỉ dựa trên công cụ hay địa chỉ IP. Bản thân ARTEX là phần mềm mã nguồn mở được tải về tự do trên toàn cầu trước khi đóng mã nguồn. Đồng thời, theo báo Kyunghyang, IP tấn công đến từ 8 quốc gia (gồm Hàn Quốc, Mỹ, Nhật Bản, Hong Kong), khiến việc truy nguyên dấu vết gốc trở nên phức tạp.
5. Chỉ số thoả hiệp (Indicators of Compromise)
Toàn bộ các chỉ số IOC dưới đây được trích xuất nguyên vẹn từ báo cáo của CrowdStrike và phát hiện của Genians, đã được defang đúng quy chuẩn:
# Hạ tầng máy chủ do kẻ tấn công kiểm soát
38.244.50[.]120

# Đường dẫn tài liệu cấu hình trong thư mục mở
http[:]//38.244.50[.]120:18899/.claude/CLAUDE.md

# Dịch vụ đại lý/bán lại API mô hình ngôn ngữ lớn (Hạ tầng phía kẻ tấn công)
# Lưu ý: Chặn domain này không bảo vệ trực tiếp hệ thống ngân hàng; chỉ số này dùng để rà soát lạm dụng API/token nội bộ
xcai[.]pro

# Danh sách địa chỉ IP Proxy trung gian ghi nhận trong hoạt động ARTEX
101.53.80[.]20
205.214.59[.]31
124.155.252[.]63
154.201.79[.]246
23.248.249[.]90
23.158.220[.]98
103.248.148[.]84
203.160.133[.]172
209.209.85[.]38

# Dấu hiệu nhận diện giao diện điều khiển web của ARTEX
HTML Title: "ARTEX-自主渗透試控制台"
[!WARNING] Các địa chỉ IP proxy nêu trên có thể là hạ tầng VPS/proxy dùng chung hoặc đã đổi chủ sau chiến dịch. Đội ngũ SOC cần đánh giá kỹ lưỡng nguy cơ dương tính giả (false positive) trước khi áp dụng chính sách chặn cứng trên toàn hệ thống.
6. Bảng ánh xạ MITRE ATT&CK
Chiến dịch kết hợp các kỹ thuật phát triển nguồn lực, che giấu đường truyền và dò quét khai thác ứng dụng hướng Internet:
| Tactic | ID | Tên kỹ thuật | Hành vi ghi nhận trong chiến dịch | Nguồn chứng cứ |
|---|---|---|---|---|
| Resource Development | T1583.003 | Acquire Infrastructure: Virtual Private Server | Kẻ tấn công thuê hạ tầng tại nhiều địa chỉ IP (gồm máy chủ Hong Kong và 38.244.50[.]120) để vận hành chiến dịch. |
Theo CrowdStrike |
| Resource Development | T1588.007 | Obtain Capabilities: Artificial Intelligence | Kẻ tấn công thu thập và triển khai công cụ pentest mã nguồn mở ARTEX, kết hợp Claude Code và các mô hình DeepSeek, GLM, Grok. | Theo CrowdStrike |
| Command and Control | T1090 | Proxy | Kẻ tấn công dùng 9 địa chỉ IP proxy trong hoạt động liên quan tới ARTEX. | Theo CrowdStrike |
| Reconnaissance | T1595.002 | Active Scanning: Vulnerability Scanning | Công cụ ARTEX tự động gửi các yêu cầu thăm dò bề mặt tấn công và đánh giá cấu hình dịch vụ web của mục tiêu. | Bổ sung của đội ngũ phân tích, [Inference] |
| Initial Access | T1190 | Exploit Public-Facing Application | Xâm nhập các dịch vụ web ngoại vi (cổng tra cứu khoản vay môi giới, hệ thống di động nội bộ) thông qua vét cạn định danh. | Bổ sung của đội ngũ phân tích, [Inference] |
7. Phát hiện và săn lùng mối đe dọa (Detection & Threat Hunting)
Nhận diện hành vi vét cạn trên các điểm cuối ngoại vi
Kỹ thuật vét cạn tham số do các đại lý AI thực hiện có các đặc trưng hành vi rất rõ rệt trên nhật ký máy chủ web và tường lửa ứng dụng (WAF):
Tần suất yêu cầu cao bất thường: Số lượng yêu cầu xuất phát từ một địa chỉ IP hoặc một ASN đơn lẻ tăng vọt trong cửa sổ thời gian ngắn.
Đột biến số lượng giá trị tham số khác nhau: Các tham số mang tính định danh (như
customer_id,loan_id,ssn_hash) liên tục thay đổi giá trị ngẫu nhiên trong mỗi request gửi lên cùng một đường dẫn API.Tỷ lệ phản hồi không hợp lệ áp đảo: Tỷ lệ mã trạng thái lỗi như 404 (Not Found), 400 (Bad Request) hoặc 422 chiếm tỉ lệ cao bất thường so với baseline của điểm cuối.
User-Agent dị biệt hoặc tự tạo: Sử dụng các chuỗi thư viện tự động hóa (Python requests, Go-http-client) hoặc luân phiên giả mạo chuỗi trình duyệt nhưng thiếu các header chuẩn kèm theo.
Truy vấn Splunk SPL phát hiện vét cạn tham số và khớp IOC
Truy vấn dưới đây tổng hợp nhật ký WAF trong cửa sổ 10 phút để phát hiện các IP gửi nhiều tham số định danh khác nhau với tỷ lệ lỗi cao. Đồng thời, truy vấn hỗ trợ kết hợp bảng tra cứu danh sách IOC:
index=waf_logs sourcetype="access_combined"
| bin _time span=10m
| stats
    count as total_hits,
    dc(uri_query) as distinct_param_queries,
    count(eval(status>=400)) as failed_hits
    by _time, src_ip, uri_path
| eval failure_rate = round((failed_hits / total_hits) * 100, 2)
| where distinct_param_queries > 50 AND total_hits > 100 AND failure_rate > 60
| sort - distinct_param_queries
[!NOTE] Ngưỡng
distinct_param_queries > 50vàtotal_hits > 100cần được hiệu chỉnh (tune) phù hợp với lưu lượng nền của từng dịch vụ thực tế.
Đối với việc truy lùng trực tiếp các địa chỉ IP chỉ số thoả hiệp đã công bố:
index=waf_logs sourcetype="access_combined"
    [| makeresults
     | eval src_ip="101.53.80.20 205.214.59.31 124.155.252.63 154.201.79.246 23.248.249.90 23.158.220.98 103.248.148.84 203.160.133.172 209.209.85.38 38.244.50.120"
     | makemv src_ip
     | mvexpand src_ip
     | fields src_ip]
| stats count as match_count, earliest(_time) as first_seen, latest(_time) as last_seen, values(uri_path) as targeted_paths by src_ip
Truy vấn KQL trên Azure WAF và Application Gateway
Trên môi trường Microsoft Sentinel hoặc Log Analytics, các kỹ sư SOC có thể sử dụng truy vấn KQL sau để giám sát bảng AzureDiagnostics:
// Phát hiện hành vi vét cạn tham số trên Application Gateway Access Log
AzureDiagnostics
| where ResourceType == "APPLICATIONGATEWAYS" and Category == "ApplicationGatewayAccessLog"
| where TimeGenerated >= ago(24h)
| summarize
    TotalRequests = count(),
    DistinctQueryValues = dcount(requestQuery_s),
    ErrorRequests = countif(httpStatus_d >= 400)
    by bin(TimeGenerated, 10m), clientIP_s, requestUri_s
| extend ErrorRate = round((todouble(ErrorRequests) / todouble(TotalRequests)) * 100, 2)
| where DistinctQueryValues > 50 and TotalRequests > 100 and ErrorRate > 60
| project TimeGenerated, clientIP_s, requestUri_s, TotalRequests, DistinctQueryValues, ErrorRate
| order by DistinctQueryValues desc
Truy vấn đối soát danh sách IP liên quan chiến dịch trên bảng nhật ký tường lửa chung:
let ArtexIOCs = dynamic([
    "101.53.80.20", "205.214.59.31", "124.155.252.63", "154.201.79.246",
    "23.248.249.90", "23.158.220.98", "103.248.148.84", "203.160.133.172",
    "209.209.85.38", "38.244.50.120"
]);
CommonSecurityLog
| where TimeGenerated >= ago(14d)
| where SourceIP in (ArtexIOCs) or DestinationIP in (ArtexIOCs)
| summarize EventCount = count(), FirstSeen = min(TimeGenerated), LastSeen = max(TimeGenerated) by SourceIP, DestinationIP, DestinationPort, Activity
Quy tắc Sigma phát hiện lưu lượng từ hạ tầng tấn công
Quy tắc Sigma dưới đây được thiết lập để gắn cờ các luồng kết nối mạng qua lại với danh sách 10 IP hạ tầng do CrowdStrike công bố:
title: Lưu lượng mạng từ hạ tầng liên quan chiến dịch ARTEX
id: 21b866d8-259d-42ae-a70a-05d6ffc25694
status: experimental
description: Phát hiện kết nối tường lửa liên quan đến các địa chỉ IP proxy và máy chủ lưu trữ ARTEX trong chiến dịch nhắm vào tổ chức tài chính.
references:
    - https://www.crowdstrike.com/en-us/blog/unknown-threat-actor-uses-artex-to-target-south-korean-finance/
author: FPT IS CSC - Threat Intelligence
date: 2026-10-19
tags:
    - attack.command-and-control
    - attack.t1090
logsource:
    category: firewall
detection:
    selection:
        src_ip:
            - '101.53.80.20'
            - '205.214.59.31'
            - '124.155.252.63'
            - '154.201.79.246'
            - '23.248.249.90'
            - '23.158.220.98'
            - '103.248.148.84'
            - '203.160.133.172'
            - '209.209.85.38'
            - '38.244.50.120'
    condition: selection
falsepositives:
    - Địa chỉ IP proxy thương mại hoặc VPS dùng chung có thể đã đổi chủ sở hữu sau thời điểm chiến dịch diễn ra.
level: medium
Săn lùng hạ tầng bảng điều khiển ARTEX qua tiêu đề HTML
Dấu hiệu nhận diện đặc trưng của bảng điều khiển ARTEX là chuỗi tiêu đề web ARTEX-自主渗透試控制台. Đội ngũ Threat Intelligence có thể sử dụng tiêu đề này để chủ động rà quét trên các công cụ định danh thiết bị Internet (như Shodan hoặc Censys) thông qua trường tìm kiếm tiêu đề HTTP. Việc phát hiện các máy chủ đang mở cổng có chứa tiêu đề trên giúp nhận diện sớm các phiên bản thử nghiệm hoặc hạ tầng trung gian mà kẻ tấn công thiết lập trong tương lai.
8. Nhận định của đội ngũ phân tích
Từ dữ liệu phân tích chiến dịch ARTEX, đội ngũ chúng tôi rút ra các đánh giá trọng tâm sau:
Thứ nhất, tốc độ. Theo báo Hàn, các vụ rò rỉ tại nhiều tổ chức diễn ra trong 4 ngày (27–30/09/2026); CrowdStrike cũng nhận định AI giúp kẻ tấn công thực hiện nhiều vụ xâm nhập trong thời gian ngắn. Trong vụ này không có dấu hiệu lỗ hổng zero-day. Theo đánh giá của chúng tôi, giá trị của AI nằm ở việc dò và thử lặp lại trên nhiều mục tiêu cùng lúc mà không cần người viết script cho từng hệ thống [Inference].
Thứ hai, dịch vụ ngoại vi là điểm mù. Hệ thống phục vụ khách hàng thường được đầu tư xác thực nhiều lớp, còn cổng cho đối tác môi giới hay ứng dụng nội bộ dễ bị bỏ ra khỏi phạm vi kiểm thử định kỳ [Inference]. Kẻ tấn công luôn tìm kiếm điểm kháng cự yếu nhất để tạo bàn đạp thâm nhập.
Thứ ba, tình trạng lưỡng dụng của các dự án red team mã nguồn mở đặt ra thách thức lớn về quản trị. Các công cụ kiểm thử xâm nhập tự động có năng lực cao như ARTEX khi được công khai có thể rơi vào tay các đối tượng tội phạm tài chính trước khi cộng đồng phòng thủ kịp xây dựng biện pháp đối phó. Việc Autumn-27 chuyển dự án sang mã nguồn đóng sau vụ việc không thu hồi được các bản đã tải về trước đó [Inference].
Thứ tư, OPSEC kém của kẻ tấn công là cơ hội cho phía phòng thủ. Một file CLAUDE.md để lộ trên cổng 18899 dẫn CrowdStrike tới máy chủ Hong Kong và toàn bộ lịch sử phiên, dù kẻ tấn công đã đi qua nhiều proxy.
Về bối cảnh các tổ chức tài chính và ngân hàng tại Việt Nam [Inference], mô hình nghiệp vụ hiện tại cũng đang phụ thuộc lớn vào các dịch vụ số hóa kết nối mở ra bên ngoài. Các ngân hàng thương mại, công ty tài chính tiêu dùng và công ty chứng khoán đều triển khai các cổng thông tin dành cho cộng tác viên, cổng tiếp nhận hồ sơ vay qua kênh đối tác và các API liên kết dịch vụ thứ ba. Nếu các điểm cuối này không được kiểm soát chặt chẽ về tần suất yêu cầu và che giấu cấu trúc mã số định danh khách hàng, chúng sẽ trở thành mục tiêu lý tưởng cho các đợt quét tự động tương tự.
9. Khuyến nghị phòng thủ
Dựa trên diễn biến thực tế của chiến dịch, chúng tôi đề xuất lộ trình củng cố phòng thủ theo ba giai đoạn:
Hành động tức thời (Immediate Actions)
Rà soát bề mặt tấn công bên ngoài (External Attack Surface): Kiểm kê khẩn cấp toàn bộ các cổng thông tin phụ trợ, cổng tra cứu khoản vay, hệ thống cộng tác viên và các API đang tiếp nhận yêu cầu từ Internet. Lập tức thu hồi quyền truy cập công khai đối với các dịch vụ chỉ phục vụ nội bộ và đưa vào mạng riêng ảo (VPN/Zero Trust).
Kích hoạt giới hạn tần suất yêu cầu (Rate Limiting): Thiết lập ngưỡng giới hạn số lượng truy vấn trên mỗi địa chỉ IP và phiên làm việc đối với tất cả các điểm cuối có chức năng tra cứu dữ liệu. Áp dụng cơ chế CAPTCHA bảo vệ khi phát hiện số lượng truy vấn vượt ngưỡng thông thường.
Đưa các địa chỉ IP chỉ số vào diện giám sát: Nạp danh sách 10 địa chỉ IP IOC vào hệ thống SIEM và tường lửa để phát hiện các dấu hiệu kết nối bất thường, đồng thời lưu ý kiểm tra tránh gián đoạn các dịch vụ hợp lệ do IP dùng chung.
Biện pháp trung hạn (Short-term Actions)
Triệt tiêu khả năng đoán định mã số khách hàng: Thay đổi toàn bộ cơ chế sinh mã định danh hợp đồng, hồ sơ hoặc số tài khoản từ định dạng tuần tự hoặc theo quy luật sang định dạng chuỗi ngẫu nhiên có độ dài entropy cao (như UUID v4) để việc dò mã gần như không khả thi.
Triển khai phân hệ chống bot trên WAF (Bot Management): Nâng cấp cấu hình tường lửa ứng dụng để phát hiện và ngăn chặn các công cụ tự động hóa thông qua phân tích hành vi điều hướng, dấu vân tay TLS (JA3/JA4) và các dị thường trong chuỗi header HTTP.
Cảnh báo và hỗ trợ khách hàng trước nguy cơ lừa đảo: Chủ động xây dựng kịch bản truyền thông và cảnh báo cho người dùng về các thủ đoạn mạo danh nhân viên tín dụng để lừa đảo vay vốn, đặc biệt đối với những tệp khách hàng từng phát sinh thông tin trên các kênh dịch vụ bị rà quét.
Chiến lược dài hạn (Long-term Strategy)
Ban hành chính sách sử dụng đại lý AI và công cụ kiểm thử: Thiết lập quy chế an toàn thông tin nội bộ quy định rõ việc chỉ được phép sử dụng các công cụ kiểm thử xâm nhập tự động và đại lý LLM trên các tài sản công nghệ đã được cấp phép bằng văn bản. Kiểm soát chặt chẽ việc tích hợp API của các mô hình ngôn ngữ lớn thương mại vào quy trình vận hành.
Chuẩn hóa quy trình quản lý rủi ro bên thứ ba (TPRM): Mọi dịch vụ cung cấp cho đối tác kinh doanh hoặc môi giới tài chính phải tuân thủ tiêu chuẩn an ninh nghiêm ngặt tương đương với hệ thống giao dịch khách hàng, bao gồm cơ chế xác thực đa yếu tố bắt buộc và mã hóa toàn vẹn kênh truyền dữ liệu.
10. Tài liệu tham khảo
CrowdStrike Counter Adversary Operations (07/10/2026): Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance
URL: https://www.crowdstrike.com/en-us/blog/unknown-threat-actor-uses-artex-to-target-south-korean-finance/Kyunghyang Shinmun (04/10/2026): The Korean financial sector was breached by a two-month-old Chinese AI
URL: https://www.khan.co.kr/en/article/202610042320007The Hacker News (08/10/2026): ARTEX AI Pentesting Tool Used in Data Theft Attacks on South Korean Financial Firms
URL: https://thehackernews.com/2026/10/artex-ai-pentesting-tool-used-in-data.htmlMITRE ATT&CK Framework: Enterprise ATT&CK Matrix
URL: https://attack.mitre.org/
[!NOTE] Báo cáo được xây dựng dựa trên các nguồn tin công khai và dữ liệu tình báo mối đe dọa được xác thực tính đến ngày 19/10/2026.
Thông điệp cốt lõi: Cổng tra cứu nào trả dữ liệu chỉ với một mã số đoán được thì một agent AI sẽ đoán ra. Rate limit, ID ngẫu nhiên và xác thực cho cổng đối tác phải có trước khi kẻ tấn công tìm thấy nó.
Comments
Join the discussionNo comments yet. Be the first to comment.