Cảnh Báo An Ninh Mạng: Mã Độc Lunex Stealer Lạm Dụng Driver AMD Đánh Cắp Tài Khoản Doanh Nghiệp
Tổng Quan
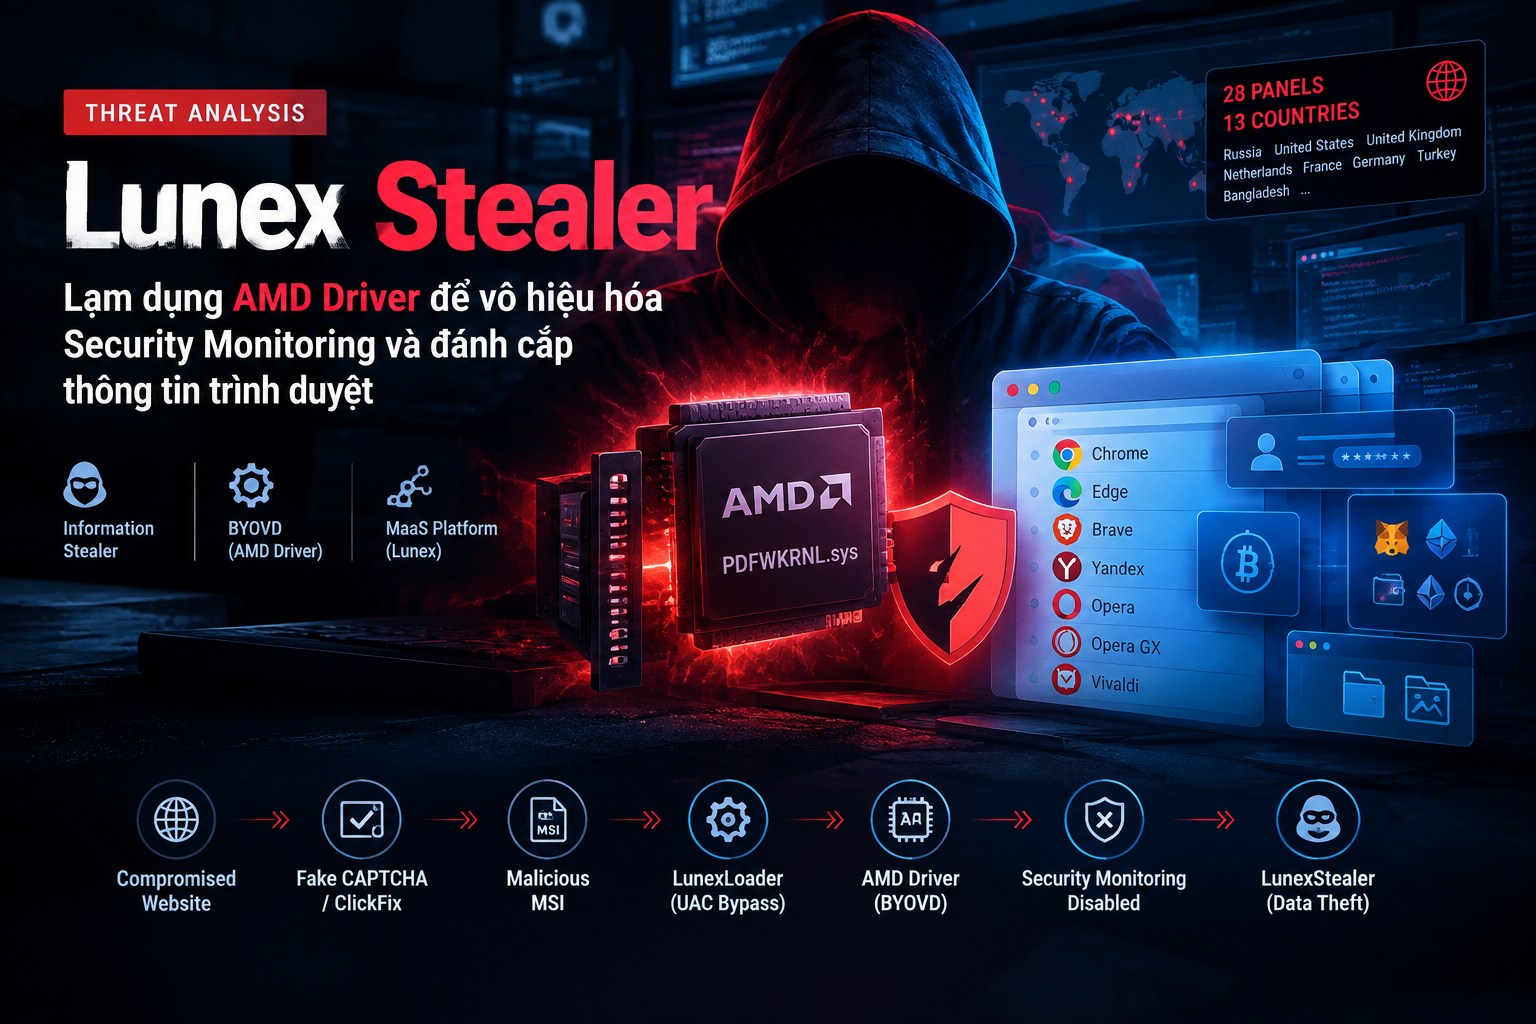
Bạn có từng nghĩ rằng kẻ tấn công không cần viết những dòng code phức tạp để qua mặt signature EDR. Thay vào đó, chúng áp dụng kỹ thuật BYOVD (Bring Your Own Vulnerable Driver>) – mang theo một driver AMD chính chủ nhưng tồn tại lỗ hổng thiết kế bộ nhớ. Chỉ qua vài lệnh IOCTL tinh vi, các Kernel Security Callbacks (nơi EDR dựa vào để bắt hành vi) bị gỡ bỏ âm thầm trong vỏn vẹn vài mili-giây mà không hề gây sập hệ thống (BSOD).
Ẩn đằng sau chiến dịch nguy hiểm này là sự kết hợp đáng ngại giữa chiến dịch khai thác PeopleSoft diện rộng của nhóm ShinyHunters, hạ tầng C2 thế hệ mới AdaptixC2 (Operation Master), và mã độc Lunex Stealer chuyên càn quét credential trình duyệt lẫn ví tiền điện tử.
Làm thế nào kẻ tấn công có thể lạm dụng driver AMD để ghi đè bộ nhớ Kernel? Tại sao các tiến trình EDR lại hoàn toàn im lặng khi mã độc rút sạch tài khoản? Và làm thế nào để truy vết chuỗi tấn công này trong môi trường doanh nghiệp? Câu trả lời chi tiết sẽ được giải mã ngay trong phần phân tích kỹ thuật dưới đây.
Timeline Sự Kiện
Dưới đây là tiến trình diễn ra chuỗi tấn công từ khi xâm nhập ban đầu cho đến khi mã độc hoàn tất việc thu thập và trích xuất dữ liệu:
| Giai đoạn | Hành động kỹ thuật | Ghi chú & Dấu hiệu phát hiện |
|---|---|---|
| T0: Initial Access | Khai thác lỗ hổng ứng dụng PeopleSoft hướng ra Internet hoặc gửi Phishing đính kèm loader. | Khai thác được ghi nhận liên kết với nhóm tấn công ShinyHunters. |
| T+1h: C2 Deployment | Thực thi AdaptixC2 Beacon (Operation Master), thiết lập kênh điều khiển mã hóa. | Kết nối HTTPS bất thường tới hạ tầng AdaptixC2. |
| T+2h: BYOVD Staging | Thả tập tin driver AMD có chữ ký số hợp pháp nhưng tồn tại lỗ hổng ghi nhớ Kernel vào thư mục hệ thống. | Xuất hiện yêu cầu tạo Service Driver mới với đặc quyền NT AUTHORITY\SYSTEM. |
| T+2h 05m: Defenses Impairment | Gửi mã điều khiển IOCTL tới AMD Driver, ghi đè bảng Kernel Callback (ObRegisterCallbacks, PsSetCreateProcessNotifyRoutine). |
Các tiến trình EDR/AV ngừng nhận telemetry từ bộ nhớ Kernel. |
| T+2h 10m: Payload Execution | Khởi chạy tiến trình Lunex Stealer trong không gian người dùng (User Mode). | Không còn EDR hook ngăn chặn hành vi đọc file nhạy cảm. |
| T+2h 15m: Data Exfiltration | Thu gom SQLite DB của Chrome/Edge/Firefox, khóa mã hóa DPAPI và dữ liệu ví Crypto; nén và đẩy về C2. | Lưu lượng outbound gia tăng đột biến tới IP C2. |
Phân Tích Threat Actor: Nhóm Tội Phạm Mạng ShinyHunters
Tổng quan & Lịch sử hoạt động
ShinyHunters là một trong những nhóm tội phạm mạng (Cybercrime Group) khét tiếng và hoạt động tích cực nhất từ khoảng giữa năm 2020 đến nay. Nhóm này nổi tiếng với các chiến dịch tấn công đánh cắp dữ liệu quy mô lớn (Mass Data Breach) nhắm vào các tập đoàn công nghệ, viễn thông, thương mại điện tử và tài chính trên toàn cầu.
Khác với các nhóm APT có động cơ tình báo chính trị (Cyber Espionage), động cơ hoạt động chính của ShinyHunters là tài chính (Financial Gain) thông qua các hình thức tống tiền doanh nghiệp (Data Extortion) hoặc rao bán các cơ sở dữ liệu chứa hàng triệu thông tin người dùng trên các diễn đàn ngầm như BreachForums hay RaidForums.
Kỹ thuật & Phương thức tác chiến đặc trưng (TTPs)
ShinyHunters không ngừng tiến hóa phương thức tấn công để tối ưu hóa hiệu quả thâm nhập diện rộng:
Khai thác lỗ hổng diện rộng (Mass Exploitation): Nhóm tập trung săn tìm và phát triển mã khai thác (PoC/Exploit) cho các lỗ hổng trên ứng dụng quản trị doanh nghiệp hướng ra Internet (Public-Facing Enterprise Applications) như Oracle PeopleSoft, Salesforce, hay các giao diện quản trị Cloud/SaaS.
Lạm dụng Credential & API Keys: Thu thập các tài khoản quản trị bị rò rỉ từ các đợt infostealer trước đó hoặc càn quét các kho lưu trữ mã nguồn (GitHub, GitLab) để tìm kiếm API keys, AWS credentials bị lộ.
Chuyên môn hóa chuỗi cung ứng mã độc: Ngăn cách rõ ràng giữa khâu Initial Access (đột nhập ban đầu) với khâu Post-Exploitation. Nhóm chủ động hợp tác hoặc mua lại các hạ tầng C2 hiện đại (như AdaptixC2 trong chiến dịch Operation Master) và các dòng mã độc đánh cắp thông tin thế hệ mới (Lunex Stealer).
Phân Tích Chi Tiết Luồng Tấn Công & Kỹ Thuật Tác Chiến
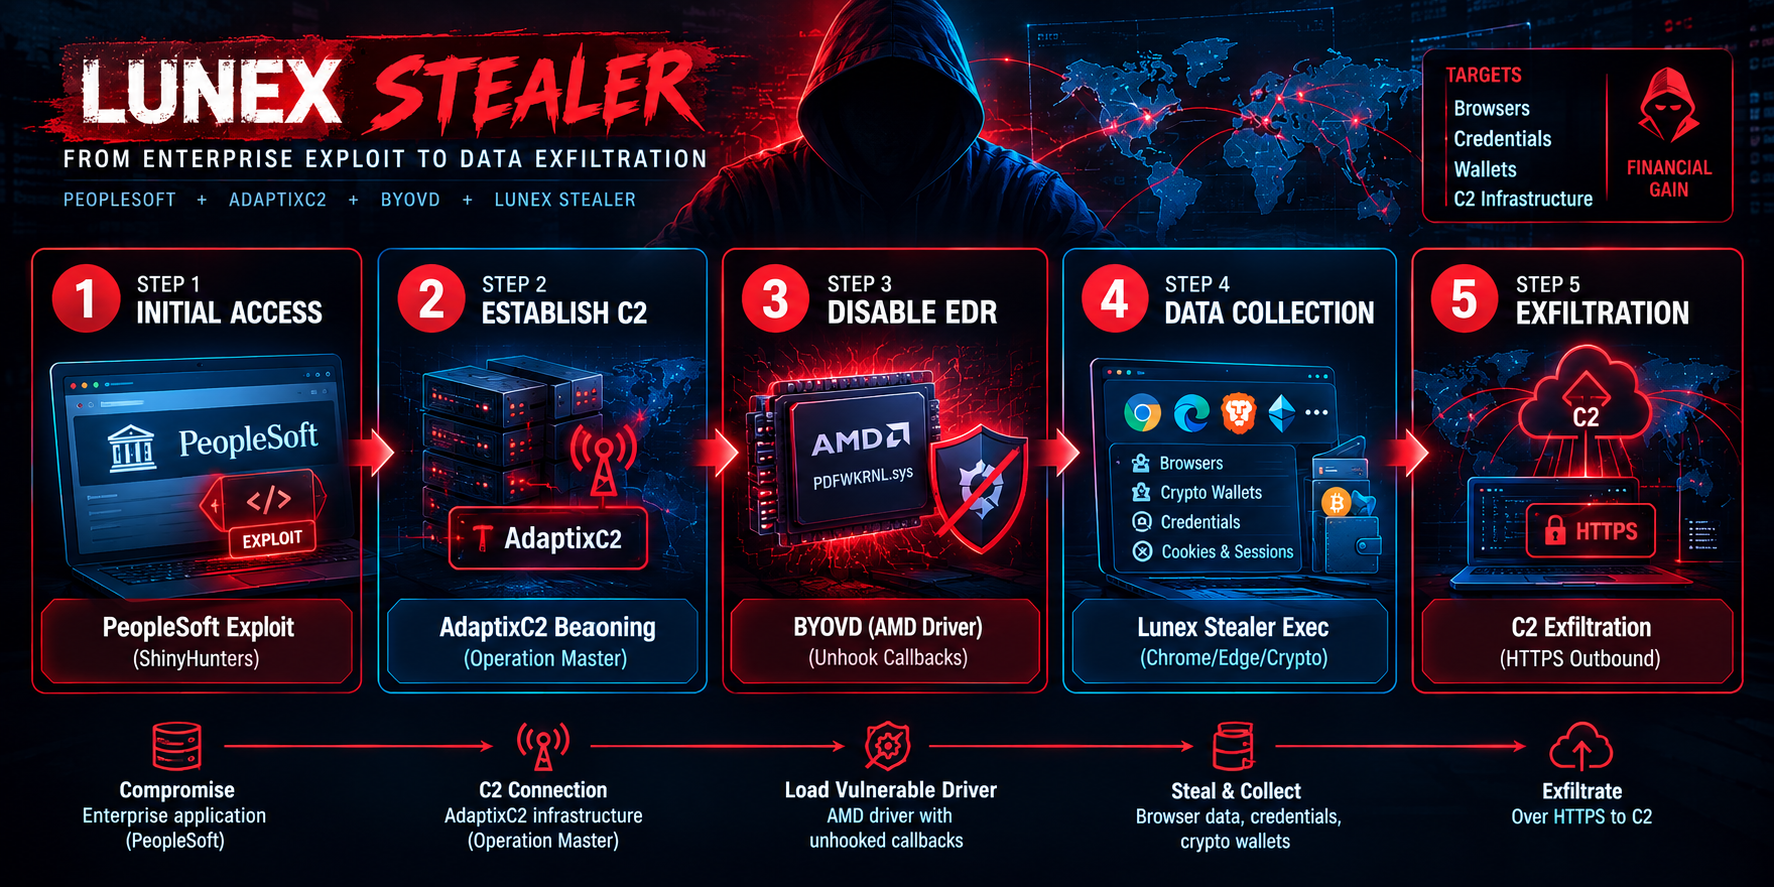
Bước 1: Khai thác ban đầu & Đột nhập qua Oracle PeopleSoft (ShinyHunters)
Mọi chuyện bắt đầu từ các hệ thống quản trị nguồn nhân lực và tài chính Oracle PeopleSoft của doanh nghiệp hướng ra Internet. Nhóm hacker khét tiếng ShinyHunters quét tự động trên quy mô lớn để tìm kiếm các máy chủ chưa được cập nhật bản vá bảo mật.
Cách thức đột nhập: Kẻ tấn công gửi các gói tin khai thác (exploit payload) vào các cổng dịch vụ PeopleSoft bị hở. Ngay khi khai thác thành công, chúng đạt được quyền thực thi mã từ xa (RCE - Remote Code Execution) trên máy chủ.
Mục tiêu: Tạo "chỗ đứng ban đầu" (Beachhead) và thả một tập tin thực thi dạng Loader vào hệ thống mà không cần người dùng thao tác.
Bước 2: Dựng kênh điều khiển ẩn danh – Hạ tầng AdaptixC2 (Operation Master)
Sau khi đột nhập thành công, Loader lập tức kích hoạt AdaptixC2 – một framework C2 (Command and Control) thế hệ mới đang rất phổ biến trong giới tội phạm mạng. Biến thể được sử dụng trong chiến dịch này thuộc hạ tầng tác chiến có tên mã Operation Master.
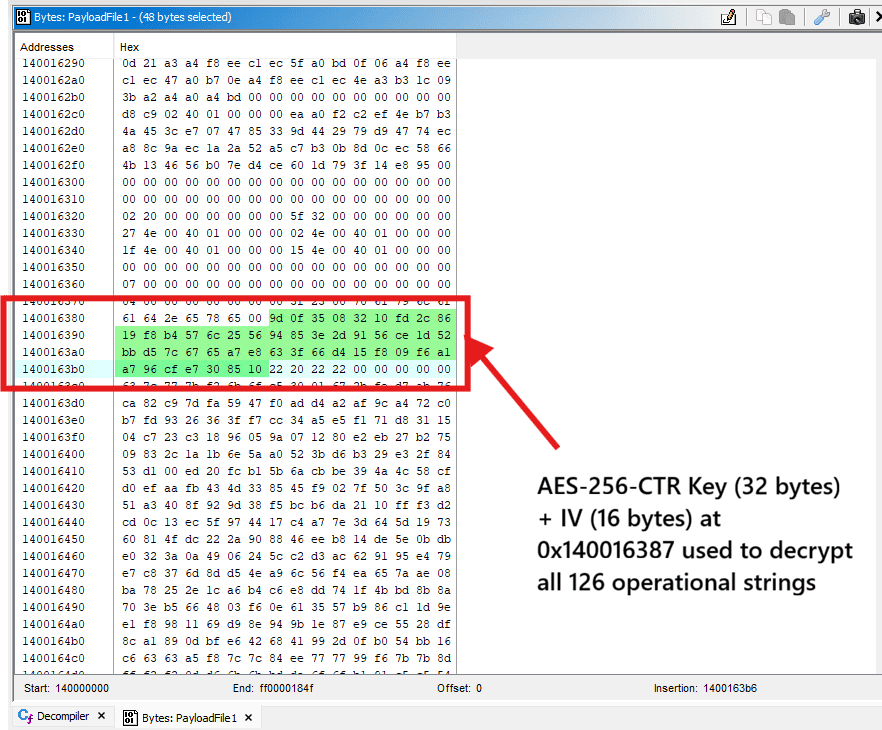
Cơ chế hoạt động: AdaptixC2 tạo một kênh kết nối ngược (Beacon) mã hóa qua giao thức HTTPS về máy chủ C2 của kẻ tấn công (
master-ops-c2[.]com).Tác dụng: Kênh C2 này giúp kẻ tấn công duy trì quyền điều khiển từ xa, nhận lệnh thực thi các lệnh hệ thống, đồng thời vượt qua các bức tường lửa (Firewall) thông thường nhờ việc ngụy trang lưu lượng thành truy cập Web HTTPS hợp pháp.
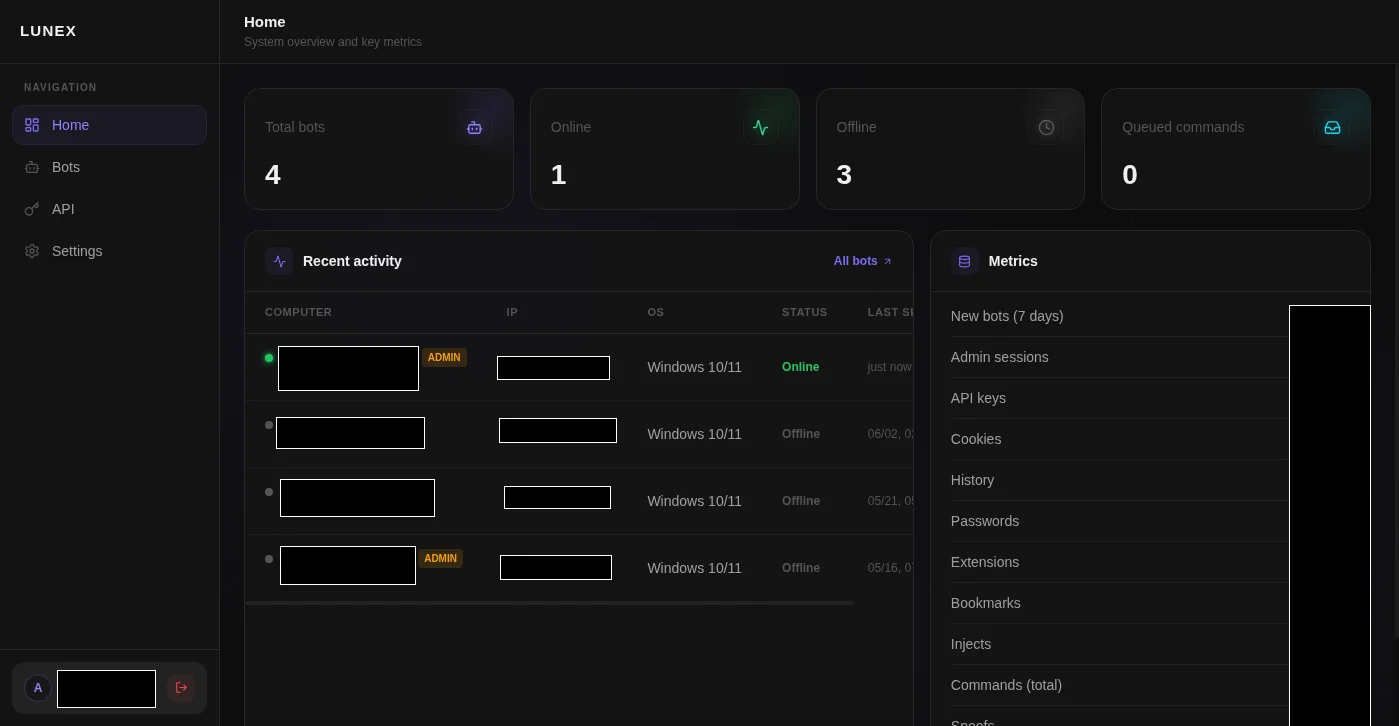
Bước 3: Tê liệt EDR cấp độ Kernel – Kỹ thuật BYOVD lạm dụng Driver AMD
Đây là bước kỹ thuật nguy hiểm nhất của toàn bộ chiến dịch. Để ngăn không cho các giải pháp EDR/Antivirus phát hiện và chặn hành vi đánh cắp dữ liệu ở bước sau, kẻ tấn công phải "làm mù" EDR từ cấp độ nhân hệ điều hành (Kernel).
Để làm được điều này mà không bị hệ thống chặn chữ ký số, chúng sử dụng kỹ thuật BYOVD (Bring Your Own Vulnerable Driver):
Nạp Driver "Chính chủ" dính lỗ hổng
- Kẻ tấn công mang theo một tập tin Driver do chính AMD phát hành và được Microsoft ký số hợp lệ (nhưng phiên bản này tồn tại lỗ hổng thiết kế bộ nhớ). Chúng đăng ký driver này thành một dịch vụ Windows (AmdDrvService). Vì driver có chữ ký số xịn, hệ điều hành Windows cho phép nạp thẳng vào Kernel mà không hề nghi ngờ.
Lạm dụng lệnh IOCTL để đọc/ghi RAM Kernel
- Từ không gian người dùng (User-mode), mã độc gửi các mã điều khiển IOCTL (Input/Output Control) tới Driver AMD. Lỗ hổng trong driver AMD cho phép mã độc đọc và ghi trực tiếp vào bất kỳ vùng nhớ Kernel nào.
"Xóa tên" EDR khỏi mảng Kernel Callbacks
- Các giải pháp EDR theo dõi hệ thống nhờ đăng ký tên mình vào mảng con trỏ hàm Kernel (như ObRegisterCallbacks hay PsSetCreateProcessNotifyRoutine). Mỗi khi có tiến trình đọc file hay tạo tiến trình mới, Kernel sẽ gọi EDR đến kiểm tra.
Mã độc duyệt tìm các con trỏ hàm của EDR trong bộ nhớ Kernel.
Chúng dùng quyền ghi bộ nhớ để ghi đè con trỏ hàm EDR về NULL hoặc chèn lệnh dừng (RET).
Kết quả: Tiến trình EDR trên giao diện vẫn báo "Active", nhưng ở cấp độ Kernel, EDR đã hoàn toàn bị "điếc và mù" – không còn nhận được bất kỳ tín hiệu cảnh báo nào. Tất cả diễn ra mượt mà mà không gây ra sự cố màn hình xanh (BSOD).
Bước 4: Khởi chạy Lunex Stealer – Vét sạch Tài khoản & Ví Crypto
Khi tuyến phòng thủ EDR đã bị vô hiệu hóa âm thầm, mã độc Lunex Stealer mới chính thức được thả ra thực thi dưới quyền User-mode. Lúc này, Lunex Stealer có thể tự do đọc mọi tập tin nhạy cảm trên máy mà không lo bị EDR chặn lại.
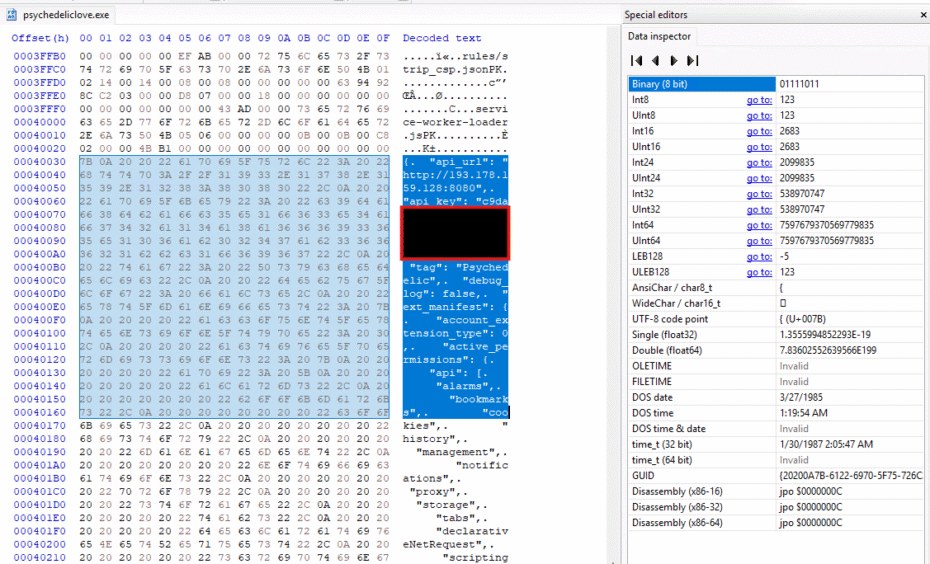
Mã độc tiến hành càn quét 3 nhóm tài sản dữ liệu chính:
Thông tin đăng nhập Trình duyệt (Chrome, Edge, Firefox, Brave):
Tìm đến các tệp cơ sở dữ liệu SQLite như
Login Data,Web Data,Cookies.Sử dụng hàm Windows DPAPI (
CryptUnprotectData) để giải mã Master Key và rút sạch toàn bộ Mật khẩu đã lưu (Saved Passwords) cùng Cookie phiên làm việc.
Ví tiền điện tử (Cryptocurrency Wallets):
Đọc dữ liệu từ các tiện ích mở rộng trình duyệt (Browser Extensions) như MetaMask, Coinbase Wallet, Phantom, Trust Wallet.
Tìm và gom các tệp lưu trữ ví Desktop (Exodus, Atomic, Electrum).
Dữ liệu hệ thống & Token:
- Thu thập Discord Token, Telegram Session, SSH Keys, cấu hình VPN và thông tin phần cứng máy tính.
Bước 5: Trích xuất dữ liệu (Exfiltration) về C2
Sau khi thu gom xong, Lunex Stealer nén toàn bộ dữ liệu cướp được thành các tệp tạm đã mã hóa (ví dụ: lunex_tmp.dat nằm trong thư mục %TEMP%).
Cuối cùng, thông qua kênh kết nối AdaptixC2 đã thiết lập ở Bước 2, mã độc gửi các tệp dữ liệu này ngược về máy chủ C2 qua các yêu cầu HTTP POST ngụy trang. Sau khi trích xuất thành công, mã độc tự xóa các tệp tạm trên đĩa cứng để xóa dấu vết phân tích pháp y (Anti-forensics).
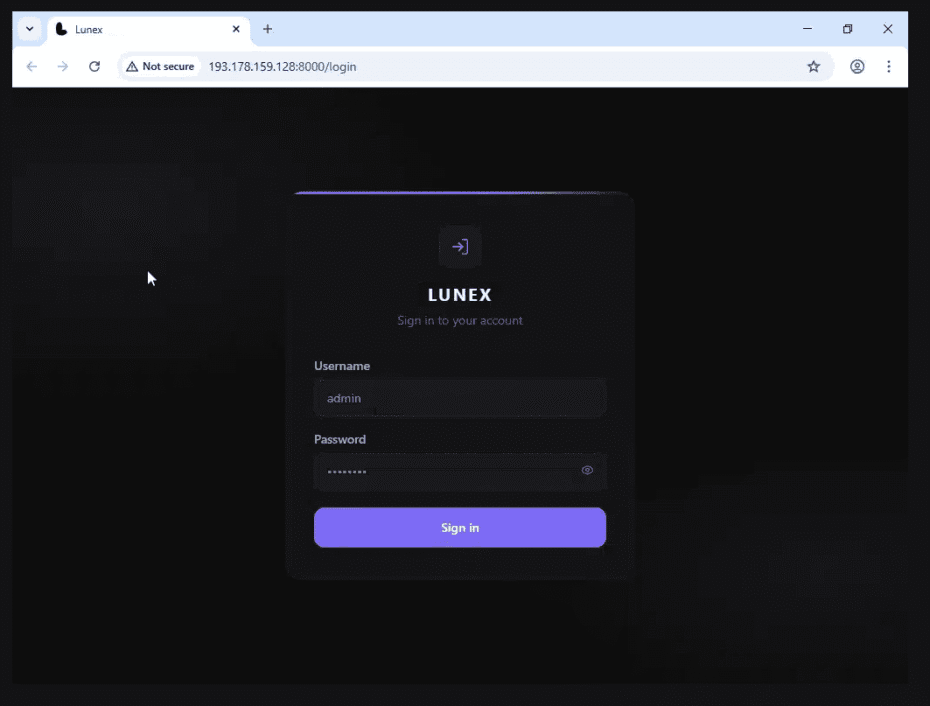
IOCs & Artifacts
File Hash SHA-256
38e90affe37342ee36917cdc535fe9bf04589afa8430eb8d1ba1016adcfc1878
bf14cd6c3328ebd08e940478b5d1da04e9e5aa576d045d41950bf4f1e2456dd8
6e8b49cf70bf854e8c59c7d27cefa89406caf8978461190dabb86dafcd8554e1
e9745f1791b2a6374711756e89c7bf2864e52f9ff467974f2f7bdc667f9f28c6
06f434695f93d7fd11eeff71358ff69fed79d310a66d993bbcc4ff979c117c90
94bb7481aff840736fe6396fa270aa68ad24bc76e38a1e9fe899ce4356ccfa1e
File Hash MD5
1f250eb486571d99bc1e4d760e37a554
348cabe85c8bb40e690ab873ab94acac
b96d75a000367c200958089728fc5cb8
ae5450f32bcb533c5b592c77a7861553
IP C2
95.179.159[.]159
151.80.21[.]203
195.26.224[.]69
109.238.86[.]45
217.77.15[.]181
130.12.180[.]187
62.60.226[.]103
86.109.75[.]162
87.120.104[.]148
37.187.140[.]177
193.178.159[.]128
193.178.158[.]61
87.120.104[.]147
84.32.149[.]103
194.165.16[.]55
109.238.86[.]48
109.238.86[.]112
109.238.87[.]205
176.53.159[.]98
103.101.85[.]123
185.207.15[.]147
91.92.34[.]243
94.158.247[.]238
132.243.235[.]195
94.154.32[.]21
31.76.103[.]132
78.17.74[.]164
45.151.106[.]252
URL Malicious
hxxps://uasputnik[.]com/elita.msi
hxxp://107.175.82[.]242:9000/wilow/psychedeliclove.exe
hxxps://msdl.microsoft[.]com/download/symbols/ntkrnlmp.pdb//ntkrnlmp.pdb
Malicious Domain
uasputnik[.]com
api-goo-drivehosting[.]com
account-sams-club[.]com
teamwork-recover-password[.]com
namshi-uae[.]com
whatsappbusineses[.]com
ibraq-perfumes[.]com
Ma Trận MITRE ATT&CK Mapping
| Tactic | Technique ID | Technique Name | Mô tả ứng dụng trong chiến dịch |
|---|---|---|---|
| Initial Access | T1190 |
Exploit Public-Facing Application | Khai thác lỗ hổng ứng dụng PeopleSoft bởi nhóm ShinyHunters. |
| Execution | T1059.003 |
Command and Scripting Interpreter: Windows Command Shell | Thực thi script tải loader và đăng ký dịch vụ driver. |
| Persistence | T1543.003 |
Create or Modify System Process: Windows Service | Tạo Windows Service để nạp driver AMD dính lỗ hổng vào Kernel. |
| Privilege Escalation | T1068 |
Exploitation for Privilege Escalation | Lạm dụng IOCTL của AMD Driver để đạt quyền ghi nhớ Kernel tùy ý. |
| Defense Evasion | T1562.001 |
Impair Defenses: Disable or Modify Tools | Gỡ bỏ Kernel Security Callbacks, vô hiệu hóa telemetry của EDR. |
| Credential Access | T1555.003 |
Credentials from Password Stores: Credentials from Web Browsers | Đánh cắp cơ sở dữ liệu mật khẩu và cookie từ Chrome, Edge, Firefox. |
| Credential Access | T1003 |
OS Credential Dumping | Giải mã dữ liệu lưu trữ bằng Windows DPAPI. |
| Command & Control | T1071.001 |
Application Layer Protocol: Web Protocols | Duy trì kênh kết nối mã hóa qua hạ tầng AdaptixC2 (Operation Master). |
| Exfiltration | T1041 |
Exfiltration Over C2 Channel | Trích xuất các tệp lưu trữ credentials nén về máy chủ C2. |
Nhận Định Chuyên Gia
Kỹ thuật BYOVD không phải là mới, nhưng sự xuất hiện của các driver phần cứng phổ biến thế hệ mới như driver AMD trong chiến dịch Lunex Stealer đánh dấu một bước chuyển dịch đáng chú ý của các nhóm tội phạm mạng. Trước đây, kẻ tấn công thường lạm dụng các driver thế hệ cũ như RTCore64.sys (Micro-Star International) hay gdrv.sys (GIGABYTE). Do các driver cũ này đã bị đưa vào danh sách đen (Blacklist) của đa số các giải pháp an ninh, kẻ tấn công bắt buộc phải truy tìm và khai thác các driver mới hơn từ các nhà sản xuất thiết bị gốc (OEM) lớn nhằm lọt qua các cơ chế kiểm tra chữ ký số ban đầu.
Bên cạnh đó, sự kết hợp giữa ShinyHunters (nhóm chuyên khai thác lỗ hổng ứng dụng doanh nghiệp), AdaptixC2 (hạ tầng điều khiển chuyên nghiệp) và Lunex Stealer thể hiện xu hướng thương mại hóa và cộng tác sâu sắc trong chuỗi cung ứng tội phạm mạng. Kẻ tấn công không còn tự viết toàn bộ công cụ từ đầu mà lắp ghép các giải pháp tối ưu nhất ở từng giai đoạn: Khai thác → Điều khiển → Vô hiệu hóa EDR → Thu thập dữ liệu.
Đối với môi trường doanh nghiệp tại Việt Nam: Qua công tác giám sát tại SOC FPT IS, chúng tôi nhận thấy rủi ro đặc biệt lớn đối với các tổ chức thuộc khối Tài chính - Ngân hàng, Cơ quan Nhà nước và Doanh nghiệp lớn đang vận hành các hệ thống ERP phức tạp (như Oracle PeopleSoft) hướng ra Internet. Nhiều doanh nghiệp dù đã trang bị EDR đắt tiền nhưng lại tắt tính năng HVCI (Hypervisor-Protected Code Integrity) hoặc chưa cập nhật danh sách Microsoft Vulnerable Driver Blocklist do lo ngại ảnh hưởng tới hiệu năng hệ thống hoặc tương thích phần mềm cũ. Đây chính là "điểm mù" chết người mà kỹ thuật BYOVD của Lunex Stealer đang triệt để khai thác.
Khuyến Nghị Khắc Phục & Phòng Ngừa
Để bảo vệ hệ thống trước chuỗi tấn công Lunex Stealer và kỹ thuật BYOVD, các tổ chức cần triển khai ngay lập tức các biện pháp theo lộ trình sau:
Khẩn cấp (0-24 giờ)
Kiểm tra và Chặn IOCs: Cập nhật ngay toàn bộ các chỉ số IOC (Hashes, IPs, Domains) vào hệ thống Firewall, Proxy, EDR và SIEM để phát hiện và ngăn chặn kết nối C2 của AdaptixC2.
Kích hoạt Driver Blocklist: Bật tính năng Microsoft Vulnerable Driver Blocklist trên toàn bộ các máy trạm và máy chủ Windows bằng lệnh PowerShell (yêu cầu quyền Administrator):
Get-CimInstance -ClassName Win32_DeviceGuard -Namespace root\Microsoft\Windows\DeviceGuardSet-ItemProperty -Path "HKLM:\SYSTEM\CurrentControlSet\Control\CI\Config" -Name "VulnerableDriverBlocklistEnable" -Value 1 -Type DWord
Ngắn hạn (1-7 ngày)
Cấu hình Windows Defender Application Control (WDAC): Xây dựng chính sách WDAC thắt chặt, chỉ cho phép nạp các driver hệ thống nằm trong danh mục kiểm duyệt kỹ lưỡng; ngăn chặn việc nạp các driver AMD/OEM dính lỗ hổng đã được cảnh báo.
Vá lỗ hổng PeopleSoft: Rà soát toàn bộ các máy chủ Oracle PeopleSoft hướng ra ngoài Internet, áp dụng các bản vá bảo mật mới nhất từ nhà sản xuất để triệt hạ con đường xâm nhập ban đầu của nhóm ShinyHunters.
Rà soát dịch vụ lạ: Quét các dịch vụ Windows (Services) mới khởi tạo chạy dưới quyền
SYSTEMcó liên quan đến việc nạp tập tin.syskhông xác định.
Dài hạn
Triển khai kiến trúc HVCI (Virtualization-Based Security): Đảm bảo VBS và HVCI được bật mặc định trên toàn bộ thiết bị doanh nghiệp. HVCI sẽ ngăn chặn việc sửa đổi bộ nhớ Kernel ngay cả khi tiến trình có quyền quản trị hoặc lạm dụng driver hợp pháp.
Chuyển đổi sang Behavioral Detection: Cấu hình EDR giám sát các hành vi bất thường như: Tiến trình User-mode gọi IOCTL bất thường tới driver phần cứng, tiến trình truy cập vào thư mục lưu trữ dữ liệu nhạy cảm của trình duyệt mà không phải là chính ứng dụng trình duyệt đó.
Tài Liệu Tham Khảo
Lunex Stealer Abuses AMD Driver to Disable Security Monitoring and Steal Browser Credentials
Lunex Unmasked: A New Information Stealer Deployed Through BYOVD