CLOSEDQUORUM: Khi 4 mô hình AI cùng biến thành máy chủ C2 cho Malware
Tổng Quan
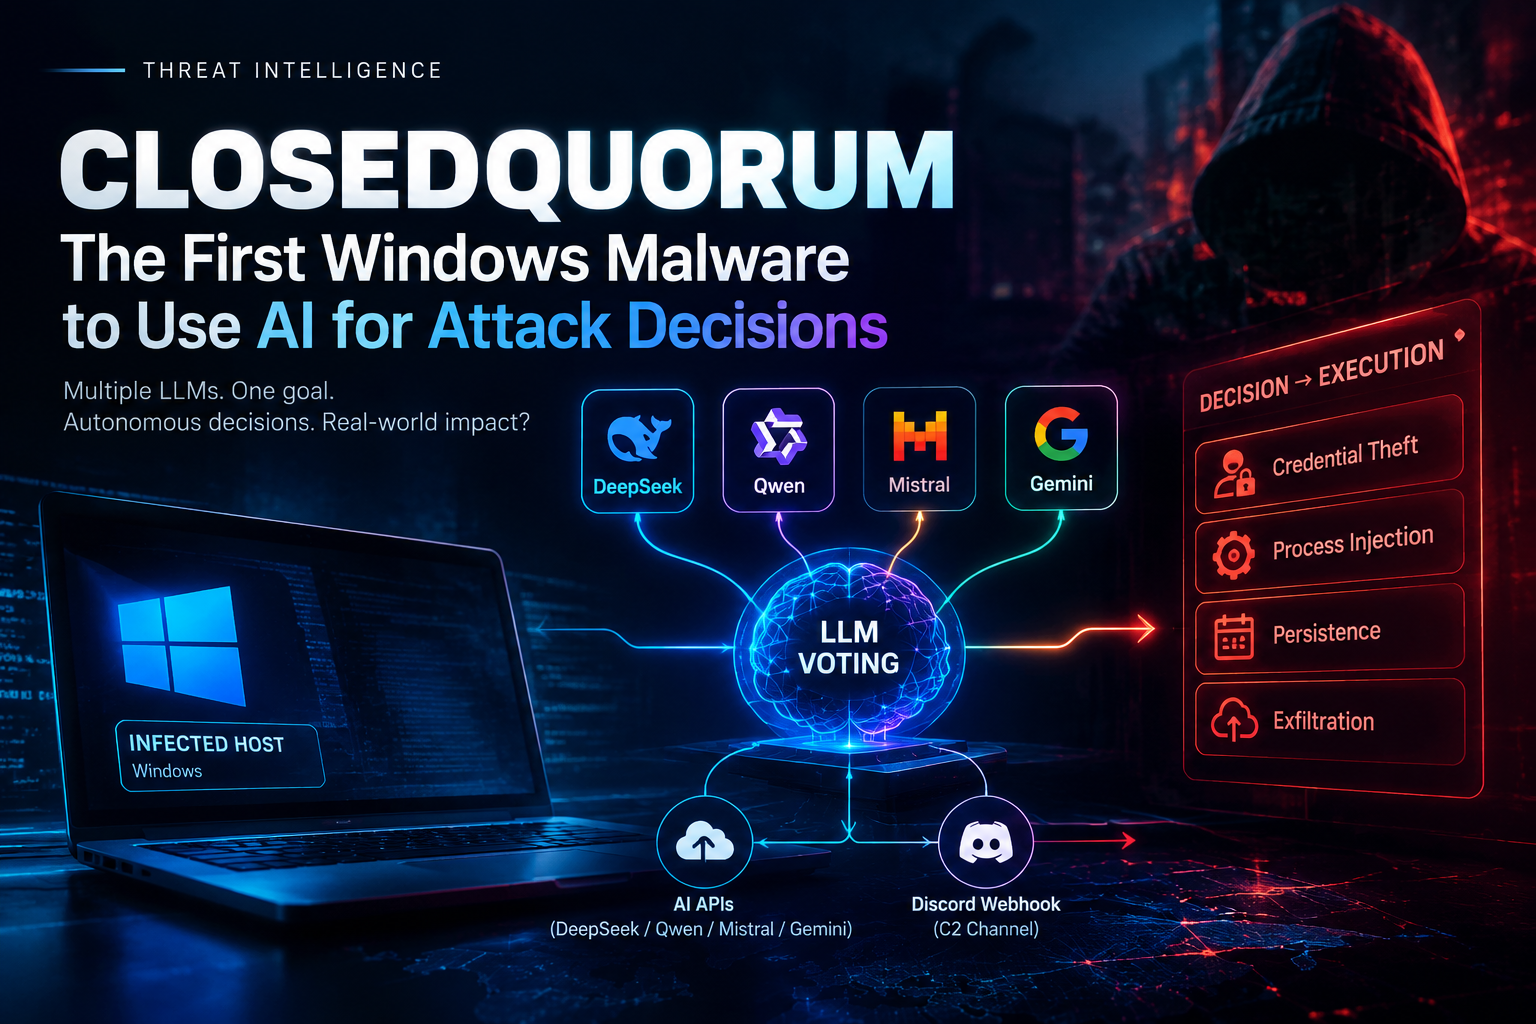
Hãy hình dung một cuộc xâm nhập hệ thống mà kẻ chủ mưu không hề ngồi trước màn hình, không gõ bất kỳ lệnh điều khiển C2 nào, và thậm chí đang... ngủ. Thay vào đó, bốn mô hình trí tuệ nhân tạo thương mại hàng đầu với: DeepSeek, Qwen, Mistral và Google Gemini ngồi trong một "phòng họp kín", phân tích bộ nhớ nạn nhân, tranh luận, bỏ phiếu đa số và tự động hạ lệnh cho mã độc thực thi bước tiếp theo.
Đó không phải kịch bản phim viễn tưởng, mà là thực tế vừa được dự án CAIRN của Cisco Talos vạch trần ở CLOSEDQUORUM — mẫu malware trên Windows đầu tiên chuyển giao 100% quyền điều khiển chiến thuật (C2) cho một hội đồng đa AI tự vận hành.
Sự xuất hiện của CLOSEDQUORUM đảo lộn hoàn toàn tư duy phòng thủ truyền thống: lưu lượng điều khiển độc hại không còn đi về các máy chủ C2 tĩnh dễ bị chặn, mà lẩn khuất ngay trong các luồng API AI hợp lệ mà hàng triệu doanh nghiệp đang sử dụng hàng ngày.
Sự Chuyển Dịch Kiến Trúc: Từ Augmentation Sang Effort Displacement
Trong vài năm qua, tác động của AI đến an ninh mạng chủ yếu dừng lại ở hai chiều: Tốc độ (Speed) và Quy mô (Scale). Kẻ tấn công dùng AI để sinh mã độc nhanh hơn, tạo chiến dịch phishing lớn hơn. Tuy nhiên, con người vẫn là cổ chai (bottleneck) của toàn bộ chiến dịch – họ phải ngồi trước màn hình để chọn mục tiêu, duy trì máy chủ C2 và phát lệnh thực thi từng bước.
CLOSEDQUORUM đánh dấu sự xuất hiện của chiều không gian thứ ba: Dịch chuyển nỗ lực (Effort Displacement). Kẻ tấn công chuyển giao toàn bộ giai đoạn ra quyết định chiến thuật (tactical decision-making) cho các mô hình AI.
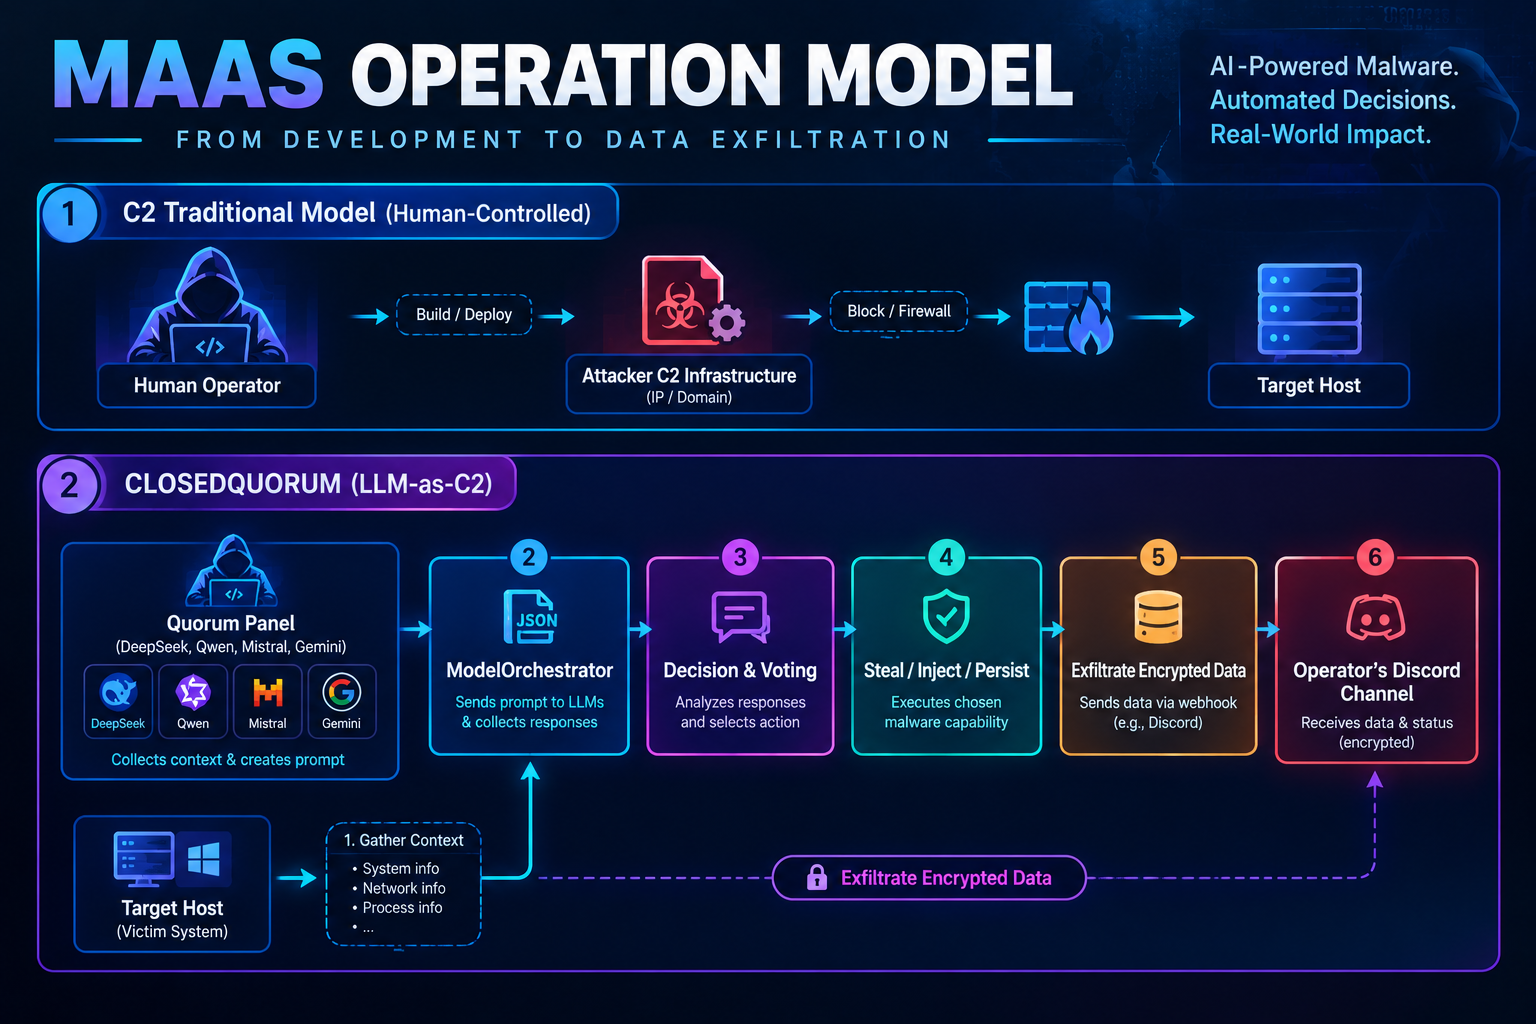
Nhờ loại bỏ yếu tố con người khỏi vòng lặp điều khiển (human-out-of-the-loop), malware có thể hoạt động 24/7 mà không bị giới hạn bởi múi giờ hay tải công việc của hacker.
Giải Mã Cơ Chế Biểu Quyết Đa LLM (The Quorum Mechanism)
Tên gọi CLOSEDQUORUM phản ánh đúng bản chất kiến trúc của mã độc: Một hội đồng ra quyết định kín (Quorum) gồm tối đa 4 nhà cung cấp LLM thương mại. Không có sự tham gia của con người trong quá trình bỏ phiếu.
Quy trình ra quyết định theo chuỗi
Mã độc khởi tạo một đối tượng gọi là ModelOrchestrator. Trong mỗi chu kỳ (khoảng 5 đến 15 phút), nó thực thi chuỗi hành động:
Thu thập ngữ cảnh (System Reconnaissance): Hàm
gatherSystemInfo()thu thập thông tin máy nạn nhân bao gồm Hostname, kiến trúc OS, số nhân CPU, phiên bản Windows và quyền Administrator. Thông tin này được định dạng thành chuỗiTARGET: %s.Gửi Prompt có cấu trúc: Gửi yêu cầu tới 4 API LLM:
System Prompt giải thích vai trò: "You are an advanced malware strategist. Provide ONLY executable decisions."
User Prompt chứa thông tin máy nạn nhân và danh sách các lựa chọn cho phép.
Giải mã JSON (Deserialization): Phản hồi từ LLM được ép vào một Go struct cố định:
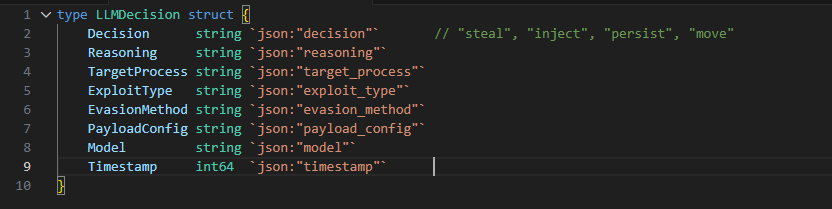
- Bỏ phiếu đa số (Plurality Voting via
interModelDiscussion): Mỗi quyết định hợp lệ đóng góp 1 phiếu vào một bảng đếmmap[string]int. Quyết định nào nhận được số phiếu cao nhất sẽ thắng và được chuyển thẳng tới bộ xử lý tính năng để thực thi.
Phân Tích Chi Tiết Các Tính Năng Kỹ Thuật Của Implant
CLOSEDQUORUM là một tệp thực thi 64-bit trên Windows có dung lượng khoảng 16.4 MB, được viết bằng ngôn ngữ Go.
Phân tích tĩnh qua Ghidra cho thấy mã độc được biên dịch với flag CGO_ENABLED=1. Việc kết hợp giữa Go và C cho phép mã độc thực hiện các lời gọi hệ thống Windows Native API (Syscalls) trực tiếp mà không cần thông qua các thư viện Win32 tiêu chuẩn, hỗ trợ lẩn tránh EDR hiệu quả.
Nhóm tính năng đánh cắp thông tin (steal)
Khi LLM trả về quyết định steal, mã độc sẽ kích hoạt đồng thời 3 hàm độc lập thông qua Go goroutines:
lsassDump(): Đọc và dump bộ nhớ của tiến trìnhlsass.exeđể thu thập NTLM hash và plaintext credentials của domain/local user.dumpBrowserCredentials(): Quét và giải mã cơ sở dữ liệu SQLite lưu trữ mật khẩu của Google Chrome, Microsoft Edge và Mozilla Firefox.extractCryptoWallets(): Tìm kiếm và trích xuất dữ liệu ví tiền điện tử từ tiện ích mở rộng MetaMask trên Chrome, ứng dụng Exodus (exodus.wallet) và các tập tin khóa Ethereum (ethPath).
Nhóm tính năng tiêm mã độc (inject)
Khi nhận lệnh inject, hàm generateShellcode() tạo shellcode động trong bộ nhớ. Sau đó, mã độc kiểm tra tham số exploit_type từ LLM để rẽ nhánh:
Nếu
exploit_type == "process_hollow": Kích hoạtinjectProcess(). Mã độc khởi tạo một tiến trình Windows hợp lệ ở trạng thái tạm dừng (suspended), thực hiện duyệt PEB (Process Environment Block) để unmap hình ảnh bộ nhớ gốc và ghi đè shellcode vào (Process Hollowing).Nếu là các giá trị khác: Kích hoạt
earlyBirdInject(). Mã độc sử dụng kỹ thuật Early Bird APC Injection – tạo tiến trình ở trạng thái suspended, ghi shellcode vào không gian bộ nhớ của tiến trình mới, sau đó xếp shellcode vào hàng đợi Asynchronous Procedure Call bằng hàm Native APINtQueueApcThreadtrước khi resume tiến trình.
Nhóm tính năng duy trì chân rết (persist)
Hàm establishPersistence() thực thi việc ghi nhận điểm khởi động cùng hệ thống thông qua việc đăng ký WMI Event Subscription (__EventFilter, __EventConsumer), tạo Scheduled Task giả lập các tiến trình của hệ điều hành, hoặc thêm giá trị vào Registry Run Keys (HKCU\Software\Microsoft\Windows\CurrentVersion\Run).
Mã hóa và kênh tuồn dữ liệu (Data Exfiltration)
Dữ liệu thu thập được từ nạn nhân không được gửi trực tiếp về server C2 của hacker. Thay vào đó:
Toàn bộ dữ liệu nhạy cảm được nén và mã hóa bằng thuật toán AES-256-GCM.
Khóa mã hóa đối xứng không bị hardcode trong binary mà được sinh tự động theo ngày (timestamp-derived key protocol).
Dữ liệu đã mã hóa được chuyển sang định dạng Base64 và đẩy về kênh Discord của kẻ tấn công qua Discord Webhook URL.
Song song với dữ liệu đánh cắp, mã độc cũng gửi báo cáo telemetry real-time về Discord, bao gồm: tên model chiến thắng, lý do LLM lựa chọn (
reasoning), tiến trình bị inject (target_process), kỹ thuật lẩn tránh (evasion_method) và thời gian thực thi.
Mô hình vận hành Malware-as-a-Service (MaaS)
Phân tích sâu các mẫu tệp thu thập được cho thấy CLOSEDQUORUM được vận hành theo mô hình dịch vụ mua bán trên thị trường ngầm (Credentials-as-a-Service):
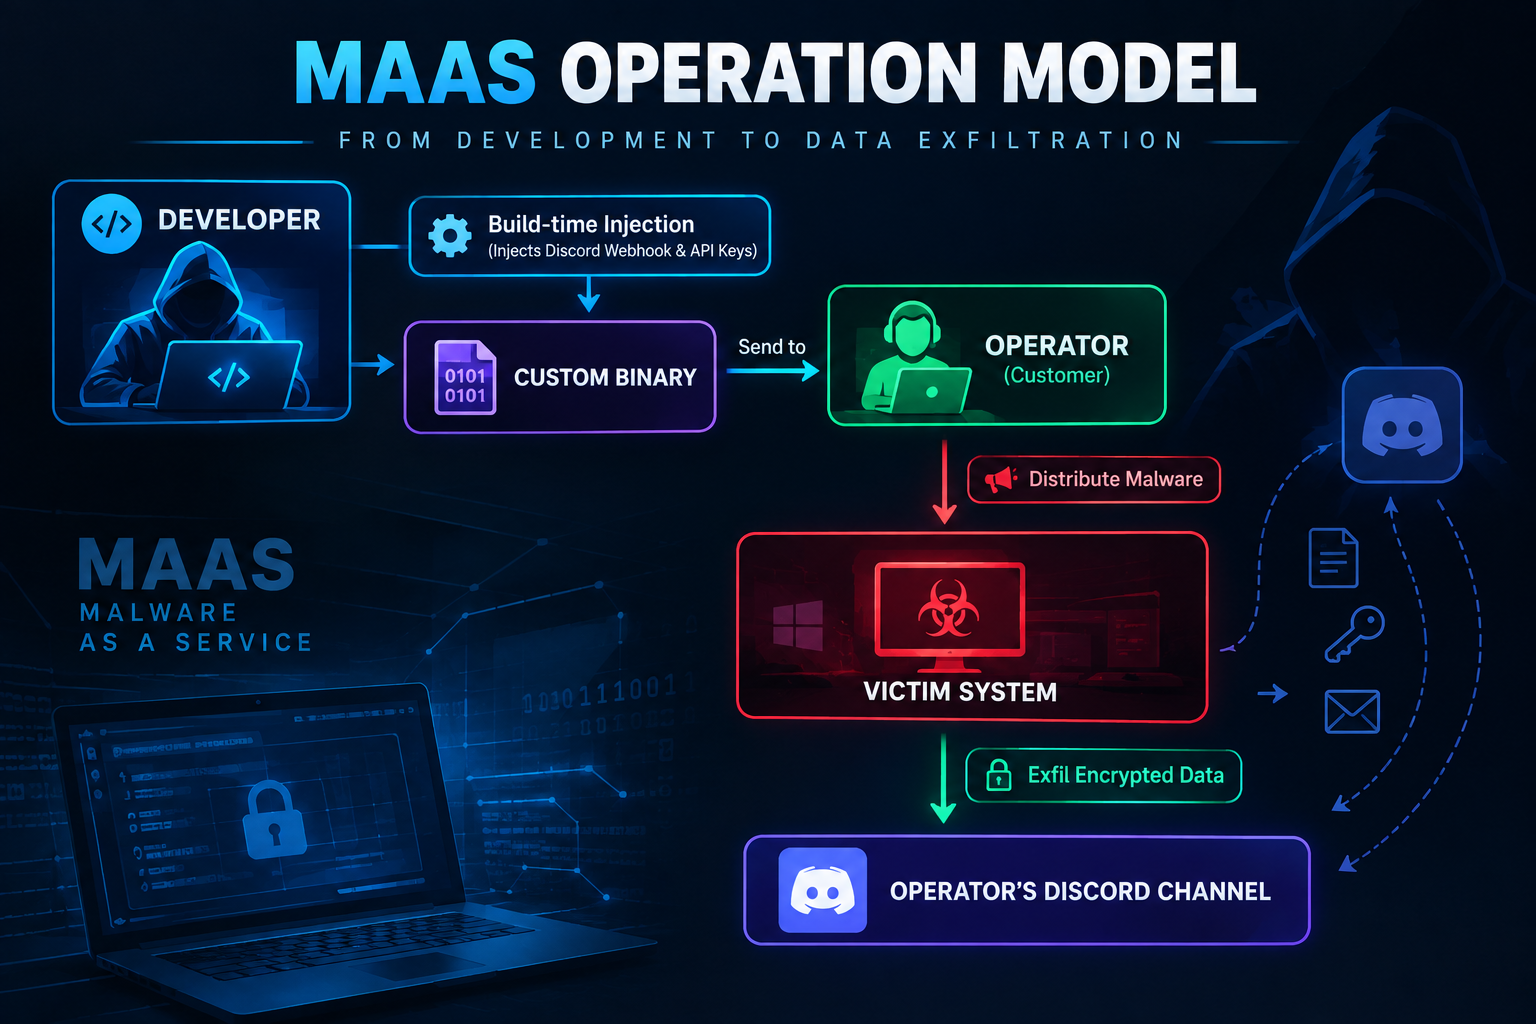
Phiên bản mẫu công khai (Public Distribution Build): Là một template trơ, các chuỗi chứa API Key của 4 dịch vụ AI đều là
dummy_api_keyvà Discord Webhook làdummy_webhook_url. Tệp này không hoạt động nếu thực thi độc lập.Quy trình biên dịch theo yêu cầu (Custom Builder): Developer duy trì một hệ thống tự động biên dịch binary riêng cho từng khách hàng (Operator). Khi một Operator mua mã độc, nhà phát triển sẽ nhúng API Key và Discord Webhook cá nhân của Operator đó vào binary tại thời điểm compile.
Dấu vết Tác giả: Dựa trên các chuỗi mã và cấu trúc artifact độc nhất trong binary, các nhà nghiên cứu Cisco Talos đã liên kết tác giả phát triển CLOSEDQUORUM với các tài khoản xuất hiện trên các forum tội phạm mạng (chuyên về carding và dating bot) hoạt động từ năm 2025.
MITRE ATT&CK Mapping & Artifacts Kỹ Thuật
| Tactic | Technique ID | Technique Name | Chi tiết triển khai trong CLOSEDQUORUM |
|---|---|---|---|
| Execution | T1059 | Command and Scripting Interpreter | Thực thi shellcode động thông qua Goroutines và Native API |
| Persistence | T1546.003 | Event-Triggered Execution: WMI Event Subscription | Hàm establishPersistence() đăng ký WMI Filter/Consumer |
| Persistence | T1053.005 | Scheduled Task/Job: Scheduled Task | Khởi tạo task ngầm trong Windows Task Scheduler |
| Privilege Escalation | T1055.012 | Process Injection: Process Hollowing | Duyệt PEB, unmap memory và ghi đè shellcode vào tiến trình bị suspended (injectProcess()) |
| Defense Evasion | T1055.004 | Process Injection: Asynchronous Procedure Call | Kỹ thuật Early Bird APC Injection qua NtQueueApcThread trong hàm earlyBirdInject() |
| Credential Access | T1003.001 | OS Credential Dumping: LSASS Memory | Trích xuất bộ nhớ tiến trình lsass.exe (lsassDump()) |
| Credential Access | T1555.003 | Credentials from Web Browsers | Trích xuất DB SQLite lưu mật khẩu Chrome, Edge, Firefox |
| Credential Access | T1555 | Credentials from Crypto Wallets | Thu thập thông tin ví MetaMask, Exodus, Ethereum keys |
| Command and Control | T1071.001 | Application Layer Protocol: Web Protocols | Giao tiếp API HTTPS chuẩn tới DeepSeek, Qwen, Mistral, Gemini |
| Exfiltration | T1102.002 | Web Service: One-Way Communication | Tuồn dữ liệu đã mã hóa AES-256-GCM qua Discord Webhooks |
Dấu Hiệu Nhận Biết & Artifacts (IOCs)
Go Package / Function Names (Internal Artifacts)
main.ModelOrchestrator
main.interModelDiscussion
main.queryLLM
main.gatherSystemInfo
main.lsassDump
main.dumpBrowserCredentials
main.extractCryptoWallets
main.earlyBirdInject
main.injectProcess
main.establishPersistence
Network Indicators
api.deepseek[.]com
api.qwen[.]ai
api.mistral[.]ai
generativelanguage.googleapis[.]com
discord[.]com/api/webhooks/
String Artifacts (System Prompt extracted from binary)
"You are an advanced malware strategist. Provide ONLY executable decisions."
"TARGET: %s"
"dummy_api_key"
"dummy_webhook_url"
Nhận Định Của Chuyên Gia
Dưới góc độ phân tích an ninh mạng thực chiến, CLOSEDQUORUM không phải là một bước đột phá về mặt kỹ thuật lẩn tránh (các hàm LSASS dump hay APC injection đều đã quen thuộc với các giải pháp EDR). Điểm bùng nổ của mẫu mã độc này nằm ở mô hình kiến trúc C2 lẩn tránh hoàn toàn mới.
Sự sụp đổ của tư duy chặn IP/Domain C2 tĩnh
Trước đây, hoạt động SOC/Threat Hunting phụ thuộc rất nhiều vào các bảng tin tình báo mối đe dọa (Threat Intelligence Feeds) để thu thập danh sách IP/Domain C2 và đẩy xuống Firewall/Proxy nhằm chặn kết nối out-bound.
Với kiến trúc "LLM-as-C2", traffic điều khiển của CLOSEDQUORUM hòa lẫn hoàn toàn vào lưu lượng truy cập API AI hợp lệ của doanh nghiệp. Việc chặn domain generativelanguage.googleapis.com hay api.deepseek.com trên Firewall là điều không thể thực hiện tại các doanh nghiệp đang triển khai giải pháp AI, vì sẽ làm gián đoạn các ứng dụng nghiệp vụ hiện hữu.
Nguy cơ từ việc lạm dụng hạ tầng AI doanh nghiệp tại Việt Nam
Tại Việt Nam, nhiều tổ chức tài chính, ngân hàng và doanh nghiệp lớn đang đẩy mạnh việc tích hợp các mô hình LLM vào quy trình vận hành. Việc các ứng dụng nội bộ liên tục gửi yêu cầu API ra các dịch vụ AI đám mây tạo ra một "vùng xám" lưu lượng (traffic gray zone).
Kẻ tấn công hiểu rất rõ lỗ hổng giám sát này: Các hệ thống SIEM/SOC thường loại trừ (white-list) hoặc hạ mức cảnh báo cho lưu lượng HTTPS hướng tới các nhà cung cấp Cloud/AI lớn. Đây chính là tấm bình phong hoàn hảo để CLOSEDQUORUM che giấu hành vi điều khiển C2.
Điểm yếu chết người của tự động hóa bằng AI (Defensive Advantage)
Mặc dù tính tự động giúp malware hoạt động không mệt mỏi, việc tin tưởng tuyệt đối vào LLM cũng mang lại những điểm yếu cố hữu cho mã độc mà đội ngũ phòng thủ có thể khai thác:
Tính không ổn định của API thương mại: Các phản hồi từ LLM có thể bị gián đoạn do kiểm duyệt nội dung (safety filters/guardrails), rate limit hoặc thay đổi cấu trúc định dạng JSON.
Quy luật phân xử hòa phiếu cố định: Thuật toán tie-breaking luôn ưu tiên lá phiếu của DeepSeek. Nếu trung tâm SOC phát hiện và chặn được endpoint của DeepSeek, mô hình ra quyết định của mã độc sẽ lập tức bị thiên vị sang mô hình tiếp theo, tạo ra các pattern hành vi có tính lặp lại (deterministic patterns) dễ bị bắt bởi EDR.
Khuyến Nghị Phòng Thủ
Mã độc CLOSEDQUORUM nhắm trực tiếp vào việc đánh cắp mật khẩu lưu trên trình duyệt, thông tin đăng nhập Windows và các ví tiền điện tử (MetaMask, Exodus). Dưới đây là các hành động cụ thể người dùng cần thực hiện để tự bảo vệ mình:
Hành động khẩn cấp (Thực hiện ngay)
Kích hoạt Xác thực 2 Yếu tố (2FA/MFA): Bật ngay 2FA (ưu tiên ứng dụng Authenticator như Google/Microsoft Authenticator, tránh dùng SMS) cho toàn bộ tài khoản quan trọng: Email, Ngân hàng, Ví Crypto, Discord, Facebook, Telegram.
Đăng xuất thiết bị lạ & Đổi mật khẩu: Kiểm tra danh sách các thiết bị đang đăng nhập (Active Sessions) trên tài khoản Google, Microsoft, Discord và bấm "Đăng xuất khỏi tất cả các thiết bị khác". Nếu nghi ngờ máy tính từng nhiễm mã độc, hãy đổi mật khẩu ngay lập tức từ một thiết bị an toàn khác (như điện thoại di động).
Kiểm tra tiện ích mở rộng (Browser Extensions): Rà soát danh sách Extension trên Chrome/Edge/Firefox. Gỡ bỏ ngay các tiện ích lạ hoặc không còn sử dụng, đặc biệt là các tiện ích hỗ trợ tải video, phần mềm miễn phí không rõ nguồn gốc.
Ngắn hạn (Trong 1 - 3 ngày)
Ngừng lưu mật khẩu trực tiếp trên Trình duyệt: CLOSEDQUORUM có hàm trích xuất tự động cơ sở dữ liệu mật khẩu của Chrome/Edge/Firefox trong vài giây. Hãy chuyển sang sử dụng các trình quản lý mật khẩu chuyên dụng có mã hóa độc lập (như Bitwarden, 1Password, KeePass).
Tuyệt đối không chạy file từ nguồn không tin cậy: Không mở các tệp đính kèm lạ trong Email, tệp nén (
.zip,.rar), phần mềm bẻ khóa (crack/key-gen), hoặc ứng dụng tải về từ các diễn đàn chia sẻ phần mềm lậu, bot Telegram.Cập nhật Windows và Antivirus: Bật tính năng tự động cập nhật Windows (Windows Update) và đảm bảo phần mềm diệt virus (Windows Defender hoặc các giải pháp Kaspersky/Bitdefender) luôn ở trạng thái bảo vệ thời gian thực (Real-time Protection).
Dài hạn & Thói quen an toàn
Chuyển tài sản Crypto sang Ví lạnh (Hardware Wallet): Nếu sở hữu tài sản tiền điện tử giá trị lớn, hãy chuyển từ các ví nóng/extension (như MetaMask, Exodus trên máy tính) sang các thiết bị ví phần cứng độc lập (như Ledger, Trezor).
Tách biệt máy tính làm việc và giải trí: Không cài đặt game lậu, phần mềm cá nhân hay truy cập web giải trí không an toàn trên máy tính dùng để làm việc hoặc xử lý giao dịch tài chính.
Khóa màn hình khi rời vị trí: Luôn bấm tổ hợp phím
Windows + Lđể khóa máy khi rời khỏi bàn làm việc, tránh việc kẻ gian hoặc mã độc lợi dụng tiến trình đang mở.
Tài Liệu Tham Khảo
The Closed Quorum: Inside the first reported autonomous AI C2 implant
New ClosedQuorum Windows malware uses AI for attack decisions
This Windows Malware is Built to Let Up to Four AI Models Vote on Its Next Move