MikroTrick: hai lỗi SSH nối lại thành quyền admin không cần mật khẩu trên RouterOS
Tóm tắt
MikroTrick là tên CERT Polska đặt cho chuỗi hai lỗ hổng trong RouterOS, cho phép kẻ tấn công lấy quyền truy cập console quản trị đầy đủ mà không cần mật khẩu, không cần SSH key.
Hai điểm khiến tình huống này nặng hơn một bản vá thông thường:
Khai thác xuất hiện trước bản vá. Log tấn công sớm nhất là ngày 02/09/2026, bản vá ra ngày 03/09. Không có cửa sổ an toàn cho những ai cập nhật chậm.
SSH key và cấu hình crypto mạnh không giúp gì. Lỗi nằm ở máy trạng thái của SSH, trước khi xác thực hoàn tất. CERT Polska xác nhận các thiết bị chỉ dùng SSH key và bật
strong-cryptovẫn bị tấn công thành công. Shadowserver quét ngày 05/09 và tìm thấy hơn 122.500 thiết bị MikroTik mở SSH ra Internet.
Hành động ưu tiên:
Cập nhật RouterOS ngay lên bản vá, và nếu chưa thể cập nhật thì chặn SSH từ Internet trước tiên.
Rà soát tài khoản trên toàn bộ thiết bị MikroTik: tìm tài khoản
opsthuộc groupfullvà các user không nằm trong danh sách đã biết.
Ảnh hưởng và phiên bản vá
MikroTik phát hành bản vá ngày 03/09/2026. Mọi phiên bản trước các mốc dưới đây đều bị ảnh hưởng:
| Nhánh | Phiên bản đã vá |
|---|---|
| Testing/beta | 7.25beta3 |
| Stable 7.24 | 7.24.2 |
| Stable 7.23 | 7.23.4 |
| Long-term 6.x | 6.49.21 |
Hai CVE trong chuỗi đã được CISA đưa vào danh mục Known Exploited Vulnerabilities ngày 10/09/2026, kèm thời hạn khắc phục chỉ 3 ngày cho các cơ quan liên bang Mỹ. Mức thời hạn này phản ánh đánh giá của CISA về mức độ nghiêm trọng.
Lỗi thứ nhất: rekey giữa lúc đang xác thực (CVE-2026-67279)
SSH cho phép client và server thương lượng lại khóa phiên (rekey) giữa phiên làm việc. Vấn đề là RouterOS xử lý sai khi rekey được khởi tạo trong lúc bước xác thực người dùng còn chưa xong.
Thay vì quay lại tiếp tục quá trình xác thực đã bị ngắt, server chuyển thẳng từ trạng thái rekey tạm thời sang trạng thái xử lý channel. Nói cách khác, nó coi như xác thực đã xong trong khi điều đó chưa từng xảy ra.
Kết quả là client chưa xác thực vẫn mở được session channel. Đây chưa phải quyền admin, nhưng là cánh cửa để lỗi thứ hai phát huy tác dụng.
Lỗi thứ hai: tiêm policy mask qua tên user (CVE-2026-86060)
Trong giao thức SSH, username được gửi trong thông điệp SSH_MSG_USERAUTH_REQUEST trước khi xác thực hoàn tất. Tiến trình sshd của RouterOS lưu lại giá trị đó rồi truyền tiếp vào mảng argv của /nova/bin/login mà không kiểm tra nội dung.
Vấn đề nằm ở chỗ: một username bắt đầu bằng dấu - sẽ không được login hiểu là tên người dùng, mà là tham số dòng lệnh. Cụ thể, username -2 khiến login đọc policy mask (tức tập quyền của phiên) từ file descriptor 2, chính là pseudoterminal gắn với channel SSH mà kẻ tấn công đang kiểm soát.
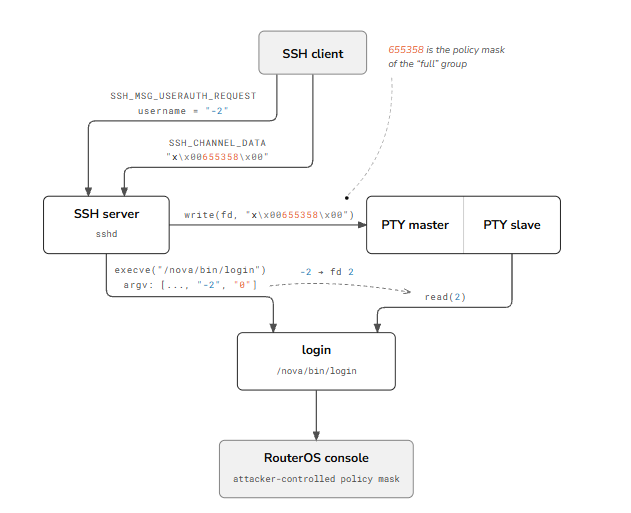
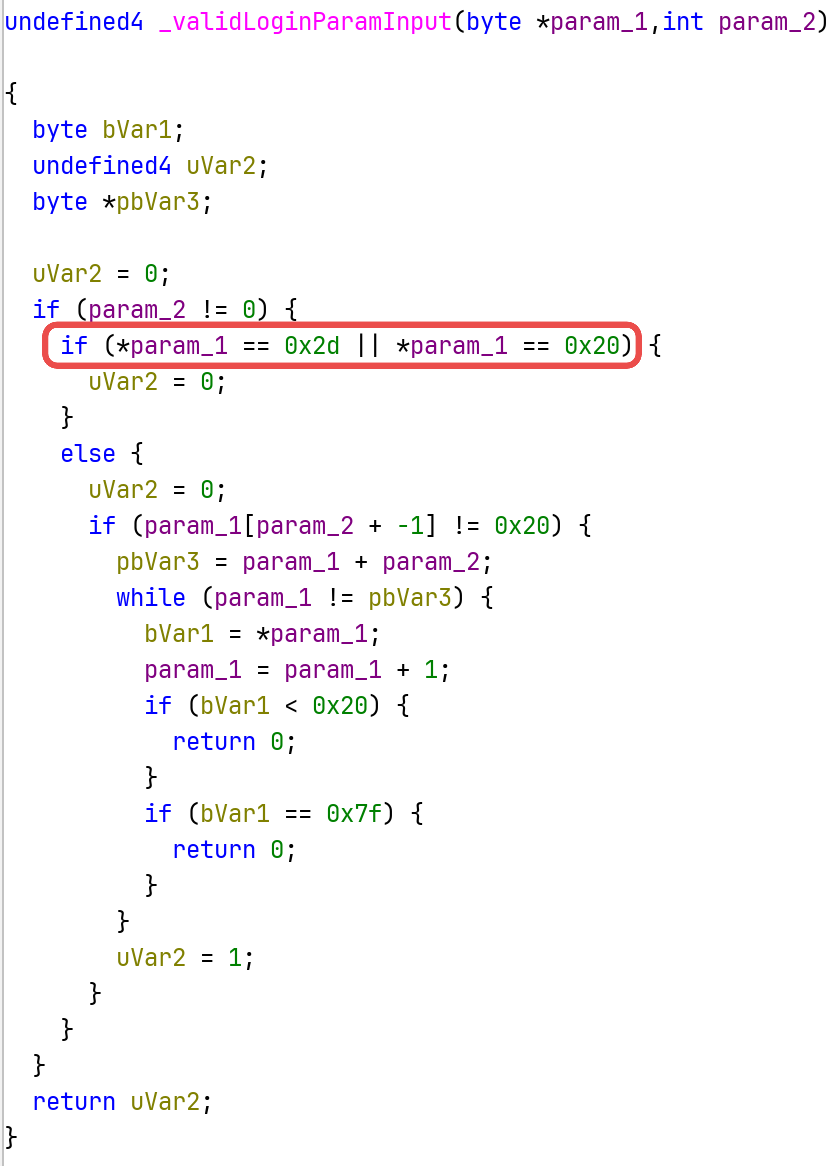
Kẻ tấn công vì thế tự cấp cho mình policy mask tùy ý, bao gồm quyền admin đầy đủ. Bản vá bổ sung kiểm tra username, từ chối mọi giá trị bắt đầu bằng dấu gạch nối hoặc dấu cách.
Chuỗi khai thác hoàn chỉnh
Kết nối SSH và gửi
SSH_MSG_USERAUTH_REQUESTvới username-2. Lần xác thực này bị từ chối, nhưng username đã đượcsshdghi nhận.Khởi tạo rekey trong lúc đang ở bước xác thực. Lỗi CVE-2026-67279 khiến server nhảy sang pha xử lý channel sau khi rekey xong.
Mở session channel mà chưa qua xác thực, rồi gửi dữ liệu policy mask qua channel.
loginđọc policy mask từ file descriptor 2 và cấp phiên quyền admin đầy đủ. Từ đây kẻ tấn công gửiexec requestđể chạy lệnh trên console quản trị. CERT Polska mô tả chuỗi dấu vết trên một thiết bị thật: một lần xác thực bị từ chối cho user-2, một lần rekey bị cưỡng bức, một bước nhảy sang pha channel, rồi mộtexec requesttạo useropsvới quyền đầy đủ.
Những gì kẻ tấn công đã làm trên thiết bị thật
Theo CERT Polska, các hành động quan sát được gồm:
Tạo tài khoản
opsthuộc groupfull, tức quyền quản trị cao nhất. Đây là backdoor để quay lại ngay cả sau khi thiết bị được vá.Sinh file chẩn đoán RIF rồi dùng lệnh
fetchđẩy ra server của kẻ tấn công tại82.192.72.4. File chẩn đoán của RouterOS chứa cấu hình và thông tin hệ thống, nên đây là bước thu thập dữ liệu về môi trường nạn nhân. Một quản trị viên báo cáo tìm thấy tài khoản backdoor này trên nhiều thiết bị do mình quản lý, cho thấy quá trình khai thác được tự động hóa theo diện rộng chứ không nhắm từng mục tiêu.
CERT Polska không mô tả thiết bị bị dùng làm gì sau khi bị chiếm, và hai bài của The Hacker News cũng vậy. Ở thời điểm này, chưa có cơ sở để kết luận đây là chiến dịch dựng botnet, proxy hay nhắm vào lưu lượng người dùng.
Mốc thời gian
| Ngày | Diễn biến |
|---|---|
| 02/09/2026 | Log tấn công sớm nhất được ghi nhận công khai, trước bản vá một ngày |
| 03/09/2026 | MikroTik phát hành bản vá |
| 02–05/09/2026 | Báo cáo bị khai thác xuất hiện trên forum MikroTik và Reddit |
| 05/09/2026 | CVE được công bố (20:00:55 UTC); Shadowserver quét và đếm thiết bị phơi nhiễm |
| 10/09/2026 | CISA đưa vào danh mục KEV, hạn khắc phục 3 ngày |
| 22/09/2026 | CERT Polska công bố phân tích kỹ thuật đầy đủ |
Mức độ phơi nhiễm
Trong lần quét 24 giờ ngày 05/09, Shadowserver Foundation tìm thấy hơn 122.500 thiết bị MikroTik mở SSH ra Internet công cộng. Phân bố theo quốc gia bị ảnh hưởng nhiều nhất:
| Quốc gia | Số thiết bị |
|---|---|
| Brazil | khoảng 11.300 |
| Mỹ | khoảng 7.100 |
| Indonesia | khoảng 7.100 |
| Czech | khoảng 6.300 |
| Ukraine | khoảng 5.100 |
Con số này là thiết bị mở SSH, không phải thiết bị đã bị xâm nhập, và cũng không phân biệt đã vá hay chưa. Nhưng nó cho thấy quy mô bề mặt tấn công khả dụng vào thời điểm lỗ hổng được công bố.
Dấu hiệu bị xâm nhập
Rà soát theo thứ tự này trên mọi thiết bị MikroTik:
Trong log hệ thống
login failure for user -2        # dấu vết rõ nhất của chuỗi khai thác
ssh:-2@                          # xuất hiện trong log tạo user
user ops added by ssh            # tài khoản backdoor được tạo
Trong cấu hình
Tài khoản
opsthuộc groupfull, hoặc bất kỳ user nào không nằm trong danh sách đã biếtScript, scheduler và thay đổi cấu hình không rõ nguồn gốc
Dấu vết file chẩn đoán RIF được tạo rồi đẩy ra ngoài Sau khi cập nhật
RouterOS bản mới bổ sung cơ chế
Flagged, hiển thị cảnh báo khi phát hiện cấu hình đáng nghi như việc tạo tài khoảnops. Kiểm tra trạng thái này ngay sau khi vá. Địa chỉ IP của kẻ tấn công được ghi nhận
82.192.72.4       # đích exfiltration file chẩn đoán
103.102.31.18     # IP tấn công được quan sát
Lưu ý hai IP này chỉ là những gì đã quan sát được, không phải danh sách đầy đủ. Việc không thấy chúng trong log không có nghĩa thiết bị an toàn; dấu vết user -2 mới là chỉ dấu đáng tin hơn.
Nhận định
Không có cửa sổ an toàn. Khai thác xuất hiện một ngày trước bản vá. Với lớp thiết bị biên, điều này có nghĩa là phải giả định mọi thiết bị phơi SSH ra Internet trong giai đoạn đầu tháng 9 đều có khả năng đã bị chạm tới, và phải rà soát dấu vết chứ không chỉ cập nhật rồi coi là xong.
Cứng hóa xác thực không cứu được lỗi state machine. Đây là bài học đáng chú ý nhất. Nhiều tổ chức tin rằng chuyển sang SSH key và tắt mật khẩu là đủ cho thiết bị mạng. Trong trường hợp này, lỗi xảy ra trước khi bất kỳ cơ chế xác thực nào có tiếng nói, nên cấu hình chặt đến đâu cũng không ngăn được. Lớp bảo vệ thực sự hiệu quả là giới hạn ai có thể kết nối tới cổng quản trị, không phải xác thực mạnh hơn trên cổng đó.
Quyền admin trên router là bàn đạp, không phải đích đến. Thiết bị biên cho phép đọc và định tuyến lưu lượng, tạo tunnel, sửa DNS và làm điểm trung chuyển. Việc kẻ tấn công kéo file chẩn đoán về cho thấy họ muốn hiểu môi trường, nghĩa là có khả năng đang chuẩn bị cho bước sau. Phản ứng nên bao gồm cả việc xem xét những gì đi qua thiết bị đó, không chỉ bản thân thiết bị.
Tài khoản ops là chỉ dấu rẻ nhưng giá trị cao. Một tên tài khoản cố định trên diện khai thác rộng là món quà cho bên phòng thủ. Nếu tổ chức bạn quản lý nhiều thiết bị MikroTik, một vòng kiểm tra danh sách user trên toàn bộ fleet là việc nên làm ngay, kể cả khi đã vá.
CERT Polska dùng mô hình AI để hỗ trợ kiểm thử tự động (GPT-5.5-cyber và GPT-5.6-sol) trong quá trình phân tích. Đây là chi tiết đáng chú ý về cách các tổ chức CERT đang thay đổi quy trình nghiên cứu lỗ hổng.
Liên hệ Việt Nam
MikroTik rất phổ biến tại Việt Nam. Thiết bị này là lựa chọn quen thuộc của các ISP nhỏ và nhà cung cấp Internet khu dân cư, quán net, doanh nghiệp vừa và nhỏ, cùng nhiều hệ thống camera và mạng nội bộ chi nhánh. Giá rẻ và cấu hình linh hoạt là lý do, nhưng đi kèm là việc quản lý vá kém hệ thống hơn so với thiết bị của các hãng lớn.
Thói quen bật SSH hoặc Winbox ra Internet để quản trị từ xa vẫn còn phổ biến, đặc biệt ở các đơn vị không có VPN quản trị riêng.
Thiết bị do nhà thầu lắp đặt rồi bỏ đó. Nhiều router được bên thi công cấu hình một lần rồi không ai theo dõi phiên bản firmware. Đây là nhóm thiết bị rủi ro cao nhất với chuỗi MikroTrick.
Nhánh 6.x còn chạy nhiều. Bản vá cho nhánh này là 6.49.21; các thiết bị cũ chạy 6.4x chưa cập nhật vẫn còn khá nhiều trong thực tế.
Khuyến nghị
Cập nhật RouterOS ngay lên 7.25beta3, 7.24.2, 7.23.4 hoặc 6.49.21 tùy nhánh. Nếu có cửa sổ bảo trì ràng buộc, hãy chặn SSH từ Internet trước, rồi vá sau.
Giới hạn truy cập dịch vụ quản trị (SSH, WWW/WWW-SSL, API, Winbox, bandwidth-test) chỉ cho dải mạng tin cậy hoặc qua VPN. Đây là biện pháp duy nhất không phụ thuộc vào việc lỗi nằm ở đâu trong luồng xác thực.
Rà soát toàn bộ fleet, không chỉ thiết bị nghi ngờ: kiểm tra danh sách user tìm
opsvà các tài khoản lạ, kiểm tra script và scheduler, và tìm chuỗilogin failure for user -2cùngssh:-2@trong log.Với thiết bị đã bị xâm nhập: cô lập khỏi mạng, thu giữ log và cấu hình trước khi reset, reset về mặc định rồi cấu hình lại từ đầu, và đổi toàn bộ mật khẩu cùng secret (PPP, RADIUS, IPsec, SNMP community) vì chúng đã nằm trong tay kẻ tấn công.
Nạp IOC vào SIEM: IP
82.192.72.4và103.102.31.18, các chuỗi log nêu trên, và tên tài khoảnops. Đồng thời tạo rule phát hiện tài khoản mới được tạo trên thiết bị mạng, vì đây là tín hiệu hữu ích vượt ra ngoài chiến dịch này.Đẩy log của thiết bị mạng ra SIEM. Log trên RouterOS có dung lượng giới hạn và sẽ bị cuốn vòng; nếu không forward, dấu vết
user -2từ đầu tháng 9 có thể đã không còn trên thiết bị.
Tài liệu tham khảo
CERT Polska (Sławomir Rozbicki) — MikroTrick: technical analysis (22/09/2026): https://cert.pl/en/posts/2026/09/mikrotrick-technical-analysis/
The Hacker News (Swati Khandelwal) — MikroTrick Chain Let Attackers Take Over MikroTik Routers Without a Password or SSH Key (23/09/2026): https://thehackernews.com/2026/09/mikrotrick-chain-let-attackers-take.html
The Hacker News (Swati Khandelwal) — Attackers Hijack MikroTik Routers (06/09/2026): https://thehackernews.com/2026/09/attackers-hijack-mikrotik-routers.html
SecurityWeek (Ionut Arghire) — MikroTik Patches Critical Flaws Chained to Hack Routers (08/09/2026): https://www.securityweek.com/mikrotik-patches-critical-flaws-chained-to-hack-routers/
Cybernews — MikroTik RouterOS vulnerabilities expose 122,500 routers (07/09/2026): https://cybernews.com/security/mikrotik-routers-under-active-exploitation/
CISA — Known Exploited Vulnerabilities Catalog (bổ sung 10/09/2026)