Một doanh nghiệp thực phẩm lớn tại Việt Nam bị nhóm ransomware INC Ransom đưa lên trang rò rỉ dữ liệu
Tổng Quan
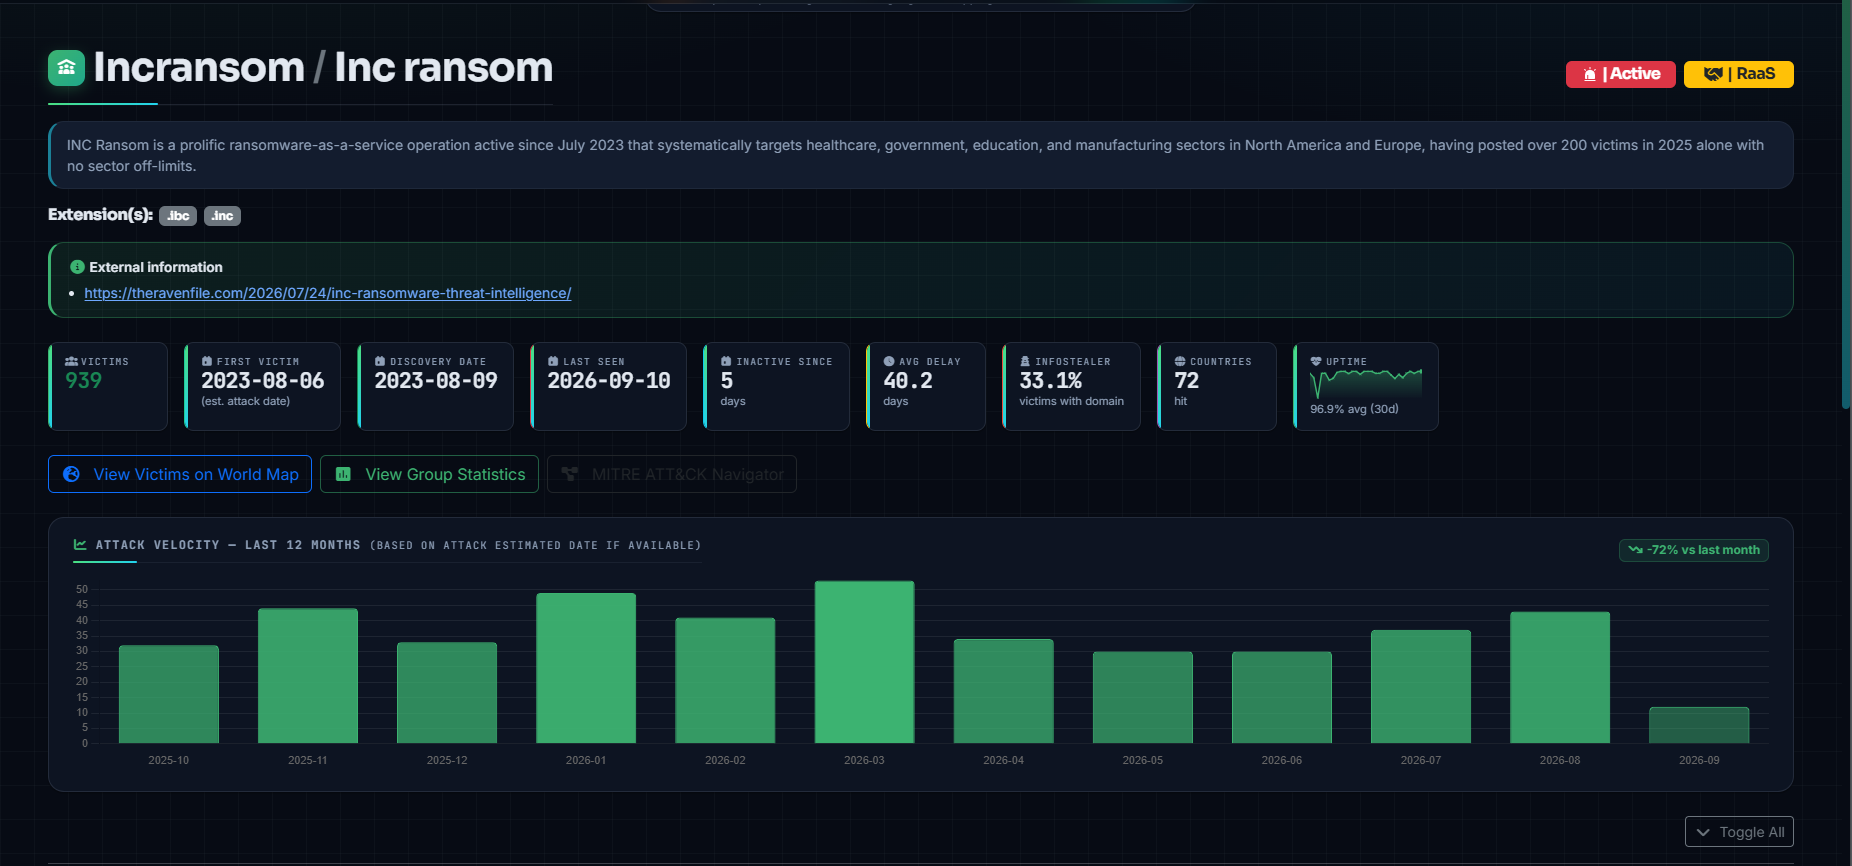
Xuất hiện từ tháng 7/2023, nhóm tin tặc INC Ransom (còn được theo dõi dưới định danh GOLD IONIC) đã nhanh chóng trở thành một trong những mối đe dọa Ransomware-as-a-Service (RaaS) nguy hiểm nhất đối với các hạ tầng thông tin trọng yếu. Khác với một số nhóm ransomware tuyên bố "miễn trừ" tấn công vào các cơ sở y tế hay giáo dục, INC Ransom thể hiện thái độ tấn công vô căn cứ khi liên tục nhắm vào các bệnh viện công, chính quyền địa phương, và mới đây nhất là các doanh nghiệp sản xuất chế biến lớn tại Việt Nam.
Nhóm này vận hành theo chiến lược tống tiền kép (double extortion): vừa đánh cắp dữ liệu nhạy cảm để đe dọa công bố lên trang Data Leak Site trên Dark Web, vừa thực hiện mã hóa đa nền tảng (Windows, Linux, VMware ESXi). INC Ransom ưu tiên khai thác các lỗ hổng trên thiết bị kết nối Internet (Edge Devices/VPN) kết hợp với kỹ thuật lạm dụng công cụ hợp pháp (Living-off-the-Land) để vượt qua các giải pháp EDR truyền thống.
Hồ Sơ Tin Tặc
Tóm tắt tiểu sử
Xuất hiện từ tháng 7/2023, nhóm tin tặc INC Ransom (còn được theo dõi dưới định danh GOLD IONIC) đã nhanh chóng trở thành một trong những mối đe dọa Ransomware-as-a-Service (RaaS) nguy hiểm nhất đối với các hạ tầng thông tin trọng yếu. Khác với một số nhóm ransomware tuyên bố "miễn trừ" tấn công vào các cơ sở y tế hay giáo dục, INC Ransom thể hiện thái độ tấn công vô căn cứ khi liên tục nhắm vào các bệnh viện công, chính quyền địa phương và tập đoàn sản xuất lớn.
Nhóm này vận hành theo chiến lược tống tiền kép (double extortion): vừa đánh cắp dữ liệu nhạy cảm để đe dọa công bố lên trang Data Leak Site trên Dark Web, vừa thực hiện mã hóa đa nền tảng (Windows, Linux, VMware ESXi). INC Ransom ưu tiên khai thác các lỗ hổng trên thiết bị kết nối Internet (Edge Devices/VPN) kết hợp với kỹ thuật lạm dụng công cụ hợp pháp (Living-off-the-Land) để vượt qua các giải pháp EDR truyền thống.
| Chỉ số / Đặc tính | Chi tiết phân tích |
|---|---|
| Mô hình hoạt động | Ransomware-as-a-Service (RaaS) & Double Extortion |
| Hệ điều hành mục tiêu | Microsoft Windows, Linux (Debian/RHEL), VMware ESXi |
| Véc-tơ xâm nhập chính | Exploitation of Public-Facing Applications (Citrix, RMM), Credential Abuse từ IABs |
| Mức độ rủi ro | CRITICAL (Nhắm trực tiếp vào hạ tầng y tế, cơ quan hành chính công) |
| Hành động ưu tiên | Patch ngay các thiết bị VPN/Edge, chặn công cụ RMM trái phép (AnyDesk), bật Credential Guard |
Thông Tin Định Danh & Nguồn Gốc
INC Ransom là một vận hành tống tiền độc lập, cung cấp mã độc và bảng điều khiển tống tiền cho các đại lý chi nhánh (affiliates). Các nhóm chi nhánh này tự chịu trách nhiệm thăm dò, xâm nhập mạng nội bộ nạn nhân và thực hiện quy trình mã hóa.
Aliases: INC Ransom, Inc. Ransom, GOLD IONIC.
Thời gian hoạt động: Ghi nhận lần đầu vào tháng 7/2023 và duy trì tần suất tấn công dày đặc cho đến nay.
Attribution: Chưa có bằng chứng xác nhận sự tài trợ từ chính phủ (State-sponsored). Động cơ hoạt động 100% vì lợi ích tài chính.
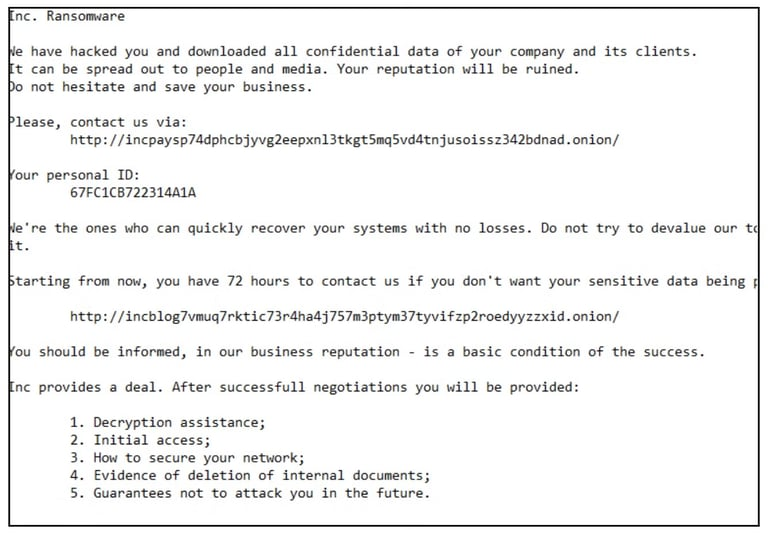
Đặc điểm giao tiếp: Trên thông báo tống tiền và trang Data Leak Site, INC Ransom thường dùng văn phong "mỉa mai" khi tự nhận cuộc tấn công là một "dịch vụ kiểm thử an ninh mạng" để giúp nạn nhân nhận ra lỗ hổng của mình.
Mục Tiêu & Động Cơ Tấn Công
Y tế & Chăm sóc sức khỏe: Các bệnh viện, khu dịch vụ y tế vùng (đã đánh cắp hàng triệu hồ sơ bệnh án và lịch sử khám chữa bệnh).
Chính quyền địa phương & Cơ quan công ích: Các hội đồng thành phố, cơ quan quản lý dịch vụ dân cư (gây ngưng trệ từ tổng đài khẩn cấp đến cấp phép hạ tầng).
Giáo dục & Đại học: Các trường đại học lớn tại Bắc Mỹ và Châu Âu.
Sản xuất & Logistics: Các tập đoàn sản xuất thiết bị công nghiệp, linh kiện điện tử.
Chiến Dịch Tấn Công Nổi Bật
Case Study Việt Nam: Tấn công Tập đoàn Chế biến Nông sản & Thực phẩm lớn (Tháng 7/2026)
Ngành nghề nạn nhân: Doanh nghiệp chế biến sâu nông sản, sản xuất thực phẩm tiêu dùng (gia vị, tinh bột, bột ngọt), kết hợp vận hành chuỗi kho lạnh và cảng biển phụ trợ tại Việt Nam.
Hình thức tấn công: Vào giữa tháng 7/2026, nhóm tin tặc INC Ransom tuyên bố đã xâm nhập thành công vào hệ thống CNTT của doanh nghiệp này, đánh cắp lượng lớn dữ liệu vận hành, hợp đồng kinh doanh và tài liệu nội bộ, đồng thời đe dọa công khai toàn bộ dữ liệu trên trang Data Leak Site.
Bài học thực chiến: Đây là vụ việc điển hình cho thấy các doanh nghiệp sản xuất chế biến quy mô lớn tại Việt Nam (sử dụng nhiều nhà máy, kho bãi, hệ thống ERP/SCADA kết nối liên tỉnh và hạ tầng xuất nhập khẩu) đang trở thành mục tiêu hàng đầu của các nhóm RaaS quốc tế. Việc ngưng trệ hệ thống CNTT không chỉ gây thiệt hại về tài sản thông tin mà còn đe dọa trực tiếp đến chuỗi cung ứng thực phẩm và vận tải chuỗi lạnh.
Bệnh viện NHS Scotland (NHS Dumfries and Galloway - Tháng 3/2024)
- Quy mô thiệt hại: Đánh cắp 3 Terabyte dữ liệu y tế. Khi tổ chức từ chối thương lượng, INC Ransom đã tung gói "proof pack" chứa thông tin định danh bệnh nhân, hồ sơ xét nghiệm và thư từ y tế lên Dark Web.
Hội đồng Thành phố Leicester (UK - Tháng 3/2024)
- Quy mô thiệt hại: Xâm nhập hệ thống điều hành công ích, lấy đi hơn 3 Terabyte dữ liệu dân cư. Tê liệt toàn bộ hệ thống dịch vụ công và tổng đài hành chính trong nhiều tuần.
Phân Tích Chi Tiết Luồng Tấn Công
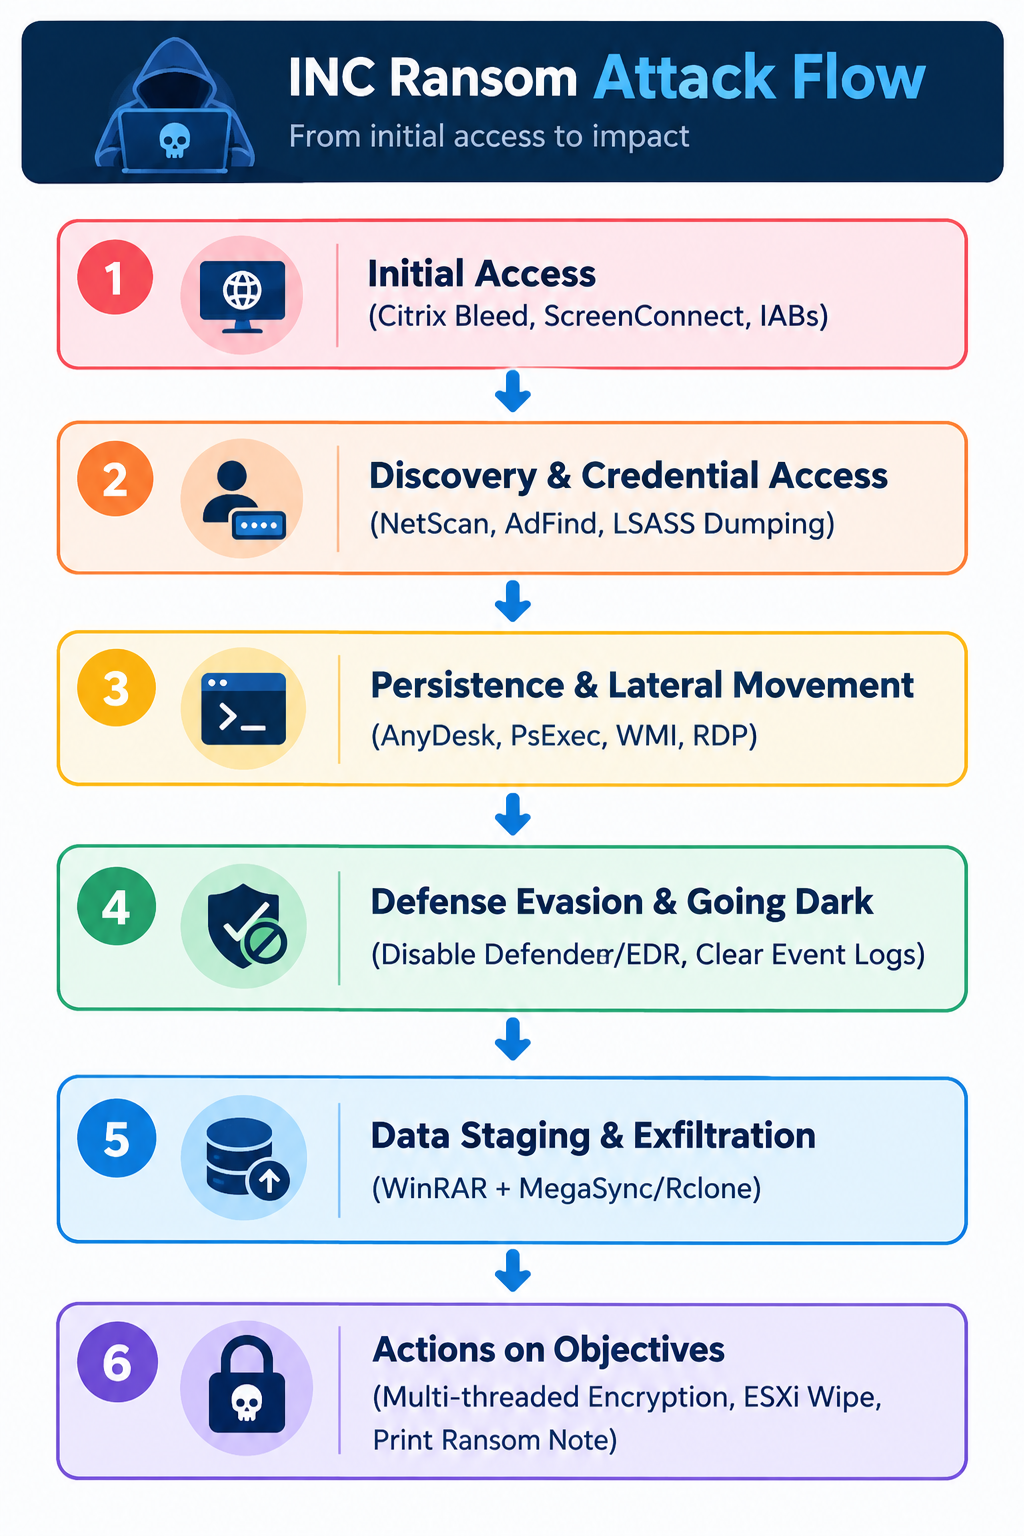
Giai đoạn 1: Xâm nhập Ban đầu
INC Ransom không phụ thuộc vào một phương thức duy nhất mà triển khai linh hoạt theo các hướng:
Khai thác lỗ hổng Edge Appliances: Nhóm khai thác triệt để các lỗ hổng nghiêm trọng trên thiết bị biên chưa vá, nổi bật là lỗ hổng Session Hijacking Citrix Bleed (CVE-2023-4966), Citrix NetScaler (CVE-2023-3519), cũng như ConnectWise ScreenConnect (CVE-2024-1708 / CVE-2024-1709).
Lạm dụng Credential mua từ IABs: Nhóm chi nhánh (affiliate) mua các tài khoản VPN/RDP hợp lệ từ các Broker trên Dark Web để đăng nhập thẳng vào hệ thống mà không tạo ra cảnh báo bất thường.
Giai đoạn 2: Trinh sát & Thu thập Tài khoản
Ngay khi đặt chân vào một máy trạm trong mạng:
Quét mạng (Network Mapping): Sử dụng các công cụ hợp pháp như
NETSCAN.EXE(SoftPerfect Network Scanner) hoặc kịch bản PowerShell để dựng bản đồ mạng nội bộ, xác định máy chủ Active Directory (DC) và dải IP chứa tài nguyên quan trọng.Trinh sát Active Directory: Chạy
AdFind.exehoặcPowerViewđể liệt kê danh sách người dùng Domain Admin, danh sách máy chủ vCenter/ESXi và các thư mục chia sẻ SMB (Net Share).Dump Credential bộ nhớ: Sử dụng
lsassy(công cụ thu thập credential từ xa qua SMB/WMI) hoặcProcDump/Mimikatzđể trích xuất NTLM hash và mật khẩu dạng text từ tiến trìnhlsass.exe.
Giai đoạn 3: Duy trì Truy cập & Di chuyển Ngang
Để đảm bảo không bị mất kết nối nếu điểm truy cập ban đầu bị ngắt:
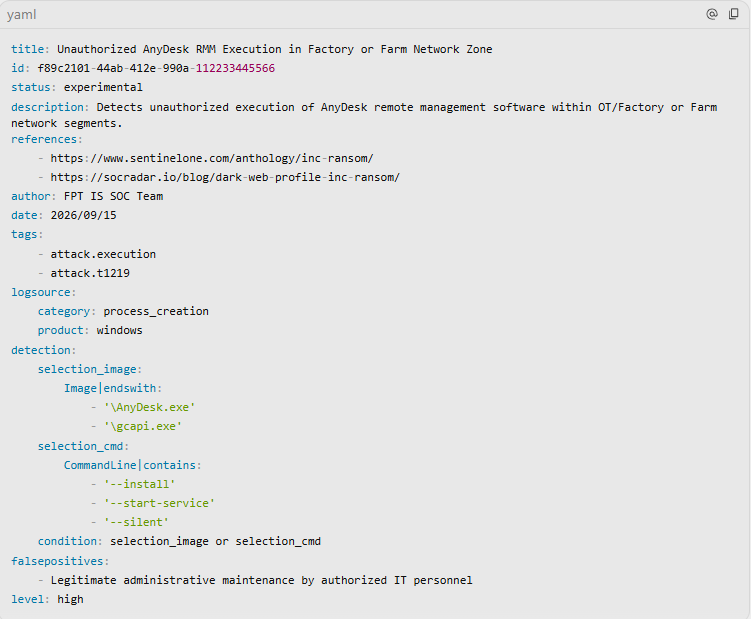
Cài đặt RMM hợp pháp (AnyDesk / ScreenConnect): INC Ransom đẩy phần mềm điều khiển từ xa AnyDesk xuống các máy trạm quan trọng, biến nó thành kênh backdoor thứ hai.
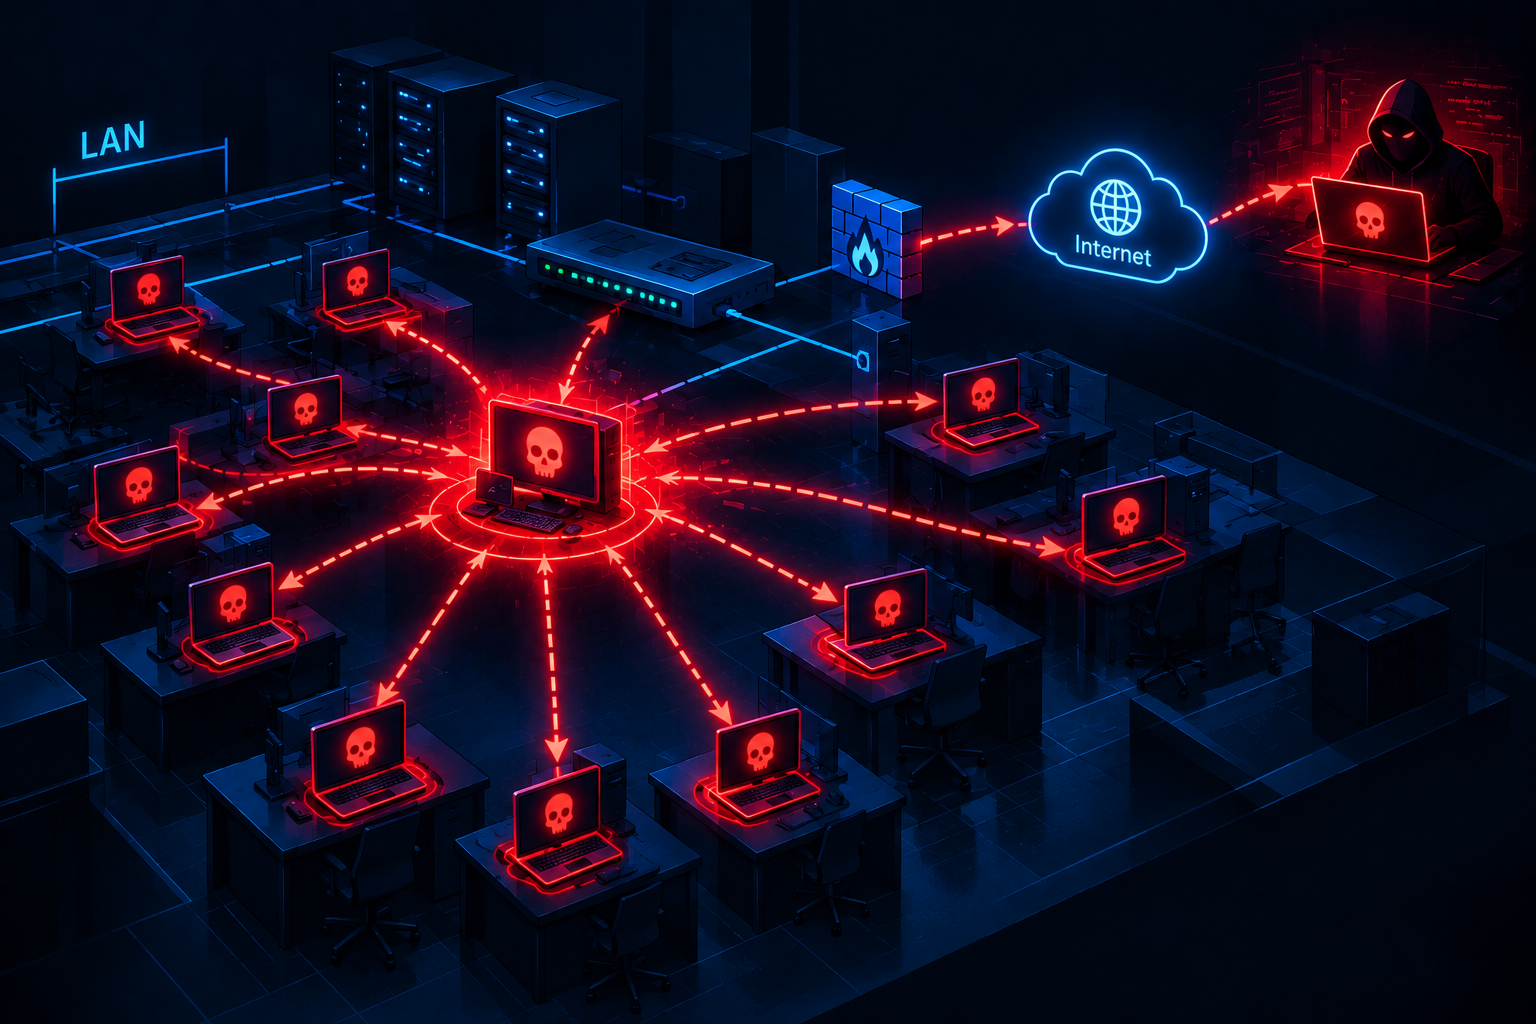
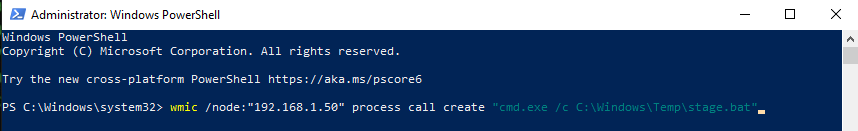
Di chuyển ngang bằng LotL: Kẻ tấn công lạm dụng lệnh WMI và PsExec để thực thi lệnh từ xa trên từng máy tính trong mạng:
- RDP Session Hijacking: Sử dụng tài khoản Domain Admin đã chiếm đoạt để RDP trực tiếp vào máy chủ quản lý chính.
Giai đoạn 4: Lẩn tránh Phòng thủ & "Tắt Đèn" Giám sát
Trước khi đẩy file mã độc mã hóa, INC Ransom chủ động làm "mù" hệ thống giám sát:
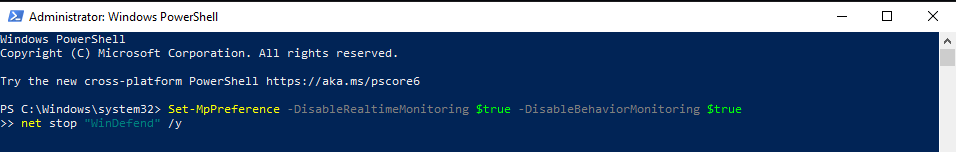
- Vô hiệu hóa EDR/AV: Sử dụng PowerShell để tắt tính năng Real-time Monitoring của Windows Defender và dừng các dịch vụ bảo mật:
Xóa sạch Nhật ký Hệ thống (Clear Event Logs): Xóa toàn bộ vết tích di chuyển bằng lệnh
wevtutil:wevtutil cl Systemwevtutil cl Securitywevtutil cl Application
Giai đoạn 5: Thu gom & Đẩy Dữ liệu
Theo SentinelOne, nhóm dành từ vài ngày đến vài tuần để thực hiện giai đoạn này nhằm phục vụ chiến thuật tống tiền kép:
Nén dữ liệu: Gom các file kế toán, hợp đồng, thiết kế, hồ sơ nhân sự vào các archive
.rar/.zipbằng WinRAR, thường đặt mật khẩu để tránh các giải pháp DLP phát hiện nội dung.Trích xuất ra Cloud Storage: Sử dụng công cụ dòng lệnh MegaSync (
mega-cmd), Rclone hoặc FileZilla để đẩy dữ liệu lên các tài khoản lưu trữ đám mây của kẻ tấn công thông qua giao thức HTTPS (Port 443).
Giai đoạn 6: Mã Hóa & Tống Tiền
Khi dữ liệu đã được đẩy đi thành công, mã độc mã hóa được kích hoạt đồng loạt:
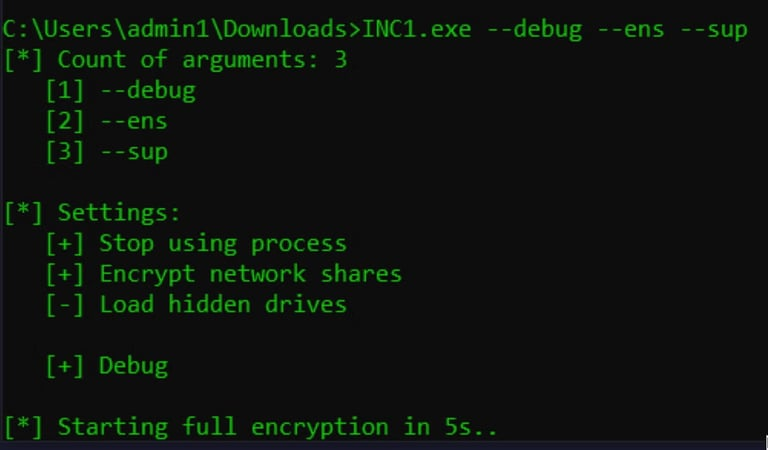
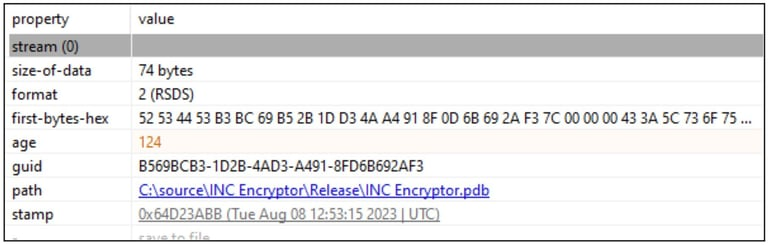
Mã hóa đa luồng theo CPU Core: SentinelOne ghi nhận bản mã độc INC Ransom tự động tính toán số luồng mã hóa tối ưu bằng công thức
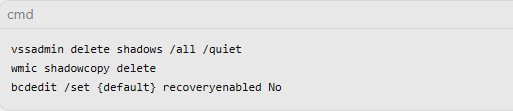
Threads = Processors x 4để vắt kiệt phần cứng máy chủ, hoàn thành mã hóa trong thời gian ngắn nhất.Xóa hạ tầng khôi phục: Thực thi câu lệnh triệt hạ bản lưu:
Xử lý hạ tầng ảo hóa VMware ESXi: Mã độc phiên bản Linux/ESXi gửi lệnh
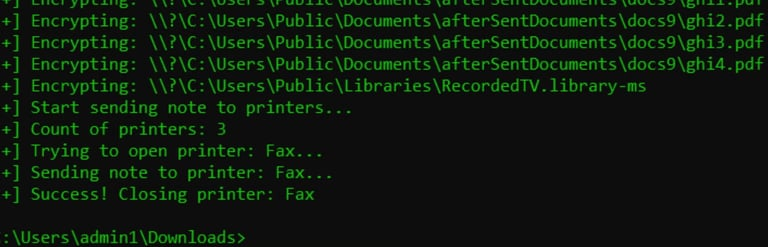
esxcli vm process killđể chấm dứt các máy ảo, sau đó tiến hành mã hóa trực tiếp file đĩa ảo.vmdk.Ép in Ransom Note: Mã độc đẩy file
INC_README.txttới dịch vụ Windows Print Spooler để máy in trong mạng liên tục in ra tờ giấy thông báo tống tiền.
Nhận Định Chuyên Gia SOC
Từ sự cố tấn công vào doanh nghiệp chế biến nông sản - thực phẩm tháng 7/2026 kết hợp dữ liệu từ SentinelOne & SOCRadar, đội ngũ SOC ghi nhận các yếu tố rủi ro đặc thù của khối sản xuất tại Việt Nam:
Hạ tầng công nghệ phân tán (Multi-site infrastructure): Các doanh nghiệp chế biến lớn thường có văn phòng điều hành, nhiều nhà máy chế biến tại các tỉnh, khu logistics chuỗi lạnh và cảng biển. Việc sử dụng các đường truyền VPN/Edge nối giữa các chi nhánh nếu không được vá lỗ hổng triệt để sẽ trở thành cầu nối cho mã độc lây lan toàn mạng.
Sự giao thoa IT/OT trong nhà máy chế biến: Các hệ thống điều khiển sản xuất (SCADA/PLC), quản lý kho tự động và cân điện tử ngày càng kết nối sâu với mạng IT. Khi INC Ransom mã hóa các máy chủ ERP hoặc Active Directory, toàn bộ quy trình đóng gói, xuất hàng và quản lý kho lạnh đều bị ngừng trệ.
Khuyến Nghị Phòng Thủ Chuyên Sâu
Đối với các tập đoàn vận hành theo mô hình khép kín Feed - Farm - Food (Chuỗi 3F) bao gồm: Nhà máy sản xuất thức ăn chăn nuôi (Feed Mills) ➔ Hệ thống trang trại chăn nuôi thông minh (Smart Farms) ➔ Bệnh xá/Nhà máy chế biến thịt & Thực phẩm (Processing Plants & Food Ops) ➔ Chuỗi kho lạnh & Vận tải (Cold Chain Logistics), nguy cơ bị ngưng trệ chuỗi cung ứng khi dính ransomware là vô cùng nghiêm trọng.
Phân Vùng Kiến Trúc Mạng & Cô Lập Mạng Sản Xuất
Áp dụng Mô hình Purdue cho Nhà máy Feed & Food:
Chia tách tuyệt đối giữa mạng văn phòng IT (chứa máy chủ ERP/SAP/Active Directory) và mạng điều khiển dây chuyền sản xuất OT (PLC/SCADA phối trộn thức ăn chăn nuôi, hệ thống điều khiển lò hơi, cân tự động, dây chuyền chế biến lạnh).
Đặt một vùng DMZ OT trung gian với tường lửa thế hệ mới (NGFW), áp dụng chính sách Zero-Trust: Cấm mọi kết nối truy vấn trực tiếp từ mạng văn phòng vào PLC/SCADA nhà máy mà không đi qua Jump-Host có MFA.
Cô lập Mạng Trang trại (Smart Farm Network Isolation):
Các trang trại chăn nuôi diện rộng nối về Trung tâm điều hành qua kênh VPN/SD-WAN phải được phân vùng riêng (VLAN Farm).
Cách ly hoàn toàn các hệ thống IoT trang trại (cảm biến nhiệt độ, hệ thống thông gió tự động, máy cho ăn tự động) khỏi Active Directory chung. Thiết bị IoT không được phép gia nhập Domain nội bộ.
Đảm Bảo Tính Liên Tục Vận Hành Cho Chuỗi Lạnh & Logistics (Cold Chain Continuity)
Xây dựng Kịch bản Phục hồi Thủ công (Offline Contingency Plan):
Tấn công ransomware khiến hệ thống Quản lý Kho (WMS) và Quản lý Vận tải (TMS) bị ngắt kết nối sẽ làm thịt tươi/thực phẩm đông lạnh bị hư hỏng trên đường vận chuyển.
Doanh nghiệp phải lập sẵn quy trình xuất/nhập kho và theo dõi chuỗi lạnh thủ công bằng chứng từ giấy/hệ thống dự phòng phân tán độc lập với mạng Active Directory chính khi xảy ra thảm họa.
Bảo vệ Máy chủ Quản lý Nhiệt độ Kho lạnh (Cold Storage Monitoring Servers):
- Máy chủ giám sát nhiệt độ kho lạnh và kho đông phải được backup hình ảnh cấu hình (System Image) dạng Offline để có thể dựng lại trong vòng 30 phút nếu bị xóa/mã hóa.
Kiểm Soát Thiết Bị Biên & Công Cụ Quản Trị Từ Xa (Edge & RMM Hardening)
Vá lỗ hổng khẩn cấp trên các thiết bị VPN kết nối Trang trại/Nhà máy:
Rà soát và áp dụng bản vá ngay lập tức cho các cổng kết nối VPN/Citrix/Fortinet kết nối từ văn phòng về nhà máy và trang trại (đặc biệt là lỗ hổng Citrix Bleed CVE-2023-4966).
Ép buộc xác thực 2 yếu tố (Phishing-resistant MFA) đối với 100% tài khoản kết nối VPN từ xa, bao gồm cả kỹ sư bảo trì máy móc của nhà cung cấp thiết bị OT.
Cấm triệt để các công cụ RMM không quản lý (Unmanaged RMM):
Triển khai AppLocker / EDR Enforcement để chặn tận gốc các công cụ như
AnyDesk.exe,TeamViewer.exe,Rclone.exe,MegaSync.exechạy trên tất cả máy tính thuộc nhà máy và trang trại.Chỉ cho phép các công cụ RMM doanh nghiệp chuẩn hóa (có ghi nhật ký truy cập tập trung và bắt buộc MFA).
Hunting Queries & Logic Giám Sát Chuyên Biệt
Sigma Rule: Phát hiện kết nối RMM AnyDesk trái phép trong mạng Nhà máy/Trang trại
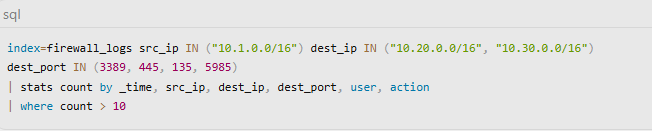
Splunk Query: Phát hiện di chuyển ngang từ Mạng Văn phòng (IT) sang Mạng Sản xuất (OT) qua RDP/SMB
Bảng Mapping Kỹ Thuật MITRE ATT&CK
| Tactic | Technique ID | Tên kỹ thuật | Chi tiết triển khai của INC Ransom |
|---|---|---|---|
| Initial Access | T1190 | Exploitation of Public-Facing Application | Khai thác lỗ hổng trên ứng dụng biên (Citrix NetScaler, ConnectWise ScreenConnect CVE-2024-1708/1709). |
| T1078 | Valid Accounts | Sử dụng tài khoản mua từ các Initial Access Brokers (IABs) hoặc thu thập qua Phishing. | |
| Execution | T1059.001 | PowerShell | Chạy các kịch bản mã hóa/thu thập thông tin hệ thống và tắt các tiến trình bảo vệ. |
| T1047 | Windows Management Instrumentation (WMI) | Lạm dụng wmic.exe để gọi lệnh thực thi mã độc từ xa trên các máy trạm cùng Domain. |
|
| Persistence | T1219 | Remote Access Software | Cài đặt phần mềm quản trị từ xa AnyDesk làm kênh duy trì truy cập dự phòng. |
| Privilege Escalation | T1068 | Exploitation for Privilege Escalation | Khai thác lỗ hổng leo thang đặc quyền nội bộ để chiếm quyền NT AUTHORITY\SYSTEM. |
| Credential Access | T1003.001 | LSASS Memory Dump | Lạm dụng ProcDump hoặc Mimikatz để trích xuất NTLM hash và Clear-text password từ tiến trình lsass.exe. |
| Discovery | T1018 | Network Service Discovery | Sử dụng công cụ NetScan để quét toàn bộ dải IP subnet tìm kiếm máy chủ Active Directory và share SMB. |
| Lateral Movement | T1021.001 | Remote Desktop Protocol (RDP) | Di chuyển ngang giữa các máy chủ sử dụng RDP với tài khoản domain đã chiếm đoạt. |
| T1021.002 | SMB/Windows Admin Shares | Sử dụng PsExec để đẩy và chạy file thực thi tống tiền trên hàng loạt máy trạm. | |
| Defense Evasion | T1490 | Inhibit System Recovery | Thực thi lệnh vssadmin delete shadows /all /quiet và wmic shadowcopy delete để ngăn khôi phục dữ liệu. |
| T1562.001 | Disable or Modify Tools | Tắt dịch vụ Windows Defender và hủy tiến trình của các giải pháp EDR/AV hiện có trên máy. | |
| Exfiltration | T1567.002 | Exfiltration to Cloud Storage | Sử dụng MegaSync, Rclone hoặc FileZilla để đẩy dữ liệu đã nén qua WinRAR về hạ tầng của kẻ tấn công. |
| Impact | T1486 | Data Encrypted for Impact | Thực thi payload mã hóa đa luồng dữ liệu cá nhân, tài liệu và ảnh đĩa ảo VMware ESXi (.vmdk). |
IOCs
IOC/INC-Lynx Ransomware at main · TheRavenFile/IOC · GitHub
Tài Liệu Tham Khảo
INC Ransom Ransomware - Blackpoint Cyber
Inc. Ransomware Ransomware: Analysis, Detection, and Mitigation