Microsoft phát hiện chuỗi tấn công triển khai web shell và đánh cắp dữ liệu trước khi lỗ hổng trên Zimbra được công bố
Vừa qua, nhóm Microsoft Security Research đã công bố phân tích kỹ thuật chi tiết về chiến dịch khai thác lỗ hổng CVE-2026-73570 trên Zimbra Collaboration Suite (ZCS), tiết lộ rằng kẻ tấn công đã triển khai web shell, đánh cắp dữ liệu mailbox, và thu thập authentication secret trong một khoảng thời gian đặc biệt nguy hiểm: giữa ngày 20/07/2026 (khi Zimbra phát hành phiên bản 10.1.20 kèm bản vá) và ngày 13/08/2026 (khi lỗ hổng được công bố công khai). Điều này có nghĩa trong gần bốn tuần, kẻ tấn công khai thác lỗ hổng một cách âm thầm trong khi hầu hết quản trị viên hoàn toàn không biết mối đe dọa này tồn tại và thậm chí nếu đã cập nhật phiên bản 10.1.20, có thể không nhận ra lý do cần thiết phải làm vậy. Bên cạnh chuỗi khai thác kỹ thuật đã biết qua SNMP daemon, Microsoft ghi nhận thêm kỹ thuật stealth đáng lo ngại: kẻ tấn công tạm thời bật quyền ghi vào thư mục public để cài webshell, sau đó khôi phục permission về trạng thái ban đầu, khiến phần lớn công cụ kiểm tra permission thông thường không phát hiện được.
Thông tin chi tiết
Định danh lỗ hổng: CVE-2026-73570
Điểm CVSS(3.1): 8.9
Mức độ nghiêm trọng: HIGH – Nghiêm trọng cao
Mô tả: CVE-2026-73570 là lỗ hổng OS command injection không cần xác thực trong Zimbra Collaboration Suite, phát sinh do xác thực đầu vào không đủ (insufficient input validation) trong quá trình xử lý SNMP notification của daemon
cw_acd. Kẻ tấn công có thể gửi SMTP request đã tuỳ chỉnh tới Zimbra mail server, khi server xử lý email này và kích hoạt SNMP notification, dữ liệu từ request được đưa vào lệnh shell mà không được làm sạch, cho phép thực thi lệnh OS tùy ý với quyền của tài khoảnzimbra. Điều kiện: góizimbra-snmpphải được cài đặt và SNMP notifications phải được bật.Phiên bản bị ảnh hưởng: Zimbra Collaboration Suite trước 10.1.20
Bản vá phát hành: ZCS 10.1.20
Timeline khai thác và ý nghĩa của pre-disclosure window
| Ngày | Sự kiện |
|---|---|
| 20/07/2026 | Zimbra phát hành ZCS 10.1.20 chứa bản vá (không có advisory chi tiết về lỗ hổng) |
| 20/07–13/08/2026 | Kẻ tấn công khai thác CVE-2026-73570 trong thực tế, giai đoạn pre-disclosure |
| 13/08/2026 | CERT Polska công bố lỗ hổng công khai; cảnh báo đầu tiên được phát ra |
| 21/08/2026 | CISA bổ sung KEV; deadline vá 24/08/2026 |
| 24/08/2026 | Shadowserver ghi nhận 267 Zimbra instance đã bị compromise |
| 30/09/2026 | Microsoft Security Research công bố phân tích post-exploitation chi tiết |
Khoảng thời gian từ 20/07 đến 13/08/2026 là giai đoạn đặc biệt nguy hiểm: bản vá đã có sẵn nhưng không có lý do rõ ràng để ưu tiên cập nhật vì chưa có security advisory; kẻ tấn công có thể đã reverse-engineer patch diff để xác định lỗ hổng và tận dụng triệt để 24 ngày này để xâm phạm các server chưa vá trong im lặng.
Zimbra Collaboration Suite và tại sao chiến dịch tấn công này quan trọng?
Zimbra Collaboration Suite là nền tảng email và collaboration server mã nguồn mở được triển khai rộng rãi trong môi trường doanh nghiệp, cơ quan chính phủ, và tổ chức giáo dục. Phân tích mới từ Microsoft Security Research không chỉ xác nhận khai thác đã được biết từ CERT Polska mà còn cung cấp bức tranh đầy đủ về những gì kẻ tấn công thực sự làm sau khi đã có chỗ đứng (foothold) trên server. Bức tranh này cho thấy đây không phải là tấn công cơ hội (opportunistic) mà là chiến dịch có chủ đích, có tổ chức, nhắm vào mục tiêu cụ thể với mục đích thu thập thông tin tình báo.
Điểm đặc biệt đáng chú ý trong phân tích của Microsoft là kỹ thuật stealth permission manipulation: kẻ tấn công không để lại web shell trong thư mục có write permission thường xuyên do điều này sẽ bị phát hiện bởi các công cụ file integrity monitoring. Thay vào đó, chúng tạm thời bật write permission lên một thư mục public, ghi web shell, rồi khôi phục permission về trạng thái ban đầu. Kết quả là kiểm tra permission thông thường sẽ không thấy bất thường, web shell vẫn tồn tại nhưng thư mục chứa nó không còn write permission. Đây là kỹ thuật evasion tinh vi chỉ thấy ở các threat actor có kinh nghiệm.
Các công cụ được sử dụng bao gồm: Zimclient2 (custom tool nhắm đặc biệt vào Zimbra) và AzCopy (công cụ hợp lệ của Microsoft Azure để chuyển dữ liệu lên cloud). Ngoài ra, cũng phản ánh mức độ chuẩn bị, các threat actor đã đầu tư phát triển hoặc tái sử dụng công cụ chuyên biệt cho Zimbra, đồng thời sử dụng living-off-the-land binary (AzCopy) để exfiltrate dữ liệu mà tránh bị phát hiện bởi network security tool.
Tổng quát quá trình khai thác và hậu khai thác CVE-2026-73570
Quá trình tấn công được Microsoft ghi nhận có thể được chia thành các giai đoạn sau:
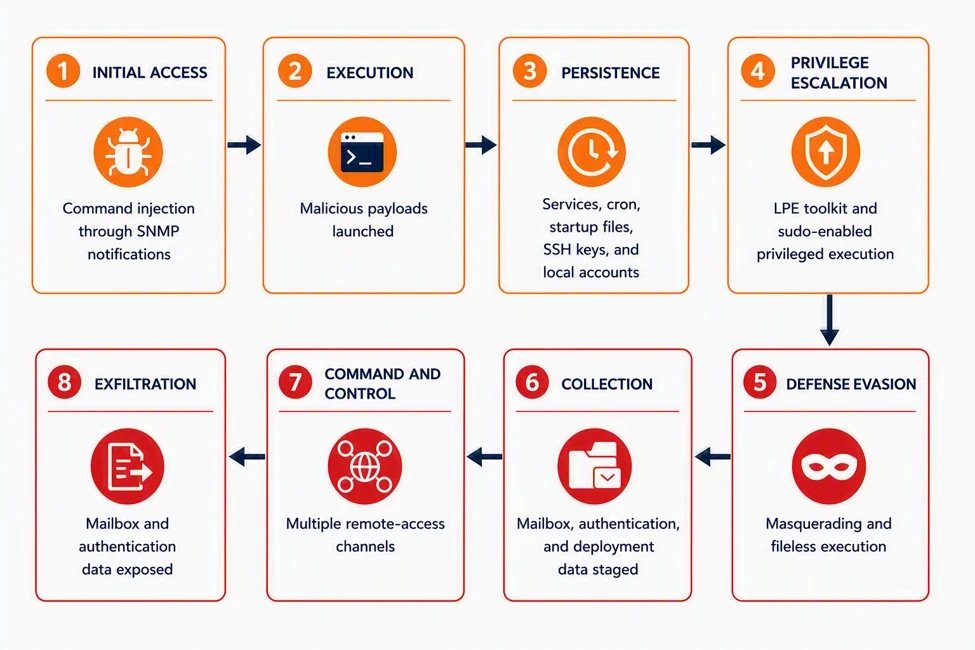
Initial Access — Command injection qua SNMP notifications
Kẻ tấn công gửi SMTP request được craft đặc biệt tới Zimbra server mục tiêu.
Khi server xử lý email và kích hoạt SNMP notification, dữ liệu độc hại được inject vào lệnh shell của SNMP daemon (
cw_acd) mà không bị sanitize.Kết quả: thực thi OS command tùy ý với quyền tài khoản
zimbra— không cần xác thực, không cần tương tác người dùng.
Execution — Malicious payloads launched
Từ command injection ban đầu, kẻ tấn công thực thi chuỗi payload tiếp theo trên server.
Các payload bao gồm script shell, binary độc hại, và JSP web shell được ghi vào Jetty webroot và mailboxd application path.
Kẻ tấn công cũng triển khai reverse shell để duy trì kênh thực thi lệnh tương tác, song song với web shell.
Persistence — Services, cron, startup files, SSH keys, và local accounts
Thiết lập nhiều cơ chế persistence đồng thời để đảm bảo duy trì truy cập lâu dài kể cả khi một kênh bị phát hiện và xóa:
Thêm SSH key vào
authorized_keyscủa tài khoảnzimbravàroot.Tạo local account backdoor.
Tạo cron job hoặc startup script chạy tự động khi server khởi động lại.
Cài service giả mạo tên tiến trình hệ thống.
Privilege Escalation — LPE toolkit và sudo-enabled privileged execution
Từ quyền tài khoản
zimbra, kẻ tấn công sử dụng LPE (Local Privilege Escalation) toolkit chuyên dụng kết hợp với các Zimbra tool hợp lệ có sudo privilege để leo thang lên quyền root.Xác định và khai thác các sudo rule được cấu hình sẵn trong Zimbra installation cho phép một số lệnh chạy với quyền cao hơn.
Mục tiêu: có toàn quyền root trên hệ thống để loại bỏ mọi hạn chế còn lại.
Defense Evasion — Masquerading và fileless execution
Kẻ tấn công áp dụng nhiều kỹ thuật để tránh bị phát hiện:
Permission manipulation: tạm thời bật write permission trên thư mục public để ghi web shell, sau đó khôi phục permission về trạng thái ban đầu — khiến công cụ kiểm tra permission thông thường không phát hiện được.
Masquerading: đặt tên process và file giả mạo các tiến trình hệ thống Linux hợp lệ.
Fileless execution: thực thi một số payload trực tiếp trong bộ nhớ mà không ghi file xuống disk — tránh file-based detection.
Collection — Mailbox, authentication, và deployment data staged
Thu thập toàn diện dữ liệu có giá trị trên server:
Đọc file cấu hình Zimbra chứa credential: LDAP password, database credential, API key, certificate private key.
Xác định Zimbra SSH identity và cluster topology — phục vụ lateral movement.
Truy cập và đóng gói nội dung mailbox của người dùng vào archive (ghi nhận:
/opt/zimbra/final.tar.gz).Sử dụng Zimclient2 — tool tùy chỉnh được viết đặc biệt cho Zimbra — để tự động hóa quá trình thu thập mailbox và authentication data.
Command and Control — Multiple remote-access channels
Kẻ tấn công duy trì nhiều kênh C2 song song để tránh mất kiểm soát:
JSP web shell trong webroot của Zimbra Jetty và mailboxd — kênh HTTP/HTTPS.
Reverse shell — kênh TCP trực tiếp.
Các kênh C2 bổ sung thông qua các tool đã cài trong bước Persistence.
Sử dụng nhiều kênh đồng thời là kỹ thuật redundancy: nếu một kênh bị phát hiện và chặn, các kênh còn lại vẫn hoạt động.
Exfiltration — Mailbox và authentication data exposed
Sử dụng AzCopy (công cụ Azure hợp lệ của Microsoft) để upload dữ liệu đã thu thập lên Azure Blob Storage do kẻ tấn công kiểm soát.
Dùng AzCopy thay vì công cụ tự viết vì đây là legitimate tool — thường không bị chặn bởi DLP hoặc network security policy.
Dữ liệu bị exfiltrate bao gồm: toàn bộ nội dung mailbox đã đóng gói, authentication secret, credential cấu hình Zimbra, và deployment data phục vụ các cuộc tấn công tiếp theo.
Khuyến nghị & Khắc phục
Dựa trên phân tích post-exploitation mới từ Microsoft, đội ngũ FPT Threat Intelligence khuyến nghị:
Cập nhật bản vá (nếu chưa thực hiện): nâng cấp ngay lên ZCS 10.1.20 trở lên. Nếu đang chạy phiên bản cũ hơn, giả định server đã bị compromise.
Hunt web shell với kỹ thuật permission-aware: vì kẻ tấn công khôi phục permission sau khi cài web shell, không thể chỉ tìm file trong thư mục có write permission. Cần:
Tìm kiếm tất cả file JSP được tạo mới trong Jetty webroot (
/opt/zimbra/jetty/webapps/) và mailboxd path từ ngày 20/07/2026 trở lại — bất kể permission của thư mục chứa chúng.Kiểm tra file có content dạng web shell (pattern:
Runtime.exec,ProcessBuilder,getRuntime,request.getParameter, v.v.).So sánh file listing với danh sách file từ bản cài đặt Zimbra chuẩn.
Kiểm tra AzCopy và Zimclient2: tìm kiếm sự hiện diện của
azcopybinary,Zimclient2, hoặc bất kỳ binary không thuộc Zimbra installation trên server. Kiểm tra history lệnh của tài khoảnzimbravàroot.Rà soát /opt/zimbra/ tìm archive đáng ngờ: đặc biệt tìm file
.tar.gz,.zip, hoặc archive khác được tạo gần đây trong/opt/zimbra/và các subdirectory — đây là dấu hiệu đặc trưng của data staging trước exfiltration.Audit network connection từ Zimbra server: xem xét tất cả outbound connection từ Zimbra server tới Azure Blob Storage endpoint hoặc các cloud storage URL bất kỳ — dấu hiệu của AzCopy exfiltration. Kiểm tra cả DNS query log.
Rà soát LDAP và SSH: kiểm tra SSH authorized_keys của tài khoản
zimbravàroottìm key không được phép. Rà soát LDAP log tìm query hoặc account change bất thường từ khoảng thời gian 20/07–13/08/2026.Vô hiệu hóa zimbra-snmp nếu không cần thiết: đây là vector tấn công duy nhất của CVE-2026-73570. Nếu không có nhu cầu SNMP monitoring, gỡ bỏ gói
zimbra-snmpvà disable SNMP notifications là biện pháp defense-in-depth loại bỏ hoàn toàn attack surface này.Kiểm tra
/var/log/zimbra.log: rà soát log tìm:Zimbra service restart bất thường.
File được tạo trong các thư mục web application path.
Command execution bất thường từ SNMP processing path.
Tham khảo