SMS of Death: Một tin nhắn có thể khiến điện thoại Android tê liệt
Lỗ hổng từ chối dịch vụ zero-click mang mã CVE-2026-58882 vừa được công bố trong khung telephony của Android. Một tin nhắn SMS WAP Push sai định dạng có thể làm sập tiến trình com.android.phone từ xa. Nạn nhân không cần bấm vào tin nhắn hay thực hiện thao tác nào. Sự cố ngắt các cuộc gọi đang diễn ra và có thể đẩy thiết bị vào vòng lặp khởi động.
Tóm tắt tổng quan
Ngày 02/11/2026, Google công bố bản tin an ninh Android tháng 11/2026, xếp lỗ hổng CVE-2026-58882 ở mức Critical trong phân hệ System. Kẻ tấn công chỉ cần số điện thoại là có thể gửi tin nhắn WAP Push sai định dạng làm sập tiến trình com.android.phone.
Rủi ro đối với doanh nghiệp là rất rõ ràng khi các thiết bị cấp phát bị tê liệt liên lạc thoại. Nhân sự trực ca SOC, cán bộ vận hành hệ thống và đội an ninh có thể bị gián đoạn liên lạc đột ngột. Sự cố ngắt cả các cuộc gọi khẩn cấp, gây khó khăn cho việc phối hợp ứng cứu sự cố. Nếu bị gửi tin liên tục, máy có thể rơi vào chế độ recovery, khiến toàn bộ dữ liệu trên thiết bị đối mặt nguy cơ phải xóa trắng.
Quản trị viên cần kiểm kê ngay các thiết bị Android trong đơn vị và nâng cấp lên mức patch level 2026-11-05 trở lên.
Chi tiết lỗ hổng
CVE-2026-58882 là lỗi kiểm tra không đúng một giá trị độ dài trong phần xử lý tin nhắn WAP Push của khung telephony Android (WapPushOverSms). Tiến trình com.android.phone bị sập khi nhận một tin SMS dạng WAP Push sai định dạng.
Tiến trình com.android.phone quản lý các chức năng di động của máy. Khi tiến trình này sập và khởi động lại, cuộc gọi đang diễn ra bị ngắt và máy mất sóng trong chốc lát.
| Trường thông tin | Chi tiết kỹ thuật theo công bố |
|---|---|
| Mã định danh | CVE-2026-58882 |
| Loại lỗ hổng | Từ chối dịch vụ (Denial of Service - DoS) |
| Mức độ nghiêm trọng | Nghiêm trọng (Critical) |
| Mục trong bulletin | System (mã nguồn nằm ở WapPushOverSms của khung telephony) |
| Mã tham chiếu Google | A-517376969 |
| Phiên bản AOSP được vá | Android 14, 15, 16, 16-qpr2, 17 |
| Mức bản vá an toàn | Security patch level 2026-11-05 trở lên |
Tên gọi "SMS of Death" do nhà nghiên cứu độc lập đặt ra. Thiết bị chạy Android 12 và 13 cùng sử dụng đoạn mã nguồn này. Tuy nhiên, hai phiên bản trên đã hết thời gian hỗ trợ nên không nhận được bản vá từ Google.
Cách khắc phục của Google khác biệt so với đề xuất ban đầu:
- Đề xuất của nhà nghiên cứu: Kiểm tra giới hạn độ dài trước khi ép kiểu để từ chối gói tin lỗi ngay từ đầu.
- Giải pháp của Google: Mở rộng khối bắt ngoại lệ và xóa tin lỗi khỏi bảng SMS thô, giúp tiến trình không sập và tránh lặp lại lỗi.
Tác động
Phân tích của nhà nghiên cứu chỉ ra chuỗi tác động dây chuyền từ CVE-2026-58882:
- Zero-click và hoàn toàn im lặng: Tin nhắn WAP Push được xử lý ở tầng dịch vụ trước khi tới hộp thư. Tin nhắn không hiển thị trong ứng dụng, không có thông báo và không lộ số người gửi.
- Ngắt cuộc gọi kể cả cuộc gọi khẩn cấp: Tiến trình com.android.phone bị dừng khiến cuộc gọi thoại lập tức bị ngắt. Thiết bị mất sóng khoảng 1 đến 2 giây cho mỗi tin nhắn trong lúc tiến trình tự khởi động lại.
- Nhà mạng gửi lại khuếch đại sự cố: Do máy sập trước khi gửi tín hiệu xác nhận, tổng đài SMSC của nhà mạng sẽ tự động gửi lại. Theo nhà nghiên cứu, một tin nhắn duy nhất từng gây mất sóng chập chờn tới một tuần trong thử nghiệm.
- Vòng lặp khởi động và buộc reset máy: Nhận khoảng 20 tin nhắn khiến máy không dùng được lâu dài (theo nhà nghiên cứu). Tin lỗi nằm trong hàng đợi SMS thô và được xử lý lại mỗi lần bật máy. Trên Android 12, cơ chế RescueParty đưa máy vào recovery khoảng mỗi 90 giây (theo issue #2 của nhà nghiên cứu). Người dùng thường buộc phải chọn factory reset và mất toàn bộ dữ liệu.
- Chỉ cần số điện thoại nạn nhân: Kẻ tấn công không cần gì khác ngoài số điện thoại. Thử nghiệm của nhà nghiên cứu đạt tỉ lệ tái hiện 100% trên Pixel 9 (firmware 04/2026) và nhiều máy Samsung Galaxy, Galaxy A.
- Rủi ro theo quy định viễn thông Úc: Theo quy định của ACMA, nhà mạng phải chặn thiết bị không gọi được số 000. Nhà nghiên cứu lập luận kẻ tấn công có thể khiến máy nạn nhân bị nhà mạng ngắt sóng. Đây là lập luận của nhà nghiên cứu.
Timeline
Quá trình xử lý CVE-2026-58882 diễn ra theo các mốc sau:
| Thời gian | Sự kiện ghi nhận | Nguồn thông tin |
|---|---|---|
| 05/05/2026 | Nhà nghiên cứu Mark B. (GitHub: MarkBlah) báo cáo lỗi cho Google qua Android & Devices VRP. | smsofdeath.com |
| Không rõ thời điểm | Báo cáo của nhà nghiên cứu cho biết Google từng xếp lỗi là "non-priority"; Google chưa trả lời Tom's Guide về điều này. | Theo Tom's Guide |
| 15/06/2026 | Kỹ sư Android tạo commit 735d967 với nội dung "Fix remote DoS in decodeWapPdu". | AOSP Telephony |
| 29/10/2026 | Nhà nghiên cứu công bố bài viết phân tích kỹ thuật và phát hành mã PoC theo giấy phép Apache 2.0. | smsofdeath.com |
| 01/11/2026 | SC Media đưa tin (dẫn BleepingComputer) về PoC công khai. | SC Media |
| 02/11/2026 | Google phát hành bulletin tháng 11/2026, xếp lỗi mức Critical trong mục System (cập nhật 06/11). TechRadar và Tom's Guide đưa tin cùng ngày. | Bulletin Google |
Các nguồn tin hiện có mâu thuẫn về tháng phát hành bản vá:
- Nhà nghiên cứu và báo chí (TechRadar, Tom's Guide, SC Media) cho rằng bản sửa nằm trong bản cập nhật tháng 10/2026 cho Android 14–17.
- Tuy nhiên, bulletin tháng 10/2026 chính thức của Google không có CVE-2026-58882. Mã lỗi này chỉ xuất hiện trong bulletin tháng 11/2026.
- Đội ngũ phân tích khuyến nghị quản trị viên coi thiết bị có patch level 2026-11-05 trở lên là đã được vá an toàn.
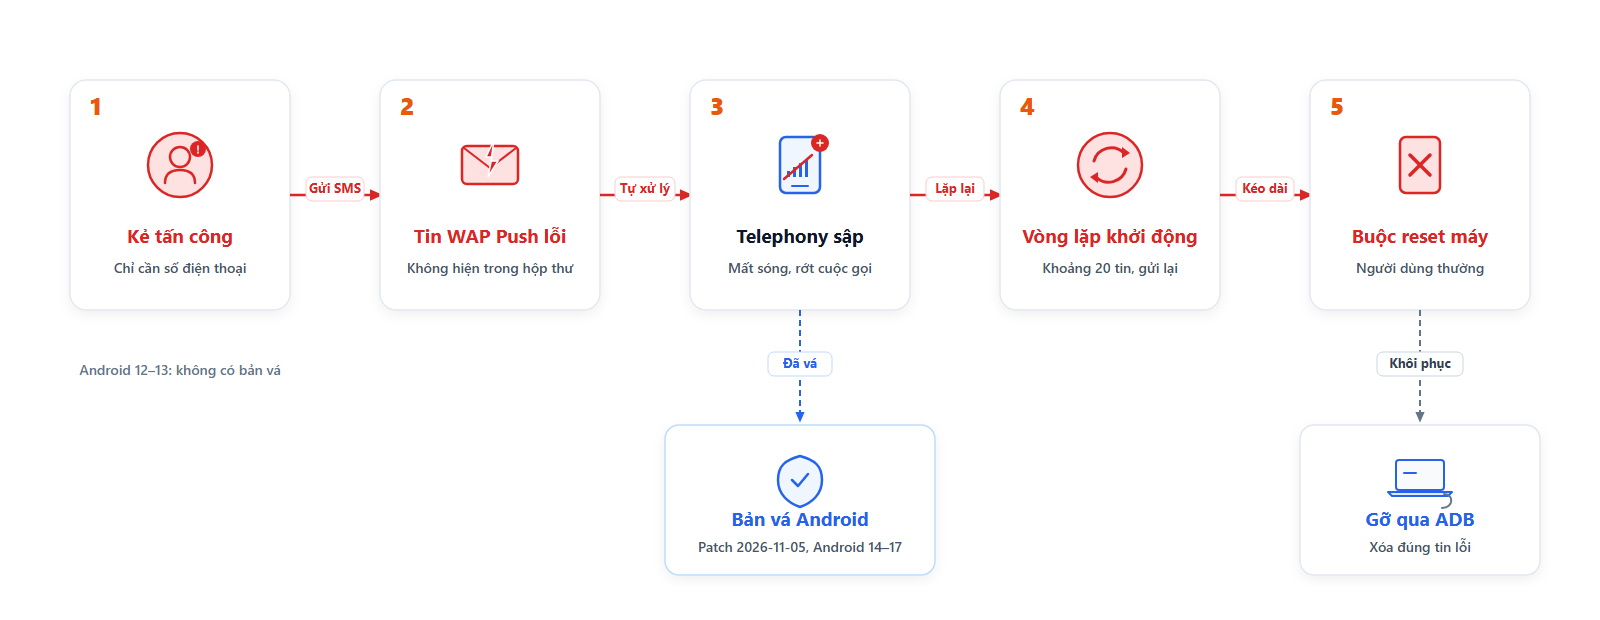
Hình 1: Chuỗi diễn biến tấn công SMS of Death từ tin nhắn WAP Push tới nguy cơ vòng lặp khởi động và các nhánh xử lý.
Detection & Hunting
Do đặc thù của lỗi viễn thông nền tảng, công tác phát hiện tập trung vào thiết bị đầu cuối:
Hiện trạng chỉ số thỏa hiệp
Lỗ hổng không có bất kỳ chỉ số thỏa hiệp (IOC) nào do nằm ở khung viễn thông nội tại của hệ điều hành. Cuộc tấn công kích hoạt qua SMS di động, không tạo tệp tin độc hại, không kết nối Internet và không có máy chủ C2.
Kiểm tra mức bản vá bảo mật
Quản trị viên và người dùng có thể kiểm tra tình trạng thiết bị qua hai cách:
- Trên giao diện máy: Vào
Cài đặt > Thông tin điện thoại > Phiên bản Android > Bản cập nhật bảo mật Android. Mức an toàn phải từ ngày 2026-11-05 trở lên. - Qua lệnh ADB: Chạy hai câu lệnh sau để kiểm tra phiên bản và mức bản vá:
adb shell getprop ro.build.version.security_patch
adb shell getprop ro.build.version.release
Nếu chuỗi ngày trước 2026-11-05 hoặc phiên bản là Android 12, 13, thiết bị chưa được bảo vệ.
Dấu hiệu thiết bị đang bị tấn công
Dấu hiệu cảnh báo máy có thể đang nhận tin nhắn WAP Push độc hại:
- Máy liên tục rớt cuộc gọi hoặc mất sóng vài giây không rõ lý do, lặp lại nhiều lần.
- Máy tự khởi động lại bất thường hoặc rơi vào màn hình recovery.
- Kiểm tra crash log của tiến trình viễn thông qua ADB:
adb logcat -b crash -d | grep -i "com.android.phone"
Lưu ý: Lệnh trên chỉ cung cấp dấu hiệu tiến trình bị sập. Quản trị viên cần đối chiếu thời gian xảy ra lỗi với tình trạng mạng của máy.
Quản trị tập trung qua MDM và EMM
Đối với mạng lưới thiết bị doanh nghiệp, quản trị viên cần triển khai các chính sách sau:
- Thiết lập mức bản vá tối thiểu: Bật quy tắc "Minimum security patch level" trên Microsoft Intune Android Enterprise [cần kiểm theo phiên bản MDM] để chặn máy chưa đạt mốc 2026-11-05.
- Rà soát thiết bị cũ: Thống kê danh sách máy Android 12 và 13 trong tổ chức để chủ động thay thế.
Khôi phục máy đang bị vòng lặp
Khi máy bị vòng lặp khởi động do tin nhắn lỗi tồn đọng, người dùng không nên chọn xóa trắng máy tại màn hình recovery.
Nhà nghiên cứu đã ghi nhận phương án khôi phục do chuyên gia @sakisdog đóng góp (issue #2 trên trang công bố). Phương pháp này xóa đúng dòng tin nhắn lỗi qua ADB ngay sau khi máy khởi động xong:
# while sys.boot_completed == 1: find the WAP Push rows (destination_port=134020), note the address
adb shell content query --uri content://sms/raw --projection _id:destination_port:date:deleted
# let the shell edit SMS storage, delete only those rows, then reset the permission
adb shell cmd appops set com.android.shell WRITE_SMS allow
adb shell "content delete --uri content://sms/raw --where \"address='<SENDER>'\""
adb shell cmd appops set com.android.shell WRITE_SMS default
# last resort, erases ALL SMS/MMS and APN settings:
adb shell pm clear com.android.providers.telephony
Lưu ý: Phương pháp này cần máy tính kết nối ADB và thiết bị đã bật USB debugging từ trước. Không chọn "wipe data" ở màn hình recovery nếu muốn giữ dữ liệu. Lệnh
pm clearở cuối là giải pháp tình huống xấu nhất, sẽ xóa sạch toàn bộ SMS, MMS và cấu hình APN trên máy.
Nhận định
Từ góc độ phân tích an toàn thông tin, chúng tôi đánh giá CVE-2026-58882 mang lại nhiều bài học quan trọng:
Thứ nhất, dù là lỗi DoS nhưng tác động ngắt cuộc gọi khẩn cấp làm thay đổi bản chất rủi ro, vì nó chạm tới an toàn con người. Theo Tom's Guide, báo cáo của nhà nghiên cứu nói Google từng xếp lỗi là non-priority; bulletin tháng 11/2026 lại xếp Critical. Chúng tôi cho rằng chính tác động tới cuộc gọi khẩn cấp là lý do lỗi này đáng được xếp nghiêm trọng [Inference].
Thứ hai, cách Google sửa lỗi bằng cách bắt ngoại lệ và xóa tin nhắn là giải pháp tình thế. Phương án này ngăn máy sập nhưng chọn cách nuốt lỗi thay vì kiểm tra chặt chẽ dữ liệu đầu vào như đề xuất của nhà nghiên cứu.
Thứ ba, lỗ hổng bộc lộ vấn đề đuôi dài của các thiết bị Android cũ. Máy Android 12 và 13 sẽ không có bản vá chính thức, dù chạy cùng đoạn mã lỗi. Việc PoC công khai làm tăng rủi ro bị kẻ xấu lợi dụng để quấy rối có chủ đích.
Đánh giá thực tế tại Việt Nam, chúng tôi nhận thấy lượng máy Android tầm trung và cũ chạy Android 12–13 còn khá phổ biến [Inference]. Thời gian nhận bản vá trên máy chính hãng phụ thuộc vào lịch phát hành của từng hãng và nhà mạng [Inference]. Về phía hạ tầng, các nhà mạng viễn thông trong nước có thể thiết lập bộ lọc tại trung tâm SMSC để loại bỏ tin nhắn WAP Push sai định dạng trước khi tới thuê bao [Inference].
Khuyến nghị
Để giảm thiểu rủi ro từ CVE-2026-58882, các tổ chức và người dùng cần thực hiện các biện pháp theo từng giai đoạn:
Biện pháp ngay lập tức
- Cập nhật hệ điều hành: Nâng cấp thiết bị Android 14 trở lên lên patch level 2026-11-05 ngay hôm nay.
- Rà soát máy trọng yếu: Kiểm tra thiết bị của nhân sự trực ca SOC và an ninh; đổi máy dự phòng cho người dùng Android 12, 13.
- Kênh liên lạc dự phòng: Thiết lập kênh trao đổi bảo mật qua mạng IP hoặc bộ đàm cho đội ngũ trực chiến.
Biện pháp ngắn hạn
- Áp dụng chính sách tuân thủ MDM: Cấu hình hệ thống MDM để tự động chặn các thiết bị chưa đáp ứng mức bản vá tối thiểu kết nối vào mạng nội bộ.
- Hướng dẫn người dùng: Nhắc nhở nhân sự không tự ý chọn factory reset khi máy mất sóng hoặc khởi động lại liên tục.
- Hỗ trợ kỹ thuật ADB: Đội CNTT cần chuẩn bị sẵn máy tính kết nối ADB để kịp thời hỗ trợ nhân sự gỡ tin nhắn lỗi.
- Phối hợp nhà mạng: Trao đổi với nhà mạng về việc lọc tin nhắn WAP Push sai định dạng tại SMSC [Inference].
Biện pháp dài hạn
- Chính sách vòng đời thiết bị: Ban hành quy định thay thế định kỳ các dòng máy đã hết hạn cập nhật an ninh từ nhà sản xuất.
- Giải pháp bảo vệ di động: Cân nhắc giải pháp MTD để theo dõi tình trạng bản vá và hành vi bất thường trên thiết bị; khả năng phát hiện riêng kiểu tấn công này cần kiểm với nhà cung cấp [Inference].
Tài liệu tham khảo
- Google (02/11/2026): Android Security Bulletin—November 2026
- Google (05/10/2026): Android Security Bulletin—October 2026
- Mark B. (29/10/2026): SMS of Death: zero-click Android telephony DoS
- Android Open Source Project (15/06/2026): Commit 735d967: Fix remote DoS in decodeWapPdu
- TechRadar (02/11/2026): This 'SMS of Death' exploit can remotely crash unpatched Android phones
- Tom's Guide (02/11/2026): So-called 'SMS of Death' can crash Android phones with just a text: what you need to know
- SC Media (01/11/2026): Security researcher releases proof-of-concept for Android SMS of Death vulnerability
- BleepingComputer: New Android 'SMS of Death' exploit can remotely crash unpatched phones
Quản trị viên cần kiểm kê ngay các thiết bị di động trong tổ chức và cập nhật lên patch level 2026-11-05 để bảo vệ kênh liên lạc trước nguy cơ bị làm sập từ xa.
Comments
Join the discussionNo comments yet. Be the first to comment.