BambooToken: Mã Độc "Nói Chuyện" Bằng Giao Thức IoT Để Ẩn Mình
Tổng Quan
Tháng 09/2026, Lumen Black Lotus Labs công bố báo cáo về BambooToken — một khung mã độc (malware framework) trước đây chưa từng được ghi nhận công khai, hoạt động từ tháng 02/2023 tới tháng 07/2026 mà không bị phát hiện, nhắm vào cả hệ thống Windows và Linux.
Điểm khiến BambooToken đặc biệt đáng chú ý là kênh điều khiển (C2) của nó: thay vì dùng HTTP/HTTPS thông thường, các phiên bản từ 2024 trở đi chuyển sang MQTT (Message Queuing Telemetry Transport) — một giao thức nhắn tin nhẹ vốn được thiết kế cho thiết bị IoT và cảm biến công nghiệp, không phải cho mã độc.
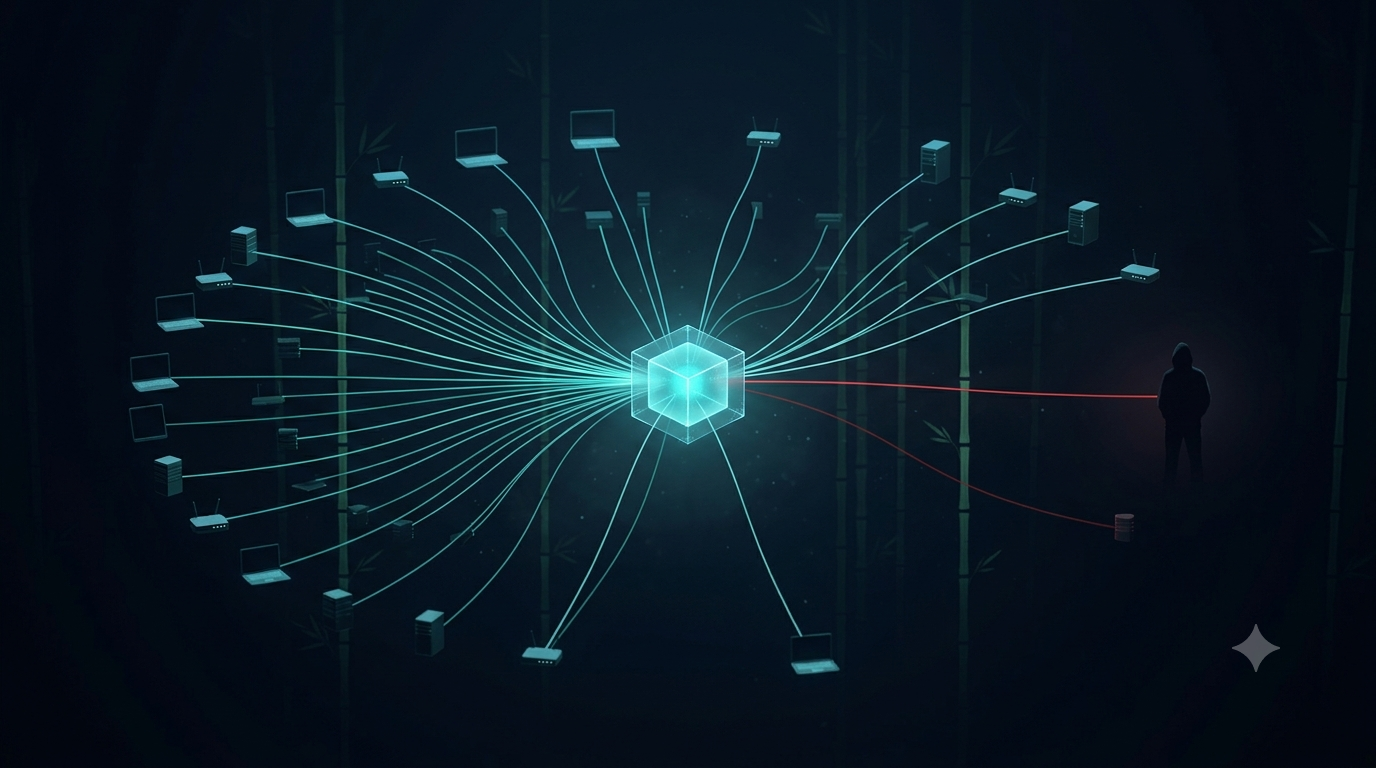
Lựa chọn này mang lại lợi thế vận hành rất lớn cho kẻ tấn công. MQTT hoạt động theo mô hình publish-subscribe qua một broker trung tâm: máy bị nhiễm đăng ký (subscribe) vào các "topic" gắn với một định danh duy nhất, còn kẻ vận hành đăng (publish) lệnh vào chính các topic đó. Hệ quả: máy nạn nhân không bao giờ kết nối trực tiếp tới hạ tầng của kẻ tấn công — mọi thứ đi qua broker, che giấu hoàn toàn máy chủ C2 thật. Ngoài ra, bản chất bất đồng bộ của MQTT giúp liên lạc không bị gián đoạn khi mạng chập chờn.
Black Lotus Labs xác định khoảng 12 tổ chức doanh nghiệp bị xâm phạm, tập trung ở châu Á và Nam Mỹ, cùng một chiến dịch riêng nhắm vào khoảng 150 thiết bị router MikroTik và DrayTek tại Đông Nam Á.
Vì Sao MQTT Lại Là Lựa Chọn Đáng Lo Ngại
MQTT được thiết kế cho các mạng cảm biến IoT: nhẹ, tiết kiệm băng thông, chịu được kết nối kém. Chính những đặc tính đó lại phục vụ mã độc rất tốt:
| Đặc tính MQTT | Mục đích thiết kế ban đầu | Lợi thế cho kẻ tấn công |
|---|---|---|
| Kiến trúc publish-subscribe qua broker | Cho phép nhiều cảm biến gửi/nhận dữ liệu qua một hub chung | Máy nạn nhân không kết nối trực tiếp tới C2 — chỉ nói chuyện với broker, che giấu hạ tầng thật |
| Giao tiếp bất đồng bộ | Cảm biến có thể offline rồi nhận lại dữ liệu sau | Lệnh không bị mất khi mạng gián đoạn; implant vẫn nhận được lệnh cũ khi online trở lại |
| Topic-based routing | Phân luồng dữ liệu theo chủ đề | Mỗi máy nhiễm có topic riêng theo GUID → điều khiển từng máy độc lập, chính xác |
| Giao thức nhẹ, phổ biến trong môi trường công nghiệp | Giảm tải cho thiết bị hạn chế tài nguyên | Lưu lượng MQTT thường không bị giám sát trong mạng doanh nghiệp truyền thống |
Điểm mấu chốt với đội phòng thủ: hầu hết tổ chức giám sát rất kỹ HTTP/HTTPS/DNS ra ngoài, nhưng MQTT (cổng 1883, 8883) thường nằm ngoài tầm ngắm — đặc biệt ở các doanh nghiệp không vận hành hệ thống IoT/OT. Khi một endpoint văn phòng bỗng mở kết nối MQTT bền vững ra Internet, đó gần như chắc chắn là bất thường — nhưng chỉ khi tổ chức có cấu hình cảnh báo cho điều đó.
Đôi Nét Về Threat Actor
| Thuộc tính | Chi tiết |
|---|---|
| Tên khung mã độc | BambooToken (Lumen Black Lotus Labs đặt) |
| Thời gian hoạt động | 02/2023 – 07/2026 (hơn 3 năm) |
| Nền tảng nhắm tới | Windows và Linux (đa nền tảng) |
| Attribution | Chưa quy kết dứt khoát. Black Lotus Labs đánh giá đây là một threat actor có kỹ năng cao, nhiều khả năng phù hợp với lợi ích của Trung Quốc (PRC) — nhưng không tuyên bố quy kết nhà nước chính thức |
| Trạng thái phân loại | Nhóm nghiên cứu không thể liên hệ khung mã độc này với bất kỳ cụm hoạt động nào đã được ghi nhận công khai, và gắn nhãn đây là một cụm đe dọa mới nổi (emerging threat cluster) |
Cơ sở cho đánh giá liên hệ Trung Quốc (theo Black Lotus Labs):
Phần mềm Tendyron OnKey bị lạm dụng làm vector lây nhiễm chính — đây là phần mềm phổ biến trong mạng ngân hàng và cơ quan chính phủ Trung Quốc.
Phần lớn mẫu được tải lên từ không gian IP Trung Quốc, và telemetry C2 định vị trong lãnh thổ Trung Quốc.
Kỹ thuật OPSEC tinh vi và việc phân khoang hạ tầng cẩn thận.
TTP nhất quán với các nhóm liên hệ PRC đã được ghi nhận như Volt Typhoon, GhostEmperor, và ZuoRAT.
Mô hình nhắm mục tiêu vào "các vị trí kín đáo" (châu Á, Nam Mỹ) trước khi có thể mở rộng sang mục tiêu giá trị cao hơn — một mẫu hình đã được ghi nhận ở các actor PRC.
Phân Tích Kĩ Thuật
1. Hai Vector Lây Nhiễm Trên Windows
1.1. DLL Side-Loading qua phần mềm USB token Tendyron "OnKey"
Đây là vector chính, và cũng là chi tiết đáng lo ngại nhất về mặt bối cảnh.
Tendyron sản xuất token phần cứng (USB token) dùng trong môi trường bảo mật cao để xác thực danh tính người dùng khi truy cập máy trạm — nghĩa là phần mềm này thường được cài trên chính những máy được bảo vệ nghiêm ngặt nhất trong tổ chức.
Kẻ tấn công lạm dụng một tệp dễ bị side-loading — nhiều khả năng là OnKeySrv.exe — để nạp payload độc hại mang tên OnKeyToken_KEB.dll.
Chi tiết quan trọng cần nhấn mạnh: Black Lotus Labs đánh giá chứng chỉ ký số của Tendyron không bị xâm phạm, và môi trường build của họ cũng không bị xâm phạm. Nghĩa là đây không phải một cuộc tấn công chuỗi cung ứng vào Tendyron — kẻ tấn công chỉ khai thác một luồng thực thi hợp pháp nhưng dễ tổn thương (thứ tự tìm kiếm DLL), giống hệt nguyên lý đã thấy ở SLEEPWALKER (ESET) và MoiClient (SumatraPDF) trong các bài trước.
1.2. Giả mạo bộ ứng dụng văn phòng Kingsoft Office
Một biến thể Windows khác giả mạo phần mềm hợp pháp của "Zhuhai Kingsoft Office Software Co., Ltd." — bộ ứng dụng văn phòng phổ biến tại Trung Quốc (WPS Office).
Biến thể độc hại này không vượt qua được kiểm tra chữ ký chứng chỉ, xác nhận rằng nó không được ký bằng thông tin xác thực hợp pháp mà chỉ giả mạo danh tính của ứng dụng thật.
2. Tiến Hóa Qua Ba Phiên Bản
Phiên bản 1 (02/2023) — Khởi đầu với HTTP
Khung mã độc ban đầu dùng HTTP cho liên lạc C2. Agent kiểm tra một tệp OnKeySrv.dat chứa malleable profile (hồ sơ cấu hình có thể tùy biến) với thông tin C2. Nếu không có tệp này, nó quay về dùng địa chỉ C2 hardcode như api08.chat5188.tk.
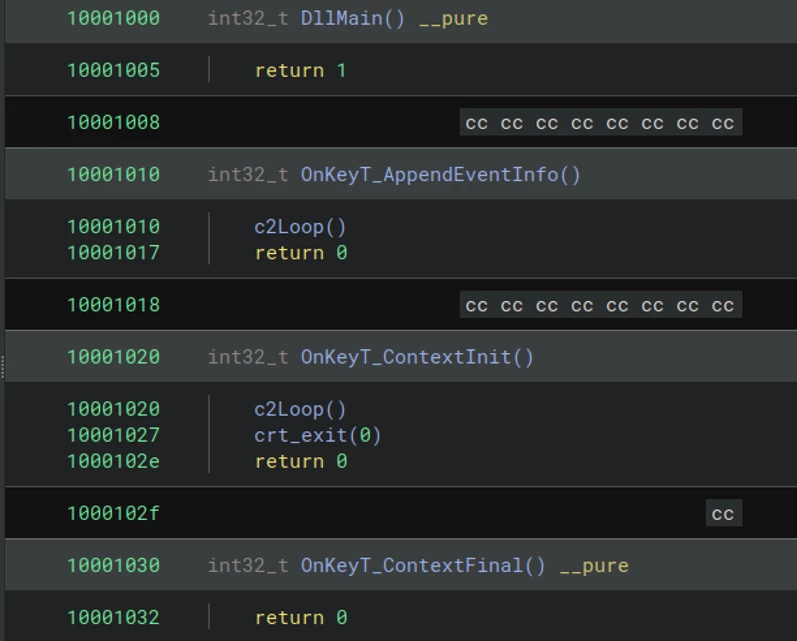
Trước khi thiết lập liên lạc, binary thu thập thông tin hệ thống: kiến trúc, chi tiết CPU, bộ nhớ, IP công khai (qua icanhazip.com), địa chỉ MAC, và thông tin tệp.
Phiên bản 2.0 (2024–2025) — Chuyển sang MQTT
Bước chuyển quan trọng nhất: chuyển toàn bộ liên lạc C2 sang giao thức MQTT.
Các biến thể Windows dùng kỹ thuật hijack flow execution, liệt kê thông tin host qua WMI (Windows Management Instrumentation) để thu thập thông tin hệ điều hành, chi tiết sản phẩm, số serial, và dữ liệu bản quyền.
Phiên bản 2.1 (từ 12/2025) — Biến thể Linux
Được biên dịch cho hoạt động đa nền tảng. Đặc điểm:
Ba tham số khởi tạo:
i,p,v, kèm khả năng daemon hóa (chạy nền như một dịch vụ hệ thống).C2 hardcode:
live-hk.c2iznja.comvà một GUID nhúng sẵn.Khả năng liệt kê host mạnh hơn hẳn phiên bản Windows trước đó — thu thập: system BIOS, địa chỉ MAC, CPU, bộ nhớ, process/thread ID, và thông số kiến trúc.
3. Kiến Trúc MQTT — Cách Điều Khiển Từng Máy Nhiễm
Mã độc dường như sử dụng Eclipse Mosquitto — một thư viện MQTT mã nguồn mở — để triển khai.
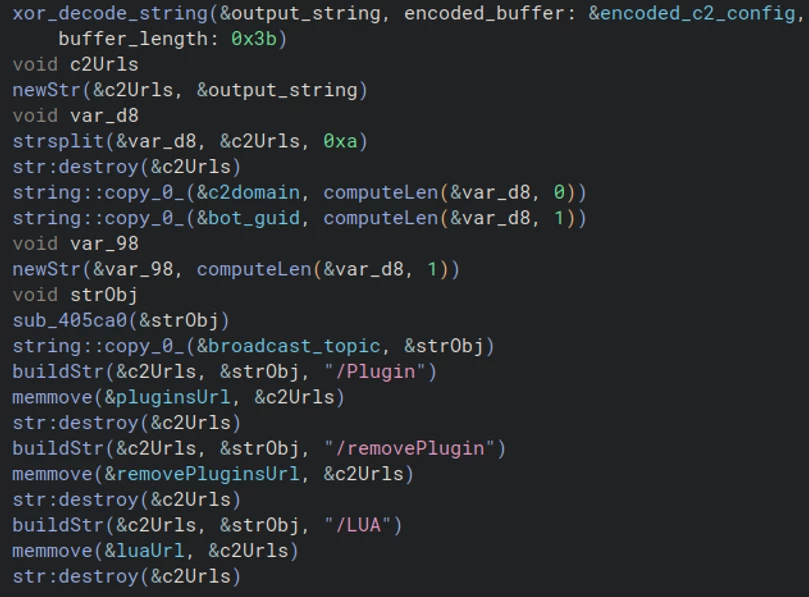
Các topic được đăng ký thay đổi theo phiên bản mã độc, nhưng thường gồm các kênh broadcast toàn cục cộng với các topic riêng theo GUID:
{GUID}/Plugin          — nhận plugin mới
{GUID}/removePlugin    — gỡ plugin
{GUID}/LUA             — thực thi mã LUA
{GUID}/unPlugin        — hủy nạp plugin
{GUID}/                — kênh chung của máy đó
Cách vận hành: mỗi máy nhiễm có một GUID duy nhất. Kẻ vận hành muốn ra lệnh cho một máy cụ thể chỉ cần publish lệnh vào topic mang GUID của máy đó; muốn ra lệnh cho toàn bộ botnet thì publish vào kênh broadcast. Broker trung tâm lo phần phân phối — kẻ tấn công không bao giờ phải kết nối trực tiếp tới máy nạn nhân, và ngược lại.
4. Bộ Plugin — Những Gì Đã Triển Khai Và Những Gì Còn Dang Dở
Khung mã độc hỗ trợ plugin dạng mô-đun:
| Handler / Plugin | Chức năng | Trạng thái |
|---|---|---|
| SHELL | Tạo luồng thực thi command shell | Đã triển khai |
| FILEEX | Tải lên, tải xuống, xóa, và điều khiển thực thi tệp | Đã triển khai |
| ONLINE | Thu thập và gửi heartbeat beacon từ host | Đã triển khai |
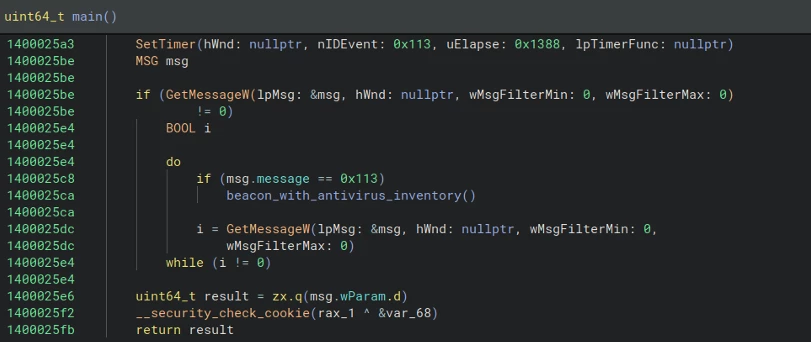
| Antivirus Plugin | Dùng truy vấn WMI liệt kê sản phẩm diệt virus đã cài mỗi 5 giây, gửi kết quả về C2 qua HTTP GET | Đã triển khai (nhà nghiên cứu thu hồi được) |
KEY_RECORD |
Keylogging | Dead code — đang phát triển |
COM_clipboard |
Đánh cắp dữ liệu clipboard | Dead code — đang phát triển |
| Audio recording | Ghi âm | Dead code — đang phát triển |
| Webcam / desktop capture | Chụp webcam và màn hình | Dead code — đang phát triển |
Điểm đáng lưu ý: việc plugin liệt kê AV mỗi 5 giây cho thấy kẻ tấn công ưu tiên cao việc theo dõi sát môi trường phòng thủ trên máy nạn nhân — rất có thể để quyết định có nên triển khai payload tiếp theo hay không, và triển khai loại nào.
Việc các chức năng giám sát sâu (keylog, clipboard, ghi âm, webcam) tồn tại dưới dạng dead code cho thấy đây là một khung mã độc vẫn đang được phát triển tích cực — hoàn toàn có khả năng các biến thể tương lai sẽ kích hoạt đầy đủ những năng lực này.
5. Nạn Nhân Học — Và Ba Điểm Chạm Việt Nam
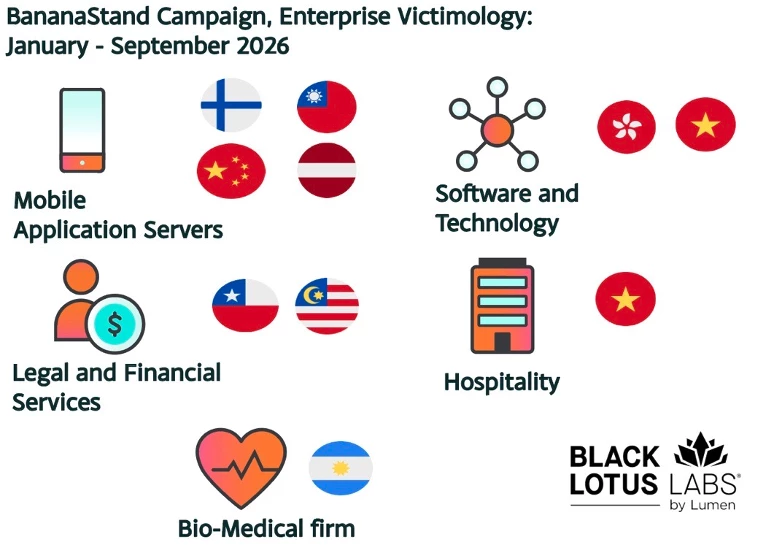
5.1. Nạn nhân doanh nghiệp (~12 tổ chức)
| Lĩnh vực | Nạn nhân cụ thể |
|---|---|
| Phát triển phần mềm | Một GitLab instance tại Hong Kong (khả năng là vector tấn công chuỗi cung ứng); một nhà sản xuất thiết bị di động cầm tay của Việt Nam |
| Lưu trú / Khách sạn | Một khách sạn tại Việt Nam |
| Tài chính | Một tổ chức tài chính tại Malaysia |
| Pháp lý | Một công ty luật tại Chile |
| Y sinh (Biomedical) | Một công ty tại Argentina |
| Tiền mã hóa | Một website crypto tại Lithuania |
| Máy chủ backend ứng dụng di động | Các ứng dụng crypto, chat, giải trí, lifestyle/wellness |
Phân bố địa lý: chủ yếu châu Á – Thái Bình Dương (Singapore, Campuchia, Việt Nam, Hong Kong, Malaysia), với mục tiêu thứ cấp tại Nam Mỹ (Argentina, Chile).
5.2. Chiến dịch hạ tầng mạng nhỏ — ~150 router
Song song với chiến dịch doanh nghiệp, Black Lotus Labs ghi nhận một chiến dịch riêng nhắm vào khoảng 150 thiết bị router MikroTik và DrayTek trên khắp Đông Nam Á — định vị tại Singapore, Campuchia, và Việt Nam — với kết nối MQTT bền vững tới node C2 202.144.192.149.
Vì sao router là mục tiêu hấp dẫn? Router biên thường: (1) không có EDR, (2) hiếm khi được vá, (3) hoạt động 24/7, (4) nhìn thấy toàn bộ lưu lượng của mạng phía sau nó. Đây là mẫu hình đã thấy ở các chiến dịch PRC-nexus khác (Volt Typhoon, ZuoRAT) — dùng thiết bị biên làm điểm trung chuyển (ORB) hoặc bàn đạp vào mạng nội bộ.
5.3. Góc độ SpeedCN VPN — nhắm vào cộng đồng người Hoa hải ngoại
Báo cáo xác định "SpeedCN" — được mô tả là một dịch vụ VPN dành cho người Hoa ở nước ngoài, cho phép họ truy cập các website Trung Quốc mà không bị hạn chế theo vùng.
Threat actor đã tận dụng dịch vụ này cho hạ tầng điều khiển: các kết nối UDP từ router bị xâm phạm kết thúc tại các endpoint VPN bên trong lãnh thổ Trung Quốc.
Nhóm nghiên cứu đưa ra giả thuyết rằng việc nhắm mục tiêu này tập trung vào cộng đồng người Hoa hải ngoại (diaspora) — những người ở ngoài Trung Quốc nhưng vẫn kết nối với hệ sinh thái trong nước.
6. Hạ Tầng Và Dòng Thời Gian
Giai đoạn hoạt động: 02/2023 → 07/2026
| Giai đoạn | Domain C2 | Ghi chú |
|---|---|---|
| Lịch sử | chat5188.tk |
Đỉnh hoạt động 17/12/2024; từng lọt top 1 triệu xếp hạng Cloudflare Radar |
| Hiện tại | c2iznja.com |
Lọt top 500.000 domain tính đến 28/12/2025 |
Subdomain đáng chú ý: api80.c2iznja.com, live-hk.c2iznja.com, turbo.c2iznja.com, base64.c2iznja.com
Chuyển đổi hạ tầng: Hai địa chỉ IP — 210.1.231.13 và 202.144.192.149 — xuất hiện chồng lấn giữa domain cũ và domain mới, cho thấy một quá trình di chuyển có phối hợp các thiết bị đã nhiễm từ hạ tầng C2 cũ sang hạ tầng mới.
Lạm dụng Cloudflare Proxy: Nhiều domain được giấu sau CDN Cloudflare (cache.c2iznja.com, apis.chat5188.tk, chat.chat5188.tk) — che giấu hạ tầng gốc thật sự.
Nhận xét: việc domain C2 lọt vào top 500.000–1 triệu trong xếp hạng Cloudflare Radar là một chỉ dấu định lượng đáng chú ý về quy mô — đây không phải lưu lượng của một chiến dịch nhỏ lẻ.
Tóm Tắt Rủi Ro
| Chiều Rủi ro | Mức độ | Lý do |
|---|---|---|
| Khả năng ẩn mình (Stealth) | Rất cao | MQTT nằm ngoài phạm vi giám sát của hầu hết tổ chức; máy nạn nhân không kết nối trực tiếp tới C2 |
| Thời gian tồn tại không bị phát hiện | Nghiêm trọng | Hoạt động hơn 3 năm (02/2023 – 07/2026) trước khi được công bố |
| Khả năng phục hồi của hạ tầng | Cao | Kiến trúc broker + Cloudflare proxy + di chuyển hạ tầng có phối hợp |
| Phạm vi nền tảng | Cao | Cả Windows và Linux; cộng thêm router MikroTik/DrayTek |
| Tiềm năng leo thang | Cao | Keylogging, clipboard, ghi âm, webcam đã có trong dead code — chờ kích hoạt |
| Rủi ro chuỗi cung ứng | Cao | GitLab instance bị xâm phạm; nhà sản xuất thiết bị bị nhắm — đều là bàn đạp cho tấn công downstream |
| Mức độ liên quan tới Việt Nam | Cao | 2 doanh nghiệp Việt Nam bị xâm phạm + router tại Việt Nam nằm trong botnet |
IOC & Artifacts
C2 IP Addresses
| IP | ASN / Quốc gia | Cổng quan sát được |
|---|---|---|
202.144.192.23 |
ASN 63916, Nhật Bản | 1883/2883 (MQTT), 63196 (SSH) |
202.144.192.149 |
ASN 63916, Nhật Bản | 1883/2883 (MQTT), 8883 (SSL MQTT), 63916 (SSH) |
210.1.226.238 |
— | 8883 (SSL MQTT), 63196 (SSH) |
210.1.226.163 |
— | 63916 (SSH) |
210.1.231.13 |
ASN 45785, Malaysia | 443/1883 (MQTT), 63916 (SSH), 64332 (staging) |
43.245.198.195 |
— | 1883 (MQTT), 63196 (SSH) |
43.245.198.238 |
— | 1883 (MQTT), 63196 (SSH) |
Domains
c2iznja.com               (domain C2 hiện tại)
  ├─ api80.c2iznja.com
  ├─ live-hk.c2iznja.com   (C2 hardcode của biến thể Linux v2.1)
  ├─ turbo.c2iznja.com
  ├─ base64.c2iznja.com
  └─ cache.c2iznja.com     (ẩn sau Cloudflare)

chat5188.tk               (domain C2 lịch sử)
  ├─ api08.chat5188.tk     (C2 hardcode của phiên bản 1)
  ├─ apis.chat5188.tk      (ẩn sau Cloudflare)
  └─ chat.chat5188.tk      (ẩn sau Cloudflare)
MQTT Topics (mẫu nhận diện)
{GUID}/Plugin
{GUID}/removePlugin
{GUID}/LUA
{GUID}/unPlugin
{GUID}/
+ các topic broadcast toàn cục
File Artifacts
| Tên tệp | Vai trò |
|---|---|
OnKeySrv.exe |
Binary Tendyron hợp pháp bị lạm dụng cho side-loading |
OnKeyToken_KEB.dll |
DLL độc hại được side-load |
OnKeySrv.dat |
Tệp cấu hình chứa malleable profile với thông tin C2 (phiên bản 1) |
Sample Hash (trích dẫn trong báo cáo)
SHA-256: dffa94a0f9c4dc38d475a32741f7f134cc934c7b98bec581c135da1b5aa1983f
X.509 Certificate Fingerprint
SHA-256: 44e3580d84ba7534e815ae9c12c4165fbc9313adc7475808908fec26e9b17f19
Danh sách IOC đầy đủ (toàn bộ hash mẫu và certificate fingerprint) có trong phần Indicators của báo cáo gốc Black Lotus Labs — xem phần Tham khảo.
Dấu Hiệu Hành Vi (Behavioral Indicators)
Kết nối MQTT bền vững ra Internet từ endpoint hoặc server không có nhu cầu IoT/OT hợp pháp — đặc biệt các cổng 1883 (MQTT không mã hóa), 2883, và 8883 (MQTT over SSL).
Truy vấn WMI liệt kê sản phẩm AV lặp lại mỗi 5 giây — mẫu hình rất đặc trưng, hiếm gặp ở phần mềm hợp pháp.
Truy vấn tới
icanhazip.comtừ tiến trình không rõ nguồn gốc (phiên bản 1 dùng để lấy IP công khai).Tệp
OnKeyToken_KEB.dllhoặcOnKeySrv.datxuất hiện ở vị trí bất thường cạnhOnKeySrv.exe.Tiến trình Linux daemon hóa với tham số khởi tạo
i,p,v.Router MikroTik/DrayTek duy trì kết nối MQTT ra ngoài — gần như chắc chắn bất thường với thiết bị biên thông thường.
MITRE ATT&CK Mapping
| Tactic | Technique ID | Technique Name | Mô tả trong chiến dịch |
|---|---|---|---|
| Resource Development | T1583.001 | Acquire Infrastructure: Domains | chat5188.tk → c2iznja.com, di chuyển hạ tầng có phối hợp |
| Resource Development | T1584.005 | Compromise Infrastructure: Botnet | ~150 router MikroTik/DrayTek bị kiểm soát tại Đông Nam Á |
| Execution | T1129 | Shared Modules | Kiến trúc plugin mô-đun (SHELL, FILEEX, ONLINE, Antivirus) |
| Persistence / Defense Evasion | T1574.002 | Hijack Execution Flow: DLL Side-Loading | Lạm dụng OnKeySrv.exe của Tendyron để nạp OnKeyToken_KEB.dll |
| Defense Evasion | T1036.005 | Masquerading: Match Legitimate Name or Location | Biến thể giả mạo Kingsoft Office (Zhuhai Kingsoft) |
| Defense Evasion | T1518.001 | Software Discovery: Security Software Discovery | Plugin liệt kê sản phẩm AV mỗi 5 giây qua WMI |
| Defense Evasion | T1027 | Obfuscated Files or Information | Malleable profile trong OnKeySrv.dat |
| Discovery | T1082 | System Information Discovery | Thu thập kiến trúc, CPU, bộ nhớ, BIOS, MAC, process/thread ID |
| Discovery | T1016 | System Network Configuration Discovery | Lấy IP công khai qua icanhazip.com, địa chỉ MAC |
| Discovery | T1047 | Windows Management Instrumentation | Liệt kê OS, serial, thông tin bản quyền qua WMI |
| Command and Control | T1071 | Application Layer Protocol | MQTT làm giao thức C2 chính (v2.0+); HTTP ở v1 |
| Command and Control | T1102 | Web Service | Cloudflare CDN che giấu hạ tầng C2 gốc |
| Command and Control | T1090 | Proxy | Kiến trúc broker MQTT + VPN SpeedCN làm lớp trung gian |
| Command and Control | T1573 | Encrypted Channel | MQTT over SSL (cổng 8883) |
| Collection | T1056.001 | Input Capture: Keylogging | KEY_RECORD — dead code, đang phát triển |
| Collection | T1115 | Clipboard Data | COM_clipboard — dead code, đang phát triển |
| Collection | T1123 / T1125 / T1113 | Audio Capture / Video Capture / Screen Capture | Dead code, đang phát triển |
| Exfiltration | T1041 | Exfiltration Over C2 Channel | Kết quả liệt kê AV gửi về C2 qua HTTP GET |
Nhận Định Chuyên Gia
Bài học lớn nhất từ BambooToken không phải là một kỹ thuật mới, mà là một câu hỏi về phạm vi giám sát. MQTT không phải giao thức bí mật hay khó phát hiện về mặt kỹ thuật — nó là một chuẩn mở, có tài liệu đầy đủ, và cực kỳ phổ biến trong công nghiệp. Nó hiệu quả với kẻ tấn công chỉ vì hầu hết tổ chức không nghĩ đến việc giám sát nó. Đây là một dạng "ẩn mình bằng cách đứng ở nơi không ai nhìn" — và nó đã hoạt động suốt hơn ba năm.
Điều này đặt ra một câu hỏi thực tế cho mọi đội bảo mật: danh sách giao thức mà tổ chức bạn thực sự giám sát ra Internet gồm những gì? Nếu câu trả lời là "HTTP, HTTPS, DNS, và có thể SMB" — thì bạn đang để trống một bề mặt rất rộng. MQTT chỉ là một ví dụ; AMQP, CoAP, và các giao thức IoT/messaging khác cũng có cùng đặc tính hấp dẫn với kẻ tấn công. Đáng chú ý, chuỗi bài trước đây đã ghi nhận RabbitMQ/AMQP trong GigaWiper và Redis trong cùng chiến dịch đó — đây không phải hiện tượng cá biệt mà là một xu hướng rõ rệt: chuyển C2 sang các giao thức messaging hợp pháp.
Việc lạm dụng Tendyron OnKey mang một sự trớ trêu đáng suy ngẫm. Phần mềm này tồn tại để xác thực danh tính người dùng trong môi trường bảo mật cao — nghĩa là nó được cài chính xác trên những máy mà tổ chức tin tưởng nhất và bảo vệ kỹ nhất. Kẻ tấn công không phá vỡ cơ chế bảo mật của Tendyron; họ chỉ mượn luồng thực thi hợp pháp của nó. Điều quan trọng cần nhấn mạnh: chứng chỉ ký số và môi trường build của Tendyron không bị xâm phạm — đây không phải tấn công chuỗi cung ứng vào nhà cung cấp, mà là khai thác thứ tự tìm kiếm DLL của Windows, giống hệt nguyên lý ở SLEEPWALKER (ESET) và MoiClient (SumatraPDF). Ba vụ việc, ba phần mềm khác nhau, cùng một cơ chế nền tảng — cho thấy đây là một bề mặt tấn công có hệ thống chứ không phải lỗi của riêng nhà cung cấp nào.
Về phần dead code, cần đọc với đúng ý nghĩa của nó. Việc keylogging, clipboard theft, ghi âm và webcam capture tồn tại nhưng chưa được triển khai không có nghĩa mối đe dọa thấp hơn — nó có nghĩa khung mã độc này vẫn đang được đầu tư phát triển tích cực. Một actor đã duy trì hoạt động ba năm mà không bị phát hiện, và vẫn đang mở rộng năng lực, là một actor có kế hoạch dài hạn. Việc báo cáo công bố có thể buộc họ thay đổi hạ tầng — nhưng khả năng cao là khung mã độc sẽ tiếp tục tồn tại dưới hình thức mới.
Đối với Việt Nam, đây là cảnh báo cụ thể ở ba tầng khác nhau — và đó chính là điểm đáng lo nhất:
Thứ nhất, tầng doanh nghiệp: một nhà sản xuất thiết bị di động cầm tay và một khách sạn tại Việt Nam nằm trong số ~12 tổ chức bị xâm phạm. Nhà sản xuất thiết bị đặc biệt đáng chú ý — cùng với việc GitLab instance tại Hong Kong bị xâm phạm, mẫu hình này gợi ý quan tâm rõ ràng tới các bàn đạp chuỗi cung ứng trong khu vực.
Thứ hai, tầng hạ tầng mạng: Việt Nam là một trong ba quốc gia có router MikroTik/DrayTek bị kiểm soát. Đây là loại thiết bị mà rất nhiều doanh nghiệp vừa và nhỏ tại Việt Nam sử dụng nhưng hiếm khi vá, hiếm khi đổi mật khẩu mặc định, và gần như không bao giờ được giám sát.
Thứ ba, tầng ngành nghề: khách sạn là mục tiêu kinh điển cho gián điệp — dữ liệu khách lưu trú, lịch trình, và mạng Wi-Fi dùng chung là nguồn thông tin giá trị cho việc theo dõi cá nhân cụ thể. Việc một khách sạn Việt Nam bị nhắm không phải ngẫu nhiên.
Khuyến Nghị
Giám sát mạng — ưu tiên cao nhất
Thiết lập cảnh báo cho lưu lượng MQTT ra Internet ở tường lửa biên: cổng 1883 (MQTT plaintext), 2883, và 8883 (MQTT over SSL). Với hầu hết doanh nghiệp không vận hành IoT/OT, bất kỳ kết nối MQTT ra ngoài nào cũng đáng điều tra.
Mở rộng danh mục giao thức được giám sát vượt ra ngoài HTTP/HTTPS/DNS — bao gồm MQTT, AMQP, và các giao thức messaging khác. Black Lotus Labs khuyến nghị triển khai luật tường lửa tập trung phát hiện các giao thức bất thường đi qua ranh giới mạng.
Chặn toàn bộ IOC đã công bố (7 IP C2 và các domain
c2iznja.com,chat5188.tkcùng subdomain) tại firewall, proxy và DNS.Giám sát sự kiện truyền dữ liệu lớn, cảnh báo ngay cả khi đích đến ở gần về mặt địa lý — một khuyến nghị cụ thể của Black Lotus Labs, vì phần lớn nạn nhân và hạ tầng C2 đều nằm trong khu vực châu Á.
Bảo vệ router và thiết bị biên
Vá và làm cứng router ngay — đặc biệt với thiết bị MikroTik và DrayTek tại Việt Nam, Singapore, Campuchia. Đây là khuyến nghị trực tiếp từ báo cáo gốc.
Đổi toàn bộ thông tin đăng nhập mặc định và làm cứng cấu hình SNMP.
Kiểm tra router có duy trì kết nối MQTT ra ngoài hay không — với router doanh nghiệp thông thường, điều này gần như chắc chắn là dấu hiệu xâm phạm.
Với tổ chức không đủ nguồn lực quản lý thiết bị biên, cân nhắc dịch vụ quản lý thuê ngoài — cũng là khuyến nghị trong báo cáo.
Phát hiện trên endpoint
Săn tìm
OnKeyToken_KEB.dllvà các tệpOnKeySrv.*ở vị trí bất thường — đặc biệt tại các tổ chức có triển khai USB token Tendyron.Cảnh báo truy vấn WMI lặp lại liệt kê sản phẩm AV ở tần suất cao (mỗi 5 giây) — mẫu hình rất đặc trưng của plugin BambooToken.
Rà soát tiến trình daemon trên Linux có tham số khởi tạo
i,p,vkhông rõ nguồn gốc.Triển khai EDR tập trung với cập nhật chữ ký định kỳ, cùng dịch vụ phát hiện và phản ứng tự động để nhận diện di chuyển ngang.
Quản trị chuỗi cung ứng
Lập bản đồ phụ thuộc chuỗi cung ứng — duy trì khả năng nhìn thấy các phụ thuộc mã nguồn và bảo mật CI/CD pipeline. Việc một GitLab instance bị xâm phạm trong chiến dịch này cho thấy đây là mục tiêu ưu tiên của actor.
Rà soát riêng các máy có cài phần mềm token bảo mật/xác thực phần cứng — nghịch lý là đây thường là những máy quan trọng nhất, và chính phần mềm bảo vệ chúng lại trở thành vector.
Áp dụng nguyên tắc chung về DLL side-loading: với mọi phần mềm bên thứ ba được cài rộng rãi và chạy với quyền cao, cần giám sát việc nạp DLL từ thư mục ứng dụng — đây là bề mặt chung đã bị khai thác ở nhiều chiến dịch khác nhau.