Cảnh báo CWPdoor: Backdoor "vô hình" nhắm vào hơn 340.000 máy chủ Control Web Panel
Tổng Quan
Điều gì xảy ra khi kẻ tấn công không cần khai thác lỗ hổng từ xa để ra lệnh, mà biến chính web server quản trị thành một con rối thụ động? CWPdoor đại diện cho một bước tiến tinh vi trong kỹ thuật duy trì quyền truy cập trên Linux: sửa đổi trực tiếp vòng đời xử lý request của Nginx trên Control Web Panel nhằm tạo ra một kênh điều khiển hai chiều được bảo vệ bằng mật mã bất đối xứng.
Không một máy quét black-box nào có thể kích hoạt hay phát hiện ra backdoor nếu không sở hữu RSA Private Key của kẻ tấn công. Đáng kinh ngạc hơn, mã độc can thiệp trực tiếp vào mảng module context trong bộ nhớ để vô hiệu hóa việc ghi nhật ký truy cập trong tích tắc, đồng thời phục hồi nguyên vẹn timestamp của hệ thống file. Làm thế nào một backdoor cấy sâu ở quyền root có thể tồn tại mà không làm sụp đổ dịch vụ web? Và tại sao sự xuất hiện đồng thời của mã độc khét tiếng Ebury tại Brazil lại đặt ra dấu hỏi lớn về chuỗi tấn công này? Câu trả lời nằm trong các phần phân tích dịch ngược chi tiết sau đây.
Control Web Panel Là Gì?
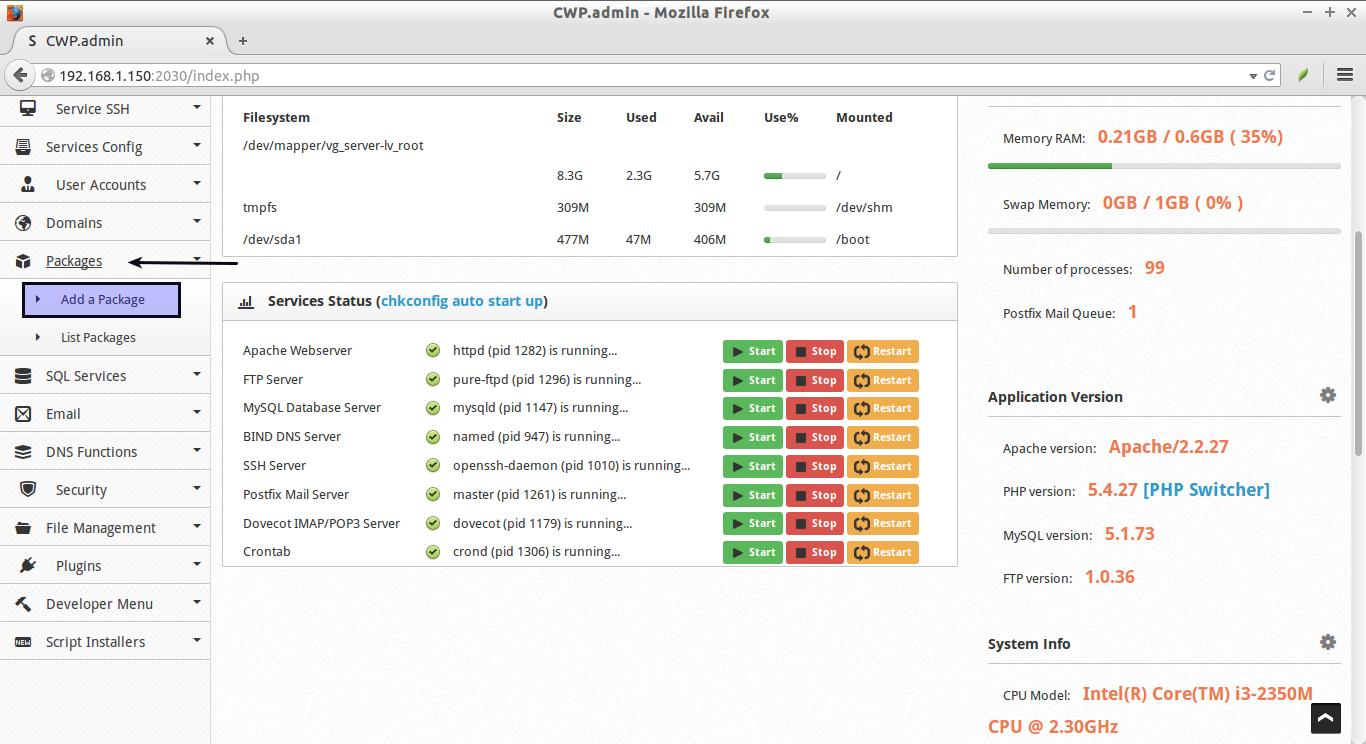
Control Web Panel (CWP), trước đây có tên CentOS Web Panel, là một nền tảng quản trị máy chủ hosting trên Linux.
CWP cung cấp giao diện quản trị tập trung cho nhiều dịch vụ:
- Quản lý website và virtual host.
- Quản lý DNS.
- Quản lý tài khoản và dịch vụ email.
- Quản lý cơ sở dữ liệu.
- Quản lý tài nguyên và cấu hình máy chủ.
- Quản trị các thành phần web server. Một thành phần quan trọng trong kiến trúc này là cwpsrv, một web server tùy biến dựa trên Nginx, chịu trách nhiệm phục vụ giao diện quản trị và các ứng dụng tích hợp của CWP.
Do cwpsrv nằm trên đường xử lý HTTP của giao diện quản trị, việc kiểm soát hoặc thay thế binary này có thể tạo ra một kênh truy cập trái phép ngay bên trong thành phần hợp pháp của hệ thống.
Bối Cảnh Phát Hiện & Dòng Thời Gian
Ngày 29 tháng 6 năm 2026, Hệ thống Phân tích & Giám sát Mối đe dọa An ninh mạng (CTIA) của QiAnXin XLab ghi nhận một tập lệnh shell bất thường mang tên cwpsrv_update.sh. Tập lệnh này tải về một tệp nhị phân có tên cwpsrv từ địa chỉ IP máy chủ điều khiển 136.0.141.71 và tiến hành ghi đè lên file dịch vụ cùng tên trên máy chủ Linux nạn nhân.
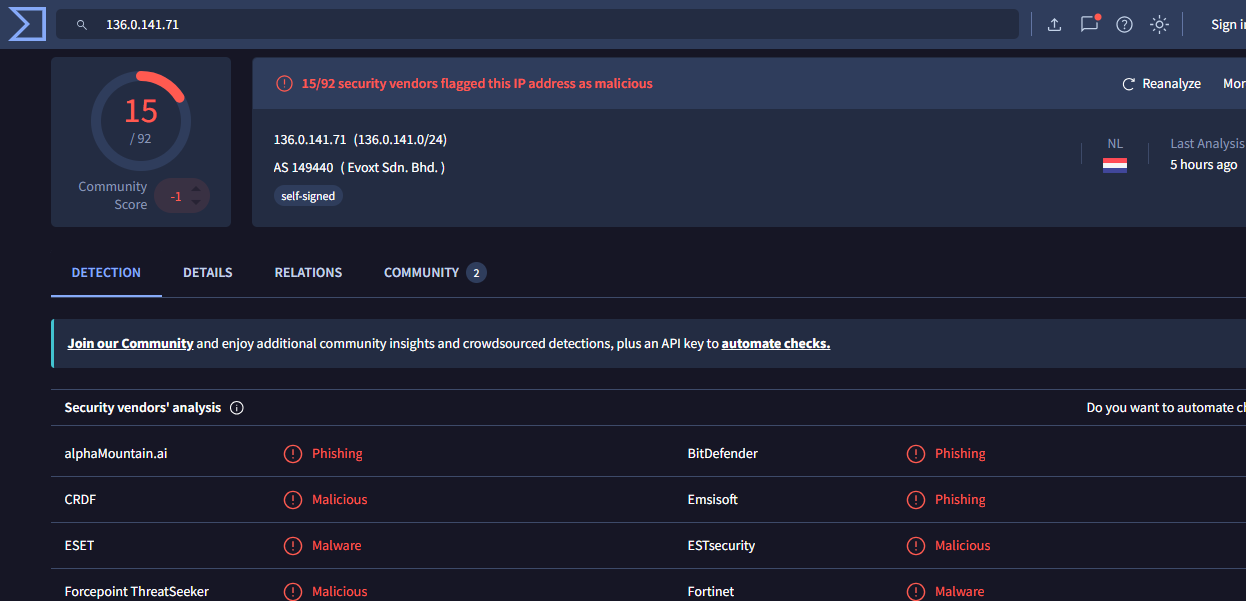
Quá trình dịch ngược xác nhận file cwpsrv tải về đã bị sửa đổi mã nguồn và biên dịch lại nhằm tích hợp một backdoor thụ động tinh vi. Nhóm nghiên cứu đặt tên cho mã độc này là CWPdoor.
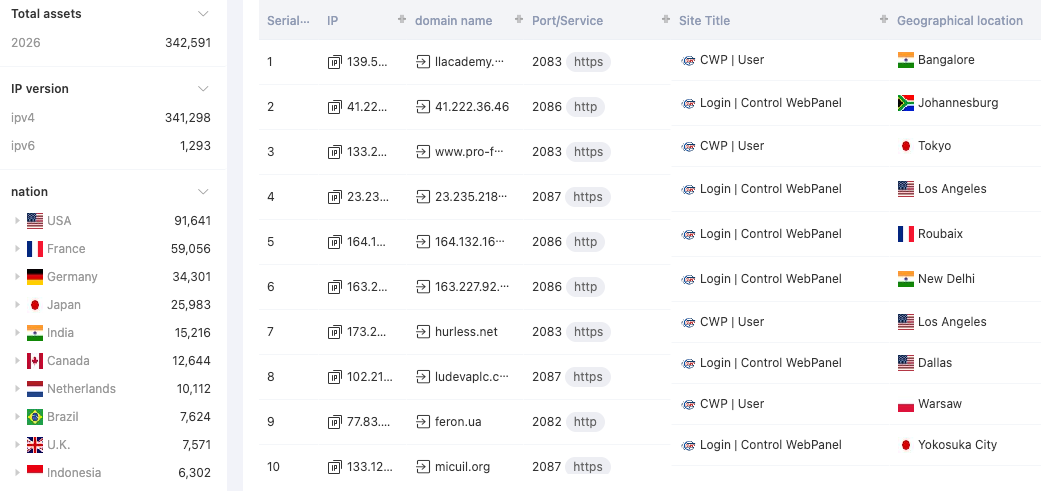
Dữ liệu do nền tảng QiAnXin Hunter thu thập cho thấy hơn 340.000 thực thể Control Web Panel đang hoạt động công khai trên không gian mạng Internet toàn cầu trong vòng 30 ngày trước đợt công bố. Đây là mảnh đất màu mỡ cho các chiến dịch khai thác diện rộng, đặc biệt trong phân khúc web hosting và máy chủ ảo (VPS).
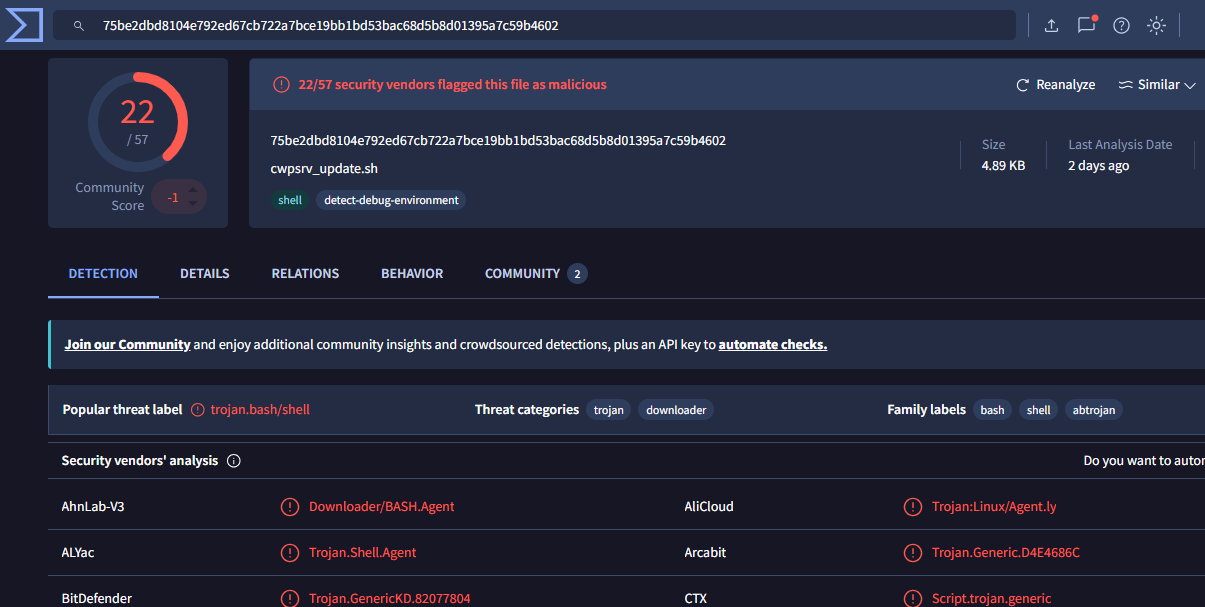
Đến ngày 30 tháng 9 năm 2026, một kho lưu trữ nén mang tên evidencia.tgz được tải lên VirusTotal từ Brazil. Bên trong tệp chứa hai thành phần độc hại: libkeyutils.so.1.5.2 (được xác định là backdoor đánh cắp thông tin đăng nhập OpenSSH khét tiếng Ebury) và cwpsrv.suspeito. Kết quả phân tích khẳng định cwpsrv.suspeito chính là mẫu binary của CWPdoor. Đáng chú ý, toàn bộ các giải pháp Antivirus trên VirusTotal tại thời điểm đó đều đánh giá file này an toàn (0/70 detections).
Kịch Bản Lây Nhiễm: Cơ Chế Hoạt Động Của cwpsrv_update.sh
Mã độc không tự lây lan trực tiếp qua mạng bằng worm mà sử dụng một tập lệnh shell mang tên cwpsrv_update.sh (mã băm MD5: e505d4ffa21cf494a5dc2d7c8f4f1236). Tập lệnh này đóng vai trò là công cụ triển khai thay thế, ngụy trang dưới dạng một bản cập nhật phiên bản chính thức.
Quy trình thực thi của cwpsrv_update.sh thể hiện sự tính toán kỹ lưỡng về tính bền vững và khả năng xóa dấu vết:
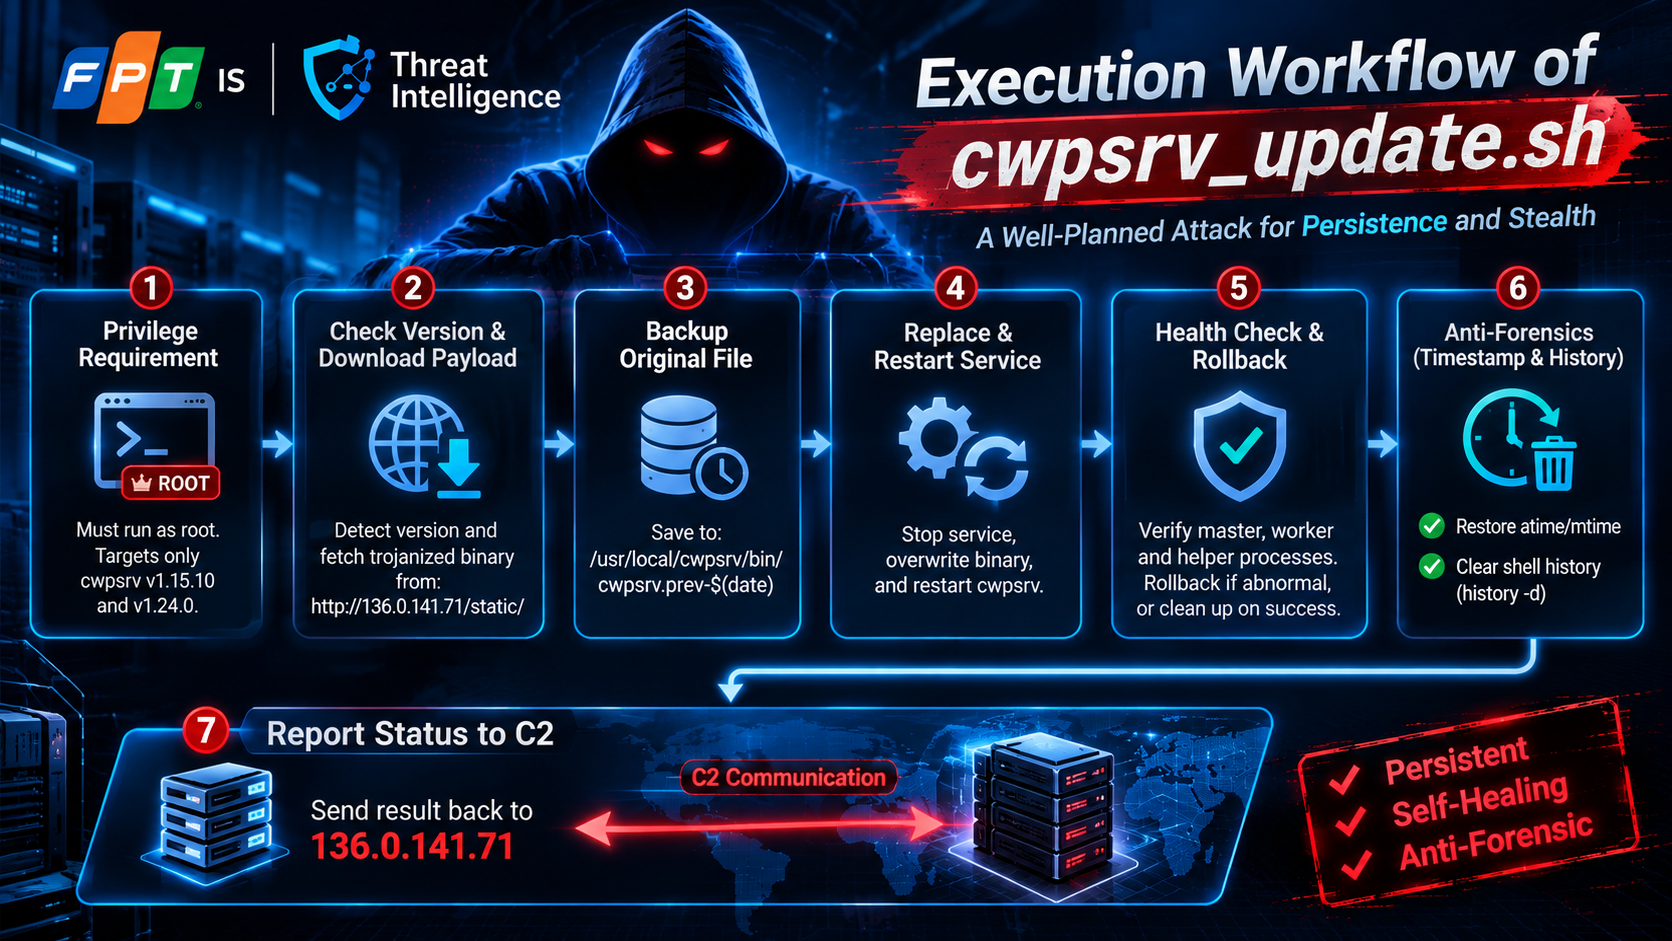
Yêu cầu đặc quyền: Tập lệnh bắt buộc phải chạy dưới quyền
root. Kịch bản chỉ hỗ trợ hai phiên bản đích cụ thể củacwpsrvlà 1.15.10 và 1.24.0.Kiểm tra phiên bản & Tải payload: Tập lệnh kiểm tra phiên bản
cwpsrvhiện hành trên máy chủ, tải gói nhị phân trojanized tương ứng từhttp://136.0.141[.]71/static/và kiểm tra tính tương thích.Sao lưu an toàn: Trước khi can thiệp, file gốc được sao lưu tại đường dẫn:
bash/usr/local/cwpsrv/bin/cwpsrv.prev-$(date +%Y%m%d-%H%M%S)
Thay thế và khởi chạy: Dịch vụ
cwpsrvbị dừng, file nhị phân độc hại được ghi đè vào vị trí/usr/local/cwpsrv/bin/cwpsrv, sau đó dịch vụ được kích hoạt lại.Cơ chế tự kiểm tra (Health Check) và Rollback: Kịch bản kiểm tra xem các tiến trình
master,workervà tiến trìnhhelperđặc thù có vận hành ổn định không. Nếu phát hiện bất thường, kịch bản tự động phục hồi bản sao lưu ban đầu để tránh làm sập dịch vụ quản trị web, ngăn quản trị viên phát hiện sự cố. Nếu khởi động thành công, các file tạm và bản backup lập tức bị xóa sạch.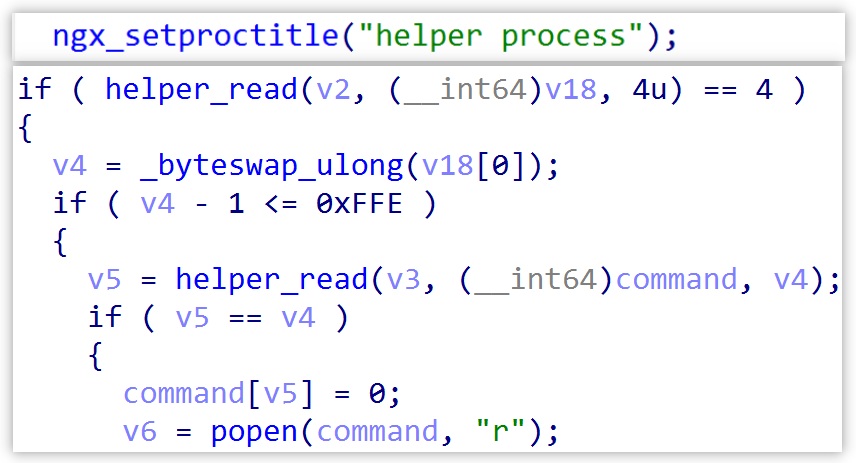
Xóa dấu vết hệ thống (Anti-Forensics): Dù quá trình thay thế thành công hay thất bại, tập lệnh đều khôi phục thời gian truy cập (
atime) và thời gian chỉnh sửa (mtime) của file nhị phân cũng như thư mục cha về đúng giá trị gốc ban đầu. Tiếp đó, lệnhhistory -dđược kích hoạt để loại bỏ hoàn toàn lịch sử lệnh của phiên làm việc. Khi quản trị viên kiểm tra hệ thống bằng các công cụ cơ bản nhưls -lhaystat, tệp tin trông như chưa từng bị đụng chạm.Báo cáo trạng thái: Sau khi hoàn tất triển khai, kết quả cài đặt được gửi ngược về máy chủ điều khiển
136.0.141.71.
Phân Tích Kỹ Thuật Chuyên Sâu CWPdoor
Bản chất tùy biến của cwpsrv
Control Web Panel (CWP) là giải pháp quản trị máy chủ phổ biến trên nền tảng Linux (CentOS, Rocky Linux, AlmaLinux). Trái tim vận hành giao diện CWP là cwpsrv — một phiên bản web server được đội ngũ phát triển CWP biên dịch và tinh chỉnh trực tiếp từ mã nguồn Nginx.
Kẻ phát triển CWPdoor không chèn mã độc vào script PHP của giao diện web hay thả web shell ra đĩa. Thay vào đó, chúng sửa đổi trực tiếp mã nguồn C của Nginx, bổ sung hai hàm chính mang tên ngx_http_integrity_init và ngx_http_integrity_check, sau đó biên dịch lại thành một tệp thực thi ELF 64-bit hoàn chỉnh. Dù tệp nhị phân đã được lược bỏ bảng ký hiệu chung (stripped), tên các hàm tùy biến vẫn được giữ lại, tạo điều kiện cho quá trình phân tích dịch ngược.
Hook 1: Khởi tạo & Thiết lập IPC (ngx_http_integrity_init)
Hàm ngx_http_integrity_init đóng vai trò là điểm cấy chốt chặn của backdoor, được gọi ở thời điểm kết thúc giai đoạn phân tích khối cấu hình ngx_http_block của Nginx:
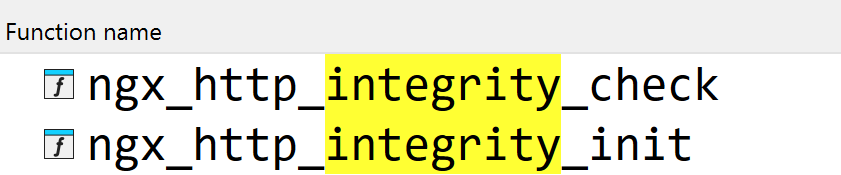
- Định vị module ghi log: Hàm duyệt qua mảng
ngx_modulestoàn cục để tìm kiếm và lưu trữ chỉ số (index) của module ghi logngx_http_log_module. Index này được cache lại nhằm phục vụ cho kỹ thuật triệt tiêu nhật ký ở giai đoạn sau. - Dọn dẹp môi trường: Quét và hủy các tiến trình helper còn sót lại từ các phiên trước.
- Thiết lập kênh IPC: Tạo và gán (bind) một Unix domain socket cục bộ có tên:
ngx_http_integrity_helper
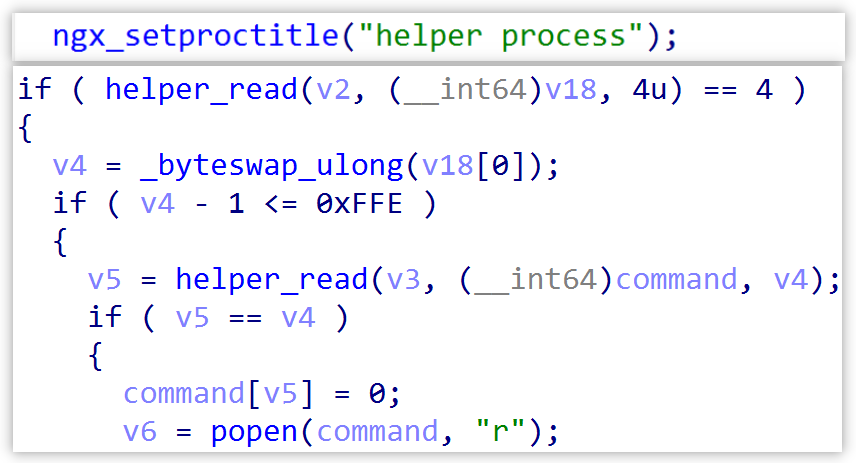
Sinh tiến trình thực thi: Fork một tiến trình con riêng biệt (helper child process) kết nối trực tiếp với domain socket này. Tiến trình helper đóng vai trò là worker chuyên biệt chỉ làm một nhiệm vụ: nhận lệnh đã giải mã từ tiến trình master và thực thi trực tiếp trên hệ điều hành với đặc quyền cao nhất.
Hook 2: Kích hoạt thụ động & Xác thực mật mã (ngx_http_integrity_check)
Hàm ngx_http_integrity_check được đặt ngay tại điểm đầu vào của hàm xử lý request ngx_http_process_request. Mọi luồng dữ liệu HTTP/HTTPS đi vào giao diện web panel đều phải đi qua chốt chặn này.
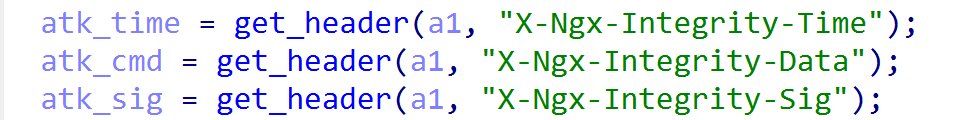
Backdoor trích xuất 3 trường header tùy biến trong HTTP request:
| HTTP Header | Định dạng / Mã hóa | Vai trò kỹ thuật |
|---|---|---|
X-Ngx-Integrity-Time |
Số nguyên Unix Epoch | Timestamp chống tấn công Replay Attack (cửa sổ ±300s) |
X-Ngx-Integrity-Data |
Chuỗi Base64 (IV + Ciphertext) | Chứa lệnh điều khiển mã hóa đối xứng AES-256-CBC |
X-Ngx-Integrity-Sig |
Chuỗi Base64 Digital Signature | Chữ ký số RSA xác thực danh tính kẻ tấn công |
Quy trình xác thực diễn ra theo các bước nghiêm ngặt:
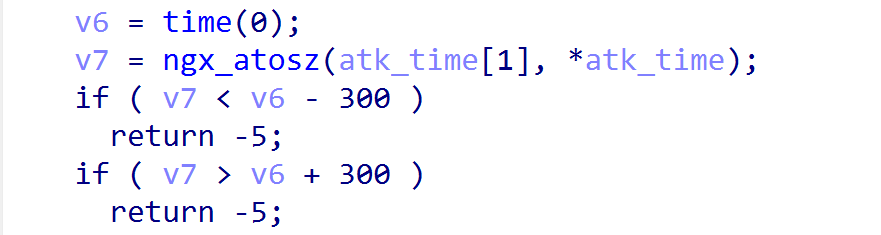
Kiểm tra thời gian (Replay Protection): Giá trị trong
X-Ngx-Integrity-Timeđược so khớp với thời gian hệ thống. Nếu độ lệch vượt quá cửa sổ ±300 giây (5 phút), yêu cầu bị từ chối kích hoạt.Khôi phục Public Key: Trong binary, khóa công khai RSA được làm mờ (obfuscate) bằng phép toán XOR với giá trị byte
0x55. Khi chạy, chương trình thực hiện XOR ngược từng byte để lấy lại public key nguyên bản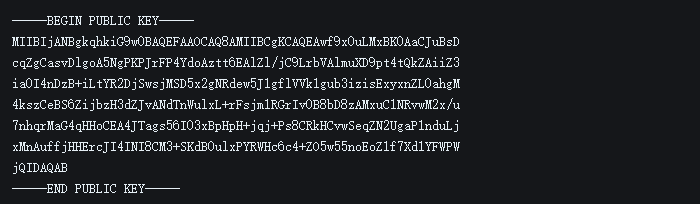
Xác thực chữ ký số RSA (Authorization Control): Chuỗi ký kiểm tra là sự kết hợp giữa hai trường:
<Giá trị X-Ngx-Integrity-Time>:<Giá trị X-Ngx-Integrity-Data>. Kẻ tấn công sử dụng RSA Private Key bí mật để tạo chữ ký số đưa vàoX-Ngx-Integrity-Sig. Do khóa riêng chỉ kẻ tấn công nắm giữ, không một bên thứ ba nào (kể cả chuyên gia phân tích hay các công cụ rà quét bảo mật) có thể kích hoạt backdoor này nếu không có private key tương ứng.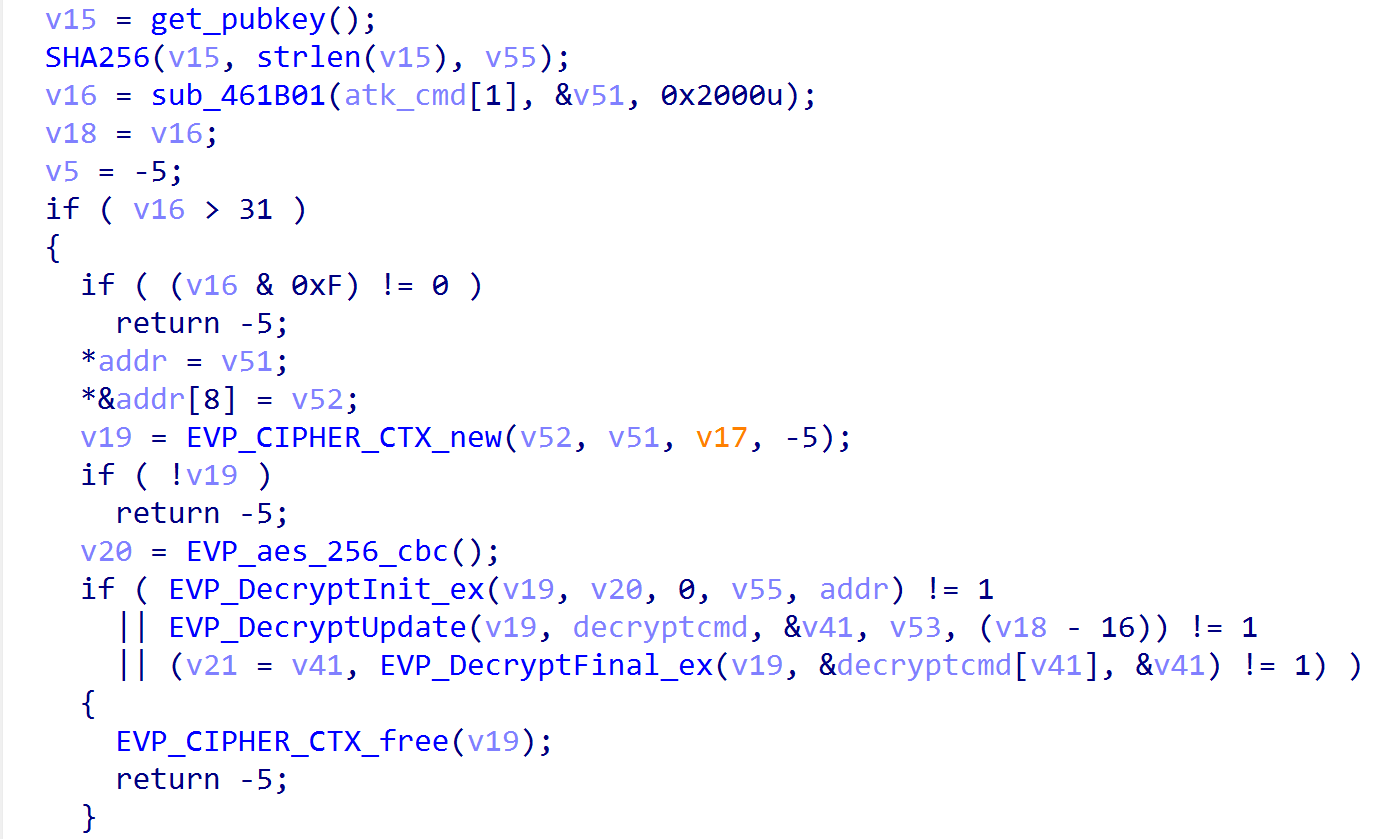
Fail-safe Silent Fallback: Nếu bất kỳ điều kiện nào không thỏa mãn (sai lệch thời gian, chữ ký không khớp, format dữ liệu hỏng), luồng xử lý lập tức trả quyền điều khiển về cho Nginx xử lý như một HTTP request bình thường. Không có thông báo lỗi hay crash xảy ra, khiến việc thăm dò black-box từ bên ngoài hoàn toàn bất khả thi.
Xử lý lệnh & Giao tiếp hai chiều
Khi chữ ký được xác minh thành công:
Giá trị chuỗi
X-Ngx-Integrity-Datađược giải mã Base64. Trong đó, 16 byte đầu tiên được trích xuất làm Vector khởi tạo (IV), phần còn lại là bản mã đối xứng.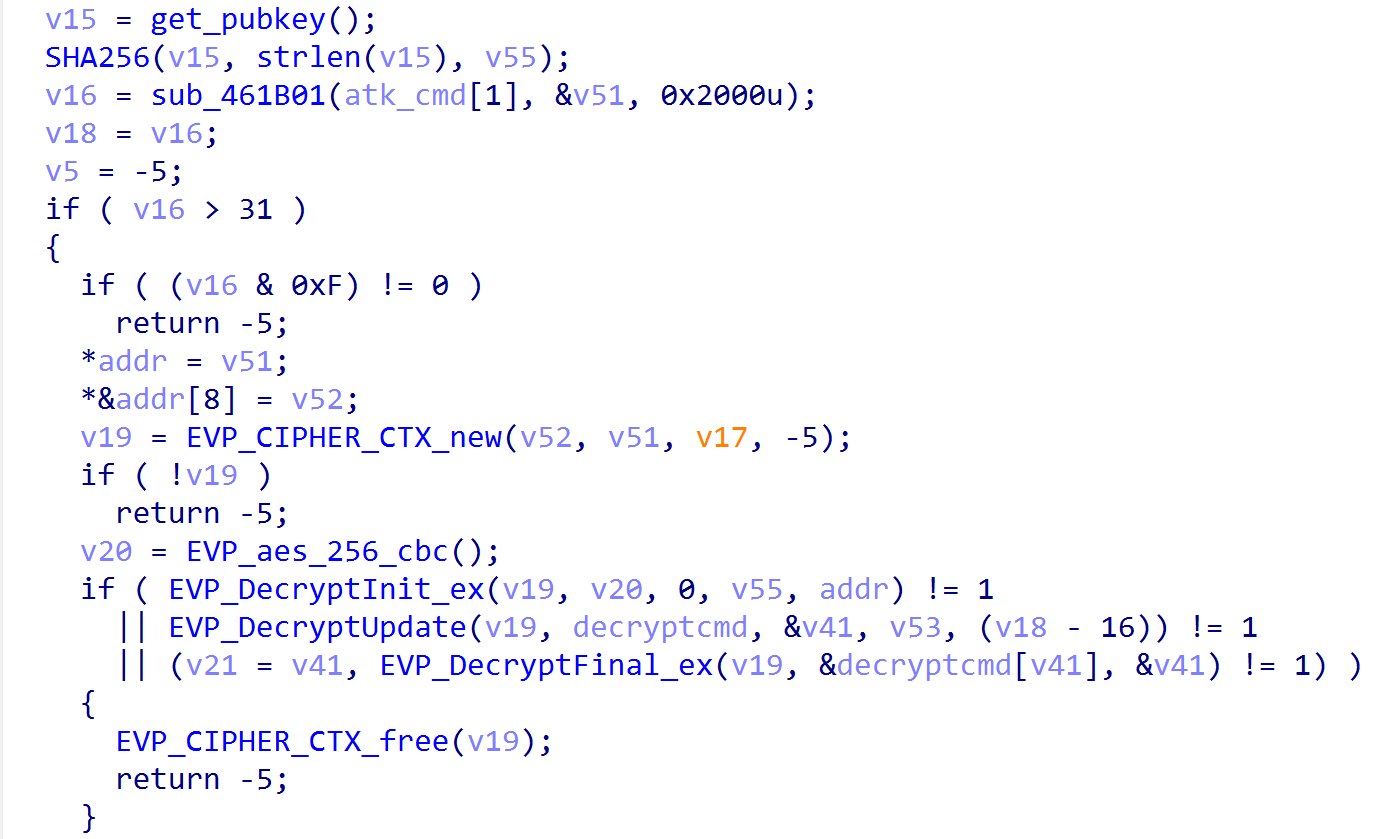
Khóa bí mật AES-256 được tạo ra động bằng cách lấy mã băm SHA-256 của toàn bộ chuỗi ký tự RSA Public Key nhúng trong mã nguồn.
Tiến trình
cwpsrvgiải mã ciphertext bằng thuật toán AES-256-CBC để nhận câu lệnh shell dạng rõ, sau đó chuyển lệnh qua Unix domain socketngx_http_integrity_helpercho tiến trình con helper.Tiến trình con thực thi câu lệnh với đặc quyền root, thu thập toàn bộ luồng xuất (stdout/stderr), mã hóa AES toàn bộ kết quả rồi chuyển ngược lại cho master process.
Master process đóng gói kết quả mã hóa vào một HTTP 200 Response với tiêu đề:
Content-Type: application/octet-stream
Kênh trao đổi dữ liệu hai chiều này hoàn toàn ẩn mình bên trong các phiên HTTPS/HTTP thông thường của chính dịch vụ web quản trị.
Kỹ thuật triệt tiêu nhật ký (Log Suppression)
Điểm tinh quái nhất của CWPdoor nằm ở cơ chế xóa dấu vết thời gian thực. Trong kiến trúc module của Nginx, mỗi HTTP request duy trì một mảng con trỏ chứa ngữ cảnh (module context array).
Khi backdoor được kích hoạt thành công, nó sao chép và can thiệp trực tiếp vào mảng ngữ cảnh của chính request đó, thay thế con trỏ ngữ cảnh của ngx_http_log_module (đã được lưu vị trí ở bước khởi tạo) bằng một con trỏ rỗng hoặc con trỏ giả mạo. Kết quả là khi request hoàn tất xử lý, Nginx bỏ qua hoàn toàn giai đoạn ghi nhật ký truy cập. Quản trị viên đối soát file access.log sẽ không thấy bất kỳ dấu vết nào của các request chứa header X-Ngx-Integrity-*.
Ẩn Số Initial Vector & Sự Xuất Hiện Đồng Thời Của Ebury
Một câu hỏi lớn được cả QiAnXin XLab lẫn BleepingComputer nhấn mạnh: Bằng cách nào kẻ tấn công đưa được cwpsrv_update.sh vào máy chủ và thực thi dưới quyền root ngay từ đầu?
Báo cáo nghiên cứu khẳng định hiện chưa có bằng chứng xác thực về lỗ hổng ban đầu (Initial Access Vector) được sử dụng để phát tán tập lệnh updater này. Tuy nhiên, nhìn vào lịch sử bảo mật của Control Web Panel, bề mặt tấn công của nền tảng này luôn là mục tiêu ưa thích của các nhóm tội phạm mạng:
- Lỗ hổng thực thi mã từ xa (RCE): Trước đây, CWP từng dính nhiều lỗ hổng nghiêm trọng cho phép thực thi lệnh không cần xác thực dưới quyền root, điển hình như CVE-2025-67888 (lỗ hổng unauthenticated OS command injection trên các phiên bản trước 0.9.8.1209).
- Chiến dịch mã độc Facefish: Các tác nhân đe dọa từng quét hàng loạt máy chủ CWP trên Internet, khai thác các lỗ hổng cũ để cấy rootkit Linux Facefish.
- Tấn công vét cạn thông tin đăng nhập (Brute-force / Credential Stuffing): Do phần lớn máy chủ CWP mở cổng SSH (port 22) và cổng panel (ports 2030/2031) trực tiếp ra ngoài Internet, việc lộ lọt mật khẩu quản trị là kịch bản rất phổ biến.
Về gói dữ liệu evidencia.tgz được tải lên từ Brazil ngày 30/09/2026 chứa cả CWPdoor và Ebury (libkeyutils.so.1.5.2):
- Ebury là dòng mã độc đánh cắp credential và duy trì quyền truy cập nổi tiếng, từng thỏa hiệp gần 400.000 máy chủ Linux trong suốt 15 năm hoạt động (theo báo cáo của ESET).
- QiAnXin XLab khuyến cáo không nên vội vàng kết luận nhóm đứng sau Ebury chính là tác giả của CWPdoor. Trong môi trường máy chủ hosting công cộng, việc một máy chủ bị nhiều nhóm tin tặc khác nhau cùng xâm nhập và cấy các bộ công cụ độc lập là hiện tượng diễn ra thường xuyên.
IOCs
File Hashes (MD5)
- e505d4ffa21cf494a5dc2d7c8f4f1236
- 965aea67fb40de1bab5169ada993349f
- d3f4e95113d49ab3991b45e457bda75b
URL
- http://136.0.141[.]71/static/cwpsrv_update.sh
- http://136.0.141[.]71/static/cwpsrv_1.15.10
- http://136.0.141[.]71/static/cwpsrv_1.24.0
IP
- 136.0.141.71
MITRE ATT&CK
| Giai đoạn (Tactic) | Mã kỹ thuật | Tên kỹ thuật | Mô tả áp dụng trong CWPdoor |
|---|---|---|---|
| Execution | T1059.004 | Command and Scripting Interpreter: Unix Shell | Kịch bản cwpsrv_update.sh thực thi các lệnh thiết lập hệ thống và quản lý dịch vụ |
| Persistence | T1543.002 | Create or Modify System Process: Systemd Service | Thay thế trực tiếp binary của dịch vụ cwpsrv để duy trì quyền truy cập vĩnh viễn |
| Defense Evasion | T1070.003 | Indicator Removal: Clear Command History | Lệnh history -d xóa lịch sử phiên làm việc trong shell của root |
| Defense Evasion | T1070.006 | Indicator Removal: Timestomp | Dùng touch -r phục hồi nguyên vẹn atime/mtime của file binary và thư mục cha |
| Defense Evasion | T1562.001 | Impair Defenses: Disable or Modify Tools | Can thiệp mảng module context của Nginx để vô hiệu hóa việc ghi log truy cập |
| Defense Evasion | T1027 | Obfuscated Files or Information | Mã hóa XOR byte 0x55 cho RSA Public Key; mã hóa payload bằng AES-256-CBC |
| Defense Evasion | T1036.005 | Masquerading: Match Legitimate Name or Location | Đặt tên binary trùng với file hợp lệ /usr/local/cwpsrv/bin/cwpsrv |
| Command and Control | T1071.001 | Application Layer Protocol: Web Protocols | Sử dụng luồng HTTP/HTTPS thông thường qua các cổng web panel làm kênh C2 |
| Command and Control | T1573.002 | Encrypted Channel: Asymmetric Cryptography | Kích hoạt thụ động thông qua chữ ký số RSA và mã hóa nội dung bằng AES-256 |
Nhận Định Chuyên Gia & Nguy cơ tại Việt Nam
Từ góc nhìn phân tích mã độc và vận hành Trung tâm Giám sát An ninh mạng (SOC), đội ngũ chúng tôi rút ra một số đánh giá chuyên sâu:
Trình độ phát triển mã độc chuyên nghiệp
CWPdoor không phải là một công cụ chắp vá từ các script kiddie. Kẻ phát triển nắm rất vững cấu trúc nội tại (internal architecture) của Nginx — từ cơ chế hook vào quá trình xử lý cấu hình ngx_http_block, can thiệp vòng đời request tại ngx_http_process_request, cho đến cấu trúc quản lý module context của hệ thống logging. Việc kết hợp chữ ký số bất đối xứng RSA với mã hóa AES-256 và ràng buộc timestamp vừa đảm bảo tính bảo mật tuyệt đối cho kẻ tấn công (chống replay, chống bị bên thứ ba hijack backdoor), vừa triệt tiêu hoàn toàn khả năng bị kích hoạt ngoài ý muốn bởi các máy quét lỗ hổng thông thường.
Điểm mù chí mạng của quy trình giám sát truyền thống
Đại đa số các quy trình giám sát SOC và điều tra số cơ bản tại doanh nghiệp đều dựa vào hai trụ cột:
- Giám sát web access log để tìm kiếm các request bất thường, injection strings hoặc mã độc web shell.
- Quét chữ ký Antivirus/EDR đối với các tệp tin mới tạo hoặc kiểm tra timestamp chỉnh sửa file.
CWPdoor hóa giải toàn bộ các biện pháp trên. Mã độc không tạo thêm cổng dịch vụ mới, không tạo kết nối outbound C2 định kỳ kiểu beaconing, không để lại vết log và phục hồi timestamp hoàn hảo. Đây chính là định nghĩa chuẩn xác của một "Passive Backdoor vô hình".
Tác động thực tế tại thị trường Việt Nam
Tại Việt Nam, Control Web Panel được triển khai rộng rãi tại các đơn vị cung cấp dịch vụ Web Hosting giá rẻ, các cá nhân làm dịch vụ quản trị website WordPress, và các doanh nghiệp vừa và nhỏ (SME) muốn tiết kiệm chi phí bản quyền cPanel hay DirectAdmin.
Đặc điểm vận hành chung của nhóm đối tượng này là:
- Đặt bảng điều khiển quản trị mở trực tiếp ra ngoài Internet (cổng 2030/2031) mà không có lớp bảo vệ VPN hay IP Whitelist.
- Máy chủ Linux hầu như không được cài đặt giải pháp EDR hoặc Auditd, chỉ cài ClamAV (vốn hoàn toàn bất lực trước tệp nhị phân được recompile tùy biến).
- Chính sách quản lý bản vá lỏng lẻo, thường xuyên bỏ qua việc cập nhật phiên bản CWP do tâm lý lo ngại xung đột cấu hình dịch vụ web đang chạy.
Nếu một máy chủ CWP bị thỏa hiệp bởi CWPdoor, toàn bộ cơ sở dữ liệu khách hàng, mã nguồn website, email và thông tin tài chính lưu trữ trên máy chủ đó đều nằm dưới quyền kiểm soát của kẻ tấn công mà quản trị viên không hề hay biết.
Khuyến Nghị Phòng Thủ
Nếu bạn đang vận hành máy chủ Linux có cài đặt Control Web Panel (CWP), hãy bình tĩnh xử lý theo 3 bước hướng dẫn cụ thể dưới đây:
Bước 1: Kiểm tra nhanh trong 1 phút (Máy chủ của tôi có bị nhiễm không?)
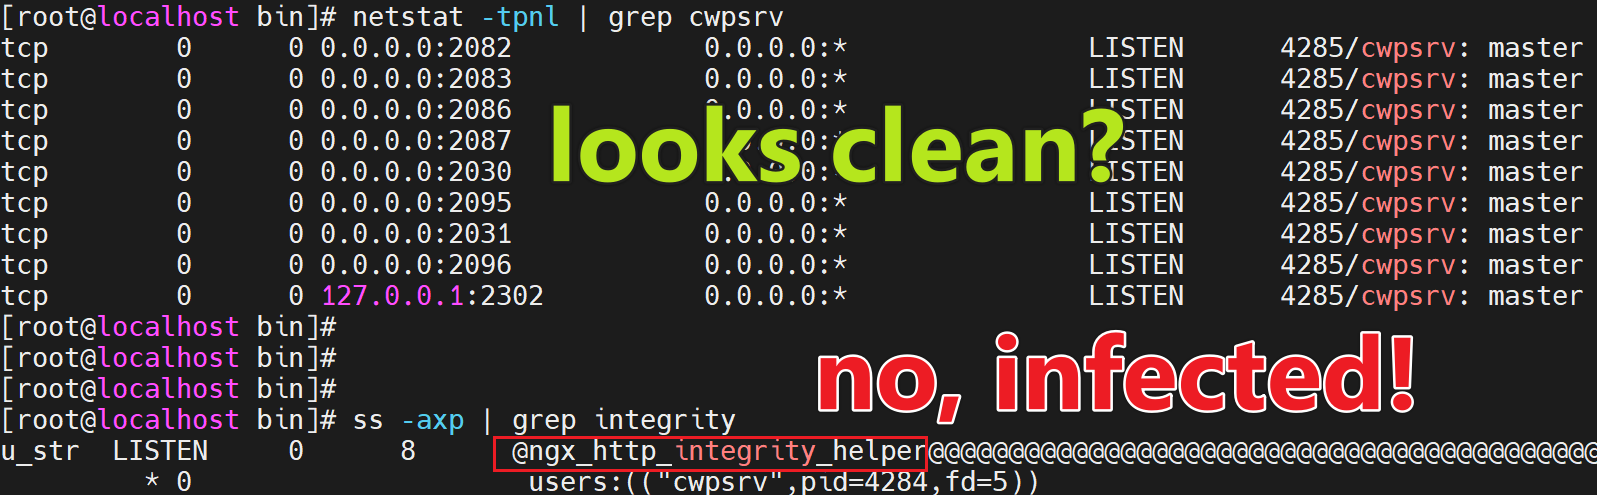
Mã độc CWPdoor không để lại dấu vết trong file log thông thường, nhưng nó bắt buộc phải tạo một "cầu nối ngầm" (Unix socket) để truyền lệnh. Bạn chỉ cần mở cửa sổ dòng lệnh (Terminal), đăng nhập dưới quyền root và chạy đúng một lệnh duy nhất:
ss -axp | grep integrity
- Trường hợp 1 (An toàn): Màn hình không xuất hiện kết quả nào (trống trơn). Máy chủ của bạn hiện chưa bị cài cắm backdoor này.
- Trường hợp 2 (Báo động đỏ): Màn hình hiển thị dòng chứa chữ
ngx_http_integrity_helper. Máy chủ của bạn chắc chắn đã bị chiếm quyền điều khiển.
Bước 2: Kế hoạch "cấp cứu" nếu phát hiện máy chủ bị nhiễm
Khi CWPdoor xuất hiện, kẻ tấn công đã nắm quyền root — quyền lực cao nhất trên hệ điều hành. Chỉ xóa một file mã độc là không đủ an toàn, vì kẻ xấu có thể đã cài thêm các cửa sau khác. Hãy xử lý theo quy trình sau:
- Ngắt kết nối mạng ngay lập tức: Đóng các cổng quản trị CWP trên Firewall hoặc tạm ngắt mạng của máy chủ để kẻ tấn công không thể tiếp tục gửi lệnh điều khiển.
- Giải pháp an toàn nhất — Cài đặt lại máy chủ từ đầu (Rebuild OS):
- Hãy chỉ sao lưu (backup) mã nguồn website và cơ sở dữ liệu (Database) thuần túy. Tuyệt đối không sao lưu các file nhị phân của hệ điều hành.
- Tạo một máy chủ/VPS mới hoàn toàn sạch sẽ, cài đặt hệ điều hành và phiên bản CWP mới nhất từ trang chủ, sau đó khôi phục lại dữ liệu website. Đây là cách duy nhất đảm bảo sạch 100% mã độc.
- Nếu bắt buộc phải sửa chữa tại chỗ (Phương án tạm thời):
- Tìm bản sao lưu sạch của web server (thường nằm tại
/usr/local/cwpsrv/bin/cwpsrv.prev-*do script của tin tặc tạo ra) để ghi đè lại filecwpsrvbị nhiễm, hoặc tải gói cài đặt chính thức từ CWP. - Nâng cấp Control Web Panel lên phiên bản mới nhất từ trang chủ.
- Chạy lại lệnh
ss -axp | grep integrityđể đảm bảo socket lạ đã biến mất hoàn toàn.
- Tìm bản sao lưu sạch của web server (thường nằm tại
- Thay đổi toàn bộ "chìa khóa" truy cập:
- Đổi ngay mật khẩu
rootmáy chủ và mật khẩu tài khoản quản trị CWP. - Thu hồi và đổi toàn bộ khóa SSH (
authorized_keys). - Đổi mật khẩu database (MySQL/MariaDB) và các API key quan trọng lưu trên máy chủ.
- Đổi ngay mật khẩu
Bước 3: Ba nguyên tắc vàng để không bao giờ bị tấn công lại
- Đừng bao giờ "mở toang cửa" bảng điều khiển cho cả Internet:
- Cổng đăng nhập quản trị (cổng 2030, 2031...) là nơi tin tặc nhắm vào đầu tiên. Bạn nên cấu hình tường lửa chỉ cho phép địa chỉ IP nhà riêng hoặc công ty của bạn truy cập, hoặc chỉ cho phép vào qua VPN. Khi tin tặc không tìm thấy cổng đăng nhập, chúng không thể kích hoạt backdoor.
- Cảnh giác với các script cập nhật không rõ nguồn gốc:
- Tuyệt đối không tải và chạy các script trôi nổi trên diễn đàn lạ hoặc từ các địa chỉ IP bên ngoài. Mọi bản cập nhật của CWP phải được thực hiện thông qua kênh phát hành chính thức của nhà phát triển.
- Thực hiện sao lưu dữ liệu độc lập ra bên ngoài (Off-site Backup):
- Định kỳ sao lưu mã nguồn và cơ sở dữ liệu sang một dịch vụ lưu trữ đám mây riêng biệt (Google Drive, Amazon S3, hoặc máy chủ backup khác). Trong trường hợp xấu nhất máy chủ bị xâm nhập, bạn có thể dựng lại hệ thống mới trong vài chục phút mà không lo mất dữ liệu hay bị tống tiền.
Tài Liệu Tham Khảo
Hackers backdoor Linux servers using trojanized CWP web server
CWPdoor: The Invisible Backdoor Living Inside Control Web Panel
CWPdoor Linux Backdoor Hides in Control Web Panel: Detection and Response Guide
Comments
Join the discussionNo comments yet. Be the first to comment.