Mantax Otax: một APK, ba vai - mã hóa, gián điệp và quấy rối nạn nhân
Tóm tắt
Mantax Otax là malware Android do nhóm tại Indonesia phát triển, nhắm người dùng Indonesia. Một APK đảm nhận ba vai: mã hóa file để đòi tiền chuộc, gián điệp toàn diện (PIN màn hình khóa, SMS/OTP, WhatsApp, Telegram, camera, vị trí) và quấy rối nạn nhân bằng hộp thoại liên tục, ảnh jumpscare, giọng nói đe dọa và khóa cảm ứng.
Zimperium theo dõi hai phiên bản. V1 dùng HTTPS và Firebase, V2 chuyển sang WebSocket với bộ lệnh quấy rối mở rộng. Một lỗi cấu hình Firebase phía kẻ tấn công đã làm lộ panel C2 và các đoạn chat tống tiền với nạn nhân. Google Play Protect hiện đã phát hiện malware này.
Hành động ưu tiên:
Chặn cài APK ngoài Google Play trên thiết bị Android của doanh nghiệp qua MDM, và rà soát ứng dụng đang giữ quyền Accessibility hoặc Device Admin.
Không coi SMS OTP là yếu tố xác thực an toàn trên thiết bị có thể đã nhiễm; ưu tiên passkey hoặc app xác thực có gắn thiết bị.
Điều gì khác biệt
Nhãn "ransomware" dễ gây hiểu lầm. Theo Zimperium, việc mã hóa chỉ thực sự hiệu quả trên Android 9 trở xuống, nơi malware duyệt đệ quy được bộ nhớ ngoài dùng chung. Từ Android 10, Scoped Storage giới hạn nghiêm ngặt phạm vi file ứng dụng truy cập được.
Nghĩa là trên phần lớn thiết bị hiện đại, giá trị thật của Mantax Otax nằm ở hai phần còn lại: đánh cắp dữ liệu và gây áp lực tâm lý để nạn nhân trả tiền. Kẻ tấn công không cần mã hóa thành công nếu có thể khóa màn hình, phát giọng nói đe dọa và nắm trong tay tin nhắn riêng tư của nạn nhân.
Chuỗi lây nhiễm
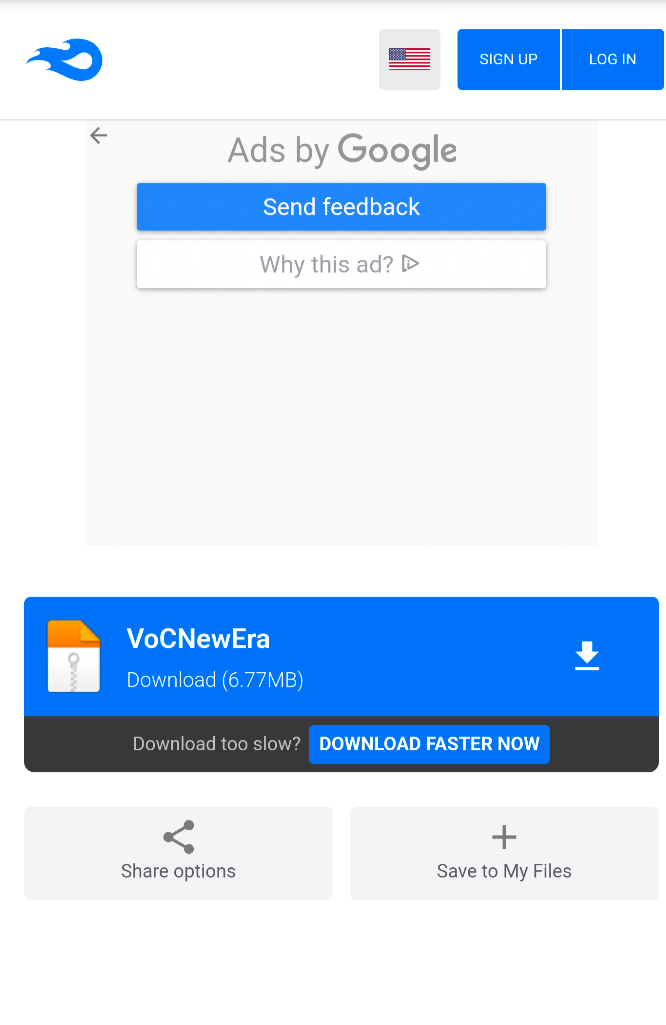
Phát tán APK. File được host trên nền tảng chia sẻ file bên thứ ba, link gửi qua tin nhắn phishing và các ứng dụng nhắn tin. Ứng dụng giả danh app hợp lệ, Zimperium nêu ví dụ "Grok".
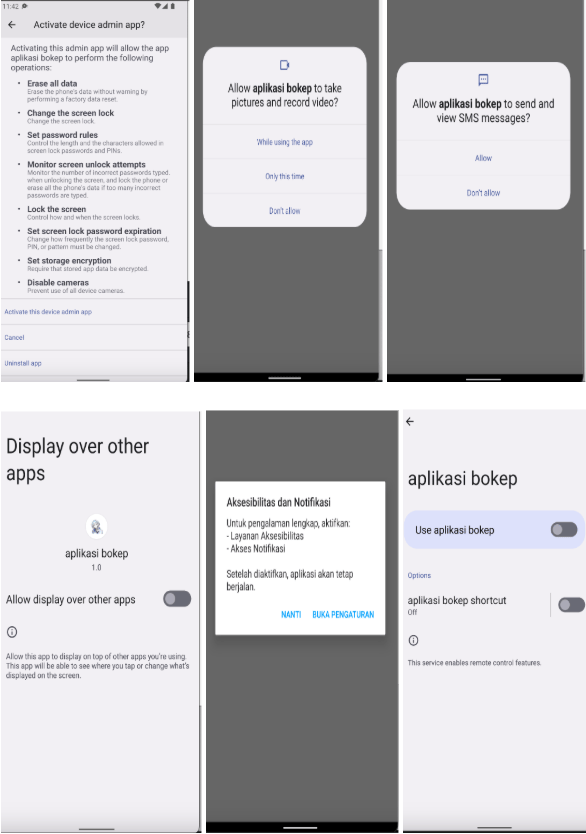
Xin quyền theo từng bước. Device Admin trước, sau đó SMS, danh bạ, audio, ảnh, cuối cùng là Accessibility để kiểm soát gần như toàn bộ thiết bị.
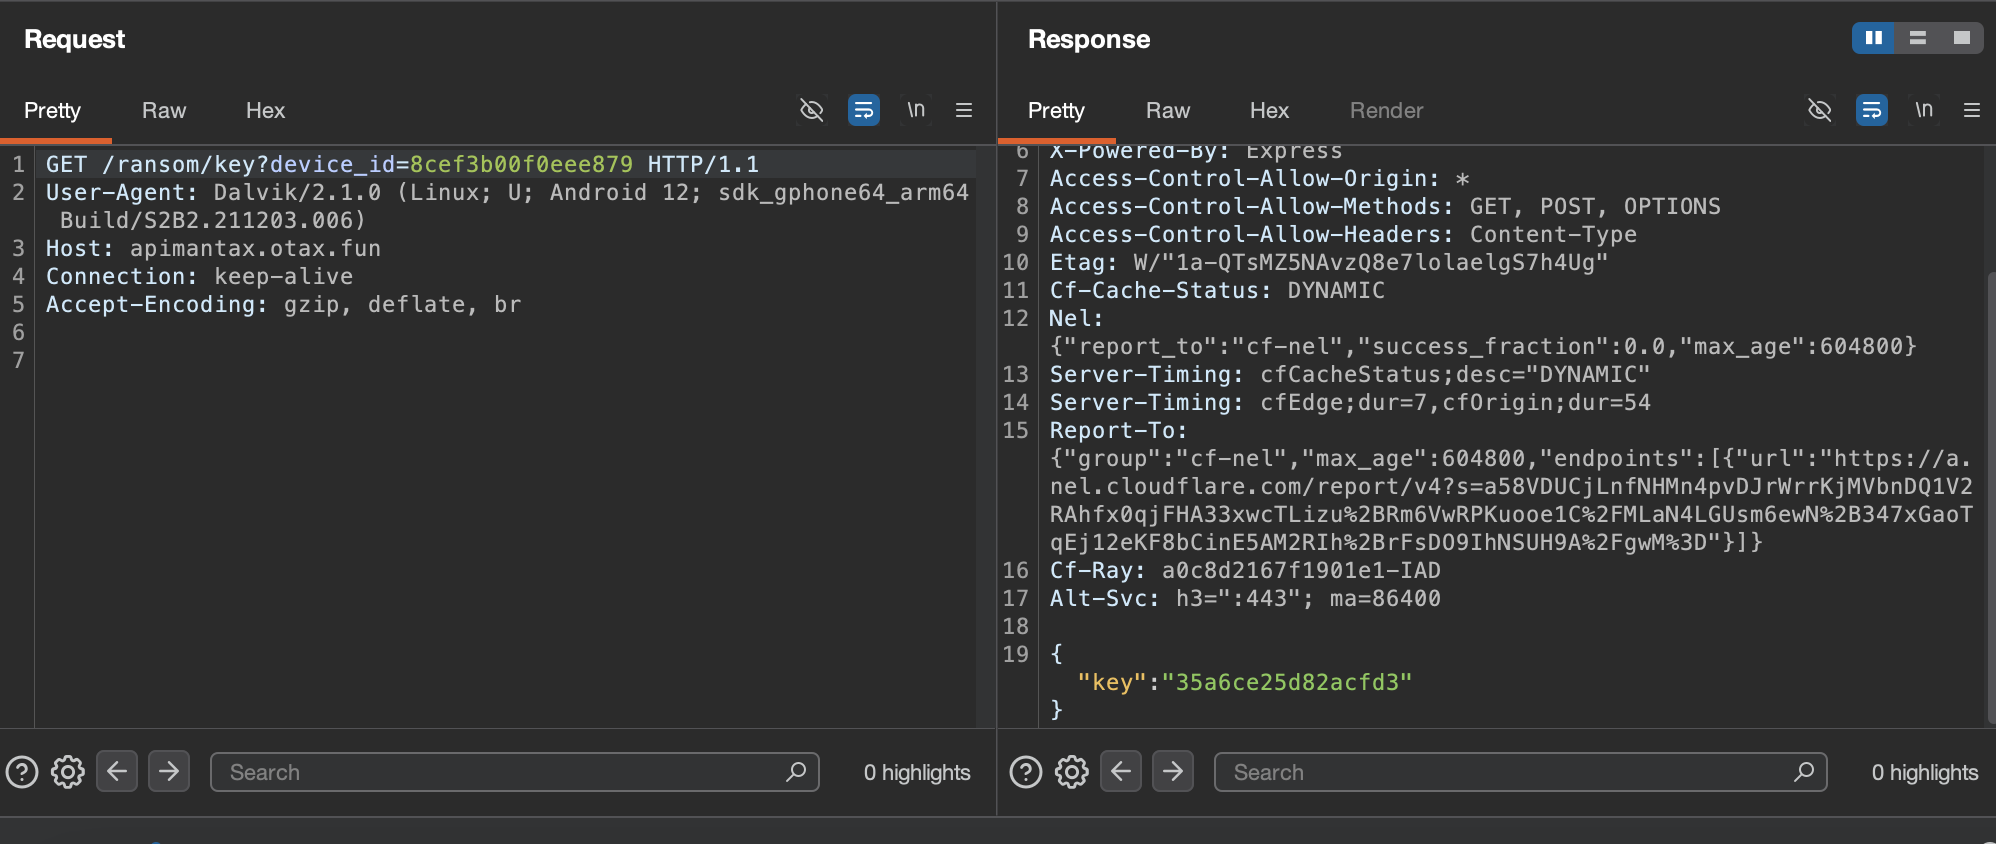
Phân giải C2 động. Domain C2 (
apimantax[.]otax[.]fun) được lấy từ một repository GitHub, giúp kẻ tấn công đổi hạ tầng mà không cần phát hành APK mới.Đăng ký nạn nhân. Malware gửi POST tới
<C2>/registerkèm vị trí, nhà mạng và phiên bản Android.Nhận lệnh. V1 nhận lệnh qua Firebase; V2 chuyển sang WebSocket.
Thực thi module. Tùy lệnh từ C2: mã hóa, thu thập dữ liệu, hoặc kích hoạt các chức năng quấy rối.
Module ransomware
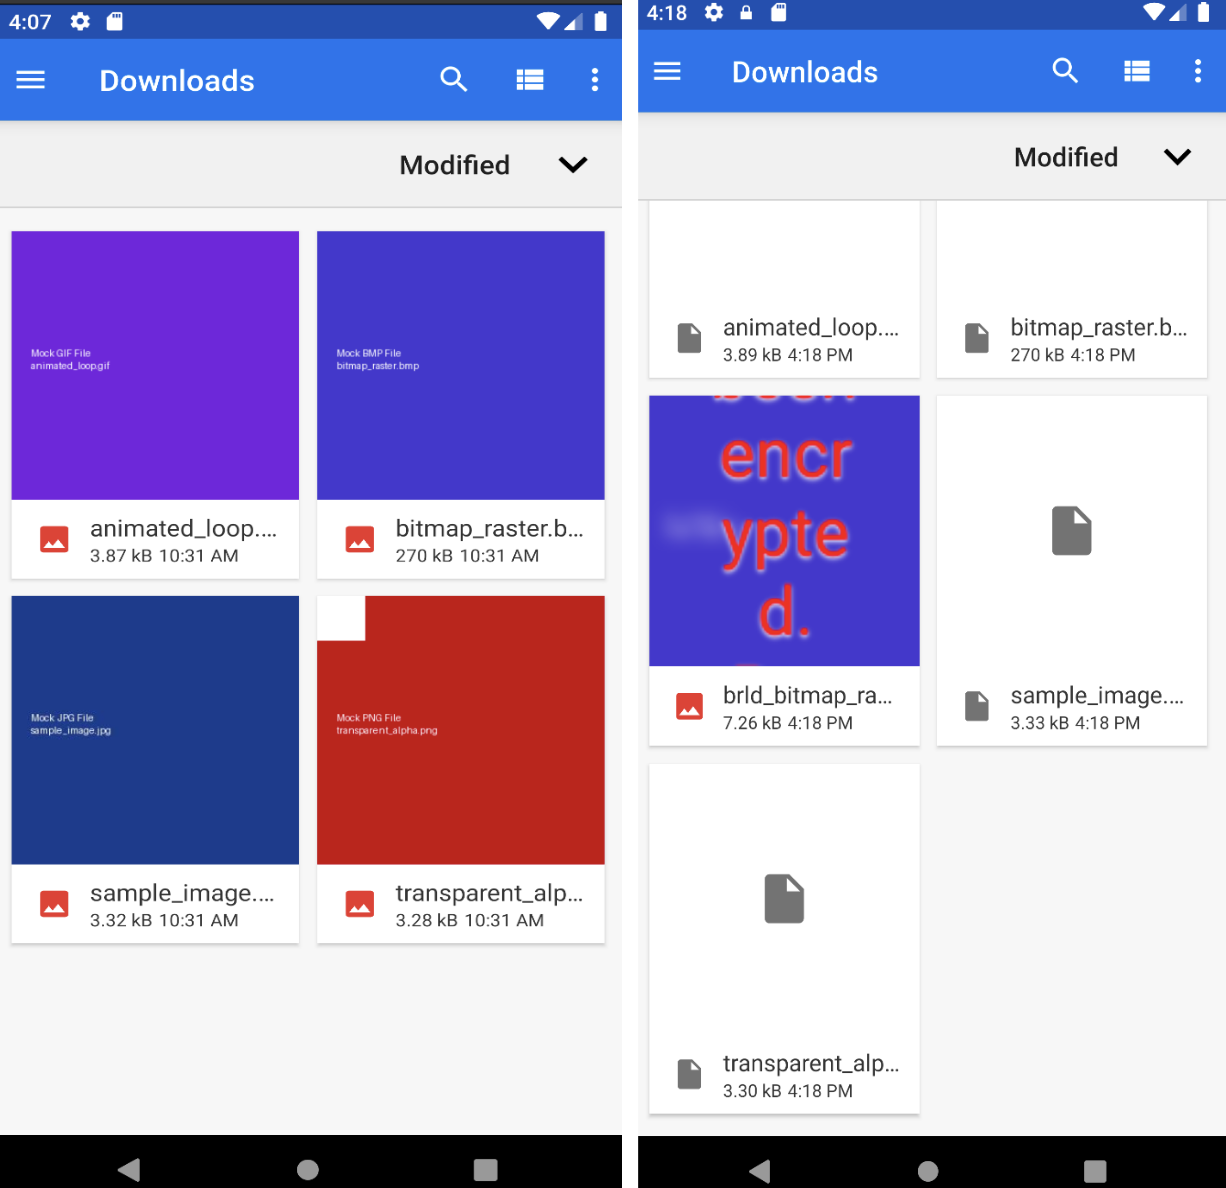
Malware bắt đầu bằng việc lấy khóa AES từ C2, mỗi nạn nhân một khóa riêng. Sau đó nó duyệt bộ nhớ dùng chung và mã hóa các nhóm file: media, tài liệu, file nén, cơ sở dữ liệu và file khóa mật mã, gắn thêm đuôi .enc.
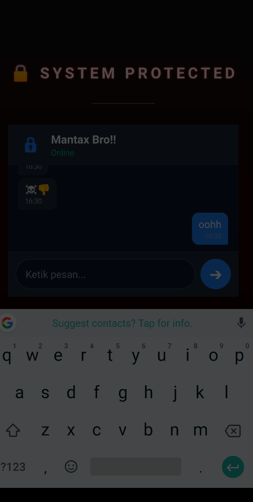
Thông báo đòi tiền ngắn gọn: "Your files have been encrypted. Pay to decrypt". Điểm đáng chú ý là kênh thương lượng: một giao diện chat trên màn hình, chạy qua Firebase, cho phép kẻ tấn công nói chuyện trực tiếp với nạn nhân theo thời gian thực.
Spyware và bộ công cụ quấy rối
Thu thập dữ liệu. Qua Accessibility và các quyền đã xin, Mantax Otax lấy:
PIN màn hình khóa, danh bạ, nhật ký cuộc gọi, SMS (bao gồm OTP)
Tin nhắn WhatsApp và Telegram
Lịch sử trình duyệt, danh sách ứng dụng, thông tin tài khoản Google, vị trí
Nội dung thông báo
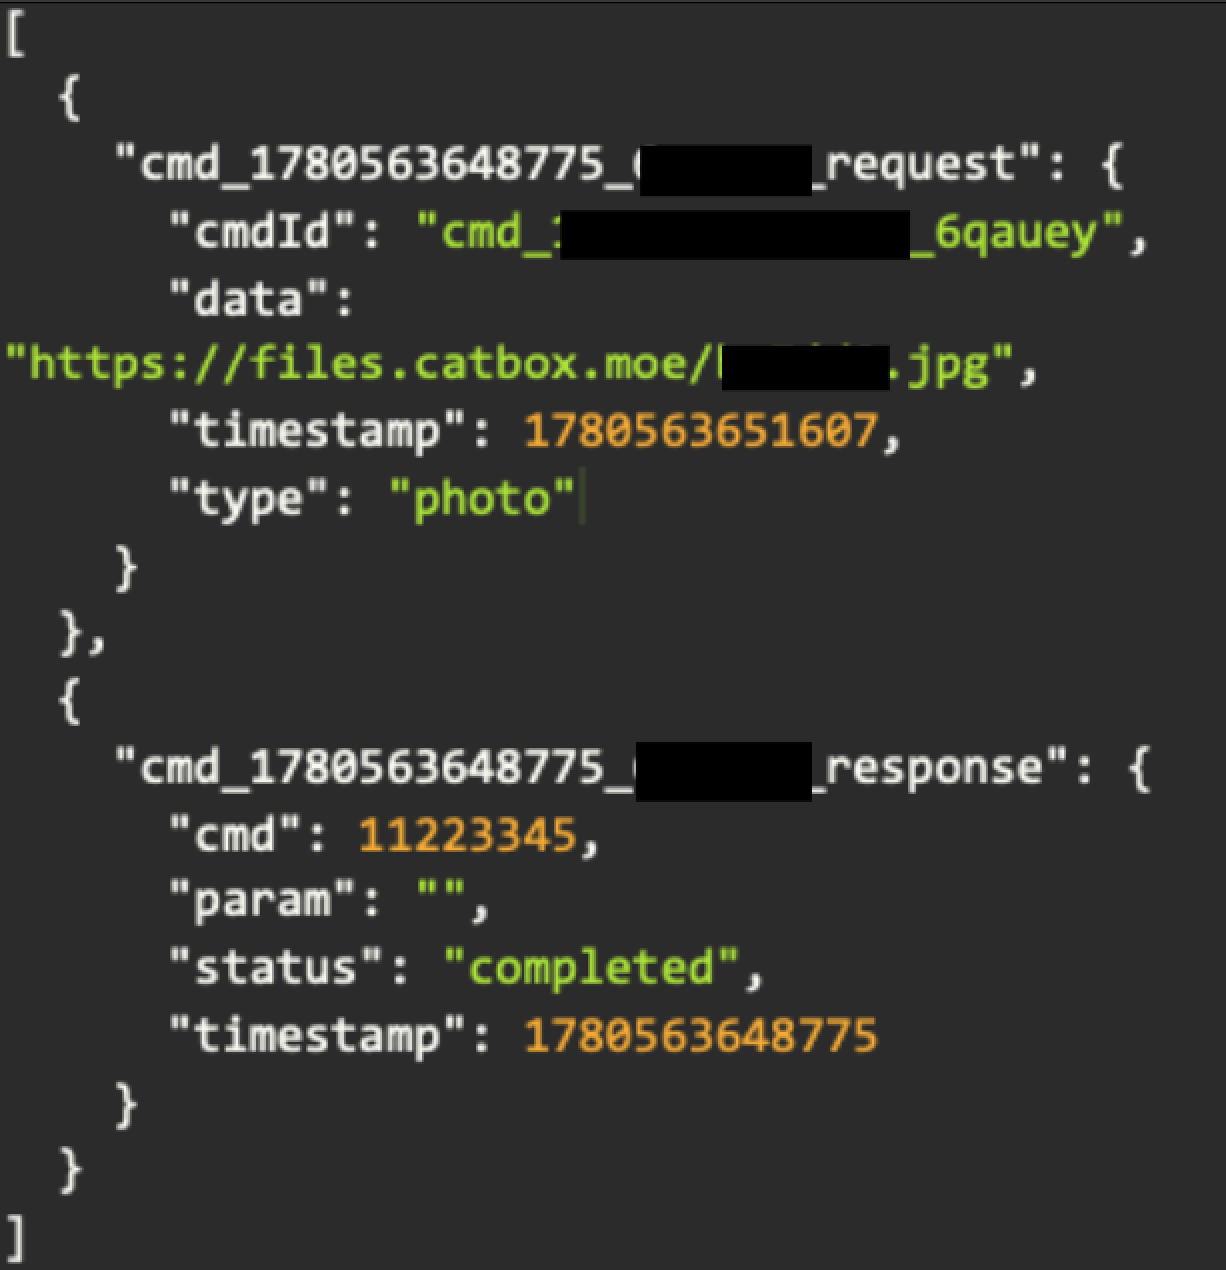
Ảnh chụp lén từ camera trước và sau Giám sát màn hình. Malware chụp màn hình (JPEG) và quay video (MP4) qua MediaProjection API. Ảnh được nén, mã hóa Base64 rồi đẩy lên Catbox, dịch vụ host file miễn phí, và gửi URL về C2. Kẻ tấn công gần như xem được màn hình nạn nhân theo thời gian thực.
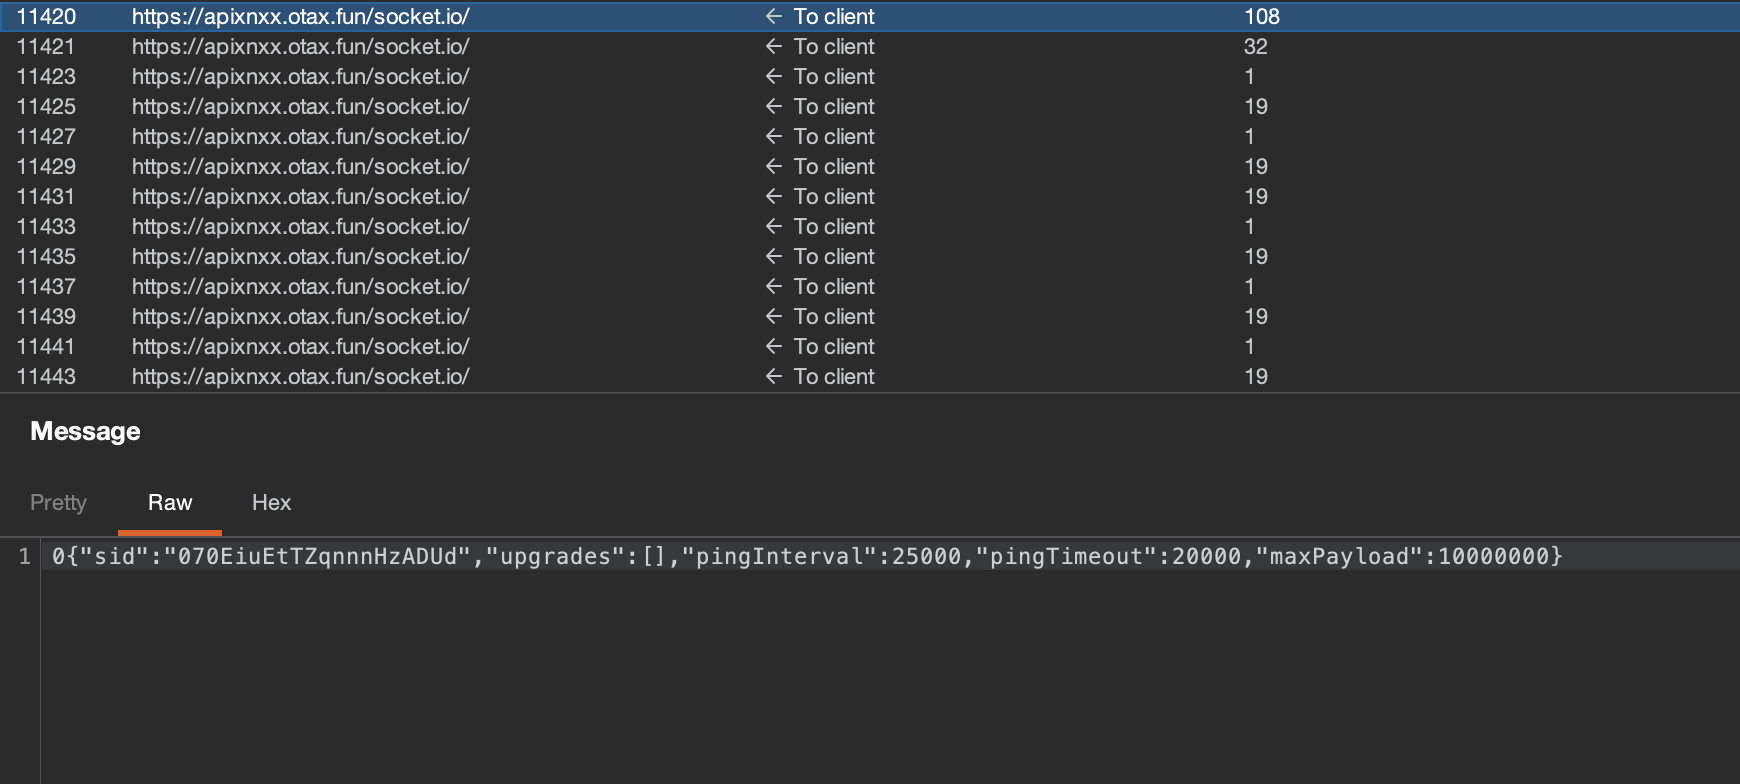
Quấy rối (bổ sung ở V2). V2 chuyển sang WebSocket và thêm nhóm lệnh nhằm vào tâm lý nạn nhân:
| Lệnh | Hành vi |
|---|---|
dialogSpam / dialogSpamStop |
Bật liên tục hộp thoại cảnh báo |
videoOverlay |
Phát video toàn màn hình, che hoạt động bên dưới |
jumpscarestart |
Hiện ảnh gây sốc mỗi 600ms, mỗi lần 2,5 giây |
touchBlock |
Lớp overlay trong suốt chặn mọi thao tác chạm |
TTS_SPEAK |
Đọc lời đe dọa bằng text-to-speech, tùy chỉnh ngôn ngữ, tốc độ, cao độ |
blockapp |
Chặn mở ứng dụng được chỉ định |
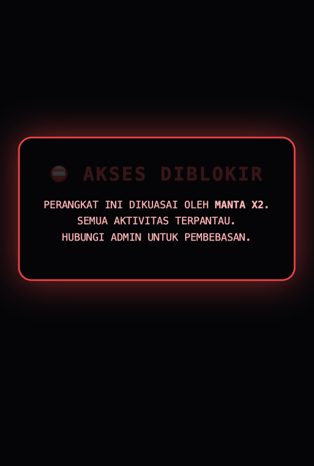
Kèm theo là màn hình khóa với lời nhắn yêu cầu nạn nhân liên hệ "admin", tức là đẩy nạn nhân vào kênh thương lượng.
Khi kẻ tấn công tự để lộ
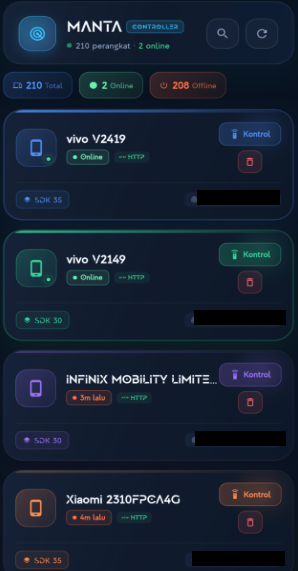
Zimperium phát hiện backend Firebase của nhóm cấu hình sai, cho phép xem panel C2 với danh sách thiết bị nhiễm và các đoạn chat tống tiền giữa kẻ tấn công và nạn nhân. Zimperium không công bố số lượng nạn nhân hay số tiền chuộc cụ thể.
Nhận định
Hạ tầng miễn phí, kỹ năng vận hành non. GitHub để phân giải C2, Firebase để ra lệnh, Catbox để chứa dữ liệu. Đây là bộ hạ tầng rẻ và dễ dựng, đồng thời khó bị chặn theo domain vì toàn dịch vụ hợp lệ. Nhưng việc để lộ Firebase cho thấy nhóm thiếu kinh nghiệm vận hành. Nhiều khả năng đây là nhóm nhỏ, tự phát triển, chưa phải MaaS. Zimperium cũng không ghi nhận dấu hiệu rao bán.
Ransomware là lớp vỏ, spyware là lõi. Trên thiết bị Android 10 trở lên, mã hóa gần như không đáng kể. Thứ gây thiệt hại thật là PIN, OTP, nội dung chat và luồng màn hình. Với doanh nghiệp, một thiết bị BYOD nhiễm Mantax Otax là một kênh lộ OTP và tin nhắn công việc, không phải sự cố ransomware.
Quấy rối là chiến thuật tống tiền. Jumpscare, TTS đe dọa và khóa cảm ứng không nhằm lấy dữ liệu. Chúng được thiết kế để nạn nhân hoảng sợ và trả tiền nhanh. Kết hợp với khả năng đọc tin nhắn riêng tư, kẻ tấn công có thêm đòn bẩy: đe dọa phát tán nội dung nhạy cảm.
Phát hiện theo domain có giới hạn. Domain apimantax[.]otax[.]fun có thể chặn, nhưng vì domain được lấy động từ GitHub nên kẻ tấn công đổi dễ dàng. Hash và package name đầy đủ có trong repo IOC của Zimperium, phù hợp để đưa vào MDM hoặc Mobile Threat Defense, nhưng phát hiện theo hành vi (xin Accessibility + Device Admin, overlay toàn màn hình, MediaProjection) sẽ bền vững hơn.
Liên hệ Việt Nam
Mô hình sideload APK quen thuộc. Người dùng Việt đã nhiều lần là mục tiêu của APK giả mạo ứng dụng cơ quan nhà nước, phát tán qua Zalo, Facebook và SMS. Mantax Otax dùng đúng kênh và cách lừa tương tự.
OTP qua SMS vẫn phổ biến trong nhiều dịch vụ, dù ngân hàng đã chuyển dần sang Smart OTP và sinh trắc học. Malware đọc được SMS và thông báo làm vô hiệu hóa lớp xác thực này.
Thiết bị Android cũ vẫn còn đáng kể, đặc biệt ở phân khúc giá rẻ và thiết bị dùng chung. Đây chính là nhóm mà module mã hóa hoạt động được.
BYOD và chat công việc qua ứng dụng nhắn tin cá nhân khiến dữ liệu doanh nghiệp nằm trên thiết bị ngoài tầm quản lý.
Khuyến nghị
Chặn sideload trên thiết bị doanh nghiệp qua MDM, chỉ cho phép cài từ Google Play hoặc kho ứng dụng nội bộ; bật Google Play Protect.
Rà soát quyền nhạy cảm: cảnh báo khi ứng dụng lạ giữ đồng thời Accessibility, Device Admin, SMS và quyền hiển thị overlay.
Nâng phiên bản Android tối thiểu cho thiết bị truy cập tài nguyên doanh nghiệp lên Android 10 trở lên để hưởng Scoped Storage và các bản vá bảo mật.
Giảm phụ thuộc SMS OTP: chuyển sang passkey, app xác thực hoặc Smart OTP gắn thiết bị cho hệ thống nội bộ và khách hàng.
Nạp IOC và theo dõi hành vi: đưa hash/package từ repo Zimperium vào MTD/MDM; giám sát traffic tới Catbox và Firebase từ ứng dụng không rõ nguồn gốc trên thiết bị quản lý.
Hướng dẫn phản ứng cho người dùng: không trả tiền chuộc, không tương tác với "admin", ngắt mạng, khởi động Safe Mode để gỡ quyền Device Admin rồi gỡ ứng dụng, đổi mật khẩu và PIN từ thiết bị sạch, báo cho bộ phận bảo mật.
Tài liệu tham khảo
Zimperium zLabs (Vishnu Pratapagiri) — Mantax Otax: Indonesian Mobile Ransomware with Spyware Integration (09/09/2026): https://zimperium.com/blog/mantax-otax-indonesian-mobile-ransomware-with-spyware-integration
Zimperium — IOC repository: https://github.com/Zimperium/IOC/tree/master/2026-09-MantaxOtax/
BleepingComputer (Bill Toulas) — New Android malware encrypts files, steals data, and harasses victims (10/09/2026): https://www.bleepingcomputer.com/news/security/new-android-malware-encrypts-files-steals-data-and-harasses-victims/
CNN Indonesia — Temuan Malware Mantax Otax asal Indonesia, Bisa Intip Chat WhatsApp (14/09/2026): https://www.cnnindonesia.com/teknologi/20260914070117-185-1403517/temuan-malware-mantax-otax-asal-indonesia-bisa-intip-chat-whatsapp