CVE-2026-51990: Từ một cú click đến mã độc GrayRabbit trên máy Windows
Tóm tắt rủi ro
CVE-2026-51990 cho phép kẻ tấn công thực thi mã tùy ý trên máy nạn nhân chỉ bằng một cú click vào link, không cần thêm bước nào khác. Lỗ hổng nằm trong Sogou Input Method, bộ gõ tiếng Trung của Tencent đang cài trên hàng trăm triệu máy Windows tại Trung Quốc.
CVE ID: CVE-2026-51990
CVSS: 9.8 CRITICAL
Phiên bản ảnh hưởng: Sogou Input Method for Windows, mọi bản trước 16.3.0.3498
Attack vector: chỉ cần 1 lần click vào link
sgbiz:, không cần xác thực, không cần quyền cao sẵn có trên máy
Cơ chế khai thác:
Điều đáng chú ý ở case này không phải một lỗi đơn lẻ nghiêm trọng, mà cách ba điểm yếu riêng lẻ, mỗi cái không quá nguy hiểm nếu đứng một mình, được xâu chuỗi thành RCE hoàn chỉnh.
Bước 1 : Command injection qua sgbiz:. Đây là custom URI scheme để các component Sogou giao tiếp nội bộ. Khi user click, Windows gọi biz_helper.exe, file này đọc tham số dòng lệnh từ URL rồi truyền thẳng cho SGMyInput.exe mà không validate.
Bước 2: Unrestricted navigation trong webview. Tham số bị chèn mở component skincenter, có webview dựa trên CEF (Chromium Embedded Framework) không giới hạn scheme hay domain, nên attacker chỉ định thẳng URL độc hại.
Bước 3: Chromium 80 lỗi thời. Bản phát hành tháng 3/2020, thiếu khoảng 6 năm bản vá bảo mật, sandbox tắt hoàn toàn, same-origin policy và nhiều protection khác bị strip, thậm chí cho URL đọc được file local. Kết quả: RCE với quyền của user đang đăng nhập, không cần leo thang thêm.
Chuỗi tấn công
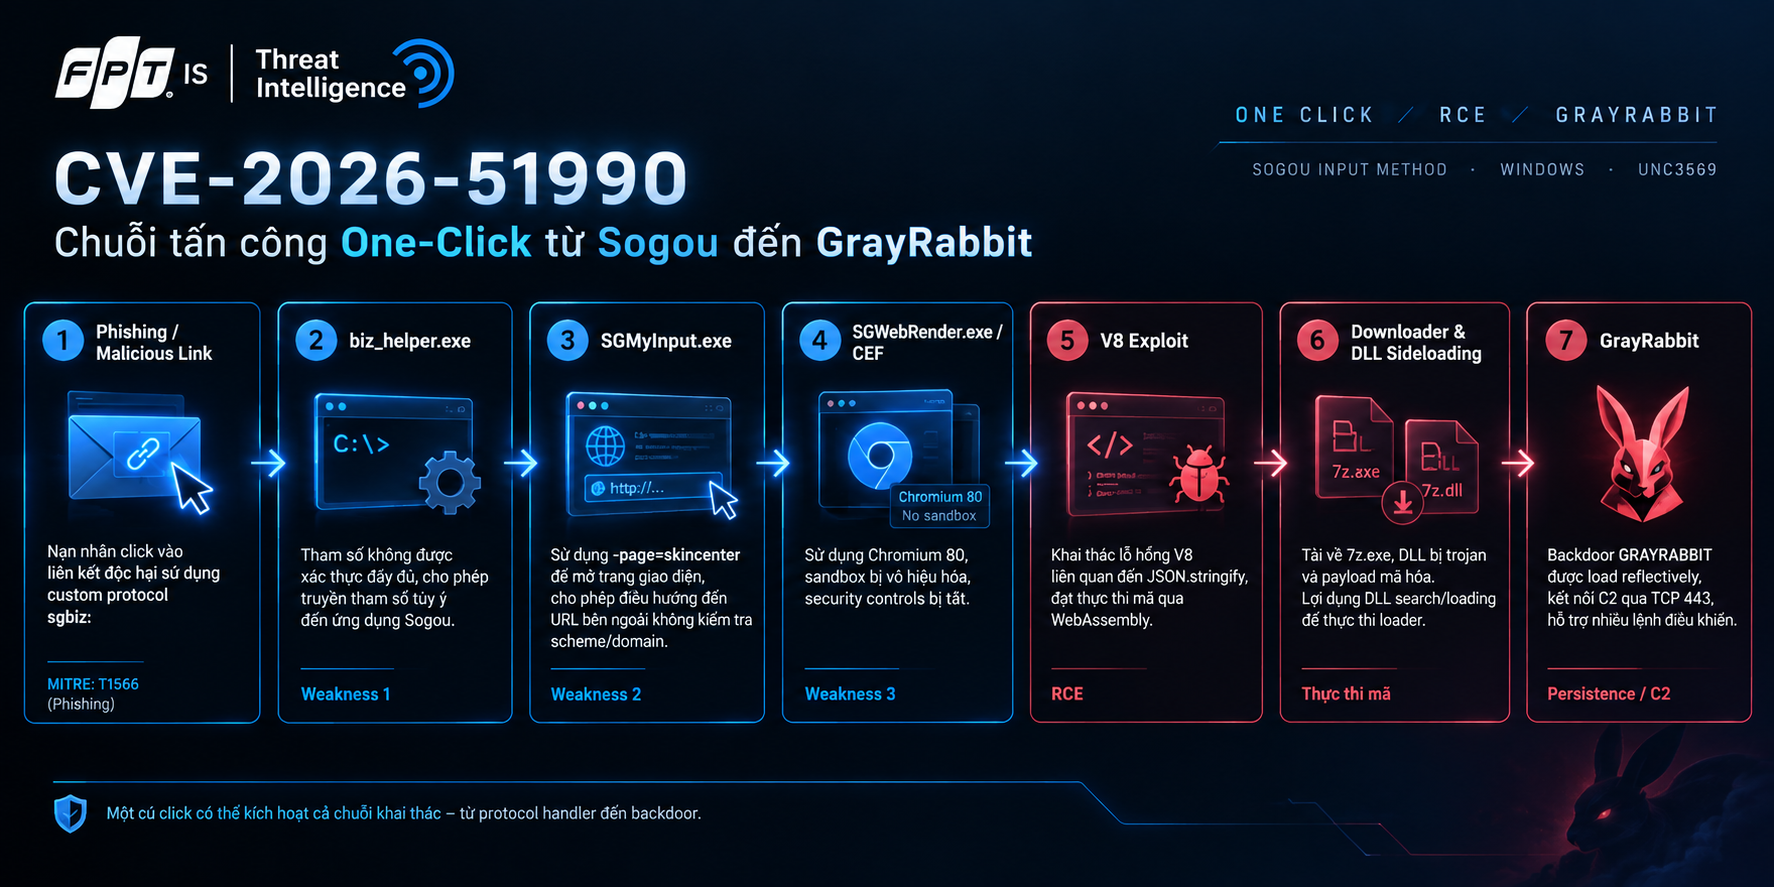
Initial Access – Crafted Link
Kẻ tấn công gửi đường dẫn được tạo đặc biệt thông qua email, tin nhắn hoặc website. Link sử dụng custom protocol
sgbiz:của Sogou Input Method. Khi người dùng click, Windows chuyển yêu cầu đếnbiz_helper.exe.MITRE ATT&CK tham khảo: T1566 (Phishing), tùy theo phương thức phân phối.
Argument Injection – biz_helper.exe
biz_helper.exekiểm tra tham sốmoduleđể xác định executable được phép chạy. Tuy nhiên, tham sốparamchứa command-line arguments không được xác thực đầy đủ, cho phép kẻ tấn công truyền tham số đến ứng dụng Sogou.Tác động: Mở đường để điều khiển cách khởi chạy
SGMyInput.exe.Unrestricted URL Navigation – SGMyInput.exe
Kẻ tấn công sử dụng
-page=skincenterđể kích hoạt trang cửa hàng giao diện, nơi Sogou khởi tạo CEF webview. Tham số-urlcho phép điều hướng đến URL bên ngoài mà không có cơ chế kiểm tra scheme hoặc domain allowlist.Tác động: Điều khiển nội dung được nạp vào browser engine của Sogou.
Outdated Chromium + Disabled Sandbox
SGWebRender.exesử dụng CEF với Chromium 80, phát hành khoảng năm 2020. Bài nghiên cứu ghi nhận sandbox bị vô hiệu hóa và một số cơ chế bảo vệ web bị tắt.Tác động: Tạo môi trường thuận lợi để khai thác các lỗ hổng V8 tương thích với phiên bản Chromium cũ, đồng thời làm giảm lớp phòng vệ khi renderer bị xâm nhập.
V8 Exploit → Code Execution
Chiến dịch được quan sát sử dụng lỗ hổng V8 liên quan đến
JSON.stringify, khai thác lỗi type confusion để đạt khả năng đọc/ghi bộ nhớ tùy ý, sau đó thực thi shellcode thông qua WebAssembly.Kết quả: Thực thi mã trong ngữ cảnh tiến trình bị khai thác.
Downloader & DLL Sideloading
Shellcode tải xuống các thành phần gồm executable hợp pháp
7z.exe, DLL bị trojan hóa và payload mã hóa. DLL được đặt cạnh executable với tên7z.dll, tận dụng cơ chế DLL search/loading để thực thi loader độc hại.Loader giải mã payload, có cơ chế kiểm tra môi trường sandbox và sử dụng kỹ thuật tự xóa thông qua NTFS Alternate Data Stream.
GRAYRABBIT – Persistence / C2 Capability
Payload cuối là backdoor GRAYRABBIT, được load reflectively trong bộ nhớ. Backdoor kết nối tới C2 qua TCP port 443, sử dụng RC4 cho các frame dữ liệu và hỗ trợ thực thi lệnh, shell tương tác, truyền file, thu thập thông tin hệ thống và nạp plugin.
IOC công khai:
Domain: mail.uaiubifas[.]top
Port: 443 (giao thức thực tế: TCP thuần bọc RC4, KHÔNG phải TLS)
Nhận định
Điểm đáng nói ở case này không phải bug đơn lẻ, mà cách một ứng dụng phổ biến âm thầm mang theo một trình duyệt bị bỏ quên 6 năm không vá, chạy không sandbox, bên trong một tiến trình tưởng như vô hại là bộ gõ tiếng Trung. Bản vá của Tencent xử lý đúng vector khai thác cụ thể, chặn tham số URL không hợp lệ ở protocol handler, nhưng để nguyên phần nguy hiểm nhất là engine Chromium 80. Nói cách khác, patch chặn được cách khai thác này, chưa chặn được class lỗi. Nếu attacker tìm ra đường khác để đưa URL vào webview đó, bài toán quay lại từ đầu.
Với thị trường Việt Nam, Sogou không phổ biến bằng Unikey hay Vietkey, nhưng vẫn xuất hiện trên máy của nhân sự làm việc với đối tác Trung Quốc, du học sinh, hoặc công ty có chi nhánh, nhà cung cấp tại Trung Quốc. Rủi ro không nằm ở số lượng máy bị ảnh hưởng tại VN mà ở việc UNC3569 nhắm đúng nhóm ngành phổ biến ở khu vực: chính phủ, giáo dục, công nghệ, tài chính, đúng nhóm khách hàng enterprise thường gặp.
Khuyến nghị
Kiểm tra version Sogou trên toàn bộ máy Windows trong tổ chức, ưu tiên máy nhân sự làm việc với đối tác Trung Quốc
Cập nhật lên bản 16.3.0.3498 trở lên, hoặc gỡ bỏ nếu không thực sự cần dùng
Chặn domain
mail.uaiubifas[.]toptại DNS/proxy layerRà soát các ứng dụng khác trong tổ chức có custom URI handler kèm embedded browser (thường gặp ở app nhắn tin, bộ gõ, tool nội bộ của vendor Trung Quốc)
Thêm rule phát hiện non-TLS traffic trên port 443 vào SIEM nếu chưa có
Review lại policy cho phép cài phần mềm bên thứ 3 không qua kiểm duyệt IT
Đưa audit embedded browser engine (CEF, Electron...) vào quy trình đánh giá phần mềm trước khi triển khai
Cân nhắc application allowlisting cho các máy xử lý dữ liệu nhạy cảm, hạn chế input method editor bên thứ 3 không rõ nguồn gốc
Tài liệu tham khảo
BleepingComputer, "Hackers exploit Tencent app flaw to deploy GrayRabbit malware", 13/9/2026 — https://www.bleepingcomputer.com/news/security/hackers-exploit-tencent-app-flaw-to-deploy-grayrabbit-malware/
SecurityWeek, "Chinese Hackers Exploit Critical Tencent Software Flaw for One-Click Code Execution" — https://www.securityweek.com/chinese-hackers-exploit-critical-tencent-software-flaw-for-one-click-code-execution/
The Hacker News, đưa tin về UNC3569 khai thác Sogou, 9/2026 — https://thehackernews.com/2026/09/china-linked-unc3569-exploited-sogou.html
Gen Threat Labs / Gen Digital https://www.gendigital.com/blog/insights/research/one-click-backdoor-sogou