Trình Duyệt Bị "Biến Thành Máy Chủ Phishing": Hiểm Họa Mới Từ Blob URL Và Microsoft Teams
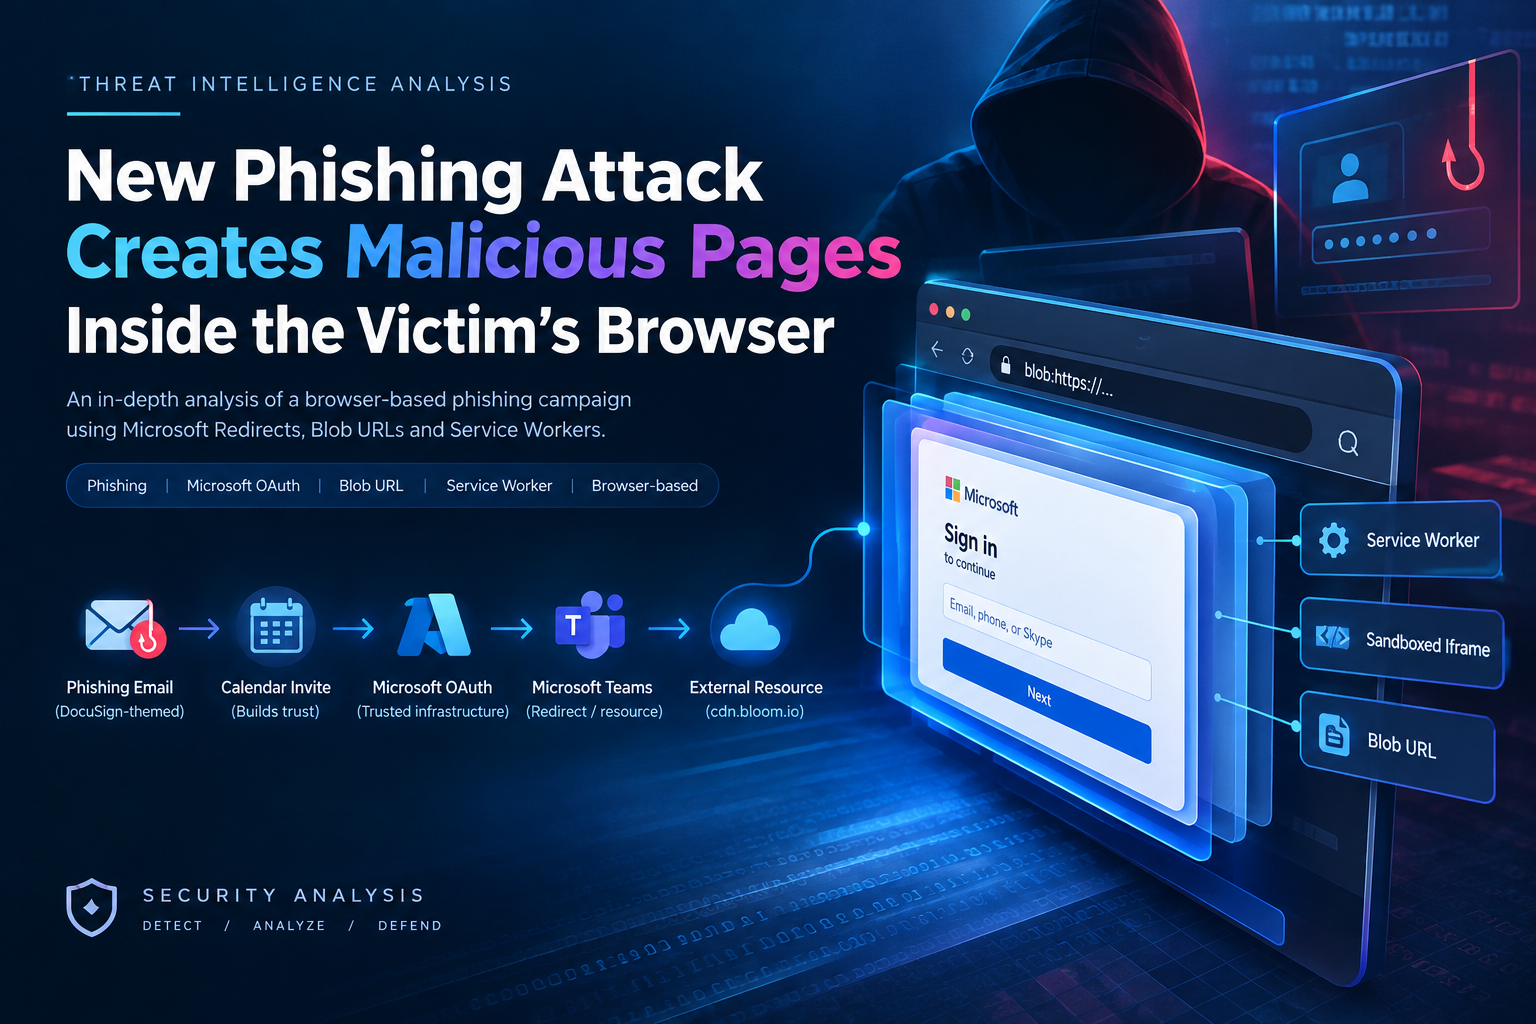
Tóm Tắt Chiến Dịch
Chuyện gì sẽ xảy ra nếu một trang web lừa đảo hoàn toàn không có máy chủ hosting, không có địa chỉ IP, và không hề tồn tại một liên kết độc hại nào để các hệ thống SOC đưa vào danh sách chặn?
Tháng 9/2026, các chuyên gia an ninh mạng tại Barracuda công bố một chiến dịch phishing giả danh DocuSign hoàn toàn vượt ngoài mọi quy chuẩn phòng thủ truyền thống. Khi nạn nhân nhấp chuột, thay vì dẫn tới một trang web giả mạo trên Internet, mã độc điều khiển chính trình duyệt của nạn nhân tự dựng trang lừa đảo ngay trong bộ nhớ RAM thông qua cơ chế blob: URL.
Điểm đáng sợ nằm ở chỗ:
Thanh địa chỉ (Address Bar) hiển thị tên miền Microsoft gốc: Nạn nhân quan sát thấy luồng điều hướng hoàn toàn thuộc hạ tầng tin cậy
login.microsoftonline.comvà Microsoft Teams.Không để lại dấu vết tĩnh (Zero-Static Artifact): Trang phishing biến mất hoàn toàn ngay khi tab trình duyệt đóng lại. Không có A Record, không có SSL Certificate riêng, và không có URL tĩnh nào để Secure Email Gateway (SEG) hay Web Firewall phát hiện.
Hạ tầng C2 chạy ẩn ngầm dưới trình duyệt: Sử dụng Service Worker và Sandboxed Iframe để duy trì kết nối thời gian thực, cho phép kẻ tấn công điều khiển nạn nhân từ xa như một nền tảng Phishing-as-a-Service chuyên nghiệp.
Timeline Sự Kiện Theo Trình Tự Thời Gian
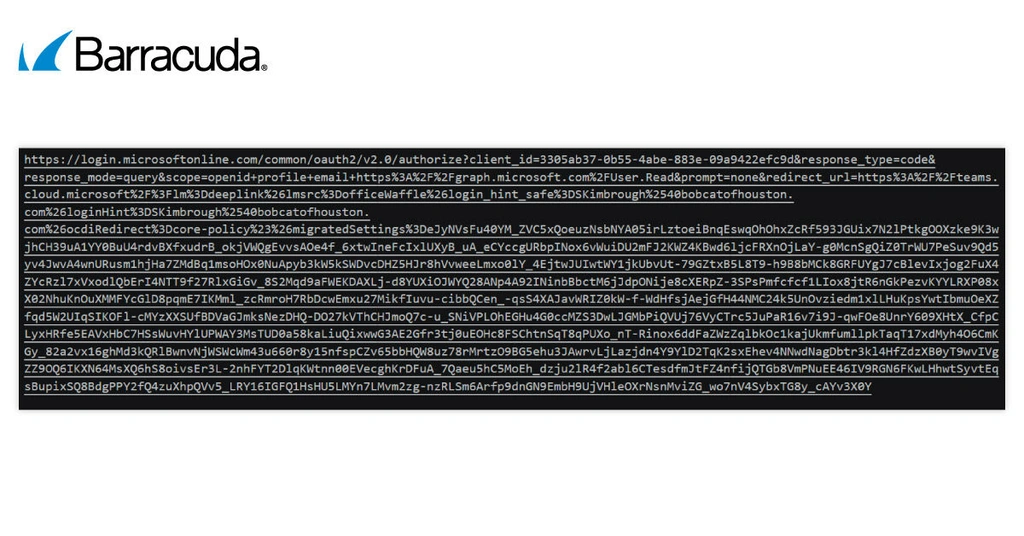
| Mốc thời gian (T) | Giai đoạn / Hành động | Thành phần tham gia | Chi tiết kỹ thuật & Dấu vết | Mức độ nguy hiểm |
|---|---|---|---|---|
| T0:00 | Phát tán Email mồi | Attacker → Nạn nhân | Email giả danh DocuSign đính kèm tệp .ics (lịch hẹn) hợp lệ. Chứa liên kết chuyển hướng. |
Trung bình (Bắt đầu chuỗi kích hoạt) |
| T0:05 | Nạn nhân nhấp liên kết | Trình duyệt Nạn nhân | Truy cập login.microsoftonline.com qua tham số redirect được kẻ tấn công tạo sẵn. |
Thấp (Domain Microsoft hợp lệ) |
| T0:07 | Chuyển tiếp hạ tầng Teams | Microsoft OAuth → Teams | Chuỗi chuyển hướng đẩy phiên làm việc vào trình nạp tài nguyên của Microsoft Teams (teams.microsoft.com). |
Thấp (Chưa có mã độc thực thi) |
| T0:10 | Tải Payload từ CDN | Teams Loader → CDN | Trình duyệt thực thi script nạp tài nguyên từ cdn.bloom[.]io theo lệnh từ luồng Teams. |
Khá cao (Tải mã HTML/JS ngoại vi) |
| T0:12 | Dựng trang trong RAM (Blob) | Trình duyệt Client-side | Đoạn JS thực thi URL.createObjectURL(), chuyển mã HTML lừa đảo thành blob:https://teams.microsoft.com/.... |
Cực kỳ nguy hiểm (Trang độc hại xuất hiện trong RAM, không qua DNS/Hosting) |
| T0:15 | Cắm gõ ngầm (Persistence) | Service Worker & Iframe | Trang Blob tự động đăng ký Service Worker chạy ngầm và tạo Sandboxed Iframe kết nối C2 qua postMessage. |
Cực kỳ nguy hiểm (Kiểm soát trình duyệt & chặn request) |
| T0:30 | Thu thập Credential | Nạn nhân → Server C2 | Nạn nhân nhập Mật khẩu/OTP vào Form giả mạo. Dữ liệu được đẩy về C2 qua postMessage realtime. |
Thất thoát dữ liệu (Tài khoản bị chiếm đoạt |
Phân Tích Luồng Tấn Công
Đòn tấn công này thể hiện sự tiến hóa vượt bậc từ Static Hosted Phishing sang Client-Side In-Memory Execution. Dưới đây là phân tích chi tiết toàn bộ luồng tấn công khép kín từ lúc phát tán đến khi chiếm đoạt tài khoản:
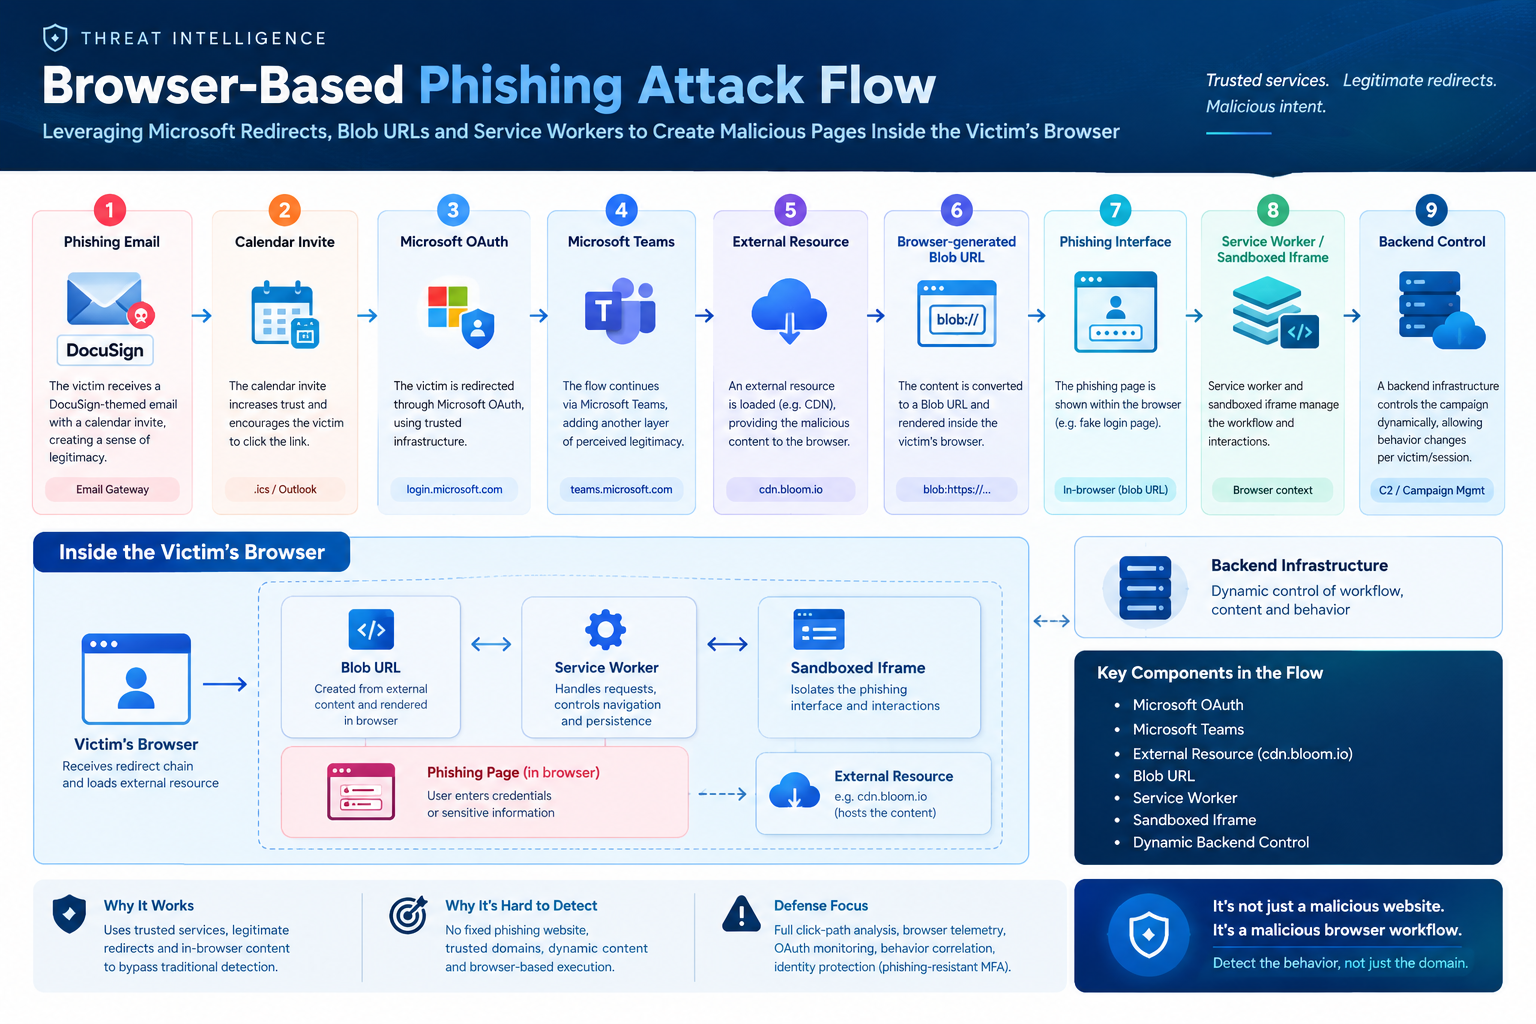
Giai đoạn 1: Khởi tạo mồi nhử & Qua mặt hệ thống Email Security (SEG Bypass)
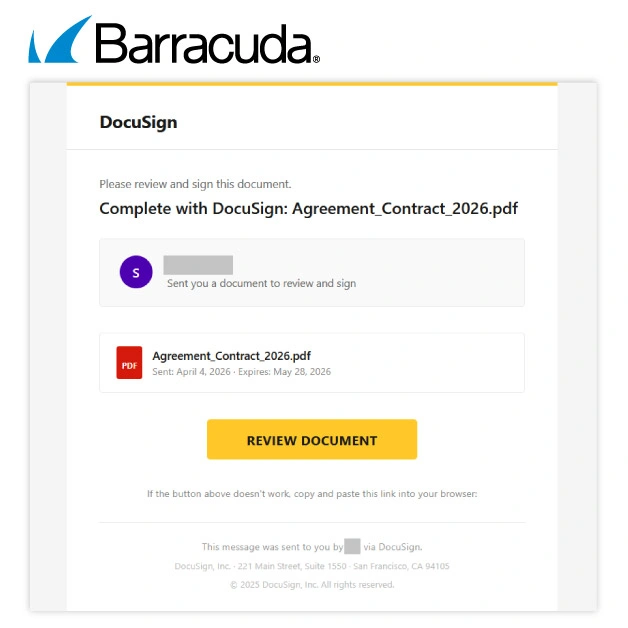
Kịch bản mồi nhử: Email giả danh thông báo ký duyệt tài liệu khẩn cấp từ dịch vụ DocuSign.
Kỹ thuật ngụy trang: Trong email đính kèm một tệp Lịch hẹn (
.ics). Tệp.icsnày hoàn toàn sạch (clean file), không chứa URL hay script độc hại. Sự xuất hiện của tệp lịch hẹn giúp email đạt điểm số tin cậy cao (Spam Score Improvement) khi đi qua các bộ lọc tự động như Exchange Online Protection (EOP) hay Proofpoint.Tác động: Email cập bến Hộp thư đến (Inbox) của nạn nhân một cách trơn tru mà không bị đưa vào Junk/Spam hay bị gắn cảnh báo nghi vấn.
Giai đoạn 2: Khai thác Open Redirect & Chuỗi tin cậy hạ tầng Microsoft
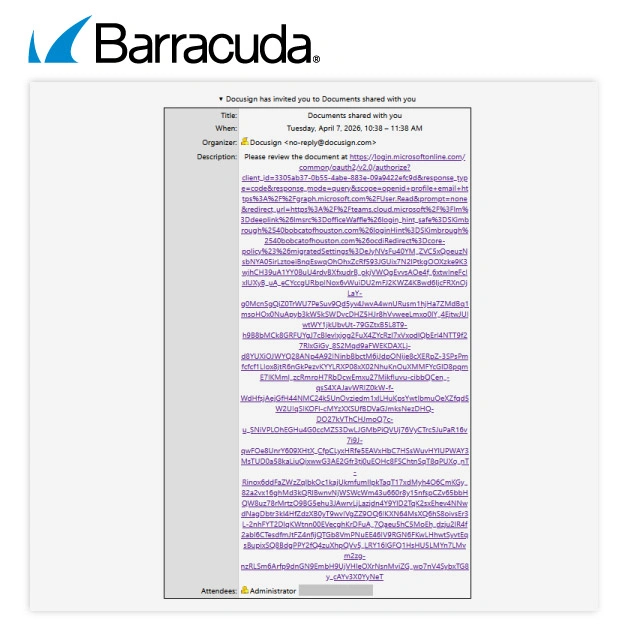
Nạn nhân tin tưởng nhấp vào nút "Sign Document", kích hoạt chuỗi điều hướng: Email Link⟶login.microsoftonline.com⟶Microsoft Teams LoaderEmail Link⟶login.microsoftonline.com⟶Microsoft Teams Loader
Chi tiết kỹ thuật: Kẻ tấn công lạm dụng tính năng Open Redirect / Resource Delegation hợp pháp của Microsoft OAuth.
Vượt rào kiểm soát: Suốt quá trình này, các công cụ quét URL (URL Scanner) và nhân viên SOC xem log chỉ thấy traffic đi đến tên miền chính chủ của Microsoft (
.microsoftonline.comhay.microsoft.com). Thanh địa chỉ của trình duyệt hiển thị khóa bảo mật SSL xanh và tên miền Microsoft hoàn toàn hợp lệ, dập tắt nghi ngờ của nạn nhân.
Giai đoạn 3: Nạp Payload từ CDN ngoại vi (cdn.bloom[.]io) & Kiến trúc Browser-Resident
Nạp tài nguyên: Khi trình duyệt tải tài nguyên giao diện của Teams, một script ngầm được lệnh truy vấn đến mạng phân phối nội dung
https://cdn.bloom[.]io/assets/render.js.Đặc điểm Payload: Đoạn mã JS trả về chứa toàn bộ cấu trúc HTML, CSS ngụy trang giao diện đăng nhập DocuSign/Microsoft 365, cùng các hàm xử lý logic bắt sự kiện bàn phím (Keylogger) và chuyển đổi dữ liệu.
Giai đoạn 4: Dựng trang Phishing trong RAM bằng Blob URL (Client-Side Assembly)
Đây chính là trái tim của kỹ thuật tấn công mới này:
- Khởi tạo đối tượng Blob: Trình duyệt không lưu tệp HTML này xuống đĩa cứng (Disk), cũng không chuyển hướng sang một tên miền bên ngoài nào khác. Thay vào đó, mã khách (Client-side script) thực thi lệnh:
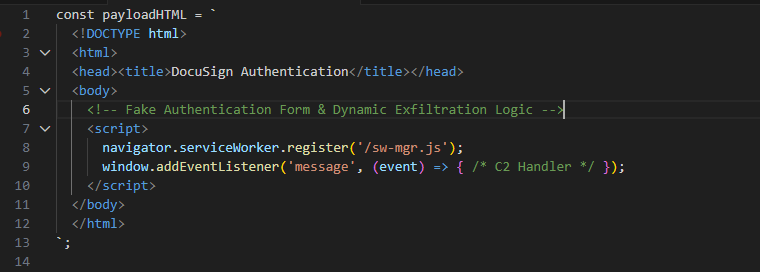
Đặc tính nguy hiểm của Blob URL:
Origin Inheritance: Blob URL kế thừa origin của môi trường tạo ra nó (
blob:https://teams.microsoft.com/...). Điều này tạo vỏ bọc cực kỳ uy tín trên thanh địa chỉ.Ephemerality (Tính ngắn hạn): Dữ liệu trang tồn tại duy nhất trong bộ nhớ phiên làm việc (RAM) của trình duyệt. Không có chỉ số DNS Query hay HTTP GET request tới trang HTML tĩnh nào để các hệ thống SOC/Threat Intelligence thu thập và đưa vào danh sách chặn (Blocklist).
Dấu vết tự xóa: Khi nạn nhân tắt tab trình duyệt, toàn bộ trang lừa đảo tự động biến mất không dấu vết, khiến công tác điều tra dấu vết (Digital Forensics) gặp bế tắc nếu không thu thập kịp thời Memory Dump của trình duyệt.
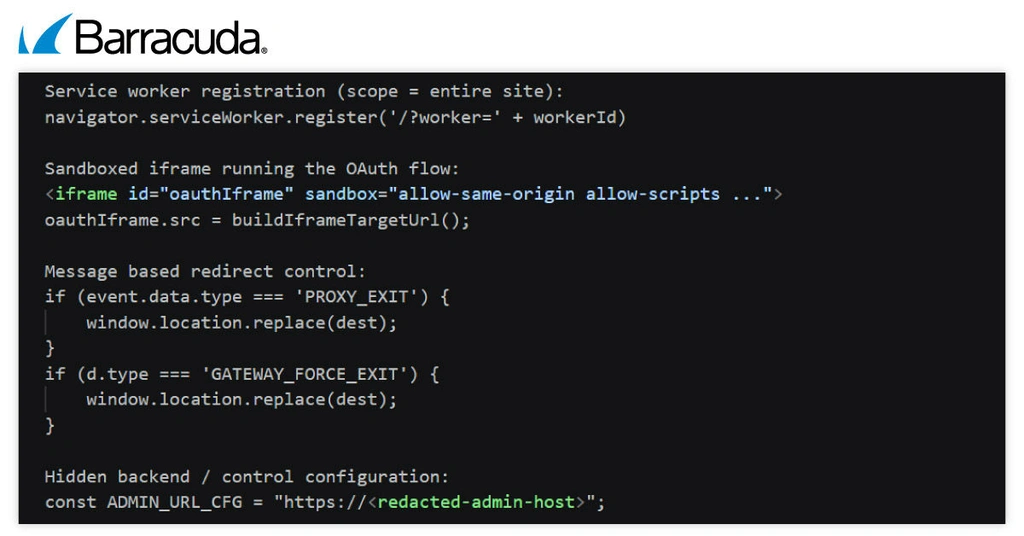
Giai đoạn 5: Đăng ký Service Worker & Duy trì kết nối C2 qua Sandboxed Iframe
Ngay sau khi trang Blob hiển thị giao diện giả mạo DocuSign/M365:
Đăng ký Service Worker: Đoạn mã độc thực thi navigator.serviceWorker.register('/sw.js'). Service Worker này đóng vai trò như một "proxy thu nhỏ" nằm ngay trong trình duyệt. Nó có khả năng chặn toàn bộ luồng request/response, đảm bảo nếu nạn nhân F5 lại trang thì nội dung Blob độc hại vẫn được giữ nguyên.
Khởi tạo Sandboxed Iframe: Để tránh bị cơ chế Same-Origin Policy (SOP) của trình duyệt chặn khi gửi dữ liệu về C2, trang Blob tạo ra một <iframe> ẩn nối thẳng tới Server của kẻ tấn công.
Giai đoạn 6: Thu thập Credential & Lý do đòn tấn công "vô hình" trước phòng thủ truyền thống
Thu thập & Truyền tin ngầm: Nạn nhân tiến hành nhập Tên đăng nhập, Mật khẩu và mã xác thực OTP (MFA) vào Form giả mạo. Trang Blob truyền dữ liệu về C2 qua API HTML5
window.postMessage:iframeWindow.postMessage({ user: username, pass: password, otp: code }, '*');Tác động: Server C2 nhận dữ liệu realtime thông qua Iframe ẩn và tiến hành đăng nhập chiếm quyền tài khoản nạn nhân ngay lập tức (Adversary-in-the-Middle - AiTM).
TẠI SAO ĐÒN TẤN CÔNG NÀY VÔ HÌNH TRƯỚC PHÒNG THỦ TRUYỀN THỐNG?
Vô hiệu hóa 100% Blocklist URL/IP tĩnh: Firewall/Proxy chỉ thấy traffic đi tới blob:https://teams.microsoft.com/... Nếu chặn domain này, doanh nghiệp sẽ làm gián đoạn toàn bộ ứng dụng Microsoft Teams của công ty.
Đánh gục Sandbox Email: Luồng chuyển hướng dừng ở dịch vụ Microsoft Teams. Chỉ khi có tương tác người dùng thật thì Blob URL mới được cấp phát và render trong bộ nhớ trình duyệt.
Lợi dụng tuyệt đối lòng tin người dùng: Thanh địa chỉ trình duyệt hiển thị rõ ràng tên miền chính chủ teams.microsoft.com cùng khóa bảo mật SSL xanh, dập tắt hoàn toàn kỹ năng nhận diện phishing thông thường.
IOCs & Artifacts
Network Indicators
cdn.bloom[.]io
Behavioral & Host Artifacts
Event: URL.createObjectURL() với MIME type 'text/html' được gọi từ các domain SaaS ngoại vi.
Event: ServiceWorkerContainer.register() kích hoạt ngay sau khi load tài nguyên từ cdn.bloom[.]io.
Event: PostMessage telemetry truyền tải credential struct giữa top-level window và cross-origin iframe.
Nhận Định Chuyên Gia
Sự dịch chuyển mô hình tấn công
Chiến dịch này đánh dấu bước hoàn thiện của mô hình Client-Side Phishing Execution. Trước đây, kẻ tấn công phải duy trì các máy chủ C2/Hosting chứa trang lừa đảo và liên tục đổi tên miền khi bị phát hiện (Domain Generation Algorithms - DGA hoặc Fast-Flux). Giờ đây, bằng cách đẩy toàn bộ logic dựng trang vào bộ nhớ RAM trình duyệt thông qua Blob URL:
Chi phí hạ tầng của Attacker giảm mạnh: Không cần duy trì hàng trăm tên miền phishing ngụy trang.
Khả năng sinh tồn (Evasion) tăng vượt bậc: Trang web không có IP, không có A Record, không có SSL certificate riêng để các hệ thống quét như VirusTotal, URLScan.io hay Google Safe Browsing phát hiện và gán nhãn độc hại trước.
Tác động trực tiếp tới các doanh nghiệp tại Việt Nam
Tại Việt Nam, đa số các tổ chức tài chính, ngân hàng và doanh nghiệp lớn đang phụ thuộc vào 2 lớp kiểm kiểm soát:
Bộ lọc Secure Email Gateway (SEG) kiểm tra danh tiếng liên kết trong Email.
Danh sách chặn IP/Domain tĩnh trên NGFW/Proxy/SWG nội bộ.
Chiến dịch này vượt qua cả 2 lớp kiểm soát trên. Khi nhân viên nhấp vào liên kết, trình duyệt truy cập domain Microsoft hợp lệ, sau đó trang phishing dựng trực tiếp trong RAM. Nếu doanh nghiệp không có giải pháp giám sát hành vi tại Endpoint/Browser hoặc chưa áp dụng FIDO2 MFA, nguy cơ bị chiếm quyền tài khoản Microsoft 365 / Corporate Identity là rất cao.
Khuyến Nghị Phòng Thủ
Khẩn cấp (Immediate: 0 - 24 giờ)
Blocklist Indicators: Bổ sung ngay tên miền
cdn.bloom[.]iovà các IP liên quan vào danh sách cấm trên DNS Sinkhole, Proxy và NGFW.Rà soát cấu hình Microsoft 365 / Teams: Siết chặt chính sách cho phép Microsoft Teams tải các tài nguyên ngoại vi (External Resource Loading) từ tên miền chưa được xác minh.
Ngắn hạn (Short-term: 1 - 7 ngày)
Cấu hình Rule EDR/Browser Telemetry: Triển khai các quy tắc phát hiện hành vi (Behavioral Detection) trên EDR/XDR:
Cảnh báo khi trình duyệt thực hiện đăng ký Service Worker từ nội dung được nạp qua Blob URL.
Cảnh báo khi có sự xuất hiện của Blob URL chứa form nhập dữ liệu nhạy cảm kế thừa Origin từ các dịch vụ SaaS như Teams/OneDrive.
Áp dụng Phishing-Resistant MFA: Bắt buộc sử dụng FIDO2 Security Keys hoặc Microsoft Authenticator Passkeys đối với các tài khoản quan trọng. Kỹ thuật lừa đảo qua Blob URL vẫn thất bại nếu tổ chức áp dụng FIDO2 (do FIDO2 ràng buộc chặt chẽ chìa khóa xác thực với Origin thực tế của trình duyệt).
Dài hạn (Long-term Strategy)
Đổi mới giải pháp Email & Web Security: Chuyển từ kiểm tra URL tĩnh sang các giải pháp phân tích hành vi luồng nhấp chuột (Full Click-Path Analysis) có khả năng thực thi JavaScript trong môi trường Sandbox động để phát hiện hành vi khởi tạo Blob.
Triển khai Browser Security / Secure Enterprise Browser: Áp dụng công nghệ cách ly trình duyệt (Remote Browser Isolation - RBI) hoặc chính sách quản lý trình duyệt tập trung để kiểm soát việc thực thi Service Worker và khởi tạo Blob Object từ nguồn không tin cậy.
Tài liệu tham khảo
New Phishing Attack Creates Malicious Pages Inside the Victim’s Browser - SecurityWeek
Browser-based phishing hides pages inside victims’ browsers | Barracuda Networks Blog
What is a Phishing Campaign? | Barracuda Networks
Phishing Pages Built Inside the Browser: Microsoft Redirects and Blob URLs - DEV Community