Krybit Ransomware: Mối Đe Dọa Mới Nhắm Vào Chuỗi Cung Ứng Thực Phẩm Việt
Tóm Tắt Chiến Dịch
Mô hình Ransomware-as-a-Service (RaaS) Krybit đã chính thức gia tăng hoạt động nhắm vào các doanh nghiệp sản xuất tại khu vực Đông Nam Á. Đầu tháng 07/2026, Krybit đưa thông tin về cuộc tấn công tống tiền kép (Double Extortion) nhắm vào Doanh nghiệp A – một đơn vị lớn trong ngành chế biến và xuất khẩu nông sản/thực phẩm tại Việt Nam lên trang rò rỉ dữ liệu (leak site) trên mạng TOR.
Chiến dịch tấn công này không chỉ dừng lại ở việc mã hóa các máy chủ lưu trữ và vận hành, mà nhóm đe dọa còn đe dọa phát tán từ 10 GB đến 250 GB dữ liệu kinh doanh, hợp đồng thương mại và hồ sơ vận hành nội bộ nếu phía nạn nhân không tham gia thương lượng tiền chuộc. Rủi ro thực tế với các doanh nghiệp ngành chế biến thực phẩm là nguy cơ đứt gãy chuỗi cung ứng, ngừng trệ dây chuyền đóng gói/xuất khẩu và tổn hại uy tín thương hiệu trên thị trường quốc tế.
Hành động khẩn cấp cho các tổ chức lúc này: Kiểm tra và hủy bỏ toàn bộ phiên đăng nhập từ xa (VPN/RDP) chưa kích hoạt MFA, cô lập các phân vùng lưu trữ sao lưu (Backup) khỏi mạng Active Directory, và thực hiện rà soát dấu hiệu xâm nhập (Compromise Assessment) dựa trên tập chỉ số IOC trong bài phân tích này.
Hồ Sơ Nhóm Tấn Công
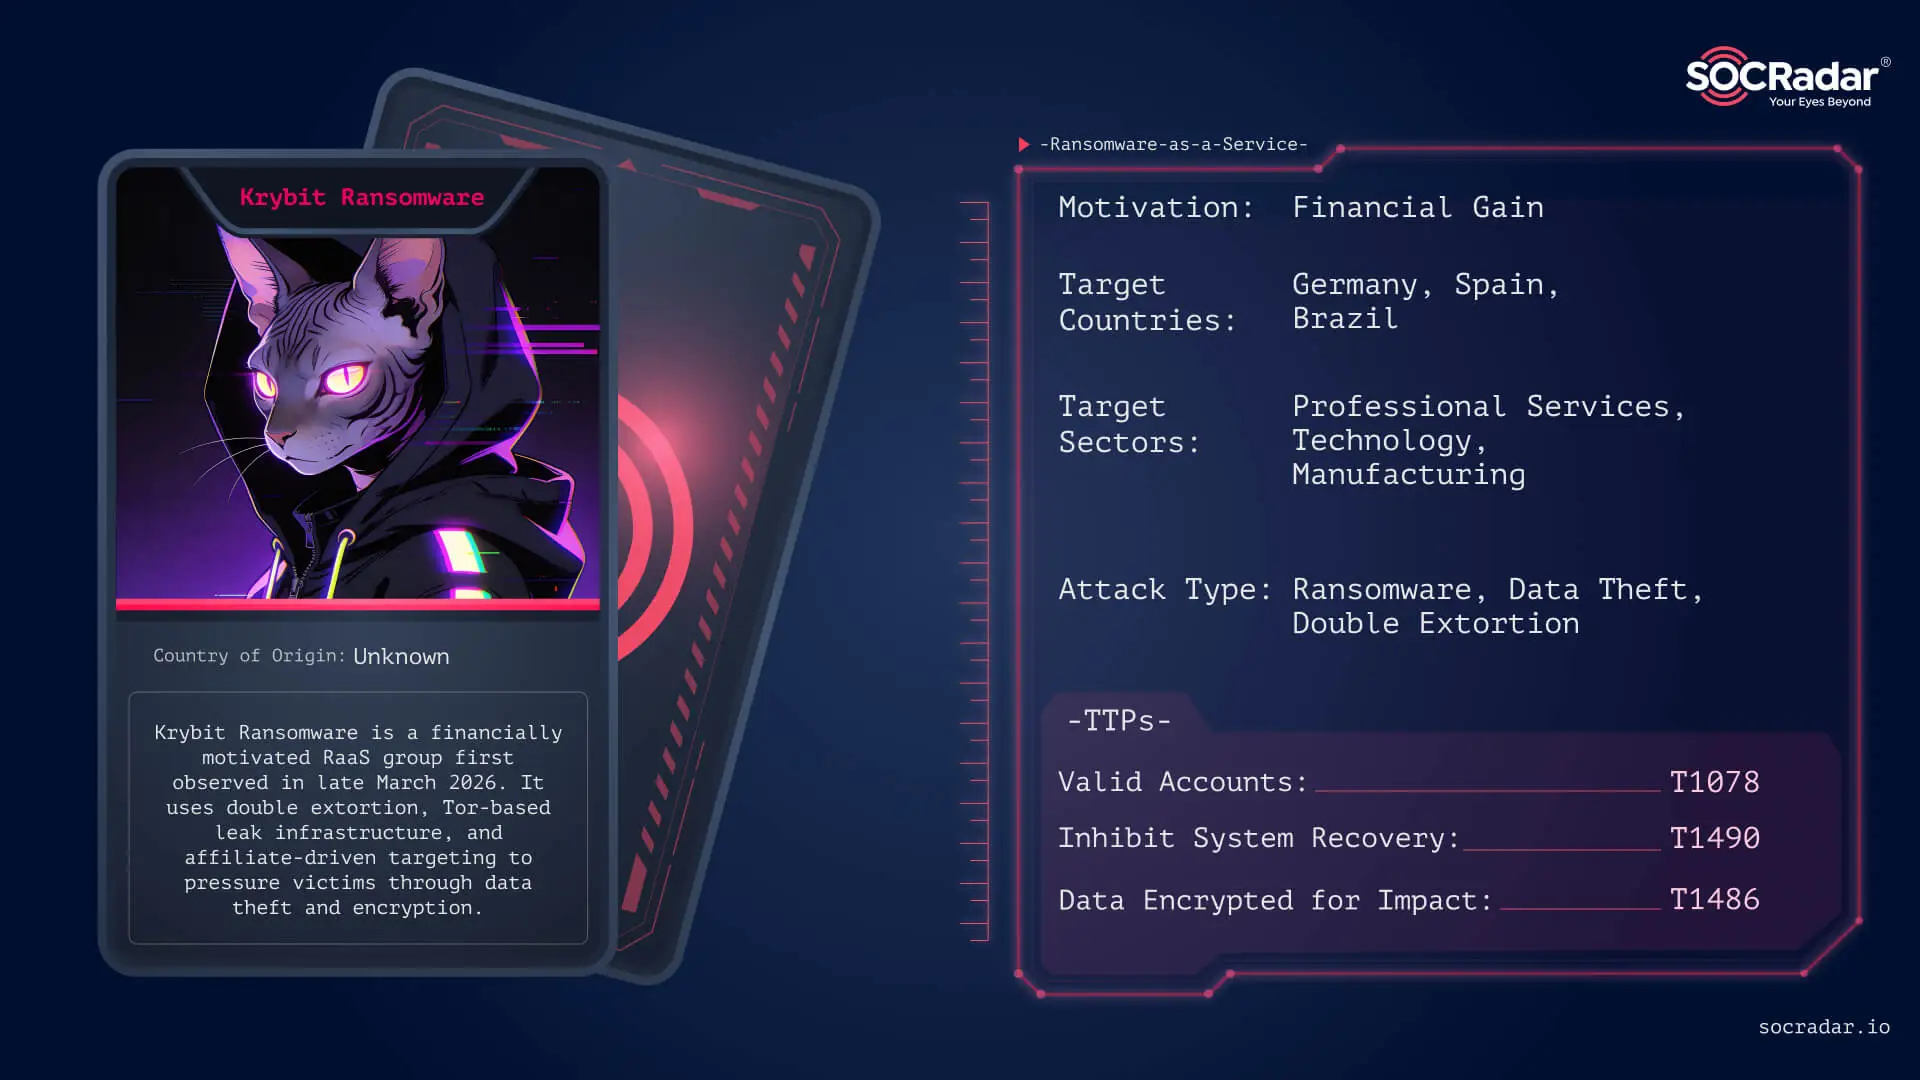
Krybit là một nhóm vận hành RaaS mới xuất hiện từ cuối tháng 03/2026 nhưng thể hiện mức độ hoạt động rất tích cực.
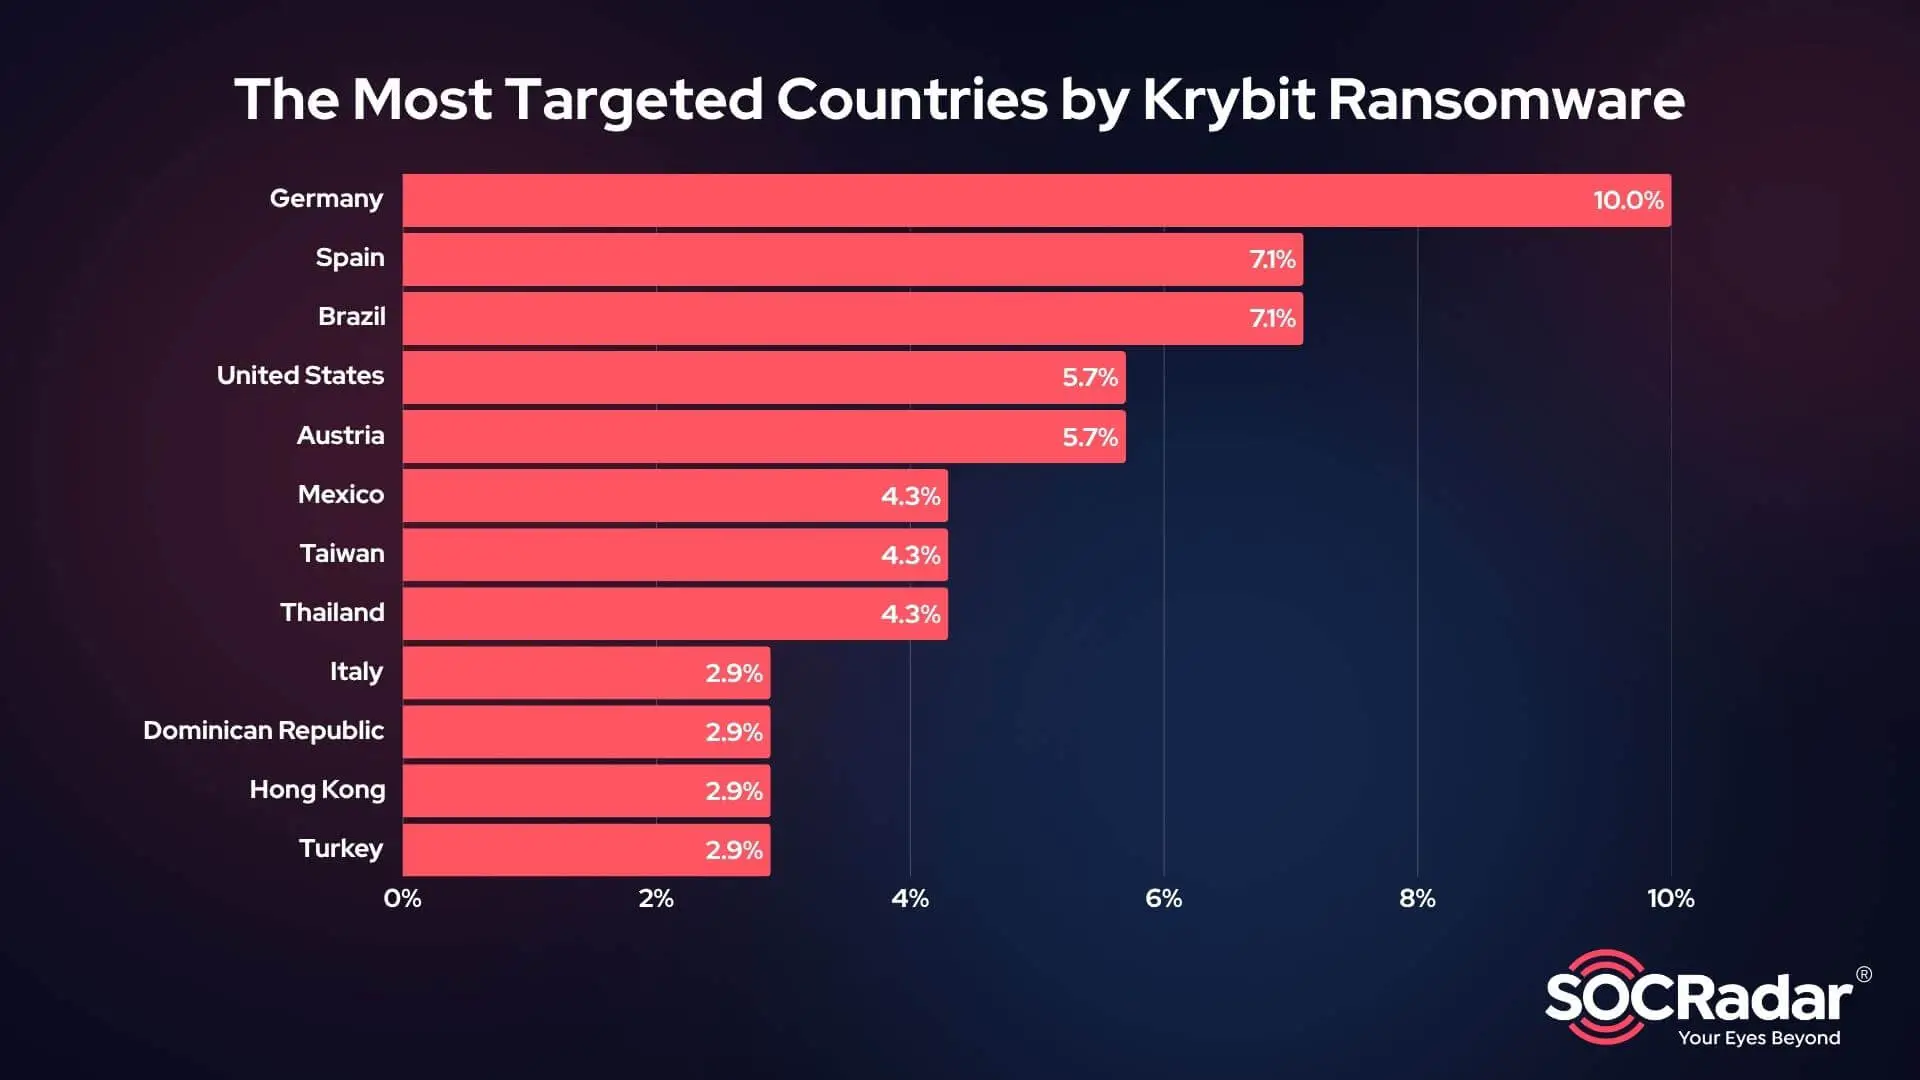
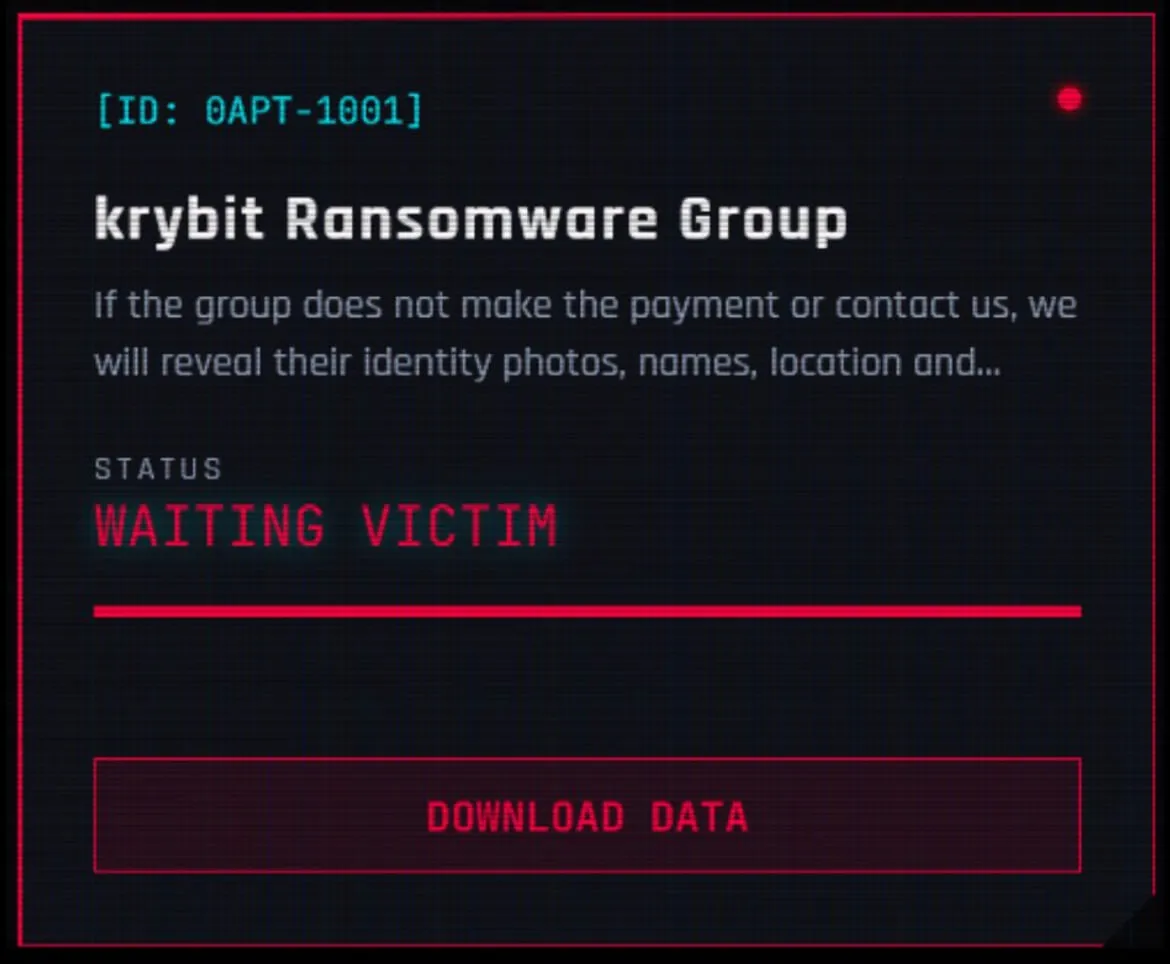
Đáng chú ý, trong giai đoạn tháng 5 - tháng 6/2026, Krybit đã xảy ra xung đột hạ tầng gay gắt với một nhóm RaaS đối thủ là 0APT. Cuộc tranh chấp này dẫn đến việc cả hai bên công khai rò rỉ bảng điều khiển (Affiliate Panel), danh sách nạn nhân và nội dung nhật ký thương lượng. Tuy nhiên, sự cố rò rỉ nội bộ không làm Krybit ngừng hoạt động; trái lại, nhóm này nhanh chóng củng cố hạ tầng C2 và đẩy mạnh các chiến dịch tấn công nhắm vào các doanh nghiệp thuộc ngành sản xuất, xây dựng và dịch vụ chuyên nghiệp tại nhiều quốc gia như Đức, Tây Ban Nha, Ấn Độ và Việt Nam.
TimeLine Sự Kiện
| Mốc thời gian | Sự kiện & Hoạt động ghi nhận | Ghi chú & Đánh giá |
|---|---|---|
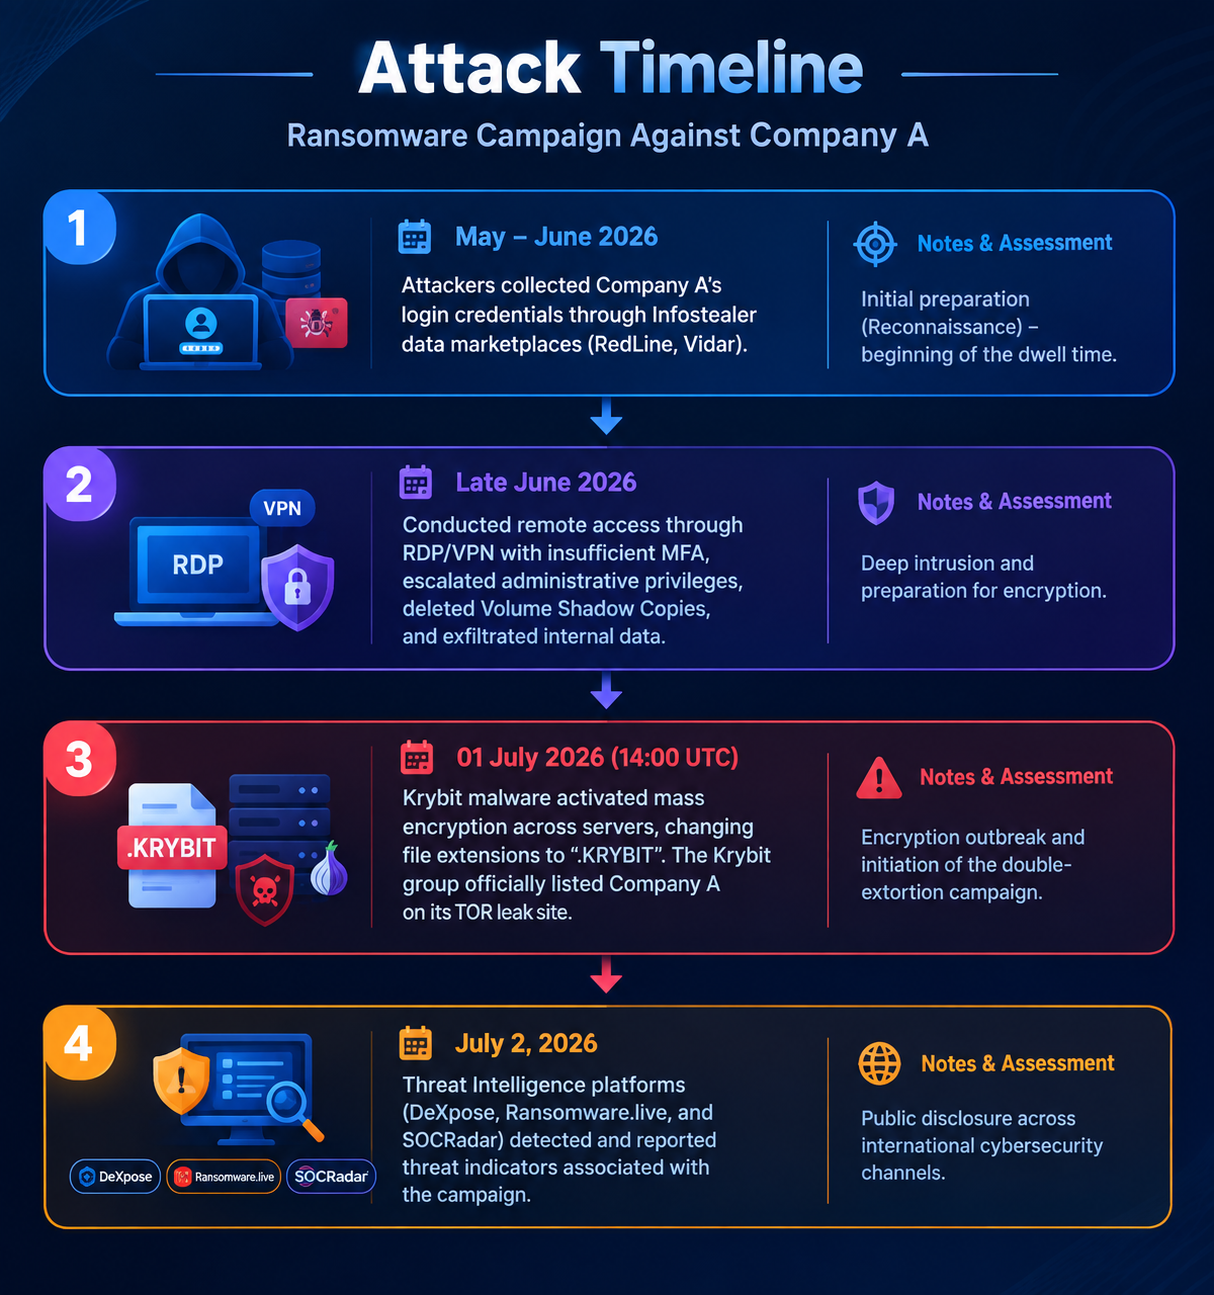
| Tháng 05 - 06/2026 | Kẻ tấn công thu thập thông tin tài khoản đăng nhập (Credentials) của Doanh nghiệp A thông qua các chợ bán dữ liệu Infostealer (RedLine, Vidar). | Giai đoạn chuẩn bị (Reconnaissance) - Dwell time khởi tạo. |
| Cuối tháng 06/2026 | Thực hiện truy cập từ xa thông qua cổng RDP/VPN thiếu xác thực MFA, nâng quyền quản trị, xóa Volume Shadow Copies và trích xuất dữ liệu nội bộ. | Giai đoạn xâm nhập sâu & chuẩn bị mã hóa. |
| 01/07/2026 (14:00 UTC) | Mã độc Krybit kích hoạt mã hóa hàng loạt máy chủ, đổi hậu tố tệp thành .KRYBIT. Nhóm Krybit chính thức niêm yết Doanh nghiệp A lên TOR Leak Site. |
Bùng phát sự cố mã hóa & khởi chạy Tống tiền kép. |
| 02/07/2026 | Các nền tảng Threat Intelligence (DeXpose, Ransomware.live, SOCRadar) ghi nhận và đưa thông báo chỉ số đe dọa của chiến dịch. | Công bố rộng rãi trên các kênh an ninh mạng quốc tế. |
Phân Tích Chi Tiết Chuỗi Tấn Công
Để hình dung rõ cách thức vụ tấn công tàn phá một doanh nghiệp chế biến thực phẩm quy mô lớn, chúng ta tiến hành phân tích chi tiết từng mắt xích trong chuỗi tấn công (Cyber Kill Chain), đối chiếu trực tiếp với các hoạt động vận hành thường ngày tại Doanh nghiệp A.
Giai đoạn 1: Initial Access (Truy cập ban đầu qua tài khoản rò rỉ)
Kịch bản thực tế tại Doanh nghiệp A:
Một nhân viên thuộc bộ phận Logistics hoặc Kinh doanh Xuất nhập khẩu của Doanh nghiệp A sử dụng máy tính cá nhân hoặc thiết bị làm việc từ xa bị nhiễm mã độc đánh cắp thông tin (Infostealer như RedLine hoặc Vidar). Mã độc này âm thầm lấy cắp thông tin đăng nhập (Username/Password), lịch sử duyệt web và Cookie lưu trên trình duyệt đối với các cổng nội bộ như SSL-VPN, Cổng Webmail (PA Vietnam/Chủ thể Hosting) hoặc cổng Remote Desktop (RDP) mở ra internet.Hành vi kỹ thuật của Hacker:
Kẻ tấn công (Affiliate của Krybit) mua tập dữ liệu tài khoản (Stealer Logs) trên các kênh Telegram hoặc chợ đen. Do cổng VPN/RDP của Doanh nghiệp A không bắt buộc xác thực hai yếu tố (MFA), hacker đăng nhập trực tiếp vào mạng nội bộ của công ty hoàn toàn hợp lệ mà không làm dấy lên bất kỳ cảnh báo an ninh nào.
Giai đoạn 2: Reconnaissance & Lateral Movement (Dò quét & Di chuyển ngang)
Kịch bản thực tế tại Doanh nghiệp A:
Sau khi đứng chân thành công trong mạng nội bộ, kẻ tấn công từ máy tính bị chiếm quyền tiến hành dò quét phân vùng mạng văn phòng (Office Network) và mạng nhà máy chế biến (Plant/Factory Network). Chúng truy tìm các tài nguyên giá trị cao:Máy chủ ERP / Kế toán: Nơi lưu trữ thông tin giao dịch tài chính, hóa đơn, thông tin nhà cung cấp nguyên liệu thực phẩm.
Máy chủ Quản lý Kho & Logistics (WMS): Nơi điều phối lịch trình xe lạnh, theo dõi hàng tồn kho tại nhà máy và các đại lý.
Máy chủ Lưu trữ Tệp chung (File Server / NAS): Nơi chứa bản vẽ dây chuyền, công thức chế biến sản phẩm, hồ sơ kiểm định chất lượng (HACCP/ISO) và hợp đồng thương mại quốc tế.
Hành vi kỹ thuật của Hacker:
Sử dụng script PowerShell và công cụ WMI để leo thang đặc quyền (Privilege Escalation) lên tài khoản Domain Admin. Chúng thiết lập thêm các tài khoản ẩn danh để duy trì truy cập (Persistence) phòng trường hợp kết nối ban đầu bị ngắt.
Giai đoạn 3: Defense Evasion & Backup Destruction (Tắt phòng thủ & Phá hủy sao lưu)
Kịch bản thực tế tại Doanh nghiệp A:
Doanh nghiệp A có trang bị các giải pháp Antivirus truyền thống và có cơ chế sao lưu dữ liệu tự động hàng ngày (Scheduled Backup) lưu trữ ngay trên các máy chủ tệp local hoặc máy chủ dự phòng cùng phân vùng Active Directory.Hành vi kỹ thuật của Hacker:
Nhận biết được cơ chế khôi phục của doanh nghiệp, trước khi mã hóa, kẻ tấn công thực hiện chuỗi lệnh can thiệp sâu để dẹp đường:Tắt hoặc gỡ bỏ dịch vụ Antivirus/Endpoint Protection trên các máy chủ.
Xóa toàn bộ các bản sao lưu tức thời (Shadow Copies) trên hệ điều hành Windows bằng câu lệnh:
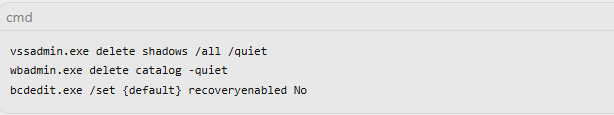
- Tìm đến các ổ đĩa sao lưu (NAS/Backup Server) tích hợp trong mạng nội bộ và tiến hành xóa sạch bản sao lưu hoặc thay đổi mật khẩu truy cập, triệt hạ hoàn toàn khả năng tự khôi phục dữ liệu của Doanh nghiệp A.
Giai đoạn 4: Data Staging & Exfiltration (Gom & Trích xuất dữ liệu nhạy cảm)
Kịch bản thực tế tại Doanh nghiệp A:
Kẻ tấn công không mã hóa ngay lập tức. Chúng dành từ vài ngày đến 2 tuần (Dwell Time) để tìm kiếm và gom nhặt các dữ liệu quan trọng nhất nhằm phục vụ đe dọa tống tiền kép (Double Extortion).Hành vi kỹ thuật của Hacker:
Gom các thư mục chứa: Danh sách khách hàng quốc tế, hợp đồng cung ứng thực phẩm, hồ sơ tài chính kế toán, danh sách lương nhân sự và công thức chế biến.
Nén toàn bộ dữ liệu này thành các tệp
.zip/.7zdung lượng lớn (từ 10 GB đến 250 GB).Sử dụng công cụ truyền dữ liệu ẩn danh (như Rclone) tải toàn bộ dữ liệu này về máy chủ C2 của nhóm Krybit đặt ở nước ngoài (
T1041).
Giai đoạn 5: Impact & Operational Paralysis (Kích hoạt mã hóa & Ngừng trệ vận hành)
Kịch bản thực tế tại Doanh nghiệp A (Hệ quả vận hành nghiêm trọng):
Vào rạng sáng ngày 01/07/2026, mã độc Krybit đồng loạt phát nổ trên toàn bộ hệ thống máy chủ và máy trạm của Doanh nghiệp A.Hệ quả tức thì đối với hoạt động sản xuất - kinh doanh:
Dây chuyền đóng gói & Xuất hàng ngưng trệ: Máy tính tại nhà máy bị mã hóa toàn bộ cơ sở dữ liệu kho (WMS), công nhân không thể in phiếu xuất kho, không thể quét mã vạch kiểm định lô hàng nông sản/thực phẩm để bốc xếp lên xe lạnh.
Tài chính & Kế toán bị đóng băng: Máy chủ phần mềm kế toán bị khóa tệp cơ sở dữ liệu (
.mdf/.ldf), doanh nghiệp không thể phát hành hóa đơn điện tử, không thể thanh toán tiền nguyên liệu cho các trang trại/nhà cung cấp.Rủi ro hỏng hóc nguyên liệu: Việc ngưng trệ điều phối logistics khiến các lô hàng thực phẩm tươi sống hoặc cấp đông có nguy cơ vượt quá thời gian lưu kho an toàn, phát sinh chi phí phạt chậm hợp đồng từ các đối tác nước ngoài.
Áp lực tống tiền kép: Mọi thư mục trên máy tính đều xuất hiện tệp
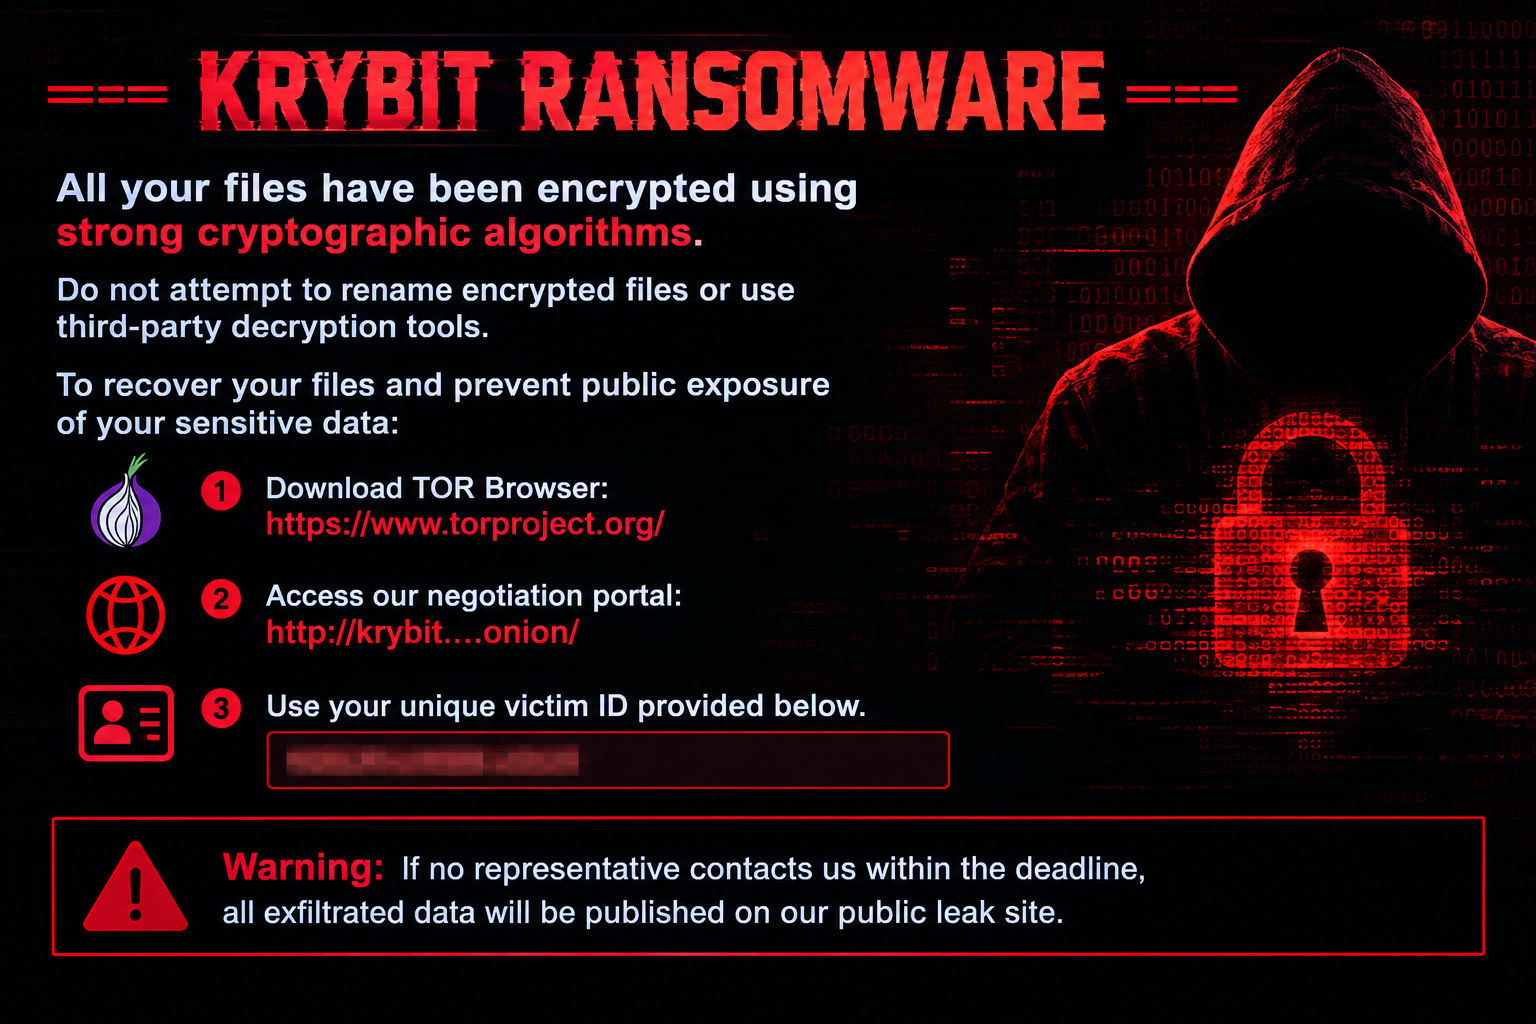
RECOVER-README.txtvà đuôi tệp bị đổi thành.KRYBIT. Krybit đe dọa nếu không trả tiền chuộc, toàn bộ hợp đồng và dữ liệu kinh doanh sẽ bị tung lên mạng TOR công khai.
Phân Tích Kỹ Thuật Chi Tiết
Mã độc mã hóa Krybit (Babuk Derivative)
Mã độc Krybit kế thừa cấu trúc mã hóa đa luồng (multi-threaded encryption) từ Babuk:
Thuật toán mã hóa: Sử dụng kết hợp ChaCha20 (hoặc AES-256) cho mã hóa tệp và Curve25519 (ECDH) để bảo mật khóa mã hóa. Sự kết hợp này mang lại tốc độ mã hóa cực nhanh trên các máy chủ tệp dung lượng lớn.
Xử lý tiến trình: Trước khi mã hóa, mã độc quét và ngắt các tiến trình liên quan đến cơ sở dữ liệu và dịch vụ ứng dụng kinh doanh (như
sqlserver.exe,oracle.exe,vmware-vmx.exe,ocssd.exe) để giải phóng khóa tệp (file lock), đảm bảo dữ liệu ghi trong cơ sở dữ liệu bị mã hóa hoàn toàn.bc1ql2f3mhw6yxammrs9ufklpqf9qlcwrr85u72v4h
Cấu trúc Ransom Note (RECOVER-README.txt)
Mẫu văn bản để lại trong hệ thống nạn nhân chứa thông điệp tống tiền điển hình:
Rủi ro hạ tầng doanh nghiệp ngành thực phẩm
Từ việc phân tích dấu vết hạ tầng tên miền công khai của các doanh nghiệp thực phẩm tại Việt Nam, đội ngũ SOC ghi nhận các điểm yếu phổ biến:
Dịch vụ thư điện tử (Mail Server) và Web Hosting thường đặt chung phân vùng hoặc sử dụng hạ tầng shared hosting thiếu phân tách ranh giới an toàn.
Bản ghi SPF (
v=spf1 include:... ~all) cấu hình chế độ SoftFail, tạo điều kiện cho kẻ tấn công thực hiện Email Spoofing để gửi email lừa đảo (Phishing) vào nội bộ.Sự thiếu hụt giải pháp giám sát sự cố tập trung (SIEM/EDR) dẫn đến Dwell Time (thời gian kẻ tấn công nằm trong hệ thống) kéo dài nhiều tuần trước khi hành vi mã hóa bùng phát.
IOC
File System
Encrypted file extension: .KRYBIT
Ransom note filename: RECOVER-README.txt
Data Leak Site (Tor)
krybieodq754vlwufrsuxaswxb5zpxyibaawmed2jaduoz2e5m56hmid[.]onion
krybitqsdzwmhnitvwuhvsntfgf2wrhxveyxroxpc44c6gkft2cqldyd[.]onion
krybitx3fh5krdnhegyp2ob3lhizsaiadturtio3ginf7it5gsdgu2yd[.]onion
krybitxdpxohsmjooeb3gbgpmdddreh6mnflzac6bnezz74b7yje67yd[.]onion
krybivdln3oc3twbin4budgznzq7dmcolldnsx455lspxxe23b56y5qd[.]onion
Hashes
F65E1621B7A5DC0139FE108B9CD48404082951E7E7F421A07A7B88A8E8111C13C552EA2B0C4C
48B547A7A6195593B9158E4B6160ED0310B2F9AD080992D44EA299878DCCD0551CC7CAD168CD
590586B43A7F5101002EA0167A6E627402512D50B41E1178E484B3DB9616F31ABD9D938D9AC9
0D72935BE65992C164D5BFAFD668ACE2004A317859E360A0851B864AA422EA2E43179699DBE3
B7EA3E6CD89496CDC27FC7A4010DCA634D8EED1282EFD5E1FF876C91DD4AA94193403F29B58C
AD8A7E310F6A6DA2D39A57B1EB034A28EBD35367FA4CCD832CF74F80C464D03CA2AF0547CBCF
515C7E4F8048813CAFCDEBD915D72E9ACDEC588201B6E941422717D4F80753766EFA0462B8BD
Execution Commands
vssadmin.exe delete shadows /all /quiet
wbadmin.exe delete catalog -quiet
bcdedit.exe /set {default} recoveryenabled No
bcdedit.exe /set {default} bootstatuspolicy ignoreallfailures
net stop "VSS" /y
net stop "memtas" /y
net stop "msexchange" /y
MITRE ATT&CK
| Tactic | Technique ID | Technique Name | Mô tả kỹ thuật trong chiến dịch |
|---|---|---|---|
| Initial Access | T1078 |
Valid Accounts | Sử dụng tài khoản bị rò rỉ từ Infostealers |
T1133 |
External Remote Services | Truy cập qua RDP/VPN chưa trang bị MFA | |
| Execution | T1059.001 |
PowerShell | Chạy script thu thập thông tin và tải payload |
T1047 |
Windows Management Instrumentation | Thực thi lệnh điều khiển từ xa qua WMI | |
| Persistence | T1547.001 |
Registry Run Keys / Startup Folder | Tự động kích hoạt lại binary độc hại |
| Defense Evasion | T1562.001 |
Disable or Modify Tools | Tắt dịch vụ Antivirus/EDR nội bộ |
T1490 |
Inhibit System Recovery | Xóa Volume Shadow Copies và Catalog Backup | |
| Discovery | T1083 |
File and Directory Discovery | Quét danh sách thư mục và ổ đĩa mạng |
| Exfiltration | T1041 |
Exfiltration Over C2 Channel | Tải dữ liệu nhạy cảm ra máy chủ ngoài qua C2 |
| Impact | T1486 |
Data Encrypted for Impact | Mã hóa tệp tin và gắn đuôi .KRYBIT |
Nhận Định Chuyên Gia
Các sự cố mã hóa dữ liệu đối với doanh nghiệp chế biến thực phẩm tại Việt Nam chứng minh một thực tế: Threat Actor không chỉ nhắm vào tài chính hay công nghệ cao, mà sẵn sàng tấn công mọi doanh nghiệp có hạ tầng CNTT tổn thương.
Ngành sản xuất và chế biến thực phẩm sở hữu đặc thụ phụ thuộc rất lớn vào tính liên tục của chuỗi cung ứng (từ tiếp nhận nguyên liệu, kiểm định chất lượng, lưu kho lạnh đến vận tải xuất khẩu). Việc hệ thống CNTT bị mã hóa dù chỉ trong 48-72 giờ cũng gây ra thiệt hại dây chuyền khổng lồ về hỏng hóc nguyên liệu, vi phạm hợp đồng giao hàng và bị phạt chậm tiến độ. Kẻ tấn công Krybit hiểu rõ áp lực thời gian này để đẩy mức tiền chuộc lên cao.
Ngoài ra, nguồn gốc thâm nhập chính của các chiến dịch RaaS năm 2026 tại Việt Nam không đến từ các kỹ thuật Zero-Day phức tạp, mà chủ yếu từ Infostealer Market. Máy tính cá nhân của nhân viên hoặc đối tác bị nhiễm mã độc đánh cắp mật khẩu đăng nhập trình duyệt, sau đó các tập credential này được rao bán trên Telegram/Darknet với giá rất rẻ. Nếu doanh nghiệp không có giải pháp CTI (Threat Intelligence) để phát hiện sớm các tài khoản bị lộ này, kẻ tấn công sẽ dễ dàng bước qua tường lửa thông qua VPN hợp lệ.
Khuyến Nghị Phòng Thủ
KHẨN CẤP (0 - 24 GIỜ)
Ép buộc đổi mật khẩu & Bật MFA trên toàn bộ VPN/RDP/O365.
Cô lập ngay phân vùng sao lưu (Backup) - Chuyển sang Immutable/Offline
Chặn các lệnh xóa Shadow Copy tại Endpoint qua Policy/EDR.
NGẮN HẠN (1 - 7 NGÀY)
Rà soát tài khoản lộ lọt trên Dark Web (Infostealer Monitoring).
Cấu hình lại bản ghi SPF (HardFail -all) & DMARC cho Mail Domain.
Quét lỗ hổng toàn bộ thiết bị VPN Gateway, Firewall, ESXi Hosts.
DÀI HẠN (STRATEGIC)
Triển khai mô hình Zero Trust Architecture & Phân vùng IT/OT.
Trang bị EDR/XDR có khả năng phát hiện chống mã hóa theo hành vi.
Tổ chức diễn tập ứng phó sự cố Ransomware (Tabletop Exercise).
Chi tiết lệnh chặn khẩn cấp trên máy chủ Windows (Group Policy / Script)
Để ngăn ngừa kỹ thuật xóa Shadow Copy của Krybit, quản trị viên hệ thống có thể triển khai quy tắc chặn thực thi lệnh vssadmin.exe đối với các tài khoản không phải SYSTEM hoặc thiết lập cảnh báo EDR khi phát hiện chuỗi lệnh:
Kiểm tra trạng thái Volume Shadow Copy:
Get-Wmiobject Win32_ShadowCopyBật tính năng Audit Process Creation (Event ID 4688) để giám sát lệnh vssadmin/bcdedit:
Auditpol /set /subcategory:"Process Creation" /success:enable /failure:enable
Tài Liệu Tham Khảo
0APT vs. KryBit Ransomware Actors List Opposing Operators as Victims